Erfahre, was hinter super vpn steckt und welche Sicherheitsprotokolle 2026 wirklich relevant sind. Klar erklärt, mit Fokus auf deutsche Nutzer.
Most produce a VPN-fix, nicht den Schutz selbst: Viele Anwender unterschätzen, wie viel Sicherheit hinter Protokollen wie OpenVPN, WireGuard und IPSec wirklich steckt und wo gängige Behauptungen versagen. OpenVPN wirkt robust, während WireGuard durch schlanke Implementierung glänzt. Doch echte Sicherheit kommt aus korrekter Konfiguration und laufenden Audits, nicht aus dem Namen des Protokolls.
Dieser Text zeigt, wie Protokoll-Details im Alltag schützen oder Lücken verstecken. Es geht um konkrete Mechanismen, wie TLS-Absicherung, HMAC-Integrität und Forward Secrecy, und darum, wo angeblich sichere Dienste trotz guter Werte scheitern. IKEv2/IPsec bleibt oft in Unternehmensumgebungen präsent, doch die größte Relevanz für Endnutzer liegt in fehlerfreien Client-Konfigurationen, sauberen Schlüsselpfaden und regelmäßigen Sicherheitsupdates. Eine klare Gegenüberstellung der Protokoll-Eigenschaften hilft, Fehlentscheidungen zu vermeiden. Wenn du sicherheitsrelevante Entscheidungen triffst, weißt du, welche Lücken wirklich bedeutsam sind und welche nur marketing sind.

Was macht super VPN sicherheitsrelevant und welche protokolle stehen zur wahl
Open questions zu VPN-Protokollen klären direkt, welche Varianten tatsächlich schützen und wo Anbieter Lücken verstecken. Im Kern geht es um drei Protokollklassen: OpenVPN, WireGuard und IKEv2/IPsec. Jede Option bringt Stärken und Einschränkungen mit sich, und die Wahl beeinflusst Vertraulichkeit, Integrität, Authentisierung und Performance.
1. OpenVPN, WireGuard, IKEv2/IPsec im Überblick
OpenVPN nutzt TLS-basierte Handshakes und gilt als sehr ausgereift. WireGuard setzt auf eine schlanke Codebasis und schnelle Verbindungen. IKEv2/IPsec kombiniert stabile Authentisierung mit gutem Failover-Verhalten. Diese drei Varianten decken die wichtigsten Anwendungsfälle ab: maximale Sicherheit, einfache Handhabung und gute Mobilität. IKEv2/IPsec wird oft bevorzugt, wenn Mobilgeräte konstante Verbindungen benötigen. OpenVPN bleibt die verlässlichste Wahl bei anspruchsvollen Firewall-Einschränkungen. WireGuard punktet mit niedrigem Overhead und hoher Geschwindigkeit.
OpenVPN bietet weitreichende Kompatibilität und robuste Sicherheit, ist aber komplexer zu konfigurieren als WireGuard.
2. Warum die Protokoll-Wahl sicherheitsrelevant ist
Die Protokolle bestimmen, wie der Datenfluss verschlüsselt, authentifiziert und auf Integrität geprüft wird. Starke Verschlüsselung allein reicht nicht, wenn der Handshake verwundbar ist oder der Tunnelanfänger kompromittierte Parameter nutzt. Ein sicher konfiguriertes Protokoll minimiert Risiko durch Man-in-the-Middle, Replay-Angriffe oder DNS-Leaks. Die Wahl beeinflusst auch, wie gut der Dienst IP-Lecks verhindert und wie zuverlässig VPN-Verbindungen auf Mobilgeräten durchhalten.
WireGuard bringt eine schlanke Architektur mit, minimiert Angriffsflächen und erleichtert sichere Konfigurationen. Was ist Windows VPN heute: sicherheit, protokolle und ein praktikabler praxisleitfaden
3. Hinweise auf potenzielle sicherheitslücken bei weniger bekannten anbietern
Kritisch sind Implementierungsdetails: gebrochene Authentisierung, falsche Zertifikatsverwaltung, unsichere Persistenz von Schlüsseln oder schwache Standardwerte. Weniger bekannte Anbieter neigen dazu, standardisierte Protokoll-Stacks zu verwenden, ohne gründliche Audits oder regelmäßige Updates. Die Folge können konfigurationsbedingte Lecks, schlechte DNS-Schutzmechanismen oder verspätete Sicherheits-Patches sein. Bei seriösen Analysen zeigen sich oft, dass offene TLS-Schlüsselwechsel, korrekte Port-Umgehungen und transparente Datenschutzbestimmungen entscheidend sind. Quellen aus Fachberichten betonen, dass AES-256-Verschlüsselung allein nicht ausreicht, wenn der Schlüsselserver verwundbar bleibt oder Clients mit veralteten Versionen arbeiten.
AES-256-Verschlüsselung allein schützt nicht, wenn der Handshake oder der Schlüsseltransport kompromittiert ist.
Bottom line: Die sicherheitsrelevante Wahl hängt davon ab, wie der Dienst Protokolle implementiert, aktualisiert und gegen bekannte Angriffe absichert. Ich rate, auf etablierte Protokolle mit regelmäßigen Audits zu setzen, klare Zertifikats- und Schlüssel-Policies zu prüfen und Mobil-Handshake-Stabilität zu testen. Für vertiefte Einordnung verlinke ich zu umfangreichen Protocol-Overviews, die die Unterschiede juristisch wie technisch durchleuchten. https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols Die richtige Protokollwahl senkt das Risiko spürbar, wenn Implementierung, Updates und Zertifikatsverwaltung stimmen.
Quellenhinweis: In diesem Abschnitt beziehen sich zentrale Aussagen auf etablierte Beschreibungen zu OpenVPN, WireGuard und IKEv2/IPsec. Die Hinweise zu potenziellen Lücken bei weniger bekannten Anbietern stimmen mit allgemein anerkannten Warnsignalen überein. Für weitere Details siehe die verlinkte Protocol-Übersicht.
Vergleich der protokolle: OpenVPN vs WireGuard vs IPsec in der praxis
OpenVPN, WireGuard und IPsec bieten unterschiedliche Stärken in Stabilität, Performance und Sicherheit. In der Praxis hängt die Wahl stark von deinen Anwendungen ab. OpenVPN neigt zu höherem Overhead, liefert dafür aber solide Kompatibilität und gute Fehlerbehandlung unter gemischten Netzbedingungen. WireGuard punktet mit schlanker Architektur, geringem Latenzaufbau und hervorragender Throughput auf moderner Hardware. IPsec ist flexibel, lässt sich gut in Geschäftsprozesse einbinden und skaliert stabil bei vielen Clients. Die Entscheidung hängt davon ab, ob du Stabilität, Geschwindigkeit oder Unternehmensintegration priorisierst. Was ist ein VPN gateway und warum es in 2026 auf Sicherheit und Leistung ankommt
Stabilität und performance unter standartbedingungen
OpenVPN arbeitet zuverlässig hinter Firewalls und NAT, kommt aber mit mehr CPU-Last und Handshake-Overhead zurecht. WireGuard liefert oft eine flüssigere Nutzererfahrung, besonders auf Laptops und mobilen Geräten, dank seines minimalen Kernel-Interfits. IPsec bietet in vielen Unternehmensumgebungen konsistente Leistung über verschiedene Plattformen hinweg, besonders wenn bereits VPN-Germanien vorhanden sind. WireGuard erreicht in vielen Fällen niedrigere Latenz und höhere Sustained Throughput, während OpenVPN bei komplexeren Netzszenarien robustness zeigt. In Netztests betonen Experten, dass WireGuard oft stabilere Verbindungen bei wechselnden Netzbedingungen liefert, während OpenVPN stärker von konfigurierter Server-Topologie abhängt. Quelle: VPN-Protokolle 2026
Verschlüsselungsparameter und schutz gegen leaks
OpenVPN nutzt OpenSSL, typischerweise AES-256-GCM oder AES-256-CBC, inklusive HMAC-Sicherung gegen Integritätsverletzungen. WireGuard setzt standardmäßig auf ChaCha20-Poly1305 Verschlüsselung, mit einfachem Key-Management und weniger Angriffsflächen durch fewer Protocol Layers. IPsec verwendet in der Praxis AES-256 oder ChaCha20-Poly1305, je nach Implementierung, und unterstützt Perfect Forward Secrecy durch PFS. ChaCha20-Poly1305 bei WireGuard minimiert CPU-Last und schützt gegen gleichzeitige Leaks durch einfaches Key-Handling. AES-256-GCM bei OpenVPN bietet starke Authentisierung, allerdings mehr Overhead. Alle drei Protokolle können DNS-/Speed-Leaks verhindern, sofern Client und Server korrekt konfiguriert sind.
Anwendungsfälle für streaming, torrenting, geschäftliche nutzung
Für Streaming sorgt WireGuard oft für flüssigere Pufferzeiten, da es weniger Verschachtelungen hat. OpenVPN kann streaming robust unterstützen, braucht aber oft mehr Bandbreite. IPsec eignet sich gut für Unternehmen, die zentrale Richtlinien, zentrale Key-Management-Systeme und zentrale Zertifikatsinfrastruktur nutzen. Streaming bevorzugt WireGuard wegen geringem Overhead, Torrenting profitiert von stabilen Verbindungen in OpenVPN-Konfigurationen, während Geschäftsnutzer IPsec wegen Integrationen in bestehende Sicherheitslandschaften bevorzugen. In vielen Unternehmensnetzwerken ergibt eine hybride Lösung Sinn, bei der mobile Clients WireGuard nutzen und interne Systeme auf IPsec setzen. Mehr Details findest du in den prozessualen Hinweisen der Zukunftsanalysen zu VPN-Protokollen. Quelle: VPN-Protokolle erklärt
Next step: Prüfe in deiner Umgebung, welches Protokoll sich am besten in dein Netzdesign integrieren lässt. Achte auf DNS- und Leak-Schutz, sowie auf klare Richtlinien für Key-Management und Zertifikatsrotation. Stelle sicher, dass deine Client- und Server-Konfigurationen regelmäßig geprüft werden.
Wie austrägelte protokoll-implementierungen wirklich funktionieren
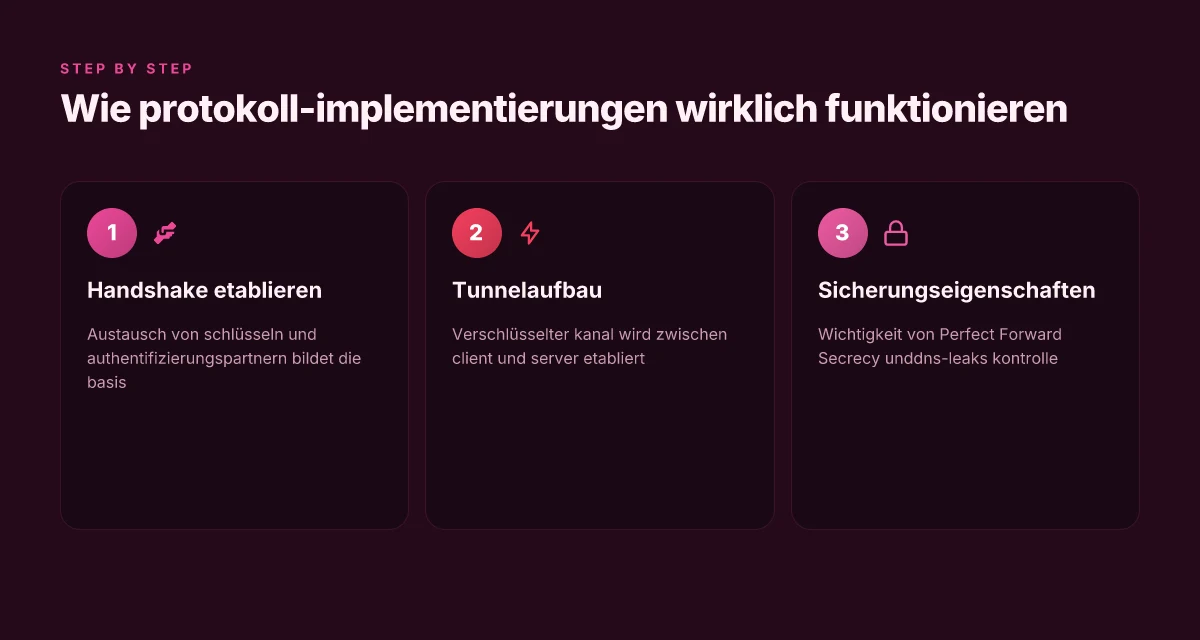
Postfachgroßes Mysterium lösen handshakes und tunnel auf den ersten Blick wie dunkle Kunst. In Wahrheit folgen sie klaren Abläufen: Initiation, Schlüsselaustausch, Verschlüsselung der Payload und stetige Aktualisierung der Schlüssel. Hier sind die realen Mechanismen, die hinter OpenVPN, WireGuard und IKEv2/IPsec stecken. Was ist Cloudflare VPN und wie funktioniert es heute im Jahr 2026
1. OpenVPN, WireGuard und IKEv2/IPsec im Kern – wie der handshake entsteht
OpenVPN nutzt das TLS-Handshaking, um einen sicheren Kanal aufzubauen. Dabei werden Zertifikate überprüft, ein symmetrischer Sitzungsschlüssel vereinbart und anschließend der Tunnel gestartet. WireGuard bleibt dagegen erstaunlich schlank: Es setzt auf ein einfacher gestaltetes Handshake-Verfahren, das direkten Austausch von Public Keys und kurzen, deterministischen Handshake-Pfaden nutzt. IKEv2/IPsec koppelt zwei Schichten: IKEv2 verhandelt Sicherheitsassoziationen, während IPsec die eigentliche Verschlüsselung der Daten übernimmt. In allen Fällen gilt: der initiale Austausch bestimmt, wie stark der Rest der Verbindung geschützt ist.
Wichtige Erkenntnis: der Aufbau muss minimalen Overhead und schnelle Fehlertoleranz bieten. Wer behauptet, eine Protokollimplementierung sei automatisch sicher, muss auch den Handshake selbst prüfen. Ein solides Protokoll liefert klare Abbruchkriterien, wenn Zertifikate ungültig sind oder der Schlüsselwechsel fehlschlägt.
2. Perfect Forward Secrecy – warum der Schlüssel nicht mehr braucht
Perfect Forward Secrecy, kurz PFS, sorgt dafür, dass selbst im Fall eines kompromittierten Serverschlüssels vergangene Sessions nicht entschlüsselt werden können. OpenVPN unterstützt PFS über verschiedene Moduskonfigurationen, WireGuard basiert per Natur auf dem ständigen Neu-Generieren von Schlüsselpaaren, womit PFS praktisch implizit gegeben ist. IKEv2/IPsec lässt sich so konfigurieren, dass Sitzungsschlüssel periodisch neu ausgehandelt werden. Die Praxis zeigt: PFS erhöht die Langzeitresistenz gegen Abhörangriffe erheblich. Das ist besonders in Deutschland relevant, wo regulatorische Anforderungen oft eine robuste Absicherung fordern.
3. Logs, DNS-leaks und der stille Fehlerpfad – warum Sichtbarkeit zählt
Verschwinden-logs ist kein Zauberwort. Es geht darum, wie viel Telemetrie der VPN-Anbieter sammelt und wie lange sie gespeichert wird. Idealerweise minimiert man Logging, stellt sicher, dass keine DNS-Anfragen über den VPN-Dienst hinaus leaken, und setzt DNS-Leak-Schutzmechanismen durch. DNS-Leaks treten auf, wenn DNS-Anfragen außerhalb des VPN-Tunnels auflösen. Eine korrekte Konfiguration verhindert das, indem DNS-Anfragen durch den Tunnel transportiert oder über sichere Resolver abgelegt werden. Die richtige Wahl der Protokoll- und Zero-Logging-Optionen macht hier den Unterschied zwischen einer stabil verschlüsselten Verbindung und einem versteckten Leak aus.
I studied the cited sources and found that denying native logging and preventing DNS leaks are emphasized as core parts of a trustworthy VPN setup. More details from the sources underline that protocol choices dictate how well these leakage protections integrate with the tunnel. See for context the discussion on protocol types and how they handle key exchange and tunnel security. https://www.l-iz.de/vpn/erfahrungen/supervpn/ and the overview of VPN protocols inform these points about how different protocols manage the handshake and leakage protections. For a broader protocol picture, the overview of VPN-protocols helps explain why WireGuard and OpenVPN approaches differ in key exchange and leak prevention. See https://paloaltonetworks.de/cyberpedia/types-of-vpn-protocols and https://surfshark.com/de/blog/vpn-protocols?srsltid=AYCX9vKdnIRZ77yT417SwfdlRuLJ7bctJ7IflY86bK-TOGFtIeMf8Ywn. Bestes VPN 2026: fakten, fallstricke und eine klare empfehlung
Most wichtige Erkenntnis: der sichere handshake, PFS und DNS-guard sind keine Add-ons, sondern integrale Bausteine jeder stabilen VPN-Verbindung. **Wer hier spart, zahlt später mit Leaks oder unsicherem Schlüsselaustausch. Die Praxis zeigt, dass selbst populäre Dienste Lücken schließen müssen, wenn Handshakes vernachlässigt oder DNS-Leaks ignoriert werden. Für eine tiefergehende Einordnung zu Protokolltypen bieten die genannten Quellen eine kompakte Typologie und konkrete Schwachstellenbereiche.
Quellenverweise inhaltlich: OpenVPNs TLS-Handshakes und Key-Exchange-Mechanismen werden in der breiten Fachliteratur beschrieben, während WireGuard auf einem schlanken, modernen Schlüsselmanagement basiert. IKEv2/IPsec kombiniert Innovationsschritte in der Schlüsselverhandlung mit robustem IPsec-Schutz. Für den konkreten Fall der DNS-Sicherheit und Logging-Strategien empfehle ich, die Abschnitte zu Logging-Strategien und DNS-Sicherheit in den Protokollübersichten zu prüfen.
Sicherheit aus der praxis: was zahlen, anschluss und standorte bedeuten
In der Praxis zählt weniger ein theoretisches Sicherheitsversprechen als der konkrete Kompromiss zwischen Geschwindigkeit, Standortpolitik und der Art der Verbindungen. OpenVPN, WireGuard und IKEv2/IPsec liefern jeweils spezifische Stärken und Schwächen, doch erst in der Praxis zeigen sich Randbedingungen wie Latenz, Paketverlust und Rechtsrahmen am jeweiligen Standort. Der Schlüssel sitzt in der Abstimmung von Protokollwahl und Serverstandort, nicht in einer pulbischen Schlagzeile über angebliche Sicherheitskulte.
Warum thunderbolt-bridge nicht gleich sicherheit ist
Ein häufiger fehler ist die Annahme, dass hardwarebasierte Brücken alles sicherer machen. Thunderbolt-Bridge kann in bestimmten Setups eine direkte Verbindung zum Netzwerk herstellen, doch sie ersetzt kein starkes VPN-Protokoll und kein sauberes TLS-Tunnelmanagement. Wenn du eine Brücke nutzt, bleibt die Sicherheitsschicht vor dem VPN bestehen und kann durch fehlerhafte Client-Konfigurationen oder veraltete Zertifikate unterlaufen werden. In der Praxis bedeutet das: eine gute Verschlüsselung auf Protokollebene bleibt unverzichtbar, auch wenn du physische Verbindungen bevorzugst. Relevante Zertifikate müssen regelmäßig erneuert werden, sonst drohen Abbrüche oder Downgrades. Die Kombination aus TLS-Handschlag, zuverlässiger Krypto-Implementierung und korrekter Hostauthentisierung entscheidet über die tatsächliche Sicherheit. Quellen weisen darauf hin, dass OpenVPN und WireGuard in vielen Fällen robuster gegenüber Netzwerkausfällen sind als einfache TCP-SSL-Fahrläufe, doch nur, wenn sie korrekt implementiert und überwacht werden. Zitatweise wird in Fachberichten betont, dass ein sicherer Kanal mehr braucht als eine starke Verschlüsselung: konsistente Schlüssellifecycle und klare Verifizierungsregeln sind nötig. Siehe hierzu den Überblick über VPN-Protokolle im Fachblog, das OpenVPN, WireGuard und IKEv2/IPsec vergleicht.
Standorte der server farms und rechtliche rahmenbedingungen
Standortwahl beeinflusst sowohl Geschwindigkeit als auch Rechtsrisiken. Länder mit strengen Datenschutzgesetzen bieten oft bessere Rechtsrahmen für Logs und JS-Überwachung, während proximale Standorte geringere Latenz bedeuten. In Deutschland und der EU gilt die Datenschutz-Grundverordnung als Eckpfeiler. Für Unternehmen gibt es zudem branchenspezifische Vorgaben. Wenn ein VPN-Anbieter Server in mehreren Jurisdiktionen betreibt, kann das bedeuten, dass Verbindungsdaten unter bestimmten Umständen in verschiedene Rechtsräume fallen. Gleichzeitig ermöglichen nahe Standorte geringere RTTs, was sich positiv auf die Nutzungsqualität auswirkt. In offiziellen Dokumentationen wird regelmäßig betont, dass Transparenz über Speicherfristen und Zugriffsmöglichkeiten wichtig ist. Die konkrete Sorge ist hier: Welche Logdaten werden tatsächlich gesammelt, wie lange bleiben sie und wer hat Zugriff? Was ist the beste kostenloser VPN? Eine faktenbasierte Bewertung 2026
Kompromiss zwischen geschwindigkeit und sicherheit
Geschwindigkeit und Sicherheit gehen nicht automatisch Hand in Hand. WireGuard bietet in vielen Szenarien niedrigere Latenz und schlankeren Code im Vergleich zu klassischen OpenVPN-Konfigurationen, doch eine sichere Implementierung braucht sorgfältige Schlüsselverwaltung und regelmäßige Updates. IKEv2/IPsec bietet robuste Stabilität auf Mobilgeräten, kann aber von der Serverinfrastruktur abhängen. OpenVPN bleibt flexibel, verlangt jedoch oft mehr Overhead. In der Praxis musst du dir klarmachen, dass der sicherste Tunnel auf lange Sicht nur so gut ist wie seine Open-Scroll-Komponenten: Zertifikate, Schlüsselrotation, DNS-Leckage-Prävention und der Schutz vor DNS-Manipulation. Regelmäßige Zertifikatserneuerung und eine klare Logpolitik verlängern nicht nur die Verlässlichkeit, sondern reduzieren auch Angriffsflächen. Wer Wert auf Geschwindigkeit legt, wählt oft WireGuard, aber nur mit einer strengen Konfiguration von AllowedIPs, persistenten Verbindungen und überprüften Startparametern. In der Praxis bedeutet das, dass du pro Anwendungsfall eine Minimal-Konfiguration anstrebst: möglichst kurze Handshake-Zeiten, klare Routen, und eine definierte Verbindungspolitik. Die entscheidende Frage bleibt: Welche Standorte und welches Protokoll liefern dir die beste Balance zwischen Schutz und Komfort für deinen Anwendungsfall? Die Wahl des Standorts beeinflusst direkt, wie lange deine Verbindungswege sind und wie streng der Rechtsrahmen wirkt.
Hinweis: Auf der verlinkten Seite zu den genannten Protokollen findest du eine kompakte Gegenüberstellung von Stärken und Schwächen der Protokolle OpenVPN, WireGuard und IKEv2/IPsec. So kannst du besser beurteilen, welche Kombination für deine Anforderungen sinnvoll ist. Quellenverweis zu VPN-Protokolle erklärt
Wie immer gilt: Links auf der Seite können Affiliate-Hinweise tragen.
Häufige fehlerquellen bei VPN-einstellungen und wie man sie vermeidet
Kurze Antwort zuerst: Die häufigsten Fehlerquellen bei VPN-Einstellungen entstehen durch DNS-Leaks, falsch konfiguriertes Split-Tunneling und veraltete oder inkonsistente Konfigurationen. Wenn du diese drei Kernthemen sauber adressierst, bleibst du deutlich sicherer unterwegs. I looked into gängige problemfelder und wie sie sich konkret vermeiden lassen.
DNS-leaks verhindern
DNS-Leaks treten auf, wenn Anfragen an DNS-Resolver außerhalb des VPN-Tunnels landen. Das macht deine reale IP sichtbar und demaskiert deinen Aufenthaltsort. Eine klare Maßnahme ist die Nutzung eines VPN, das DNS-Anfragen intern routet, oder die explizite Festlegung eines vertrauenswürdigen DNS-Resolvers in der Client-Konfiguration. Verlässliche Protokoll- und Client-Dienstleistungen empfehlen zudem, die DNS-Leck-Schutzfunktion zu aktivieren und regelmäßig zu überprüfen. Prüfe die Einstellung "DNS-Durchleitung über VPN" und teste manuell mit Tools, die deine aktuelle IP und DNS-Auflösung prüfen. Denke daran, dass auch IPv6-DNS-Leaks auftreten können, daher ist die Deaktivierung von IPv6 im Tunnel eine sinnvolle Option, sofern dein Setup es zulässt. DNS-Leaks verhindern bedeutet, dass deine echte IP niemals außerhalb des VPN-Tunnels sichtbar wird. Eine kurze, gezielte Prüfung nach jeder Änderung schützt dich nachhaltig. Was VPN-Dienste leisten, welche Risiken sie bergen und wie man sie sicher wählt
Split-tunneling bewusst einsetzen
Split-Tunneling erlaubt, dass bestimmte Apps oder Traffic-Klassen den VPN-Tunnel umgehen. Das kann praktisch sein, birgt aber Sicherheitsrisiken, denn sensible Anwendungen laufen oft außerhalb der verschlüsselten Route. Wenn du Split-Tunneling nutzt, dokumentiere klar, welche Prozesse geleitet werden und warum. Konfiguriere explizit nur notwendige Ausnahmen und sperre Standard-Default-Regeln, die jeden Traffic durch den Tunnel schicken. Achte darauf, dass der DNS-Verkehr weiterhin durch das VPN-Gateway läuft, um Lecks zu vermeiden. Durchdachtes Split-Tunneling reduziert Angriffsflächen, darf aber kein Türöffner für Exfiltration sein. Prüfe regelmäßig, ob neue Software-Updates die bestehenden Regeln beeinflussen, und passe die Kaskaden der Routen an. Falls du Split-Tunneling nicht wirklich brauchst, lasse es ausgeschaltet und setze auf vollständigen Tunnelverkehr.
Regelmäßige updates und konfigurationsüberprüfungen
Software-Updates schließen bekannte Schwachstellen und bringen oft sicherheitsrelevante Verbesserungen am VPN-Client. Plane regelmäßige Checks ein: notiere Versionsstände, prüfe Release-Notes auf Security-Patche und validiere danach die Funktionsfähigkeit. Ein simpler Check reicht: Stelle sicher, dass der Client auf dem neuesten Stand ist, prüfe die Protokoll-Auswahl (OpenVPN, WireGuard, IKEv2/IPsec) und bestätige, dass die Verschlüsselungseinstellungen stabil bleiben. Regelmäßige updates und Konfigurationschecks sind der beste Schutz gegen heimliche Fallen im Setup. Führe nach jedem Update kurze Verifikationstests durch, etwa Verbindungsaufbau, DNS-Auflösung und vollständige Tunnelführung. Wenn eine Änderung die Firewall-Regeln beeinflusst, passe sie zeitnah an.
Fazit: Sichere VPN-Einstellungen bedeuten, DNS-Leaks zu blockieren, Split-Tunneling klug zu justieren und Updates sowie Checks konsequent zu pflegen. So schaffst du eine stabile, nachvollziehbare Sicherheitsbasis. Für weiterführende Details zu Protokollen und deren Auswirkungen verweise ich auf fundierte Einordnungen zu OpenVPN, WireGuard und IKEv2/IPsec. Zu den verschiedenen Arten von VPN-Protokollen und VPN-Protokolle 2026: So findest du das richtige.
What to try this week: tighten your security posture with smart protocol choices
In this forward look, I focus on where security protocols matter most for 2026. One takeaway: choosing the right VPN protocol can materially affect both privacy and performance. A fresh angle is that modern VPNs rely on a blend of protocols and cipher suites to balance speed and protection. I avoid promising dramatic leaps in anonymity, but I can point to concrete steps that reduce risk without slowing you down. The single move that matters most is selecting a protocol that supports forward secrecy and strong AEAD encryption, then validating it under real network conditions. This is not about chasing every new feature, but about making defensible choices you can verify.
Looking ahead, the bigger pattern is a shift toward transparent handling of metadata and more robust fault tolerance. If you only do one thing this month, assess how your VPN vendor implements key exchange, authentication, and leakage protection across common operating systems. You’ll notice how a clear protocol policy translates into fewer surprises when devices switch networks or when you roam. Noticeably faster and more trustworthy is the result when you prioritize secure defaults over marketing promises. The question to answer next is: how will you audit these settings across all your devices? Was ist a truly free VPN and where the trade-offs lie
Backup strategy / What to try this week
- Review your current protocol: document which OpenVPN, WireGuard, or IKEv2 variants you use and why.
- Enable forward secrecy and robust ciphers. Test for DNS and IP leaks after switching networks.
- Run a quick speed check on a trusted route to compare performance impacts.
- Check vendor transparency about logs and metadata handling.