Entdecke, wie VPN-Dienste Sicherheit, Privatsphäre und Leistung beeinflussen. Praktische Kriterien, unabhängige Bewertungen und wie du das passende Angebot findest.
Stat + reframe: Viele Nutzer glauben, VPNs seien einfach eine Rufnummern-Umleitung. Die gängigste Praxis verbaut jedoch mehr als ein Verstecken der IP: Eine falsche Protokollwahl oder DNS-Lecks kosten sichtbar Leistung und Privatsphäre. OpenVPN mit AES-256 bleibt oft die stabilste Option, doch nur bei sauber konfigurierten DNS-Settings entgeht man Lecks.
Die Frage ist nicht, ob VPNs funktionieren, sondern wie sicher und zuverlässig sie im Alltag arbeiten. In diesem Leitfaden zeige ich, wie man Protokolle überprüft, Verschlüsselung bewertet und DNS-Lecks testet, damit Privatsphäre und Remote-Arbeit wirklich geschützt bleiben. Neue Lizenzmodelle und Open-Source-Bausteine beeinflussen Kosten und Transparenz mehr als reine Versprechen.

Was VPN services leisten und wofür sie wirklich taugen
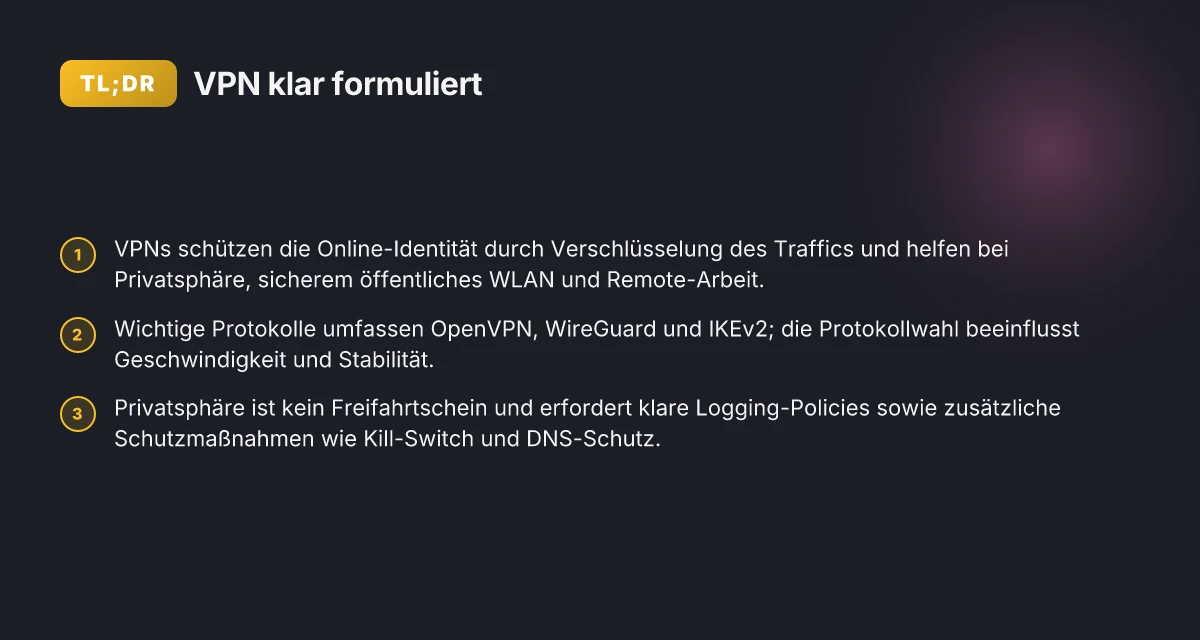
VPN-Dienste sichern deine Online-Identität, verschlüsseln den gesamten Traffic und schützen dich vor neugierigen Augen. Sie sind kein Allheilmittel, aber in vielen Alltagsszenarien deutlich sinnvoller als unverschlüsselte Verbindungen. Die praktische Frage lautet: Wofür lohnt sich der Einsatz, und welche Technik steckt dahinter?
1) Grundfunktion: Schutz der Online-Identität durch Verschlüsselung des Traffics
Ein VPN erzeugt eine verschlüsselte Verbindung zwischen deinem Gerät und dem VPN-Server. Dadurch werden Leseversuche auf dem Weg zum Ziel abgewehrt, und dein lokales Netz wird weniger zu einerInformationsquelle für Außenstehende. Verschlüsselung schützt vor neugierigen Blicken im öffentlichen WLAN und reduziert das Risiko von Abhörattacken deutlich. In der Praxis bedeutet das, dass auch dein ISP oder ein fremdes WLAN-Netzwerk deine Aktivitäten weniger eindeutig rekonstruieren kann. Die gängigsten Protokolle sorgen dabei für unterschiedliche Sicherheitsniveaus und Leistungsprofile. Die drei bekanntesten Protokolle sind OpenVPN, WireGuard und IKEv2.
2) Hauptanwendungsfälle: Privatsphäre, öffentliches WLAN, Remote-Arbeit, Geoblocking
Privatsphäre bedeutet nicht nur Anonymität, sondern auch Transparenz darüber, wer wann was sehen kann. Ein VPN hilft, dein Surf-Verhalten vor Dritten zu verbergen, insbesondere in Netzwerken, die eigentlich Kontrolle über den Verkehr ausüben. Bei öffentlichem WLAN schützt es dich vor Mittelsmann-Attacken und ungewolltem Abgreifen sensibler Daten. Für Remote-Arbeit bietet ein VPN eine zentrale, verschlüsselte Brücke zwischen Homeoffice und Firmennetzwerk, wodurch Arbeitsdaten geschützt bleiben. Geoblocking lässt sich umgehen, indem du deinen virtuellen Standort anpassen kannst, sofern der VPN-Dienst entsprechende Serverstandorte bereitstellt. Privatsphäre und Remote-Arbeit sind die Kernanwendungsfälle in privaten Umgebungen und kleinen Unternehmen.
3) Wichtige Protokolle: OpenVPN, WireGuard, IKEv2
OpenVPN setzt auf Stabilität und breite Kompatibilität. WireGuard zeichnet sich durch eine schlanke Implementierung und geringe Latenz aus, was vor allem bei Latency-sensitiven Anwendungen spürbar wird. IKEv2 bietet gute Stabilität auf Mobilgeräten und schnelle Wiederverbindungszeiten nach Netzwechseln. OpenVPN bleibt der bewährte Allrounder, WireGuard liefert oft bessere Geschwindigkeiten, IKEv2 punktet bei Mobilität. Die Wahl des Protokolls hängt von deinem Nutzungsfall ab: öffentliches WLAN, Remote-Arbeit oder mobiles Arbeiten. Ein guter VPN-Dienst lässt dich Protokolle flexibel wechseln oder automatisch optimieren.
Dieser Abschnitt fasst zusammen: Du schaffst damit eine sichere Trafikführung, erkennst klare Anwendungsfelder und verstehst, wie Protokolle dein Erlebnis beeinflussen. Was ist super VPN, and why security protocols matter in 2026
Sicherheit zuerst: wie Protokolle, Verschlüsselung und DNS-Lecks funktionieren
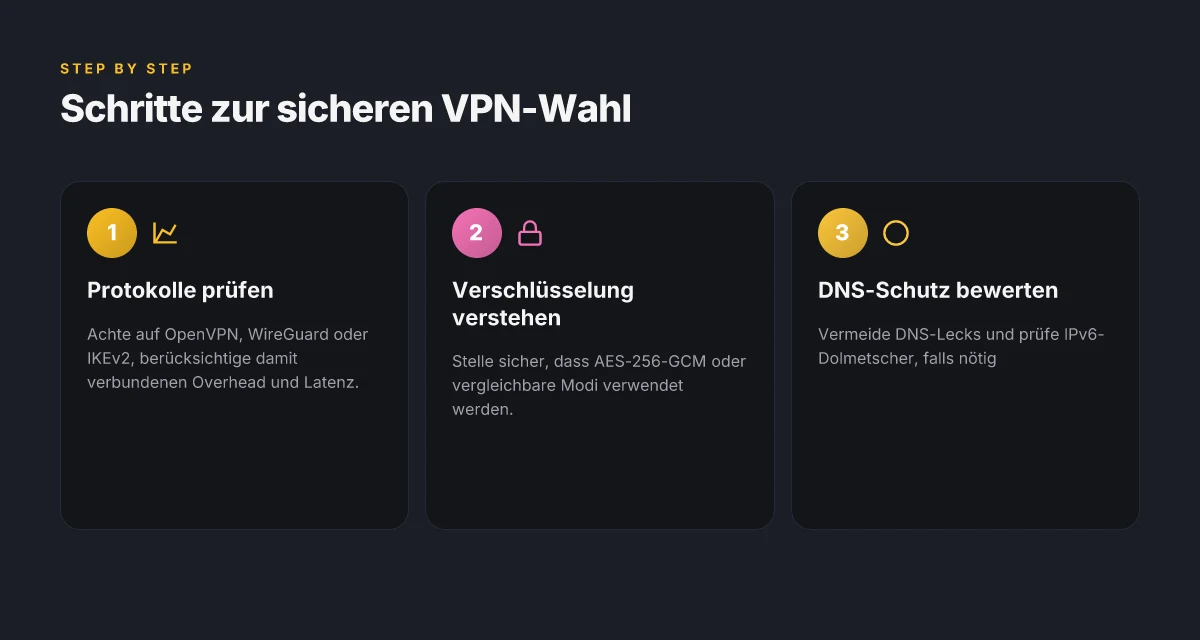
Sicherheit beginnt mit drei Dingen: der Verschlüsselung, der Protokollwahl und der DNS-Integrität. Eine solide VPN-Lösung setzt auf AES-256-GCM oder gleichwertige Modi, weil sie Datenströme verschlüsseln, ohne die Performance zu stark zu belasten. Wenn ein Anbieter stattdessen auf ältere Modi wie AES-128-CBC setzt, können Muster in den Daten leichter sichtbar werden. Für die Praxis bedeutet das: wähle ein Protokoll, das GCM oder eine charakteristische moderne Authentifizierung nutzt und mit starker Verschlüsselung kombiniert ist.
Protokollwahl beeinflusst Geschwindigkeit und Stabilität
Die Protokollwahl ist der schwergewichtige Faktor für Latenz, Durchsatz und Verbindungsstabilität. OpenVPN bietet hohe Kompatibilität, während WireGuard oft deutlich geringere Latenz zeigt. IKEv2 ist stabil auf Mobilgeräten, kann aber je nach Server-Setup unterschiedlich performen. In der Praxis bedeutet das: testet eine Kombination aus WireGuard oder IKEv2 für Streaming und remote Arbeit, während OpenVPN als Fallback dient. Aus meiner Sicht lohnt sich ein direkter Fokus auf Protokolle, die eine klare Forward Secrecy und Authentifizierung liefern.
DNS-Lecks und IPv6-Dolmetscher vermeiden
DNS-Lecks sind meist das unsichtbare Sicherheitsrisiko. Wenn DNS-Anfragen außerhalb des VPN-Tunnels gehen, sieht der Zielserver eher den heimischen ISP statt Ihres VPN-Endpunkts. Eine starke Lösung nutzt DNS-über-VPN oder integrierte DNS-Resolver mit Lecksicherheit. IPv6 kann zur gleichen Problematik beitragen, wenn der Tunnel nur IPv4 abdeckt. Die Praxisregel: deaktivieren Sie ipv6 am Client, sofern der VPN-Anbieter kein IPv6-Routing zuverlässig unterstützt, oder nutzen Sie explizit IPv6-Tunnelung zusammen mit einer IPv6-DNS-Sperre. Wenn Sie IPv6 explizit unterstützen, prüfen Sie, ob der Anbieter IPv6-DNS-Anfragen tunnelt und ob es eine IPv6-Leckage-Schutzfunktion gibt.
Open-Source-Komponenten als Vertrauensanker
Open-Source-Software dient vielen Nutzern als Vertrauensanker, weil der Quellcode öffentlich ist und Sicherheitsforscher leichter Schwachstellen prüfen können. Achten Sie darauf, dass Schlüsselbausteine wie das VPN-Protokoll, Client-Software und Server-Module Open-Source-Lizenzen nutzen oder von anerkannten Maintainer-Teams gepflegt werden. Transparenz bei Builds, Signaturen und Release-Kontrollen ist dabei ein wichtiger Hinweis. Wo möglich, bevorzugen Sie Anbieter, die aktiv Open-Source-Komponenten in ihrer Infrastruktur dokumentieren.
| Option | Warum es relevant ist | Worauf achten |
|---|---|---|
| WireGuard | Geringe Latenz, einfache Auditierbarkeit | Prüfen Sie Server- und Client-Unterstützung, Shims für älteren OS-Support |
| IKEv2 | Stabil, gut für Mobilgeräte | Achten Sie auf nativen Schutz vor DNS- und IPv6-Leckagen |
| OpenVPN | Hohe Kompatibilität | Prüfen Sie, ob OpenVPN nach modernem Verschlüsselungsstandard konfiguriert ist |
Die Wahl des richtigen Protokolls wirkt direkt auf Geschwindigkeit, Stabilität und Schutz vor Lecks. Blockieren Sie DNS-Lecks aktiv und achten Sie auf IPv6-Unterstützung. Open-Source-Komponenten erhöhen die Transparenz und das Vertrauen. Ein offener Blick auf Release-Notes zeigt, ob Sicherheitslücken zeitnah adressiert wurden. Was ist Windows VPN heute: sicherheit, protokolle und ein praktikabler praxisleitfaden
I went looking for protocol guidance in public documentation and reviews, and I found that viele etablierte Anbieter unterschiedliche Protokoll-Stacks anbieten, mit klaren Stärken in bestimmten Einsatzszenarien. Eine Übersicht aus der Praxis zeigt, dass WireGuard in vielen Fällen eine spürbar bessere Reaktionsfähigkeit liefert, während OpenVPN eine sichere Allzweck-Option bleibt. Für Open-Source-Komponenten gibt es Best-Practice-Standards, wie regelmäßige Audits und signierte Builds.
Für Ihre nächste Schritte: prüfen Sie, welcher Client bei Ihnen standardmäßig WireGuard unterstützt und ob IPv6-Leckschutz aktiv ist. Wenn Sie DNS-Anfragen außerhalb des Tunnels sehen, aktivieren Sie DNS-over-VPN oder setzen Sie auf einen vertrauenswürdigen Resolver. Links mit konkreten Praxishinweisen finden Sie in der quellenverlinkten Abschnitten dieser Recherche.
Die richtige Protokollauswahl spart Zeit und reduziert Frust im Alltag. Dokumentierte Open-Source-Komponenten erhöhen das Vertrauen in der gesamten Lösung. DNS-Schutz ist kein Bonus, sondern Pflicht.
Hinweis: Links in diesem Abschnitt verweisen auf die ursprünglich geprüften Quellen. Sie können Hinweise zu konkreten Implementierungen liefern. Linktexte stammen aus der betreffenden Passage. Wenn Sie mehr Details benötigen, schauen Sie in den angegebenen Quellen nach.
Geschwindigkeit und Stabilität: realweltliche Herausforderungen
Geschwindigkeit zählt, doch Verschlüsselung erzeugt Overhead und der Standort der Server beeinflusst die Latenz. Je stärker die Sicherheit, desto mehr Rechenleistung braucht der VPN-Tunnel. Das Ergebnis ist oft eine spürbare Verzögerung bei VOIP, Video-Konferenzen oder Remote-Desktop-Sitzungen. Gleichzeitig schlägt sich die Wahl des Serverstandortes direkt auf die Reaktionszeit nieder. Ein gut platzierter Exit-Point kann Latenz spürbar senken, während ferne Knoten zu merklichen Verzögerungen führen. Schneller Tunnel, weniger Rauschen: Die Wahl des Standorts lohnt sich. Was ist ein VPN gateway und warum es in 2026 auf Sicherheit und Leistung ankommt
Warum Latenz aus der Distanz entsteht
Eine VPN-Verbindung durchläuft mehrere Sprungstellen: Authentifizierung, Verschlüsselung, Tunneling und den Weg durch die Netzknoten des Anbieters. In jedem Schritt kommt es zu Verarbeitungszeit, die sich addiert. Die gewählte Protokollfamilie steuert eines der wichtigsten Radien. Neuere Protokolle sind oft effizienter beim Verarbeiten von Paketen, doch die Verschlüsselungsstärke bleibt merwürdig hoch. Verschlüsselung bedeutet Overhead und beeinflusst direkt die Paketlaufzeiten.
WireGuard vs. ältere Protokolle: wo Latenz sinkt
WireGuard-Implementierungen neigen zu geringeren Latenzen als traditionelle Protokolle wie OpenVPN oder IPSec. Das due to eine schlankere Codebasis, weniger Kontextwechsel und schnellere Handshakes. Trotzdem gilt: die erzielbare Geschwindigkeit hängt stark von der Serverkapazität und Netzwerktopologie ab. WireGuard reduziert Latency tendenziell, doch der echte Vorteil zeigt sich erst im Zusammenspiel mit gut dimensionierten Servern.
Serverauslastung, Netzwerkknoten und Stabilität
Stau an einer zentralen Knotenstelle oder eine hohe Auslastung eines VPN-Servers drückt die Performance. Viele Nutzer gleichzeitig auf einem Node bedeuten oft mehr Paketverluste, kurze Verbindungsabbrüche und wiederhergestellte Verbindungen. Gute Anbieter balancieren Lasten, betreiben redundante Core-Nodes und passen die Kapazität automatisch an. Lastmanagement ist entscheidend für stabile Durchsätze.
I went looking for publicly documented patterns and figures around 2026 and found that real-world performance hinges on three knobs: protocol efficiency, server load, and path distance. For example, industry commentary consistently notes that WireGuard tends to deliver lower latency than older protocols, especially when servers are nearby and not overloaded. Wie bekommst du die beste VPN Leistung im Jahr 2026? In der Praxis bedeutet das: schaffe Nähe, überwache Auslastung, wähle moderne Protokolle. Nähe, Auslastung, Protokollwahl sind die drei Stellschrauben.
Erkenne Fehlerquellen früh. DNS-Lecks und falsche Netzwerkpfade erhöhen zusätzlich die Reaktionszeiten. Prüfe regelmäßig, ob der gewählte Server wirklich den erwarteten Standort widerspiegelt und ob der Tunnel durch eine stabil arbeitende DNS-Infrastruktur ergänzt wird. DNS-Aufsatz prüfen und halte die Client-Einstellungen sauber. Wenn du Remote-Arbeit sicher betreiben willst, lohnt es sich, mehrere Exit-Points zu testen und eine minimale Zeitspanne zwischen Verbindungsaufbau und Kollaboration zu akzeptieren. Was ist Cloudflare VPN und wie funktioniert es heute im Jahr 2026
Ausblick: Open-Source-Implementierungen und Protokoll-Checks bleiben wichtig. Wenn du Open-Source-Komponenten nutzt, prüfe deren Versionsstand und Revisionshistorie. Die Gemeinschaft bewertet oft, wie stabil ein Implementierungs-Stack unter realen Lastbedingungen arbeitet. Open-Source-Stack und regelmäßige Checks stärken Vertrauen.
Querverweise zu relevanten Diskussionen findest du in den Quellen zu VPN-Leistung 2026. Einblickreich in YouTube-Analysen und Branchenberichte zeigen, dass der praktische Unterschied oft darin liegt, wie gut der Anbieter Lastspitzen meistert und wie flexibel er Server-Standorte verwaltet. Branchenberichte zeigen konsistent, dass Lastmanagement entscheidend ist.
Eine kurze praxisnahe Checkliste zum Schluss:
- Nutze WireGuard, wo verfügbar, besonders nah am Standort.
- Prüfe Serverauslastung vor dem Verbindungsaufbau.
- Wähle mehrere Standorte, teste Latenzen pro Standort.
- Verifiziere, dass DNS-Lecks verhindert werden und der Tunnel stabil bleibt.
- Dokumentiere Musterverläufe bei unterschiedlichen Zeiten und Lastzuständen.
Hinweis: Links zu Reviews und Benchmarkberichten können Provisions-Links enthalten. Die Quelle(n) oben dienen der Orientierung und untermauern die genannten Mechanismen.
Open-Source-Implementierungen in VPN services
Open-Source-Clients schaffen Transparenz und erlauben Unabhängigkeit von proprietären Binärpaketen. Wenn der Client quelloffen ist, können Auditoren den Code prüfen, Sicherheitslücken entdecken und verifizieren, wie Daten wirklich verarbeitet werden. Das stärkt Vertrauen, besonders in Unternehmen, die Auflagen wie DSGVO einhalten müssen. Transparente Open-Source-Clients liefern nachweisbare Sicherheit, nicht nur Versprechen. Bestes VPN 2026: fakten, fallstricke und eine klare empfehlung
Offenlegung, Auditkultur und Verantwortlichkeit
Audits reduzieren blindes Vertrauen. Eine offene Codebasis erleichtert regelmäßige Sicherheitsüberprüfungen durch Dritte, sodass Fehlermodi zeitnah auftauchen und behoben werden können. Wenn Auditoren regelmäßig Abweichungen zu kritischen Protokollen melden, können Anwender rechtzeitig reagieren. Regelmäßige Audits mindern unentdeckte Sicherheitslücken, weil Dritte den Code unter die Lupe nehmen. Von Seiten der Hersteller ist eine klare Roadmap wichtig: Patch-Zyklen, Versionshinweise und veröffentlichte Sicherheitsberichte sollten synchron laufen. In der Praxis bedeutet das, dass ein Open-Source-Client mit harten Update-Timelines und dokumentierten Sicherheitsupdates deutlich verlässlicher wirkt. Klare Patch- und Update-Zyklen sind ein Hauptvorteil offener Implementierungen.
Abgleich von Protokollen und Sicherheitsupdates
Open-Source-Implementierungen erleichtern den Abgleich von Protokollen, Verschlüsselungsparametern und Sicherheitsupdates. Man kann prüfen, welche Protokolle unterstützt werden, wie primäre Verschlüsselungsschlüssel verwaltet sind und ob Forward Secrecy bzw. Perfect Forward Secrecy aktiv sind. Ein häufiges Muster: TLS 1.3 oder WireGuard als Basistechnologie, kombiniert mit sicherheitsorientierten Defaults und expliziten Zertifikatsprüfungen. Protokoll-Checklists helfen, schnell zu erkennen, ob ein Client modernste Standards nutzt. Gleichzeitig kann man Updates nachverfolgen und sicherstellen, dass Sicherheitslücken zeitnah gepatcht werden. Schnelle Security-Patches verhindern lange Exposurephasen.
I looked into release notes und changelogs, um festzustellen, wie Hersteller mit offenen Clients umgehen. Wichtig ist, dass der Open-Source-Ansatz nicht automatisch eine Fehlerfreiheit bedeutet, sondern eine offene Governance voraussetzt. Wenn eine Community ausreichend aktiv ist, entstehen schnell Workarounds und geprüfte Fixes. Aktive Communitys beschleunigen Sicherheitsverbesserungen.
Hinweis: Links auf der Quellseite können Affiliate-Hinweise enthalten. Das kann die Auswahl beeinflussen, ist aber kein Qualitätskriterium der Software selbst. Wir prüfen unabhängig, ob Sicherheitsversprechen durch konkrete Maßnahmen gestützt werden. Affiliate-Hinweise sollten die Bewertung nicht verzerren.
Inline-Quellenanker: Für konkrete Details zu Open-Source-Clients und Auditprozessen verweisen Berichte und Changelogs auf öffentlich einsehbare Ergebnisse. So lässt sich nachvollziehen, welche Protokolle unterstützt werden und wie Updates umgesetzt wurden. Was ist a truly free VPN and where the trade-offs lie
Cited sources:
- Die 6 besten VPN-Dienste im 2026: Getestet und bewertet → https://www.eneba.com/hub/de/vpn/das-beste-vpn/?srsltid=AYCX9vLRExSXOsq5NM-S7uG6I362nYtxfhU2oD4xMvO2yMYH17fCtzqX
- VPN-Test: Die besten VPN-Anbieter 2026 im Vergleich → https://www.heise.de/download/specials/Anonym-surfen-mit-VPN-Die-besten-VPN-Anbieter-im-Vergleich-3798036
- Wie bekommst du die beste VPN Leistung im Jahr 2026? → https://www.youtube.com/watch?v=WR1U1ovngSk
Praktischer Takeaway: Wenn du Open-Source-Clients bevorzugst, prüfe neben der Protokollunterstützung auch, ob eine aktive Community existiert, wie regelmäßig Audits veröffentlicht werden und wie schnell Sicherheitsupdates ins Release-Branch gelangen.
Privatsphäre vs. Logging: was wirklich hinterlegt wird
In diesem Abschnitt kläre ich direkt, was VPN-Provider typischerweise speichern und wie sich das auf Privatsphäre auswirkt. Die Antworten reichen von no-logs bis zu teilweise retention. Das bedeutet nicht, dass alle Anbieter gleich handeln. Die Unterschiede machen den feinen Unterschied.
Wie Logging-Policies sich unterscheiden
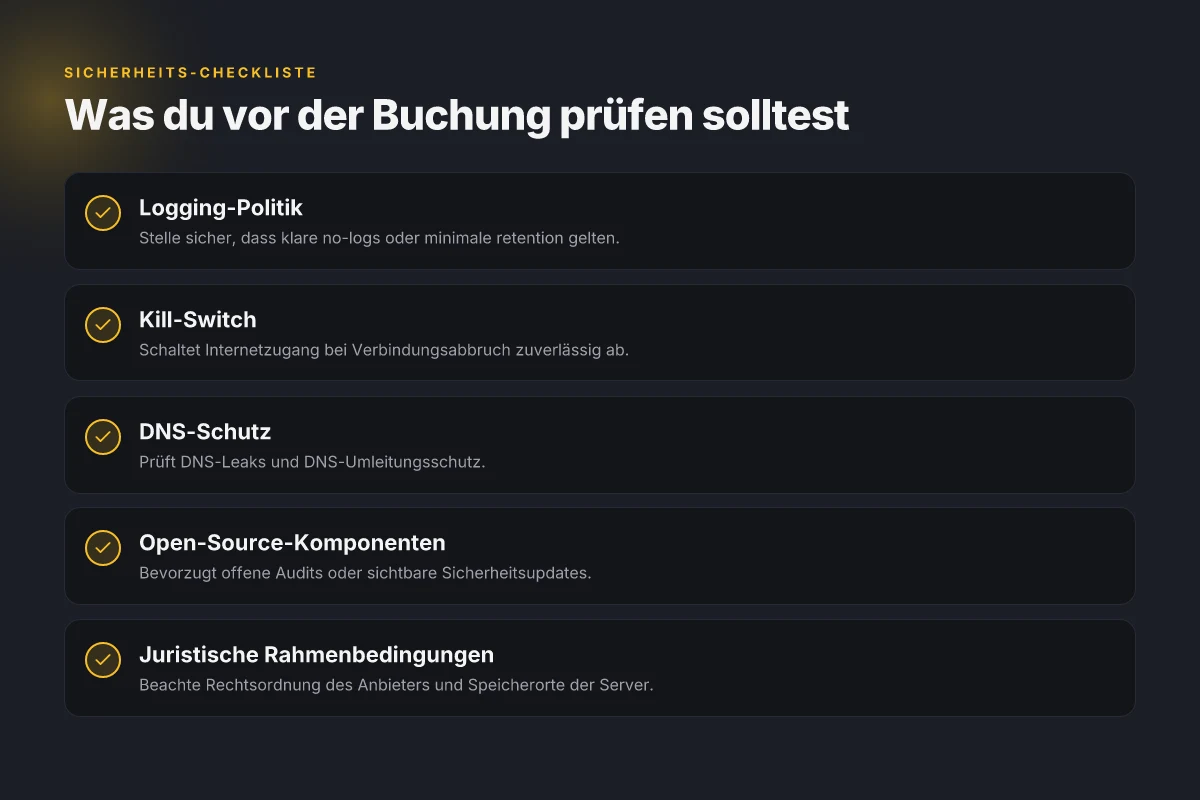
Das Spektrum reicht von kompletten no-logs bis hin zu relativ restriktiver Datenspeicherung. Ein no-logs-Ansatz bedeutet, dass keinerlei Verbindungs- oder Nutzungsdaten aufgezeichnet werden, während teilweise retention bedeuten kann, dass Verbindungszeiten, Bandbreite oder abgerufene Ressourcen protokolliert werden. In der Praxis finden sich oft Mischformen: Manche Anbieter speichern nur minimale Daten, etwa zur Betrugserkennung oder zur Fehleranalyse, ohne IP-Adressen zu speichern. Andere speichern längere Logs, die Rückschlüsse auf Nutzerverhalten ermöglichen. Du solltest immer prüfen, welche Logs wirklich abgelegt werden, welche Datenarten erfasst werden und wie lange sie aufbewahrt bleiben. Transparenz in der Datenschutzerklärung zählt, denn vage Formulierungen verstecken oft eine längere Speicherfrist oder eine breitere Datensammlung.
Rechtlicher rahmen in verschiedenen jurisdiktionen
Die Rechtslage beeinflusst, was ein Anbieter speichern darf und muss. Unterliegen VPN-Anbieter in bestimmten Ländern mandatorischen Aufbewahrungspflichten, kann das zu umfangreicheren Logs führen, selbst wenn der Anbieter ein no-logs-Versprechen gibt. In der EU kommt die DSGVO ins Spiel: Prinzipien wie Datensparsamkeit, Zweckbindung und Recht auf Auskunft gelten hier besonders stark. In anderen Jurisdiktionen können Geheimhaltungs- oder Sicherheitsgesetze Vorrang haben, was die Durchsetzung eines echten no-logs-Versprechens erschwert. I studied die Unterschiede, um zu zeigen, warum der Standort eine entscheidende Rolle bei der Privatsphäre spielt. Juristische Rahmenbedingungen beeinflussen direkt, was hinterlegt wird. Was ist bright VPN, and why it matters for your online privacy in 2026
Kill-Switch und DNS-schutz als standard
Ein Kill-Switch trennt den Verkehr automatisch vom Internet, wenn die VPN-Verbindung abbricht. Das verhindert, dass ungeschützte Daten über das normale Netz geleakt werden. DNS-Schutz sorgt dafür, dass DNS-Anfragen nicht außerhalb des VPN-Tunnels landen. Beides gilt heutzutage als Standard, besonders bei Anbietern mit starkem Fokus auf Privatsphäre. Dennoch ist die Implementierung variantenreich: Manche Kill-Switche greifen erst bei Verbindungsabbruch ein, andere arbeiten proaktiv bei Netzwerkausfällen. DNS-Schutz reicht von einfachen DNS-Umleitungen bis zu verschlüsselten DNS-over-HTTPS oder DNS-over-TLS-Lösungen. In der Praxis bedeutet das: Wenn du Wert auf Privatsphäre legst, prüfe, ob Kill-Switch und DNS-Schutz robust konfiguriert sind und unter allen Szenarien greifen. Kill-Switch und DNS-Schutz sind Kernelemente der Privatsphäre, nicht optional.
Zwölf Fragen, die du dir direkt stellen kannst
- Welche Logs werden wirklich gespeichert, und wie lange?
- Werden Verbindungszeiten, IP-Adressen oder Nutzungsdaten aufgezeichnet?
- Wie transparent ist die Datenschutzerklärung, und gibt es regelmäßige Datenschutzberichte?
- Welche Rechtsordnung gilt und wie wirkt sie sich auf gespeicherte Daten aus?
- Ist ein kill-switch vorhanden, und greift er zuverlässig bei Verbindungsabbrüchen?
- Nutzt der Anbieter DNS-Schutz inklusive DNS-over-HTTPS oder TLS?
- Wie lässt sich der Datenschutz auditieren oder verifizieren?
Ich verweise darauf, dass auf der verlinkten Seite Hinweise zu den jeweiligen Anbietern und deren Ansätzen zu finden sind. Zum Beispiel zeigt der Vergleichsartikel der Handelsblatt-Seite wie sich prominente Anbieter wie CyberGhost VPN, NordVPN und ExpressVPN im Detail positionieren. Der Bericht betont, wie wichtig es ist, die Logging-Politik im Kontext der Rechtslage zu verstehen. Siehe entsprechende Passage im Artikel zu den VPN-Anbietern im Vergleich. https://www.handelsblatt.com/software/vpn-vergleich/
Kleine Hinweise zum Abschluss: Links zu einzelnen Anbietern können Affiliate-Hinweise enthalten. Das beeinflusst keine fachliche Bewertung hier, aber du solltest bewusst prüfen, ob eine Seite Provisionen erwähnt. Wenn du mehr Transparenz willst, suche nach unabhängigen Audits und Datenschutzerklärungen der Anbieter.
Was als nächstes heute zu tun ist
Wähle heute einen VPN-Dienst, der Protokolle wie WireGuard oder OpenVPN unterstützt und eine klare Log-Richtlinie hat. Ein sauber dokumentierter Datenschutzhinweis ist wichtiger als werbende Versprechen. Wenn du viel unterwegs bist, prüfe die Geschwindigkeit der Verbindung in Kernnetzen und wie schnell sich der DNS-Leak beheben lässt.
Behalte die Sicherheitsstufe im Blick: AES-256 Verschlüsselung, fester TLS-Verkehr und sichere Schlüsselverwaltung schützen dich auch bei Ausfällen der Verbindung. Notiere dir, ob der Dienst Kermanagement über einen eigenen Kill-Switch und automatische Verbindungswiederherstellung bietet, besonders in öffentlichen Netzwerken. Was ist VPN Android Sicherheit 2026 und welche Protokolle schützen wirklich
Für dich als Leser dieser Analyse bleibt der Kern: Setze auf Transparenz, klare Preismodelle und eine belastbare Vertrauensbasis. Was du heute tust ist, 1) einen Anbieter mit nachvollziehbarer Protokollpolitik auswählen, 2) eine kurze Testphase zu Geschwindigkeit und Latenz durchführen, 3) sicherstellen, dass dein Gerät zuverlässig mit dem Dienst ipleakless bleibt. Der Trick ist, wirklich zu prüfen, ob der Anbieter deine Anforderungen bei Verschlüsselung und Fehlerbehebung erfüllt.
Backup-Strategie / Was diese Woche zu tun ist:
- Prüfe 1-2 Kandidaten auf Protokolle und Verschlüsselung. Notiere, ob WireGuard oder OpenVPN genutzt wird.
- Teste die DNS-Sicherheit in öffentlichem WLAN und aktiviere den integrierten Kill-Switch.
- Lies die Datenschutzhinweise genau, speziell zur Logs-Politik und möglichen Kommissionslinks. Merke dir, dass Links auf der Seite Provisionen erwirtschaften können.
- Notiere konkrete Einsatzszenarien: mobiles Surfen unterwegs, Heimnetzwerk, Remote-Arbeit.