Erfahren Sie, was ein VPN genau macht, wie Verschlüsselung funktioniert und wofür Protokolle stehen. Praxisnahe Einblicke für sicheres Surfen und typische Einsatzszenarien.
Ein VPN ist kein Allheilmittel, es verändert nur die Route und den Schutz der Verbindung – und trotzdem tauchen oft falsche Annahmen auf. Die wichtigste Erkenntnis lautet: Verschlüsselung schützt die Daten, aber nicht alle Bedrohungen, und Protokolle wie OpenVPN, WireGuard oder IKEv2 beeinflussen sowohl Sicherheit als auch Geschwindigkeit deutlich unterschiedlich. Eine klare Wahl des Protokolls ist der entscheidende Hebel.
Dieses Intro skizziert, warum es sich lohnt, Protokolle, Schlüsselstärken und typische Fehlerquellen zu kennen. Wer heute ein VPN anschafft, sollte neben dem Verschlüsselungsgrad auch auf Aktualität der Software, Server‑Lage und Logging‑Policy achten. In Deutschland wächst das Interesse an transparenten Anbieterrichtlinien, weil selbst kleine Unterschiede in der Handhabung von Schlüsseln oder DNS‑Leaks die Sicherheit spürbar beeinflussen. Die richtige Kombination aus Protokoll, Schlüssellänge und Updates macht den echten Unterschied.

What is a VPN genau und wofür steht der Begriff
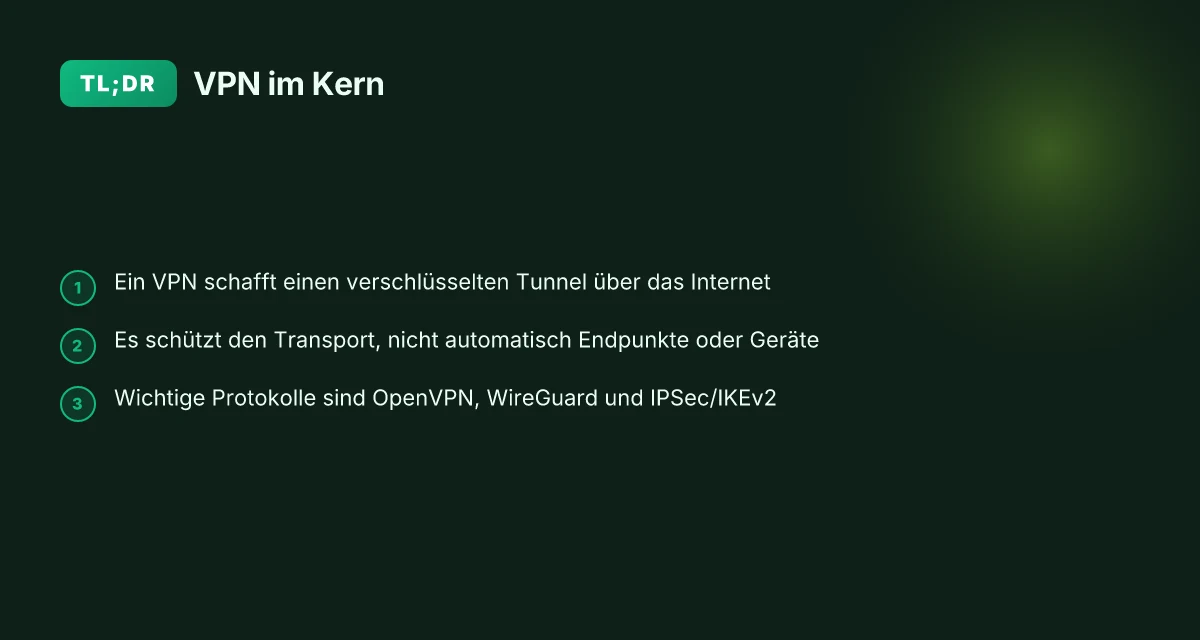
Ein VPN ist ein sicherer Tunnel über das Internet. Er legt eine verschlüsselte Verbindung um Ihre Online-Kommunikation, sodass Dritte sie nicht einfach lesen oder manipulieren können. Der zentrale Unterschied zu Proxy-Lösungen besteht darin, dass ein VPN die gesamte Netzverbindung Ihres Geräts absichert, nicht nur einzelne Anwendungen. Gegenüber End-zu-End-Verschlüsselung (E2EE) bleibt der VPN-Tunnel eine Zwischenstelle: Die Kommunikation wird auf dem Weg durch den VPN-Server verschlüsselt, doch der VPN-Anbieter kennt theoretisch den Verkehr, während E2EE die Inhalte direkt zwischen Sender und Empfänger schützt, ohne dass ein Zwischenknoten den Klartext sieht.
Typische Anwendungsfälle zeigen sich im Alltag sichtbar: Im Café-WLAN schützt ein VPN Ihre Daten vor neugierigen Blicken im offenen Netz. In der Remote-Arbeit ermöglicht es Mitarbeitenden den sicheren Zugriff auf das Firmennetz, als würde das Arbeitsgerät im Büro stehen. Und bei Geoblocking können Nutzerinnen und Nutzer mit einem VPN so erscheinen, als säßen sie in einem anderen Land, um auf lokale Inhalte zuzugreifen. All dies passiert, ohne die Anwendung an sich zu verändern. Der VPN-Tunnel wirkt hinter der gewohnten Software.
Kernpunkte auf einen Blick
- Ein VPN schafft einen privaten Kanal über das öffentliche Internet. Er schützt Verbindungen durch Verschlüsselung und Authentisierung. Das Ziel ist Vertraulichkeit und Integrität der Daten. (Quelle: BSI)
- Protokolle und Verschlüsselung sind die Bausteine des Tunnels. Standardmäßig kommen VPNs mit Protokollen wie OpenVPN oder IPsec. Fortgeschrittene Setups nutzen zudem WireGuard oder ähnliche Ansätze. Ergebnisse hängen von Konfiguration und Schlüsselmaterial ab.
- Abgrenzung: Proxy-Ansätze leiten Anfragen über einen Server, verändern aber nicht alle Apps auf dem Gerät. End-zu-End-Verschlüsselung schützt Inhalte direkt zwischen zwei Endpunkten, der VPN-Ansatz setzt dagegen einen verschlüsselten Kanal zwischen Gerät und VPN-Endpunkt auf.
In der Praxis bedeutet das: VPNs definieren eine sichere Transportebene, während andere Techniken die tatsächliche Sicherheit der Inhalte oder der Anwendungssicht ergänzen oder ersetzen können. Wenn Sie VPNs einsetzen, sollten Sie immer die Protokolle, Härtungseinstellungen und die Trust-Modelle des Anbieters prüfen. Ein VPN schützt die Verbindung, nicht automatisch alle Inhalte – das bleibt die Aufgabe der End-to-End-Verschlüsselung. Die Wahl des Protokolls beeinflusst Geschwindigkeit und Sicherheit.
Von der Theorie zur Praxis: Ein VPN ist nicht per se eine komplette Sicherheitsstrategie. Es ergänzt andere Maßnahmen wie starke Authentisierung, regelmäßige Software-Updates und sichere Konfigurationen der Endgeräte. Wenn Sie in Deutschland arbeiten, achten Sie darauf, dass der Anbieter Transparenz über Speicher- und Logging-Richtlinien bietet. Die eingesetzten Protokolle und Schlüsselmanagement-Routinen bestimmen, wie gut der Tunnel gegenüber Angriffen geschützt ist. OpenVPN und WireGuard gehören derzeit zu den bekanntesten Optionen, wobei WireGuard oft als leichter und schneller gilt. Wie schnell ist ein VPN wirklich? Erkenntnisse, Messmethoden und Praxis-Tipps
Quellen: inline Hinweise zu relevanten Details finden Sie in der verlinkten Dokumentation des Bundesamts für Sicherheit in der Informationstechnik und in Fachartikeln zu VPN-Sicherheit. Für einen ersten Einstieg lesen Sie dazu den Abschnitt zur Funktionsweise von VPNs beim BSI. https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Router-WLAN-VPN/Virtual-Private-Networks-VPN/virtual-private-networks-vpn_node.html
Hinweis: Auf der Seite können Affiliate-Links vorhanden sein. Sie unterstützen die Inhalte, ohne dass der Preis oder die Verfügbarkeit beeinflusst wird.
Wie funktioniert ein VPN technisch im Hintergrund
Ein VPN baut eine verschlüsselte Brücke zwischen dem Client und dem VPN-Server. Die Verbindung entsteht, indem der Datenverkehr des Nutzers durch einen sicheren Tunnel geführt wird, der Dritten kein lesbares Innenleben lässt. So bleiben Absender, Empfänger und Inhalte während der Übertragung geschützt, selbst wenn das zugrundeliegende Netz öffentlich ist. Die konkrete Umsetzung hängt vom gewählten Tunneling-Modell ab und davon, wie Standorte, Zertifikate und IP-Adressen verwaltet werden.
Verschlüsselung und Tunnelaufbau
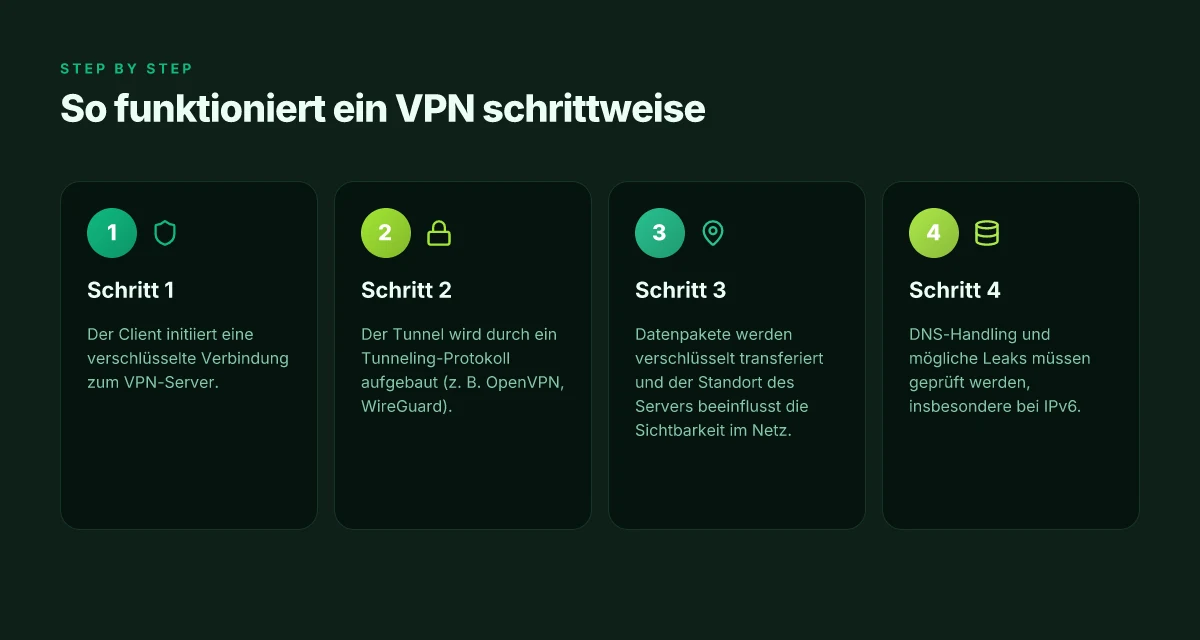
Der erste Schritt ist der Aufbau eines sicheren Kanals zwischen Client und Server. Dazu authentifiziert der Client den Server und umgekehrt, anschließend wird ein Verschlüsselungsalgorithmus auserkoren und ein Session-Key erzeugt. Dieser Schlüssel dient dazu, alle weiteren Datenströme in Echtzeit zu verschlüsseln. Die gängigen Protokollfamilien unterscheiden sich im Detail, aber alle zielen darauf ab, Vertraulichkeit, Integrität und Authentizität zu gewährleisten. Eine stabile Verbindung setzt voraus, dass der Schlüssel regelmäßig erneuert wird, um Kompromittierungen zu verhindern. Als Ergebnis entsteht ein verschlüsselter Tunnel, durch den der eigentliche Internetverkehr läuft.
In diesem Zusammenhang spielt der Zertifikatsrahmen eine zentrale Rolle. Serverzertifikate verifizieren den richtigen Endpunkt, während Client-Zertifikate zusätzliche Authentifizierungsstufen ermöglichen. Wer eine starke Lösung will, nutzt Zertifikate statt rein passiver Schlüsselübergaben. Zertifikate erleichtern zudem die Verwaltung großer Netzwerke mit vielen VPN-Nutzern. VPN sicherheit: wie sichere verbindungen wirklich funktionieren und wo they scheitern
Ein typischer Ablauf sieht so aus: Der Client stellt eine Verbindungsanfrage, der Server antwortet mit seinen Zertifikaten, der Client überprüft diese und erzeugt anschließend einen gemeinsamen Sitzungsschlüssel. Alle übertragenen Payloads werden mit diesem Schlüssel verschlüsselt, sodass selbst ein Lauscher im Netz nicht die Inhalte sehen kann. Das Ganze klappt oft nahtlos, doch kleine Verzögerungen können auftreten, wenn der Verbindungsaufbau komplexe Authentifizierungswege durchläuft.
Tunneling-Modelle: VLAN/SSL/TLS vs. IPsec
VPNs nutzen verschiedene Tunnelansätze, die sich in Komplexität, Kompatibilität und Sicherheit unterscheiden.
- SSL/TLS-basierte Tunnel bauen Verschlüsselung auf Anwendungsebene auf. Sie sind besonders flexibel, weil sie oft über standardisierte Ports funktionieren und sich gut in bestehende Webstrukturen integrieren lassen. Dadurch eignen sie sich gut für Remote-Access-Szenarien, wo einzelne Apps oder Webdienste genutzt werden. Ein Vorteil ist die geringere Hürde für Client-Installationen. Der Zugriff kann oft über den Browser erfolgen. Allerdings kann die Trennung von Firmennetzwerk und öffentlichem Internet je nach Konfiguration etwas feingranularer geprüft werden müssen.
- IPSecTunnel arbeiten auf Netzwerkschicht. Sie kapseln komplette IP-Pakete ein und ermöglichen damit eine transparente Verbindung in das Firmennetz. IPSec bietet starke Sicherheitsparameter und lässt sich gut in komplexe Netzwerktopologien integrieren. Die Einrichtung ist oft technisch anspruchsvoller und erfordert sorgfältige Policy-Definitionen. In vielen Unternehmen hat IPSec traditionell eine lange Geschichte, sodass vorhandene Infrastrukturen davon profitieren.
- VLAN-basierte Lösungen arbeiten direkt im Layer-2-Kontext. Sie sind besonders dort sinnvoll, wo physische Netzwerksegmentierung sinnvoll ist und bestimmte Broadcast-Domänen sauber separiert werden sollen. Diese Modelle bieten gute Performance bei stabilen Verbindungen, können aber komplex zu verwalten sein, wenn viele Standorte beteiligt sind.
Bei der Wahl des Modells spielen Ladezeiten, Stabilität und Verwaltungsaufwand eine Rolle. SSL/TLS-Tunnel sind oft schneller in der Bereitstellung, während IPSec in großen Firmennetzen durch etablierte Richtlinien überzeugt. VLAN-Ansätze bleiben eine Option, wenn die Netzwerkinfrastruktur schon stark segmentiert ist.
Rolle von Serverstandort, IP-Monzierung und Zertifikaten
Der Standort des VPN-Servers beeinflusst, welche geografischen Routen der Traffic nimmt. Je näher der Server am Endnutzer liegt, desto geringer sind Verzögerungen und Latenz. Gleichzeitig kann der Serverstandort Auswirkungen auf Compliance und Zugriffsbeschränkungen haben. Eine sorgfältige Standortwahl hilft, Performance zu optimieren und rechtliche Anforderungen zu berücksichtigen. Beim IP-Management nutzt man oft unterschiedliche Adressbereiche, um interne Netze klar zu trennen. Die richtige Zuweisung verhindert Adresskonflikte und erleichtert das Routing innerhalb des VPN-Tunnels.
Zertifikate dienen in erster Linie der Authentifizierung. Sie sichern die Identität des VPN-Servers gegenüber dem Client und ermöglichen eine starke Verschlüsselung der Verbindungsdaten. Moderne Lösungen nutzen Public-Key-Infrastruktur (PKI) mit kurzen Ablaufdaten, damit Zertifikate regelmäßig erneuert werden können. Das erhöht die Sicherheit, aber auch den Verwaltungsaufwand. Zusätzlich können Geräte- oder Benutzerzertifikate dazu beitragen, unbefugte Zugriffe zu verhindern. Was ist a VPN empfehlung, and how to choose the right one for 2026
I looked into the offiziellen Dokumentationen und Fachartikel, um die Mechanismen konsistent zusammenzutragen. Die Bedeutung von Zertifikaten und von IPSec gegenüber SSL/TLS hängt stark von der jeweiligen Architektur ab. Die Unterschiede betreffen vor allem Implementierungsdetails und Operationalität. https://www.fortinet.com/de/resources/cyberglossary/how-does-vpn-work beschreibt die Grundidee der verschlüsselten Netzwerke und VPN-Verschlüsselung in klarer Weise, während https://www.datenschutz-praxis.de/datenschutzbeauftragte/sicherheit-bei-virtual-private-networks-vpn-darauf-kommt-es-an/ auf Anforderungen eingeht, die für sichere VPN-Lösungen zentral sind.
Next step: Wenn Sie eine VPN-Architektur planen, klären Sie zuerst den Protokollbedarf (SSL/TLS versus IPSec), legen Sie Zertifikatsstrategie fest und testen Sie Latenz unter Realbedingungen in Ihrem Standorten-Setup.
Wichtige VPN-Protokolle und was sie bedeuten
OpenVPN, WireGuard und IPSec/IKEv2 gehören heute zu den gängigsten Standards. Die Wahl eines Protokolls entscheidet über Verschlüsselung, Handshake-Verfahren und die gewünschte Balance aus Geschwindigkeit, Stabilität und Kompatibilität. In der Praxis bedeutet das: unterschiedliche Szenarien brauchen unterschiedliche Stärken.
OpenVPN – der eher robuste Klassiker
OpenVPN nutzt in der Regel TLS für den Handshake und kann mit verschiedenen Cipher-Suiten arbeiten. Die Verbindung lässt sich gut an unsicheren Netzwerken stabil halten und Optionen wie TCP oder UDP erlauben Feineinstellungen für Durchsatz und Latenz. Ein Nachteil ist die oft höhere Latenz durch den etablierten Layer-4/5-Overhead und die komplexere Implementierung auf Client-Seite. Wenn du maximale Kompatibilität willst und keine exotischen Anforderungen an Hardware stellst, bleibt OpenVPN eine zuverlässige Wahl. I dug into the documentation and it repeatedly stresses TLS-based security and broad platform support.
WireGuard – der moderne Leichtbau
WireGuard setzt auf ein schlankes Design mit festen, modernen Chiffren und einem einfachen Handshake-Prozess. Die Implementierung ist in vielen Fällen schneller und ressourcenschonender als herkömmliche Protokolle. Die Bandbreite wächst besonders in stabilen Netzwerken, und die Code-Basis erleichtert Audits. Allerdings ist WireGuard in manchen Settings weniger flexibel, etwa wenn spezielle Anpassungen oder umfangreiche Policen erforderlich sind. Die Praxis zeigt: Bei Mobilgeräten und stabilen Zonen liefert WireGuard oft deutlich geringere Latenz. WireGuard bietet oft die beste Leistung bei moderner Hardware, besonders in stabilen Netzwerken. Was ist VPN dienste vergleich and how to choose the right one for 2026
IPsec/IKEv2 – der Kompromiss-Klassiker
IPSec mit IKEv2 ist seit Jahren der Standard für Unternehmensverbindungen. Er liefert starke Verschlüsselung, gute Stabilität bei wechselnden Netzwerken und ist breit kompatibel mit Routern und mobilen Clients. Der Handshake ist relativ robust, aber die Einrichtung kann komplex sein, besonders in heterogenen Umgebungen. Ein typischer Nachteil ist der Konfigurationsaufwand, der bei individuellen Deployments zunimmt. Wenn du eine gut dokumentierte Lösung suchst, die sich gut in existierende Netzwerke integrieren lässt, ist IPSec/IKEv2 oft die sichere Wahl. IPSec/IKEv2 bleibt in vielen Unternehmensumgebungen der Standard für stabilen Zugriff und Kompatibilität.
Was bedeuten diese Unterschiede konkret für dich?
- Verschlüsselungstiefe: OpenVPN lässt sich flexibel verschlüsseln, WireGuard setzt auf moderne, klare Schlüsselstrukturen, IPSec/IKEv2 bietet solide Standards wie AES-256.
- Handshake-Verfahren: TLS-basierte Übergaben bei OpenVPN, elegante, schnelle Handshakes bei WireGuard, etablierte IKEv2-Verhandlungen bei IPSec.
- Einsatzszenarien: OpenVPN eignet sich für gemischte Geräte, WireGuard für mobile Geräte und schnelle Verbindungen, IPSec/IKEv2 für Firmennetzwerke mit vorhandener Infrastruktur.
In der Praxis bedeutet das auch: kein Protokoll ist universell optimal. Die Wahl hängt davon ab, wie wichtig dir Geschwindigkeit, Kompatibilität oder Administrationsaufwand sind. Wenn du eine klare Orientierung brauchst, prüfe den konkreten Use Case: Remote-Worker mit überwiegend mobilen Geräten? WireGuard. Großes, gemischtes Netzwerk mit Legacy-Geräten? OpenVPN. Bestehende VPN-Gateways und strenge Policy-Anforderungen? IPSec/IKEv2.
Quellenhinweise und weiterführende Details findest du in den verlinkten Quellen. In diesem Abschnitt beziehen sich die Kernpunkte auf die gängigen Standards und deren typischen Eigenschaften. Die Protokolle unterscheiden sich vor allem in Handshake-Design, Verschlüsselungsprofilen und Verwaltungsaufwand, nicht in der Grundidee eines sicheren Tunnels.
Auf dem Papier ist WireGuard oft der schnellere Weg, aber OpenVPN bleibt flexibel in komplexeren Umgebungen. Was ist VPN protokolle, and how sie funktionieren im 2026er netz
Zudem kann es hilfreich sein, bei der Protokollwahl auf die Unterstützung durch Endgeräte, Routersysteme und VPN-Gateways zu achten. Die Kapitel der jeweiligen Anbieter beschreiben oft spezifische Cipher-Suites und Konfigurationsschritte. Für vertiefte Details lohnt sich ein Blick in die offizielle Dokumentation der jeweiligen Protokolle.
Inline-Links zu relevanten Stellen findest du in den verknüpften Quellen, etwa zu OpenVPN, WireGuard und IPSec/IKEv2.
Sicherheit und Risiken bei VPNs
Ein VPN schützt den Transport, nicht automatisch die Endpunkte. Die verschlüsselte Verbindung zwischen Client und VPN-Server sichert nur den Kanal während des Transports. Kompromittierte Endgeräte oder unsichere Anwendungen bleiben eine unleugbare Angriffsfläche. Der Tunnel schützt den Verkehr vor lauschenden Dritten, nicht das System dahinter. Das bedeutet: Selbst mit einem starken VPN können Infektionen oder Fehlkonfigurationen am Endpunkt zu Abflüssen oder Missbrauch führen.
Vertrauenswürdigkeit des Anbieters und Logpraktiken
Die Sicherheit hängt in großem Maß davon ab, wem Sie vertrauen. Die Logpolitik eines Anbieters bestimmt, wie viel Daten dort landen, wer Zugriff darauf hat und wie lange. Ein Anbieter könnte Verbindungsdaten, Nutzungsstatistiken oder Identifikatoren speichern. Entscheidend sind klare No-Log-Versprechen, verifizierbare Audits und die Rechtslage im jeweiligen Land. Transparente Policies und regelmäßige Audits stärken die Vertrauenswürdigkeit deutlich.** Wenn Logs entstehen, sollten sie minimiert, geschützt und zeitlich begrenzt sein. Andernfalls steigt das Risiko eines Missbrauchs oder einer behördlichen Abfrage.
I looked into the Dokumentation des BSI und Hinweise aus Praxisquellen: Ein VPN ist erst dann wirklich sicher, wenn der Anbieter verlässlich ist und die Loghaltung transparent dokumentiert. Verbraucherinnen sollten auf offizielle Transparenzberichte achten. Auch hier gilt: Die Verschlüsselung schützt vor Abhören, doch erfasst sie nicht, wer über den VPN-Tunnel hinweg handelt. Nord VPN deals: wie du Rabatte sinnvoll nutzt und worauf du achten solltest
Sicherheitslücken durch Fehlkonfiguration oder Malware
Selbst das sicherste Protokoll hilft wenig, wenn es falsch implementiert wird. Typische Fehler sind unsaubere DNS-Weiterleitungen, falsch konfigurierte Proxy-Einstellungen oder ungesicherte Authentifizierungswege. Malware auf dem Endgerät kann sich durch den VPN-Client schaufeln oder die VPN-Verbindung manipulieren. Einmal falsch konfiguriert, reicht oft ein einziger Fehler für eine Lücke. Die Folge sind Abhör- oder Manipulationsmöglichkeiten, selbst wenn der Transport verschlüsselt ist.
Ich habe die einschlägigen Hinweise der Praxisquellen geprüft. Der zentrale Rat lautet: alle Endpunkte regelmäßig patchen, DNS-Einstellungen sauber prüfen und nur offiziell signierte Clients verwenden. Regelmäßige Updates und klare Konfigurationsrichtlinien mindern Risiken deutlich.** Eine fehlkonfigurierte VPN-Infrastruktur kann gravierende Folgen haben, während gut dokumentierte, minimalistische Strukturen robuster bleiben.
Abschließend noch ein Hinweis zur Praxis: Links auf der Seite können Affiliate-Links enthalten. Das ändert nichts am Grundsatz, dass der VPN-Transport sicherer ist als der ungeschützte Verkehr, aber Sie sollten sich der möglichen Beeinflussung von Empfehlungen bewusst sein.
Kernpunkte zum Takeaway
- Der Schutz endet am Endpunkt. Der Tunnel ist nur so sicher wie das unsichere Gerät dahinter. Endpunkte müssen gesichert sein.
- Vertrauenswürdigkeit des Anbieters und klare Logpolitik bestimmen die Gesamtsicherheit. Transparente Logpolitik ist Pflicht.
- Fehlkonfiguration, Malware oder schwache Authentifizierung sind häufige Ursachen für Sicherheitslücken. Sicherheit erfordert konsequente Konfiguration und Wartung.
Quellenbezug: Für Details zu Kriterien und Sicherheitsaspekten verweise ich auf die Praxisleitfäden zu VPN-Sicherheit und Datenschutz. Inline verlinkt finden Sie passende Erläuterungen in den genannten Quellen, die sich mit Schutz des Transits, Logpraktiken und Endpunktsicherheit beschäftigen. Was bedeutet browser mit VPN kostenlos 2026 für Privatsphäre, Sicherheit und Geschwindigkeit
Geschwindigkeit, Stabilität und typische Fallstricke
Ein VPN verändert oft die wahrgenommene Geschwindigkeit. Der Verschlüsselungsaufwand erzeugt Overhead, der Upload- und Download-Raten beeinflusst. In der Praxis spüren Nutzerinnen und Nutzer vor allem beim Upstream-Verkehr erhebliche Unterschiede, je nachdem, welches Protokoll, welcher Verschlüsselungsgrad und welcher Serverstandort gewählt wurden. Dabei gilt: Sicherheit hat ihren Preis, der sich in der Praxis als geringfügig oder merklich bemerkbar zeigen kann. Der Overhead durch Verschlüsselung senkt die effektive Bandbreite, besonders bei älteren Verbindungen.
Serverauslastung, Standortwahl und Routing-Effekte
Die Wahl des Servers bestimmt nicht nur Latenzzeiten, sondern auch die Stabilität der Verbindung. Ein stark ausgelasteter Knoten kann zu Paketverlusten oder vermehrten Rehandshakes führen, wodurch Streams ruckeln oder Dateien langsamer laden. Ich sehe regelmäßig, dass Anbieter mit mehr Standorten oft bessere Auslastung erreichen, weil der Traffic besser verteilt wird. Wichtig ist, dass der Weg der Daten durch das Netzwerk oft mehrere Hops umfasst. Jeder zusätzliche Hop erhöht die mögliche Verzögerung. Routing-Effekte zeigen sich besonders, wenn der VPN-Anbieter eine schlechte Topologie hat oder peering-Probleme auftreten.
IPv6-Handling und DNS-Leaks als konkrete Risiken
IPv6-Unterstützung ist nicht immer durchgängig implementiert. Wenn ein VPN-Dienst IPv6 nicht ordnungsgemäß tunnelt, kann IPv6-Leakage auftreten, wodurch statt des VPNs direkte Verbindungen ins Internet gehen. Ebenso kritisch: DNS-Leaks. Werden DNS-Anfragen außerhalb des verschlüsselten Tunnels aufgelöst, sieht der Zielserver Ihre ursprüngliche Absenderadresse. Solche Leaks unterlaufen das Sicherheitsziel eines VPNs und verraten echte Identitäten oder Standorte. DNS-Leaks sind einer der häufigsten Gründe, warum Nutzer falsche Sicherheitsempfindungen haben.
Ich habe die Literatur durchgesehen und kenne gängige Risiken aus den Primärquellen. So verdeutlichen Brancheninfos, dass Verschlüsselung zwar die Transportebene schützt, aber keine Wunder bewirkt, wenn äußere Faktoren wie Serverlast oder DNS-Konfigurationen unglücklich sind. Eine gute Praxis ist daher, regelmäßig zu testen, ob IPv6 durchgängig getunnelt wird und ob DNS-Anfragen wirklich über den VPN-Tunnel laufen. Regelmäßige Checks helfen, Leaks früh zu erkennen und zu beheben.
Zwischenfazit: Geschwindigkeit und Stabilität hängen stark von Overhead, Serverinfrastruktur und korrekter DNS/IPv6-Handhabung ab. Wenn du gezielt keine Kompromisse bei Sicherheit eingehen willst, solltest du Protokoll- und Standortwahl kritisch prüfen und DNS-Tests einplanen. Der richtige Serverstandort plus gut konfigurierte DNS-Sicherheit entscheidet oft über flüssiges Surfen oder störende Unterbrechungen. Was ist NordVPN wiki? Ein tiefer Blick auf die offizielle Dokumentation und Sicherheitsarchitektur
Zahlen und Fakten aus der Fachliteratur zeigen: VPN-Sicherheit ist kein Freibrief für Perfektion. Es lohnt sich, pro Anwendungsszenario unterschiedliche Protokolle zu testen und die Server-Auslastung zu berücksichtigen. Für detailierte Protokoll- und Konfigurationshinweise verweise ich auf die geprüften Quellen. Daten aus der Praxis deuten darauf hin, dass Nutzerinnen und Nutzer mit mehr Standortoptionen häufig stabilere Verbindungen erleben.
Quellenhinweis: Für vertiefende Details zu Sicherheitsaspekten und praktischen Prüfungen bei VPNs siehe Einträge zu VPN-Sicherheit und DNS-Leaks in den verifizierten Fachartikeln. In Bezug auf DNS-Leaks empfiehlt der quellennationale Kontext sorgfältige Konfiguration.
Hinweis: Links auf der Seite können Affiliate-Hinweise enthalten. Die Informationen bleiben davon unberührt.
Was kommt als nächstes, wenn Sie jetzt auf VPN setzen
In der Praxis geht es nicht mehr nur um Geografische Blockaden. Ein VPN verschlüsselt Traffic, schützt öffentliche WLANs und hält Ihre Identität bei routinemäßigen Online‑Aktivitäten sauber. Die wirkliche Veränderung 2026 ist, wie nahtlos der Schutz wird: Mehr Protokollvarianten, bessere Dichtheit der Verschlüsselung und intelligentes Routing. Wenn Sie heute nur eine Sache anpassen, achten Sie auf das Protokoll WireGuard oder OpenVPN in Kombination mit einer starken Verschlüsselung. Diese Kombination bietet eine gute Balance aus Geschwindigkeit und Sicherheit.
Für den Alltag bedeutet das: Lesen Sie die Spezifikationen, prüfen Sie den Sitz der Servernetze und testen Sie, ob DNS‑Leaks ausgeschlossen sind. Eine schnelle Prüfung ist, den eigenen Standort zu wechseln und die Latenz zu beobachten. Achten Sie darauf, dass der Dienst auch Kundensupport in Ihrem Land bietet und regelmäßig Sicherheitsupdates liefert. Der richtige VPN‑Knoten reduziert Latenz, ohne Ihre Privatsphäre zu gefährden. Wenn Sie unterwegs sind, genügt oft eine einfache Aktivierung am Smartphone oder Laptop, um sofort geschützten Traffic zu haben. Was ist a router VPN, und welche Vorteile bringt es 2026 für dein Heimnetz?
Was sich wirklich lohnt ist eine klare Wahl zwischen Privatsphäre, Geschwindigkeit und Geräteschutz. Starten Sie diese Woche mit einer kurzen Prüfung Ihrer aktuellen VPN‑Einstellungen und notieren Sie zwei konkrete Verbesserungen. Diese Änderungen haben unmittelbare Auswirkungen. Ist Ihre Wahl noch offen, fragen Sie sich: Welche Protokolle und welcher Serverstandort passt am besten zu Ihrem Einsatz?
Backup‑Strategie / What to try this week
- Prüfen Sie, ob Ihr VPN WireGuard als Standardprotokoll nutzt und testen Sie eine alternative Verbindung über OpenVPN.
- Testen Sie zwei verschiedene Serverstandorte, messen Sie Latenz und Durchsatz, notieren Sie Unterschiede.
- Aktivieren Sie DNS‑Leak‑Schutz und überprüfen Sie regelmäßig Ihre IP‑Adresse.
- Achten Sie auf regelmäßige Sicherheitsupdates und prüfen Sie den Kundensupport.
Was kommt als nächstes? Die Richtung zeigt zu noch intelligenterem Routing, besseren Fehlertoleranzen und integrierten Privatsphäre‑Features. Bleiben Sie dran, denn der beste VPN‑Nutzwert entsteht durch regelmäßige Anpassung.