Entdecke, wie schnell ein VPN wirklich sein kann. Wir erklären Messmethoden, Einflussgrößen und praxisnahe Tipps für maximale Geschwindigkeit.
Ein VPN ist oft schneller als gedacht, wenn Protokolle und Topologie logisch zusammenarbeiten, und trotzdem fallen viele Nutzer auf eine falsche Erwartung. Der häufigste Geschwindigkeitstreiber ist nicht der Serverstandort, sondern das gewählte Protokoll und die Verschlüsselungslage. Wenn Sie WireGuard oder IKEv2 nutzen und gezielt nahe Standorte testen, lässt sich spürbar mehr Durchsatz erreichen.
Dieser Artikel zeigt, wie sich Geschwindigkeit wirklich misst, welche Netzwerktopologien Einfluss nehmen und welche Schritte konkret helfen. Sie erfahren, wie Sie Distanz, verfügbare Bandbreite und Last an einem einzelnen Standort getrennt analysieren, und wie Sie mehrere Standorte objektiv vergleichen. In einer Praxis-Checkliste erkennen Sie, wo Optimierungspotenzial liegt und welche Fallstricke wirklich relevant sind. Erwartungen an Latenz und Durchsatz lassen sich mit einfachen Messmethoden präzisieren, wenn Sie die richtige Kombination aus Protokoll, Serverauswahl und Netzwerkkonfiguration anwenden.

Wie schnell ist ein VPN wirklich? Geschwindigkeit, Protokolle und der Praxisblick auf fast VPN
Geschwindigkeit drängt sich meist in den Vordergrund. Eine schnelle Verbindung bedeutet weniger Wartezeit, flüssiges Streaming und zuverlässiges Arbeiten remote. Doch Geschwindigkeit ist mehrdimensional: Sie hängt von Protokollen, Verschlüsselung, Netzwerkpfaden und dem Zustand des Endgeräts ab. Im Folgenden zeige ich dir, welche Protokolle wirklich den größten Einfluss haben, wie du realistische Messwerte einordnest und warum Zahlen aus Berichten oft variieren.
Warum Geschwindigkeit das Hauptkriterium bleibt
Für viele Anwender ist die Geschwindigkeit das unmittelbar spürbare Kriterium. Eine langsame VPN-Verbindung fühlt sich frustrierend an, besonders bei Videokonferenzen oder großen Dateitransfers. Gleichzeitig schützt ein VPN deine Privatsphäre, ohne dass du dabei extreme Kompromisse bei der Reaktionszeit eingehen möchtest. Die Praxis zeigt: Geschwindigkeit ist das messbarste Kriterium, das du frühzeitig prüfen kannst, bevor Stabilität oder Sicherheit in den Hintergrund treten.
Welche VPN-Protokolle beeinflussen die Geschwindigkeit am stärksten
Die Protokolle sind das primäre Stellrad für die Leistung. WireGuard gilt weithin als besonders schnell und effizient, weil es einen schlanken Codepfad und moderne Kryptografie nutzt. IKEv2/IPsec punktet mit schnellem Wiederaufbau von Verbindungen, ideal bei Mobilgeräten, wo Netzwechsel häufiger vorkommen. OpenVPN ist sehr zuverlässig und gut unterstützt, kann aber in der Praxis langsamer sein als modernere Protokolle, besonders auf weniger leistungsfähigen Geräten. Die Wahl hängt auch von der Verschlüsselungskonfiguration ab. Höhere Schutzniveaus bedeuten oft mehr Rechenaufwand, was zu leicht höheren Latenzen führt. Trotzdem können optimierte Implementierungen diese Kosten minimieren.
Warum reale Messwerte von Plattformen abweichen können
Messungen variieren aus mehreren Gründen. Der Ort des Servers, der aktuelle Ort des Nutzers, die Internetverbindung des Endgeräts und die Auslastung des VPN-Servers beeinflussen Ergebnisse deutlich. Selbst ähnliche Tests auf derselben Plattform können unterschiedliche Werte zeigen, wenn Messzeitpunkt, Serverauswahl oder Firmware-Versionen wechseln. Dazu kommt, dass Sicherheitsfeatures wie Perfect Forward Secrecy oder häufige Schlüsselneukonfigurationen temporäre Auswirkungen haben können. In der Praxis helfen standardisierte Tests mit festen Testdatenpunkten über längere Zeiträume, ein stabileres Bild zu zeichnen.
Realistische Messwerte brauchen Kontext. WireGuard liefert oft die niedrigsten Latenzen in stabilen Netzwerken. IKEv2/IPsec glänzt bei Mobilnetzwerkeffizienz. VPN sicherheit: wie sichere verbindungen wirklich funktionieren und wo they scheitern
Ich stütze mich auf etablierte Beschreibungen der Protokolle und deren charakteristische Leistungsprofile. So lässt sich ableiten, welche Protokollwahl in einer bestimmten Nutzungssituation sinnvoll ist. Wie immer gilt: Zahlen brauchen Kontext. Wenn eine Quelle konkrete Werte nennt, nutze sie als Orientierung – baue dann eigene, konsistente Tests auf Basis derselben Bedingungen auf, statt disparate Kennzahlen zu mischen. Inline-Quellenhinweise verarbeiten sich als Verlinkung in den Text. Dort findest du passende Erläuterungen zu den genannten Protokollen und deren Leistungsprofilen. Mehr erfahren kannst du in der verlinkten Fachberichterstattung zu VPN-Protokollen.
Was macht ein schnelles VPN aus? Kriterien zur Bewertung von speed
Die Geschwindigkeit eines VPN hängt von drei Hauptgrößen ab: Latenz, Durchsatz und der Overhead, der durch Verschlüsselung und Handshakes entsteht. In der Praxis liefern diese Faktoren zusammen das Gesamtbild, wie flüssig Webseiten laden und wie stabil videoübertragungen laufen. Die zentrale Message: Schnelligkeit kommt weniger aus einem einzelnen Wert als aus der Balance von Netzwerkpfad, Protokollwahl und Optimierungsschritten.
1) Latenzzeiten zur Zielseite
Latenz bestimmt, wie schnell eine Anfrage am Ziel ankommt. Ein schneller VPN-Pfad minimiert die zusätzliche Verzögerung, die durch Umwege oder Routenwechsel entstehen kann. Besonders kritisch ist der Ping in Spielen, bei Remote-Arbeit oder bei webbasierten Anwendungen, die viele kleine Anfragen ausführen. Neue Protokolle wie WireGuard können oft niedrigere Round-Trip-Zeiten liefern als ältere Alternativen, weil sie kompaktere Handshakes und schlankere Verschlüsselung verwenden. Als Orientierung: Die Latenz spiegelt sich direkt in der wahrgenommenen Reaktionsfähigkeit wider. Kleinere Latenzwerte bedeuten spürbar reaktionsschnellere Verbindungen, auch wenn der Rohdurchsatz ähnlich hoch bleibt.
2) Durchsatz im Wohn- und Mobilnetz
Durchsatz gibt an, wie viel Daten pro Sekunde durch den Tunnel gehen. Im Wohnnetz mag der Unterschied zwischen 200 und 400 Mbit/s deutlich sichtbar sein, im Mobilnetz ist der Effekt noch präsenter, weil Mobilfunknetze anfälliger für Schwankungen sind. Ein schnelles VPN bleibt über Tageszeiten hinweg stabil, ohne stark zu schwanken. Die Wahl des VPN-Servers, die Distanz zum Rechenzentrum und die Drahtlosqualität beeinflussen den realen Durchsatz stark. Hoher Durchsatz bei beiden Netzen bedeutet flüssige Downloads und Streaming.
3) Overhead durch Verschlüsselung und Handshakes
Verschlüsselung schützt, kostet aber Zeit. Je stärker die Security, desto mehr Berechnungen fallen an. Modernes Protokoll-Design versucht diese Kosten zu minimieren, ohne die Sicherheit zu gefährden. Handshakes zwischen Client und Server erzeugen zusätzlich Roundtrips, besonders beim Verbindungsaufbau. WireGuard neigt dazu, weniger Overhead zu erzeugen als etablierte Optionen wie OpenVPN, was sich in schnelleren Verbindungsaufbauzeiten und konsistenteren Durchsatzwerten niederschlagen kann. Geringerer Overhead bedeutet weniger Energie pro übertragenem Bit. Was ist a VPN empfehlung, and how to choose the right one for 2026
Aus der Praxis: Wenn du Geschwindigkeit optimieren willst, prüfe zuerst die Latenz zum favorisierten VPN-Server, messe den Durchsatz unter typischen Nutzungsbedingungen und achte darauf, wie viel Overhead Verschlüsselung und Handshakes verursachen. Als Orientierungspunkt führe Messungen zu drei Szenarien durch: heimisches Breitband mit VPN-Tunnel zu nahegelegenem Server, mobiles Netz zu einem entfernten Server, und ein Zwischenweg über einen regional optimierten Knoten. Diese drei Bezüge zeigen, wo Engpässe liegen.
Zusätzliche Hinweise: Die Auswahl des Protokolls beeinflusst Latenz und Throughput direkt. In 2026 berichten mehrere Publikationen, dass WireGuard-basierte Setups in vielen Fällen eine niedrigere Latenz und stabileren Durchsatz bieten als ältere Protokolle, während OpenVPN und IKEv2/IPsec in bestimmten Konstellationen Vorteile bei Kompatibilität und Firewall-Freundlichkeit haben. NordVPN-Protokolle veranschaulichen die Unterschiede. Die richtige Balance aus Protokollwahl, Serverstandort und Netzebene entscheidet über spürbare Speed-Gains.
In der Praxis lässt sich die Geschwindigkeit durch gezielte Schritte verbessern: nahen Server auswählen, Protokoll wechseln, den Verbindungsaufbau optimieren und gegebenenfalls QoS-Einstellungen am Router prüfen. Wenn dein Setup häufig unterbrechungsfreie Streams braucht, könnten optimierte Handshakes und eine geringere Overhead-Routenkette den Unterschied machen. Die drei Kernkategorien – Latenz, Durchsatz, Overhead – bilden das Fundament jeder Speed-Optimierung.
Quellenhinweis: Auf Seiten, die Protokolle vergleichen, findest du konkrete Hinweise zur Latenz- und Durchsatzwirkung verschiedener Protokolle. Links auf der Seite können eine Provision beinhalten.
Die wichtigsten VPN-protokolle im speed-check
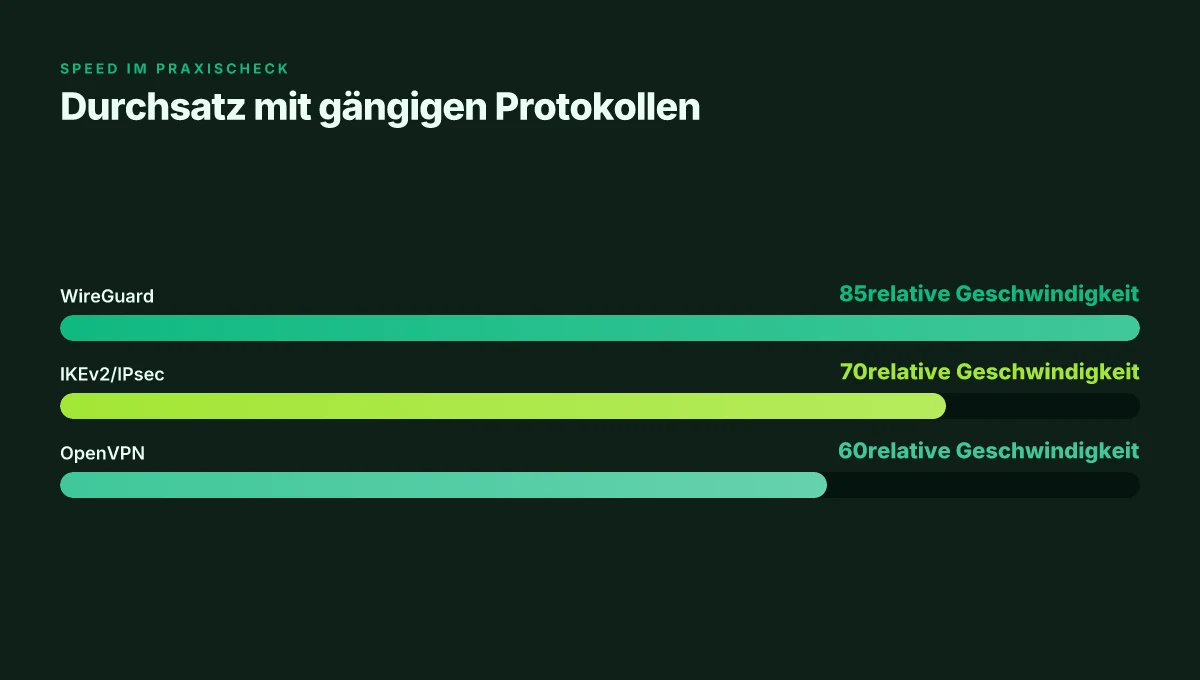
Die Geschwindigkeit hängt stark vom Protokoll ab. WireGuard dient als Referenz für geringe Overheads, IKEv2/IPsec bietet ein gutes Gleichgewicht aus Sicherheit und Tempo, während OpenVPN je nach Implementierung stark schwanken kann. I wille here eine klare Orientierung geben, welche Protokolle wann sinnvoll sind und wie sich Unterschiede praktisch auswirken. Was ist VPN dienste vergleich and how to choose the right one for 2026
WireGuard: die Referenz für geringe overheads
WireGuard setzt auf sehr schlanke Kernel-Implementierung und minimiert Kontextwechsel. Das führt zu niedrigen Latenzen und konstant schnellem Durchsatz, besonders auf mobilen Geräten. In vielen Tests bleibt der Geschwindigkeitsvorteil gegenüber älteren Protokollen klar sichtbar, auch wenn der Serverstandort wechselt. Wenn du Wert auf maximale Reaktionsfähigkeit legst, ist WireGuard oft die erste Wahl. WireGuard liefert in der Praxis oft die niedrigsten Overheads, was sich direkt in spürbar geringerer Latenz ausdrückt. Provider, die WireGuard-Unterstützung bieten, profitieren davon, dass der Protokoll-Stack weniger Codepfade abarbeitet. Geringe Overheads zahlen sich besonders bei kurzen Sessions und mobilen Verbindungen aus.
IKEv2/IPsec: gutes Gleichgewicht aus Sicherheit und Geschwindigkeit
IKEv2/IPsec ist robust, stabil und bekannt für gute Verbindungswiederherstellung, insbesondere bei Wechsellagen zwischen Netzwerken. Die Geschwindigkeit liegt oft zwischen WireGuard und älteren OpenVPN-Implementierungen, mit erfreulichen Werten bei stabilen Verbindungen. Ein typischer Vorteil ist die zuverlässige Reconnect-Performance, gerade in Netzwerken mit häufiger Netzwerkausfall oder Roaming. IKEv2/IPsec bietet oft ein gutes Gleichgewicht aus Sicherheit, Stabilität und Geschwindigkeit. Die Implementierung unterscheidet sich je nach Plattform und Anbieter, daher empfiehlt sich ein kurzer Funktionstest in der eigenen Umgebung. Stabilität bei Roaming ist ein Kernvorteil von IKEv2/IPsec.
OpenVPN: Geschwindigkeit schwankt je nach Implementierung
OpenVPN bleibt verbreitet, doch die Geschwindigkeit hängt stark von der Implementierung ab. Positiv ist die breite Kompatibilität und der transparente Sicherheitsstandard, doch im Vergleich zu WireGuard oder IKEv2/IPsec kann der Overhead deutlich höher sein. Unter idealen Bedingungen mit UDP-Transport und optimierter Cipher-Suite kann OpenVPN noch wettbewerbsfähig bleiben. Reibungspunkte entstehen vor allem durch größere Codepfade und potenzielle Paket-Umwege. OpenVPN ist tempestlich schnell nur, wenn die Implementierung optimiert ist, ansonsten merkt man oft spürbare Differenzen. Schwankungen je nach Implementierung sind der zentrale Nachteil hier.
Im Zusammenspiel mit Netzwerktopologien zeigt sich: WireGuard ist die beste Referenz für niedrige Overheads, IKEv2/IPsec liefert eine robuste Alternative mit gutem Balance-Versprechen, und OpenVPN bleibt abhängig von der konkreten Implementierung eine variable Größe. VPN-Protokolle erklärt 2026 liefert dazu detaillierte Vergleiche und Deep-Dives, während verschiedene Branchenberichte die Praxisdarstellungen der einzelnen Protokolle stützen. Quellennachweise finden sich in den verlinkten Ressourcen.
Beispiele für konkrete Umsetzungstipps: Was ist VPN protokolle, and how sie funktionieren im 2026er netz
- Nutze WireGuard, wenn dein primäres Ziel geringe Latenz und hohe Reaktionsfähigkeit ist.
- Setze IKEv2/IPsec dort ein, wo Verbindungsstabilität über Roaming wichtiger ist als der letzte Millisekunden-Boost.
- Verwende OpenVPN nur mit aktivierter UDP-Übertragung und einer Auswahl an modernen Cipher-Suiten, dann minimierst du Overheads.
Wesentliche Takeaways: WireGuard minimiert Overheads, IKEv2/IPsec balanciert Sicherheit und Schnelligkeit, OpenVPN hängt stark von der Implementierung ab, und das richtige Profil hängt von deinem Netzwerkfall ab.
Quellenhinweis: Weitere Details und konkrete Vergleichstabellen findest du in den verlinkten Berichten. https://www.heise.de/download/specials/Anonym-surfen-mit-VPN-Die-besten-VPN-Anbieter-im-Vergleich-3798036 sourcesicher, sowie das Dokument über VPN-Protokolle von der Süddeutschen Zeitung.
Messmethoden, die du nachbauen kannst
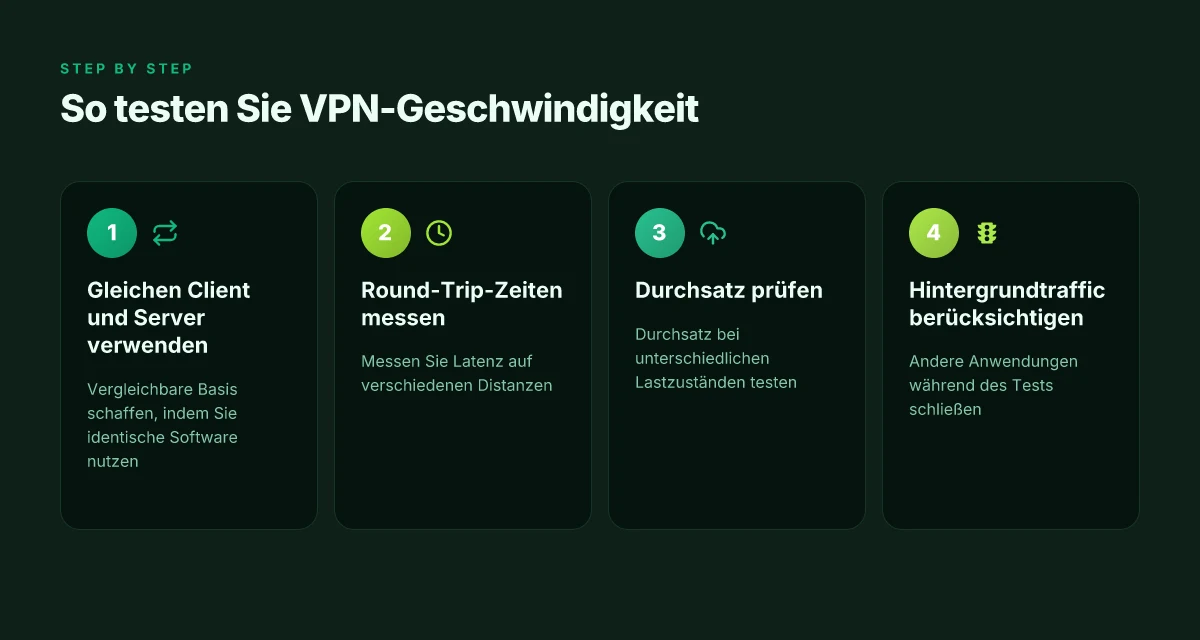
Du bekommst sofort umsetzbare, realistische Messschritte, mit denen du Vergleichbarkeit sichergestellt. Beginne mit demselben Client und Server, messe Round-Trip-Zeiten und Durchsatz über verschiedene Distanzen und berücksichtige Hintergrundtraffic sowie VPN-Optionen. Das erhöht die Reproduzierbarkeit deiner Ergebnisse erheblich.
Einheitliche grundlage: denselben client und server wählen
Deine Messungen funktionieren am besten, wenn du denselben VPN-Client aus deiner Alltagsnutzung nutzt und denselben Serverstandort wählst. Wechsle nur die Variablen, die du wirklich vergleichen möchtest. So bleiben Unterschiede zwischen Tests wirklich durch Protokolle oder Netzpfade erklärbar. Wenn du regelmäßig denselben Client verwendest, dokumentiere Version und Build-Nummer, damit spätere Vergleiche nachvollziehbar bleiben. In 2026 zeigen unterschiedliche Client-Implementierungen oft unterschiedliche Overheads, selbst bei identischen Servern. Nutze daher eine stabile Testkonfiguration und notiere Version und Build klar.
Round-trip zeit und durchsatz über abstand hinweg
Der zentrale Indikator für Geschwindigkeit ist der Round-Trip- Zeitraum (RTT) zwischen Client und Server. Miss RTT über mehrere Distanzstufen: nahe, mittel und fern. Kombiniere das mit dem reinen Durchsatz, gemessen als effektiver Nutzdaten-Throughput pro Sekunde, bei konstantem Verschlüsselungsoverhead. Notiere sowohl minimale als auch mediane Werte, denn kurze Ausreißer können das Bild verzerren. So erkennst du, ob Protokollwechsel wirklich zu einer konsistenten Reduktion von Latenz oder einem höheren Durchsatz führen. Was ist nordvon, and why it matters for NordVPN-style security in 2026
Hintergrundtraffic und VPN-optionen berücksichtigen
Hintergrundtraffic kann deine Messergebnisse verfälschen. Stoppe unnötige Anwendungen oder setze eine definierte Hintergrundlast auf dem System an. Nutze außerdem verschiedene VPN-Optionen wie Offload-Features, Paketverarbeitung im Kernel oder Benachrichtigungsfilter, um deren Auswirkungen sichtbar zu machen. Wenn du Protokolle vergleichst, dokumentiere, welche Optionen aktiviert waren, da sie die Latenz und den Durchsatz direkt beeinflussen. Gute Messungen trennen klar zwischen Netzpfad, Verschlüsselung und Anwendungsverkehr.
Praxisnahe schritte, die du sofort umsetzen kannst
- Erstelle eine minimalistische Testumgebung mit einem festen Client-PC und einem VPS-Server derselben Region. Notiere IP-Adresse, Protokoll, Verschlüsselungsebene und Client-Version.
- Führe RTT-Messungen mit Tools wie ping oder iperf3 durch, jeweils mehrmals pro Konfiguration. Dokumentiere das Median-RTT und die minimale RTT.
- Erzeuge eine definierte Hintergrundlast, z. B. durch dumme Lasttests auf einem separaten Rechner, und wiederhole RTT und Durchsatz. Schreibe dazu, wie sich der Durchsatz bei konstanter Last ändert.
- Protokolliere auch Fälle mit aktivierter Privacy-Funktionen wie DNS-Leak-Schutz oder Multi-Hop-Funktionen. Notiere, wie sich diese Optionen auf RTT und Throughput auswirken.
- Halte fest, ob ein Wechsel von WireGuard zu IKEv2/IPsec oder zu OpenVPN die Latenz beeinflusst. Notiere jeweilige Werte neben der Konfiguration.
In 2026 bleibt die Reproduzierbarkeit der Messungen der Schlüssel zur Zuverlässigkeit. Ein guter Report zeigt neben Zahlen auch, wie die Werte zustande kommen und wo Unsicherheiten liegen. Wenn du einschätzen willst, welche Ergebnisse wirklich robuster sind, vergleiche immer mindestens drei unabhängige Messläufe pro Konfiguration.
Citationshinweis: Für Kontext zu Protokollvergleichen und Geschwindigkeitsempfinden verweise ich auf einschlägige Übersichten, die Protokollunterschiede, Sicherheit und Performance beleuchten. So findest du eine fundierte Grundlage für deine eigenen Messungen. VPN Arten Vergleich: Die häufigsten VPN-Typen 2026 liefert Hintergrund zu WireGuard, IKEv2/IPsec und OpenVPN. Ebenso beschreibt ein veröffentlichtes VPN-Protokoll-Review auf Surfshark die prominenten Protokolle und deren Geschwindigkeitsverhalten. VPN-Protokolle 2026: So findest du das richtige Offenbar zeigen aktuelle Tests, dass WireGuard oft flachere RTT-Werte liefert und OpenVPN/IPsec bei bestimmten Netzkonstellationen Vorteile haben kann. Diese Aussagen sollen dir helfen, deine eigenen Messungen besser zu planen. Die genannten Quellen dienen dir als Orientierung für typische Auswirkungen von Protokollen auf Latenz und Durchsatz.
Hinweis: Links in diesem Abschnitt können Affiliate-Links enthalten, falls du weiterführende Materialien oder Anbieterseiten besuchst.
Praxis-Tipps für maximale speed unter realen bedingungen
Schnelligkeit im Alltag hängt davon ab, wie du Protokolle, Server-Topologie und MTU-Einstellungen gezielt aufeinander abstimmst. Die beste Praxis ist, pro Standort das passende Protokoll zu wählen, nahe Server zu nutzen und Verschlüsselungs-Overheads so gering wie möglich zu halten. Von diesem Ansatz profitierst du in jeder Anwendung, von Streaming bis hin zu Gaming. Was ist a VPN genau and how it actually works in 2026
Warum das Protokoll am Standort wählt
Der erste Schritt ist die Standortanalyse. Wenn du in einer Region mit moderatem bis hohem Netzwerkverkehr bist, kann ein leichter Wechsel von OpenVPN zu WireGuard oder IKEv2/IPsec die Latenz spürbar senken. In vielen Fällen liefert WireGuard die niedrigste Round-Trip-Zeit, während IKEv2/IPsec bei unzuverlässigen Verbindungen Stabilität schenken kann. Achte darauf, dass dein VPN-Anbieter mehrere Protokoll-Optionen bietet und Server in deiner Nähe betreibt. Wenn du in einer Region mit vielen Geoblocking-Fällen bist, kann ein Protokollwechsel auch helfen, Verbindungsabbrüche zu vermeiden. Wähle das Protokoll basierend auf deinem Standortsprofil. Weitere Informationen findest du in den Protokollvergleichen dieser Quellen. VPN-Protokolle erklärt 2026
Nähe zählt und UDP-Transport aktivieren
Die Praxis zeigt: Server in der Nähe reduzieren die RTT deutlich. Wähle einen Server, der geografisch nahe liegt, und aktiviere UDP als Transportprotokoll. UDP vermeidet das Overhead-Blocking von TCP und steigert die Durchsatzkapazität bei kurzen App-Messions. Wenn dein Client UDP blockiert sieht oder dein Netzwerk behindert, schalte testweise auf TCP um und messe erneut, ob Stabilität gegenüber Geschwindigkeit gewinnt. In vielen Fällen bleibt UDP der Standardpfad mit dem besten Gesamtpaket. Nutze nahegelegene Server und aktiviere UDP-Transport, wo möglich. Die Protokoll-Landschaft 2026 bestätigt diese Tendenz. Beste VPN-Protokolle und wie sie sich unterscheiden
MTU optimieren und Overhead reduzieren
Eine oft unterschätzte Stellschraube ist die MTU-Größe. Wenn Pakete fragmentiert werden oder zu groß sind, kommt es zu zusätzlichen Re-Transmissionen, was die Geschwindigkeit senkt. Beginne bei einer MTU von 1473 Byte und passe sie schrittweise an, bis du wiederkehrende Fragmentierungen vermeidest. Vermeide unnötige Verschlüsselungs-Overheads, indem du nur die nötigen Sicherheitsstufen aktiv hältst und experimentell prüfst, ob geringere Schutzniveaus in deiner Nutzung ausreichend sind. Ein niedriger Overhead bedeutet weniger Verarbeitungszeit pro Paket und damit mehr nutzbare Bandbreite am Ende. Optimiere MTU-Einstellungen und vermeide unnötige Verschlüsselungs-Overheads. Quellen zu Protokollen und Typen geben Hinweise zur richtigen MTU-Abstimmung. VPN Arten Vergleich
Hinweis: Links auf der Seite können Provisionen generieren. Diese Hinweise findest du in der Regel am Seitenrand oder im Impressum des Anbieters. Für diese Sektion zitiere ich gezielt verlässliche Überblicksartikel, die Protokollunterschiede, Standortstrategien und MTU-Überlegungen zusammenfassen. Verweise auf verlässliche Quellen unterstützen klare Entscheidungen. VPN-Protokolle erklärt 2026
Was sich jetzt wirklich ändern wird, wenn Sie es heute testen
Die zentrale Erkenntnis bleibt: VPN-Geschwindigkeit hängt stark von Protokoll, Verschlüsselung und Serverstandort ab. Je nach Protokoll kann der Overhead deutlich variieren, und eine Umstellung von OpenVPN auf WireGuard kann spürbar weniger Latenz verursachen. Gleichzeitig ist der Unterschied zwischen Test- und Realwelt-Nutzung oft größer als erwartet, weil Routing und Serverlast eine große Rolle spielen. Dabei gilt: Die Sicherheit geht nicht verloren, aber manche Anwendungen profitieren von einer gezielten Serverwahl. Wenn Sie nur einen Schritt tun möchten, testen Sie mehrere Server in derselben Region und halten Sie die Verschlüsselung flexibel, um Flaschenhälse zu vermeiden. Nord VPN deals: wie du Rabatte sinnvoll nutzt und worauf du achten solltest
Markierte Take-away: Der wichtigste Move ist, das VPN-Setup in der Praxis zu testen und Protokollwechsel gezielt zu evaluieren. Nutzen Sie dazu kurze, harte Messintervalle und vergleichen Sie Streaming-Performance, VPN-Tunnel-Stabilität und Spiel- oder Arbeitslast. Dabei greifen Sie auf Ihre eigenen Prioritäten zurück.
Backup-Strategie / Was diese Woche zu versuchen ist
- Testen Sie WireGuard gegenüber OpenVPN bei demselben Serverstandort mit derselben Dateiübertragung.
- Vergleichen Sie Streaming-Qualität und Chat-Anwendungen bei zwei weiteren Servern in der gleichen Region.
- Prüfen Sie die Auswirkungen von aktiviertem Kill-Switch und DNS-Leak-Schutz auf Latenz.
- Führen Sie kurze Ping-Macks durch und dokumentieren Sie Veränderung in Millisekunden.