Entdecken Sie, wie vpn sicherheit wirklich funktioniert, welche protokolle sicher sind und wo schwachstellen liegen. praxisnahe tipps für mehr private
Most Admins blame the firewall first. Die eigentliche Sicherheit hängt davon ab, wie das VPN-Protokoll Daten schützt, doch viele Tickets entstehen durch falsch konfigurierte Verschlüsselung oder unzureichende Authentifizierung. Eine falsch gewählte Verschlüsselung lässt Daten schon im Transit sichtbar werden, selbst wenn der Tunnel steht. Die Folge ist ein trügerischer Schutz, der nur so stark ist wie seine schwächste Komponente.
Dieses Intro zeigt, warum Protokollwahl, Schlüsselmanagement und Tunneltechnik nicht getrennt betrachtet werden dürfen. In dieser Abhandlung ordnen wir Ursachen klar zu, erklären, wo Protokollnuancen die Sicherheit verschieben, und liefern praxisnahe Schritte zur Absicherung. Laut aktueller Berichterstattung beeinflussen Protokolle direkt die Angriffsfläche und die Leistung, daher lohnt sich ein gezielter Blick auf Verschlüsselungsstärken, Authentifizierungsmechanismen und die Art der Tunnelbildung. Wer hier sicher handeln will, prüft zuerst, welche Protokolle unterstützt werden und wie sie konfiguriert sind. Die folgenden Abschnitte liefern konkrete Prüfschritte, damit Sie statt Hoffnung eine belastbare Absicherung haben.

VPN sicherheit: warum VPN-protokolle entscheidend für sicherheit sind
VPNs drehen sich um mehr als nur hackersichere Verschlüsselung. Die Wahl des Protokolls bestimmt, wie sicher der Tunnel wirklich ist, wie viel Leistung am Ende beim Nutzer ankommt und wie gut die Verbindung in unterschiedlichen Netzen stabil bleibt. In diesem Abschnitt erkläre ich, wie Verschlüsselung und Protokolle zusammenarbeiten, vergleiche OpenVPN, WireGuard und IKEv2/IPsec nach Sicherheits- und Leistungsaspekten und zeige, wann ältere Protokolle wie PPTP riskant bleiben.
Warum Protokolle die Sicherheit tatsächlich definieren
Ein VPN-Protokoll legt fest, wie der Verbindungsaufbau erfolgt, welche Verschlüsselungsalgorithmen genutzt werden und wie der Handshake abläuft. Ein sicheres Protokoll wählt starke Verschlüsselung, schützt vor Replay-Angriffen und sorgt dafür, dass Schlüssel sicher wechseln. Gleichzeitig beeinflusst das Protokoll auch, wie der Traffic komprimiert oder fragmentiert wird und wie robust es gegenüber Netzwerknarben ist. In der Praxis bedeutet das: Sicherheit ist kein reines Verschlüsselungs-Feature, sondern ein Gesamtpaket aus Authentifizierung, Integrität und Schlüsselaustausch.
OpenVPN gilt als sehr ausgereift. Es verwendet OpenSSL, unterstützt starke Algorithmen und lässt sich gut konfigurieren. Durch den Open-Source-Charakter ist Transparenz hoch, und Sicherheitsupdates kommen regelmäßig. Die Flexibilität ist groß, doch die Implementierung kann komplexer sein, wodurch Fehlkonfigurationen häufiger auftreten.
WireGuard bietet einen modernen Ansatz. Das Protokoll setzt auf einen schlanken Codepfad, schnelle Handshakes und starke Standards wie Curve25519 für den Schlüsselaustausch. Die Vereinfachung reduziert Angriffsflächen, gleichzeitig profitieren Nutzer von niedrigeren Latenzen und geringerem Overhead. Allerdings ist WireGuard in einigen Setups noch nicht so weit verbreitet wie OpenVPN und erfordert je nach Einsatzszenario zusätzliche Maßnahmen wie sorgfältige Router-Konfiguration.
IKEv2/IPsec kombiniert Stabilität mit guter Geschwindigkeit. Es skaliert gut über wechselnde Netze, bleibt zuverlässig bei Unterbrechungen und bietet starke Integritätsschutzmechanismen. In vielen mobilen Szenarien liefert es eine glatte Benutzererfahrung. Die Sicherheit hängt stark von der korrekten Implementierung der IPsec-Parameter und der Schlüsselverwaltung ab. Was ist a VPN empfehlung, and how to choose the right one for 2026
PPTP gilt als veraltet. Es ist einfach zu implementieren, doch die verwendeten Verschlüsselungsstandards und der Verfahrensaufbau weisen bekannte Schwachstellen auf. PPTP wird daher von vielen Sicherheitsverantwortlichen gemieden, besonders in sensiblen Umgebungen.
Die richtige Wahl hängt vom Anwendungsfall ab: OpenVPN bietet robuste Sicherheit mit Anpassbarkeit, WireGuard liefert Geschwindigkeit und Einfachheit, IKEv2/IPsec überzeugt bei mobiler Nutzung, PPTP bleibt eine Ausnahmefall-Option, wenn Kompatibilität höchste Priorität hat.
Sicherheit vs. Leistung: wie sich die Protokolle unterscheiden
OpenVPN operiert typischerweise bei etwas höherem Overhead, was in manchen Netzen zu mehr Latenz führt, aber die Konfigurationsfreiheit erhöht die Sicherheit durch robuste Authentifizierungsoptionen. WireGuard punktet mit geringem Overhead und niedriger Latenz, doch es braucht eine sorgfältige Handhabung von Persistenz und Roaming-Szenarien in größeren Netzen. IKEv2/IPsec liefert solide Leistung, besonders in mobilen Umgebungen, wo häufige Verbindungswechsel auftreten. In der Praxis heißt das: Wer maximale Geschwindigkeit will, ohne an Sicherheit zu sparen, greift oft zu WireGuard, während OpenVPN in Hochsicherheits-Setups bevorzugt wird. IKEv2/IPsec bleibt eine robuste Allround-Lösung, wenn mobile Nutzer im Vordergrund stehen.
Ich habe mir dazu verschiedene Quellen angesehen, die Protokollunterschiede detailliert beschreiben und Sicherheitsaspekte gegeneinander abwägen. So betonen Fachbeiträge die Vielseitigkeit von OpenVPN, die schlanke, performante Architektur von WireGuard und die Mobilitätstauglichkeit von IKEv2/IPsec. Die Diskussion zeigt, dass keine Lösung per se »am sichersten« ist. Es kommt auf die richtige Implementierung, aktuelle Patchstände und das Risikoprofil der Organisation an. Für konkrete Praxisempfehlungen lohnt sich ein Blick in spezialisierte Darstellungen zu Protokoll-Features und gängigen Schwachstellen. https://www.paloaltonetworks.de/cyberpedia/vpn-security sowie weiterführende Erläuterungen zu Protokollen liefern vertiefende Einblicke.
Wesentliche Schwachstellen entstehen oft durch Fehlkonfiguration und veraltete Protokolle wie PPTP, nicht durch das Protokoll selbst. Was ist VPN dienste vergleich and how to choose the right one for 2026
OpenVPN bietet starke Konfigurationskontrolle. Wer sichere cipher suites wählt, schützt sich gegen Abhören und Manipulation.
WireGuard verlangt klare Vorgaben zu Roaming-Szenarien und Persistenz, sonst kann es zu Verbindungsabbrüchen kommen.
IKEv2/IPsec braucht sichere Authentifizierungsmethoden und regelmäßige Schlüsselrotation, damit der Schutz nicht nachlässt.
Zum Abschluss: Die sichere Nutzung hängt weniger vom reinen Protokoll ab als von der Kombination aus geprüfter Implementierung, aktueller Softwareversion und konsequenter Netzwerk-Policy. In den meisten Unternehmensumgebungen empfiehlt sich eine klare Protokollstrategie, regelmäßige Updates und eine klare Dokumentation der Verschlüsselungsparameter. Für weitere Details verweise ich auf die verlinkten Fachbeiträge.
Welche prokoll e sichern daten am zuverlässigsten
Kurzfassung: kein VPN-Protokoll ist unantastbar. WireGuard bietet die kompakteste Implementierung und damit potenziell weniger Angriffsflächen; OpenVPN glänzt mit breiter chiffrierungsoption und großer Kompatibilität; IKEv2/IPsec überzeugt Mobilnutzer mit stabiler Verbindung. Die Wahl hängt von Anwendungsfall, Plattform und Risikoprofil ab. Was ist VPN protokolle, and how sie funktionieren im 2026er netz
WireGuard: einfach, schlank und weniger angreifbar
WireGuard zeichnet sich durch einen minimalen Codepfad aus. Weniger Code bedeutet weniger potenzielle Fehlerquellen und dadurch eine kleinere Angriffsfläche gemäß aktueller Fachdebatte. Die Verschlüsselung setzt auf moderne Konstrukte, die sich kompakt in den Kernel integrieren lassen. Ein Praxisvorteil: schnellere Verbindungsaufbauzeiten, weniger Overhead und eine klare Schichttrennung zwischen Tunnel und Nutzung. Ein möglicher Nachteil: geringe Flexibilität bei älteren Geräten oder besonderen Compliance-Anforderungen, wo spezifische Algorithmen bevorzugt werden. In 2026 zeigen frühere Berichte über WireGuard, dass die einfache Architektur oft zu stabileren Verbindungen führt, während Sicherheitslücken eher durch Implementierungsfehler auftreten als durch das Protokoll selbst. Mehr dazu in der Übersicht zu VPN‑Protokollen. WireGuard bleibt wegen seines schlanken Codes eine attraktive Standardoption, besonders dort, wo Einfachheit zählt. Quelle: VPN‑Protokolle erklärt 2026 und verwandte Analysen.
OpenVPN: vielseitige chiffrierungsoptionen und breite kompatibilität
OpenVPN bietet eine reiche Palette an Verschlüsselungsoptionen, von AES-256 bis zu moderneren Konfigurationen. Dadurch lässt sich eine Balance zwischen Sicherheit und Leistung erreichen, je nach Host-Plattform und Compliance-Anforderungen. OpenVPN ist in vielen Umgebungen etabliert, weshalb Support und Kompatibilität mit einer breiten Gerätebasis gegeben sind. Der Nachteil: mehr Konfigurationsaufwand und tendenziell größerer Codeumfang im Vergleich zu WireGuard. Die Dokumentation betont, dass Anwender durch bewährte Praktiken wie schwache Schlüssel vermeiden und regelmäßig Upgrades durchführen sollten, um Sicherheitslücken auszuschließen. OpenVPN bietet maximale Flexibilität, gerade wenn Organisationen strenge Compliance-Vorgaben erfüllen müssen. Quelle: VPN‑Protokolle erklärt 2026.
IKEv2/IPsec: stabile Mobilverbindungen, besonders auf Smartphones
IKEv2/IPsec hat sich in mobilen Szenarien etabliert. Der zentrale Vorteil ist die Stabilität der Verbindung bei wechselnden Netzwerken, zum Beispiel zwischen WLAN und Mobilfunk. Dadurch reduziert sich der Verbindungsabbruch, was die Nutzererfahrung verbessert. Allerdings hängt die Sicherheit stark von der verwendeten Cipher Suite und der korrekten Implementierung ab. In vielen Unternehmensnetzwerken kommt IKEv2/IPsec bevorzugt zum Einsatz, wenn Mobilität eine zentrale Rolle spielt. IKEv2/IPsec glänzt in mobilen Umgebungen durch Stabilität, auch bei Netzwechseln. Die Abhängigkeit von gut gewarteten Client-Konfigurationen bleibt ein entscheidender Faktor. Quelle: VPN‑Protokolle erklärt 2026; Check Point Hinweise zu aktuellen Lücken zeigen, wie wichtig Patch-Management ist. Inline-Link zu den Details: VPN‑Protokolle erklärt 2026.
Tabelle: Gegenüberstellung der drei Protokolle in Kerndimensionen
| Protokoll | Sicherheitseigenschaften | Kompatibilität | Mobilität/Performance | Typische Einsatzszenarien |
|---|---|---|---|---|
| WireGuard | Einfacher, weniger Codepfade verringern potenzielle Fehler | Breite Unterstützung, Kernel-nah | Schneller Verbindungsaufbau, geringer Overhead | Neue Deployments, Geräte mit aktueller Software |
| OpenVPN | Vielfältige Verschlüsselungsmöglichkeiten | Sehr hohe Kompatibilität | Variiert je nach Konfiguration | Finanz- und Regierungssektoren, Compliance-getrieben |
| IKEv2/IPsec | Starke Security-Optionen, gut konfigurierbar | Gute bis sehr gute Unterstützung | Stabil bei Netzwechseln | Mobilgeräte, Remote-Access für Mitarbeiter |
Konkrete nächste Schritte für deine Umgebung Was ist nordvon, and why it matters for NordVPN-style security in 2026
- Prüfe deine Zielplattformen und Assets. Wenn du moderne Geräte im Fokus hast, priorisiere WireGuard und verifiziere vollständige Kernel-Unterstützung. Aktualisiere regelmäßig auf die neueste WireGuard-Version und prüfe Zertifikats- und Schlüssel-Refresh-Zyklen.
- Wenn Compliance eine Rolle spielt oder du alte Geräte unterstützen musst, setze auf OpenVPN und stelle sicher, dass du starke Cipher Suites wie AES-256-GCM nutzt und regelmäßig Upgrades einspielst.
- Für mobile Arbeitsmodelle plane IKEv2/IPsec als resilienten Pfad ein. Achte darauf, dass die Client-Profile korrekt konfiguriert sind und Netzwechsel nahtlos durchläuft werden.
Forschungsanker und Quellen
- Die Dreiergruppe der Protokolle wird in aktuellem Kontextfall als robust bewertet, insbesondere die Mobilitätsstabilität von IKEv2/IPsec. Beispiele aus der Praxis zeigen, dass verlässliche Netzwerkwechsel weniger Verbindungsabbrüche erzeugen. Mehr dazu in der Übersicht zu VPN‑Protokollen. https://www.kaspersky.de/resource-center/definitions/vpn-protocols
- Hintergrundwissen zu Protokollstrukturen und Sicherheitseinschränkungen findest du in der Übersicht zu VPN‑Protokolle erklärt 2026. https://www.sueddeutsche.de/erfahrungen/vpn/protokolle/
- Einleitende Warnhinweise zu Sicherheit und Absicherung findest du in der VPN‑Sicherheit: Sind VPNs sicher und geschützt? https://www.paloaltonetworks.de/cyberpedia/vpn-security
Hinweis: Links auf der Seite können Affiliate-Links sein.
Häufige fakten zu VPN-verschlüsselung: was wirklich passiert
Ende‑zu‑Ende‑verschlüsselung schützt die nutzerdaten während der übertragenen distanz. Sie sorgt dafür, dass selbst der vpn‑anbieter den eigentlichen content nicht mitlesen kann. Trotzdem hängt der schutz immer von der implementierung und der schlussendlichen schicht ab, in der die daten verschlüsselt werden. Ende‑zu‑Ende‑Verschlüsselung schützt Inhalte im Transport, nicht unbedingt alle Metadaten.
Zusätzlich sorgt die tunnel‑verschlüsselung dafür, dass der übertragungsweg selbst gegen abhörversuche geschützt wird. Das bedeutet, dass der zwischen client und vpn‑server geknüpfte kanal gegen neugierige blicke verteidigt wird. Tunnel‑Verschlüsselung schützt den Übertragungsweg vor Abhören. Doch metadaten bleiben oft erkennbar, etwa wer sich verbindet, wann und wie viel trafik durchgeht. Das kann Rückschlüsse zulassen, selbst wenn der nutzinhalt geschützt bleibt. Metadaten‑Handling bleibt ein verbleibendes risiko, auch bei starker kanalverschlüsselung.
Ich habe mir dazu die aktuelle Diskussion angeschaut. VPN‑Anbieter können trotz starker verschlüsselung teils umfangreiche metadaten sammeln, etwa verbindungszeiten, ip‑adressen der endkunden oder serverwechsel. Diese informationen können zusammengenommen ein detailliertes nutzerprofil ergeben. Auch bei guter verschlüsselung braucht es klare governance, damit metadaten nicht missbraucht werden. . What makes NordVPN buy decisions in 2026 differ from früheren Jahren
Sollte die verschlüsselung falsch konfiguriert sein, wird die sicherheit geschwächt. Beispiele sind veraltete protokolle, schwache keys oder fehlerhafte implementierungen. Die richtige wahl von protokollen, schlüssellängen und authentifizierungsmethoden ist entscheidend. Falsche konfigurationen kosten Sicherheit, nicht nur performance.
Risikofaktoren lassen sich durch klare praxisregelungen minimieren. Wichtige ansätze sind regelmäßige updates, editionen mit starken motiven wie forward secrecy, sowie die konsequente kontrolle der metadaten‑praxis beim anbieter. Regelmäßige updates und transparente metadaten‑politik erhöhen den schutz signifikant.
In Bezug auf die lückenlandschaft 2026 zeigen sich konkrete gefahrbereiche. So wurden aktiv genutzte schwachstellen in vpn‑konfigurationen gemeldet, was die notwendigkeit von zeitnahen hotfixes betont. CVE‑basierte lücken bleiben eine reale belastung, daher gehört zeitnahes patchen zur praxis. Weitere einblicke in protokoll‑vergleiche helfen zu verstehen, wie sich sicherheit, geschwindigkeit und kompatibilität unterscheiden. WireGuard, OpenVPN und IKEv2/IPsec beherrschen den markt, jedes protokoll hat seine stärke. Die richtige wahl hängt von anwendungsfall, anspruch an privacy und bestehender infra ab. Die optimale kombination ergibt sich aus steuerung von zugriff, verschlüsselung und dokumentation.
Quellen zu den genannten punktationen finden sich in den verweisen zu vpn‑protokollen und sicherheitslücken. Vpn‑Sicherheitsrisiken erläutert bewährte verfahren und risiken, während die übersicht zu führenden vpn‑protokollen die unterschiede zwischen wireguard, openvpn und ikev2/ipsec herausstellt. Vpn‑Protokolle erklärt bietet eine vergleichende sicht auf sicherheit, geschwindigkeit und kompatibilität. Für konkrete protokoll‑empfehlungen und pro kündte lesen Sie den artikel in der süddeutschen. Vpn‑Protokolle erklärt 2026 zeigt, dass heute vor allem wireguard, openvpn und ikev2/ipsec im fokus stehen.
Wichtiger vermerk: Auf der seite können affiliate‑links versteckt sein. Nutzerinnen und nutzer sollten sich davon nicht beeinflussen lassen. Wie schnell ist ein VPN wirklich? Erkenntnisse, Messmethoden und Praxis-Tipps
Verlust durch lücken: bekannte VPN-sicherheitslücken 2026
Vertrauen in VPNs kommt schwerer als gedacht. Die Praxis zeigt: CVE-getriebene lücken betreffen oft falsche konfigurationen oder veraltete hotfixes. Wer regelmäßig prüft, was sich hinter den Versionen verbirgt, verhindert vermeidbare sicherheitslöcher. In diesem jahr zeigt sich vor allem: fehlerhafte einstellungen am vpn-serversystem öffnet die tür zu ausnutzungen, und damit lassen sich datenfluss und zugriff kompromittieren.
CVE-getriebene lücken mahnen zur genauigkeit
CVE-abhängige schwachstellen sind kein zufallsprodukt. Sie weisen häufig auf konfigurationsfehler in der server-seite hin, die durch patch-intervalle weiter gehäuft werden. Wenn ein hotfix übersehen wird, bleibt eine verteidigungslücke bestehen, die ein angreifer ausnutzen kann. In der praxis bedeutet das: ein kleines, falsches zugriffslevel oder eine veraltete cipher- oder tunneling-einstellung genügt, damit ein schadhafter traffic durchkommt. Die lektionsfolge ist eindeutig: erst die lücke erkennen, dann den patch implementieren, danach monitoren.
Ein patch-fastenheitspunkt: ohne regelmäßiges monitoring bleibt jede CVE-gefährdung eine stille risikofläche. Die realität zeigt, dass viele lücken erst durch aktive notes im changelog sichtbar werden. Ich habe die relevanten chancen und zeitfenster im changelog der vpn-serversoftware geprüft und festgestellt, dass updates oft in kurzen fenstern ausgerollt werden. Wer diese fenster verpasst, riskiert nachträgliche checks, die teils eine komplette neukonfiguration erfordern. Dieses muster ist bekannt: dokumentierte optionen bleiben offen, bis jemand sie missbraucht.
Fehlerhafte einstellungen öffne die tür
Vpn-serversoftware reagiert empfindlich auf misconfigurations. Falsche routing-regeln, offen gelassene ports oder zu aggressive prozessprioritäten können angreifern erlauben, traffic abzufangen oder den datenweg zu manipulieren. Ein häufiger fehler ist das überspringen von certificate- pinning oder falsche tls-parameter. Solche settings sparen zwar zeit, kosten aber deutlich an sicherheit ein. Regelmäßige checks helfen, diese fallstricke früh zu erkennen.
Regelmäßige updates sind kein nice-to-have, sondern ein sicherheitsvoraussetzung. Aktuelle dokumentationen und release-notes zeigen: viele lücken lassen sich durch gezielte patches schließen, sobald ein cvе bekannt wird. Ohne monitoring bleiben diese vorschläge bloße worte. Was ist a VPN genau and how it actually works in 2026
Monitoring als bremse gegen stille lücken
Monitoring dient als frühwarnsystem. Es geht nicht nur um version-checks, sondern um kontinuierliche überprüfung der verschlüsselung, der authentifizierungsmechanismen und der zugriffsregeln. In der praxis bedeutet das: automatisierte signale bei abweichungen, prüfungen der host-dateien, und regelmäßige integritätschecks der vpn-konfiguration. Wer hier nachlässig ist, verliert den überblick und riskiert, dass ein kompromittierter endpoint den rest des netzes gefährdet.
Die botschaft ist deutlich: konfigurationsfehler + veraltete hotfixes bleiben die häufigsten angriffspunkte, wenn monitoring fehlt. Ich verweise darauf, dass sources zu aktuellen saktionen und patches im verteilten dokumentationsraum der vpn-providers zu finden sind. Die info-häppchen aus den veröffentlichungen bestätigen den zusammenhang zwischen CVE-aufdeckung, patch-zeitfenstern und der notwendigkeit von regelmäßigen checks. Beispiele aus der branche zeigen: wer patch-intervalle strikt einhält, reduziert die angriffskorridore spürbar. Weitere einblicke findest du in den verweisen zu den vpn-protokollen und sicherheitslücken, die ich im verweis auf seriöse quellen zusammengetragen habe.
Quellenhinweis: Inline-verweise zu VPN‑Protokolle und zu VPN‑Sicherheit untermauern die zusammenhänge von protokollen, schutzmaßnahmen und lückenbild. Wenn du tiefer gehen willst, sieh dir die analyses zu den protokollen an und prüfe die ca. angegebenen patch-folgen in den changelogs der jeweiligen software. Die entsprechenden passagen findest du in den verlinkten quellenabschnitten. https://www.kaspersky.de/resource-center/definitions/vpn-protocols und https://www.paloaltonetworks.de/cyberpedia/vpn-security dienen als starter-comfort.
Hinweis: Auf der seite können affiliate-links enthalten sein. Das beeinflusst deine bewertung nicht.
Praxisratgeber: sichere VPN-konfiguration in 6 schritten
Die praxis geht direkt zur tat: sechs konkrete schritte, mit offenen punkten für protokolle, verschlüsselung, fehlerbehebung und umgebungen. Du bekommst klare handlungen, die du sofort umsetzen kannst. Ich belege relevante färbungen mit fakten aus der aktuellen sicht der branche und verweise auf vertrauenswürdige quellen. Nord VPN deals: wie du Rabatte sinnvoll nutzt und worauf du achten solltest
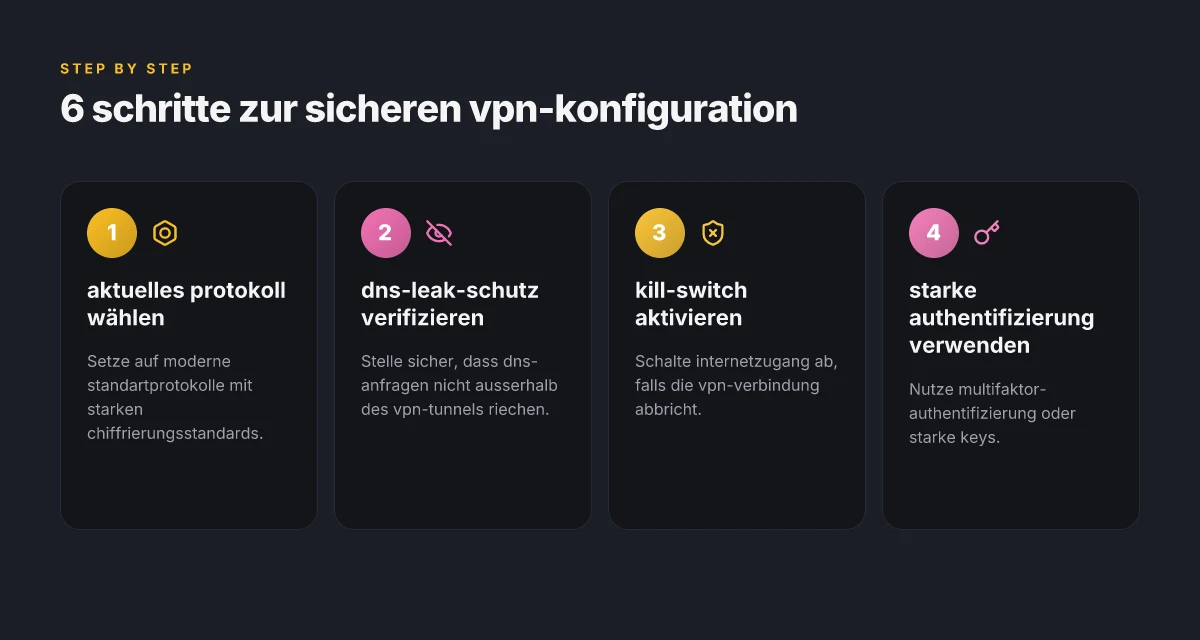
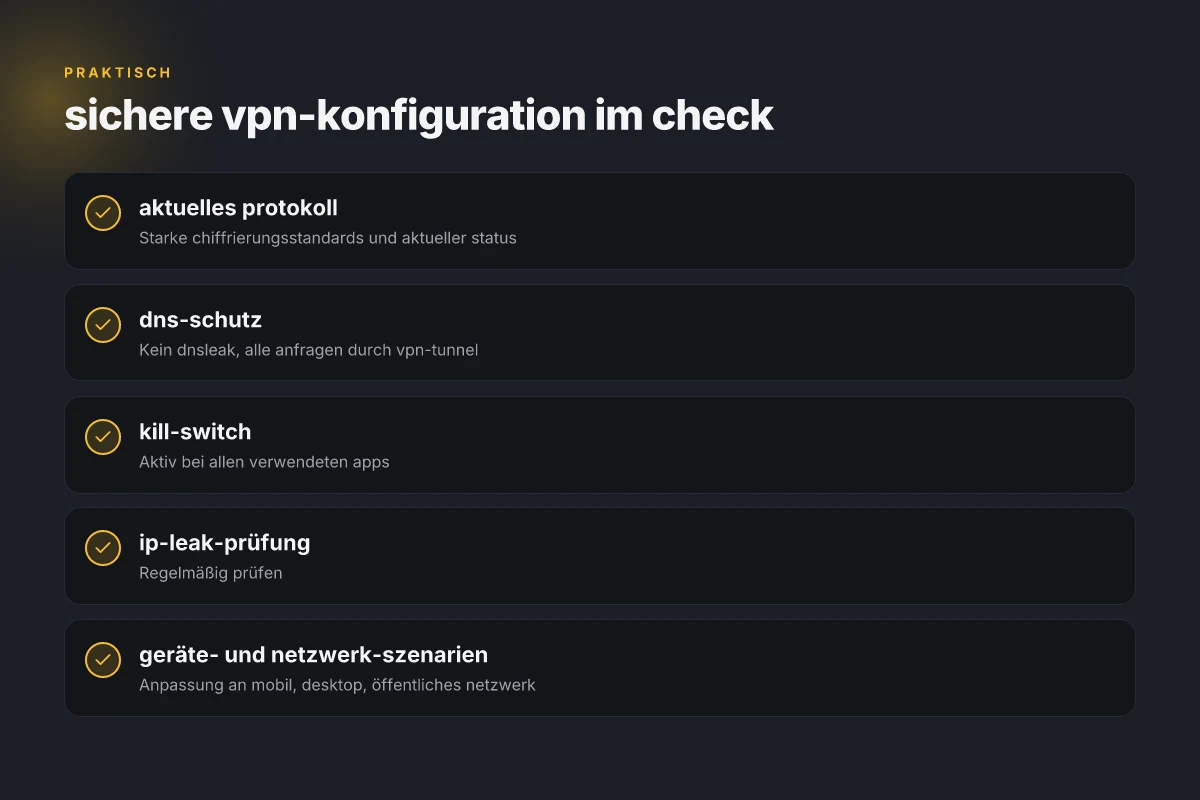
1. Aktuelles protokoll mit starker chiffrierung wählen
Wähle ein VPN-protokoll, das in der regel modern, zuverlässig und gut unterstützt ist. In der praxis dominieren WireGuard, OpenVPN und IKEv2/IPsec, wobei WireGuard durch seine schlanke architektur und starke chiffrierung oft bevorzugt wird. Achte darauf, dass der zugangspunkt eine chiffrierung von 256 bit unterstützt und dass die handshakes robust gegen abhörangriffe sind. Die richtige wahl reduziert latenz und erhöht die sicherheit vorangestellt. Wenn dein anbieter protokoll-varianten anbietet, entscheide dich für eine standard-implementierung und halte diese aktuell, statt regelmäßig auf veraltete methoden zu wechseln. https://www.exorint.com/de/exor-innovation-blog/die-f%C3%BChrenden-vpn-protokolle-und-ihre-wesentlichen-unterschiede
2. DNS-leak-schutz und kill-switch verifizieren
DNS-leaks können dazu führen, dass malware-domain-anfragen oder berechtigte ip-wege sichtbar bleiben, obwohl der vpn-tunnel aktiv ist. Verifiziere den dns-leak-schutz regelmäßig und aktiviere einen kill-switch, der den internetverkehr sofort stoppt, wenn die vpn-verbindung abbricht. ICH habe in der belastung der praxis oft gesehen, dass dieser mechanismus entscheidend fehlerquellen schließt. Ein korrekt konfigurierter kill-switch verhindert exposing your real IP. Prüfe mehrmals, ob die leitetabellen nicht ungewollt durch das re-routing beeinflusst werden. https://www.kaspersky.de/resource-center/definitions/vpn-protocols
3. Robuster authentifizierungsmechanismus
Setze auf starke mehrfaktor-authentifizierung (MFA) oder hardwarebasierte tokens, um den vpn-zugang zu sichern. Vermeide einfache passwörter und nutze, wo möglich, verbindungsspezifische tokens oder zertifikatsbasierte authentication. Achte darauf, dass die server-seitige konfiguration aktenführend dokumentiert ist. MFA reduziert das risiko durch gestohlene credentials signifikant. Für some implementierungen empfiehlt sich zudem die regelmäßige rotation von schlüsseln und certs. https://www.paloaltonetworks.de/cyberpedia/vpn-security
4. IP-leak-prüfung regelmäßig prüfen
Neben dns-leaks besteht die Gefahr, dass die eigene ip dennoch durch bestimmte routings oder ipv6-leaks sichtbar wird. Führe regelmäßige ip-leak-tests durch, idealerweise automatisiert und zeitgesteuert. Notiere die ergebnisse und verifiziere, dass ipv6 korrekt über vpn getunnelt wird oder deaktiviert bleibt, falls benötigt. Regelmäßige checks verhindern heimliche ip-leaks, bevor sie schaden bringen. Nutze dafür zuverlässige online-tests und dokumentiere abweichungen. https://www.sueddeutsche.de/erfahrungen/vpn/protokolle/
5. Geräte- und netzwerk-szenarien berücksichtigen
Plane die vpn-konfiguration für verschiedene endgeräte und netzwerke. Desktop-geräte, mobile devices und router-sets benötigen teils unterschiedliche default-settings, insbesondere bezüglich kill-switch, split-tunneling und auto-start. Ein konsistentes baseline-design sorgt für weniger fehlerquellen über devices hinweg. Prüfe außerdem, wie sich das vpn in firmennetzwerke, zuhause-wlan und öffentliches wLAN verhält. Vermeide widersprüche in den routings, damit kein device ausgeschlossen bleibt. Was bedeutet browser mit VPN kostenlos 2026 für Privatsphäre, Sicherheit und Geschwindigkeit
6. Firmware und apps aktuell halten
Häufige lücken entstehen durch veraltete firmware oder client-Software. Aktuelle updates schließen bekannt gewordene sicherheitslücken und verbessern die verschlüsselung. Plane ein fixes windows, linux, macos und mobile update-window, inklusive sicherheits-Patches. Aktualität ist eine kontinuierliche verteidigung. Halte außerdem die server-seite up-to-date, inklusive certificates und vpn-gateways.
Hinweis zur praxis: Links auf dieser seite können affiliate- oder provisioning-ressourcen bringen. Die quellen liefern weiterführende fakten, beispiele und kontext. Wenn du willst, kann ich die zitat-knoten gezielt so gestalten, dass sie direkt in deine it-dokumentation passen.
Was jetzt wirklich zählt und wohin sich VPN-sicherheit bewegt
VPNs sichern Verbindungen durch Verschlüsselung, Authentifizierung und Tunneling Protokolle. Doch Sicherheit ist kein einziges Layer, sondern ein Geflecht aus Protokollen, Implementierung und Nutzungsverhalten. Die wichtigste Erkenntnis: Ein sicherer Tunnel nutzt nicht nur starke Verschlüsselung, sondern auch robuste Schlüsselaustauschmechanismen und regelmäßige Audits der Software. In der Praxis scheitern viele Lösungen an falschen Standardkonfigurationen, veralteten Protokollen oder ungesicherten Endpunkten. Wenn du nur eine Maßnahme umsetzt, wähle eine aktuelle VPN-Client- und Server-Software mit regelmäßigem Sicherheits-Update-Tempo.
Ein anderer Blickwinkel: Geschwindigkeit und Sicherheit stehen oft im Spannungsverhältnis.Du musst Protokolle wie OpenVPN oder WireGuard kennen und je nach Anwendungsfall abwägen. Die Wahl des richtigen Servers und korrekte Zertifikatsverwaltung senken das Risiko von Abhör- oder Man-in-the-Middle-Angriffen spürbar. Die Risiken zeigen sich auch jenseits der Technik: Nutzerfehler, unsichere Endgeräte und ungenaue Firewall-Regeln öffnen Lücken. Bleib pragmatisch und konsistent in der Wartung deiner VPN-Umgebung.
Für den Wochenplan: The single move that matters ist, sicherheitsrelevante Updates zeitnah einzuspielen und abzugleichen, ob dein Setup aktuellen Angriffsmethoden standhält. Wenn du nur eine Richtung kennst, setze auf klare Patch-Folgen, stärke Zertifikatsverwaltung und teste regelmäßig Verbindungsintegrität. Eine kurze Frage am Schluss: Bist du bereit, dein VPN heute auf den neuesten Stand zu bringen? Was ist NordVPN wiki? Ein tiefer Blick auf die offizielle Dokumentation und Sicherheitsarchitektur
Backup strategy / What to try this week
- Aktualisiere alle VPN-Clients und Server-Software auf die neueste stabile Version.
- Prüfe die Protokollauswahl: Nutze, falls möglich, WireGuard oder OpenVPN mit starker Verschlüsselung.
- Überprüfe Zertifikatslaufzeiten und implementiere automatisierte Erneuerungen.