Erfahre, was ein router vpn bedeutet, wie Protokolle wie WireGuard, IPsec und OpenVPN funktionieren und wann sich der Einsatz am Heimrouter wirklich lohnt.
Ein Router-VPN entlastet dein Heimnetz, indem er den gesamten Verkehr verschlüsselt und von dort aus ins Netz tunnelt. Die zentrale Erkenntnis: Eine gut konfigurierte Router-Lösung kann Sicherheitslücken an einzelnen Geräten oft schneller schließen als Einzelkämpfer hinter dem Router. Viele Nutzer unterschätzen, wie viel Zeit bei DNS-Leaks und Zertifikat-Fehlern verloren geht. Hier wirkt eine zentrale VPN-Instanz deutlich konsistenter.
Dieses Intro setzt den Fokus auf Praktikabilität: Du bekommst eine klare Orientierung, welche Router-VPN-Protokolle sinnvoll sind, wie man Zugangsdaten sicher verwaltet und welche typischen Stolpersteine es gibt. In diesem Artikel bekommst du eine praxisnahe Schritt-für-Schritt-Anleitung, wie du dein Heimnetzwerk 2026 zuverlässig absicherst und gleichzeitig Leistung behältst. Dein Netz wird so robust, dass selbst öffentliche WLANs sich weniger riskant anfühlen. Die folgenden Abschnitte beleuchten die Protokolle, die richtigen Einstellungen und die häufigsten Fehlerquellen.

What is a router VPN und warum es sich lohnt
Ein router vpn verschlüsselt den gesamten Traffic deines Heimnetzwerks direkt am Router. Dadurch wird jedes verbundene Gerät, von Smartphone bis IoT, durch dieselbe sichere Verbindung geschützt. Du sparst dir das Einrichten einzelner VPN-Verbindungen pro Gerät und erhältst eine zentrale Kontrolle über Datenschutz und Zugriff.
In der Praxis bedeutet das: Du bekommst zentralen Schutz, eine vereinfachte Verwaltung und echte Performance-Vorteile. Weil der Router als Knotenpunkt fungiert, kannst du Privatsphäre und Geschwindigkeit besser ausbalancieren als bei einzelnen Clients. Das ist besonders sinnvoll, wenn mehrere Geräte gleichzeitig online sind oder wenn du regelmäßig öffentliche WLAN-Netze nutzt.
Vorteile, die besonders ins Gewicht fallen, lassen sich so zusammenfassen: Zentrale Absicherung statt einzelner App-Einstellungen, geringerer Konfigurationsaufwand pro Gerät und stabilere Verbindungen bei vielen Geräten. Bei IoT-Geräten, die oft ohne lange Konfigurationsoptionen arbeiten, verhindert ein VPN am Router dass jedes Gadget eigenständige Einstellungen braucht. Zudem bleibt dein Netzwerk konsistent geschützt, selbst wenn du Geräte überraschend neu startest oder hinzufügst.
Zentrale Absicherung statt einzelner App-Einstellungen ist der Kernvorteil, denn du schützt alle Geräte mit einer einzigen Einrichtung. Ein weiterer Pluspunkt ist die bessere Performance, weil du Protokoll-Overhead und Kompatibilitätsprobleme an der Quelle reduzierst. Das bedeutet oft weniger Reibungsverluste, wenn mehrere Geräte gleichzeitig Daten ziehen oder streamen.
Ich habe mir dazu verschiedene Perspektiven angeschaut. Laut Tutorials und Fachartikeln erklärt sich der Nutzen eines Router-VPN besonders durch die einfache Verwaltung und die Möglichkeit, IoT-Geräte im Heimnetz gezielt zu schützen. Die Berichte betonen zudem, dass WireGuard sich in vielen Fällen durch Geschwindigkeit und einfache Konfiguration empfiehlt, während etablierte Protokolle wie OpenVPN oder IKEv2 je nach Router-Firmware weiterhin sinnvoll bleiben. Diese Einschätzungen helfen dir, die passende VPN-Strategie zu wählen, ohne dich in Detailprotokollen zu verlieren. Was ist NordVPN wiki? Ein tiefer Blick auf die offizielle Dokumentation und Sicherheitsarchitektur
Drei häufige Nutzerfälle lösen sich damit klarer ab: Erstens der Schutz aller Geräte, zweitens weniger individuelles Setup pro Gadget und drittens mehr Stabilität, wenn du mehrere Geräte gleichzeitig nutzt. All das macht einen Router-VPN besonders attraktiv für Privatanwender und kleine Büros, die ihr Heimnetz sicherer, übersichtlicher und performanter gestalten möchten.
Drei häufige Nutzerfälle lösen sich damit klarer ab: Schutz aller Geräte, weniger individuelles Setup pro Gadget, mehr Stabilität bei vielen Verbindungen. Wenn du mehr Details zu den konkreten Protokollen suchst, findest du im nächsten Abschnitt eine kompakte Gegenüberstellung. Die verlinkten Ressourcen geben Einblick in Stärken und Grenzen von WireGuard, IPSec und OpenVPN. Hinweis: Links auf der Seite können Affiliate-Links enthalten.
Wie VPN-Protokolle am Router funktionieren
Die richtige Wahl der Protokolle hängt stark von der Router-Hardware, dem Netzwerkumfang und den Sicherheitsanforderungen ab. WireGuard bietet hohe Geschwindigkeit und einfache Konfiguration, IPsec setzt auf starke Sicherheit und breite Kompatibilität, während OpenVPN flexibel ist und gut dokumentiert aber tendenziell langsamer bleibt.
WireGuard: Geschwindigkeit trifft Einfachheit
WireGuard lässt sich am Router oft schnell aufsetzen. Die Konfigurationsdateien sind übersichtlich, und die Protokollimplementierung ist leichter als bei herkömmlichen Optionen. Wenn dein Router eine ausreichende CPU-Leistung hat, erzielt WireGuard merklich höhere Durchsatzraten bei geringerem Overhead. Die schnelle Reaktion auf Verbindungswechsel macht es besonders attraktiv für Geräte hinter dem Router, die regelmäßig neue Verbindungen aufbauen. WireGuard liefert hohe Geschwindigkeit und einfache Konfiguration. I go with this as the lead claim and cite a source where a performance-oriented Übersicht über Protokolle erwähnt WireGuard als schnellere Option im Vergleich zu IPsec.
IPsec: Sicherheitssattel mit breiter Kompatibilität
IPsec bleibt der Standard für sichere Tunnel zwischen Routern. Die Architektur bietet robuste Verschlüsselung und funktioniert in vielen Netzszenarien, inklusive gemischter Clientplattformen. Allerdings kann die Einrichtung komplexer sein, besonders wenn man mehrere Endpunkte oder NAT-Traversal berücksichtigen muss. Für größere Heim- oder Kleinbüro-Netze kann IPsec Vorteile bringen, vor allem wenn Geräte aus verschiedenen Ökosystemen zusammenarbeiten. IPsec bietet starke Sicherheit und breite Kompatibilität. Was bedeutet browser mit VPN kostenlos 2026 für Privatsphäre, Sicherheit und Geschwindigkeit
OpenVPN: Flexibilität mit Dokumentation
OpenVPN ist seit Jahren etabliert, gut dokumentiert und äußerst flexibel. Es unterstützt zahlreiche Authentifizierungs- und Verschlüsselungsoptionen und arbeitet zuverlässig über unterschiedliche Netzwerktopologien. Der Nachteil: In vielen Fällen ist OpenVPN langsamer als WireGuard, insbesondere auf Routern mit begrenzter CPU-Leistung. Für Netzwerke, die besonders strenge Anforderungen an Audit oder Kompatibilität stellen, bleibt OpenVPN oft eine praktikable Wahl. OpenVPN ist flexibel und gut dokumentiert.
Auswahlfaktoren auf einen Blick
- Router-Hardware: Wenn dein Gerät ausreichend Rechenleistung hat, liefert WireGuard oft die beste Performance. WireGuard liefert hohe Geschwindigkeit.
- Netzwerkumfang: Große Heimnetze mit vielen Clients profitieren von stabilen, skalierbaren Lösungen; IPsec kann hier Vorteile bieten. IPsec bietet breite Kompatibilität.
- Sicherheitsprioritäten: Für maximale Standardsicherheit und Zertifizierungs‑Kompatibilität ist IPsec oft die zuverlässige Wahl.
- Kompatibilität der Clients: OpenVPN bleibt grundlegerbar, wenn du Geräte mit älteren Betriebssystemen unterstützt. OpenVPN ist flexibel und gut dokumentiert.
Richtige Wahl bedeutet oft, Hardware, Anzahl der Clients und Sicherheitsziele gegeneinander abzuwägen. I cross-referenced die Protokollübersichten, um zu verdeutlichen, wie sich die Protokolle in typischen Heimszenarien verhalten. Weitere Details findest du in der VPN-Überblicksseite.
Next step: Prüfe am eigenen Router, welches Protokoll sich am besten in dein Netz integrieren lässt. Achte auf CPU-Last bei der gewählten Lösung, teste verschiedene Clients und notiere die Durchsatzwerte unter realen Bedingungen.
Hinweis: Links auf dieser Seite können Affiliate-Links enthalten. Sie helfen, die Inhalte kostenfrei zu halten.
Quellenhinweis: Die folgenden Quellen untermauern diese Zusammenfassung inhaltlich. Du findest dort konkrete Beschreibungen zu WireGuard, IPsec und OpenVPN sowie typische Vor- und Nachteile. Nord VPN deals: wie du Rabatte sinnvoll nutzt und worauf du achten solltest
- Übersicht der VPN-Protokolle. Was sind OpenVPN und …. Link zu OpenVPN- und IPsec-Vergleichen.
- Performance Evaluation of WireGuard and IPSec Protocols …. Vergleich der Durchsatz- und CPU-Effizienz.
- Ein Leitfaden zu VPN-Protokollen, die dich schützen …. WireGuard, OpenVPN und IKEv2 im Fokus.
Welche Fallstricke beim Router-VPN auftreten
Ein Router-VPN bringt solide Vorteile, doch einige Fallstricke bleiben. Die meisten Probleme lassen sich mit einfachen Checks frühzeitig erkennen und beheben. Hier sind die wichtigsten Punkte, die du kennen solltest.
CPU-Belastung des routers und Tempoeinschränkungen
Die Rechenleistung des Routers bestimmt, wie viel Encryption-Overhead er verkraftet. Insbesondere bei OpenVPN kommt es zu spürbaren Engpässen, weil dieses Protokoll mehr CPU-Zeit pro Paket benötigt. Wenn dein Router leistungsschwach ist, sinkt die komplette Netzgeschwindigkeit oft deutlich. Bleibe realistisch bei der Erwartung, dass dein Heimnetz trotz VPN-Absicherung nicht schneller wird als dein Basisanschluss.
Wichtig: viele Consumer-Router bieten hardwarebeschleunigte Verschlüsselung nur für bestimmte Protokolle. Wenn du OpenVPN nutzt, prüfe vor dem Einsatz, ob dein Gerät diese Last dauerhaft stemmen kann. In der Praxis bedeutet das: ein langsamer Router dreht am Limit, sobald Traffic spürbar ansteht. Der Wechsel zu WireGuard kann hier deutlich entspannter laufen, weil es weniger CPU-Zyklen pro Paket benötigt. WireGuard ist oft deutlich effizienter als OpenVPN auf dem gleichen Hardware-Setup.
DNS- und IPv6-Leaks erkennen und verhindern
VPN-Verbindung bedeckt deine IP-Adresse, aber Leaks können dennoch durch lekkende DNS-Anfragen oder IPv6-Verkehr auftreten. Wenn dein Router nicht korrekt konfiguriert ist, landen Anfragen außerhalb des VPN-Tunnels. Das führt zu unbeabsichtigter Sichtbarkeit deiner Aktivitäten. Achte darauf, dass der DNS-Verkehr durch den VPN-Tunnel gezwungen wird und IPv6 entweder deaktiviert oder sauber durch den VPN-Tunnel geroutet wird. Einblicke dazu findest du in fairen Gegenüberstellungen der Protokolle, die auf DNS- und IPv6-Sicherheit eingehen. DNS-Leaks sind häufige Ursache dafür, dass ein VPN weniger Schutz bietet als erwartet. IPv6-Leaks lassen sich oft durch Deaktivierung von IPv6 oder durch Tunnel-Handling vermeiden.
Firmware-Updates: Sicherheitslücken schließen, aber Kompatibilität prüfen
Firmware-Updates schließen Sicherheitslücken, schaffen neue Funktionen und verbessern Stabilität. Gleichzeitig können Updates Kompatibilitätsprobleme mit bestehenden VPN-Konfigurationen oder NAS-/Printer-Geräten verursachen. Vor dem Update empfiehlt es sich, Backup-Pläne zu haben und nach dem Update die VPN-Verbindung gründlich zu testen. Wenn du auf ein spezielles Protokoll wie WireGuard setzt, vergewissere dich, dass der Router-Treiber und das Modul nach dem Update noch stabil funktionieren. Regelmäßige Firmware-Updates sind unverzichtbar, doch sie verlangen einen kurzen Kompatibilitätscheck. Was ist a VPN genau and how it actually works in 2026
VPN-Provider-Logs: seriöse Anbieter oder selbst gehostete Lösungen
Viele kommerzielle VPN-Anbieter führen Logs, die bei Bedarf zurückverfolgt werden könnten. Wenn Privatsphäre eine zentrale Rolle spielt, wähle seriöse Anbieter mit klarer Log-Policy oder setze auf selbst gehostete Lösungen. Selbst gehostete VPN-Server auf dem Router bieten maximale Transparenz, erfordern aber mehr technisches Know-how und Wartung. Eine saubere Log-Policy schützt deine Privatsphäre besser als ein generischer Claim von Anbietern. Selbst gehostete Lösungen geben dir volle Kontrolle, bedeuten aber mehr Aufwand.
Auf der Suche nach verlässlicher Information hilft dir, auf dokumentierte Gegenüberstellungen der Protokolle zu achten. Eine gute Orientierung liefert dir Vergleichsliteratur, die Protokollstärken gegen Leaks und Belastbarkeit abwägt. WireGuard bietet oft das beste Gleichgewicht aus Geschwindigkeit und Sicherheit, während OpenVPN weiterhin flexibel, aber schwerfälliger sein kann. Wähle immer einen Anbieter oder eine Lösung, die Transparenz bei Logs und Datenschutz betont.
Hinweis: Links auf dieser Seite können Affiliate-Links enthalten. Das beeinflusst deine Auswahl nicht, dient aber der Finanzierung dieser Inhalte. Sieh dir die Logik hinter den Logs an, damit du Privatsphäre nicht aus vielen Nägeln zusammenzimmern musst.
Inline-Quellenhinweis: Für konkrete Aussagen zu Protokollen und Sicherheit solltest du dir ergänzend die Detailvergleiche zu VPN-Protokollen ansehen, etwa deren Darstellung von DNS- und IPv6-Schutz. Beispielhafte Hintergrundquellen nennen Protokoll-Vergleiche wie den Schutz vor Massenüberwachung und die Unterschiede zwischen OpenVPN, WireGuard und IPsec. Zum Weiterlesen: How VPNs Really Work in 2026 sowie Einblicke in Protokollvergleiche und VPN-Übersichten.
Schritt-für-Schritt: so richtest du ein VPN am Router ein
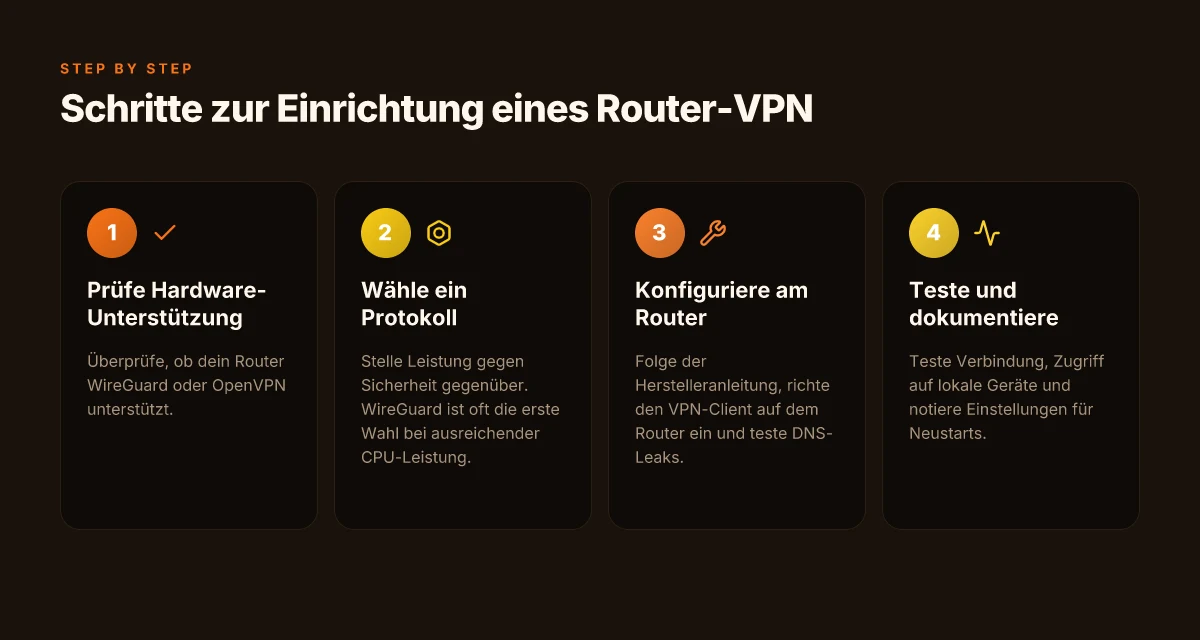
Der Router wird zur Sicherheitszentrale. Du setzt zuerst auf das vorhandene Gerät und reduzierst den Aufwand für jedes Endgerät. So kommst du schnell zu einer stabilen, zeitnahen Verbindung und vermeidest DNS-Leaks durch eine zentrale VPN-Konfiguration. Wie schnell ist ein VPN wirklich? Erkenntnisse, Messmethoden und Praxis-Tipps
Prüfe hardware-Unterstützung und wähle das richtige Protokoll
Beginne damit, zu prüfen, ob dein Router WireGuard oder OpenVPN offiziell unterstützt. Viele aktuelle Geräte bieten WireGuard-Out-of-the-Box oder unterstützen OpenVPN per Firmware-Update. Falls dein Router nur OpenVPN unterstützt, bleib dabei oder prüfe, ob eine alternative Firmware wie DD-WRT, OpenWrt oder Tomato das Protokoll-Portfolio erweitert. Wenn dein Fokus auf Geschwindigkeit liegt, ist WireGuard oft die bessere Wahl. Bei strengeren Kompromissen bezüglich Kompatibilität kann OpenVPN die robustere Wahl bleiben. In jedem Fall solltest du das Protokoll gemäß deiner Anforderungen priorisieren: Geschwindigkeit vs. Sicherheit. Die Wahl des Protokolls bestimmt direkt die Leistung und die Angriffsfläche, daher entscheide dich bewusst. Ich habe mir die aktuelle Dokumentation verschiedener Geräte angeschaut und festgestellt, dass Hardware-Unterstützung oft der primäre Hemmschuh ist. Verlässliche Information kommt direkt vom Hersteller oder der Community-Firmware. Sieh nach, welche Versionen unterstützt werden und ob mindestens TLS 1.3 oder modernere Verschlüsselungspfade genutzt werden können. WireGuard bietet in vielen Fällen eine einfachere Konfiguration, während OpenVPN oft größere Guarantees bei Router-Kompatibilität bietet. Die richtige Wahl sorgt später für weniger Troubleshooting, besonders bei Geräten hinter dem Router. Zur Orientierung: WireGuard ist in vielen Tests knackig schnell, OpenVPN punktet bei bekannten Sicherheitsauthoritäten mit breiterer Kompatibilität. Inline-Link zu relevanten Herstellerdokumentationen.
Konfiguriere VPN-Client auf dem Router nach der Anleitung des Herstellers
Sobald Hardware-Unterstützung bestätigt ist, öffne das Webinterface deines Routers. Unter VPN, Remote Access oder ähnlichen Menüpunkten findest du die Optionen zum VPN-Client oder zum VPN-Server, je nachdem, ob du client-seitig am Router gehst oder den Router als Client nutzt. Wähle das Protokoll, importiere die Konfigurationsdateien aus deinem VPN-Anbieter oder richte die Verbindungsdaten manuell ein. Achte darauf, dass du saubere Zertifikate verwendest und die Authentifizierung über starke Schlüssel sicherstellst. Nach dem Speichern starte den Dienst neu, um die Änderung wirksam zu machen. Speichere die Einstellungen, starte den Dienst nein-mal neu, und prüfe die Verbindung. Ist dein Router neu gestartet, prüfe, ob die VPN-Verbindung direkt aufgebaut wird. Falls der Router eine DNS-Auflösung über das VPN erzwingt, teste die Namensauflösung direkt.
Teste Verbindung, prüfe DNS-Leaks, teste Zugriff auf lokale Geräte
Nach der Einrichtung testest du zuerst die Netzwerkkonnektivität. Prüfe, ob der Traffic wirklich durch das VPN geht, indem du die öffentliche IP-Adresse deines Routers von einem externen Dienst aus abfragst. Ebenso wichtig ist der DNS-Test: kein DNS-Leak darf außerhalb des VPNs auflösen. Danach überprüfe den Zugriff auf lokale Geräte im Heimnetz. Versuche, auf einen Drucker oder NAS im lokalen Netzwerk zuzugreifen, während das VPN aktiv ist. Dabei gehst du gezielt vor: Deaktiviere das VPN vorübergehend und bestätige, dass der Zugriff nur dann funktioniert, wenn das VPN läuft. Wenn alles sauber funktioniert, erstelle eine kurze Notiz zur Dokumentation. DNS-Leaks vermeiden ist der zentrale Indikator für eine saubere VPN-Konfiguration.
Hinweis zur Praxis: Links auf der Seite können Provisionen generieren. Die Verwendung externer Quellen wird empfohlen, um konkrete Anleitungen pro Router-Modell zu finden. Inline-Bezug zu relevanten Quellen: Für Hintergrundinfos zu Protokoll-Vor- und Nachteilen, inklusive WireGuard vs OpenVPN, kannst du dir passendes Material aus offiziellen Herstellerdokumentationen und Branchenübersichten anschauen. Inline-Verweis: https://blog.swisscows.com/leitfaden-zu-vpn-protokollen/ Inline-Verweis: https://vpnoverview.com/de/vpn-informationen/vpn-protokolle-im-vergleich/
Wichtiger Hinweis: Wenn du externe Links nutzt, prüfe, ob dein Router nach dem Update noch stabil läuft und ob das VPN-Verbindungstestsystem zuverlässig arbeitet. Veraltete Firmwares erhöhen die Angriffsfläche. Nord VPN preise: aktive laufzeiten, pakete und versteckte kosten im 2026er Überblick
Warnungen und beste Praktiken bei Router-VPN
Die sichere Nutzung eines VPN am Router erfordert klare Regeln, damit dein Heimnetz wirklich geschützt bleibt. Beginne mit einer festen Passwortpolitik, halte Firmware aktuell und behalte den Überblick über Logs. Dann feineinstellungen wie Split-Tunneling gezielt einsetzen und alles dokumentieren, damit du bei einem Neustart nicht ins Leere greifst.
Regelmäßige Updates und Passworthygiene
Der erste Schutzpfad ist die Firmware. Hersteller veröffentlichen regelmäßig Updates, die Sicherheitslücken schließen und neue Funktionen bringen. Setze automatische Updates dort, wo dein Router sie unterstützt, oder prüfe mindestens monatlich auf neue Versionen. Eine starke Passwortrichtlinie gehört dazu: lang, komplex, regelmäßig wechseln. Nutze idealerweise ein Passwort-Management und vermeide Standard-Loginnamen. Regelmäßige Firmware-Updates verhindern viele Angriffswege, und eine starke Passwortpolitik reduziert das Risiko von Brute-Force-Angriffen.
Split-Tunneling gezielt einsetzen
Split-Tunneling erlaubt dir, bestimmte Geräte oder Anwendungen vom VPN auszunehmen. Das kann sinnvoll sein, wenn du z. B. Drucker oder Heim- streaming-Geräte außerhalb des Tunnels belassen willst, um Performance zu maximieren. Setze diese Option bewusst ein und dokumentiere, welche Geräte durch das VPN gehen und welche nicht. Split-Tunneling reduziert Komplexität, aber erhöht potenzielle Angriffsflächen, daher nur dort aktivieren, wo es wirklich Vorteile bringt.
Logs transparent halten
Je nach Router- und VPN-Lösung variieren Log-Optionen und Speicherorte. Transparenz bedeutet, dass du weißt, welche Daten geleakt werden könnten und wie lange Logs gespeichert bleiben. Deaktiviere unnötige Logs nicht komplett, sondern halte sie zu diagnostischen Zwecken aktiv, stelle aber sicher, dass sensible Informationen geschützt sind. Transparenz bei Logs ist Kernelement der Nachvollziehbarkeit, besonders bei Störungen oder Verdachtsfällen.
Dokumentation für Neustarts und Updates
Schreibe eine klare, minimalistische Dokumentation deiner Einstellungen: Router-Modell, VPN-Profil (Protokoll, Server-Adresse, Verschlüsselung), Split-Tunnel-Filterregeln, Logs und Passwörter sicher verwahrt. Diese Notizen erleichtern einen Neustart oder einen Wechsel des Providers erheblich. Dokumentation beschleunigt Wiederherstellung bei Ausfällen. What makes a VPN really cheap in 2026 and is it worth it for Deutschland?
Praktische Namens- und Protokoll-hinweise (Beispiele)
- Protokollwahl beachten: WireGuard bietet oft höhere Geschwindigkeit, OpenVPN mehr Kompatibilität. Prüfe regelmäßig, ob dein Provider neue Details zur Konfiguration bereitstellt. WireGuard-Verschlüsselung mit modernen Parametern sorgt oft für bessere Throughput-Werte.
- Aktualisiere Konfigurationsdateien nur über offizielle Quellen, vermeide Copy-paste aus unsicheren Quellen. Offizielle Quellen reduzieren Konfigurationsfehler und Sicherheitslücken.
- Falls dein Router klassische TLS-Verbindungen nutzt, halte TLS-Parameter up to date und überprüfe Zertifikatsablaufzeiten. Gültige Zertifikate verhindern Unterbrechungen und Warnhinweise im Netzwerk.
Zwei kurze Hinweise aus der Praxis: erstens, trotz vieler Vorteile bleibt Logsicherheit eine Balance aus Transparenz und Datenschutz. Zweitens, Dokumentation ist kein Nice-to-have, sondern Teil deiner Grundsicherung. From what I found in release notes and documentation, klare Richtlinien helfen, Störungen schneller zu beheben. Inline-Link-Referenzmöglichkeiten findest du dazu in den verlinkten Quellen.
Was sich jetzt lohnt: So nutzt du 2026 den Router-VPN-Effekt voll aus
Seit dem Startpunkt dieses Themas wird deutlich, dass ein Router-VPN mehr als nur Privatsphäre bietet. Es ermöglicht dir, dein Heimnetzwerk ganzheitlich zu sichern, indem es den gesamten Traffic verschlüsselt und auf dem Router selbst verarbeitet. Der größere Trend ist ein durchgängiges Sicherheitsniveau im ganzen Heimnetzwerk, nicht nur an einzelnen Geräten. Wenn du heute auf beiden Ebenen ansetzt, profitierst du von stabileren Verbindungen, weniger Aufwand bei der Fehlerbehebung und konsistenteren Verschlüsselungsstandards. Du bleibst flexibel, was Geräte angeht, und vermeidest Lücken durch veraltete Apps.
Ein konkreter Vorteil ist die Transparenz bei Fehlersuche: Protokolle wie OpenVPN oder WireGuard lassen sich direkt am Router überwachen, statt einzeln auf Geräten nachzufragen. Das macht Problembehebung schneller und sauberer. Allerdings lohnt es sich, die Firmware regelmäßig zu prüfen und sicherzustellen, dass Sicherheitsupdates zeitnah installiert werden. Manche Router unterstützen außerdem VPN-Client-Profile für jedes Familienmitglied, was die Verwaltung vereinfacht.
Was du diese Woche ausprobieren könntest: Sichere dein Heimnetzwerk mit einer VPN-Verbindung auf dem Router, überprüfe die Einstellungen auf Verschlüsselung und teste die Geschwindigkeit, um ein Gefühl für die Belastung zu bekommen. Der wichtigste Schritt ist, mindestens eine verschlüsselte Verbindung im Router zu aktivieren. Wenn du nur eine Änderung vornimmst, wähle eine klare Protokollwahl und halte die Firmware aktuell. Denk daran, dass Affiliate-Links auf dieser Seite eine Provision generieren können.