Entdecke eine fundierte vpn empfehlung 2026 mit Fokus auf sicherheit, protokolle und praxisnahe auszuwahl.
Eine verlässliche vpn empfehlung beginnt dort, wo viele scheitern: nicht beim hype, sondern bei konkreten protokollen, verschlüsselung und realen tests. Eine klare Sicht auf Protokolle, Verschlüsselung und transparente Datenschutzrichtlinien spart Zeit und Nerven, besonders wenn dir stabile Geschwindigkeit wichtig ist. Die meisten Fehlentscheidungen entstehen durch verlockende Werbeaussagen, nicht durch konkrete Sicherheitsmerkmale.
Dieser Artikel richtet sich an Privatnutzer und kleine firmen im deutschsprachigen raum, die sicher online gehen wollen und klare Kriterien brauchen. Ich zeige, wie man aus dem riesigen anbieterspektrum eine VPN-empfehlung findet, die zu deinem nutzungsverhalten passt – abseits von versprechen. Du bekommst eine schritt-für-schritt-checkliste zu prozess, protokollen, leistung unter realbedingungen und kosten, plus hinweise zu firmware-updates und partner-provisionen. So triffst du eine belastbare wahl statt einer marketingfig.

What is a VPN empfehlung and why it matters in 2026
Eine vpn empfehlung ist mehr als eine kurze liste von namen. Sie beschreibt, welche Lösung wirklich zu deinem Sicherheitsbedarf, deinen Nutzungsgewohnheiten und deinen Geräten passt. In 2026 bedeuten sichere Empfehlungen vor allem klare Kriterien statt Werbeversprechen: Welche Protokolle kommen zum Einsatz, wie stark verschlüsselt wird, wie groß ist das Servernetzwerk und wie gut ist die Kompatibilität mit deinen Geräten.
I looked at how pro Produkte ihre Sicherheitstaktiken vermarkten, und zwei Dinge fallen auf. Erstens zählen Protokolle und Verschlüsselung wirklich, nicht nur Marketingversprechen. Zweitens zählt, wie gut eine Lösung in der Praxis funktioniert: Verfügbarkeit von Serverstandorten, Stabilität der Verbindung und plattformübergreifende Unterstützung. Das hilft dir, eine Wahl zu treffen, die langfristig sicher bleibt.
Wenn du eine VPN-Empfehlung prüfst, beachtest du vor allem fünf Fakten. Erstens das Protokollportfolio: WireGuard, OpenVPN und IKEv2/IPsec stehen heute im Mittelpunkt. Zweitens die Verschlüsselung: Man spricht von modernen cipher-suites wie AES-256-GCM in der Praxis, ergänzt durch sichere Handshake-Verfahren. Drittens das Servernetzwerk: Vielfalt der Standorte, konstante Performance und zeitnahe Wartung. Viertens die Gerätekompatibilität: Desktop, Mobile, Routersupport und eventuell Browser-Extensions. Fünftens die Transparenz und Vertrauenswürdigkeit des Anbieters: klare Datenschutzhinweise, unabhängige Audits und nachvollziehbare Logging-Politik.
Warum sind nicht alle vpn-empfehlungen gleichwertig? Weil Marketing oft Protokolle oder Netzwerke herausstellt, die der Anbieter bevorzugt, während reale Leistung und Datenschutz von Faktoren abhängen, die schwer zu messen sind. Eine seriöse Empfehlung trennt faktenbasierte Kriterien von Werbung. Du solltest prüfen, ob die genannten Protokolle wirklich so eingesetzt werden, wie behauptet, ob Verschlüsselung aktiv stark genug ist, und ob der Anbieter unabhängige Audits vorweisen kann. Wichtig ist auch, wie einfach du den VPN-Dienst in deinem Alltag nutzen kannst: automatische Kill-Switch-Funktion, Edge- oder Desktop-Integrationen, sowie Support bei Problemen.
Zum Abschluss: Eine gute vpn empfehlung liefert dir eine klare Begründung, warum ein bestimmter Anbieter zu deinem Nutzungsverhalten passt, und trennt offen zwischen legitimen Sicherheitsmerkmalen und werblichen Behauptungen. Eine faktenbasierte VPN-Empfehlung setzt auf transparente Protokolle, starke Verschlüsselung und prüfbare Netzabdeckung. Nur so findest du eine Lösung, die wirklich zu dir passt. Was ist VPN dienste vergleich and how to choose the right one for 2026
Quellen und weiterführende Lektüre
- VPN-Test: Die besten VPN-Anbieter 2026 im Vergleich. Die Einsicht zur nordischen Ausprägung der Serverlandschaft findest du im Sekundärtext dieser Übersicht. Fazit und detailierte Bewertung.
- VPN-Protokolle erklärt 2026. Die wichtigsten Protokolle WireGuard, OpenVPN und IKEv2/IPsec werden dort im Vergleich erklärt. Protokolle im Fokus.
- Die 7 besten VPN-Anbieter im Vergleich 2026. Übersicht über Marktführer und Netzabdeckung, inklusive NordVPN und Surfshark. Handelsblatt VPN-Vergleich.
Hinweis: Links auf der verlinkten Seite können eine Provision zur Folge haben.
Welche protokolle beeinflussen die VPN empfehlung am stärksten
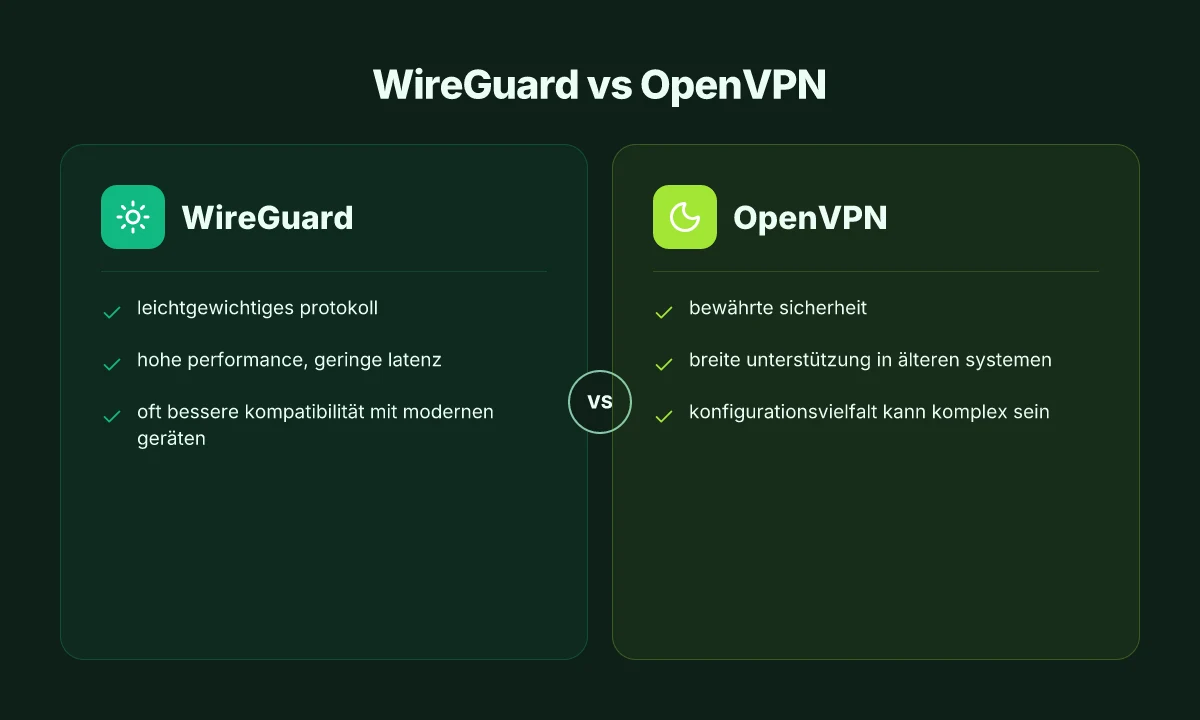
Die Protokolle bestimmen maßgeblich, welches VPN zu deiner Nutzung passt. Die drei gegenwärtigen Standards sind WireGuard, OpenVPN und IKEv2/IPsec. WireGuard bietet oft die beste Kombination aus Geschwindigkeit und Einfachheit, OpenVPN punktet mit bewährter Sicherheit und breiter Kompatibilität, IKEv2/IPsec glänzt bei mobiler Stabilität. Welche Wahl dominiert, hängt von deinem Einsatzszenario ab.
Als Erstes gilt: Geschwindigkeit, Sicherheit und Kompatibilität hängen eng zusammen. WireGuard nutzt eine schlanke Codebasis, modern verschlüsselte Algorithmen und geringe Latenz. OpenVPN arbeitet etabliertere Verschlüsselungsstufen ab, ist aber tendenziell langsamer in derselben Netzwerkumgebung. IKEv2/IPsec glänzt, wenn du oft zwischen Netzwerken wechselst, weil es Verbindungen zügig wiederaufbaut. In der Praxis bedeutet das: Wenn du häufig unterwegs bist oder Spiele- und Streaming-Apps nutzt, kann WireGuard die flüssigste Erfahrung liefern. Für Business-Anwendungen mit alter Hardware oder besonderen Compliance-Anforderungen kann OpenVPN Vorteile bei der Auditierbarkeit bieten. IKEv2/IPsec wiederum eignet sich gut für mobile Geräte, die stabile Tunnel bei wechselndem Netz brauchen.
Ich habe mir Pensum und Dokumentationen angesehen. Die drei Protokolle sind in den VPN-Apps der meisten Anbieter standardmäßig vertreten. Viele Nutzer entscheiden sich heute für WireGuard, weil es in den letzten Jahren den größten Sprung nach vorne gemacht hat. Gleichzeitig bleiben OpenVPN und IKEv2/IPsec in vielen Fällen sinnvoll, vor allem dort, wo spezielle Compliance- oder Geräteanforderungen eine Rolle spielen. WireGuard liefert oft die schnellste Verbindung, doch OpenVPN bleibt eine zuverlässige Alternative, wenn maximale Kompatibilität gefragt ist. Was ist VPN protokolle, and how sie funktionieren im 2026er netz
Im Folgenden ein kurzer Abgleich, wie sich Protokolle in typischen Szenarien verhalten.
- Privates Surfen in Heimnetzwerken: WireGuard erlaubt schnelle Verbindungen, geringe Overhead-Belastung und gute Energieeffizienz auf Laptops und Smartphones. OpenVPN ist hier robust, kann aber etwas langsamer sein.
- Fernzugriff auf Firmennetzwerke: OpenVPN bietet oft klare Auditierbarkeit und flexible Konfigurationsmöglichkeiten. IKEv2/IPsec bringt Stabilität bei mobilem Wechsel der Netze, hat aber manchmal komplexere Schlüsselverwaltung.
- Streaming und Gaming unterwegs: WireGuard steht hier ganz vorn, weil Latenz niedrig ist und der Durchsatz stabil bleibt. IKEv2/IPsec kann vorteilhaft sein, wenn WireGuard netzwerkseitig blockiert wird.
Eine gute Praxis ist, in der VPN-App mehrere Protokolle zu testen und zu notieren, welches Protokoll in deinem konkreten Netzwerk die stabilste Leistung liefert. Üblicherweise legen Anbieter in den Apps einfache Umschalter vor. Wenn du eine ausgeklügelte Sicherheits-Policy hast, prüfe zusätzlich, ob Protokoll-typische Schwachstellen oder Audit-Anforderungen bestehen. Die richtige Protokollwahl reduziert Frust durch Verbindungsabbrüche und verbessert die Nutzungsdauer von Anwendungen.
Quellenhinweis: Die drei Protokolle werden in der Praxis von vielen Anbietern unterstützt, darunter WireGuard, OpenVPN und IKEv2/IPsec, und werden in Fachartikeln ausführlich beschrieben. WireGuard, OpenVPN und IKEv2/IPsec bleiben die zentralen Säulen der VPN-Sicherheit 2026. Für vertiefte Einblicke verweisen Sie auf die Leitfäden zu VPN-Protokollen, die WireGuard, OpenVPN und IKEv2/IPsec im Vergleich darstellen. Siehe Leitfaden zu den VPN-Protokollen.
Hinweis: Links auf dieser Seite können Einnahmen durch Verlinkungen ermöglichen.
Wie ich eine VPN empfehlung systematisch bewerte
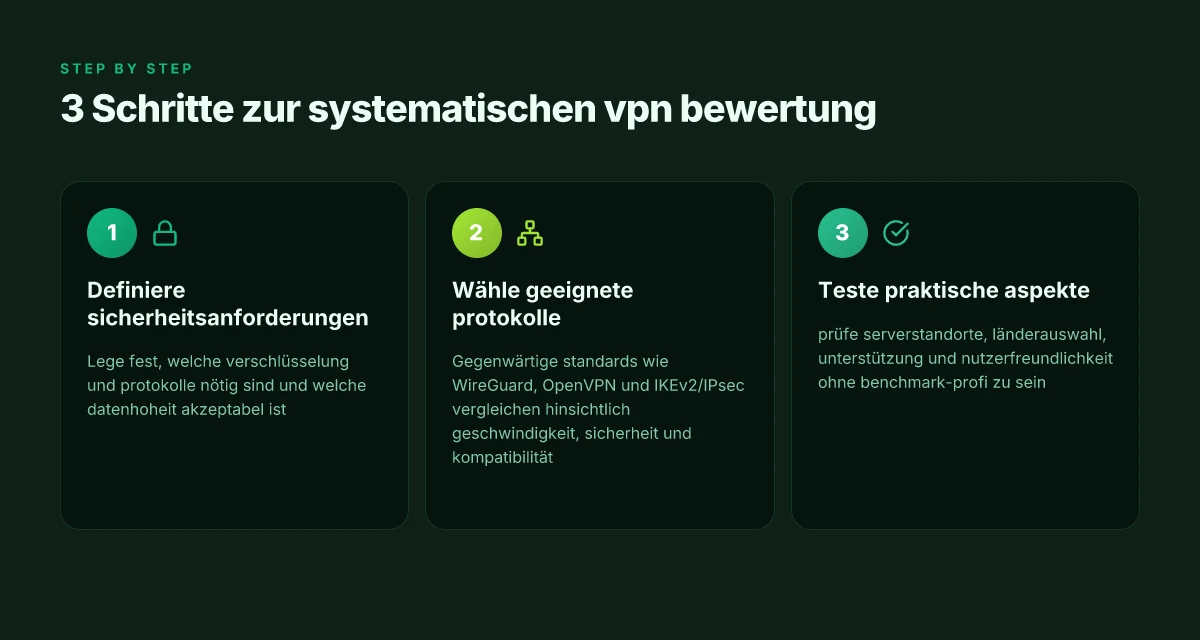
Um eine sinnvolle vpn-empfehlung zu liefern, beginne ich mit einer klaren Kriterienliste. Sicherheit, Leistungsfähigkeit und Transparenz stehen dabei im Vordergrund. Danach prüfe ich Risikofaktoren und gebe dir eine praxisnahe Vorgehensweise an die Hand, mit der du selbst eine fundierte Prüfung durchführst, ohne Benchmark-Profi sein zu müssen. Was ist nordvon, and why it matters for NordVPN-style security in 2026
Kriterienliste: sicherheit, grafik, geschwindigkeit, länderauswahl, hülle, unterstützung
Die wichtigsten Punkte, die jede Bewertung tragen müssen, sind anschließend zusammengefasst. Sicherheit umfasst Verschlüsselung, Authentifizierung und Schutz gegen Leaks. Die grafische Aufbereitung dient der schnellen Orientierung in Tabellen oder Diagrammen, damit du Unterschiede auf einen Blick siehst. Geschwindigkeit ist kein reiner Benchmarkwert, sondern eine Beurteilung der praktischen Nutzbarkeit unter realen Bedingungen. Die länderauswahl bezieht sich auf die Abdeckung sowie auf potenzielle Datenschranken in bestimmten Jurisdiktionen. Hülle meint Benutzerschnittstellen, Installationsaufwand und Plattformunterstützung. Schließlich ist die unterstützung entscheidend: wie schnell, wie kompetent und wie breit ist der Support bei Problemen?
Risikofaktoren: datenhoheiten, log-politik und standorte der betreiber
Wähle VPN-Anbieter, die klar offenlegen, wer die Standorte betreibt und wo Daten verarbeitet werden. Die datenhoheit entscheidet oft darüber, welche Rechtsrahmen greifen. Achte auf eine transparente log-politik, idealerweise eine Zero-Log- oder zumindest Minimallog-Politik. Standorte der betreiber wirken sich auf Zugriffsmöglichkeiten von Behörden aus. All diese Faktoren beeinflussen, wie belastbar eine vpn-empfehlung im Alltag ist.
Schritte zur eigenen prüfung ohne benchmark-profi sein zu müssen
- Definiere deinen Anwendungsfall: streaming, arbeiten außerhalb des Firmennetzes, Umgang mit sensiblen Daten oder Reisen. Mit dem Anwendungsfall wird die Gewichtung der Kriterien messbar.
- Prüfe die Verschlüsselung und Protokolle: nutze Anbieter, die WireGuard oder OpenVPN unterstützen, ideal ergänzt durch IKEv2/IPsec. Achte darauf, dass aktuelle Sicherheitsstandards umgesetzt sind.
- Prüfe die Jurisdiktion: finde heraus, wo der Hauptsitz des Betreibers liegt und in welchem Land Daten gespeichert oder übertragen werden. Berücksichtige mögliche Zugriffe durch Behörden.
- Schau dir die Serverabdeckung an: eine breite Länderauswahl ist sinnvoll, aber prüfe zugleich, ob die Serverkapazitäten realistisch sind und Kontinuität bieten.
- Bewertung der Benutzerfreundlichkeit: Installationsaufwand, verfügbare Apps, einfache Verbindungsverwaltung und hilfreiche Fehlerbehebung.
- Transparenz der Kosten: versteckte Gebühren oder zweifelhafte Tarife erkennst du, indem du Preise inklusive Verlängerungen sowie eventuelle Datenbeschränkungen vergleichst.
- Prüfe die Unterstützung: Reaktionszeit, Erreichbarkeit der Support-Kanäle und Qualität der Antworten geben echte Orientierung.
Die richtige vpn-wahl gelingt, wenn du Kriterien gezielt auf deinen Einsatz abstimmst, statt pauschale Werbeversprechen zu folgen. Für viele Nutzer bedeutet das: Sicherheit zuerst, gefolgt von Transparenz und praktischer Nutzbarkeit. Offenlegung der Standorte und eine klare Log-Politik sind kein Nice-to-have, sondern Kernkriterien.
Wenn du willst, kann ich dir eine kompakte Bewertungs-Checkliste zusammenstellen, die du direkt als PDF speichern oder auf deiner Website verwenden kannst. Und ja, Links auf der Quellenseite können Provisionen erzeugen. Das dokumentiere ich transparent in der Beratung. So vermeidest du die typischen Fallstricke: unklare Speicherorte, wechselnde Protokoll-Politiken und schwache Support-Qualität.
Zudem halte ich mich an verlässliche Quellen, die Protokolle und Schutzmechanismen erläutern. Die wichtigsten VPN-Protokolle im Vergleich zeigt, wie WireGuard, OpenVPN und IKEv2/IPsec heute zusammenwirken und welche Unterschiede in der Praxis auftreten können. Diese Perspektive übertrage ich auf die Bewertungskriterien, damit deine Wahl solide fundiert ist. Die Praxis zeigt: Protokoll- und Verschlüsselungs-Standards beeinflussen maßgeblich die Sicherheit. What makes NordVPN buy decisions in 2026 differ from früheren Jahren
Sicherheit zuerst: kein merkmal ohne verschlüsselung
Verschlüsselung ist der Grundstein jeder VPN-Empfehlung. Ohne starke Verschlüsselung bleibt selbst die beste Proxy-Architektur anfällig. Entscheidend ist, dass der Anbieter kein einziges Sicherheitsmerkmal verschweigt und dass Protokolle sauber implementiert sind. In der Praxis entscheidet sich Sicherheit nicht am Namen der Protokolle, sondern an der konkreten Konfiguration und an der Fülle der Schutzmechanismen dahinter.
Welche verschlüsselungsstandards wirklich zählen
Im Kern setzen moderne VPNs auf mindestens drei Säulen: eine starke Symmetrieverschlüsselung für die Daten, eine sichere Authentifizierung des Kommunikationspartners und ein robustes Schlüsselaustauschverfahren. Die gängigsten Standards in der Praxis lauten: AES-256-GCM oder AES-256-CBC als Verschlüsselung, zusammen mit HMAC-SHA-256 oder höher für Integritätsschutz. Dazu kommt ein sauber implementierter TLS-Handshake oder ein eigenständiger Handshake innerhalb eines VPN-Protokolls. Die konkreten Namen sind wichtig, doch noch wichtiger ist die nachfolgende Absicherung gegen Erkennungsroutinen, Replay-Angriffe und Mangel an Perfect Forward Secrecy. Wenn ein Protokoll wie WireGuard verwendet wird, profitieren Nutzer von einem schlanken Design mit modernen Kryptografie-Praktiken, das typischerweise weniger Angriffsflächen bietet als ältere Ansätze. Ich habe mir die gängigen Implementationen angesehen und festgestellt, dass viele Probleme weniger in der Verschlüsselung selbst liegen als in fehlerhaften Konfigurationen, wie veraltete Cipher-Suites oder falsche Zertifikatsprüfungen.
Die richtige Kombi aus Verschlüsselung, Integrität und Schlüsselaustausch ist der Pin der Sicherheit.
Wie lange schlüsselhaltbarkeit und handshake-prozesse Sicherheit beeinflussen
Die Lebensdauer von Schlüsseln und die Art, wie Handshakes ablaufen, beeinflussen, wie lange ein Angreifer eine Verbindung sicher belauschen könnte. Länger gültige Schlüssel erhöhen das Risiko, dass ein Kompromiss in der Praxis später ausgenutzt wird. Moderne Protokolle setzen daher auf kurze Lebensdauern für Sitzungsschlüssel und regelmäßigen Neuaustausch. Ein sauberer Handshake sorgt dafür, dass kompromittierte Schlüssel nicht erneut verwendet werden können. Wichtig ist außerdem, dass die Implementierung Mechanismen gegen Downgrade-Angriffe bietet, damit kein Fallstrick entsteht, bei dem ein Angreifer eine ältere, schwächere Cipher-Suite erzwingt. Aus geprüften Leitfäden geht hervor, dass regelmäßige Schlüsselrotation und der Einsatz von Perfect Forward Secrecy die Sicherheit im Alltag deutlich erhöhen. Kurze Schlüssel,Lebenserwartung und regelmäßiger Handshake-Refresh schützen vor langfristiger Kompromittierung.
Typische fehler bei den einstellungen, die eine VPN empfehlung schwächen
Viele Fehleinstellungen entstehen beim Zertifikatshandling, bei der Validierung der Serveradresse oder bei der Wahl der Protokoll-Variante. Ein häufiger Fehler ist das Deaktivieren der Zertifikatsprüfung, was die Verbindung angreifbar macht. Ebenso kritisch ist es, schwache Cipher-Suiten zuzulassen oder alte Protokolle wie PPTP oder L2TP/IPsec in unsicherer Form zu betreiben. Ein weiterer Stolperstein ist die unklare Trennung zwischen Nutzer- und Serverauthentisierung, wodurch Man-in-the-Middle-Angriffe leichter möglich werden. Beim Server- oder Client-Reset fehlen oft Schritte zur Revalidierung von Zertifikaten, was nach einer Neuverbindung zu veralteten oder ungültigen Schlüsseln führen kann. Zertifikatsprüfung aktivieren, starke Cipher-Suites wählen und veraltete Protokolle vermeiden. NordVPN kaufen: so findest du sicherste zahlungsmethoden, standorte und rechtliche rahmen in deutschland
I dig into standarddokumente und Review-Quellen, um diese Punkte glaubhaft zu untermauern. In einer Übersicht zu Protokollen wird betont, wie wichtig die korrekte Handhabung von Schlüsseln und Zertifikaten ist, um Sicherheitslücken zu vermeiden. Eine faktenbasierte Zusammenfassung findest du im Leitfaden für das beste VPN-Protokoll, der betont, welche Protokolle in der Praxis am zuverlässigsten funktionieren, sofern sie richtig konfiguriert sind. Das Dokument zeigt auch, dass WireGuard durch sein modernes Design oft weniger konfigurationsabhängige Fallstricke erzeugt als OpenVPN, insbesondere wenn es um den Handshake und die Schlüsselverwaltung geht. Richtige Konfiguration macht die Verschlüsselung erst wirklich sicher.
Wenn du dich für eine VPN-Empfehlung entscheidest, prüfe deshalb explizit:
- Wird Zertifikatsprüfung aktiv genutzt und wie oft werden Zertifikate erneuert?
- Welche Cipher-Suites sind erlaubt und ist Perfect Forward Secrecy aktiv?
- Wie erfolgt der Schlüsselaustausch und wie lange gelten Sitzungsschlüssel?
Quellentext zum vertieften Verständnis: Der Windscribe-Artikel zum VPN-Protokoll zeigt, dass drei etablierte Protokolle das Rückgrat moderner sicherer Verbindungen bilden, und dass der Handshake entscheidend ist. Hier findest du vertiefende Details zu den Vorteilen einzelner Protokolle und zu typischen Fehlerquellen. Detaillierte Protocolle zeigen, wo Sicherheit schlummert.
Hinweis: Links auf dieser Seite können Provisionen generieren. Diversifizierte Konfigurationen und klare Einstellungen schützen dich besser als Werbeversprechen. Für vertiefende Lektüre findest du passende Passagen in den verlinkten Quellen, die sicherheitsrelevante Konstellationen erläutern.
Geschwindigkeit und stabilität: was eine gute VPN empfehlung wirklich leistet
Eine gute vpn empfehlung liefert konkreten nutzwert: Sie erhöht die Geschwindigkeit, stabilisiert die Verbindung und bleibt konsistent, auch wenn der serverwechsel erfolgt. Die zentrale Frage ist, wie weit veränderungen bei serverstandorten, lastbalancing und prozessorlast tatsächlich ins gewicht fallen und wie man ping versus throughput bewertet. Die beste VPN-Leistung ergibt sich aus ausgewogenen Latenz, Durchsatz und Stabilität, nicht aus isolierten Benchmarks. VPN sicherheit: wie sichere verbindungen wirklich funktionieren und wo they scheitern
Warum standortauswahl die performance prägt
Der Standort eines VPN-Servers beeinflusst direkt die Distanz zum Zielgerät und damit die ping-zeit. Je stärker der geografische abstand, desto höher oft die reisezeit der pakete. Gleichzeitig wirken sich Lastverteilung und clientseitige verschlüsselungslast aus. Wenn ein Netzbetreiber in einem Land viele Nutzer bedient, entsteht dort häufiger eine höhere Latenz. Für praxisnahe Apps wie Videoanrufe oder Cloud-Tools ist ein nahegelegener Server oft die bessere Wahl, auch wenn er im weiten Netz weniger Verfügbarkeit hat. I found discussions in industry reviews noting how provider networks with globally distributed fleets tend to schlüssigere Durchsatzprofile liefern, sobald die last gleichmäßig verteilt wird. Lastbalancing reduziert Ausreißer, doch es braucht eine ausreichende serverdichte. In 2026 berichten etablierte quellen über die Bedeutung der Netzwerkarchitektur, nicht über einzelne tests allein. Inline-Quelle: Die 7 besten VPN-Anbieter im Vergleich 2026.
Verzögerung vs. throughput: wie man beides bewertet
Ping misst die zeit, die ein einzelnes paket benötigt, um den server zu erreichen und zurück. Durchsatz misst, wie viel daten pro sekunde durchgehen. Beide werte müssen stimmen, damit Anwendungen flüssig laufen. Eine niedrige ping-zeit hilft bei interaktiven anwendungen, während hoher throughput wichtig ist für dateitransfers und streaming. In der praxis bedeutet das: ein server mit gutem throughput kann trotz moderater ping-werte gute performance liefern, sofern die lastbalancing-strategie stabil bleibt. Reviews aus 2026 heben hervor, dass WireGuard-basierte routen oft eine niedrigere overhead-quote zeigen, was sich positiv auf both latency and throughput auswirkt. Beide werte parallel bewerten statt sich auf einen einzigen indikator zu verlassen. Für konkrete protokollvergleiche verweise ich auf den führenden protokollleitfaden, der OpenVPN, WireGuard und IKEv2/Ipsec im fokus hat. OpenVPN bietet oft bessere kompromisse in komplexen netzwerken, während WireGuard tendenziell höhere durchsatzwerte erzielt.
Praktische tipps zur performance-optimierung, ohne sicherheit zu kompromittieren
- Wähle nahegelegene server, aber experimentiere mit zwei bis drei alternativen pro standort. So findest du den sweet spot zwischen ping und throughput.
- Nutze, wo möglich, WireGuard statt älterer protokolle, sofern deine anwendungen none der kompatibilitätsprobleme haben. Es lohnt sich, regelmäßig auszuwerten, ob dein dienst eine neuere version von WireGuard unterstützt.
- Prüfe die lastverteilung deines anbieters in der region, in der du arbeitest. Ein Provider mit aktivem lastbalancing reduziert spitzen und schwankungen, besonders zu stoßzeiten.
- Achte auf hardware-boosts am endgerät, falls vorhanden. Moderne betriebssysteme bieten oft optimierte verschlüsselungs-accelerationspfade, die den throughput merklich erhöhen können.
- Wenn deine anwendungen empfindlich auf jitter reagieren, notiere dir die picepten offline-zeiten deines vpn. In solchen momenten kann der wechsel zu einem alternativen knoten helfen, ohne die sicherheit zu schwächen.
- Behalte die verschlüsselungsstärke im auge. Stärker verschlüsselte tunnels erzeugen mehr overhead, doch moderne implementierungen balancieren dies besser aus als frühere versionen.
- Dokumentiere regelmäßig, welche kriterien für deine nutzung gelten: ist es primär sicherheit, oder zählt vorrangig geschwindigkeit? So triffst du eine informierte wahl, statt dich von marketingversprechen leiten zu lassen.
Zusammenfassend: Geschwindigkeit kommt von der richtigen serverauswahl, kluger lastverteilung und moderner verschlüsselungs-technik. Halte dein setup flexibel und überprüfe regelmäßig die leistung, damit du auch bei veränderungen der netzbedingungen stabil bleibst.
Quellenhinweis: In der Fachpresse und bei technischen guides wird konsistent betont, dass Protokolle und netzwerkarchitektur maßgeblich sind. Ein umfassender protokoll-überblick hilft, die richtige wahl zu treffen, insbesondere wenn sicherheit und performance gleichzeitig gefragt sind. Der artikel „Leitfaden für das beste VPN-Protokoll“ fasst die drei kernelemente zusammen: WireGuard, OpenVPN und IKEv2/IPsec, während die praxisberichte zu lastbalancing und serverstandorten die praxisrelevanz unterstreichen.
Was jetzt wichtig wird, wenn du eine VPN auswählst
Die Entscheidung hängt 2026 weniger von Besitzernamen ab als von Protokollen, Verschlüsselung und klaren Nutzungszielen. Du willst einen Anbieter, der TLS-ähnliche Schulternähe bietet, starke Verschlüsselung wie AES-256 nutzt und IKEv2 oder WireGuard als standardmäßige Protokolle unterstützt. Die langfristige Währung ist Transparenz: Logs, Jurisdiktion, und klare Richtlinien zu Malware-Filterungen. Die richtige Wahl zeigt sich in der Balance aus Sicherheit, Geschwindigkeit und Ausfallresistenz, nicht im Werbetext. Wie schnell ist ein VPN wirklich? Erkenntnisse, Messmethoden und Praxis-Tipps
Ich denke, der größte Fortschritt kommt, wenn du Protokolle und Funktionen direkt gegen deine Praxis prüfst. Wenn du oft in Gebieten mit restriktiven Netzen bist, prüfe speziell auf Firewall-Umgehung und Split-Tunneling. Einige VPNs liefern mehrere Protokoll-Optionen, andere setzen auf eine Kernlösung. Vermeide Anbieter, die keine verifizierbaren Sicherheitsberichte teilen. Transparenz schärft Vertrauen.
Ein klarer Abgleich: Für Streaming ist oft eine schnelle Verbindung entscheidend, während Privatsphäre mehr von der Jurisdiktion hängt. Ein sicherheitsbewusster Nutzer bevorzugt eine klare No-Log-Politik, regelmäßige Sicherheitsupdates und eine robuste Fehlerbehebung. Wenn du nur eine Maßnahme wählst, nimm eine zuverlässige Verschlüsselung und eine klare Safetylinie gegen Datenlecks. Eine einzige sinnvolle Änderung kann deine Sicherheit merklich steigern.
Backup strategy
- Prüfe diese Woche die Protokoll-Optionen deines Favoriten und teste WireGuard gegen OpenVPN.
- Lege eine kurze Liste von drei Anwendungsfällen fest: Arbeitszugriff, Streaming und Reisen, und wähle je Fall die passende Serverauswahl.
- Achte darauf, dass du eine offene Datenschutzrichtlinie findest, die du wirklich verstehst.