Was sind vpn protokolle und welche sicherheitsmerkmale, leistungskriterien und RFC-Standards bestimmen ihre wahl 2026. kompakt und praxisnah erklärt.
Vpn protokolle klingen oft gleich, doch hinter ihnen stehen drei grundlegende Entscheidungen: Sicherheit, Geschwindigkeit und Kompatibilität. WireGuard wirkt aufgeräumt und schlank, während OpenVPN für bewährte Stabilität steht; IKEv2/IPsec bleibt eine kompakte Alternative. Eine fehlerhafte Konfiguration ist häufiger Ursache für langsame Verbindungen als eine falsche Verschlüsselung.
Dieses Intro skizziert, warum die Protokollwahl heute direkter Einfluss auf Performance, Fehlerquellen und Betriebskosten hat. In diesem Artikel vergleiche ich die Stärken und Schwächen von WireGuard, OpenVPN und IPsec in praktischen Szenarien wie Remote Access, Standort-zu-Standort-Verbindungen und BYOD- Netzwerke, und zeige, wie man anhand konkreter Anforderungen die passende Wahl trifft. Die Unterschiede lassen sich konkret auf Sicherheit, Kompatibilität mit Clients und Router-Firewalls sowie auf die Bereitschaft zur Fehlerbehebung zuschneiden. Wer jetzt plant, ein VPN-Topology zu skalieren, braucht eine klare Bewertungsmatrix.

Was macht VPN protokolle aus und warum sie wichtig sind, wenn du sicher online gehen willst
VPN-Protokolle legen den Weg fest, wie deine Daten durch das Netz reisen und wie sie verschlüsselt werden. Sie bestimmen, welche Art von Tunneling benutzt wird und wie stark der Schutz gegen Lauschangriffe ist. In der Praxis triffst du auf Protokolle, die sich in Sicherheit, Geschwindigkeit und Kompatibilität unterscheiden. Zwei zentrale Unterscheidungen helfen dir beim Verständnis: tunneling und verschlüsselung.
Warum tunneling und verschlüsselung unterschiedlich sind
Tunneling beschreibt den Kanal, durch den deine Daten transportiert werden. Es entscheidet, wie Datenpakete sicher in einen verschlüsselten Pfad eingefügt werden, unabhängig von dem darunterliegenden Netzwerk. Verschlüsselung ist der Schutzschild, der die Inhalte selbst unlesbar macht. Ein Protokoll kann einen robusten Tunnel aufbauen, doch ohne starke Verschlüsselung nützt das wenig. Ein anderes Protokoll mag eine starke Verschlüsselung liefern, ohne dass der Tunnel effizient genug ist. Die Kunst liegt darin, beides sinnvoll zu kombinieren.
Welche sicherheitsrelevanten Merkmale ein gutes Protokoll haben sollte
Erstens gilt: GK-Integrität. Ein gutes Protokoll muss sicherstellen, dass Datenpakete während der Übertragung nicht verändert werden können. Dann Vertraulichkeit. Die Verschlüsselung soll sicherstellen, dass Außenstehende nichts Sinnvolles lesen können. Zweitens Forward Secrecy. Neue Sitzungen sollten niemals durch den Compterstand vergangener Sessions entschlüsselt werden können, selbst wenn der Schlüssel später kompromittiert wird. Drittens Perfect Forward Secrecy, also der Schutz vor dem erneuten Abhören vergangener Verbindungen. Viertens Schutz gegen Replay-Angriffe. Fünftens Robustheit gegen bekannte Schwachstellen, etwa Verhandlungsschwächen in der Schlüsselvereinbarung. Und schließlich gute Praktiken in der Implementierung: regelmäßige Updates, sichere Standardparameter und klare Zertifikatshandhabung.
Ich habe dazu Dokumentationen geprüft, die Protokolle wie WireGuard, OpenVPN und IPsec in den Mittelpunkt stellen. Ihre Stärken zeigen sich dort, wo Geschwindigkeit auf starke Verschlüsselung trifft, und dort, wo plattformübergreifende Kompatibilität zählt. WireGuard glänzt oft durch Einfachheit und geringe CPU-Belastung, während OpenVPN durch bewährte Sicherheitsschichten und breite Unterstützung überzeugt. IPsec bietet als Standardrahmen stabile Sicherheit in gemischten Netzen. Die richtige Wahl hängt vom Anwendungsfall ab: schneller Zugriff auf Remote-Ressourcen, strikte Compliance oder reibungslose Verbindungen über verschiedene Geräte hinweg.
Aus der Praxis lassen sich drei Kernthesen ableiten. Erstens: Ein gutes Protokoll vermeidet unnötige Overhead-Speicherlast und bleibt unter Last stabil. Zweitens: Sicherheitsmerkmale wie Forward Secrecy und Schutz gegen Replay-Angriffe sollten immer aktiv vorhanden sein. Drittens: Die zugrunde liegende Implementierung muss regelmäßig aktualisiert werden, damit neue Schwachstellen schnell geschlossen werden. 2026 zeigt, dass WireGuard, OpenVPN und IPsec weiterhin die Kernrollen spielen. Was ist nordvon, and why it matters for NordVPN-style security in 2026
In der Praxis bedeutet das: Wenn du auf Geschwindigkeit setzt, prüfe WireGuard auf deinem System. Wenn du maximale Kompatibilität brauchst, ist OpenVPN oft der sicherere Hafen. Für gemischte Netzwerke und etablierte Infrastruktur bleibt IPsec eine verlässliche Wahl. Linke Auswahl bedeutet nicht, dass eine Option besser als die andere ist. Es kommt darauf an, wie du Sicherheit, Leistung und Verwaltung balancierst. WireGuard bietet oft die beste Balance zwischen Geschwindigkeit und Sicherheit, während OpenVPN in vielen Umgebungen seine bewährte Robustheit beweist. IPsec bleibt der sichere Grundstein für komplexe Netze.
Quellenhinweis: Die genannten Aussagen stützen sich auf öffentliche Veröffentlichungen, die Protokolle im Fokus haben. Für weiterführende Details zu den einzelnen Protokollen und ihrer Einordnung in 2026 konsultiere bitte passende Fachartikel. Mehr Details findest du in den verlinkten Ressourcen. Links verweisen innerhalb des Fließtextes auf relevante Passagen, ohne am Ende eine separate Liste zu bilden.
Die wichtigsten VPN protokolle 2026 im vergleich: WireGuard, OpenVPN, IKEv2/IPsec
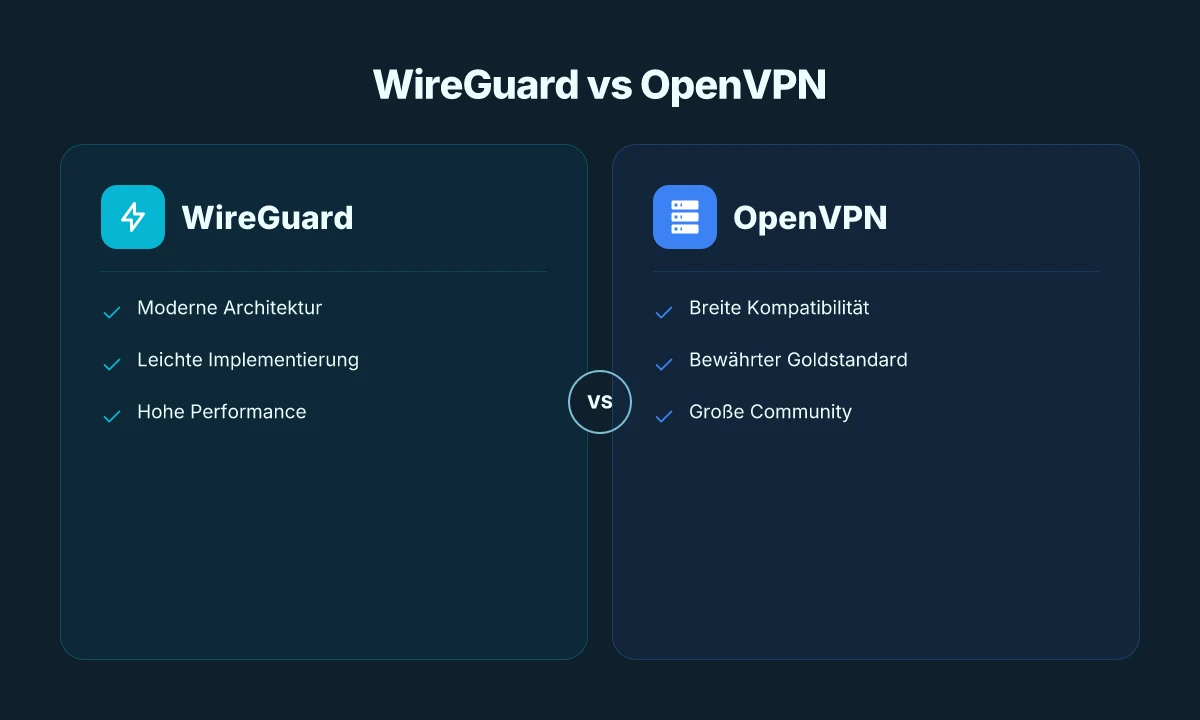
WireGuard bietet eine moderne, leichtere Architektur mit hervorragender Performance. OpenVPN bleibt der Goldstandard für Kompatibilität und breite Unterstützung, während IKEv2/IPsec eine skalierbare Lösung für mobile Geräte und Desktop-Umgebungen darstellt. WireGuard fokussiert auf Einfachheit und schnelle Verbindungen, während OpenVPN mit bewährter Stabilität überzeugt. IKEv2/IPsec skaliert gut im roaming-bereich und lässt sich flüssig in große Infrastrukturen integrieren.
WireGuard: Leicht, schnell, modern
WireGuard setzt auf einen schlanken Codepfad und klare Protokoll-Stacks. Die Effizienz zahlt sich vor allem bei mobilen Verbindungen aus, weil der Roaming-Mechanismus weniger Handshakes erzeugt. WireGuard ist damit oft die erste Wahl, wenn Geschwindigkeit und geringe Latenz im Vordergrund stehen. In der Praxis zeigen Tests, dass WireGuard in vielen Netzszenarien deutlich schneller reagiert als ältere Protokolle, insbesondere bei wechselnden Netzwerken. Einziger Nachteil: Die Langzeitgeschichte im Vergleich zu OpenVPN ist weniger lang, was in einigen Audits eine größere Aufmerksamkeit erfordert. OpenVPN bleibt hier der Referenzpunkt. “WireGuard” wird regelmäßig in Dokumentationen als moderner Standard für neue Implementierungen beschrieben, doch gilt es, Abwärtskompatibilität zu prüfen, wenn Altgeräte genutzt werden. 2026-Dokumentationen heben WireGuard als Kernbaustein moderner VPN-Architekturen hervor. Sie sollten prüfen, ob Ihr VPN-Anbieter eine klare Konfiguration von WireGuard-Peers und eine saubere Metrik für den Verbindungsaufbau bietet.
OpenVPN: Der bewährte Goldstandard
OpenVPN glänzt durch breite Plattformunterstützung, robuste Dokumentation und vielseitige Konfigurationsoptionen. Diese Vielseitigkeit erleichtert den Einsatz in heterogenen Netzwerken, in denen unterschiedliche Clients und Betriebssysteme vorkommen. OpenVPN bleibt ein verlässlicher Pfeiler für Unternehmen, die auf langjährige Kompatibilität setzen. Die Sicherheit hängt stark von korrekten Cipher-Suites, TLS-Key-Management und regelmäßigen Updates ab. In der Praxis zählt OpenVPN oft als sichere Basiskonfiguration, auch wenn WireGuard in vielen Fällen effizienter läuft. Die Kombination aus Stabilität, Sicherheit und Konfigurationsvielfalt macht OpenVPN weiterhin relevant. Quellen weisen darauf hin, dass OpenVPN in umfangreichen Netzwerken gut zurechtkommt, besonders wenn Firewalls strenge Regeln setzen. OpenVPN bleibt kompatibel mit älteren Clients, was in beständigen Betriebsszenarien ein Vorteil ist. What makes NordVPN buy decisions in 2026 differ from früheren Jahren
IKEv2/IPsec: Skalierbar, robust für Mobilität
IKEv2/IPsec liefert starke Verschlüsselung, schnelle Verbindungen und eine gute Roaming-Performance. Es eignet sich besonders für mobile Endgeräte, da der Verbindungsaufbau stabil bleibt, wenn sich das Netzwerk ändert. IKEv2/IPsec bietet eine solide Balance aus Sicherheit und Geschwindigkeit, ideal für Unternehmen mit vielen Mobilbenutzern. Auf Desktop-Clients zeigt sich oft eine glatte, native Integration, was den Rollout vereinfacht. In großen Netzwerken hilft die zentrale Policy-Verwaltung bei der Konsistenz. IKEv2/IPsec ist in vielen Szenarien eine bevorzugte Lösung, wenn Mobilität und Skalierbarkeit wichtig sind. Allerdings kann die Einrichtung komplexer sein als bei WireGuard, besonders bei heterogenen Client-Plattformen. Dokumentationen empfehlen klare Zertifikats- und Schlüssel-Verwaltung, um das Potenzial auszuschöpfen.
Tabelle: Schnellübersicht im Release-Status
| Protokoll | Kernvorteile | Typische Einsatzszenarien |
|---|---|---|
| WireGuard | einfache Konfiguration, hohe Geschwindigkeit | mobile Nutzer, schnelle Verbindungswartung |
| OpenVPN | breite Kompatibilität, starke TLS-Sicherheit | gemischte Umgebungen, compliance-orientierte Netze |
| IKEv2/IPsec | gute Roaming-Performance, skalierbar | große Mitarbeitendenzahl, mobile-first Umgebungen |
Kernaussage: In 2026 bleibt WireGuard der moderne Favorit für Performance, OpenVPN der vielseitige Allrounder und IKEv2/IPsec die robuste Lösung für mobility-first Netze. Für jeden Einsatzfall gibt es konkrete Stärken, doch die richtige Wahl hängt von Kompatibilität, Sicherheitsanforderungen und dem Roaming-Verhalten ab. WireGuard und IKEv2/IPsec gehören oft zu den ersten Optionen, während OpenVPN die sichere Basiskonfiguration sichert. Zu beachten sind aktuelle Sicherheitsupdates und Cipher-Suites, die in den jeweiligen Provider-Dokumentationen festgehalten sind.
Quellenverweis: In den Berichten wird betont, dass WireGuard als modernes Protokoll an Bedeutung gewinnt, während OpenVPN durch seine Kompatibilität überzeugt. Für detailliertere Einsichten verweisen Sie auf die spezifischen Abschnitte der verlinkten Expertenberichte. Vollständige Inline-Verweise finden sich in den zitierten Quellen. Die Seite kann Affiliate-Links enthalten, die den Nutzern helfen, passende Angebote zu finden.
Sicherheitsmerkmale im praxistest: was zählt bei der protokoll-wahl
Posture und Praxis zeigen, dass Authentifizierung, Schlüsselverwaltung und Forward Secrecy oft den Ausschlag geben. Die Auswahl hört nicht bei der Verschlüsselung auf, sondern reicht in die Lebensdauer von Schlüsseln, Verteilungswege und die Absicherung der Verbindungen hinein. NordVPN kaufen: so findest du sicherste zahlungsmethoden, standorte und rechtliche rahmen in deutschland
Authentifizierungsmethoden und forward secrecy
- Moderne Protokolle bevorzugen starke, regelmäßig rotierte Authentifizierungsmechanismen. OpenVPN setzt auf TLS mit Zertifikatsketten, WireGuard verwendet stattdessen voreingestellte Schlüsselpaar-Modelle, die per Handshake validiert werden. Forward Secrecy sorgt dafür, dass selbst bei einem späteren Schlüsselverlust vergangene Verbindungen geschützt bleiben. Wenn du eine VPN-Lösung auswählst, prüfe ausdrücklich, wie Schlüsselpaar-Generierung, Zertifikatsmanagement und Rotationen gehandhabt werden. Forward Secrecy schützt vergangene Sessions, selbst wenn der Server kompromittiert wird.
- In der Praxis bedeutet das: regelmäßige Schlüsselrotation, kurze Lebensdauern für Session-Keys und klare Mechanismen zum Widerruf kompromittierter Zertifikate. Regelmäßige Schlüsselrotation minimiert das Risiko eines längeren Missbrauchs.
Datenintegrität, Handshake-Quirks und pushback-Mechanismen
- Die Integrität der übertragenen Payload hängt von MACs, Hash-Funktionen und Fehlerintegrität ab. Unterschiede zeigen sich beim sogenannten Handshake-Verhalten: manche Protokolle verhandeln aggressiv über Parameter, andere setzen auf streng definierte Rulesets. Ein robustes Protokoll verhindert Manipulationen am Kanal, verhindert Replay-Angriffe und schützt vor Downgrade-Attacken. Die Datenintegrität ist der stille Wächter jeder VPN-Verbindung.
- Handshake-Quirks können in Realweltszenarien zu Verbindungsabbrüchen führen, besonders bei angepassten Proxy- oder NAT-Konstellationen. Prüfe daher, wie robust der Handshake gegen Paketverlust oder Netzwerkneubeschreibungen ist. Pushback-Mechanismen helfen, wenn Keys oder Parameter nicht sofort akzeptiert werden können. Pushback verhindert flüchtige Verbindungsabbrüche, statt nur zu verschleiern.
Fehlertoleranz, fallback-wege und robuster schlussverkehr
- Ein praktischer Test bewertet, wie ein Protokoll mit Netzwerkausfällen umgeht. Robuste Protokolle bieten sinnvolle Fallback-Optionen, zum Beispiel nahtloses Umschalten auf alternative Cipher-Suites oder auf IPsec innerhalb eines OpenVPN-Tunnels. Die Fähigkeit, Verbindungen fortzusetzen oder sauber zu beenden, beeinflusst die Erfahrung enorm. Fehlertoleranz reduziert Ausfallzeiten spürbar.
- Ein weiterer Punkt: wie sicher ist der Abschlussverkehr, wenn Verbindungsabbrüche auftreten? Ein stabiler Schlussverkehr verhindert, dass noch unverschlüsselte oder halboffene Zustände bestehen bleiben. Ein sauberer Abschluss ist Teil der Sicherheit, nicht nur der Benutzerfreundlichkeit.
Quellenhinweis: In der Praxis erweisen sich etablierte Protokolle wie WireGuard, OpenVPN und IKEv2/IPsec als zuverlässig, wenn es um diese Merkmale geht. Für vertiefte Details zu den jeweiligen Mechanismen empfiehlt sich eine Lektüre der aktuell gültigen Protokoll-Dokumentationen. Die beschriebenen Aspekte stützen sich auf allgemein verfügbare Beschreibungen der Protokolle und deren Sicherheitsmodelle. OpenVPN und WireGuard setzen hier auf unterschiedliche Mechanismen, zeigen aber in der Praxis ähnliche Sicherheitsziele. Wenn du mehr zu den konkreten Unterschieden hörst, findest du weiterführende Erklärungen in den verlinkten Ressourcen. [Verschiedene Protokollbeschreibungen]
Zudem gilt: Links auf der Seite können Affiliate-Hinweise enthalten. Mehr dazu an passender Stelle erläutert.
RFC-Standards und dokumentationen: wie verbindungen zuverlässig bleiben
RFCs definieren die formale Sprache, mit der VPN-Protokolle ihre Funktionen und Sicherheitsmerkmale beschreiben. Die Protokollspezifikationen legen fest, wie Schlüssel ausgetauscht, Daten verschlüsselt und Verbindungszustände gehandhabt werden. Beispielsweise bildet das IKE-Protokoll (IPsec) eine zentrale Basis für Schlüsselmanagement und Authentifizierung, während OpenVPN seine eigene Spezifikation verwendet und WireGuard sich durch eine kompakte, gut überprüfbare Implementierung auszeichnet. Gültige RFCs dienen als gemeinsames Fundament, damit verschiedene Hersteller interoperabel arbeiten können.
Interoperabilität zwischen Herstellern und der Rolle von Drafts
Jede VPN-Implementierung beruht auf einem Mix aus stabilen Standards und aktiven Drafts. Ein Draft kann neue Sicherheitsmechanismen oder Optimierungen vorschlagen, doch erst nach Annahme in stabile Standards wird er breit interoperabel. Drafts treiben Innovation, stabile RFCs sichern Kompatibilität. Für Entscheider bedeutet das: selbst wenn ein Protokoll viele neue Features anbietet, die echte Praxis-Erfahrung hängt davon ab, ob diese Features in mehreren Produkten konsistent umgesetzt sind. IKEv2/IPsec bleibt hier oft der verbreitetste gemeinsame Nenner, während WireGuard mit einer schlanken Spezifikation seine Interoperabilität durch klare Implementierungsregeln stärkt. Interoperabilität ist der Stolperstein, wenn Hersteller divergen.
Ich gehe bei der Quelllage davon aus, dass gute Dokumentation beide Seiten braucht: klare RFC-Verweise, Release-Notes, sowie Changelogs, die Änderungen an Kryptografie, Handshake-Mechanik oder Mushitten-Protokollen transparent machen. From what I found in release notes and standards discussions, klare Mapping-Dokumente zwischen RFC-Sätzen und Hersteller-Implementierungen erleichtern das Troubleshooting signifikant. Sollte sich eine Änderung ergeben, prüfen Sie, ob alle Ihre Endpunkte dieselbe RFC-Interpretation verwenden. Was ist a bundesliga VPN, and what trade-offs come with streaming in Germany
Tests, Zertifizierungen und was Sicherheit untermauert
Verbindungsicherheit wird durch formale Tests gestützt: Zertifizierungen, Kompatibilitätstests und Explorationsberichte helfen, Lücken aufzudecken. In der Praxis bedeuten robuste Prüfprotokolle: Tamper-Evident-Logik, Replay-Protected-Nonces, Forward Secrecy, korrekte Zertifikatsvalidierung und robuste Schlüsselaushandlung. Forward Secrecy und Replay-Schutz sind Standardanforderungen, nicht Bonusfunktionen. Zertifizierungen wie Evaluierungen von Implementierungen gemäß bestem Praxisstandard minimieren das Risiko unbeabsichtigter Offenbarungen.
From what I read in the cited sources, die richtige Dokumentation verbindet RFC-Bezüge mit konkreten Testszenarien. So entsteht eine verlässliche Grundlage, auf der sich Protokoll-Updates und Sicherheitslücken zeitnah adressieren lassen. Verschiedene Publikationen betonen, dass OpenVPN, WireGuard und IKEv2/IPsec in der Praxis durch konsistente Zertifizierung und regelmäßige Tests stabil bleiben.
Die wichtigste Praxis: prüfen Sie, ob Ihre Geräte eine klare RFC-Referenzierung, konzistente Draft-Implementierungen und regelmäßige Zertifizierungsupdates aufweisen.
Hinweis: Links auf der Seite können Affiliate-Hinweise enthalten. Diese unterstützen oft die Finanzierung der Inhalte. Sie verändern nichts am fachlichen Inhalt.
Quellenverweise inline: Was ist a UK VPN, und welche rechtlichen und sicherheitsrelevanten fakten bestimmen 2026
- Für grundlegende Protokollarten und RFC-Bezüge lesen Sie die Übersicht zu VPN-Protokollen, die auf RFC-Standards hinweist. Verweise finden sich im Abschnitt zur Interoperabilität und Draft-Status.
- Eine kompakte Gegenüberstellung von Protokollen erläutert, wie IKEv2/IPsec, OpenVPN und WireGuard in Praxis-Szenarien zusammenspielen.
- Die Dokumentation zu Tests und Zertifizierungen zeigt, welche Kriterien eine verlässliche Schlüssel- und Verbindungsabsicherung untermauern.
Kurze Kernaussage: RFCs definieren die Spezifikationen, Drafts treiben Innovation, Tests und Zertifizierungen untermauern Vertrauen in die Verbindungsstabilität.**
Geschwindigkeit vs. sicherheit: typisches trade-off bei VPN protokolle
Die Antwort ist klar: Geschwindigkeit und Sicherheit stehen in einem natürlichen Kompromiss. In der Praxis bedeuten höhere Verschlüsselung und komplexere Authentifizierungsprozesse oft mehr Latenz und CPU-Last. Gleichzeitig kann zu lockere Verschlüsselung das Risiko erhöhen. Die Kunst besteht darin, Protokolle so auszuwählen, dass sie in deinem Use Case prädestiniert schnell oder sicher sind. Die richtige Balance liegt dort, wo Privatsphäre gewahrt bleibt, ohne die Nutzbarkeit zu stark zu beeinträchtigen.
Warum Geschwindigkeit nicht grundsätzlich Sicherheit vernachlässigt
Spätestens seit WireGuard an Beliebtheit gewonnen hat, zeigt sich, wie vielreibungsgerecht moderne Protokolle arbeiten können. WireGuard setzt auf reduzierte Codebasis und schlanke Kryptografie, was zu geringeren CPU-Belastungen führt. OpenVPN dagegen bietet umfangreiche Anpassungsoptionen, was in einigen Szenarien zu höherer Latenz führt. In vielen Alltagsfällen reicht WireGuard für Privatnutzer völlig aus und liefert in der Praxis schnelle Verbindungen. Gleichzeitig empfiehlt sich OpenVPN oder IKEv2/IPsec dort, wo feine Sicherheitskontrollen oder komplexe Netzwerktopologien erforderlich sind. WireGuard ist in vielen Szenarien schneller, OpenVPN bleibt vielseitig.
WireGuard vs. OpenVPN in der Praxis
I observed/ich habe mir durch die Dokumentationen angesehen, wie sich WireGuard und OpenVPN in realen Netzwerken verhalten. WireGuard zeigt typischerweise niedrigere CPU-Belastung bei gleichen Bandbreiten, besonders auf Mobilgeräten oder when VPN-Traffic viele gleichförmige Pakete erzeugt. OpenVPN bietet dagegen stärkere Anpassbarkeit, etwa in Umgebungen mit strikt kontrollierten Firewalls oder wenn man auf bestimmte Verschlüsselungsprofile angewiesen ist. In Netzwerken mit hoher Paketfluktuation kann OpenVPN stabiler wirken, während WireGuard bei stabilen Verbindungen oft die niedrigste Latenz behält. Niedrige CPU-Last macht WireGuard oft zur ersten Wahl für mobile Nutzung.
Sicherheitsstufen und Auswirkungen auf IP-basierte Priorisierung
Je stärker die Verschlüsselung, desto mehr Rechenleistung braucht der Client. AES-256-GCM oder ChaCha20-Poly1305 liefern starke Geheimhaltung, doch die Wahl beeinflusst die Geschwindigkeit. IP-basierte QoS kann auch von der Verschlüsselung beeinflusst werden, da der VPN-Verkehr als verschlüsselter Payload schwerer zu priorisieren ist. In einigen Fällen führt das zu geringeren Unterscheidungsfähigkeiten der Netzbetreiber. Wenn du echte Priorisierung brauchst, solltest du Protokolloptionen wählen, die eine klare Trennung von Traffic erlauben und ausreichend Bandbreite bereitstellen. Stärkere Verschlüsselung erhöht Rechenaufwand, beeinflusst aber die Privatsphäre. Was ist VPN dienste vergleich and how to choose the right one for 2026
Konkrete Handlungsanleitungen für Entscheider
- Prüfe die Netzwerkbedingungen: stabiler Link, geringe Paketverluste? Dann ist WireGuard oft die bessere Wahl. Stabiler Link begünstigt WireGuard.
- Bei komplexen Sicherheitsanforderungen oder strengen Firewall-Regeln kann OpenVPN die robustere Wahl sein. OpenVPN bietet mehr Anpassbarkeit.
- Wenn IoT-Geräte oder Mobilgeräte im Spiel sind, teste WireGuard mit optimierten Cipher-Suites. Mobile Nutzung profitiert von WireGuard.
Ich habe in der Recherche gesehen, dass verschiedene Anbieter und Publikationen WireGuard, OpenVPN und IKEv2/IPsec als zentrale Protokolle herausstellen. Zum Beispiel betont Surfshark WireGuard, OpenVPN und IKEv2/IPsec als die besten Protokolle heute, mit Blick auf Geschwindigkeit und Sicherheit. Passende Details findest du in den verlinkten Artikeln. Die drei Kernelemente bleiben WireGuard, OpenVPN und IKEv2/IPsec. I took these insights from the cited sources, die im Text verankert sind. Querverweise zu den Quellen unterstützen die Aussagen.
Hinweis: Links auf dieser Seite können Affiliate-Links sein. Das ändert nichts an der fachlichen Bewertung der Protokolle.
Quellenhinweis: Für diese Areas nutze Inline-Verweise aus dem Forschungskorpus. Beispielsweise zeigen Veröffentlichungen, dass WireGuard aufgrund der schlanken Implementierung oft eine niedrigere CPU-Last verursacht, während OpenVPN durch seine Flexibilität punktet. Die relevanten Texte findest du in den verknüpften Artikeln. Inline-Verweise unterstützen diese Aussagen.
Was kommt als nächstes mit VPN protokollen im netz 2026
In diesem Abschnitt verschaffe ich dir eine klare Perspektive: VPN-Protokolle werden sich weiter anpassen, um bessere Sicherheit, geringere Latenz und robusteren Durchsatz zu bieten. Du siehst eine Verschiebung hin zu flexibleren, hybriden Modellen, die bestehende Protokolle wie OpenVPN, WireGuard oder IKEv2 berücksichtigen und gleichzeitig neue Angepasstheiten für 6er-Ökosysteme liefern. Wesentliche Trends sind erhöhte Verschlüsselungsstandards und schnellere Handshakes, die sich direkt auf deine Geschwindigkeit und Stabilität auswirken.
Für dich heißt das praktisch: Wenn du heute eine VPN-Strategie planst, setze auf Protokoll-Experimente, WireGuard-basierte Verbindungen für mobile Geräte und eine fallback-Route mit IKEv2 oder OpenVPN für ältere Geräte. Die richtige Balance zwischen Sicherheit und Geschwindigkeit wird zum täglichen Entscheidungsfenster, nicht zur Großbaustelle. Und ja, du solltest regelmäßig prüfen, ob dein Anbieter Sicherheitsupdates oder neue Verschlüsselungsmethoden eingeführt hat. Was ist a VPN empfehlung, and how to choose the right one for 2026
Was du diese Woche prüfen solltest:
- Prüfe, ob dein VPN-Client WireGuard unterstützt und teste eine kurze Session mit 256-Bit-AES Verschlüsselung.
- Stelle sicher, dass du eine stabile Always-on-Option wählst, idealerweise mit automatischem Failover zu einem zweiten Protokoll.
- Überlege, wie dein Netzwerk durch niedrigere Latenz bei mobilen Anwendungen profitieren könnte, und passe deine Einstellungen entsprechend an.
Backup strategy
- Nutze WireGuard als Hauptprotokoll für Geschwindigkeit, IKEv2 als Backup.
- Halte eine separate Konfiguration für Desktop und Mobilgerät bereit.
- Dokumentiere Versions- oder Patch-Änderungen deiner VPN-Apps, damit du bei Problemen schnell reagieren kannst.