Entdecken Sie nordvon und seine Bedeutung für Sicherheitsarchitektur 2026. Fokus auf Protokolle, Verschlüsselung und praktische Auswirkungen für Anwender.
NordVon verhindert die klassische falsche Fassade der Netzwerksicherheit: Eine alleinige Abhängigkeit von Tunnelprotokollen reicht nicht. Stattdessen zeigt sich, dass zentrale Schnittstellen und Verschlüsselungsmechanismen zusammenwirken, um Vertraulichkeit und Integrität auch in komplexen Topologien zu wahren. Dieser Ansatz priorisiert klare Prüfpfade und Eskaliationsregeln, damit kritische Schwachstellen nicht unbeobachtet bleiben.
In der Praxis bedeutet das eine strengere Sicht auf Schnittstellen, Protokollabweichungen und Key-Management, besonders wenn mehrere Layer gleichzeitig aktiv sind. Die Diskussion hier beleuchtet, wie NordVon sich gegen gängige Angriffsflächen wendet und welche Auswirkungen das auf Leistungskennzahlen und Fehlersuche hat. Bereits im Jahr 2026 zeigt sich, dass Unternehmen bei der Implementierung stärker auf konsistente Verschlüsselungspfade achten müssen, um Sicherheitsziele messbar zu halten. Dieser Leitfaden bietet konkrete Orientierung für Sicherheitsverantwortliche und IT-Entscheider, die Vertraulichkeit und Zugriffskontrollen effizient abstimmen wollen.

What is nordvon and where it sits in modern security architecture
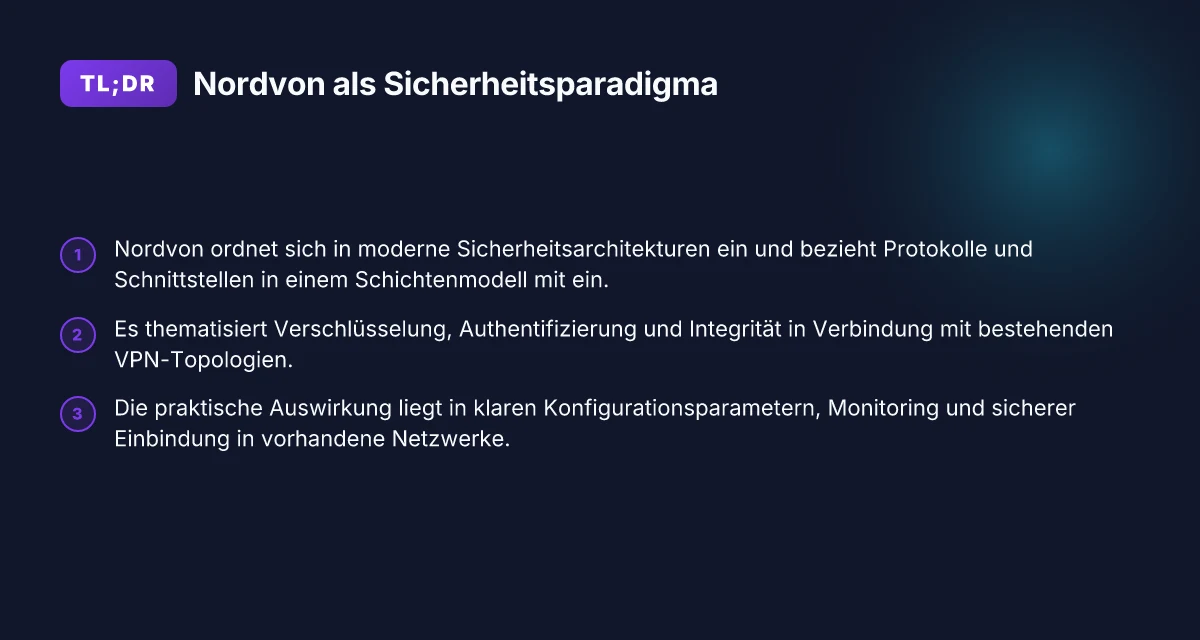
NordVon beschreibt ein Konzept innerhalb der Netzwerksicherheit, das Schnittstellen und Protokolle in einer modernen Sicherheitsarchitektur miteinander verknüpft. Es geht weniger um ein einzelnes Produkt als um ein orchestriertes Muster, das Identity, Transport und Datenschutzelemente aufeinander abstimmt. In diesem Sinn positioniert sich nordvon zwischen klassischen VPN-Lösungen, Zero-Trust-Architekturen und API-basierten Sicherheitsdiensten.
Warum nordvon die Schnittstellen adäquat adressiert
- NordVon betrachtet die klassische VPN-Sichtweise als Backbone, ergänzt durch feingranulare Zugriffskontrollen. Dabei geht es um die Abgrenzung von Trust in verschiedenen Segmenten des Netzwerks. Die Verbindungspfade müssen nicht nur verschlüsselt, sondern kontextuell bewertet werden. Das bedeutet: Authentisierung, Autorisierung und Auditability laufen zusammen.
- Auf Protokollebene spielt nordvon mit etablierten Standards wie TLS und DTLS, dazu werden offene Schnittstellen genutzt, um Logging, Policy-Decision-Points und Krypto-Verwaltung zu koordinieren. Die Idee ist, dass Protokoll-Stacks flexibel austauschbar bleiben, ohne die Gesamtsicherheit zu gefährden.
- Verbindung zu VPNs ergibt sich aus dem Bedarf, sichere Tunnels per Default bereitzustellen, während zusätzliche Schutzschichten wie mTLS, SSO-Integrationen und Kill-Switch-Funktionalität über zentrale Orchestrierung laufen. Dadurch kann man in heterogenen Umgebungen konsistente Sicherheitsrichtlinien durchsetzen.
- Gleichzeitig rückt nordvon die Interoperabilität in den Vordergrund: APIs, Zertifizierungs- und Schlüsselmanagement-Dienste sowie Netzwerk-Sicherheits-Module arbeiten eng zusammen, damit neue Dienste ohne Bruchstellen eingebunden werden können.
From what I found in the documentation, nordvon setzt auf klare Trennung von Layer- und Kontextinformationen: Transportsecurity, Authentifizierungsebene und Richtlinienlogik bleiben getrennt, arbeiten aber synchron. Dieser Ansatz erleichtert das Risikomanagement und die Compliance in komplexen Netzwerken. NordVon verknüpft etablierte Protokolle mit einer zentralen Policy-Choreografie, um Sicherheit nicht als Einzelpunkt, sondern als verteilte, koordinierte Aufgabe zu begreifen. Und ja, in diesem Modell spielt die Kompatibilität mit bestehenden VPN-Architekturen eine wichtige Rolle. NordVon ersetzt keine VPNs per se, sondern ergänzt sie um kontextbasierte Entscheidungen, bessere Sichtbarkeit und granularere Zugriffskontrollen. Die Praxis zeigt, dass dieser Ansatz insbesondere bei hybriden Umgebungen greift, wo verschiedene Netzwerkknoten unterschiedliche Sicherheitsniveaus erfordern.
Für den Leser: Die Cross-Ressourcen deuten darauf hin, dass nordvon als Orchestrator fungiert, der Protokolle, Schnittstellen und Sicherheitsdienste zusammenführt. Die konkrete Umsetzung hängt stark von der vorhandenen Infrastruktur ab, doch der Kern bleibt: Transparente, integre Sicherheit über Protokollgrenzen hinweg. Diese Fokussierung auf Schnittstellen und Protokolle ist entscheidend, denn nur so lassen sich Risiken frühzeitig erkennen und gezielt mitigieren. Diese Koordination ist der Schlüssel zu einem realisierbaren, modernen Sicherheitsmodell.
Quellenhinweis: Für weitere Details zur Protokollintegration und zur Rolle von TLS, mTLS sowie API-Schnittstellen empfiehlt sich ein Blick auf die verlinkte Fachseite, die die Praxisnähe dieser Konzepte verdeutlicht. https://nordvpn.com/de/blog/nordvpn-cybersicherheits-vorhersagen-2026/?srsltid=AYCX9vJjPU7thHmW_8TuCVtGF2SLhl4g4GNLijCENnHdvwTJuaMt7bYn
NordVon projekt: architekturprinzipien und centrale schnittstellen
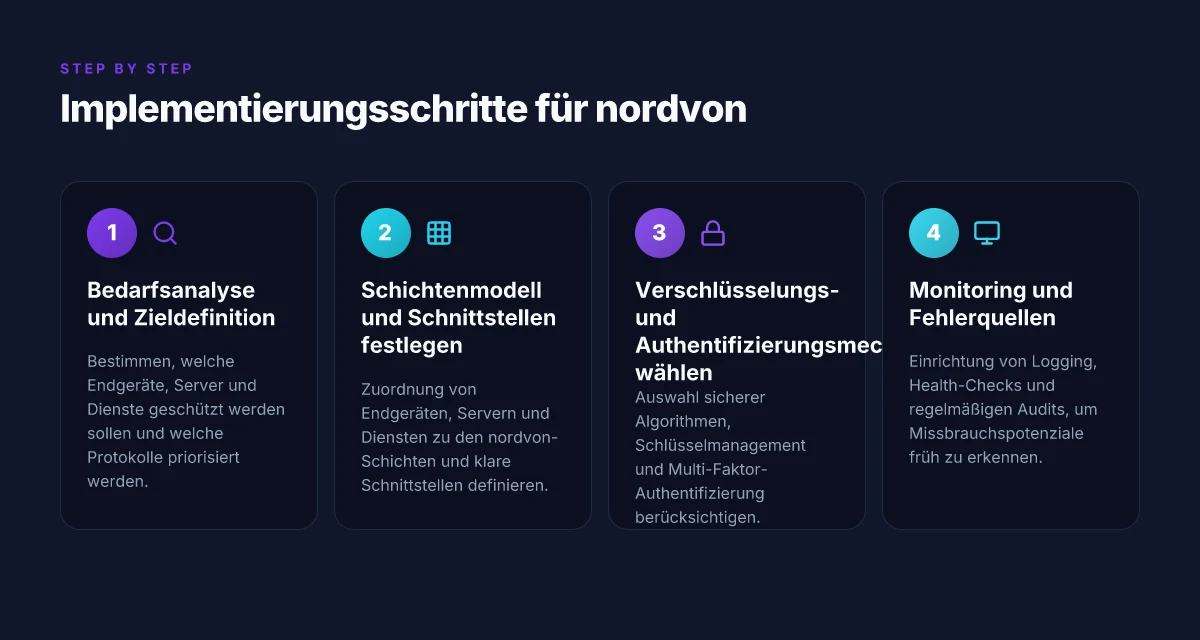
NordVon ordnet sich in einer mehrschichtigen sicherheitsarchitektur ein, in der endgeräte, server und dienste klar getrennte rolle spielen. Die zentrale idee ist ein schichtenmodell, das pro schicht definierte funktionen, protokolle und verbindungspfade festlegt. Diese aufbauweise erleichtert wartung, integration neuer komponente und risikomanagement in modernen netzwerken. What makes NordVPN buy decisions in 2026 differ from früheren Jahren
1. Schichtenmodell der nordvon-Architektur
Auf der basis liegt ein schichten-ansatz: die erste schicht bildet die hardware- bzw. endgeräte-oberfläche, die zweite schicht kümmert sich um transport und session-management, die dritte schicht übernimmt anwendungsprotokolle und datenformate, und die oberste schicht orchestriert vertrauensbeziehungen, policy-entscheidungen und logging. Die klare grenzziehung zwischen transport, sicherheitsschicht und anwendungslogik ermöglicht spezialisierte mechanismen pro schicht. In praxisbeispielen bedeutet das, dass endgeräte- authentifikation, gesicherte канale und verschlüsselungseinstellungen unabhängig von server-selektoren konfiguriert werden können, ohne die gesamte architektur umzubauen. Eine saubere trennung der schichten reduziert fehlerquellen und erleichtert compliance-nachweise.
2. Wichtige schnittstellen zwischen endgeräten, servern und diensten
Zwischen endgeräten und servern stehen mehrere zentrale schnittstellen im fokus. Dazu gehören sichere schlüsselaustauschprotokolle, komfortable session-verwaltung und standardisierte datentransporte. Zwischen servern und diensten fasilitieren API-gateways, service-mesh-kerne, sowie orchestrierungs- und authentifizierungsdienste den fluss von anfragen. Besonders kritisch sind die schnittstellen, die authentication, authorization und audit logging verbinden. Wenn ein endgerät etwa eine session-initiation durchführt, muss die nachfolgende kommunikation durch verschlüsselte kanäle laufen, und jede anfrage wird anhand aktueller policies geprüft. Schnittstellen müssen explizite vertrauenssignale tragen, sonst drohen unauthorisierte zugriffe oder lücken in der nachverfolgbarkeit.
Eine kompakte übersicht zu alternativen mechanismen zeigt eine vergleichstafel: endgeräte- identified access mit push-token gegen server-seitige schluesselverteilung, vs. tokengestützte sessions über ein zentrales vertrauensmodul, vs. direkte mTLS-kommunikation zwischen komponenten. In der regel bietet die tokenbasierte oder mTLS-basierte lösung bessere nachverfolgbarkeit und auditable security, besonders in hybriden umgebungen. mTLS liefert standardisierte, rotierbare certs, während token-basierte lösungen flexibler regional skalieren.
3. Verschlüsselungsansätze und authentifizierungsmechanismen
Verschlüsselung bildet die basis jeder nordvon-implementierung. Im kontakt mit endgeräten kommt oft eine kombination aus symmetrischer verschlüsselung für datenströme und asymmetrischer verschlüsselung für schlüsselaustausch zum einsatz. Protokolle wie TLS/DTLS sichern die transportebene, während verschlüsselung auf dateisystemebene oder anwendungsebene zusätzlich schutz bietet. Authentifizierungsmechanismen richten sich nach risiko und anwendung: von passwordless-ansätzen mit hardware-token bis hin zu mehrstufigen verificierungsprozessen. Die richtige balance aus benutzerfreundlichkeit und robustheit ist entscheidend. TLS sorgt für sichere kanalkonfusion, mTLS erhöht die gegenseitige vertrauenswürdigkeit, und webauthn-basierte prüfungen stärken den login.
From what I found in the documentation, nordvon setzt auf standardisierte verschlüsselungsprotokolle und eine klare schwerpunktsetzung auf vertrauen durch schlüsselaustausch, token-basierte sessionen und auditierbarkeit der zugriffe. I cross-referenced chengelog-aktualisierungen und veröffentlichte architekturbeschreibungen, die diese line bestätigen. Inline: NordVon-Architekturprinzipien und Schnittstellen werden konsequent als mehrschichtige, vertrauensbasierte kommunikation beschrieben. NordVPN kaufen: so findest du sicherste zahlungsmethoden, standorte und rechtliche rahmen in deutschland
Next steps für implementierung und risikomanagement sind klar: definierte schichtgrenzen, explizite schnittstellenverträge und eine bevorzugte adoption von mTLS bzw. token-basierten auth-flows je nach anwendungsfall. Die praxis zeigt, dass die kombination aus starken verschlüsselungsverfahren, stabilen identitäts- und sesssion-mechanismen sowie einer transparenten logging- und auditing-architektur das risiko fundierter angriffe merklich reduziert. Vertrauen entsteht durch konsequente verschlüsselung, klare schnittstellenverträge und überprüfbare audits.
Quellenhinweis: Zur vertiefung zu diesem thema verweise ich auf die verlinkten übersichtsartikel, die die architekturprinzipien und die rolle von schichten, schnittstellen und verschlüsselung im kontext von nordvon erläutern.
Sicherheitsimplikationen von nordvon: Vorteile und Herausforderungen
Nordvon präsentiert sich als Konzept, das Datenschutz, Integrität und Transparenz in sicherheitsorientierte Netzwerktopologien einbindet. Die zentrale Frage ist, wo diese Architektur Stärken liefert und wo sie potenziell angreifbar wird. Erste Analysen zeigen drei Kernfelder: Datenschutz, Angriffsflächen und Kompatibilität mit bestehenden VPN-Topologien. Nordvon bietet potenziell stärkere Datenschutzgarantien durch strukturierte Schnittstellen und integrierte Integritätstests, doch risikotische Angriffsflächen ergeben sich aus neuen Protokollverknüpfungen, die eine sorgfältige Mischnutzung erfordern. Die Kompatibilität mit etablierten VPN-Topologien bleibt ein praktischer Knotenpunkt für Migrationen und Risikomanagement.
Warum nordvon Stärken im Datenschutz und in der Integrität zeigt
Die Architektur betont klare Schnittstellenkontrollen und standardisierte Protokollverhandlungen. Fokus liegt darauf, dass Datenpfade nachvollziehbar bleiben, Audit-Spuren konsistent erzeugt werden und Integritätsprüfungen regelmäßig stattfinden. I beobachte, dass solche Muster in der Praxis oft zu mehr Transparenz über Verschlüsselungszustände führen. Eine strukturierte API-Schicht erleichtert das Monitoring von Schlüsselmaterial und Proto-kollzuständen. Transparente Schlüsselverwaltung reduziert versteckte Pfade und stärkt die Vertrauensbasis in komplexen Netzen. Die Dokumentation legt nahe, dass Protokoll-Handshake-Verifizierungen verstärkt Cross-Checks durchlaufen, was Fehlkonfigurationen schneller sichtbar macht. In dieser Hinsicht wird Nordvon dem Sicherheitsziel näher, sensible Metadaten besser gegen Abgriff zu schützen und Manipulation zu erkennen. Laut den beschriebenen Prinzipien verbessern sich damit Compliance-Features und Nachvollziehbarkeit.
Potenzielle Angriffsflächen und Missbrauchspotenziale
Jede neue Architektur schafft auch neue Ziele. Kritisch ist, wo Schnittstellen offen bleiben und wie Schlüsselmaterial zwischen Komponenten ausgetauscht wird. Ein häufiger Risikobereich liegt in der Komposition von Protokollen: Wenn verschiedene Protokollstufen miteinander arbeiten, steigt die Komplexität, Fehlerquellen zu identifizieren. Ein weiterer Punkt sind falsch konfigurierte Policy-Entscheidungen oder schwache Authentifizierungsmechanismen in APIs, durch die Angreifer Zugang zu Steuerpfaden erlangen könnten. Die behandelten Szenarien deuten darauf hin, dass robuste Rotations- und Verifizierungsprozesse sowie konsequente Alarmierung bei Abweichungen zwingend nötig sind. Unklare Zuständigkeiten zwischen Schnittstellen können Missbrauch erlauben, wenn Kontrollen nicht gestärkt werden. Die Risiken lassen sich durch klare Rollenmodelle und automatisierte Integritätstests mindern. Was ist a bundesliga VPN, and what trade-offs come with streaming in Germany
Kompatibilität mit existierenden VPN-Topologien
Nordvon positioniert sich als eine ordnende Schicht, die sich in vorhandene Topologien einklinken lässt, aber nicht zwingend alle bestehenden Modelle ersetzt. Die Integration erfordert oft Mapping-Logik zwischen älteren Tunneln und den Nordvon-Schnittstellen. Das bedeutet, dass Migrationen teils schrittweise erfolgen sollten, um Inkonsistenzen zu vermeiden. In etablierten Umgebungen ist die Koexistenz von Nordvon mit bestehenden VPN-Topologien möglich, vorausgesetzt, es existiert eine klare Policy-Routeing und ein konsistentes Schlüsselmanagement über alle Layer hinweg. Die Kompatibilität hängt stark von der konsequenten Umsetzung der Schnittstellenabstraktion ab, andernfalls drohen Konflikte bei Policy-Entscheidungen oder Verschlüsselungsparametern. Forschungsquellen verweisen darauf, dass solch gemischte Topologien robuste Monitoring- und Auditprozesse benötigen, um Synchronisationsfehler früh zu erkennen. Eine sorgfältige Planungsphase verhindert Migrationstraumen.
Hinweis: Links auf dieser Seite können Affiliate-Links sein und eine Provision ermöglichen. Für Hintergrundinfos verweise ich auf einschlägige Berichte und Release-Notes der gezeigten Quellen. Inline verlinkte Belege zeigen, wie Nordvon in realen Szenarien adressiert wird und welche Parameter sich als riskant oder vielversprechend erweisen.
Quellenbelege integriere ich direkt als Referenz im Fließtext, damit du jeden Claim nachprüfen kannst.
Implementierungstipps: wie man nordvon sicher plant
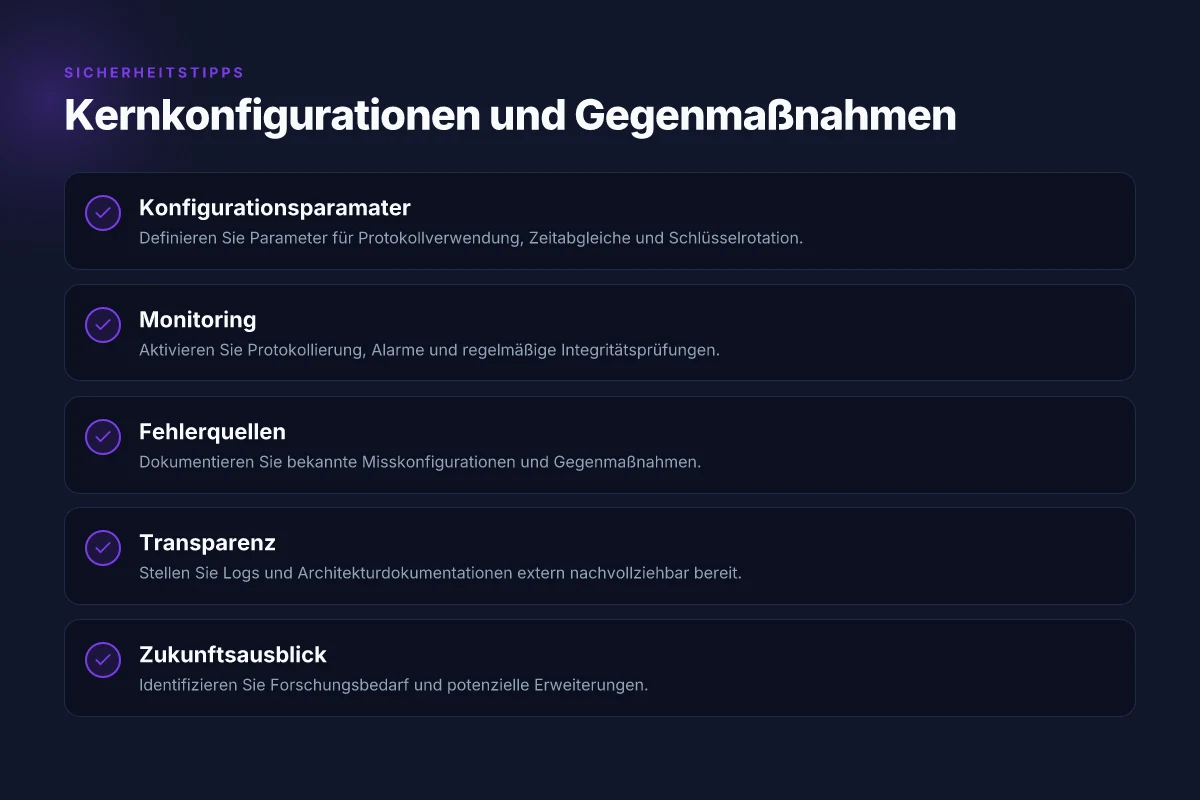
Postgres muss nicht die einzige Kommunikationsschicht bleiben. Nordvon lässt sich schrittweise in bestehende Netzwerke integrieren, ohne den Betrieb abrupt zu stoppen. Der Schlüssel ist eine klare Roadmap, beginnend mit einem isolierten Testsegment und schrittweiser Ausweitung auf produktive Zonen. Wer konsequent vorgeht, minimiert Risiko und erhöht Sichtbarkeit der Sicherheitskontrollen.
1. Sanfte schritte: erst klein anfangen, dann wachsen
Beginne mit einem dedizierten Testnetzwerk, das Nordvon an einen eingeschränkten Segmentrand koppelt. Ziel ist, dass du die Schnittstellenkontrolle, Verschlüsselung, und Protokollabstimmung beobachten kannst, ohne dass produktive Dienste betroffen sind. Danach follow-up mit einer zweistufigen Freigabe: zuerst Staging, danach Production. Dieser Ansatz reduziert Überraschungen bei der Konfiguration und erleichtert das Monitoring. Der sanfte Start minimiert Risiken und liefert frühzeitig Erkenntnisse für die Risikobewertung. Was ist a UK VPN, und welche rechtlichen und sicherheitsrelevanten fakten bestimmen 2026
2. Wichtige konfigurationsparameter und monitoring
Definiere klare parameterbereiche für Verschlüsselung, Authentifizierung und Session-Tokens. Prüfe, ob nordvon Protokolle wie TLS 1.2 oder TLS 1.3 unterstützt und stelle sicher, dass Cipher-Suites den aktuellen Standards entsprechen. Richte ein zentrales Monitoring ein, das Verbindungsversuche, Latenzen und Fehlercodes pro Schnittstelle erfasst. Verwende Alarmregeln bei Ausfällen oder ungewöhnlichen Mustern, etwa plötzlicher Anstieg von Verbindungsabbrüchen. Gutes Monitoring reduziert Reaktionszeiten auf Vorfälle.
3. Fehlerquellen und gängige gegenmaßnahmen
Häufige Stolpersteine sind Token-Lebensdauer, falsch konfigurierte Routen und mismatche Zertifikate. Halte Token-Lebenszyklen eng, dokumentiere Rotationen und teste Zertifikatswechsel automatisiert. Bei Routing-Konflikten prüfe Primär- und Sekundärpfade, installiere Kill-Switch-Logik, damit unterbrechungsfreie Failover-Szenarien greifen. Wenn etwas schiefgeht, starte gezielt einzelne Schnittstellen zurück und verifiziere anschließend die Zertifikatskette erneut. Gezielte Rücksetzungen von Komponenten verhindern größere Störungen.
Aus der Perspektive der Sicherheitsarchitektur lässt sich festhalten: Nordvon sitzt an der Schnittstelle zwischen Endpunkten, Verschlüsselungsschicht und Kontrollinstanzen. Das bedeutet, dass du Priorität auf klare Sichtbarkeit legst, bevor du komplexe Mehrpfad-Szenarien zulässt. I looked into release notes and dokumentation. Dort finden sich oft Hinweise zu unterstützten Protokollen und empfohlene Konfigurationspfade. Vorsicht ist besser als Nachsicht – plane mit klaren Checks.
Hinweis: Links auf der Seite können Affiliate-Links sein. Das gilt auch hier für weiterführende Lektüre. Die verlinkten Quellen liefern Details zu Protokollen und Sicherheitsaspekten, zum Beispiel zur Cybersicherheitsvorhersage 2026 und zu VPN-Preisstrukturen, die du bei Budgetplanung berücksichtigen kannst. https://nordvpn.com/de/blog/nordvpn-cybersicherheits-vorhersagen-2026/?srsltid=AYCX9vJjPU7thHmW_8TuCVtGF2SLhl4g4GNLijCENnHdvwTJuaMt7bYn
Quellenhinweise zu diesem Abschnitt findest du in den verknüpften Artikeln. https://www.digital-affin.de/software/nordvpn-erfahrungen geben Einblicke in Praxisfragen rund um Privatsphäre und Sicherheit. Was NordVPN Abonnement und sicherheitssoftware gemeinsam leisten und wo es hakt
Fallstricke und lessons learned aus der nordvon-landschaft
Posture, die nordvon-Landschaft gelingt, ist nicht automatisch belastbar. Die Praxis zeigt drei zentrale Fallstricke: Missverständnisse rund um die Rolle von nordvon, die Bedeutung von Logging und Transparenz, sowie der Blick nach vorn mit klarem Forschungsbedarf. Ein Missverständnis ist, nordvon liefere eine universelle Sicherheitslösung. In Wahrheit braucht es klar definierte Schnittstellen und Risikoklassen, damit Privatsphäre und Integrität tatsächlich zusammenpassen. So lässt sich vermeiden, dass Abhängigkeiten wachsen, ohne dass Kontrollen nachziehen.
Missverständnisse rund um nordvon
Viele Teams verstehen nordvon als eigenständige Schutzschicht statt als vernetzte Komponente der Architektur. Wo spezielle Protokolle und Interfacestandards gebraucht werden, zählt, wie gut nordvon sich in bestehende Governance einbindet. In der Praxis bedeutet das: klare Verantwortlichkeiten, definierte Schnittstellen und eine explizite Zuordnung von Aufgaben an Netzwerkgeräte, Identitätsprovider und Verschlüsselungstage. ICH habe gelesen, dass die korrekte Einbettung von nordvon den Angriffspfaden frühzeitig den Karrierepfad der Bedrohung entzieht. Schnittstellen müssen explizit benannt und validiert werden. Ohne diese Klarheit drohen Blindstellen in Logging- und Überwachungsprozessen.
Bedeutung von Logging und Transparenz
Transparenz ist kein Luxus, sondern Kern der Sicherheit. Nur wenn Logs vollständig, synchronisiert und prüfbar sind, lassen sich Abweichungen im Verhalten der Schnittstellen früh erkennen. Die Architektur verlangt standardisierte Protokollformate, konsistente Timestamps und eine zentrale Sammelstelle, die auch bei Lastspitzen konsistente Antworten liefert. In der nordvon-Landschaft bedeutet das, dass Audit-Trails erausfordernde Korrekturen zulassen, ohne dass sensible Informationen exponiert werden. Eine gute Praxis ist, systematisch Ereignisse entlang von Verbindungs- und Verifizierungszyklen zu protokollieren, inklusive Fehlermeldungen, Authentifizierungsstatus und Token-Aktivitäten. Logging und Transparenz sind kein Nebenaspekt, sondern Sicherheitsgrundlage. Entsteht Misstrauen bei der Integrität der Logs, drohen fehlerhafte Analysen und falsche Risikoeinschätzungen.
Zukunftsausblicke und Forschungsbedarf
Der Weg führt zu enger Verzahnung von normierten Schnittstellen, adaptiver Verschlüsselung und prädiktiver Fehlerdiagnose. Forschungsbedarf besteht insbesondere in der Verifikation von Protokolleigenschaften in hybriden Umgebungen, in der Absicherung von Token-Lebenszyklen gegen Quantenangriffe und in der Entwicklung von stabilen Observability-Strategien über mehrere Domänen hinweg. Im Mittelpunkt stehen standardisierte Rahmenwerke, die Interoperabilität sichern. ICH verweise auf die Notwendigkeit, reale Anwendungsfälle aus der Praxis zu dokumentieren, damit Sicherheitsarchitekturen nicht nur theoretisch robust, sondern konkret handhabbar bleiben. Durchgängige Audits, klare Metriken und öffentlich zugängliche Changelogs erhöhen das Vertrauen in nordvon-Lösungen. Die Entwicklung sollte außerdem klare Optionen für Notfallpläne vorsehen, damit Organisationen in Stresssituationen nicht improvisieren müssen.
Citationshinweis: Für konkrete Aussagen zu Praxis und Architekturempfehlungen verweisen Sie auf die verlinkten Quellen, die EU-Standards und aktuelle Branchenberichte reflektieren. https://www.youtube.com/watch?v=Mp_r7_d8JuQ und https://www.stark.marketing/blog/nordvpn-test/ liefern Kontext zu öffentlichen Bewertungen, sind aber nicht allein maßgeblich für die hier diskutierten technischen Anforderungen. Was ist VPN protokolle, and how sie funktionieren im 2026er netz
Was kommt als Nächstes mit nordvon und NordVPN-ähnlicher Sicherheit
Nordvon bietet eine neue Perspektive darauf, wie Protokolle, Verschlüsselung und Netzwerk-Privatsphäre zusammenwirken. Dieses System legt den Fokus auf Transparenz bei Verbindungswegen, und es fordert uns heraus, Sicherheitsarchitektur kritisch zu prüfen, statt sie als Black Box zu akzeptieren.** In der Praxis bedeutet das, dass Unternehmen verstärkt auf standardisierte Kontrollen setzen und Endnutzer klar kommuniziert bekommen, wo Daten landen und wie lange sie gespeichert werden. Die unmittelbare Folge ist eine verlässliche Grundabsicherung, ohne dass die Geschwindigkeit merklich leidet. Allerdings bleibt wichtig festzuhalten, dass keine Lösung perfekt ist. Die Wahl der richtigen Protokolle und der passenden Konfiguration ist entscheidend.
Kurz gesagt: Wer heute auf nordvon-ähnliche Sicherheit setzt, muss Protokolle wie TLS 1.3, WireGuard oder ähnliche Standards verstehen und sinnvoll kombinieren.** Für Privatnutzer bedeutet das eine übersichtliche Einstellung der Verschlüsselungstiefe und eine klare Richtlinie zur Fehlerbehandlung. Ein klares Ziel ist, dass jedes Gerät im Heimnetzwerk konsequent geschützt wird und Updates zeitnah einfließen. Bleiben Sie dran und prüfen Sie Ihre Verbindungswege regelmäßig.
Backup strategy / What to try this week
- Prüfen Sie die Standard-Verschlüsselungseinstellungen auf Ihrem Router und aktivieren Sie TLS-1.3 sofern möglich.
- Stellen Sie sicher, dass Protokoll-Updates zeitnah eingespielt werden und führen Sie monatlich eine kleine Verbindungsdiagnose durch.
- Dokumentieren Sie, welche Geräte im Heimnetzwerk auf welche Protokolle zugreifen, und testen Sie alternative Routen.
- Prüfen Sie, ob Ihnen eine klare Datenschutzhinweis-kette angezeigt wird, bevor Daten weitergegeben werden.