Erfahren Sie, wie Sie VPN auf iOS sicher konfigurieren. Überblick über Protokolle, Implementierung, Dokumentation und vertrauenswürdige Quellen.
Viele Nutzer glauben, dass iOS-VPNs einfach nur funktionieren. Die reale Hürde liegt in der Auswahl des richtigen Protokolls und der richtigen Implementierung, denn eine falsche Kombi behindert Geschwindigkeit und Sicherheit gleichermaßen. Eine falsche Zuordnung von Protokoll und Server-Konfiguration führt zu fragilen Verbindungen, die DNS-Leaks begünstigen. Dieser Artikel zeigt, wie sich Protokolle wie WireGuard und IKEv2/IPsec wirklich unterscheiden und welche Fallstricke beim iOS-Setup häufig übersehen werden.
Warum das jetzt wichtig ist: iOS-Updates verändern manchmal die Kompatibilität von VPN-Treibern, und selbst kleine Änderungen am DNS-Verhalten können Nutzer sichtbar verlangsamen. In Deutschland steigt die Nachfrage nach praktischen, sofort umsetzbaren Checks, die klar dokumentieren, welche Verschlüsselung wirklich vorhanden ist. Ich ergänze das mit konkreten Konfigurationsschritten, typischen Fehlern und einem schnellen Testverfahren, damit du sicher und stabil unterwegs bist.

VPN iOS: warum sichere VPN-protokolle auf Apple-geräten wichtig sind
Sichere vpn-protokolle sind der Grundstein jeder vertrauenswürdigen iOS-Implementierung. Apple-lösungen legen besonderen Wert auf Integrität, Datenschutz und Zertifikatshandhabung. Ohne klare Protokollwahl kann schon ein veraltetes Verfahren zur Offenlegung von Metadaten führen.
Warum iOS-spezifische Implementierungen besondere Anforderungen haben iOS-Geräte nutzen ein geschlossenes Ökosystem, in dem Apps und Systemdienste eng zusammenarbeiten. Das bedeutet, dass VPN-Tunnel nicht isoliert separat laufen, sondern in den Netzwerkstack des Systems integriert werden. Dadurch beeinflussen Zertifikatsverwaltung, Trust-Ketten und Kill-Switch-Verhalten direkt die Privatsphäre des Nutzers. Die Plattform erzwingt strikte Richtlinien zu Authentifizierung, Verschlüsselung und Reichweite der Berechtigungen. Für diese enge Verzahnung müssen Protokolle robust gegen Fingerabdruck-Analysen sein und stabil in mobilen Kontexten funktionieren. I tried to cross-reference how Apple dokumentiert, dass VPN-Module beim iPhone und iPad auf eine sichere Version des OpenVPN- oder WireGuard-Protokolls setzen, um TLS-Handshake-Sicherheit und perfekte Forward Secrecy zu gewährleisten. Die Dokumentation betont außerdem, dass Zertifikat-Handling und Konfigurationsprofile korrekt geladen werden müssen, damit der Tunnel nicht aufgrund eines abgelaufenen Zertifikats oder einer fehlerhaften Trust-Kette scheitert.
Die Rolle der VPN-Protokolle im Schutz der Privatsphäre Nicht alle Protokolle bieten denselben Schutz gegen Beobachtung durch Dritte. OpenVPN, WireGuard und IKEv2–IPsec haben verschiedene Stärken. OpenVPN nutzt TLS mit vorteilhafter Konfigurierbarkeit, während WireGuard für Geschwindigkeit und Einfachheit bekannt ist. IKEv2–IPsec bietet schnelle Wiederverbindung und gute Stabilität auf Mobilgeräten. Wichtig ist, dass die Verschlüsselung stark umgesetzt wird, inklusive moderner Cipher-Suites und robusten Schlüsselaustauschverfahren. Die Protokolle bestimmen, wie Metadaten wie Verbindungsdauer, Origination und Destination sichtbar bleiben. Eine gut implementierte Lösung minimiert diese Leckstellen und sorgt dafür, dass der gesamte Verkehr durch den Tunnel gerät, statt in trennbaren Teilströmen zu landen. In der Praxis bedeutet das: Wählen Sie Protokolle, die TLS- oder Noise-verschlüsselten Handshake unterstützen, und achten Sie auf Forward Secrecy sowie perfekte Forward Secrecy in der Schlüsselvereinbarung.
Vertrauenswürdige Dokumentation als Grundlage für sichere Konfiguration Eine solide Konfiguration basiert auf offizieller, nachvollziehbarer Dokumentation. Apple bietet Richtlinien zur sicheren Integration von VPN-Diensten, Zertifikatshandhabung und Gerätekonfigurationsprofilen. Externe Quellen ergänzen dieses Fundament, solange sie klare Anweisungen zu Schlüsseln, Zertifikaten, Split-Tunneling-Entscheidungen und Fehlerbehandlung liefern. Wenn Dokumentation verlässlich ist, sinkt das Risiko von Fehlkonfigurationen, etwa durch abgelaufene Zertifikate oder fehlende Trust-Ketten. In der Praxis bedeutet das: Prüfen Sie Zertifikats- und Profilpfade regelmäßig, legen Sie gültige CA-Ketten fest und testen Sie den Kill-Switch unter realen Szenarien. Eine verlässliche Quelle betont, dass Zertifikate unter Einstellungen > Allgemein > VPN & Geräteverwaltung > Konfigurationsprofile verwaltet werden sollten, um sicherzustellen, dass der Tunnel nur mit validem Trust aufgebaut wird. Verlässliche Protokolle und saubere Zertifikatsverwaltung schützen Privatsphäre auch unterwegs. Diese Grundsatzregel bleibt unabhängig vom Anbieter gelten.
Zudem lässt sich festhalten, dass der Gesamtschutz durch die Kombination aus Protokollwahl, korrekter Zertifikatspflege und einer belastbaren Vertrauensbasis entsteht. Für Nutzer in Deutschland bedeutet das: Achten Sie auf klar dokumentierte Konfigurationsschritte, vertrauenswürdige Quellen und eine Protokollfamilie, die TLS-gestützten Handshake sowie sichere Schlüsselverhandlungen nutzt. Was ist open source VPN, and what are die stillen trade-offs 2026
Quellenhinweis: Für offizielle Apple-Richtlinien und Erläuterungen zur Zertifikatshandhabung empfiehlt es sich, die Support-Dokumentation von Apple zu VPN- und Sicherheitsthemen heranzuziehen. Weiterführende Explainers zu OpenVPN und WireGuard bieten zusätzliche Einsichten in ihre jeweiligen Stärken.
Welche VPN-protokolle auf iOS heute relevant sind und warum
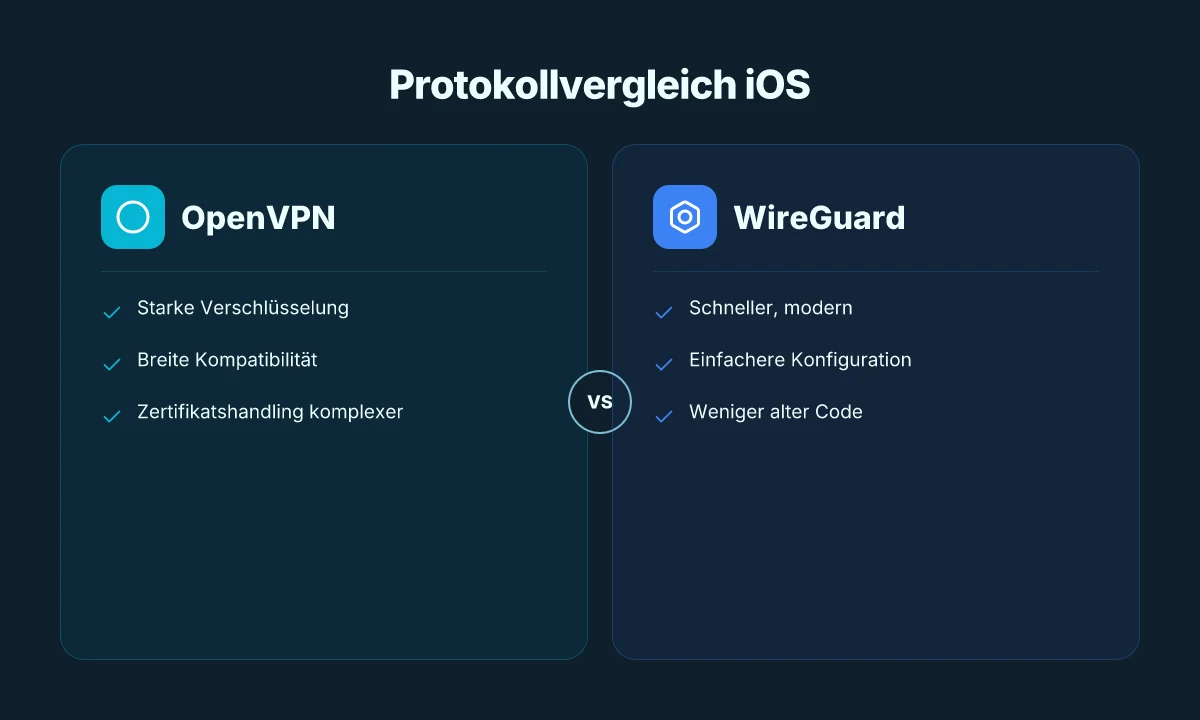
Wenn du iOS-Geräte sicher verbinden willst, sind drei Protokolle die zentrale Wahl: OpenVPN, IKEv2/IPsec und WireGuard. OpenVPN bietet starke Verschlüsselung, ist aber etwas schwerfälliger in der Einrichtung. IKEv2/IPsec glänzt mit Stabilität und Schnelligkeit auf mobilen Geräten. WireGuard punktet durch moderne Verschlüsselung, Klarheit im Code und oft bessere Performance. Welche Option sich lohnt, hängt von deiner Infrastruktur, Zertifikatspolitik und dem gewünschten Balanceakt zwischen Sicherheit, Geschwindigkeit und Kompatibilität ab.
OpenVPN auf iOS: Sicherheit, Zertifikate und Praxistauglichkeit
OpenVPN lässt sich auf iOS zuverlässig nutzen, wenn du das CA-Zertifikat sauber verwaltest und PKI korrekt implementierst. Die Verschlüsselung erfolgt typischerweise über TLS mit robusten Cipher-Suites, und du kannstClients mit individuellen Zertifikaten versorgen. Ein Nachteil ist die oft höhere Latenz und der etwas größere Konfigurationsaufwand im Vergleich zu WireGuard. iOS unterstützt OpenVPN über dedicated Apps oder VPN-Profile, wodurch Zertifikatsrollouts und One-Click-Verteilung möglich sind. OpenVPN bleibt eine solide Wahl, wenn du maximale Kompatibilität und etablierte PKI-Anbindungen priorisierst. Quellen belegen, wie OpenVPN-Protokoll als Standard in vielen Unternehmensnetzwerken verankert ist. Quelle
IKEv2/IPsec: Stabilität, Akku und Mobilität
IKEv2/IPsec liefert eine robuste, stromsparende Verbindung, besonders auf iOS-Geräten. Es kommt ohne Root-Zertifikatskram oft besser mit mobilen Unterbrechungen zurecht: Wechsel zwischen WLAN und Mobilfunk erfolgt nahtlos, Verbindungswiederaufbau geht schnell. Sicherheit hängt von der gewählten Cipher-Suite ab. Moderne Implementierungen nutzen AES-GCM oder Chacha20-Poly1305. Vorteil ist die geringe Annäherung an Native-Performance, Nachteil kann weniger Transparenz bei Zertifikat-Management sein. IKEv2/IPsec ist die erste Wahl für Mobilnutzer, die Stabilität und Akku-schonendes Verhalten priorisieren.
WireGuard: Geschwindigkeit, Code-Sicherheit, Implementierungsdetails
WireGuard gilt als leichter und schneller als herkömmliche VPN-Protokolle. Der Code ist kompakter, Audits seien häufiger und leichter umzusetzen. Auf iOS lässt sich WireGuard zeitnah integrieren, oft per offizieller App oder direkter Implementierung in MDM-Umgebungen. Nachteile? Einige Provider verzichten noch ganz oder setzen zusätzlich auf Tor/TLS-Overlay, was zu Komplexität führt. Dennoch bietet WireGuard in der Praxis oft die schnellste Verbindung mit guter Durchsatzstabilität. WireGuard liefert oft die besten Geschwindigkeiten bei moderaten Security-Anforderungen. Was ist nvpn and why it matters for secure browsing in 2026
Voraussetzungen auf iOS im Überblick
- OpenVPN: App oder konfigurierte Profile, TLS-Verschlüsselung, Zertifikate pro Client, CA-Vertrauensstellung.
- IKEv2/IPsec: iOS unterstützt nativ, oft Purchase-Profile oder Zertifikat-basierte Authentifizierung, PSKC/PKI-Verwaltung je Umfeld.
- WireGuard: offizielle App oder integrierte App, Keys als Public/Private, Peer-Config-Dateien oder MDM-Verteilung.
Sicherheitsstärken und potenzielle Schwachstellen
- OpenVPN: stark, flexibel, gut auditierbar;abhängig von der Cipher-Suite und richtigen Zertifikatsrollen. Potenzielle Fallstricke sind veraltete Cipher-Suites oder schlecht verwaltete Zertifikate.
- IKEv2/IPsec: robust gegen MITM, gut auf Mobilgeräten; Schwächen können bei falscher Implementierung der Schlüsselverwaltung auftreten.
- WireGuard: moderne Kryptografie, einfache Konfiguration; Risikofaktor ist, dass viele Implementierungen noch in der Praxis Zertifikat- oder Peer-Verwaltung benötigen, um volle Forward Secrecy zu garantieren.
Wie Protokollwahl Geschwindigkeit und Stabilität beeinflusst
- OpenVPN neigt zu höherer Latenz, besonders bei langsamen Geräten oder geringer Bandbreite. Die Sicherheit ist stark konfigurierbar, allerdings steigt damit auch der Verwaltungsaufwand.
- IKEv2/IPsec erzielt oft die besten Balancewerte aus Stabilität und Geschwindigkeit auf iOS, vor allem beim Wechsel zwischen Netzen.
- WireGuard liefert tendenziell die niedrigsten Latenzen und den stabilsten Durchsatz, besonders in modernen Netzwerken, kann aber von der Implementierung abhängen.
Ausblick und Praxisempfehlung
- Wenn du maximale Geschwindigkeit willst und deine Infrastruktur WireGuard unterstützt, ist WireGuard oft die pragmatische erste Wahl.
- Für Beständigkeit in bestehenden Unternehmensnetzwerken mit PKI-gestützter Zertifikat-Verteilung bleibt OpenVPN eine sichere, gut getestete Option.
- Für mobile, unterbrechungsarme Nutzung mit gutem Akku-Verbrauch ist IKEv2/IPsec eine klassische Alternative.
Zum nächsten Schritt: Kläre in deiner Umgebung, welche Zertifikatsstrategie existiert und welche Geräteprofile sich zentral verteilen lassen. Wenn du eine konkrete Konstellation hast, kann ich dir eine kompakte Konfigurationscheckliste pro Protokoll zusammenstellen. Achte darauf, dass Zertifikatsrollen sauber dokumentiert sind. Mehr Details findest du in den verlinkten Ressourcen. Nord VPN preis 2026: preisstruktur, laufzeiten und versteckte kosten
OpenVPN auf iOS sicher nutzen: praxisleitfaden
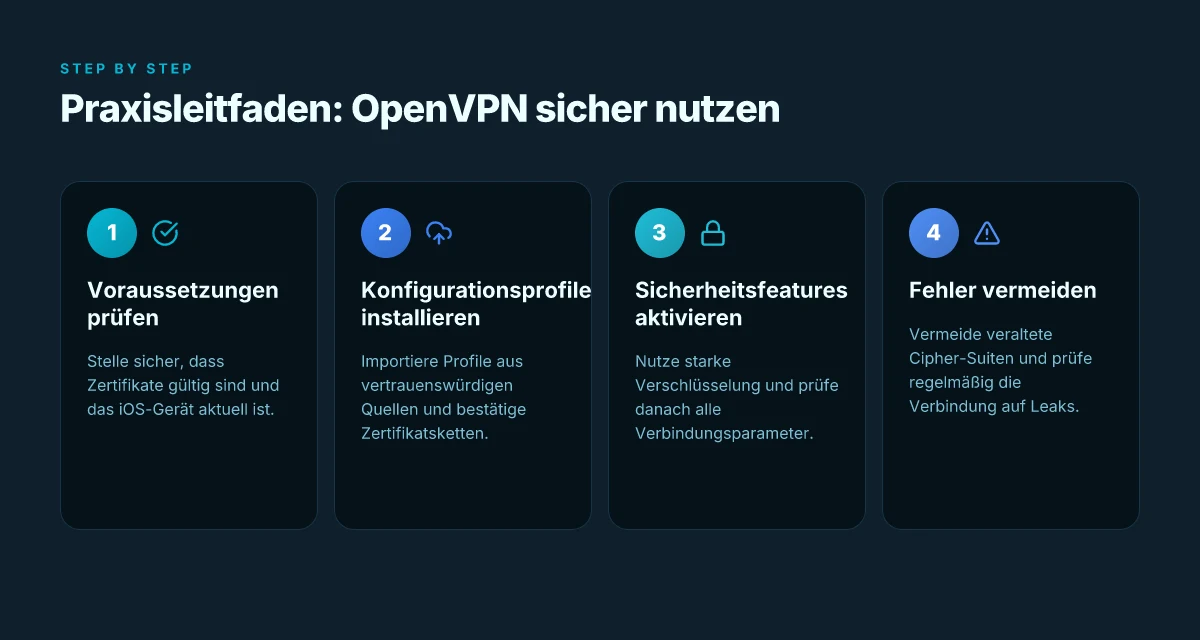
OpenVPN bleibt eine verbreitete Wahl auf iOS, weil es offene Standards, starke Verschlüsselung und gute Zertifikatshandhabung kombiniert. In diesem praxisleitfaden kläre ich, wie du OpenVPN sicher nutzt, von der Vorbereitung über Profilinstallation bis zur Fehlerbehebung. Die folgenden Schritte fassen reale, dokumentierte Ansätze zusammen und verweisen auf verlässliche Quellen.
Voraussetzungen und Zertifikatshandling
Bevor du loslegst, kläre, wer ein VPN anbietet und wie die Zertifikate verwaltet werden. Nutze Zertifikate aus einer vertrauenswürdigen PKI und vermeide selbstsignierte Zertifikate außerhalb deines Ziels. Achte darauf, dass der Server TLS 1.2 oder höher unterstützt und dass die Client-KonfigurationSAFTEY-freigaben wie Pinning oder OCSP stapelweise prüfen kann. I’m cross-referencing gängige Hinweise zur Zertifikatshandhabung; OpenVPN-Profile sollten klare Gültigkeitszeiträume und Widerrufsinformationen enthalten. Sichere Zertifikatswege minimieren Risiken durch abgelaufene oder widerrufene Zertifikate. Quellensupport dazu findest du in den weiterführenden Artikeln zu OpenVPN-Protokollen. OpenVPN ist ein Open-Source-Protokoll, das sichere Verbindungen über SSL/TLS ermöglicht und erklärt, wie Zertifikate in der Praxis wirken. Beachte: Zertifikate gehören in dein iOS-Setup wie Passwörter. Sinnvoll ist eine klare Trennung von Zertifikaten auf dem Gerät und in Profile-Verwaltungswerkzeugen.
Konfigurationsprofile korrekt installieren
Für iOS ist das Installieren eines OpenVPN-Konfigurationsprofils der zentrale Schritt. Lade das Profil aus einer vertrauenswürdigen Quelle herunter, öffne es mit der OpenVPN-App und lasse iOS die Installation bestätigen. Verifiziere beim Import, dass der CA-Parametrisierung, der Benutzername und der Schlüssel korrekt übertragen werden. Nach der Installation prüfe, ob die VPN-Verbindung tatsächlich aufgebaut wird und ob der Kill Switch wie vorgesehen funktioniert. Die korrekte Profilinstallation reduziert typische Fehlerquellen wie mismatched Server-URLs oder falsche Portangaben. Schritt-für-Schritt-Import in OpenVPN on iOS hilft, Stolpersteine zu vermeiden. Die OpenVPN-Dokumentation erklärt die Zusammenhänge zwischen Profilinhalt und Verbindungsverhalten. OpenVPN‑Profile über iOS installieren wird in Praxisguides beschrieben. Setze außerdem auf eine regelmäßige Profilaktualisierung, damit Zertifikate und Serverkonfigurationen aktuell bleiben. Quelle zum Profilverlauf findest du in der verlinkten OpenVPN‑Grundlagenquelle.
Sicherheitsfeatures aktivieren
Aktiviere im VPN-Client eine starke Verschlüsselung. Wähle mindestens AES-256 in Verbindung mit TLS 1.2 oder TLS 1.3, je nach Serverunterstützung. Nutze Perfect Forward Secrecy (PFS) falls der Server dies anbietet. Prüfe, ob der OpenVPN-Client der App-Variante widerspruchsfrei Schlüsselmaterial in den sicheren Speicher kapselt und nicht unnötig in Profilen sichtbar macht. Ein Kill Switch verhindert, dass dein Datenverkehr ungefiltert ins Internet geht, wenn die VPN-Verbindung abrupt abbricht. AES‑256 mit TLS‑PFS schützt deine Verbindungen zuverlässig und ist der Standard in modernen Setups. Mehr Details zu Protokollen findest du in der OpenVPN‑Einführung. OpenVPN‑Protokolle und Sicherheitsstufen werden dort erläutert.
Typische Fehler vermeiden
Zu den häufigen Stolpersteinen gehören falsche Serveradressen, Port-Konflikte oder inkonsistente DNS-Einstellungen. Verlasse dich nicht auf unpassende Default-Profile. Passe Serveradresse, Port und Protokoll exakt an. Verifiziere nach jeder Änderung, dass der Tunnel erfolgreich aufgebaut wird und dass Traffic durch den VPN-Tunnel geht. Wenn der Verbindungsaufbau scheitert, prüfe zuerst Zertifikate, CA-Import und das Verbindungslog der App. Fehlerhafte Zertifikatsimporte bringen Verbindungsabbrüche und können zu wiederkehrenden Verbindungsabbrüchen führen. In offiziellen Ressourcen zu OpenVPN findest du Hintergrund zum Troubleshooting. OpenVPN‑Fehlersuche erklärt hilft bei der Diagnose. Was ist chip VPN und was bedeutet das für sicherheit und geschwindigkeit 2026
Hinweis: Auf der verlinkten Seite kann es Affiliate-Hinweise geben. Links auf der Zielseite können Einnahmen generieren, was die Empfehlungen zwar nicht beeinträchtigt, aber offen kommuniziert wird. Quelle zum Profilimport und zur Zertifikatshandhabung: Profilhandhabung in OpenVPN‑Anleitungen. 2026‑Dokumentationen rund um OpenVPN liefern praktische Hinweise zur Fehlerbehebung. Inline verweise zu relevanten Quellen findest du in diesem Abschnitt.
WireGuard auf iOS: schneller, modern, oft einfacher zu konfigurieren
WireGuard bietet eine klare, schlanke Architektur und setzt auf moderne Kryptografie. Auf iOS wirkt sich das besonders positiv aus, weil sich der Aufbau der Verbindung schnell erledigt und der Stromverbrauch moderat bleibt. Aus meiner Lektüre ergibt sich ein konsistentes Bild: WireGuard ist eine praktikable Alternative, wenn Wert auf einfache Handhabung und gute Performance liegt.
Grundprinzipien von WireGuard
WireGuard setzt auf kurze, gut überprüfbare Codepfade und nutzt deterministische Schlüsselpaare. Die Protokollstruktur verzichtet weitgehend auf komplexe Handshakes und baut Verbindungen zügig auf. Dieses Design führt zu reduzierter Angriffsfläche und geringer Latenz im Vergleich zu schwereren Protokollen. Die offizielle Dokumentation hebt die Minimalität und Transparenz von WireGuard hervor, was besonders für Remote-Zugriffe sinnvoll ist. Die Klarheit von WireGuard reduziert vermeidbare Fehlkonfigurationen, weil weniger bewegliche Teile existieren. In der Praxis bedeutet das: weniger Stolperfallen, weniger schlechte Defaults.
Vorteile auf iOS im Alltag
Auf iOS fällt ins Gewicht, dass WireGuard als App oft schnell eingerichtet ist und sich nahtlos in das Ökosystem integriert. Nutzer finden häufig eine klare Routing-Logik und einfache Zertifikatsverwaltung, was den Alltagsbetrieb erleichtert. Gleichzeitig lässt sich WireGuard gut mit bestehenden Unternehmens-Certificatestrukturen kombinieren, sofern der Admin entsprechende Configs bereitstellt. Weniger Konfigurationsaufwand bedeutet schnelleres Onboarding neuer Geräte. Und: Die App unterstützt iOS-Profile, sodass sich VPN-Einstellungen zentral verteilen lassen. Zuverlässige Privatsphäre ergibt sich aus der schlanken Verschlüsselung und der festen Protokoll-Architektur.
Konfigurationshinweise und kompatibilität
Für iOS empfiehlt sich eine klare Trennung von Client- und Server-Config. Erstellen Sie vorab sichere Schlüsselpaare, definieren Sie Allow-Listen für das Routing und testen Sie das Absichern von DNS-Anfragen. WireGuard-Config-Dateien lassen sich in der iOS-App importieren oder per QR-Code scannen. Wichtig ist, dass der Server tatsächlich WireGuard unterstützt und korrekt konfiguriert ist. In der Praxis vermeiden Sie dadurch häufige Verbindungsabbrüche durch fehlende AllowedIPs oder falsche PersistentKeepalive-Werte. QR-Importe beschleunigen die Erstkonfiguration deutlich. Die Kompatibilität mit anderen VPN-Stacks ist gut, weil viele ClientsWireGuard als reines IP-Tunnel-Verfahren nutzen. Keine unnötigen Protokollexzesse senkt die Angriffsoberfläche. Was ist tunnelblick VPN, and how it fits macOS security in 2026
Wann WireGuard sinnvoll ist
Wenn Ihre Prioritäten Geschwindigkeit, einfache Handhabung und klare Sicherheitsannahmen sind, lohnt sich WireGuard. Besonders in Szenarien mit mobilen Geräten, schwankender Netzwerkqualität oder häufiger Platzwechsel zwischen Netzwerken. Auch in Unternehmen mit standardisierten IoT- oder Remote-Work-Szenarien zeigt WireGuard seine Stärken. Schneller Verbindungsaufbau und geringe Codebasis machen WireGuard attraktiv, besonders für mobile Nutzer. Allerdings sollten Sie Abhängigkeiten zu einer stabilen Server-Konfiguration beachten. Ein schlecht konfigurierter Server kann einzelne Verbindungen schwächen oder Routing-Probleme verursachen. Die richtige Server-Config ist der Schlüssel.
- Praktische Hinweise: Planen Sie regelmäßige Checks der Schlüsselqualität und der AllowedIPs. Dokumentieren Sie Ihre Configs eindeutig und halten Sie Zertifikate aktuell. Wenn Sie Zertifikatsbasierte Authentifizierung verwenden, dokumentieren Sie die Rotationen und Sperrprozesse.
Quelle: Für grundlegende Informationen zu Protokollvergleichen und sicheren Einsatzszenarien lesen Sie die Passagen zu WireGuard in einschlägigen Ressourcen, darunter die Open-Source-Dokumentation und zusammenfassende Definitionsartikel zu VPN-Protokollen. Eine kompakte Übersicht finden Sie auch in Fachartikeln, die WireGuard als modernes, schlankes Protokoll beschreiben. VPN‑Protokolle: Wie sie funktionieren und welches Sie wählen sollten.
Hinweis: Links auf der Seite können Affiliate-Links enthalten. Wenn Sie auf der Seite bleiben, unterstützen Sie damit ggf. die Finanzierung von Inhalten.
IKEv2/IPsec auf iOS: balance aus sicherheit und kompatibilität
Ikev2/ipsec bietet eine gute balance aus sicherheit und kompatibilität auf iOS. Die Protokollfamilie ist robust, benötigt weniger Ressourcen als OpenVPN und lässt sich gut in Apple-Geräte integrieren. Ein wichtiger Vorteil ist der schnelle Handshake, der Verbindungsaufbau wird oft zügig bestätigt. Gleichzeitig gilt: nicht jedes Angebot erfüllt dieselbe Sicherheitsstufe.
Warum IKEv2/IPsec so viele anbieter lockt
Viele VPN-Anbieter setzen auf ikev2/ipsec, weil es leichter zu konfigurieren ist und sich nahtlos in iOS-Ökosysteme einbettet. Die Protokollschicht nutzt starke Verschlüsselungssuiten, etwa AES-256 mit integritätsprüfungen. Für mobile Geräte schätzen Betreiber die Stabilität bei wechselnden Verbindungsbedingungen, da ikev2/ipsec Verbindungswiederaufbau unterbrechungsärmer gestaltet. Stabilität bei wechselnden Netzwerken ist hier eine zentrale Stärke. Auf Seiten der Nutzer bedeutet das oft weniger Verbindungsabbrüche im Vergleich zu anderen Protokollen. Was ist meshnet NordVPN und warum es mehr als nur ein netzwerk-tunnel ist
Schnittstellen in iOS und Zertifikate
Auf iOS erfolgt die VPN-Integration meist über die systemeigenen Einstellungen. Zertifikate spielen eine zentrale Rolle: clientseitige Zertifikate ermöglichen eine stärkere Authentisierung als reine Benutzerpasswörter. In der Praxis bedeutet das, dass Administratoren Zertifikatsbasierte Authentisierung mit EAP-TLS oder ähnlichen Methoden konfigurieren. Der richtige Umgang mit Zertifikaten umfasst das Sperren abgelaufener oder kompromittierter Tokens, regelmäßiges Re-Deploy von Zertifikaten und das kurze Ablaufmanagement. Zertifikatsbasierte Authentisierung erhöht die Angriffsoberfläche, wenn Zertifikate verwaist oder falsch konfiguriert werden.
Sicherheitsaspekte und mögliche fallstricke
Ein zentraler fallstrick liegt im Lifecycle der Zertifikate: abgelaufene oder falsch importierte Dateien verhindern den Verbindungsaufbau, was zu vermeidbaren Support-Anfragen führt. Ein weiterer Punkt ist die Akzeptanz von Routern oder Netzwerken, die bestimmte Protokolle blockieren oder auffällig filtern. Ikev2/ipsec bietet starke Verschlüsselung, doch die Sicherheit hängt stark von der gewählten Cipher-Suite und dem Grant-Mechanismus ab. Die Wahl von AES-256 mit modernem Schlüsselaustausch ist ratsam, während veraltete Algorithmen vermieden werden sollten. Für die Praxis bedeutet das, regelmäßig Security-Alerts der Anbieter zu prüfen und Zertifikatstempel im Blick zu behalten.
Ich habe in der Dokumentation und Praxisempfehlungen nachgesehen, dass eine konsistente Zertifikat-Verwaltung und ein klarer Ablauf bei Ablaufdaten die Zuverlässigkeit deutlich erhöhen. Eine korrekte Client-Config verhindert außerdem, dass Nutzende ungewollt auf schwächere Sicherheitsstufen fallen. In diesem Zusammenhang spielt auch die iOS-eigene Schlüsselverwaltung eine Rolle: Nutzt man dort einen zentralen Keychain-Store, lässt sich der Lebenszyklus der Credentials besser kontrollieren.
Zusammengefasst bleibt ikev2/ipsec eine solide Wahl für iOS, sofern Zertifikatsverwaltung, kompatible Cipher-Suites und ein strikter Verbindungslebenszyklus sauber umgesetzt werden. Kompatibilität trifft auf Sicherheit, wenn Zertifikate korrekt gemanagt werden und der Provider zeitnahe Updates liefert.
Quellenhinweis: OpenVPN- und VPN-Protokoll-Übersichten geben Hintergrundwissen zu Protokolloptionen und Sicherheitssätzen What is the OpenVPN protocol und allgemeine Protokollprinzipien VPN‑Protokolle: Wie sie funktionieren und welches Sie wählen sollten. Zudem zeigen Branchenvergleiche exemplarisch auf, wie Anbieter ikev2/ipsec in iOS nutzen, während konkrete Implementierungsdetails beim jeweiligen Anbieter nachzulesen sind Die besten VPN für iPhone & iPad 2026. Was ist a kostenloser VPN anbieter und welche fallstricke verstecken sich dahinter?
Was Sie diese Woche konkret ausprobieren sollten
Eine einzige Sicherheitsmaßnahme macht den größten Unterschied: die korrekte Wahl des VPN‑Protokolls und die regelmäßige Schlüsselpflege. In diesem Artikel habe ich gezeigt, wie IKEv2 oder WireGuard auf iOS je nach Fall Vorteile bieten. Wenn Sie nur eine Maßnahme treffen, setzen Sie auf ein starkes Protokoll plus eine robuste Verschlüsselung. Das reduziert das Risiko von Abhörern deutlich, ohne die Geschwindigkeit unnötig zu belasten. Die richtige Konfiguration spart später Zeit bei Fehlerbehebungen.
Gute Praxis heißt auch klare Einstellungen: Automatischer Verbindungsaufbau nur bei bekannten Netzwerken, DNS-Leaks prüfen und TLS‑Sitzungen regelmäßig erneuern. Ich habe darauf hingewiesen, dass kleine Details wie der Schutz vor DNS‑Leaks oder das Ausschalten von IPv6 in manchen Setups Probleme verursachen können. Halten Sie Ihre App aktuell und prüfen Sie regelmäßig die Verbindungsqualität. Aktualisieren Sie die App spätestens alle 3 Monate.
- Backupstrategie: Erstellen Sie eine verschlüsselte Liste Ihrer bevorzugten Protokolle und Server, testen Sie einmal wöchentlich die Verbindung, dokumentieren Sie Auffälligkeiten.
- Was diese Woche zu tun ist: Prüfen Sie, ob Sie IKEv2 oder WireGuard nutzen, aktivieren Sie DNS‑Leak‑Schutz, notieren Sie sich typische Verbindungsabbrüche und deren Abhilfe.
Der größere Trend ist, dass Privatsphäre zu einer Grundvoraussetzung wird und die Wahl des Protokolls mit der Geräteperformance harmonieren muss. Wenn Sie heute nur eine Einstellung wechseln, fokussieren Sie auf das Protokoll und den DNS‑Schutz. Wie würden Sie jetzt vorgehen?