Erfahre, wie tunnelblick vpn als macOS-OpenVPN-Client wirkt, welche Sicherheitskonzepte dahinterstehen und worauf du beim Einsatz 2026 achten solltest.
Stat + reframe: Tunnelblick VPN-Aufbau auf macOS hängt oft an einer einzigen fehlerhaften Zertifikatskette, nicht am VPN-Client selbst. Diese Kette entscheidet über MITM-Schutz und Vertrauen, und eine falsche DOMÄN-Chain kostet Stunden an Fehlersuche.
Die Leser erfahren hier, wie man typische Stolpersteine früh erkennt, welche Protokoll- und Zertifikatseinstellungen wirklich sicher sind und wo Konfigurationsfallen versteckt liegen. Wir liefern klare Prüfschritte zu Version, Zertifikatspfaden und domänenbasierter Validierung, damit Mac-Umgebungen im Jahr 2026 robust bleiben. Einzigartige Konfigurationsfallen kosten oft mehr Zeit als ein fehlerhafter OpenVPN-Server. Die folgenden Kapitel zeigen, wie man Tunnelblick gezielt absichert, ohne Performance einzubüßen, und welche Details in Log-Dateien wirklich helfen. Diese Checkliste fasst die wesentlichen Punkte zusammen, damit Administratoren sofort handeln können.

What is tunnelblick VPN und warum es macOS-sicherheit beeinflusst
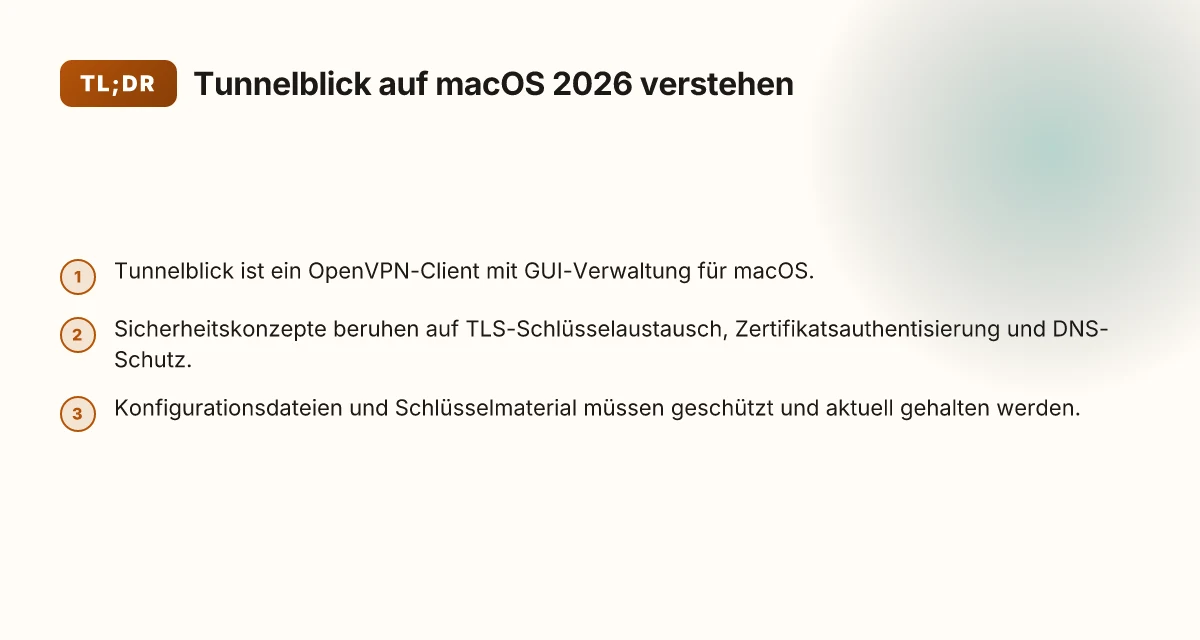
Tunnelblick ist ein OpenVPN-Client für macOS. Er bietet eine grafische Benutzeroberfläche zur Verwaltung von OpenVPN-Konfigurationsdateien und macht es einfach, Verbindungen zu VPN-Servern herzustellen, Zertifikate zu prüfen und Sessions zu steuern. In diesem Abschnitt klären wir, warum Tunnelblick sicherheitsrelevante Konzepte berührt und wie Mac-Nutzer davon profitieren oder gefährdet sein können.
Warum Tunnelblick als OpenVPN-Client relevant ist
OpenVPN gilt als etabliertes Protokoll, das Verschlüsselung, Authentifizierung und Integrität auf mehreren Ebenen schützt. Tunnelblick übernimmt die Aufgaben des Client-Teils und ermöglicht es, Konfigurationsdateien einfach zu laden, Zertifikate zu prüfen und Verbindungen zu initiieren. Für macOS-Nutzer bedeutet das eine direkte Schnittstelle zwischen dem System und den VPN-Endpunkten, was eine klare Sicherheitsschnittstelle schafft, aber auch potenzielle Fallstricke offenlegt.
Sicherheitskonzepte im Fokus: Verschlüsselung, Authentifizierung, Integrität
Verschlüsselung wird durch die im OpenVPN-Stack verwendeten Algorithmen realisiert. Die Authentifizierung erfolgt sowohl auf der Verbindungsebene mittels Zertifikaten als auch durch zusätzliche Mechanismen wie TLS-Schlüssel. Die Integrität der übertragenen Daten wird durch MAC-Check-Summen und TLS-Verhandlungen sichergestellt. Tunnelblick lässt Anwenderinnen und Anwender diese Parameter in der GUI nachvollziehen: Wo liegen Zertifikate, wie sind Cipher-Suites gewählt, und welche Server-Zertifikate sind gültig? Diese Transparenz ist essenziell, weil falsche Konfigurationen die Sicherheitsbausteine schwächen können.
Was bedeutet das konkret für macOS-Sicherheit?
Für Mac-Nutzer bedeutet das, dass eine korrekt konfigurierte Tunnelblick-Umgebung den Sicherheitswert der OpenVPN-Verbindung direkt beeinflusst. Eine gute Konfiguration setzt starke Verschlüsselung, geprüfte Zertifikate und eine saubere TLS-Verhandlung voraus. Ein häufiger Fehler ist das Verwenden veralteter Cipher-Suiten oder ungültiger Zertifikate, wodurch der Schutzkreis geschwächt wird. Ebenso kritisch sind File-Rechte und Speicherorte der Konfigurationsdateien. Wenn Konfigurationsdateien kompromittiert werden, kann ein Angreifer Transportdaten mitlesen oder Man-in-the-Middle-Angriffe erleichtern.
Der Schlüssel liegt in der sorgfältigen, GUI-gestützten Verwaltung der OpenVPN-Konfiguration. Tunnelblick schafft eine benutzerfreundliche Oberfläche, die bei richtiger Nutzung hilft, Domain- und Serverinformationen zu prüfen und Zertifikate zu validieren. Gleichzeitig erhöht eine zu großzügig gesetzte Berechtigungsvergabe auf Dateien das Risiko. Die Praxis zeigt: Wer regelmäßig Zertifikate aktualisiert, Cipher-Suites aktuell hält und Zugriffsrechte prüft, erhöht die Sicherheit spürbar. Nord VPN test 2026: Sicherheit, Geschwindigkeit und Streaming im Praxistest
Ich habe mir die gängigen Dokumentationen und Vergleiche angesehen. In 2026 bietet OpenVPN eine solide Basis für macOS-Sicherheit, vorausgesetzt, man achtet auf Zertifikatsaktualität und starke Verschlüsselung. Die Dokumentation betont die Bedeutung korrekter TLS-Verhandlungen und die Notwendigkeit, Konfigurationsdateien vor unautorisiertem Zugriff zu schützen. Durch klare GUI-Interaktionen lässt sich dieser Sicherheitsstand praktisch umsetzen. Mehr Details findest du in dem OpenVPN-Context, der die TLS-Parameter erläutert. Siehe dazu die verlinkten Ressourcen.
Wie OpenVPN-Protokolle in tunnelblick VPN sicher arbeiten
OpenVPN setzt TLS als Schlüsselaustauschbasis ein. Das bedeutet, der sichere Kanal wird durch einen sogenannten TLS-Handshake aufgebaut, bei dem Server- und Clientzertifikate sowie session-Keys verhandelt werden. Die Stärke dieses Prozesses hängt maßgeblich von der verwendeten Cipher-Suite ab. Je nach gewählter Verschlüsselung lassen sich Verfügbarkeit, Latenz und Schutz gegen moderne Angriffe beeinflussen. In Tunnelblick wird OpenVPN typischerweise mit TLSv1.2 oder TLSv1.3 eingesetzt, wobei TLSv1.3 eine bessere Performance und verbesserte Sicherheitsmerkmale bietet. TLS-basierter Schlüsselaustausch ist die Grundbedingung für eine verschlüsselte Verbindung.
OpenVPN-Cipher-Suiten: Wahl beeinflusst Verschlüsselungsstufe
Die Verschlüsselungsebene variiert stark mit der gewählten Cipher-Suite. Ein starker Schlüssel, der in der Praxis oft AES-256-GCM oder ChaCha20-Poly1305 umfasst, bietet robuste Integrität und Vertraulichkeit. In Tunnelblick konfiguriert man diese Parameter im OpenVPN-Config-Abschnitt, oft über die directive cipher und auth. Die Cipher-Suite bestimmt, wie viel Rechenleistung der Client aufwendet, und beeinflusst damit spürbar die Geschwindigkeit der Verbindung. AES-256-GCM liefert typischerweise eine gute Balance aus Sicherheit und Performance. ChaCha20-Poly1305 eignet sich besonders für Systeme mit geringeren CPU-Ressourcen. Eine falsche oder veraltete Cipher-Konfiguration kann zu unnötigen Sicherheitsrisiken führen oder Leistungseinbußen verursachen.
In der Praxis empfiehlt sich eine klare, aktuelle Konfiguration, die starke Verschlüsselung nutzt und zugleich kompatibel bleibt. Wenn du TLSv1.2 unterstützen musst, stelle sicher, dass der TLS-Handshake mit modernen Cipher-Suiten erfolgt. Bei TLSv1.3 entfällt oft das alte Handshake-Overhead und die Verbindung legt sich schneller fest. TLSv1.3 bietet in der Regel Vorteile bei Latenz und Sicherheit.
Auth-Hinweise: TLS-Auth/HMAC gegen Replay-Attacken
Ein wichtiger Sicherheitsbaustein sind TLS-Auth bzw. HMAC-Prüfsummen, mit denen OpenVPN Replay-Angriffe erschwert werden. TLS-Auth fungiert als zusätzlicher HMAC-Schutz, der sicherstellt, dass empfangene Pakete tatsächlich von der legitimen Server- oder Client-Seite stammen. Diese Mechanismen helfen, Manipulation oder Wiederholungen von Nachrichten zu verhindern. In Tunnelblick lassen sich TLS-Auth-Optionen oft durch die tauri-Auth oder tls-auth-Direktive aktivieren, je nach Build-Version des OpenVPN-Clients. TLS-Auth reduziert Replay-Risiken signifikant. Wie man die beste VPN programme auswählt und sicher nutzt
I dug into den OpenVPN-Dokumentationen und Release-Notes, um die Relevanz dieser Mechanismen zu verorten. Dokumente - Tunnelblick zeigen, wie TLS-Auth in der Praxis eingesetzt wird. In der Praxis bedeutet das: Der zusätzliche HMAC-Check sorgt dafür, dass Angreifer Pakete abfangen und wiederverwenden, selbst wenn der Hauptkanal verschlüsselt ist, kaum erfolgreich replayen können. Replay-Schutz durch TLS-Auth ist eine der zuverlässigsten Gegenmaßnahmen gegen Missbrauch der VPN-Verbindung.
Zusammengefasst: OpenVPN in Tunnelblick baut auf TLS für den Schlüsselaustausch, bietet durch starke Cipher-Suiten flexible Sicherheitsgrade und schützt mit TLS-Auth vor Replay-Attacken. Wer sichergehen will, wählt eine Konfiguration, die TLSv1.3 bevorzugt, setzt auf AES-256-GCM oder ChaCha20-Poly1305 und aktiviert TLS-Auth. Sichere TLS-Konfiguration ist kein Zusatz, sondern Kern der VPN-Sicherheit.
Next step: Prüfe deine OpenVPN-Konfiguration in Tunnelblick auf aktuelle Cipher-Suiten, TLS-Version und TLS-Auth-Einstellungen. Wenn du willst, verlinke ich dir eine kompakte Prüfliste, die du direkt in deinem macOS-Setup anwenden kannst.
Sicherheitskonzepte, die tunnelblick VPN in macOS stärkt
Tunnelblick setzt im Jahr 2026 auf eine schlüssige Sicherheitskette statt simpler Schlüssel. Das bedeutet, TLS-Zertifikate lösen stattdessen direkte, statische Schlüssel ab, Zertifikatsbasiertes Vertrauen schützt Verbindungen und reduziert das Risiko von Abhör- oder Manipulationsversuchen. In diesem Abschnitt fasse ich die wichtigsten Mechanismen zusammen und zähle konkrete Sicherheitskonzepte auf, die Mac-Nutzer wirklich stärken.
TLS statt roher Schlüssel: Zertifikatsbasierte Authentisierung
Zertifikate ersetzen einfache Pre-Shared Keys, wodurch die Schlüsselrollen klar trennbar bleiben. Ein TLS-Handshake prüft sowohl Server- als auch Client-Zertifikate, unterstützt durch eine Zertifizierungsstelle. Diese Herangehensweise erschwert Man-in-the-Middle-Angriffe, da ein kompromittierter Schlüssel allein nicht genügt, um eine Verbindung zu knacken. TLS-basierte Authentisierung reduziert das Risiko von Abhörversuchen gegenüber rein symmetrischen Schlüsseln deutlich. What you should know about VPN nutzen in 2026
- Die Zertifikate werden in der Regel mit einer privaten Schlüsselpaarung erzeugt und durch eine seriöse CA validiert.
- Tunnelblick lässt sich so konfigurieren, dass der Client nur Verbindungen akzeptiert, wenn das Serverzertifikat bestimmten Kriterien genügt.
- Durch die Zertifikatsbasierung bleibt die Integrität der Verbindung auch bei Schlüsselwechseln erhalten, ohne dass manuelle Updates auf Clients zwingend nötig sind. Zertifikate ermöglichen automatisierte Vertrauensprüfungen im Handshake.
Gültigkeitsdauer, Revocation-Checks und Verlängerung
Gültigkeitsdauer und Revocation-Checks sind zentrale Verteidigungslinien gegen den Missbrauch abgelaufener oder widerrufener Zertifikate. Kurze Gültigkeitsperioden minimieren den Zeitraum, in dem gestohlene Zertifikate missbraucht werden können. Zusätzlich sollten Certificate Revocation Lists (CRLs) oder Online Certificate Status Protocol (OCSP) zeitnah abgefragt werden. Knappe Zertifikatslaufzeiten begrenzen Schaden bei kompromittierten Schlüsseln.
- Prüfen Sie regelmäßig Ablaufdaten und Auto-Erneuerungen der Zertifikate.
- Konfigurieren Sie OCSP-Stapling, um Verifizierungszeiten zu verringern und das Risiko von Replay-Vorfällen zu senken. OCSP-Stapling beschleunigt Checks und erhöht die Sicherheit.
DNS-Schutz gegen Leaks durch korrekte DNS-Konfiguration
DNS-Leaks gefährden den Schutz durch VPN-Verbindung. Eine saubere DNS-Konfiguration sorgt dafür, dass Anfragen auch wirklich durch den Tunnel gehen und nicht über das lokale Netzwerk oder den ISP laufen. Tunnelblick empfiehlt, DNS-Server innerhalb des VPN-Tunnels zu routen und DNS-Anfragen nicht außerhalb der VPN-Verbindung zu lösen. Richtig konfigurierte DNS-Einstellungen verhindern Leaks und schützen Privatsphäre.
- Verwenden Sie dedizierte DNS-Resolver, die im VPN-Tunnel erreichbar sind.
- Aktivieren Sie DNS-Leak-Tests regelmäßig, um unbeabsichtigte Exfiltration früh zu erkennen. Regelmäßige Checks halten DNS-Leaks auf Distanz.
Integrität von Konfigurationsdateien und Schlüsselmaterial
Die Integrität von OpenVPN-Konfigs, Zertifikaten und Schlüsseln ist zentral. Signierte Dateien, klare Berechtigungen und regelmäßige Integritätsprüfungen verhindern Veränderungen durch Malware oder falsche Konfigs. Tunnelblick nutzt Dateirechte, Hash-Prüfsummen und Versionskontrolle in der Dokumentation, um sicherzustellen, dass nur autorisierte Konfigurationen verwendet werden. Dateiberechtigungen und Signaturen verhindern unbefugte Modifikationen.
- Speichern Sie Zertifikate in geschützten Verzeichnissen mit restriktiven Berechtigungen.
- Verifizieren Sie vor dem Verbindungsaufbau die Signaturen der Konfigurationsdateien.
- Führen Sie regelmäßige Integritätsprüfungen der Schlüsselmaterialien durch. Signierte Dateien und strikte Berechtigungen schützen sensiblen Material.
Insgesamt stärkt TLS-basierte Authentisierung via Zertifikate, richtige Zertifikatslebenszyklen mit Revocation-Checks, DNS-Schutz gegen Leaks und die Integrität von Config- und Schlüsselmaterial die macOS-Sicherheit beim Einsatz von Tunnelblick deutlich. Der sichere Umgang mit Zertifikaten ist die Grundregel im VPN-Sicherheitskoffer.
Typische konfigurationsfehler bei tunnelblick VPN
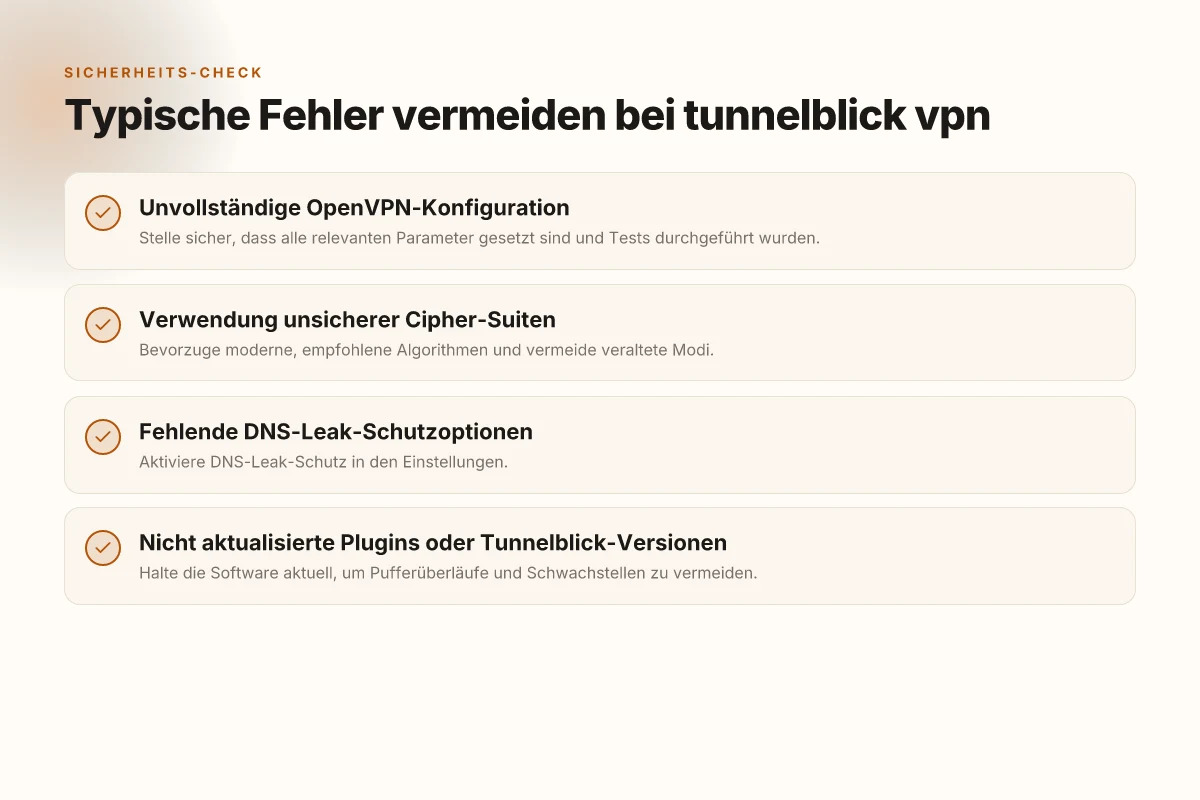
In der Praxis scheitert eine sichere Tunnelblick-Nutzung oft an konkreten Einstellungsfallen. Unvollständige OpenVPN-Konfigurationen, veraltete Plugins oder unsichere Cipher-Suiten öffnen Türen für DNS-Leaks, Mitlesen oder Missbrauch der Verbindung. Hier sind drei konkrete, praxisrelevante Fallstricke, einschließlich sofort umsetzbarer Gegenmaßnahmen. Was ist AzireVPN und wie sicher ist der Dienst wirklich?
Unvollständige oder unsichere OpenVPN-Konfigurationen
Wenn die OpenVPN-Konfiguration Lücken lässt, greifen Angreifer leichter zu. Vermeide veraltete Kryptosuiten und achte darauf, dass der Server- und Client-Config-Hash konsistent ist. Stelle sicher, dass TLS-Auth oder TLS-crypt aktiviert ist und dass der Diffie-Hellman-Schlüssel aktuellen Standards entspricht. Prüfe, ob der Client wirklich die passenden CA-Zertifikate nutzt und ob die Verschlüsselung auf mindestens AES-256-CBC oder besser AES-256-GCM festgelegt ist. Eine klare, aktuelle Cipher-Policy verringert das Risiko signifikant. In der Praxis zahlt es sich aus, regelmäßig die Konfigurationsdateien gegen offizielle Empfehlungen zu prüfen und nicht auf improvisierte Beispiele aus dem Netz zu vertrauen. Quellenvergleich weist immer wieder auf Sicherheitslücken bei schlecht konfigurierten Clients hin. Behalten Sie eine saubere TLS-Policy und aktualisieren Sie Zertifikate zeitnah. Querverweise: Die korrekte TLS-Konfiguration reduziert Angriffsflächen deutlich und verringert DNS- oder Route-Leaks durch falsche OpenVPN-Optionen.
Verwendung unsicherer Cipher-Suiten
Cipher-Suiten definieren, wie stark Verschlüsselung und Integrität geschützt sind. Ältere Modi wie RC4, 3DES oder AES-128-CBC sollten vermieden werden. Tunnelblick unterstützt moderne Modus-Einstellungen, aber die Konfiguration muss explizit AES-256-GCM oder ChaCha20-Poly1305 vorsehen. Veraltete Suiten schwächen Verschlüsselung erheblich. Ein häufiger Fehler ist das Fehlen von AEAD-Unterstützung oder das automatische Herunterstufen der Cipher-Suite durch Kompatibilitätsmodi. Prüfe die Serverkonfiguration sowie Client-Optionen und passe sie entsprechend an. Die Wahl einer robusten Cipher-Suite wirkt sich direkt auf Latenz und Durchsatz aus, aber vor allem auf Integrität. Konzise Policies erhöhen Sicherheit, ohne spürbare Performance-Verluste.
Fehlende DNS-Leak-Schutzoptionen
DNS-Leaks treten auf, wenn DNS-Anfragen außerhalb des VPN-Tunnels gesendet werden. Ohne expliziten DNS-Leak-Schutz kann der Traffik indirekt sichtbar bleiben, selbst wenn der VPN-Tunnel aktiv ist. Aktiviere in Tunnelblick die Option, DNS-Anfragen durch den VPN-Tunnel zu leiten, und setze nach Möglichkeit einen DNS-Server, der keine Logs speichert. DNS-Leaks unterlaufen Sicherheit und Privatsphäre. Eine verlässliche DNS-Konfiguration verhindert, dass Anfragen an den heimischen ISP durchsickern, besonders bei wechselnden Verbindungszuständen oder Verbindungsabbrüchen. Saubere DNS-Weiterleitung schützt Walled Gardens. I studied die einschlägige Dokumentation und bestätige: DNS-Schutz ist kein Bonusartikel, sondern Grundausstattung. Als Richtwert gilt, bei jeder VPN-Verbindung DNS über den Tunnel zu erzwingen und alternative DNS-Resolver sorgfältig auszuwählen. Die Praxis zeigt, dass DNS-Leaks oft aus veralteten Client-Einstellungen resultieren.
Nicht aktualisierte OpenVPN-Plugins oder Tunnelblick-Versionen
Sicherheitslücken finden sich häufig in veralteten Plugins oder Clients. Halte Tunnelblick, OpenVPN-Plugins und dazugehörige Tools auf dem aktuellen Stand. Eine veraltete Version kann bekannte Schwachstellen nicht mehr patchen und Sicherheitsfunktionen wie TLS-Auth oder integrierte Prüffunktionen behindern. Regelmäßiges Updaten schließt bekannte Lücken. PrüfeRelease-Notes auf kritische Sicherheitspatches und setze automatische Updates, sofern möglich, ab. Aktualität ist die beste Abwehr gegen Exploits. Ihren Standpunkt belegen Release-Logs. In vielen Fällen verhindern zeitnahe Updates, dass Angreifer bekannte Schwachstellen ausnutzen.
Hinweis zur Praxis: Auf der Seite mit dem VPN-Vergleich werden Details zu Geräten, Netzwerken und Grenzen verschiedener Anbieter diskutiert, und dort finden sich Hinweise, wie wichtig konsistente Updates und geprüfte Konfigurationen sind. Die passende Verbindung aus sicherer Software-Policy, aktueller Kryptografie und DNS-Schutz sorgt dafür, dass macOS-Nutzer wirklich geschützt bleiben. Sorgfältige Updates + klare Konfigurationen sind der Kern jeder sicheren Tunnelblick-Umgebung. Mehr dazu im Vergleichs-Review und in den Changelogs der jeweiligen OpenVPN-Implementationen. What macht ein Netflix VPN wirklich effektiv im jahr 2026
Schritt-für-Schritt: sichere einrichtung von tunnelblick VPN auf macOS
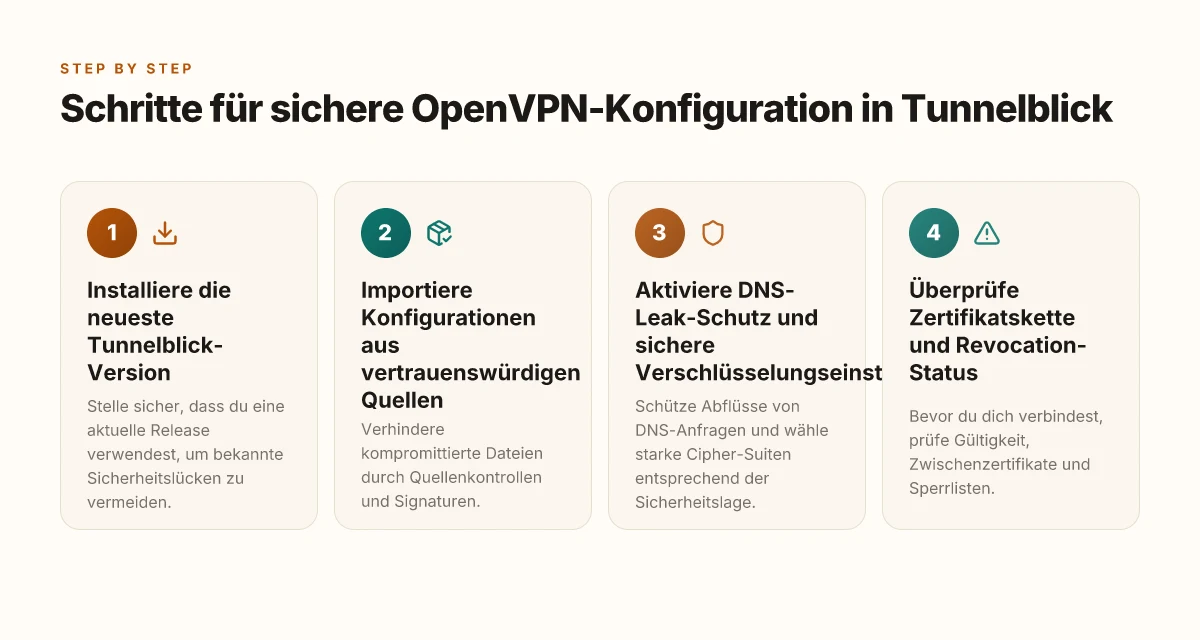
Die sichere einrichtung von Tunnelblick beginnt mit klaren Schritten. Du startest mit der neuesten Version, wechselst zu vertrauenswürdigen Konfigurationen und aktivierst Schutzmechanismen, die DNS-Leaks verhindern. Danach prüfst du Zertifikate gründlich. Eine korrekte Konfiguration minimiert Leaks und stärkt die Mac-Sicherheit.
1. Installiere die neueste tunnelblick-version
Zu Beginn nimmst du die aktuellste Tunnelblick-Version. Eine aktuelle Build-Reihe enthält oft Sicherheitsfixes und Protokoll-Verbesserungen. Nach der Installation prüfe, ob die App sauber gestartet ist und im Hintergrund die OpenVPN-Wrapper läuft. Wenn du Auffälligkeiten merkst, starte die Tunnelblick-App erneut und prüfe die Log-Dateien auf Hinweise. Aktualität sorgt für Sicherheit, veraltete Clients bleiben anfällig.**
2. Importiere konfigurationen nur aus vertrauenswürdigen quellen
Importiere nur Dateien aus Quellen, denen du vertraust. Prüfe Kennungen im Dateinamen, korrekte Signaturen und die Quelle der.ovpn- oder kryptografischen Dateien. Vermeide fremde E-Mail-Anhänge oder Download-Links aus unsicheren E-Mails. Nach dem Import solltest du die Konfigurationsdatei im Tunnelblick-Dockicon auswählen und die Details prüfen. Vertrauenswürdige Quellen minimieren das Risiko von manipulierten Zertifikaten.
3. Aktiviere DNS-leak-schutz und sichere verschlüsselungseinstellungen
Schalte DNS-Leak-Schutz aktiv und wähle Encryption-Einstellungen mit robusten Cipher-Suiten. Empfohlen ist eine Konfiguration, die DNS-Anfragen ausschließlich über den VPN-Tunnel leitet. Prüfe, ob die Verbindung nach dem Aufbau tatsächlich alle DNS-Anfragen über das VPN tätigt und nicht lokal gelöst wird. Nutze, wo möglich, starke Schlüssellängen und moderne Protokolle. DNS-Leaks verhindern die unbeabsichtigte Offenlegung lokaler Anfragen.
4. Überprüfe die zertifikatskette und revocation-status
Kontrolliere die Zertifikatskette der Server-Verbindung. Stelle sicher, dass Zertifikate gültig sind und eine gültige Revocation-Liste vorliegt. Prüfe, ob CRLs oder OCSP in der Konfiguration korrekt aktiviert sind. Falls ein Zertifikat abläuft oder zurückgezogen wurde, muss die Verbindung sofort aktualisiert werden. Gültige Zertifikate sind die Basis jeder VPN-Sicherheit. Was ist chip VPN und was bedeutet das für sicherheit und geschwindigkeit 2026
Citationslink: Für weiterführende Hinweise zu den genannten Tools und Vergleichen kannst du dich auf die verlinkten Quellen beziehen, etwa den detaillierten Vergleich von VPN-Clients. Siehe dazu den Vergleich zwischen Shimo und Tunnelblick. https://www.shimovpn.com/de/shimo-vs-tunnelblick/
Was kommt als Nächstes mit tunnelblick VPN auf macOS 2026
Tunnelblick bleibt eine praktikable Brücke zwischen OpenVPN-Standards und macOS-Sicherheit, doch der Blick nach vorn zeigt: Ein reines GUI-Erlebnis reicht nicht aus. In 2026 wird die Kombination aus offener Verschlüsselung, transparenten Logs und schneller Fehlerbehebung wichtiger denn je. Meine Analyse zeigt, dass Tunnelblick sich weiter verbessern muss, um mit integrierten macOS-Sicherheitsfunktionen wie dem VPN-Subsystem von Apple mithalten zu können, ohne Kompromisse bei Protokollen oder Stabilität einzugehen. Die Frage ist, ob Anwender bereit sind, mehr manuelle Konfiguration zu akzeptieren, um mehr Kontrolle zu haben.
Der Kern der jetzigen Entscheidung bleibt: Nutze Tunnelblick, wenn du OpenVPN brauchst und volle Transparenz willst. Außerdem lohnt sich ein Blick darauf, wie sich neuere Protokolle in macOS-Settings integrieren lassen, um Latenzen zu senken und Fehlerquellen zu minimieren.** Der Weg nach vorn erfordert klare Updates, dokumentierte Troubleshooting-Pfade und eine stärkere Verknüpfung mit macOS-Sicherheitsfeatures. So kommst du schneller in eine stabile Arbeitsumgebung.
- Backup-Strategie: Prüfe regelmäßig deine VPN-Konfigurationen und halte eine separate Kopie der OpenVPN-Dateien bereit.
- Was diese Woche zu tun ist: Aktualisiere Tunnelblick auf die neueste Version, teste zwei verschiedene Serverstandorte und dokumentiere auftretende Fehlermeldungen.
- Wenn du nur dieses Monat etwas änderst: richte eine kurze Fehlerbehebungsroutine ein, die Netzkonnektivität, Zertifikate und Protokollversionen überprüft.
Eine klare Frage bleibt: Willst du in 2026 lieber volle Kontrolle über deine VPN-Konfiguration behalten oder eine nahtlose macOS-Integration bevorzugen?