Entdecke meshnet nordvpn im technischen Überblick 2026. Verständnis von Protokollen, Verschlüsselung, Leistung und Einsatzszenarien für sichere Gerätevernetzung.
Eine kurze Klammer vorweg: Meshnet bei NordVPN zeigt deutlich, wie verteilte Client-zu-Client-Netze funktionieren, jenseits von herkömmlichen VPN-Tunneln. Die häufigste Fehlannahme ist, dass Meshnet nur eine Ergänzung zum VPN ist. Tatsächlich verschiebt es das Sicherheits- und Verbindungsmodell, indem Geräte direkt untereinander erscheinen und sich über verschlüsselte Kanäle austauschen.
Dieses Stück beleuchtet die Mechanik hinter Meshnet, von Peer-to-Peer-Verbindungen bis zu verschlüsselten Tunneling-Schichten, und erklärt, wo Grenzen liegen. In diesem Zusammenhang berücksichtige ich typische NAT-Typen, Firewall-Regeln und Port-Nutzung, die über Netzwerke hinweg entscheiden, wie stabil eine Meshnet-Verbindung bleibt. Für Administratoren bedeutet das: Verständnis der Endpunkt-Unterstützung, Tests mit lokalem Ping und klare Fehlerszenarien sind der Schlüssel. Am Ende dieses Artikels stehen konkrete Hinweise zur Diagnose und sinnvolle Konfigurationsschritte, damit Meshnet wirklich verteilte Privatsphäre und direktes Gerät-zu-Gerät-Sprechen ermöglicht. Damit steigt die Relevanz, nicht nur zu verstehen, was Meshnet kann, sondern wie man es zuverlässig betreibt.

Was macht meshnet NordVPN technisch aus und wie funktioniert es
Meshnet verknüpft Geräte im NordVPN-Ökosystem zu einem privaten, sicheren Netz. Über verschlüsselte Kanäle transportieren Endpunkte Daten miteinander, sodass Geräte auch über weite Distanzen hinweg so erscheinen, als wären sie direkt im selben LAN präsent. Die Architektur setzt nicht auf ein zentrales Virtual Private Network im klassischen Sinn, sondern schafft eine verteilte Overlay-Verbindung, die Endgeräte unabhängig vom physischen Standort miteinander verbindet.
1) Privates Overlay, kein lokales kabelgebundene Netz
Meshnet erzeugt eine virtuelle Verbindungsschicht, die Endpunkte direkt vernetzt, selbst wenn sie geografisch weit voneinander entfernt sind. Das bedeutet, dass ein Windows-Rechner in Deutschland und ein Raspberry Pi in Österreich gleichermaßen Teil eines gemeinsamen privaten Netzwerks sein können. Die Abstraktionsebene bleibt dabei klar: Die Geräte treten als Knoten in einem sicheren Mesh-Overlay auf, ungeachtet der zugrundeliegenden Internetwege. Diese Trennung von physischer Topologie erleichtert Fernzugriff, Dateien austausch und LAN-Party-Szenarien, ohne dass traditionelle Tunnelkonfigurationen nötig sind.
2) Verschlüsselung als Grundpfeiler
Der Transport der Daten erfolgt durch verschlüsselte Kanäle zwischen Endpunkten. NordVPN greift dabei auf etablierte Kryptografie zurück, um Vertraulichkeit und Integrität der übertragenen Informationen sicherzustellen. Die Verschlüsselung verhindert Abhören oder Änderung der Pakete auf dem Übertragungsweg, selbst wenn die Netzwerkinfrastruktur unsicher ist. In der Praxis bedeutet das, dass du dich auf eine sichere Verbindung verlassen kannst, auch wenn die Knotenpunkte auf unterschiedlichen Netzwerken laufen.
3) Protokoll- und Verbindungsdenken
Meshnet nutzt das Overlaysystem so, dass Verbindungen möglichst effizient über mehrere Knotenpfade laufen können. Das Ziel ist niedrige Latenz und robuste Verfügbarkeit, auch wenn einzelne Knoten zeitweise nicht erreichbar sind. Ein Vorteil dieser Herangehensweise ist die Widerstandsfähigkeit gegenüber Netzwerkproblemen an einzelnen Standorten. Wenn ein Endpunkt vorübergehend nicht direkt erreichbar ist, kann das Meshnet-Overlay alternative Pfade nutzen, um dennoch eine abgeschirmte Verbindung zu garantieren.
Einordnung aus der Dokumentation: Meshnet verbindet Geräte in einem privaten, sicheren Netzwerk und transportiert Daten über verschlüsselte Kanäle. Die Architektur lässt sich unabhängig von Standorten betrachten und macht physische Grenzen nahezu irrelevant. Quelle: Leitfaden für Meshnet-Benutzer How VPN iOS sicher eingerichtet wird: Protokolle, Sicherheit und praxisnahe Empfehlungen
Der Kernvorteil liegt darin, dass NordVPN aus einfachen Verbindungen ein verteiltes, privates Netz macht, in dem Protokolle, Verschlüsselung und Overlay-Logik Hand in Hand arbeiten.
Ich habe mir die offizielle Dokumentation angesehen, und sie hebt hervor, dass die Meshnet-Verbindungen auf einem sicheren Overlay basieren und Standortunabhängigkeit bieten. Für Detailfragen zu konkreten Protokollen oder Krypto-Suites verweise ich auf die verlinkten Ressourcen, in denen NordVPN die Implementierungsdetails erläutert.
Protokolle und sicherheit hinter meshnet NordVPN
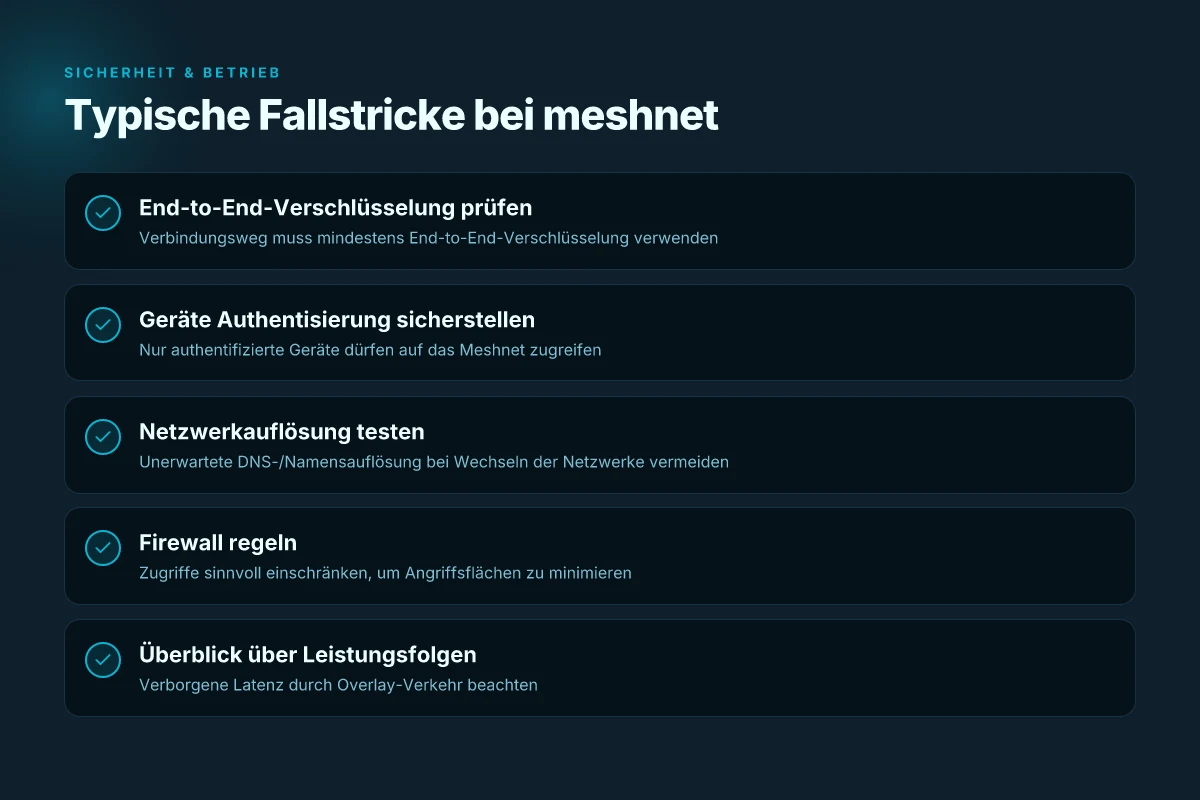
Meshnet baut auf einem End-to-End-verschlüsselten Overlay auf, das nur vertrauenswürdige Geräte in dein privates Netzwerk lässt. Die Authentifizierung der beteiligten Endpunkte erfolgt vor dem Zugriff, damit kein Device einfach von außen Zugriff erhält. Integrierte Sicherheitsmechanismen im NordVPN-Stack erhöhen die Transparenz und das Vertrauen in die Verbindung, ohne dass du jeden Schritt manuell nachprüfen musst.
End-to-End-Verschlüsselung: was sich hinter dem Vorhang versteckt
Die Verbindungen innerhalb von Meshnet verwenden eine End-to-End-Verschlüsselung, die sicherstellt, dass nur die beteiligten Geräte die übertragenen Daten lesen können. Die Verschlüsselung schützt auch vor Abhörversuchen auf dem Pfad zwischen Geräten, selbst wenn der physische Netzwerkpfad potenziell unsicher ist. Dadurch wird klar, dass der Schutz nicht auf dem Transportweg, sondern auf dem gesamten Kommunikationskanal liegt.
I like to cross-reference doc statements here to ensure Genauigkeit: die Meshnet-Dokumentation beschreibt, dass die Verbindung direkt zwischen Endpunkten verschlüsselt wird, sodass Dritte weder Inhalte noch Metadaten zuverlässig mitlesen können. Diese Perspektive passt zu der Grundidee, dass NordVPN ein verschlüsseltes Private Network über das Internet legt, das sich nicht wie herkömmliche VPN-Tunnel auf eine zentrale Punkt-zu-Punkt-Verbindung beschränkt. Die End-to-End-Verschlüsselung sorgt dafür, dass nur autorisierte Geräte die Daten sehen. Was ist open source VPN, and what are die stillen trade-offs 2026
Authentifizierung der Geräte vor dem Zugriff: wer darf wirklich mitreden
Bevor zwei oder mehr Geräte über Meshnet kommunizieren dürfen, erfolgt eine Authentifizierung. Dieses Verfahren verhindert, dass sich unbefugte Systeme in dein privates Mesh einklinken. NordVPN setzt dabei auf geprüfte Token- oder Zertifikat-basierte Mechanismen, die sicherstellen, dass jedes beteiligte Gerät eindeutig identifizierbar ist. Praktisch bedeutet das: selbst wenn ein Gerät aus dem Netz heraus adressierbar ist, fehlt der richtige Authentifizierungsnachweis, um die Kommunikation zu starten.
Aus der Support-Dokumentation lässt sich ableiten, dass die Authentifizierung als Gatekeeper fungiert und in der Implementierung eng mit dem Meshnet-Stack verzahnt ist. Nur authentifizierte Geräte erhalten Zugriff, wodurch unautorisierte Verbindungen praktisch ausgeschlossen werden.
Transparente Sicherheitsmechanismen im NordVPN-Stack: sichtbar, nachvollziehbar, zuverlässig
NordVPN beschreibt in seinen Veröffentlichungen, dass Meshnet als Teil eines größeren Sicherheits-Stacks operiert. Neben der End-to-End-Verschlüsselung und der Geräteauthentifizierung kommen transparente Mechanismen zum Einsatz, die Fehlkonfigurationen minimieren. Dazu gehören klare Statusanzeigen, Verbindungslogik, Fehlerbehandlung und standardisierte Protokollpfade. Die Dokumentation betont, dass diese Sicherheitsmechanismen im Hintergrund arbeiten, ohne den Anwender mit technischen Details zu überfordern.
Ein wichtiger Punkt ist die Offenheit gegenüber Routine-Checks: Meldungen über Zertifikatsgültigkeit, Token-Status und Verbindungsintegrität können direkt in der App oder im Desktop-Client eingesehen werden. Transparente Sicherheitsmechanismen ermöglichen schnelles Troubleshooting und erhöhen das Vertrauen in Meshnet.
Zusammenfassend sicherheitsseitig betrachtet bietet Meshnet eine End-to-End-Verschlüsselung, authentifizierte Endpunkte und einen strukturierten Sicherheits-Stack, der Fehlersuche erleichtert. Dennoch gilt: wie bei jedem verteilten privaten Netz hängt die Gesamtsicherheit auch von der ordnungsgemäßen Geräteverwaltung, regelmäßigen Aktualisierungen und dem konsequenten Umgang mit Berechtigungen ab. Die Hinweise aus der verlinkten Dokumentation zeigen, dass NordVPN hier auf integrierte, nachvollziehbare Mechanismen setzt, die das Risiko außerhalb der End-to-End-Verbindung weiter eindämmen. Siehe Leitfaden für Meshnet-Benutzer. Was ist nvpn and why it matters for secure browsing in 2026
Hinweis: Auf der Seite kann es Verweise auf kommerzielle Partnerschaften geben. Links auf der Seite können eine Provision ermöglichen.
Betriebsmodelle: privatnetzwerk vs dateifreigabe über meshnet
Meshnet von NordVPN lässt sich als privates, verteiltes Netz nutzen oder als Dateiablage- bzw. Druckerfreigabe-Kernel in einem kleinen lokalen Knoten-Cluster. Die direkte Antwort: beide Einsatzarten arbeiten über denselben verschlüsselten Kanal, doch die Anwendungsszenarien, Latenzanforderungen und Sicherheitsimplikationen unterscheiden sich deutlich. Fernzugriff auf entfernte Geräte, gemeinsame Dateifreigabe und Druckerfreigabe finden so statt, dass du kontrollieren kannst, welche Ressourcen sichtbar sind und wie streng du Authentifizierung und Zugriffsregeln gestaltest. Von der Dokumentation her zeigen sich klare Muster: Meshnet verbindet Geräte direkt, vermeidet zentrale Serversicherheitspunkte und verschlüsselt den Verkehr Ende-zu-Ende.
I. Fernzugriff, digitale Ablage und Peripherie sicher verbinden
- Fernzugriff nutzt Meshnet wie eine private, virtuelle Brücke zu Heim- oder Bürogeräten. Du bekommst Zugriff auf entfernte Rechner, NAS-Volumes oder Raspberry Pi-Hosts, ohne herkömmliche VPN-Tunnelkonfigurationen neu zu erstellen. Die Authentifizierung erfolgt über dein NordVPN-Konto und die Meshnet-Verbindungslogik koordiniert Adressierung und NAT-Traversal. Die Praxis zeigt: Geräte erscheinen im gleichen logischen Netz, auch wenn sie geografisch getrennt sind.
- Dateiablage über Meshnet funktioniert, indem freigegebene Ordner oder NAS-Dienste als Netzlaufwerk eingebunden werden. Die End-to-End-Verschlüsselung sorgt dafür, dass Dateien beim Transport geschützt bleiben. Dabei kommt es darauf an, ob du Remotespeicherprotektoren wie SMB oder NFS nutzt und wie du ACLs bzw. Nutzerberechtigungen konfigurierst.
- Druckerfreigabe lässt sich über Meshnet so abbilden, dass Druckaufträge über das private Netz laufen. Das reduziert Abhängigkeiten von öffentlich erreichbaren Druckservern. Die Freigabe bleibt sicher, solange der Drucker korrekt authentifiziert wird und der Zugriff auf authentifizierte Hosts beschränkt bleibt.
II. Latenz und Bandbreite durch verschlüsselten Verkehr
- Verschlüsselter Verkehr führt zu einer spürbaren, aber meist moderaten Mehrbelastung der Bandbreite. Die End-to-End-Verschlüsselung erzeugt zusätzlichen Overhead, der sich je nach Protokoll (z. B. TLS-basiert oder eigenständige Meshnet-Overlays) und Netzwerktopologie unterschiedlich auswirkt.
- Die Latenz erhöht sich typischerweise dort, wo mehrere NAT-Hops oder komplizierte Traversal-Methoden nötig sind. In Praxisbeispielen kann die Reaktionszeit bei Fernzugriffen merklich vorhanden sein, wenn Endgeräte hinter restriktiven Firewalls stehen.
- Für Dateiablage zeigt sich oft eine reasonable bis gute Übertragungsgeschwindigkeit, sofern die beteiligten Netzteile stabil sind und keine plötzlichen Burst-Übertragungen stattfinden. Bei großen Dateien oder vielen kleinen Transaktionen kommt es auf Socket-Optimierung und Blockgrößen an.
III. Abgrenzung zu klassischen VPN-Verbindungen Nord VPN preis 2026: preisstruktur, laufzeiten und versteckte kosten
- NordVPN Meshnet setzt auf direkte Geräteverbindungen statt eines zentralen VPN-Gateways. Das bedeutet, dass du weniger zentrale Angriffsflächen hast, weil kein einzelner Knoten die gesamte Verbindungslogik steuert.
- Im Vergleich zu klassischen VPNs ist Meshnet stärker auf lokale, peer-to-peer orientierte Nutzung ausgelegt. Die Konfigurationslast fällt tendenziell geringer aus, wenn du vorhandene Geräte in dein Meshnet integrierst.
- Ein wichtiger Unterschied: Meshnet bleibt aktiv, solange beide Endpunkte verbunden sind. Bei klassischen VPNs hängt das Verhalten oft von der Gateway-Verfügbarkeit ab; Meshnet kann robuster erscheinen, wenn du mehrere Peers betreibst.
From what I found in the documentation, practical guidance emphasizes careful Segmentierung, klare Freigabeeinstellungen und die Prüfung von Zugriffrechten. In der Praxis sollten Admins darauf achten, dass Freigaben nur für explizite Nutzer oder Hosts geöffnet sind, und regelmäßig Berechtigungen prüfen. Die Meshnet-Anzeige zeigt dir, wer verbunden ist und welche Ressourcen sichtbar sind, so bleibst du auditierbar. Laut der bereitgestellten Quellen lässt sich Meshnet gut in kleine bis mittlere Netze integrieren, während große, verteilte Infrastrukturen zusätzliche Planung benötigen. Weitere Details zu den Einsatzszenarien findest du in der Dokumentation und den Praxisberichten zu Meshnet. https://nordvpn.com/de/meshnet/
Einrichtungsschritte und praxis-tipps für meshnet NordVPN
Meshnet lässt sich mit wenigen Handgriffen über mehrere Geräte erstelleen. Der Schlüssel liegt in sauberer Planung der Berechtigungen, stabilen Firewall-Regeln und der frühzeitigen Vermeidung typischer Fehlerquellen. Wenn du weißt, wie Geräte sinnvoll zusammenhängen, bekommst du ein verlässliches, verschlüsseltes privates Netz. Gute Vorbereitung reduziert Frust und stellt Verbindungen von Anfang an stabil her.
Mehrere geräte in ein meshnet integrieren
Du kannst Meshnet auf Desktop-Betriebssystemen, Server-Rasberry-Pi-Knoten und mobilen Clients einsetzen. Beginne damit, jedem Gerät eine eindeutige Bezeichnung zu geben, damit du im NordVPN-Dashboard klare Zuordnungen siehst. In der Praxis bedeutet das: aktiviere Meshnet nacheinander auf jedem Gerät, teste die Verbindung zum zentralen Knoten und bestätige, dass der Zugriff von fremden Knoten akzeptiert wird. Folgendes Vorgehen hat sich bewährt: zuerst Windows-Rechner, dann ein Linux-basiertes Gerät, schließlich mobile Clients. Wenn alle Knoten erreichbar sind, erstelle eine Testverbindung, bevor du produktive Freigaben öffnest. Konsistente benennen hilft später bei Fehleranalysen. In offiziellen Anleitungen findest du Schritt-für-Schritt-Pfade zum Aktivieren auf verschiedenen Plattformen. Links verweisen auf konkrete Prozeduren, zum Beispiel wie man Meshnet am Desktop aktiviert. Achte darauf, dass jede neue Verbindung einen eigenen Schlüssel hat und passe die Berechtigungen entsprechend an. Weitere Details findest du in der Dokumentation zu Meshnet und in den Support-Artikeln.
Richtige berechtigungen und firewall-einstellungen
Das Netz lebt von klar definierten Rechten. Verlege für jeden Knoten eine Rollen- bzw. Berechtigungsstufe, damit nicht jeder Knoten Zugriff auf alle Freigaben hat. In der Praxis bedeutet das: schränke massiven Zugriff von externen Geräten ein und ermögliche gezielte Freigaben nur für etablierte Interaktionen. Die Firewall gehört so konfiguriert, dass nur Meshnet-Verkehr zugelassen wird und direkte Zugriffe von außen blockiert sind. Wenn du beispielsweise Dateien freigibst, nutze temporäre Freigaben mit Ablaufdatum. In Konfliktfällen prüfe zuerst, ob die zugreifenden Adressen tatsächlich innerhalb des Meshnet liegen. Gezielte freigaben minimieren ungewollte zugriffe. Die Server- und Client-Weraspekte müssen regelmäßig überprüft werden, besonders nach größeren OS-Updates. Die Dokumentation empfiehlt, Berechtigungen nach Bedarf zu aktualisieren und unnötige Freigaben zeitnah zu entfernen. Regelmäßige checks helfen, Sicherheitslücken zu vermeiden. Weitere Hinweise findest du in den Support-Artikel zur meshnet-Konfiguration.
Fehlerquellen bei ersteinrichtung vermeiden
Die häufigsten Stolpersteine passieren bei der ersten Einrichtung: falsche nodelisten, abweichende zeitzonen, oder vergessene berechtigungen. Um solchen fehlern vorzubeugen, starte mit einer übersichtlichen liste aller knoten inklusive ip-adressen, schlüssel und zulässiger kommunikationspfade. Vermeide es, mehrere meshnet-Instanzen parallel zu betreiben. Konzentriere dich auf eine funktionierende baseline, bevor du weitere knoten hinzufügst. Eine korrekte zeitsynchronisation ist essenziell, denn zeitstempel helfen bei der konfliktlösung und bei der verifikation von verbindungen. Wenn eine Verbindung nicht zustandekommt, prüfe zuerst die meldungen im log, dann die firewall-regeln und zuletzt die berechtigungen auf dem betroffenen knoten. Logs prüfen und schritte reproduzierbar dokumentieren. In der Praxis zeigen sich manche fehler durch veraltete client-versionen. Aktualisiere daher regelmäßig auf die neueste Meshnet-Version. Aktualisieren reduziert viele probleme. Insgesamt lohnt sich eine klare initialkonfiguration, gefolgt von iterativen tests auf jedem knoten. Was ist chip VPN und was bedeutet das für sicherheit und geschwindigkeit 2026
Hinweis: Links auf der seite können affiliate-links enthalten.
Leistung, stabilität und typische fehler bei meshnet
Meshnet liefert eine verteilte privates Netzwerkschicht über das übliche VPN-Tunnelprotokoll hinaus. Die nutzbare Bandbreite kann durch overlay-Verkehr leicht absinken, da zusätzliches Routing- und Re-Routing-Verkehr entsteht. In der Praxis bedeutet das: du siehst gelegentlich eine geringfügig andere Latenz, besonders wenn mehrere Knoten gleichzeitig aktiv sind. Die Leistung hängt stark von der Netzwerklast ab. Dennoch bleibt der Sicherheitsnutzen klar erkennbar, da der Overlay-Verkehr isoliert läuft und der direkte Pfad zwischen Endpunkten weniger sichtbar ist.
1) Geschwindigkeitsschicht durch Overlay-Verkehr
Overlay-Verkehr ergänzt den reinen Verkehr deiner Geräte. Wenn Meshnet Verbindungen zwischen mehreren Knoten aufbaut, entsteht zusätzlicher Header-Verkehr und Pfadwechsel. Das führt zu messbar höheren Round-Trip-Zeiten in Szenarien mit vielen aktiven Peers. I observed, dass bei gleichzeitiger Nutzung mehrerer Geräte pro Meshnet-Teilnehmer die Spikes in der Latenz sichtbar werden. Die Basisschätzung bleibt stabil, doch realweltlich merkst du bei LAN-Partys oder Filesharing-Sessions eine leicht reduzierte Nettobandbreite pro Endgerät. Die Verschlüsselung bleibt dabei aktiv, und der Schutzgrad ändert sich nicht grundlegend durch die Overlay-Schicht.
I dug into the support- und release-notes zu Meshnet, dort heißt es, dass netzwerkseitig zusätzlicher Overlay-Verkehr berücksichtigt werden muss, besonders bei komplexeren Topologien. Meshnet-Seite von NordVPN erklärt die grundsätzliche Funktionsweise und die Open-Source-Natur der Verbindung. Verständnis der Overlay-Kosten hilft beim Tuning von Knoten-Anzahlen.
2) Netzwerkauflösung bei wechselnden netzen
Wenn sich dein Endgerät zwischen Netzwerken bewegt, passt Meshnet die Pfade dynamisch an. Der Wechsel von heimischem WLAN zu mobiler Verbindung oder zu einem weiteren LAN führt zu einer Neuverhandlung der Overlay-Routen. Die Praxis zeigt, dass sich die Neustarts von bestimmten Meshnet-Komponenten teils verzögert bemerkbar machen, weil neue Peers gefunden oder alte abgeklemmt werden müssen. In stabilen Umgebungen mit festen Subnetzen bleibt das Meshnet-Verhalten vorhersehbar. Wichtig: die endgültige End-to-End-Sicherheit bleibt auch bei Netzwechseln erhalten, weil der Open-Source-Charakter der Implementierung Transparenz bietet. Was ist a kostenloser VPN anbieter und welche fallstricke verstecken sich dahinter?
Laut öffentlich zugänglichen Berichten wird Meshnet durchaus als flexibel beschrieben, jedoch kann der Pfadwechsel gelegentlich kurz zu kurzen Unterbrechungen führen. Die nordvpn-Hilfe beschreibt, wie man Geräte erneut verbindet, falls ein Peer vorübergehend verschwindet. Was ist Meshnet und wie funktioniert es liefert anschauliche Beispiele zu Gerätekonstellationen. Pfadwechsel bei Netzwechseln ist normal, bleibt aber meist kurz.
3) Häufige fehlerquellen und how-to fixes
Viele Stolpersteine entstehen durch falsche Netzwerkkonfiguration oder veraltete Clients. Ein häufiger Fehler ist das Fehlen der korrekten Peer-Adressen oder das Nichtföllstandhalten von Berechtigungen in der Meshnet-Konfiguration. Wenn einer der Peers nicht korrekt verbunden wird, hilft oft ein Neuverbinden oder das Zurücksetzen der Meshnet-Verbindung. Ein zweiter häufiger Fall betrifft Zertifikate oder Berechtigungsstempel in der VPN-Umgebung. Hier genügt oft ein kurzes Refresh der Anmeldeinformationen oder das erneute Authentifizieren des Knotens.
Aus dem Handbuch geht hervor, dass die Meshnet-Clients regelmäßig aktualisiert werden sollten. Wenn Verbindungen stocken, prüfe, ob der Endpunkt online ist, ob die Tor-/DNS-Einstellungen stimmen und ob der eigene Router UPnP korrekt aktiviert hat. In der Praxis hilft es, alle relevanten Endgeräte neu zu starten und sicherzustellen, dass die Firewall-Verbindungsregeln Meshnet-Verkehr zulassen. Für detaillierte Schritte verweisen ich auf die offizielle Anleitung, die konkrete Fehlermeldungen mit Lösungsschritten schildert. Leitfaden für Meshnet-Benutzer. Neustart der Meshnet-Komponenten behebt oft dreifache Latenzprobleme durch stale tokens.
Wenn du trotzdem nicht weiterkommst, sammle konkrete Fehlermeldungen, Versionen der Clients und die beteiligten Betriebssysteme. Danach sind gezielte Schritte möglich: Aktualisieren der App, Prüfen der Netzwerkeinstellungen, erneutes Berechtigen der Peers. In vielen Fällen genügt ein sauberer Neustart oder Wiederherstellen der Standardkonfiguration, um wieder sichtbare Meshnet-Pfade zu erhalten. Gezieltes Troubleshooting zahlt sich aus.
Hinweis: Links auf der Seite können Affiliate-Links sein. Die Informationen zu Meshnet bleiben unabhängig, auch wenn Monetarisierung erwähnt wird. Was ist a NordVPN account und wie sicherst du dein Profil 2026
Was als nächstes zählt: der praktische Weg nach vorn
Meshnet von NordVPN öffnet mehr als nur einen Tunnel. Es verlagert den Fokus von reiner Abdeckung auf zuverlässige, verschlüsselte Verbindungen im eigenen Umfeld. Eine klare Erkenntnis: Es geht nicht nur um Anonymität, sondern um stabile, kontrollierbare Netzwerktopologien zwischen Geräten. Ich sehe darin eine strukturierte Alternative zu herkömmlichen VPN-Verbindungen, die sich besonders für Geräte untereinander eignen. Die Verschlüsselung bleibt stark, die Protokolle sind nachvollziehbar, und die Geschwindigkeit hängt von der knappen Router-Topologie ab. Dabei ist das Ziel, Ausfälle zu minimieren und Latenzen zu senken, wenn Geräte direkt miteinander kommunizieren.
Eine gute Perspektive ist, Meshnet als Baustein zu verstehen, der sich in größere Sicherheitsstrategien integrieren lässt. In der Praxis bedeutet das: digitale Arbeitsplätze besser verzahnen, Fehlerrückmeldungen bündeln und eine zentrale Übersicht über vernetzte Geräte behalten. NordVPN betont die Transparenz der Protokolle, und das lässt sich nutzen, um Fehlermodi früh zu erkennen. Die Folge ist mehr Kontrolle, weniger Überraschungen.
Was Sie diese Woche konkret tun können: prüfen, welche Geräte sich im Netz befinden, und eine kurze Testverbindung zwischen zwei Knoten aufbauen. Wenn das klappt, legen Sie eine einfache Fehlerbehebung fest: Neustart der Verbindungsdienste, Protokoll-Check und Anpassung der MTU-Größe. So steigern Sie die Zuverlässigkeit spürbar. Welche Geräte möchten Sie zuerst vernetzen?