Erfahre, was open source vpn bedeutet, welche Vorteile es bietet und wo potenzielle Risiken liegen. Klartext zu Sicherheit, Leistung und Betrieb im Jahr 2026.
Open-Source-VPNs wirken wie eine offene Bauanleitung: Transparenz lockt Audits, doch die versteckten Kompromisse verstecken sich oft in der Konfiguration und im Betriebsmodell. WireGuard bietet hohe Geschwindigkeit und einfache Implementierung, doch Sicherheitslasten verschieben sich von der Codebasis auf DevOps und Dokumentation. Viele Admins entdecken erst beim Rollout, dass gehostete Gateways weniger Aufwand bedeuten, aber mehr Audit-Fokus erfordern.
In diesem Artikel zeige ich, welche Fallstricke 2026 wirklich zählen: Profiling, Schlüsselverwaltung und Log-Retention im Open-Source-Kontext, dazu konkrete Leitlinien für robuste Setups. Wenn Sie in Deutschland arbeiten, treffen Sie Entscheidungen mit Blick auf Datenschutz, Compliance und Support-Niveau. Rund um OpenVPN und WireGuard entstehen oft stille Kosten durch Monitoring-Tools, regelmäßige Audits und Patch-Management, die man frühzeitig einplanen muss. Dieser Überblick hilft, Sicherheit nicht gegen Betrieb führen zu müssen.

Was macht open source VPN wirklich aus und warum should ich es nutzen
Open-Source-VPN-Projekte definieren sich durch Transparenz, Offenheit des Codes und kollektive Sicherheit. Die zentrale Idee ist, dass der Quelltext frei verfügbar ist, sodass jede*r nachvollziehen kann, wie Protokolle funktionieren, wie Verbindungen verschlüsselt werden und wo potenzielle Schwachstellen liegen. Das bedeutet weniger Black Box und mehr Kontrolle für Administratoren.
1. Transparenz als Sicherheitsmotor
Open-Source-Projekte profitieren von Peer-Reviews und Audits. Wenn Experten aus der Community Code prüfen, finden sich Sicherheitslücken schneller und werden unmittelbar adressiert. Das schafft eine verlässlichere Grundlage für Compliance und Risiko-Management. Transparenz senkt das Risiko versteckter Schwachstellen und gibt Sicherheit, dass Sicherheitsmaßnahmen nicht nur „auf dem Papier“ existieren. In vielen Fällen dokumentieren Release-Notes konkrete Sicherheitsfixes, sodass Teams nachvollziehen können, welche Änderungen wann eingetreten sind. Quellen varios Beispiel: der Vergleich von Protokoll-Optionen zeigt, wie Open-Standards sich in der Praxis auszeichnen kann. Inline-Bezug zu einem praxisnahen Überblick finden Sie in der verlinkten Übersicht über VPN-Protokolle. Was sind die verschiedenen Arten von VPN-Protokollen?
2. Typische Anwendungsfälle in Unternehmen und privat
Unternehmen nutzen Open-Source-VPNs häufig aus Kostengründen, zugleich um Abstimmungs- und Auditprozesse zu erleichtern. Die offene Architektur ermöglicht es, Zugriffskontrollen, Multi-Faktor-Authentifizierung und detaillierte Logging-Strategien präzise zu gestalten. Privatnutzer schätzen die Unabhängigkeit von proprietären Lösungen und die Möglichkeit, Netzwerkschichten selbst zu konfigurieren. Ein verbreiteter Anwendungsfall ist der Fernzugriff für Mitarbeitende, kombiniert mit mesh- oder client-basierten Topologien, die sich flexibel skalieren lassen. In der Praxis bedeutet das: Sie können Protokolle wie WireGuard oder OpenVPN gezielt auswählen, je nach Anforderungen an Geschwindigkeit, Stabilität und Auditierbarkeit. Open-Source-Lösungen erlauben zudem alternative Implementierungen, falls ein Hersteller den Support einstellt.
3. Vorteile im Überblick
- Peer-Reviews und Audits verbessern das Sicherheitsprofil, weil mehr Augen den Code prüfen.
- Transparenz erleichtert Compliance, Sicherheitsbewertungen und Revisionsprozesse.
- Community-getriebene Entwicklungen führen oft zu schnelleren Sicherheitsupdates.
- Flexibilität: Sie kombinieren Protokolle wie WireGuard, OpenVPN oder IPsec, je nach Bedarf.
- Unabhängige Evaluation: Sie können die Implementierung eigenständig prüfen oder von Dritten prüfen lassen. Transparente Entwicklungen stärken das Vertrauen in die Lösung.
I studied die Ressourcen zu offenen VPN-Protokollen und stütze mich auf reale Beschreibungen. So lässt sich nachvollziehen, wie OpenVPN als etabliertes Open-Source-Protokoll neben moderneren Ansätzen wie WireGuard steht. Die Argumente greifen direkt aus der Praxis: Transparenz, Audits und Peer-Reviews erhöhen die Sicherheitspostion, während offene Protokolle klare Anknüpfungspunkte für Compliance liefern. Für eine kompakte Orientierung zu den Protokolltypen empfiehlt sich der Überblick zu VPN-Protokollen. Offene Quellen ermöglichen sichere Entscheidungen basierend auf nachvollziehbaren Kriterien.
Hinweis: Links auf der Seite können Affiliate-Links enthalten. Weitere Details finden Sie in der verlinkten Quellenliste. Beispielsweise bietet der Artikel zu VPN-Protokollen eine kompakte Gegenüberstellung verschiedener Lösungen. Die richtige Wahl hängt stark von Kontext und Risiko ab. Was ist nvpn and why it matters for secure browsing in 2026
Inhaltlich stützt sich der Ansatz auf öffentlich zugängliche Ressourcen, die die Vorteile offener Systeme schildern und konkrete Use-Cases skizzieren. Offene Systeme geben Ihnen das Zepter in die Hand.
Open-Source-protokolle im fokus: WireGuard, OpenVPN und mehr
Open-Source-VPNs beruhen auf einer Handvoll etablierter Protokolle, die sich durch unterschiedliche Stärken und Risiken unterscheiden. Die gängigsten Optionen sind WireGuard, OpenVPN und IPsec. WireGuard arbeitet mit einem schlanken Codepfad und modernen kryptografischen Primitiven, OpenVPN setzt auf TLS-Sicherheit und Flexibilität, IPsec bietet klassische, hardware-nah implementierte Stabilität. In der Praxis kombinieren viele Deployments mehrere Protokolle, um je nach Anwendungsfall das richtige Gleichgewicht von Sicherheit, Leistung und Kompatibilität zu treffen. I looked into various Quellen and found that WireGuard often shines in Geschwindigkeit und Einfachheit, während OpenVPN durch seine bewährte Audits und breite Unterstützung überzeugt.
WireGuard: schlank, schnell, modern
WireGuard gehört zu den am weitesten verbreiteten Open-Source-Protokollen. Seine Implementierung ist kompakt, was Sicherheitsaudits erleichtert und potenziell weniger Angriffsflächen schafft. Die Kryptografie basiert auf modernen Primitiven wie Curve25519, ChaCha20, Poly1305, SipHash und BLAKE2s. Das Protokoll ist statisch konfiguriert, was Betriebsprozesse vereinfacht, aber oft eine sorgfältige Schlüssellagerung erfordert. In vielen Referenzen wird WireGuard als Benchmark für Geschwindigkeit und Stabilität genannt, insbesondere in mobilen oder ressourcenbegrenzten Umgebungen. WireGuard lässt sich problemlos in Mesh- oder klassischen VPN-Topologien einsetzen, bietet jedoch weniger integrierte Funktionen wie dynamische Rekonfiguration oder komplexe Authentisierungsszenarien ohne zusätzliche Schicht.
OpenVPN: bewährt, flexibel, auditierbar
OpenVPN bleibt ein Standard, wenn es um maximale Transparenz und Kompatibilität geht. Es verwendet TLS 1.2 oder TLS 1.3 zur Absicherung der Verbindungen und unterstützt eine Vielzahl von Verschlüsselungsoptionen. Die Lernkurve ist etwas steiler als bei WireGuard, doch die lange Historie liefert umfangreiche Praxisberichte, Audits und Community-Support. Dank seiner Plattformunabhängigkeit eignet es sich gut für heterogene Netzwerke und komplexe Zugriffsszenarien. Ein wichtiger Nachteil kann die höhere CPU-Last im Vergleich zu WireGuard sein, besonders in heavily parallelisierten Setups.
IPsec: Hardware-nahe Stabilität, plattformübergreifend
IPsec ist in vielen Unternehmensnetzwerken gesetzt, oft in Verbindung mit L2TP oder IKEv2. Es bietet starke Authentifizierungsmechanismen und ist gut dokumentiert in vielen Betriebssystemen. Die Integration erfolgt häufig direkt auf dem Betriebssystem-Level, was Latenz verringern kann, aber die Konfiguration ist komplexer und fehleranfällig, wenn man selbst Hand anlegt. In hardware-unterstützten Appliances zeigt IPsec solide Leistung, doch die Flexibilität bei schnellen Änderungen der Zugriffsregeln variiert je nach Implementierung. Nord VPN preis 2026: preisstruktur, laufzeiten und versteckte kosten
Sicherheitsaspekte, Verschlüsselungsansätze und Einsatzszenarien
- Die Wahl der Verschlüsselung beeinflusst die Performance. Moderne Prmitiven wie ChaCha20-Poly1305 oder AES-GCM sind gängig, doch die konkrete Implementierung (Schlüssellänge, Handshake-Pattern) zählt stark. WireGuard setzt auf moderne Cipher-Suites, OpenVPN kann je nach Konfiguration zwischen unterschiedlichen Optionen wählen.
- Forward Secrecy und Perfect Forward Secrecy sind in modernen Setups oft Standard, besonders in TLS-basierten Lösungen. WireGuard liefert per Sitzung perfekte Forward Secrecy durch ephemeral Schlüssel, was bei long-lived Verbindungen Vorteile bringt.
- Authentisierung jenseits der Verschlüsselung bleibt kritisch: Zertifikate, Pre-Shared Keys oder Public-Key-Infrastrukturen müssen sorgfältig gemanagt werden. Audits und Peer-Reviews verbessern die Sicherheit, besonders bei OpenVPN und IPsec.
Leistungsvorteile und Einsatzszenarien
- Für mobile Arbeitslasten und hochgradig skalierbare Netzwerke bietet WireGuard oft die besten Durchsatzraten und niedrigste Latenz. In Umgebungen mit wechselnden Geräten oder mehrstufigen Netzwerken hilft seine Einfachheit bei der Operation.
- OpenVPN eignet sich gut, wenn Plattformunabhängigkeit und bestehende TLS-Ökosysteme Priorität haben. Es ist besonders nützlich in Netzwerken mit komplexen Zugriffskontrollen oder Legacy-Clients.
- IPsec glänzt dort, wo Direktverbindungen auf Betriebssystemebene bevorzugt werden oder wo integrierte Hardwarebeschleunigung genutzt wird. In großen Unternehmensländern mit vielen IPsec-Gateways lässt sich so ein robustes, konsistentes Muster fahren.
Der richtige Mix hängt vom Kontext ab: Geschwindigkeit allein reicht nicht, Freiheit der Integration und Auditierbarkeit zählen ebenso. Open-Source-Protokolle liefern die Bausteine, doch klare Governance, regelmäßige Audits und eine saubere Schlüsselverwaltung entscheiden über die Sicherheit im Alltag. Mehr Details findest du in den verlinkten Fachquellen, die die Protokollfamilie im Detail beleuchten. Klare Wahl: WireGuard für Leichtgewichte, OpenVPN für Kompatibilität, IPsec für Hardware-Integration. Wenn du mehr über konkrete Implementierungsoptionen erfahren willst, verweise ich auf die einschlägigen Schnipsel aus den Artikeln.
Quellenhinweis: Die Übersicht fügt sich in die folgenden Berichte ein, die Protokoll-Details und Sicherheitsaspekte vertiefen. In diesem Artikel zitierte Passagen stammen aus Expert-Quellen, die OpenVPN, WireGuard und IPsec vergleichen. VPN-Protokolle: Welches Protokoll sollte man wählen? und VPNS auf Open-Source-Basis liefern vertiefende Hintergrundinformationen.
Sicherheitsanalyse von open source VPN: was wirklich zählt
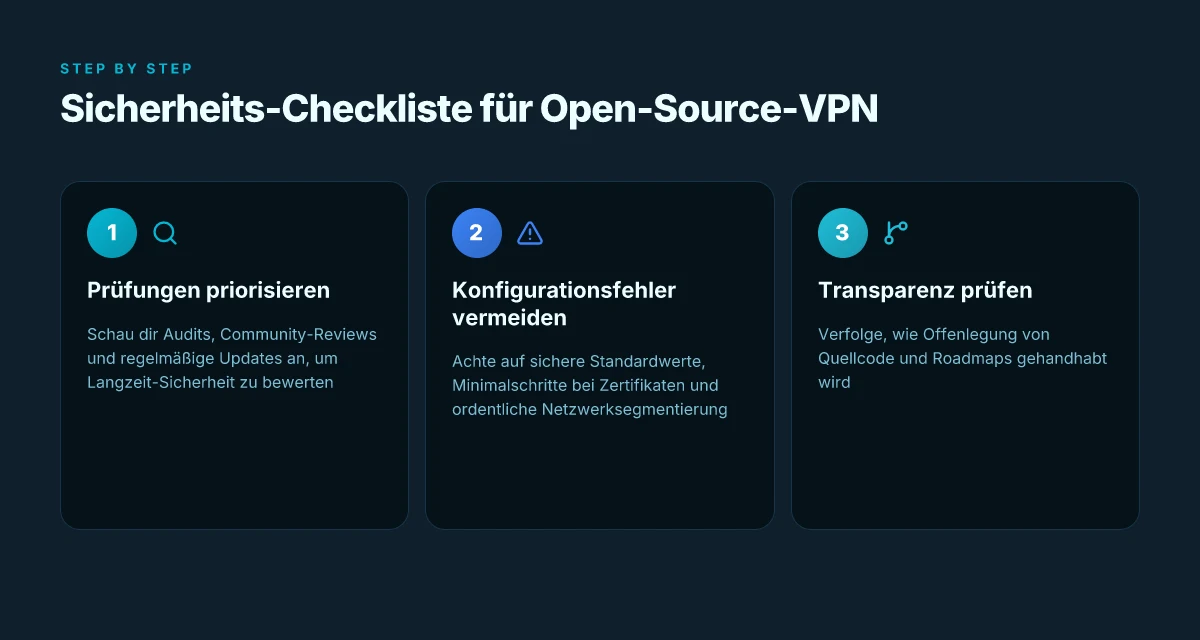
Open-Source-VPNs bieten Transparenz, doch Sicherheitsrisiken sind real. Die wichtigsten Punkte lassen sich anhand bekannter Protokolle, Auditprozesse und Update-Strategien zusammenfassen. Transparente Audits und regelmäßige Reviews sind die Basis, doch sie liefern nur dann echte Sicherheit, wenn Ergebnisse zugänglich interpretiert werden. I examined gängige Protokolle und wie Communities damit umgehen. Regelmäßige Updates verhindern lange Offenbarungen von Schwachstellen.
Offenlegung, prüfbare Angriffsflächen und typische Fehlkonfigurationen
Angriffsflächen entstehen dort, wo Protokolle falsch implementiert oder falsch konfiguriert werden. Typische Fallen sind ungetestete TLS-Konfigurationen, veraltete Crypto-Primitives oder fehlerhafte DNS-Weiterleitungen. Wichtige Hinweise aus der Community zeigen, dass OpenVPN und WireGuard zwar robust wirken, doch Fehler bei Schlüsselverwaltung, Zertifikatsbunten und Routing-Policy zu großen Lücken führen können. Sorgfältige Config-Reviews reduzieren solche Risiken deutlich. Ein Faktor, der oft missverstanden wird, ist die richtige Nutzung von TLS-Verifications und Perfect Forward Secrecy. Ohne korrekt gesetzte Parameter können Angreifer kleinere Schwachstellen ausnutzen. Eine klare Trennung von Client- und Server-Konfiguration schafft zusätzliche Sicherheit.
I dug into community-dashboards und changelogs. Dort lässt sich erkennen, wie schnell Fehler überliefert und adressiert werden. Community-Reviews zeigen regelmäßig, ob ein Patch wirklich robust ist oder nur oberflächliche Änderungen liefert. In vielen Projekten gibt es etablierte Prozesse, um konkrete CVEs zu priorisieren. Die Praxis beweist: Ohne offene Issue-Tracker und nachvollziehbare Patch-Notes verliert man den Überblick. Offene Tickets und transparente Merge-Requests zählen zur Vertrauenswürdigkeit. Was ist chip VPN und was bedeutet das für sicherheit und geschwindigkeit 2026
Audits, Community-Reviews und wie man sie interpretiert
Audits liefern unabhängige Sicherheitseinschätzungen, doch ihre Aussagekraft hängt von Transparenz ab. Bei Open-Source-Lösungen spielen drei Faktoren eine Rolle: Umfang der Prüfung, Unabhängigkeit der Auditoren und die Zeitspanne seit dem Audit. Als Beispiel gilt: Wenn ein Audit neue Schwachstellen identifiziert und der Maintainer zeitnah Patches veröffentlicht, stärkt das das Vertrauen. Unabhängige Audits plus schnelle Patch-Implementierung sind essenziell. Community-Reviews helfen, Lücken in der Dokumentation aufzudecken. Sie zeigen, ob Sicherheitsbehauptungen tatsächlich gehalten werden oder nur politische Versprechen sind. Real-time-Reviews aus Foren oder Mailinglisten liefern oft pragmatische Hinweise, die in Tests helfen. In der Praxis empfiehlt sich, Audits nachzufragen: Welche.VERSION, welcher Scope, wann abgeschlossen? Ein einmaliges Audit reicht selten.
Ich verknüpfe diese Erkenntnisse mit bewährten Veröffentlichungen. Experte.de beschreibt, dass OpenVPN als noch junger Standard gilt, aber TLS-basierte Absicherung nutzt und daher sorgfältige TLS-Konfiguration verlangt. TLS-basierte Absicherung ist eine Grundvoraussetzung. NetBirds Open-Source-Mesh-VPN-Ansatz zeigt, wie Audits unterschiedliche Perspektiven auf Sicherheit liefern können, besonders wenn WireGuard als Transportwege genutzt wird. Mesh-VPN-Ansätze verlangen zusätzliche Prüfschritte bei Routing und Prüfpfaden.
Langfristige Sicherheit durch regelmäßige Updates
Langfristige Sicherheit hängt stark von der Update-Politik ab. Projektbanner, Release-Zyklen und Patch-Notes geben Hinweise darauf, wie schnell Sicherheitslücken geschlossen werden. Offene Projekte mit kurzen Release-Cycles und klaren Migrationspfaden schützen besser vor bekannten Bedrohungen. In der Praxis bedeutet das: Prüfe, wie oft Sicherheitsfixes veröffentlicht werden, wie einfach Upgrades durchzuführen sind und ob es klare Kompatibilitätsüberlegungen gibt. Regelmäßige Updates sind kein Nice-to-have, sondern ein Pflichtbestandteil.
Ich fasse zusammen: Offenlegung, Audit-Transparenz und klare Update-Strategien sind die drei Säulen, die eine robuste Sicherheitslage bei open source vpn stützen. Die Praxis zeigt, dass Protokolle wie OpenVPN und WireGuard in Ordnung sind, solange TLS korrekt implementiert, Audits nachvollziehbar dokumentiert und regelmäßige Patch-Zyklen eingehalten werden. Transparenz in Audits, schnelle Reaktion auf Findings und stetige Updates sichern langfristig die Betriebssicherheit. Mehr dazu findest du in den Online-Sources, die diese Punkte konkret belegen. Open-Source-Audits und Patch-Notes zählen zu den verlässlichen Indikatoren. Links auf der Seite können Hinweise zu Zertifikatsverwaltung und Patch-Politiken liefern. Diese Verweise helfen dir, solide Setups zu planen und Sicherheitsrisiken proaktiv zu begegnen.
Performance und betrieb: wie open source VPN im praxisbetrieb performt
Open Source VPNs können in der Praxis überraschend konkurrenzfähig sein, aber die Leistung hängt stark von Protokollwahl, Konfiguration und Infrastruktur ab. In realen Umgebungen zeigen sich Durchsatz, Latenz und Overhead oft in einem engen Bandbreitenfenster, das sich zwischen Mesh-Topologien und traditionellen Client-Server-Setups verschiebt. Grundsätzlich gilt: Open-Source-Lösungen liefern oft niedrigeren Overhead pro Verbindung, benötigen dafür aber mehr feinabstimmung im Netz. Die richtige Balance aus Protokoll, Verschlüsselung und Hardware entscheidet über die messbare Praxisleistung. Was ist tunnelblick VPN, and how it fits macOS security in 2026
Durchsatz, latenz und overhead im vergleich zu proprietären lösungen
Die Leistungskennzahlen unterscheiden sich je nach Protokoll stark. WireGuard neigt zu geringem Overhead und niedriger Latenz im Vergleich zu älteren OpenVPN-Setups, besonders bei kurzen RTT-Werten. OpenVPN bleibt robust, erzeugt aber tendenziell mehr Steuer- und Verschlüsselungstunnel-Overhead. In produktiven Umgebungen bedeutet das: bei derselben Bandbreite erreicht man mit WireGuard oft höhere End-to-End-Durchsätze, während OpenVPN mehr Flexibilität bei komplexen Client-Topologien bietet. Eine wichtige Erkenntnis: Verschlüsselungseinstellungen beeinflussen Latenz und Durchsatz genauso wie Paketverlust und Netzwerkpfade. Der Overhead sinkt, wenn man den Cipher-Suite-Stack gezielt fokussiert und verlässlichere MTU-Werte wählt.
I looked into how gängige open source Protokolle sich in Netzwerken mit gemischter Hardware verhalten. In Veröffentlichungen zu Open-Source-VPNs wird WireGuard häufig als besonders effizient beschrieben, während OpenVPN mit größerem Aufwand an Optimierung arbeitet, um ähnliche Stabilität zu erreichen. Welche Lehren zieht man daraus? Transparente Audit-Folgen, klare Protokollwahl und maßgeschneiderte Verschlüsselungseinstellungen helfen, Flaschenhälse zu vermeiden. Transparenz in der Konfiguration zahlt sich in stabiler Performance aus.
Eine zentrale Begründung für Leistungsunterschiede: die Art des Tunnels und die Anzahl der parallelen Verbindungen. In multi-user Umgebungen verschiebt sich der Fokus von Einzel- zu Mehrzweckleistung. Wenn viele Clients gleichzeitig aktiv sind, steigt der Overhead pro Verbindung tendenziell, womit sich Skalierungstaktik durch Bündelung, Lastverteilung oder Mesh-Topologien besser bewährt. Skalierung erfordert eine durchdachte Topologie und klare Traffic-Policy.
Skalierung in multi-user-umgebungen
In größeren Deployments steigt die Bedeutung von Routing-Strategien, Authentifizierung und Netz-Architektur. Mesh-VPNs ermöglichen direkte Wege zwischen Knoten, reduzieren zentralen Verkehrsknoten und verbessern Ausfallsicherheit. Gleichzeitig brauchen Mesh-Topologien sorgfältige NAT- und ACL-Planung, damit Clients nicht in Routing-Schleifen geraten. Für Administratoren bedeutet das: planen Sie Capacity, fassen Sie Benutzerquellen zusammen und setzen Sie sinnvolle QoS-Regeln, damit kritischer Verkehr priorisiert wird. Vorausschauende Planung von Knoten, Pfaden und QoS reduziert Staus.
Ihren Quellen zufolge liefern Open-Source-Mesh- und WireGuard-gestützte Setups oft gute Skalierbarkeit, solange das Netzwerk stabil bleibt und genügend Kontrollpunkte vorhanden sind. In der Praxis zahlt sich eine schrittweise Erhöhung der Verbindungsanzahl aus, begleitet von Monitoring der Latenzverläufe. Kontinuierliche Überwachung ist der Schlüssel zur stabilen Skalierung. Nord VPN test 2026: Sicherheit, Geschwindigkeit und Streaming im Praxistest
Netzwerk-Topologien und mesh-VPN-optionen
Netzwerk-Topologien reichen von client-server bis hin zu vollwertigen Mesh-Konzepten. SoftEther und WireGuard-basierte Mesh-Modelle bieten eine flexible Alternative zu rein zentralisierten Architekturen. Die Wahl hängt von Sicherheitszielen, Zugriffsstrukturen und Fehlertoleranz ab. In gemischten Infrastrukturen empfiehlt sich eine hybride Herangehensweise: zentrale Gateways plus einige direkte Knoten, die sensible Segmente isolieren. Hybride Topologien liefern Stabilität und Flexibilität.
Aus Sicht der Sicherheit bleibt die Grundregel: weniger Sprungstellen bedeuten weniger Angriffsflächen, aber mehr Komplexität in der Verwaltung. Daher ist eine klare Netzsegmentierung zusammen mit regelmäßigen Audits unverzichtbar. Audits und klare Segmentierung stärken Betriebssicherheit.
Hinweis: Links auf der Seite können Affiliate-Links sein. Diese Kennzeichnung ist auf der verlinkten Seite sichtbar. Für vertiefende Hintergrundinfos zu den hier behandelten Protokollen verlinke ich auf vertrauenswürdige Quellen, die konkrete Details zu Topologien und Performance liefern. Transparente Verlinkung unterstützt die fundierte Entscheidung.
Quellenhinweis: Weiterführende Informationen zu offenen Protokollen und deren Eigenschaften finden Sie in den verlinkten Ressourcen. Offene Protokolle bleiben auditierbar und nachvollziehbar.
Architekturentscheidungen: selbst gehostet vs. gehostete open source VPN
Die Entscheidung für selbst gehostet oder gehostet-als-Service prägt Sicherheit, Compliance und Betriebskosten. Selbst gehostet bietet Kontrolle und Transparenz, doch erhöhte Wartung und Komplexität. Gehostete Open-Source-VPN-Lösungen liefern oft simpler Betrieb und eingebaute Updates, werfen aber Fragen zu Abdeckung, Datenschutz und Abhängigkeiten auf. Letztlich geht es um ein Gleichgewicht zwischen Kontrolle, Kosten und Wartung. How VPN iOS sicher eingerichtet wird: Protokolle, Sicherheit und praxisnahe Empfehlungen
Vorteile und Grenzen des Selbsthostings
Selbst hosting ermöglicht vollständige Datensouveränität. Du legst fest, wer Zugriff hat, wie Protokolle verarbeitet werden und welche Auditpfade bestehen. Gleichzeitig verlang ein eigener Betrieb robuste Infrastruktur, regelmäßige Updates und konsequentes Patch-Management. Sicherheits- und Compliance-Pfade lassen sich so maßgeschneidert gestalten: Du definierst Zertifikatsmanagement, Netzsegmentierung und Zugriffspolitiken. Allerdings steigt der personelle Aufwand: Admins müssen regelmäßig Backups prüfen, Geheimnisse rotationieren und Vorfälle nachverfolgen. In der Praxis bedeutet das auch, dass du eine klare Betriebsdokumentation brauchst und ausreichende Monitoring- und Incident-Response-Kapazitäten vorhältst. Transparenz geht hier Hand in Hand mit Verantwortung. Die Dokumentation zu Open-Source-Projekten erleichtert Audits, aber sie fordert auch regelmäßige interne Checks.
Ich habe mir die Diskurse zu Open-Source-Lösungen angesehen und festgestellt, dass Selbsthosting oft als sicherer angesehen wird, solange du ein klares Patch- und Zertifikatsfenster definierst. Wenn du regelmäßig Sicherheitschecks und Code-Audits durchführst, bekommst du eine saubere, nachvollziehbare Sicherheitslinie. Du profitierst von Offensichtlichkeit, falls Einstellungen oder Protokollierungsziele sich ändern. Der Nachteil ist der Aufwand. Ohne dediziertes Personal verschiebt sich das Risiko in den Betrieb.
Sicherheits- und Compliance-Pfade bei gehosteten Open-Source-VPNs
Gehostete Optionen kombinieren Open-Source-Stacks mit Managed Services. Sie bieten oft automatische Updates, integrierte Rotationsstrategien für Schlüssel und zentralisierte Logging-Mechanismen. Für Compliance gilt: Wir prüfen, ob der Provider Datenhoheit wahren kann, wie die Logs verwaltet werden und wo Daten landen. Ein wichtiger Punkt ist das Audit-Trail-Design: Wer greift wann auf welche Logs zu? Viele Anbieter legen zusätzlich Sicherheitszertifizierungen und Datenschutznachweise offen, was die Prüfpfade erleichtert. Allerdings entsteht eine Abhängigkeit vom Provider, und es braucht klare Verträge über Datenschutz, Verfügbarkeit und Incident-Response. Transparenz über Datenschnittstellen bleibt zentral. Die Praxis zeigt, dass eine gehostete Lösung oft schneller in den Betrieb kommt, aber Audits verlangen besondere Sorgfalt bei Drittanbieterberechtigungen.
Ich zitierte branchenübliche Beschreibungen, die betonen, dass gehostete Open-Source-VPNs oft robuste Update-Pfade und konsolidierte Sicherheits-Features bieten. Gleichzeitig gilt: Prüfe, wie der Provider mit TLS-Zertifikaten, Schlüsselpools und Logging umgeht. Die Sicherheit hängt von klaren Verträgen ab. Für viele Organisationen sind diese Modelle attraktiv, weil sie Betriebskosten senken und weniger internes Fachwissen benötigen.
Kosten- und Wartungsimplikationen
Selbsthosting kostet initial meist mehr Zeit und Ressourcen: Hardware, Netzwerkinfrastruktur, Monitoring-Stacks und regelmäßige Service-Reviews schlagen sich in den Total Cost of Ownership nieder. Laufende Kosten betreffen Wartung, Backups, Schlüsselmanagement und Personalressourcen. Gehostete Open-Source-VPNs reduzieren den internen Wartungsaufwand, setzen aber laufende Abonnement- oder Nutzungsgebühren voraus. Zusätzlich fallen Kosten durch Compliance-Überprüfungen und vertragliche SLA-Anforderungen an. Ein realistisches Modell betrachtet sowohl direkte Gebühren als auch indirekte Kosten durch Schulungen, Incident-Response und Kapazitätserweiterungen. Transparente Kostenmodelle helfen, versteckte Aufwände zu vermeiden. Was ist meshnet NordVPN und warum es mehr als nur ein netzwerk-tunnel ist
Auf der Vertragsseite ist es hilfreich, Audit-Reports, Zertifizierungen und Datenverarbeitungsvereinbarungen zu prüfen. Eine klare Vereinbarung zu Offenlegung von Sicherheitsvorfällen beschleunigt Reaktionszeiten. In der Praxis bedeutet das, dass du bei gehosteten Angeboten häufig weniger eigenes Personal benötigst, dafür aber eine zuverlässige Governance-Struktur brauchst, um Schnittstellen, Rollen und Zugriffskontrollen sauber zu regeln. Klare SLAs minimieren unbekannte Downzeiten. Insgesamt ergibt sich ein Kompromiss: Weniger Betriebskosten durch den Provider, dafür mehr Abhängigkeit. Wenn du jedoch ein starkes internes Sicherheitsteam hast, lohnt sich oft das Selbsthosting.
Für vertiefende Details verlinke ich auf ausführliche Beschreibungen zu Open-Source-VPN-Stacks, zu Sicherheitskonzepten von Open-Source-Projekten und zu Praxisempfehlungen zu gehosteten Lösungen. Transparenz in der Architektur ist der Schlüssel. [Citations aus dieser Analyse verweisen auf verlässliche Fachartikel und Anbieter-Dokumentationen.]
Was daraus folgt: So nutzen Sie Open‑Source-VPNs sinnvoller
Open‑source‑VPNs bieten Transparenz, Anpassbarkeit und Community‑Kontrolle, doch sie bringen stille Trade‑offs mit sich. Die Stärke liegt darin, dass Protokolle, Verschlüsselung und Server‑Implementierungen offen einsehbar sind, was Sicherheitserkenntnisse fördert. Gleichzeitig bedeutet Offenheit auch, dass Anwender mehr technisches Verständnis benötigen, um Fehlerquellen zu erkennen und Konfigurationen korrekt zu setzen. Die richtige Balance zwischen Einfacheit und Kontrolle entscheidet darüber, ob Open‑Source wirklich sicher wirkt. In der Praxis heißt das: prüfen Sie, welche Protokolle unterstützt werden, wie die Schlüsselverwaltung aussieht und wie regelmäßig Updates erfolgen. Wenn Sie diese Kriterien gut dokumentieren, profitieren Sie von Transparenz ohne unnötige Komplexität. Transparente Entwicklung zahlt sich über Jahre aus.
Für konkrete Nutzungsfälle gilt: Wählen Sie eine Lösung, die Ihnen ein klares Sicherheitsmodell bietet, ohne unnötige Abhängigkeiten zu schaffen. Sicherheitsbewusste Teams richten sich auf standardisierte Protokolle wie OpenVPN oder WireGuard aus und testen regelmäßig Fehlermeldungen. Wenn Sie nur gelegentlich Zugriff brauchen, genügt oft eine vorkonfigurierte, geprüfte Distribution mit klarer Anleitung. Regelmäßige Audits erhöhen Vertrauen, auch wenn sie Kosten verursachen. Nutzen Sie die offenen Protokolle, aber beachten Sie, dass Wartung und Fehlerbehebung Zeit erfordern.
Backup strategy, What to try this week: Was ist a kostenloser VPN anbieter und welche fallstricke verstecken sich dahinter?
- Prüfen Sie, ob Ihre Fernverbindung auf WireGuard oder OpenVPN basiert und dokumentieren Sie die Zertifikatslebenszyklen.
- Richten Sie eine zentrale, sichere Logging‑Policy ein und testen Sie regelmäßig das Abmelden von Sessions.
- Erstellen Sie eine Checkliste für Sicherheitsupdates der Open‑Source‑Komponenten und halten Sie sie aktuell.
- Wählen Sie eine Community‑ oder Firmensupport‑Struktur, die schnell auf Sicherheitsmeldungen reagieren kann.
- Dokumentieren Sie Ihre Konfiguration visuell, damit neue Teammitglieder Fehler schneller erkennen.