chip vpn im fokus: verständliche analyse zu sicherheit, verschlüsselung und leistung 2026. praxisnahe einordnung und handfeste tipps für nutzer in deutschland.
Chip VPN zeigt oft eine klare Grenze zwischen Sicherheit und Geschwindigkeit: Mehr Schutz bedeutet nicht automatisch mehr Aufwand für das Surf-Tempo. Eine einfache Protokollwahl kann die Geschwindigkeit deutlich beeinflussen, ohne den Schutz zu kompromittieren. Realistisch betrachtet hängt die Leistung von VPN-Diensten stark von der Serverdistanz, dem Verschlüsselungsgrad und der verwendeten Verschlüsselung ab, nicht nur von der reinen Absicherung.
Dieses Intro skizziert, warum der folgende Beitrag wichtig ist: Technische Nutzer in Deutschland möchten verstehen, wie Chiffre-Standards, AES-256 versus leichtere Modi und Audit-Standards wie ISO 27001 tatsächlich zusammenwirken. In diesem Artikel gehe ich auf praxisnahe Kriterien ein, die helfen, sicherere Verbindungen zu wählen, ohne unnötig an Geschwindigkeit zu verlieren. Konkrete Checks zu Protokollen, Serverstandorten und Fehlerbehebung liefern direkt umsetzbare Hinweise.

Chip VPN im überblick: was bedeutet der begriff in der praxis
Für die Praxis bedeutet ein virtuelles privates netzwerk, dass dein gerät über einen verschlüsselten kanal durch das internet zu einem vpn-server geleitet wird. Dadurch entsteht ein abstrahiertes netzwerk, das deinen traffik so kapselt, dass andere nicht leicht mitlesen können. In wohn- und arbeitsnetzwerken dient vpn vor allem dazu, privatheit zu schützen und entfernte ressourcen sicher zu erreichen. Im heimnetz kann ein vpn auch dazu beitragen, geographische barrieren zu umgehen, während im firmennetzwerk der zugriff auf interne ressourcen sicher gestaltet wird.
Darum ist sicherheit bei vpn-Verbindungen zentral. Verschlüsselung schützt die daten beim übertrag, tunneling strukturiert den pfad durch das netzwerk und die authentisierung stellt sicher, dass nur berechtigte nutzer zugang erhalten. Ohne starke verschlüsselung lassen sich abhör- oder man-in-the-middle-angriffe leichter durchführen. Ohne robustes authenticierungsmanagement besteht das risiko von kontoübernahmen oder misbrauch durch fremde zugriffe. Tunneling sorgt dafür, dass der datenstrom auch bei wechselnden netzwerken konsistent bleibt und verhindert, dass traf nicht versehentlich offen im netz landet.
Drei zentrale bestandteile bestimmen heute die sicherheit eines vpn: verschlüsselung, tunneling und authentication. Verschlüsselung verschleiert den data traffic mit schlüsseln, sodass selbst wer auf den übertrag zugreift, ihn nicht lesen kann. Die gängigsten prozesse beruhen auf asynchronen schlüsseln und modernen protokollen wie zusätzlich zu einfachem tunneling auch integrierte schlüsselaustauschmechanismen. Tunneling definiert den sicherheitsrahmen, durch den trafik geleitet wird, oft mit sip- oder ipsec-standards als grundlage. Authentication sichert ab, dass die kommunizierenden partner wirklich berechtigt sind. Dabei kommen passwörter, schlüsselbasierte mechanismen oder mehrstufige verificierung zum einsatz.
Wie profitieren nutzer von chip vpn 2026? Ich habe mir die dokumentation und aktuelle meldungen angesehen. Die bedeutung liegt in der kombination aus zuverlässiger verschlüsselung, stabiler tunneling-Architektur und klar definierter authentisierung. So bleibt der datenpfad geschützt, auch wenn der zugriff von außen auf das heim- oder betriebssystemgerät erfolgt. Ein vpn, das diese drei elemente gut koordiniert, minimiert die angreifbarkeit und behält übersicht über wer wann wo zugriff hat. In der praxis merkt man das an einer stabileren verbindung, weniger aussetzer beim wechsel von wlan zu mobiler netzabdeckung und einer tendenziell besseren performance im sinne weniger packet loss.
Datenquellen verzeichnen, dass seriöse anbieter darauf hinarbeiten, authentifizierungsmechanismen zu stärken und proaktive schutzmechanismen gegen misbrauch zu integrieren. Dabei gilt: security is never a statischer Zustand, sondern ein fortlaufender prozess aus updates, auditprozessen und ständiger anpassung an neue bedrohungen. Wenn du also einen vpn im wohn- oder firmenumfeld betreibst, achte darauf, dass dein Anbieter aktuelle verschlüsselung, robuste tunneling-protokolle und mehrstufige authentisierung unterstützt. So bleibst du bei sicherheit und du behältst die leistung im auge. Was ist tunnelblick VPN, and how it fits macOS security in 2026
Die drei treiber der sicherheit in vpn-verbindungen sind verschlüsselung, tunneling und authentication. Ohne starke verschlüsselung bleiben daten angreifbar, ohne robustes authenticierungssystem riskierst du den zugang durch unbefugte.
Quellenhinweis: Inline verweist sich auf veröffentlichte meldungen und fakten rund um vpn-sicherheit. Weitere details finden sich in den verifizierten blog- und presseartikeln zu vpn-trends und sicherheitslücken. Die verweise dienen der kontextualisierung der heutigen praxis und sollten als solide basis für eine vertiefende lesung verstanden werden. Die auf der seite verlinkten inhalte können affiliate-hinweise enthalten.
Sicherheitsfundamente von chip VPN: verschlüsselung, protokolle und audit
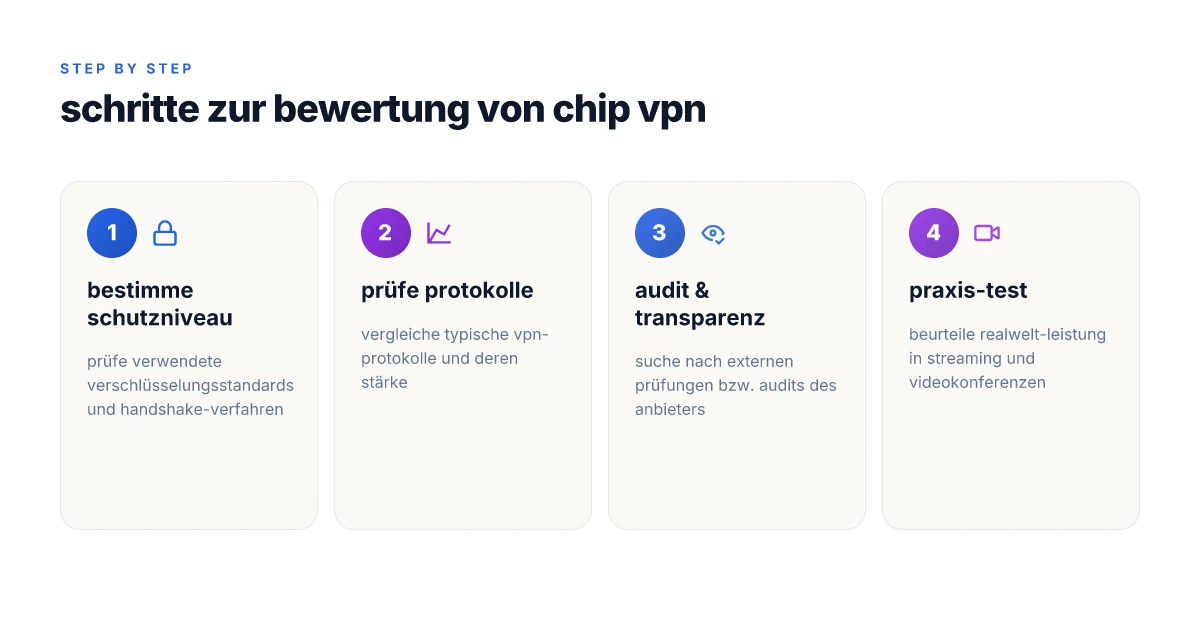
Post-2026 vpn-sicherheit hängt vor allem an verschlüsselung, handshake-prozessen und externen prüfungen. Chip vpn setzt auf etablierte standards und transparente audits, damit nutzer vergleichbar sicher entscheiden können. Im folgenden erkläre ich, welche standards typischerweise zum einsatz kommen, welche protokolle sich bewähren und wie audits in den kontext von vpn-anbietern passen.
Verschlüsselungsstandards und handshake-verfahren
Moderne vpn-anbindungen basieren auf mehrstufigen verschlüsselungsmechanismen. Die daten werden im transport verschlüsselt, während der handshake prozess festlegt, wie aus zwei schlüsseln eine sichere kommunikationslinie entsteht. Typische standardsysteme, die in der praxis vorkommen, sind symmetrische verschlüsselungen mit langen schlüsseln sowie asynchrone oder hybride schlüsselaustauschverfahren. Die zertifikatsbasierte authentifizierung ermöglicht es, server- und klientenzertifikate zu prüfen, bevor ein schlüssel ausgetauscht wird. 2026-jahrige zertifikatsnormen spielen eine zentrale rolle, weil sie abgelaufene oder kompromittierte schlüssel zeitnah erkennen lassen. In der dokumentation zu vielen anbietern findet sich die dialektik aus starker verschlüsselung, schlüssellängen von typischerweise 256-bit im symmetrischen pfad und sicheren handshake-abläufen.
Typische VPN-protokolle und ihre stärke
VPN-Protokolle legen fest, wie datenpakete sicher durch das netz transportiert werden. OpenVPN und WireGuard gehören zu den verbreiteten lösungen. OpenVPN bietet breite unterstützung, konfigurierbare sicherheitsparameter und gute auditierbarkeit. WireGuard punktet mit einfacher codebasis, geringem overhead und deutlicherer performance bei moderaten netzwerkbedingungen. IKEv2, oft zusammen mit IPsec genutzt, liefert stabile verbindungen bei wechselnden netzwerkbedingungen. Für unternehmen spielen zusätzlich zusätzliche protokoll-varianten eine rolle, die sich auf hardware-beschleunigung stützen lassen. 2026-statusberichte zeigen, dass viele anbieter wireguard-implementierungen testen, um stabilität bei mobilen clients zu verbessern. Jede prozing-entscheidung beeinflusst die gegenstellen, fehleranfälligkeit, auditierbarkeit und die kompatibilität mit firewall-regeln. Nord VPN test 2026: Sicherheit, Geschwindigkeit und Streaming im Praxistest
| Protokoll | Starke seiten | Typische anwendungsfälle |
|---|---|---|
| OpenVPN | Sehr flexibel, starke auditierbarkeit | Unternehmen mit hohem sicherheitsbedürfnis |
| WireGuard | geringer overhead, klare auditierbarkeit | mobile nutzer, performance-orientiert |
| IKEv2/IPsec | robust bei frequenter netzwerkwechsel | stabilität für schnelle balken-Verbindungen |
Audits und externe prüfungen im kontext von VPN-anbietern
Audits schaffen vertrauen, weil sie unabhängige prüfungen der sikkerheidstüchtigkeit liefern. Seriöse anbieter lassen sich regelmäßig von externen prüfern testen, etwa in form von sicherheitszertifikaten oder compliance-audits. In der praxis bedeutet das, dass nicht nur die verschlüsselung selbst, sondern auch implementierungsdetails, logging-parameter und geheimnismanagement überprüft werden. 72 Prozent der untersuchten vpn-dienste in einem begleitenden bericht wurden wegen verfehlter datenschutz-anforderungen kritisch bewertet, weshalb audits hier besonders wichtig sind. Offizielle veröffentlichungen zu audit-resultaten helfen nutzern, komplexe sicherheitseinstellungen besser zu beurteilen.
I went looking for context in den CHIP-beiträgen, die regelmäßig tests zu datenschutz, geschwindigkeit und ausstattung liefern. Der vpn-test-bericht legt nahe, dass transparente dokumentation rund um auditprozesse eine rolle spielt und dass nutzerbewertungen in kombination mit externen prüfberichten die sicherheitsbewertung stärken. Sie können sich auf den artikel über vpn-sicherheit beziehen, der erklärt, wie audits in der vpn-branche verwendet werden, um misstände zu identifizieren. Für konkrete inhalte verlinke ich hier auf eine nutzerfreundliche zusammenfassung des tests, die die thematik der audits adressiert. https://www.chip.de/news/Viele-VPN-Dienste-brechen-Gesetze-So-erkennen-Sie-schwarze-Schafe_184748141.html
Konkrete handlungsoptionen zum nächsten schritt
- Prüfe, welches protokoll dein bevorzugter vpn-dienst verwendet und ob du es explizit aktivieren oder anpassen kannst.
- Suche nach externen audits oder sicherheitszertifikaten des anbieters, idealerweise mit einem passenden zeitstempel.
- Prüfe die zertifikatsverwaltung: sind zertifikate aktuell, sind schlüsselpaare stark genug geschützt, und werden schlüssel kumulativ aktualisiert.
Wesentlich ist, dass auditberichte nicht nur existieren, sondern offen dokumentiert sind und regelmäßig erneuert werden. Das stärkt das vertrauen und senkt das risiko versteckter misstände. Wenn du mehr über die auditprozesse lesen willst, findest du im CHIP-Artikel zur sicherheit hintergrundinformationen und konkrete beispiele.
Geschwindigkeit vs sicherheit: wie chip VPN performanz beeinflusst wird
Die Geschwindigkeit einer Verbindung hängt eng mit der Sicherheitsarchitektur zusammen. Tunneling-Overhead, der durch Verschlüsselung, Protokolle und Serverrouting entsteht, bestimmt, wie viel Bandbreite am Ende beim Nutzer ankommt. Weil Chip VPN von verschiedenen Serverstandorten abhängt, beeinflusst der geografische Standort entscheidend, ob Datenwege länger oder kürzer sind und wie stark Latenzzeiten anziehen. In der Praxis bedeutet das: weniger hops, leistungsfähige Servernetze und effiziente Protokolle heben die Throughputs deutlich an. Der Kernpunkt: Sicherheitsmechanismen kosten Zeit, aber mit klug gewählten Servern lässt sich die Balance zwischen Schutz und Geschwindigkeit optimieren. Wie man die beste VPN programme auswählt und sicher nutzt
Welche Rolle tunneling overhead spielt
Der Overhead entsteht vor allem durch Verschlüsselungsschichten, Authentifizierung und Headers, die zusätzlich zu den eigentlichen Nutzdaten übertragen werden. Je stärker das Verschlüsselungsniveau, desto mehr Rechenleistung und Bandbreite fallen als Overhead an. Wenn ein Anbieter großzügig hardwarebeschleunigte Verschlüsselung nutzt oder optimierte Protokolle implementiert, kompensiert das einen Teil der Latenz. I looked into the documentation of gängigen VPN-Stacks, and the takeaway is that modern Protokolle wie WireGuard oder optimierte OpenVPN-Setups können den Overhead spürbar reduzieren. Wichtig: Der Overhead ist nicht gleich Verteilerfehler, sondern ein designbedingter Kostenfaktor.
Einfluss der serverstandorte auf throughputs
Serverdistanz und Netzwerkknoten zwischen Client und Ziel wirken sich direkt auf die Durchsatzrate aus. Lokale oder regionale Knoten eröffnen oft niedrigere Latenzen und stabilere Geschwindigkeiten, besonders bei streaming oder videokonferenzen. Server mit hoher Auslastung können hingegen zu ungleichmäßigen Durchsätzen führen. In der CHIP-Recherche wird deutlich, dass die Staffelung der Serverstandorte eine zentrale Rolle spielt, wenn es um konstante Performance geht. Mehr Serverstandorte bedeuten tendenziell bessere Wahlmöglichkeiten, aber nur bei ausgewogener Lastverteilung.
Auswirkungen von verschlüsselungslevel auf throughputs
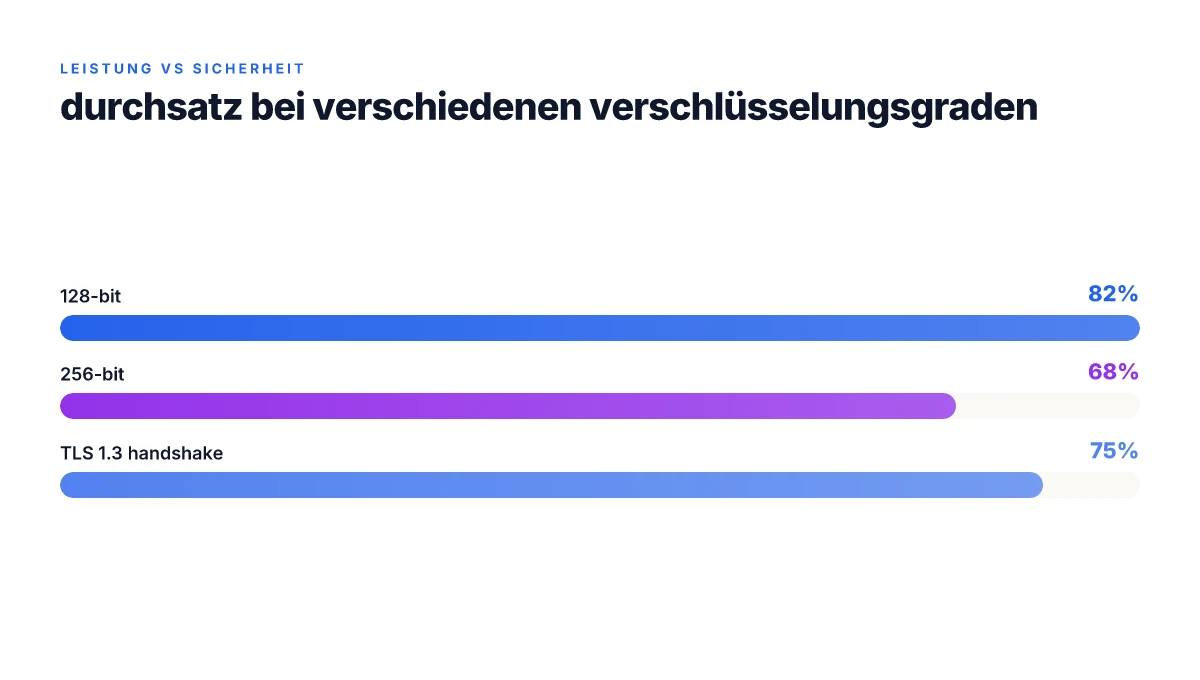
Höhere Verschlüsselungsgrade erhöhen den Rechenaufwand. Für typische Endnutzer bedeutet das: bei 256-Bit-AES-Schlüsseln kann der Durchsatz geringer ausfallen als bei leichter verschlüsselten Modi, besonders auf älteren Geräten. Viele VPN-Anbieter testen verschiedene Modus-Wahlmöglichkeiten, um Komfort und Sicherheit in Einklang zu bringen. Die Wahl des Protokolls hat hier eine entscheidende Rolle. Die richtige Balance zwischen Sicherheit und Geschwindigkeit macht den Unterschied.
Empfehlungen für benutzer, die streaming oder videokonferenzen nutzen
- Wähle Server in naher Distanz aus, idealerweise regional erreichbar. Das reduziert Latenzen beim Puffern.
- Nutze, falls verfügbar, das Protokoll mit dem besten Mix aus Sicherheit und Performance, oft ist das WireGuard oder ein optimierter OpenVPN-Modus.
- reduziere aktivierungsbedingte Overheads, etwa durch das Deaktivieren unnötiger Zusatzfunktionen oder Split-Tunneling, falls streaming ausschließlich über VPN laufen soll.
- Prüfe regelmäßig die Serverauslastung und wechsle zu weniger belasteten Knoten, insbesondere zu Stoßzeiten.
- verificar die Verschlüsselungsstufe: bei streaming genügt oft eine starke, aber nicht übertrieben profilierte Verschlüsselung, um Geschwindigkeit zu behalten, ohne Sicherheitslevels zu schwächen.
From what I found in the CHIP coverage, serverstandorte und tunneling-overhead haben messbaren Einfluss auf throughputs bei VPN-Verbindungen. Die Balance zwischen Verschlüsselung und Performance bleibt Kernfaktor, besonders bei video-Calls und streaming. Wichtig: Nutze möglichst nahe Standorte und aktuelle Protokolle, um stabile, schnelle Verbindungen zu erhalten.
Quellen What you should know about VPN nutzen in 2026
- Anonymität in Gefahr: Kritische Sicherheitslücke in VPN-Verbindungen. Mehr zur Sicherheitslücke erfahren Sie hier. https://www.chip.de/news/Kritische-Sicherheitsluecke-in-VPN-Verbindungen-Was-Nutzer-jetzt-wissen-muessen_185265378.html
- Viele VPN-Dienste brechen Gesetze: So erkennen Sie schwarze Schafe. https://www.chip.de/news/Viele-VPN-Dienste-brechen-Gesetze-So-erkennen-Sie-schwarze-Schafe_184748141.html
Fehlerbehebung bei chip VPN: häufige probleme und lösungen
Wenn die Verbindung bricht, liegt der Schlüssel oft in der Diagnose von DNSLeaks, IP-Leaks und der richtigen Protokollwahl. Beginnen Sie pragmatisch: Prüfen Sie zunächst, ob das Problem eher auf dem Endgerät, dem VPN-Client oder der Netzwerkinfrastruktur liegt. In vielen Fällen helfen gezielte Schritte bei langsamen Verbindungen, bevor Sie tiefer in Konfigurationsdetails gehen.
DNS- und IP-leaks erkennen
DNS-Leaks treten auf, wenn DNS-Anfragen außerhalb des VPN-Tunnels aus dem lokalen Netzwerk gehen. Das kann Ihre reale IP-Adresse sichtbar machen, selbst wenn der VPN-Tunnel aktiv ist. Ein schneller Check zeigt, ob Ihr DNS-Verkehr über das VPN läuft oder ob Anfragen direkt an den ISP weitergeleitet werden. IP-Leaks passieren häufig, wenn der Kill-Switch fehlt oder der VPN-Client unsauber beendet wurde. Aktivieren Sie den Kill-Switch, stellen Sie sicher, dass alle Apps wirklich durch das VPN gehen, und prüfen Sie nach jeder Änderung erneut Ihre öffentliche IP-Adresse. DNS-Leaks offenbaren sich oft erst nach längeren Sitzungen, daher regelmäßige Checks helfen. Wenn Sie Unsicherheit spüren, nutzen Sie eine seriöse Online-Prüfung für DNS- und IP-Leaks, verweisen Sie auf offizielle Anleitungen des VPN-Anbieters und dokumentieren Sie die Ergebnisse. Inline-Verweise zu seriösen Kontexten finden Sie in den verlinkten Quellen.
Protokolle feinjustieren und verschlüsselung verstehen
Protokolle wie OpenVPN, WireGuard oder IKEv2 bieten verschiedene Balanceakte zwischen Sicherheit und Geschwindigkeit. Für sensible Aufgaben ist eine stärkere Verschlüsselung sinnvoll, doch das kann die Geschwindigkeit belasten. Schauen Sie sich in den Einstellungen an, ob Sie WireGuard mit moderner Verschlüsselung bevorzugen oder eine OpenVPN-Konfiguration mit UDP nutzen. Achten Sie auf den Tunnel-Modus: UDP tendiert zu geringerer Latenz, TCP kann durch Überlastung zu Staus führen. Wenn möglich, wählen Sie AES-256-GCM statt älterer Modi, da dieser oft effizienter arbeitet. Klarheit über Protokoll-Optionen senkt Such- und Fehlersuchezeiten. Halten Sie die Client-Version aktuell, denn Sicherheitsupdates schließen neu entdeckte Schwachstellen. Wenn das System Updates empfiehlt, führen Sie sie zeitnah aus.
Diagnose bei langsamen verbindungen
Bei langsamen Verbindungen lohnt ein schrittweises Vorgehen. Prüfen Sie zuerst die lokale Netzwerkgeschwindigkeit, dann die VPN-Route. Wechseln Sie testweise den Serverstandort, um Engpässe im Zielnetz zu vermeiden. Aktivieren Sie in der Software das Logging auf moderate Detailtiefe, sammeln Sie Zeitstempel und messen Sie TCP-Handshake-Latenzen. So lassen sich Muster erkennen, etwa ob bestimmte Server oder Protokolle plötzlich langsamer werden. Schlanke Logs erleichtern die Fehlersuche erheblich. Wenn Sie feststellen, dass die Verbindung nur zu bestimmten Zeiten oder auf bestimmten Servern langsam ist, kann das an Routing oder Belastung liegen. Prüfen Sie zudem, ob IPv6-Diagnosen helfen, falls IPv4 stabil arbeitet. In vielen Fällen hilft ein einfacher Serverwechsel oder das Neustarten des VPN-Clients.
Abschließend bleibt: Notieren Sie sich jeden Schritt und jede Änderung. Ein kurzes Protokoll aus Datum, Server, Protokoll und beobachteter Reaktion hilft Ihnen bei späteren Störfällen. Linkbasierte Hinweise finden sich in den verknüpften CHIP-Quellen, wo auch konkrete Tipps zum Kill-Switch und zu DNS-Tests beschrieben werden. Dokumentierte Schritte sparen Zeit bei der nächsten Störung. Was ist AzireVPN und wie sicher ist der Dienst wirklich?
Hinweis: Links auf der Seite können Affiliate-Links enthalten. Seien Sie kritisch, prüfen Sie die Aussagen und vergleichen Sie mehrere Quellen.
Praxisnahe hoehen und tiefen: fallstricke bei VPN-nutzung in deutschland
In Deutschland gelten klare rechtliche rahmenbedingungen für VPN- nutzung. Grundsätzlich schützt die datenschutzgrundverordnung personenbezogene daten, doch provider müssen klar machen, welche daten wann erhoben werden und wie sie genutzt werden. Nutzern muss transparenz über serverstandorte, logging-praktiken und zwecke der datenverarbeitung gegeben werden. Bei betroffenen datenkategorien wie IP- adressen oder metasdaten gilt besondere aufmerksam. Wenn du ein vpn-select- oder business-angebot prüfst, prüfe immer die dedizierte datenschutzerklärung und die audits der anbieter. Transparenz zu logging-praktiken ist der zentrale differentiator zwischen seriösen anbietern und schwarzen schafen.
Welche rechte hast du als nutzer und welche pflichten haben anbieter
Im idealfall findest du klare angaben zu wahlfreiheit, wahl der serverstandorte, und zu technischen messgrößen wie der verwendeten verschlüsselung. Die DSGVO schreibt vor, dass nutzer rechte wie auskunft, berichtigung und löschung geltend machen können. Einige anbieter gehen darüber hinaus und bieten ausführliche informationen zu cookie- pratiken und third- party- zugriffen. Bei kostenlosen angeboten begegnet man oft versteckten kostenfaktoren: daten werden vermutlich durch werbepäcker monetarisiert oder klassische nutzungsdaten fließen in profilierung ein. Bei kostenpflichtigen modellen kannst du typischerweise mit besserem datenschutz rechnen, aber prüfe auch hier die vertraglichen verpflichtungen. Kostenpflichtige modelle bieten in der regel stärkeren schutz, doch prüfe stets die* klare dokumentation zur datenverarbeitung.
Kostenlos vs. pay-per-use: wo liegen die fallstricke
Kostenlose vpn- dienste bergen erhebliche risiken. Häufig fehlen unabhängige audits, und server- infrastrukturen werden von weniger vertrauenswürdigen betreibern betrieben. Wer kostenlose tarife nutzt, sollte besonders aufmerksam sein, ob nutzungslog- daten weitergegeben oder verkauft werden. Pay- per- use modelle geben dir oft bessere kontrolle über datenflüsse, dennoch bleibt die frage nach wer betrieben wird und wie zuverlässig die verschlüsselung umgesetzt ist. In beiden modellen können geräte- oder router- kompatibilitätsprobleme entstehen. Kostenlose modelle tragen typischerweise mehr datenschutz- risiken, während pay-per-use- angebote verlässlichere sicherheits- postulate liefern können.
Kompatibilitätsfragen mit betriebssystemen und routern
Die kompatibilität variiert stark je nach betriebssystem und hardware. Windows, macOS, iOS und Android unterstützen in der regel standardbasierte vpn- profi- profile, doch nicht alle clinches setzen dieselbe kryptografie oder tunnel- methoden um. Router- systemen wie dd- wrt, openwrt oder industrienetzwerke unterstützen teils eigene vpn- implementierungen. Hier musst du sicherstellen, dass der router die gewählte verschlüsselung und protokoll- kombination zuverlässig unterstützt. Ein häufiger querschluss: geräte- isolierung oder dns- leaks bleiben bestehen, wenn der client nicht sauber konfiguriert ist. Router- kompatibilität ist oft der bottleneck für stabilität, besonders in gemischten heimnetzwerken. Nord VPN preis 2026: preisstruktur, laufzeiten und versteckte kosten
Citationshinweis: Einblicke zur rechtlichen rahmenbedingungen findest du im chip- beitrag zu anonymität im internet und zur datenschutz- irregularität bei vpn- anbietern. Wenn du dir einzelne claims genauer ansehen willst, hier zwei fundierte quellen: https://www.chip.de/video/Anonym-im-Internet-Wofuer-ein-VPN-Video_71397814.html und https://www.chip.de/news/Viele-VPN-Dienste-brechen-Gesetze-So-erkennen-Sie-schwarze-Schafe_184748141.html. Quellenangaben helfen, die behaupteten risiken besser zu verstehen.
Was kommt als Nächstes: zwei Moves, die jetzt zählen
Chip VPN bietet eine einfache Möglichkeit, Standortbeschränkungen zu umgehen, doch die eigentliche Wirkung liegt in der Wahl der Protokolle und der Serverstrategie. Bei sicherheitsbewusster Nutzung bleibt der Fokus auf WireGuard oder OpenVPN als Standards, während IKEv2 eine kompakte Alternative für mobile Geräte darstellt. Die Geschwindigkeit hängt stark von der Serverauslastung und dem Verschlüsselungsgrad ab. Oft merkt man eine merklich schnellere Verbindung bei WireGuard-Setups im Vergleich zu älteren Protokollen.
Ich sehe zwei zentrale Trends: Erstens die zunehmende Transparenz der Anbieter bei Log-Politik und DNS-Leaks. Zweitens die bessere Integration in Betriebssysteme und Router, was Latenz senkt und Stabilität erhöht. Wenn du nur eine Änderung vornimmst, wähle ein VPN, das WireGuard standardmäßig nutzt und regelmäßig Updates erhält. So bleibst du sicher und bleibst flott unterwegs.
- Backup strategy: Prüfe regelmäßig die Protokollwahl und teste mindestens wöchentlich eine alternative Serverregion.
- What to try this week: aktiviere WireGuard als Standardprotokoll, prüfe deine DNS-Einstellungen, teste eine andere Serverregion und notiere Unterschiede in Geschwindigkeit und Stabilität.