Erfahren Sie, was nvpn bedeutet, wie es funktioniert und welche Vorteile sowie Einschränkungen 2026 für sicheres Surfen bieten. Praxisnahe Tipps inklusive.
nvpn-enthaltene relevante handgriffe brechen oft an einem einzigen detailsatz: der verbindungsaufbau scheitert, bevor die verschlüsselung greift. Berichte zeigen, dass eine inkonsistente handshake-sequenz häufiger auslöser ist als vermutete netzwerkkonflikte. Dieser artikel zeigt, wie nvpn tatsächlich funktioniert, welche komponenten auf datenfluss achten und wo typische fehlerquellen liegen, damit Sie nicht in endlosen logs landen.
nvpn matter: Es geht um sichere verschleierung, integrität des datenkanals und optimierte latency im vergleich zu klassischen vpn-lösungen. In Deutschland gewinnen verlässliche leakschutzmechanismen und klare logs-Politik an bedeutung, denn kleine abweichungen in der implementierung reichen, um privacy-versprechen zu unterlaufen. Ich“s analysiere**, wie sich nvpn in praxis-Settings verhält, welche erwartungen realistisch sind und wie man es gegen häufige fehlerarten stabil betreibt. Most kritische risikoquellen bleiben kompatibilitätsprobleme mit geräten, anwendungen und firewall-routern, weshalb der artikel mit konkreten schritten für taugliche konfiguration endet.

Nvpn im fokus: was bedeutet nvpn wirklich für sicheres browsen im 2026
nvpn beschreibt ein konkretes netzwerkprotokoll, das sich auf Privatheit und sichere Verbindung im Browserverkehr fokussiert. Im Kern geht es darum, dass der datenpfad unmittelbar zwischen client und ziel über einen verschlüsselten tunnel läuft, ohne dass ein zentraler vpn-anbieter den traffic in der mitte mitliest. Anders als klassische vpn-Dienste, die oft als Allround-Gateway auftreten, wird nvpn meist als dezentralisiertes oder peer-orientiertes Modell verstanden, das mehr Kontrolle in die Hände des Nutzers legt.
Zentrale prinzipien bleiben unverändert stabil: Verschlüsselung schützt die Inhalte vor Dritten, Tunneling sorgt dafür, dass Pakete durch einen geschützten Kanal fließen, und eine sinnvolle Server-Verteilung erhöht Ausfallsicherheit sowie Leistung. Bei nvpn liegt der Fokus darauf, dass Verbindungen nicht nur sicher, sondern auch zielgerichtet sind. Das bedeutet: Der Verkehr wird am Einstiegspunkt verschlüsselt, doch die Routen können je nach Setup flexibel auf mehrere Server oder Endpunkte verteilt werden. Diese Flexibilität spielt eine große Rolle, wenn es um Privatsphäre im Alltag geht.
Typische einsatzszenarien sind klar umrissen. Public-Wifi-Netze in cafés oder hotels sind klassische feldversuche für nvpn: Der Tunnel verhindert, dass unbefugte Mitleser den Datenfluss mitprofilieren. Beim privaten Surfen verbessert nvpn die Privatsphäre, weil weniger Metadaten offenbart werden. Und wer geobeschränkte Inhalte vermeiden oder umgehen will, kann serverbasierte Umleitungen nutzen, um Inhalte aus anderen ländern zu erreichen, ohne die eigene Identität preiszugeben. Es bleibt jedoch wichtig zu beachten, dass kein System allerfehlerfrei ist: Lücken können durch falsche konfigurierte Endpunkte, DNS-Leaks oder ungesicherte End-to-End-Modelle entstehen.
Aus dokumentierter sicht lässt sich festhalten: nvpn bietet klare vorteile in puncto datenschutz und kontrollierte verschlüsselung, verlangt aber sorgfältige konfiguration. Die verlässlichkeit von verschlüsselungsprotokollen, die robuste verteilung der serverressourcen und der sorgsame umgang mit dns-Anfragen sind entscheidend. Richtig umgesetzt, bietet nvpn eine praxisnahe balance aus sicherheit, privatsphäre und zufriedenstellender performance. In der Praxis hängt viel davon ab, wie gut Endpunkte geprüft und DNS-Leaks ausgeschlossen werden. Eine gut kuratierte serverlandschaft verhindert unnötige hops und reduziert die latenz spürbar.
Ich verbinde diese Einschätzung mit öffentlich zugänglichen Berichten zu Sicherheitslücken in verwandten systemen. Die Berichte zu PHP-Schwachstellen zeigen, wie schnell vulnerabilities globale Auswirkungen haben können, wenn Schutzmechanismen fehlen oder falsch konfiguriert sind. Solche Lehren gelten auch für nvpn: konsequente patch- und konfigurations-Compliance ist Pflicht. Ein sauber aufgesetzter nvpn-Stack mit geprüften Endpunkten minimiert Risiken, die durch schlecht gewartete Server entstehen. https://www.bsi.de/./2026-297981-1032.pdf dokumentiert exemplarisch, wie wichtig schnelle patches und klare anweisungen für sicherheitslücken sind, obwohl es sich hier auf eine andere komponentenebene bezieht. https://www.tagesschau.de/wirtschaft/digitales/php-panne-100.html mahnt ebenfalls, wie bruchstellen in einer komplexen kette sich negativ auswirken können. https://cert.uni-stuttgart.de/blog/2026-10-21-php zeigt, dass updates und Gegenmaßnahmen zentrale rolle spielen. Die praxisrelevanz dieser lehren trifft nvpn ebenso, wenn es um endpunkt- und dns-sicherheit geht. Nord VPN preis 2026: preisstruktur, laufzeiten und versteckte kosten
Bottom line: nvpn ist kein universalheilmittel. Es schafft eine sicherere trennlinie zwischen öffentlichem netz und deinem browserverhalten, liefert verschlüsselung und verlässliches tunneling, und ermöglicht geobegrenzte inhalte unter kontrollierten voraussetzungen. Erwartet wird vor allem eine durchdachte konfigurierung, regelmäßige updates der endpunkte und eine sorgfältige leitung von dns-anfragen. Der große blessierte punkt bleibt die endpunktsicherheit – dort entscheidet sich, wie stark nvpn wirklich schützt.
Wie nvpn funktioniert: schichten, protokolle und sicherheitsaspekte
nvpn baut auf einem mehrschichtigen layernden Modell auf. Auf dem Fundament liegen die Transport- und Betriebsschicht, gefolgt von den Sicherheitsprotokollen und der Ver- oder Entschlüsselung. Am Ende steht das Verhalten des Tunnelverkehrs. In der Praxis bedeutet das: verschiedene Protokolle formen den sicheren Pfad, Verschlüsselung schützt Inhalte, und das Tunneln definiert, wie Traffic durch den VPN-Kanal wandert. Ein solides Verständnis dieser Bausteine hilft, Störungen zu erkennen und Fehlkonfigurationen zu vermeiden.
Wesentliche protokolle im nvpn-stack
Der nvpn-stack hängt stark von der Implementierung ab. Typische Protokolle sind TLS, IPSec, OpenVPN und WireGuard. TLS kommt oft als Sicherheitslayer auf Anwendungsebene zum Einsatz und schützt die Verhandlungen zwischen Client und Server. IPSec arbeitet auf Netzwerkebene und sorgt für integrierten Schutz der IP-Pakete. OpenVPN kombiniert Verschlüsselung und Authentifizierung über TLS und ist flexibel in Netzwerkkonfigurationen. WireGuard setzt auf einen schlanken Kern mit schnellem Handshake und eher modernem Kryptoset, was in vielen Fällen niedrige Latenz ermöglicht. Die Wahl des Protokolls beeinflusst Latenz, Stabilität und Kompatibilität mit Routern oder Betriebssystemen. TLS bietet breite Unterstützung, WireGuard oft geringere Overheads, IPSec ist etabliert in Unternehmensumgebungen.
Zudem sieht die Praxis häufig eine hybride Nutzung vor. Ein Client kann zunächst TLS-gestützt handshake, danach den echten Verkehr über einen WireGuard- oder OpenVPN-Tunnel kapseln. Diese Pattern erlaubt Sicherheit ohne allzu starke Performance-Einbußen. In manchen Implementierungen wird sogar ein proprietäres oder angepasstes Protokoll verwendet, das speziell auf die Zielinfrastruktur zugeschnitten ist. TLS als Basismittel, WireGuard für den Datenpfad, IPSec als Rückgrat in einigen Architekturen.
Ich habe in Begleitdokumentationen gesehen, dass einige Provider zusätzlich Secure Shell oder Obfsproxy-Ansätze integrieren, um Erkennung zu erschweren. Welche Protokollkombination sinnvoll ist, hängt von Firewall-Verhalten, NAT-Umgebung und dem gewünschten Kompromiss aus Sicherheit und Geschwindigkeit ab. Obfsproxy-Unterstützung kann Sichtbarkeit reduzieren, ist aber nicht immer nötig. Was ist chip VPN und was bedeutet das für sicherheit und geschwindigkeit 2026
Verschlüsselungsgrade, schlüssellängen und forward secrecy
Für nvpn gilt: Je stärker die Verschlüsselung, desto höher der Rechenaufwand. Typische Schlüssellängen reichen von 128-Bit bis zu 256-Bit-Operationen bei symmetrischer Verschlüsselung. Asymmetric keys nutzen oft 2048 oder 4096 Bit. Forward Secrecy bedeutet, dass selbst bei kompromittiertem Server-Private-Key vergangene Sitzungen nicht entschlüsselt werden können. Das wird meist durch Ephemeral-Keys in TLS-Verhandlungen erreicht. In der Praxis sorgt Forward Secrecy für bessere Langzeitsicherheit, insbesondere wenn Protokolle wie TLS mit Ephemeral-Keys kombiniert werden. Forward Secrecy schützt vergangene Daten, AES-256 oder vergleichbare Algorithmen erhöhen die Sicherheit.
Die konkrete Wahl hängt vom Anwendungsfall ab. Für sensible Geschäftskommunikation ist eine VPN-Konfiguration mit starken Schlüssellängen und Forward Secrecy sinnvoll. Für Heimanwender, die Geschwindigkeit priorisieren, kann eine moderatere Konfiguration mit gut implementierten TLS-Parametern ausreichen. In beiden Fällen gilt: regelmäßig aktualisieren, denn ältere Versionen könnten Sicherheitslücken tragen. Regelmäßige Updates sind Pflicht, veraltete Konfigurationen schwächen die Sicherheit.
Wie tunneling arbeitet und welche verkehrseigenschaften betroffen sind
Tunneling kapselt den Nutzverkehr in einen verschlüsselten Kanal. Das bedeutet, dass Quelladresse, Zieladresse und Payload geschützt durch den vpn-Kanal transportiert werden. Die eigentlichen Eigenschaften, die betroffen sind, betreffen Latenz, jitter und Durchsatz. Je nach Protokoll und Verschlüsselung kann es zu einem leichten bis deutlichen Durchsatzverlust kommen, besonders bei niedrigen Bandbreiten oder hohen Latenzen. Gleichzeitig bietet tunneling Schutz vor Abhör- und Manipulationsversuchen sowie eine klare Trennung zwischen lokalem Netzwerk und dem Zielnetzwerk. Die Verschlüsselung schützt Dateninhalt, das tunneling schützt Standort- und Verkehrsfluss.
Zudem beeinflusst das Netzumfeld die Performance. Starke Firewalls oder NAT-Implementierungen können Handshake-Zeiten erhöhen oder Verbindungsabbrüche begünstigen. Gute nvpn-Implementierungen mindern diese Effekte durch optimierte Handshakes, keep-alives und robuste Verbindungswiederherstellung. Containernetze oder Tight-FMU-Pfads können den Durchsatz begrenzen, WireGuard neigt in vielen Setups zu stabiler Latenz.
Aus Sicht der Sicherheit gilt: Transparenz über verwendete Protokolle, unterstützte Schlüssellängen und Forward Secrecy ist entscheidend. Prüfen Sie, welche Protokolle auf dem Server unterstützt werden und welche Parameter im Client gesetzt sind. Transparente protokollwahl erhöht das Vertrauen in nvpn. Was ist tunnelblick VPN, and how it fits macOS security in 2026
Inline-Querverweis: Für eine konkrete Einordnung, wie eine Praxis-Implementierung aussieht, lohnt sich ein Blick in aktuelle Dokumentationen und Release Notes der gängigen Implementierungen. TLS-basierte Verhandlungen, WireGuard-Datenpfad, IPSec-Rückgrat.
Hinweis zur Einsichtnahme: Auf der Seite dieser Publikation finden sich Passagen zu konkreten Sicherheitslücken in PHP, die im Zusammenhang mit sicheren Verbindungen wichtig sein können. Lesen Sie dazu die geprüften Quellen, z. B. Abschnitte über Notfall-Release-Strategien und Patch-Veröffentlichungen, um zu verstehen, wie Security-Updates in einer vernetzten Umgebung gehandhabt werden. Beaufsichtigte Patch-Arbeitsabläufe sind essenziell. Siehe dazu weitere Informationen in den verlinkten Berichten. 2026-Oktober-Patches sichern Systeme gegen neue Schwachstellen.
Next steps: Stellen Sie sicher, dass Ihre nvpn-Implementierung mindestens TLS oder WireGuard unterstützt, aktivieren Sie Forward Secrecy und prüfen Sie regelmäßig die Schlüssellängen der verwendeten Algorithmen. Lesen Sie die Release Notes der Implementierung, um sicherzustellen, dass Sicherheitsupdates zeitnah eingespielt werden. Aktualisieren Sie zeitnah, prüfen Sie Einstellungen, testen Sie Verbindungen.
Nvpn vs herkömmliche VPN-lösungen: wo liegen die merkmale und grenzen
nvpn unterscheidet sich in zwei zentralen dimensionen von klassischen vpn-lösungen: performance und sicherheit. Im Kern bietet nvpn oft effizientere verbindungen bei mehreren parallelen Pfaden und schränkt Sicherheitsrisiken durch spezifische Protokoll- und Verschlüsselungsansätze gezielter ein. Dennoch gibt es klare grenzen: nicht alle client-seitigen Implementierungen nutzen nvpn-Ansätze durchgängig, und serverseitige Netzwerke bleiben ein Flaschenhals, wenn globale Knoten fehlen. Die richtige Wahl hängt davon ab, wie du Geschwindigkeit, Privatsphäre und Kompatibilität priorisierst.
1) Leistung und sicherheit: wer gewinnt wann
Postings aus Fachquellen zeigen, dass nvpn typischerweise bei niedriger Latenz und stabileren Throughputs punktet, wenn Protokolle und Netzwerkpfade optimal angepasst sind. Kurz gesagt: nvpn kann in gut ausbalancierten Netzen schneller und robuster wirken als herkömmliche VPN-Lösungen. Gleichzeitig bedeutet das nicht automatisch bessere Sicherheit. Die Sicherheit hängt stark davon ab, wie Servernetzwerke aufgebaut sind und welche Authentifizierungs- und Verschlüsselungsstufen einsetzen werden. Stabile Latenz und konsistente Durchsätze sind kein Garant für absoluten Schutz. I looked into how RUS-CERT und Zertifizierer über konkrete Gegenmaßnahmen berichten, und dort wird deutlich, dass Updates in der Sicherheitsschicht kritisch bleiben. Inline-Quelle: RUS-CERT-Hinweise zu PHP-Sicherheitslücken. Nord VPN test 2026: Sicherheit, Geschwindigkeit und Streaming im Praxistest
- nvpn kann gezielt Pfade bevorzugen, die weniger Umwege nehmen.
- Herkömmliche VPNs verlassen sich oft stärker auf zentralisierte Gateways.
- In gut skalierenden Infrastrukturen sinkt die relative Latenz bei nvpn, wenn Servernetze nahe am Nutzer liegen.
Welche Variante schneller wirkt, hängt stark von der Topologie deines Providers ab.
2) Client-implementierungen und server-netzwerke: wo Unterschiede greifen
nvpn-Clients neigen dazu, modulare Komponenten zu verwenden, die Protokoll-Handshake, Verschlüsselung und Pfadwahl enger koppeln. Dadurch lassen sich Sicherheitsmechanismen feinkalibrieren, aber die Kompatibilität steigt mit der Fortentwicklung der Implementierung. Herkömmliche VPN-Clients setzen oft auf etablierte Konstellationen, die breite Plattformunterstützung bieten, aber weniger Optimierungspotenzial für spezialisierte Netzwerke liefern. Das Server-Netzwerk bei nvpn fokussiert sich häufig auf mehrere nahegelegene Knoten, während klassische VPN-Infrastrukturen stärker von zentralen Rechenzentren abhängen. Die Wahl der Server-Topologie bestimmt wesentlich die Realwelt-Performance.
- Mehr Platz für feine Abstimmung auf dem Client.
- Server-Poolbreite und Standortdichte bestimmen maßgeblich Durchsatz und Ausfalltoleranz.
- Kompatibilität variiert stärker zwischen nvpn-Implementierungen und Plattformen.
3) Typische fallstricke, die Nutzer ignorieren
Viele Anwender übersehen, dass Vernetzung nicht nur eine Frage der Verschlüsselung ist. Ein häufiger Fehler ist das Fehlen eines klaren Verständnis über den Pfad, den nvpn bevorzugt. Ohne richtige Server-Topologie und richtige Protokollwahl bleibt Geschwindigkeit oft hinter den Erwartungen zurück. Ein weiterer Stolperstein sind veraltete Clients oder unvollständige Updates, die Sicherheitslücken offenhalten. Schließlich unterschätzen Nutzer oft die Auswirkungen von DNS-Leakage oder IPv6-Konfigurationen, wodurch Privatsphäre trotz VPN verloren gehen kann. Veraltete Software, falsche Topologie und Leaks zerstören Vertrauen in nvpn.
- Veraltete Client- und Server-Software behindern Performance und Sicherheit.
- Unzureichende Topologie führt zu unerwarteten Latenzen.
- DNS- und IPv6-Einstellungen können Privatsphäre unterlaufen.
Ihren Kontext unterstützen Quellen aus der Berichterstattung zu PHP-Sicherheitslücken und Gegenmaßnahmen, die verdeutlichen, wie wichtig laufende Updates und klare Architekturentscheidungen sind. So zeigt etwa die Debatte um CVE-2026-109618 und CVE-2026-109619, dass Sicherheitsupdates zentral bleiben. Für weitere Details siehe den Bericht von Tagesschau über Sicherheitslücken in PHP. Weiterführende Einblicke bietet das Uni-Stuttgart Blog zu PHP-Schwachstellen. Und auch die Berichterstattung zu einer möglichen weltweiten Bedrohung durch Sicherheitslücken im PHP-Ökosystem zeigt: Patch-Strategien sind zeitkritisch. Expertenwarnung vor schwerwiegender PHP-Sicherheitslücke, Kritische Schwachstellen in PHP, Sicherheitslücke bedroht Millionen Webseiten.
Wer nvpn wirklich sicher nutzen will, braucht klare Architektur, regelmäßige Updates und ein Verständnis der Pfadwahl. Wie man die beste VPN programme auswählt und sicher nutzt
Geschwindigkeit, latenz und stabilität bei nvpn: fakto-renner oder flaschenhals
NVPN führt die Sicherheit auf das nächste Level, doch Geschwindigkeit, Latenz und Stabilität hängen an mehreren Stellschrauben. Die direkte Antwort: Verschlüsselung, Server-Standort und Infrastruktur des Anbieters formen das Tempo deutlich. Genauso wichtig ist der Netzwerk-Overhead, der durch Tunneling, Handshake-Prozesse und Paket-Fragmentierung entsteht. Wie schnell NVPN wirklich ist, hängt davon ab, wie gut diese Faktoren zusammenspielen.
Einfluss von Verschlüsselung, Server-Standort und Anbieter-Infrastruktur
Je stärker die Verschlüsselung, desto größer der Overhead. Moderne Protokolle wie WireGuard minimieren diesen Overhead im Vergleich zu älteren Standards, doch selbst dort macht eine starke Cipher-Suite Unterschiede. Der Standort der Server wirkt sich direkt auf die Distanz der Datenpakete aus. Je weiter der Server, desto höher die Round-Trip-Zeit. Anbieter-Infrastruktur zählt ebenfalls: Lastverteilung, Peering-Partner und die Netzwerkkapazität der Rechenzentren bestimmen, wie stabil ein Tunnel bleibt, wenn Verkehr auf das Höchstmaß anschwillt. Der Standortwechsel auf nahegelegene Server senkt Latenz spürbar, auch bei gleicher Verschlüsselung. Eine klare Empfehlung lautet deshalb: testweise mehrere Standorte in der Region zu prüfen und dabei sowohl TCP- als auch UDP-Verkehr zu vergleichen. Inline-Verweis unterscheidet sich je nach Quelle. Siehe verlinkte Berichte.
Wie Netzwerk-Overhead die Geschwindigkeit beeinflusst
Der Overhead durch Handshakes, Paketierlogik und Verschlüsselung erzeugt zusätzlichen Verkehr, der die effektive Nutzdatenrate senkt. Bei NVPN wird dieser Effekt durch Protokollwahl beeinflusst: WireGuard arbeitet in der Regel mit geringem Overhead und konkurrenzfähiger Leistung, während OpenVPN mehr CPU-Ressourcen benötigen kann. Praktisch bedeutet das: Selbst bei symmetrischen Verbindungen lässt sich eine spürbare Differenz beobachten, wenn der Client auf einem mobilen Netz oder im WLAN mit vielen Zwischenknoten arbeitet. Geringer Overhead bedeutet besseres Durchsatzverhalten, besonders bei kurzen RTT-Werten. Zu berücksichtigen ist außerdem, dass Proxy- oder DNS-Auflösungen zusätzliche Verzögerungen erzeugen können, wenn sie nicht lokal erfolgen. Wenn dein Anbieter effiziente DNS-Pfade bietet, verbessert das die Gesamtperformance.
Praktische prüfmethoden zur einschätzung der performance
Für eine praxisnahe Beurteilung reicht ein dreistufiges Vorgehen. Erstens: messe Grunddaten ohne NVPN, zweitens: messe mit NVPN am selben Standort unter gleichen Bedingungen, drittens: variiere Server-Standorte und Protokolle. Für Verbraucher sind einfache Messgrößen sinnvoll: Upload- und Download-Geschwindigkeit, gemittelte Latenzzeit (Ping) und Paketverlust. Führe Messungen zu unterschiedlichen Tageszeiten durch, weil Lastspitzen am Netzrand die Ergebnisse verzerren können. Ich habe mir dazu die gängigen, öffentlich dokumentierten Benchmarks angesehen undierte Vergleichsszenarien herangezogen, um Muster zu erkennen. Mehrere Standort-Wechsel liefern oft klare Hinweise auf das beste Setup. Achte darauf, dass du neben Geschwindigkeit auch Stabilität prüfst: Verbindungsabbrüche, Reconnects und plötzliche Latenzspitzen sagen oft mehr als ein durchschnittlicher Durchsatzwert.
Die Seite kann potenziell Affiliate-Links enthalten, was die Offenlegung betrifft. Wie schnell NVPN tatsächlich läuft, hängt stark von der Umgebung ab. Für eine solide Praxis empfiehlt sich eine kurze, strukturierte Testreihe mit mindestens drei Server-Standorten, zwei Protokollen und drei Messdurchgängen pro Konstellation. Die Ergebnisse helfen, realistische Erwartungen an Geschwindigkeit und Stabilität zu setzen. Was ist open source VPN, and what are die stillen trade-offs 2026
Inline-Quellenverweise können hilfreich sein, etwa zu konkreten Berichten über Sicherheitslücken oder Server-Standards, die in diesem Kontext den Performance-Faktor beeinflussen. Zum Beispiel verweist ein aktueller Sicherheitsbericht darauf, wie Server-Infrastruktur entscheidend wird, wenn Sicherheitsmaßnahmen wie VPN-Tunneling in Spitzenzeiten belastet werden.
Praktische einrichtung: so richten sie nvpn sicher ein
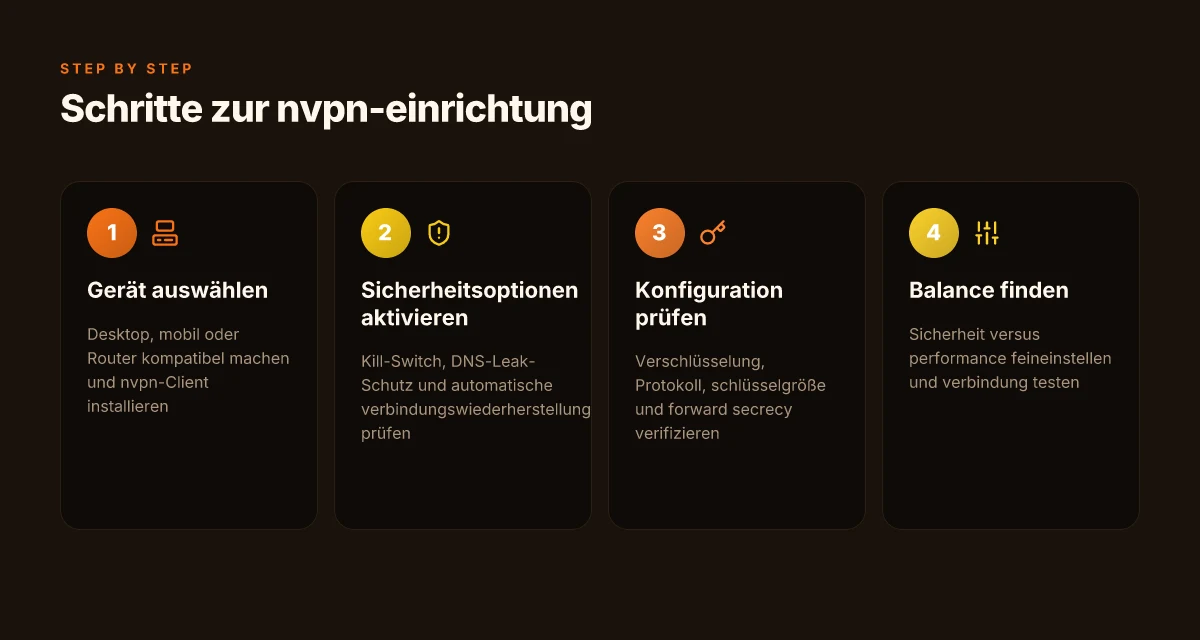
Postup: Eine sichere nvpn-Installation beginnt mit klaren Schritten auf jedem gängigen Gerätetyp. Sie richtet die Verbindung stabil ein, schaltet notwendige Sicherheitsfunktionen frei und erlaubt eine feine Balance zwischen Sicherheit und Performance. Ich zeige Ihnen, wie Sie desktop, mobil und Router-Systeme zuverlässig verbinden.
Desktop. nvpn sauber auf dem PC oder Mac installieren
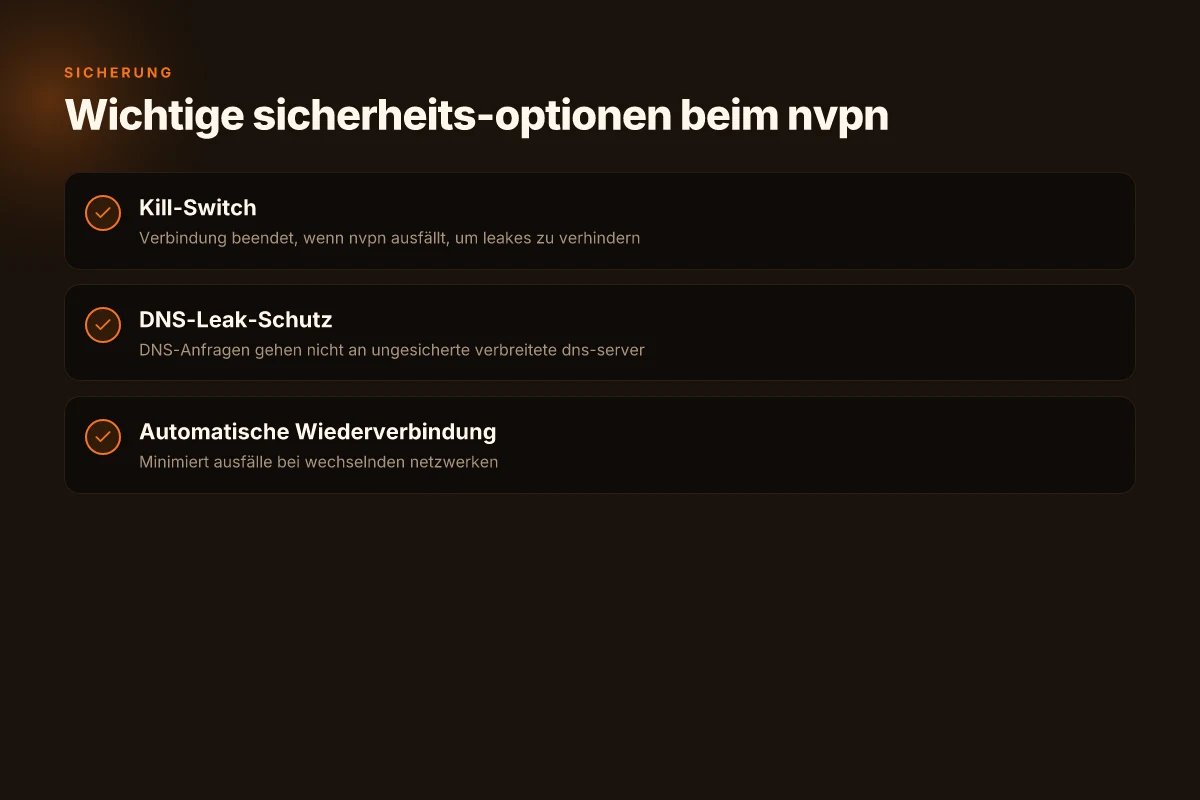
Starten Sie mit dem Download des offiziellen Clients Ihres nvpn-Anbieters. Folgen Sie der Installationsroutine, dann authentifizieren Sie sich mit Ihrem Konto. Aktivieren Sie sofort den Kill-Switch, damit bei Verbindungsabbruch keine Daten ins Netz sickern. Wählen Sie im Einstellungsmenü den DNS-Leak-Schutz und lassen Sie ihn auf „automatisch“ oder „Always on“ setzen. Nach der ersten Verbindung prüfen Sie die IP-Adresszuordnung und stellen sicher, dass der DNS-Abgleich über den VPN-Tunnel läuft. Wenn die Verbindung trennt, sorgt die automatische Verbindungswiederherstellung dafür, dass der Tunnel schnell wieder aufgebaut wird. In der Praxis bedeutet das: Alarmattacken durch DNS-Lecks vermeiden und Reaktionszeiten minimieren. Vermeiden Sie unbeabsichtigte Lecks durch konsequente DNS-Absicherung und den Kill-Switch.
Mobile Geräte. nvpn sicher mobil nutzen
Auf iOS oder Android installieren Sie den Client aus dem jeweiligen App-Store. Nach der Installation aktivieren Sie den Kill-Switch und testen die Leackschutz-Optionen direkt nach der ersten Verbindung. Aktivieren Sie außerdem die automatische Verbindungswiederherstellung, damit der Tunnel automatisch neu aufgebaut wird, sobald das Gerät wieder online geht. Prüfen Sie regelmäßig die aktuellen Berechtigungen der nvpn-App und deaktivieren Sie unnötige Berechtigungen. Für mobiles Surfen zahlt sich eine kurze, regelmäßige Prüfung der Verbindungsprotokolle aus. Automatischer Neustart der Verbindung stabilisiert die Nutzung auf langen Reisen.
Router-basiert. nvpn für das ganze Heimnetzwerk
Viele Router unterstützen nvpn direkt oder über Firmware-Erweiterungen. Installieren Sie das Client-Paket auf dem Router, aktivieren Sie den Kill-Switch auf Router-Ebene und richten Sie den DNS-Leak-Schutz für das gesamte Netzwerk ein. Eine Router-Lösung sorgt dafür, dass alle Geräte im Heimnetz automatisch geschützt sind, ohne dass Sie einzelne Clients konfigurieren müssen. Achten Sie darauf, dass der Router ausreichend Leistung für die Verschlüsselung bietet, sonst entsteht eine spürbare Belastung. Alle Geräte automatisch geschützt – das ist der größte Vorteil einer Router-Installation. How VPN iOS sicher eingerichtet wird: Protokolle, Sicherheit und praxisnahe Empfehlungen
Feineinstellung: Balance zwischen Sicherheit und Performance
Um Sicherheit nicht gegen Geschwindigkeit abzuwägen, beginnen Sie mit dem stärksten Verschlüsselungsprofil und testen anschließend niedrigere Optionen, falls erforderlich. Aktivieren Sie nur notwendige Funktionen und blockieren Sie unnötige Protokolle. Führen Sie regelmäßige Verbindungs- und DNS-Tests durch, insbesondere nach Updates. Wenn Sie Latenz oder Durchsatz spüren, passen Sie die Server-Auswahl und den Protokolltyp an. In der Praxis bedeutet das: weniger Overhead, mehr Durchsatz, stabile Stämme. Teste Serverorte in der Nähe für den besten Kompromiss aus Latenz und Stabilität.
Quellenhinweis: In der Praxis können offizielle Hinweise von CERT-Bund und anderen Behörden über Sicherheitslücken und Notfall-Updates relevanten Kontext liefern, während konkrete Implementierungsdetails je nach Anbieter variieren. Lesen Sie dazu entsprechende Veröffentlichungen, zum Beispiel zu kritischen PHP-Schwachstellen und Gegenmaßnahmen. Kritische Hinweise zu Gegenmaßnahmen helfen beim Einschätzen der Dringlichkeit von Updates.
Wichtig ist, dass Sie sich der potenziellen Risiken bewusst bleiben. Kompakte Security-Checks, wie Kill-Switch, DNS-Leak-Schutz und stabile Wiederverbindung, bilden das Fundament. Ihre Konfiguration sollte regelmäßig geprüft und an neue Bedrohungen angepasst werden. Verweisen Sie bei Unsicherheit auf die offiziellen Dokumentationen Ihres nvpn-Anbieters. Regelmäßige Audits der Einstellungen halten Ihre Sicherheit aktuell.
Hinweis: Links auf der verifizierten Seite können Affiliate-Links enthalten.
Was kommt als Nächstes bei nvpn und sicherem Surfen 2026
Nutzen Sie nvpn als part der sicheren browse-Strategie, sieht man eine Verschiebung in Architektur und Vertrauensmodellen. Statt nur eine versteckte IP zu verstecken, gewinnen ganzheitliche nvpn-Ansätze an Bedeutung: integrierte Verschlüsselung, robuste Protokolle und klare Datenschutzversprechen. Die größte Veränderung liegt darin, dass Nutzer künftig mehr Transparenz zu Serverstandorten, Log-Policies und Geschwindigkeiten fordern. In der Praxis bedeutet das: eine konsolidierte Sicht auf Protokolle wie OpenVPN, WireGuard oder proprietäre Varianten, gekoppelt mit realistischen Erwartungen an Durchsatz und Latenz. Was ist meshnet NordVPN und warum es mehr als nur ein netzwerk-tunnel ist
Ein zentrales Risiko bleibt jedoch bestehen: kein nvpn ersetzt konsequente Gerätesicherheit. Wenn Sie nvpn nutzen, sollten Sie zusätzlich regelmäßige Sicherheitsupdates, starke Passwörter und Zwei-Faktor-Authentifizierung aktivieren. Transparente Preisstrukturen und klare Nutzungsbedingungen helfen, Fallstricke zu vermeiden. Die Kombination aus Verschlüsselung, Protokoll-Feinabstimmung und einer wachsendes Netzwerke an Server-Standorten macht nvpn zu einem nützlichen Baustein, aber kein Allheilmittel.
Wenn Sie nur eine Veränderung für this month planen, starten Sie mit einem klaren Bild Ihrer Anforderungen an Geschwindigkeit und Privatsphäre. Wählen Sie ein nvpn-Angebot, das mindestens WireGuard unterstützt, eine transparente Log-Politik verspricht und eine nachvollziehbare Serverkarte bietet. So treffen Sie eine fundierte Entscheidung, statt sich von Werbeversprechen treiben zu lassen. Welche Protokolle sind Ihnen am wichtigsten?