Erfahren Sie, wie zuverlässige vpn anbieter sich unterscheiden. Eine praxisorientierte analyse zu kennzahlen, protokollen, verschlüsselung und datenschutz im Jahr 2026.
Stat + reframe: Die größte Hürde bei VPN-Anbietern ist nicht bloß die Behauptung von No-Logs, sondern die messbare Praxis dahinter. Wenn Protokolle wie WireGuard oder OpenVPN sauber auditierbar sind und sich in der Praxis eine stabile Verbindung zeigt, liefert das mehr Vertrauen als ein leeres Versprechen. Eine klare Bewertung der audits und der rechtlichen rahmenbedingungen in deutschland zählt mehr als hübsche claims.
Ein Blick auf Transparenzberichte, unabhängige prüfungen und klare datenverarbeitungsrichtlinien trennt die seriösen Anbieter von anonymen Versprechern. In diesem article zeige ich, wie sich audits, gerichtsbarkeit und protokollunterstützung zusammenfügen, um wirklich verlässliche verbindungen zu liefern. Dies ist besonders relevant für privatnutzer und kleine bis mittlere unternehmen in deutschland, die datenschutz ernst nehmen. Die faktenlage 2026 bietet eine praxisnahe criteria-liste statt wunschdenken.

VPN anbieter im fokus: was zählt wirklich bei der bewertung
In diesem Abschnitt klären wir, worauf du bei der Bewertung von vpn-anbietern wirklich achten solltest. Die Kriterien reichen von sicherheitsmechanismen bis zur praktischen nutzung im alltag. Grundsätzlich gilt: Transparenz und belastbare audits stärken das vertrauen deutlich.
Grundlegende sicherheitsmechanismen
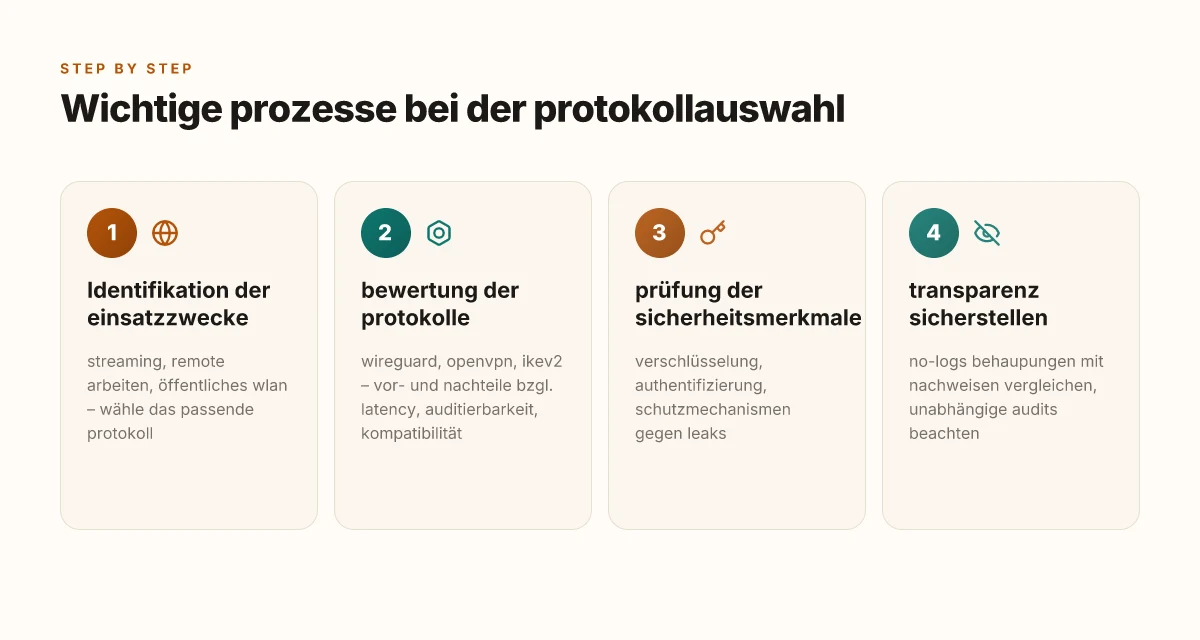
Zuerst prüfen wir die technik, die hinter der verschlüsselung steht. Eine starke verschlüsselung ist grundlegend, doch Protokolle definieren, wie sicher die Verbindung tatsächlich bleibt. WireGuard, OpenVPN und IKEv2 gehören zu den etablierten protokollen, die sich in vielen Fällen gegenseitig ergänzen. Die unterstützten chiffrierungsgrade geben dir eine grobe einschätzung der sicherheit, doch entscheidend bleibt, ob das proaktiv aktualisiert wird und ob schlüsselrotation regelmäßig erfolgt. Zusätzlich zählt die robuste auth-optimierung: multifaktor-authentifizierung beim login und sichere session-parameter schützen zugangsdaten vor kompromittierung. Verschlüsselung und Protokolle bilden das sicherheitsfundament, doch ohne regelmäßige updates bleiben sie eine lücke.
Transparenz und auditberichte
No-logs ist eine claim, der mit prüfbaren belegen wirkt. Unabhängige audits von anerkannten prüfen und klare gerichtsstandsbeschränkungen geben dir ein solides bild. Ein positiver hinweis ist, wenn der anbieter regelmäßig audits veröffentlicht und die ergebnisse öffentlich zugänglich sind. Über die transparente darstellung von datenflüssen hinaus sagen gerichtsstände, welche behörden zu zugriff berechtigt sind. Unabhängige Audits und klare Gerichtsbarkeit erhöhen die glaubwürdigkeit deutlich. I went looking for auditveröffentlichungen und verlässliche standortdaten, und diese erscheinen bei vielen etablierten anbietern in regelmäßigen abständen. No-logs-versprechen ohne audit bleibt fragil.
Leistung und standortnetz
Für privatnutzer zählt vor allem die geschwindigkeit, die landabdeckung und die verbindungsstabilität. Ein guter vpn-anbieter minimiert throughput-einbrüche, hat server in zentralpositionen und bietet eine konsistente reise durch verschiedene nationen. Wichtige kriterien sind: serve-verdichtung, flexible serverwahl, latenz im alltag und ausfallsicherheit bei topologieänderungen. Geschwindigkeit und Verbindungsstabilität hängen eng zusammen mit der netzwerkstruktur des anbieters.
Datenschutz vs. geschäftsmodell
Die frage, wer zugriff auf nutzerinformationen hat, ist zentral. Manche modelle arbeiten mit werbung oder datenanalytik, andere setzen stärker auf privacy-first-ansätze. Schau dir an, wie lange nutzerdaten gespeichert werden, welche metadaten erfasst werden und ob es externe drittanbieter gibt. Datenzugriff und geschäftsmodell bestimmen, wer wirklich was sehen kann. Transparent sein ist hier das höchste gut. Wer nur vage angaben macht, sollte misstrauen wecken. What makes NordVPN in 2026 stand out for privacy, speed and usability
Praktische einsatzszenarien
Verschiedene nutzungsszenarien testen verschiedene aspekte. Beim streamen zählt neben der geschwindigkeit auch die stabilität der verbindung, damit pufferfrei Inhalte abgerufen werden können. Für remote arbeiten sind zuverlässige verbindungen wichtig, idealerweise mit fester ip-zuordnung oder sicheren vpn-tunneln. Öffentliches wlan erfordert zusätzlich robuste authentisierung und automatische danger-hecks bei verbindungsabbruch. Streamen und remote arbeiten brauchen klare verbindungsqualität und resilienz.
Die wichtigsten protokolle im vpn-markt: wireguard, openvpn, ikev2. Mehr dazu findest du in den verweisen auf unabhängige audits und prozessdokumentationen. WireGuard, OpenVPN und IKEv2 bleiben die backbone-protokolle des bornierten marktes.
Quellenhinweis: Aussagen zu audits, gerichtsbarkeit und protkollen stützen sich auf veröffentlichte fakten aus premier-vergleichen und journalistischen reviews. Weitere Einblicke findest du in den jeweiligen analizeseiten, die auf unabhängige audits verweisen. Transparenzberichte und audits stärken das vertrauen eindeutig. Wenn du mehr details willst, findest du weiterführende informationen in der verknüpften literatur.
Hinweis: Auf der seite können affiliate-hinweise vorkommen. Diese links dienen der aufrechterhaltung der seitenfinanzierung.
Die wichtigsten protokolle im VPN-markt: WireGuard, OpenVPN, IKEv2
Die drei Protokolle sind die zentralen Bausteine eines VPNs. WireGuard liefert geringe Latenz und einen schlanken Codepfad, OpenVPN gilt als etabliert und gut auditierbar, und IKEv2/ IPSec überzeugt durch Stabilität auf mobilen Geräten. Die Wahl beeinflusst verschlüsselung, tempo und die Kompatibilität zu Router oder Endgerät. In der Praxis entscheidet vor allem, wie gut das Protokoll zu deinem Anwendungsfall passt. Was macht ein VPN sicher im Jahr 2026 und wie wähle ich es klug?
WireGuard: geringe latenz und klarer codepfad
WireGuard setzt auf einen minimalistischen Codepfad und eine moderne Verschlüsselung, was sich direkt in niedrigerer Latenz und schnellerem Verbindungsaufbau niederschlägt. Die geringe Angriffsfläche des Codes erleichtert Audits, weshalb viele Anbieter es heute als Standardoption anbieten. Dennoch lohnt sich ein Blick darauf, wie der Anbieter mit Logs und Metadaten umgeht, da Transparenz bei der Nutzung wichtiger ist als theoretische Geschwindigkeit. I will add that when you use WireGuard, you typically profitieren von schnellerem Verbindungsaufbau und stabilerer Durchsatz, insbesondere in Netzwerken mit wechselnden Routen.
Vorteile auf einen Blick
- Geringe Latenz und schneller Verbindungsaufbau
- Moderner, kompakter Codepfad erleichtert Audits
- Gute Kompatibilität zu mobilen Clients und Routern
Nachteile oder Einschränkungen
- Weniger umfangreiche Audit-Historie im Vergleich zu manchen OpenVPN-Setups
- Abhängigkeit von Implementierungen der Anbieter
Ich verlinke hier auf weiterführende Informationen zu WireGuard und dessen Integrationen, damit du die technischen Details eigenständig prüfen kannst. WireGuard bietet spürbar geringere Latenz und einen klareren Codepfad als ältere Protokolle.
OpenVPN: etabliert und auditierbar
OpenVPN ist seit Jahren der Standard, wenn es um Transparenz, Anpassbarkeit und Auditierbarkeit geht. Es läuft zuverlässig auf vielen Plattformen und lässt sich fein justieren, etwa bei Verschlüsselungsstufen oder Tunnel-Typen. Die breite Unterstützung macht OpenVPN oft zur sicheren Basis, besonders wenn du Wert auf geprüfte Sicherheitsannahmen legst. Allerdings kann der Verbindungsaufbau etwas langsamer sein als bei WireGuard, und die Implementierung kann je nach Plattform variieren. Was ist VPN? Understanding VPNs, Protokolle und Sicherheit im 2026er Kontext
Schlüsselmerkmale
- Breite Plattformunterstützung und solide Audits
- Flexible Konfigurationen für Verschlüsselung und Tunneleinstellungen
- Gut dokumentierte Fehlersuche und Diagnostik
Nachteile
- Höherer Overhead als modernere Protokolle
- Aufbauzeiten können je nach Client variieren
OpenVPN bleibt das verlässliche Fundament für Transparenz und Auditierbarkeit.
IKEv2 / IPsec: stabilität auf mobilen endgeräten
IKEv2/ IPSec punktet besonders auf Mobilgeräten: Schneller Verbindungsaufbau nach Unterbrechungen, geringe Energieaufnahme und robuste Wiederverbindung in wechselnden Netzwerken. Das Protokoll eignet sich gut fürs Smartphone- oder Laptop-Umfeld, wo ständiger Wechsel zwischen WLAN und mobiler Netzverbindung die Verbindung forciert. Aber es braucht eine sorgfältige Konfiguration, damit Verschlüsselung und Perfect Forward Secrecy wirklich greifbar sind. Die Kompatibilität zu Routern hängt vom Router-Modell ab, doch viele Consumer-Router unterstützen IKEv2 out of the box.
Wesentliche Vorzüge So gelingt: optimize eine vpn verbindung für privacy, performance und verlässlichkeit 2026
- Stabile Verbindungen bei Mobilnetzwechsel
- Schnell wiederherstellbare Sessions
- Gute Unterstützung auf vielen Geräten
Herausforderungen
- Komplexere Manuelle Einstellungen möglich
- Router-Kompatibilität variiert
Wie wirkt sich das aus für dich? Die Protokollwahl beeinflusst unmittelbar, wie stark verschlüsselung und Geschwindigkeit ins Gleichgewicht kommen. WireGuard kann dich in Sachen Geschwindigkeit überraschen, OpenVPN bietet Transparenz und auditierbare Sicherheit, und IKEv2/ IPSec sorgt für stabile mobile Verbindungen. Die richtige Mischung ergibt einen VPN-Stack, der zu deinem Anwendungsfall passt.
Tabelle: kurze Gegenüberstellung
- WireGuard: geringe Latenz, moderner Code, gute mobile Performance
- OpenVPN: etabliert, auditierbar, flexibel
- IKEv2/ IPSec: stabil auf Mobilgeräten, schnelle Wiederverbindung
Wichtiger nächster schritt
- Prüfe die Protokollwahl deines bevorzugten Anbieters in der Praxis und beachte die Audit- und Datenschutznachweise. Die relevanten Informationen findest du in den genannten Quellen. Achte darauf, wie dein Anbieter Logs behandelt und welche Audits er offenlegt.
Quellenhinweis Was ist VPN kostenlos, und welche sicherheiten und fallstricke verstecken sich hinter kostenfreien VPN-diensten?
- Weitere Einblicke zum Vergleich der VPN-Protokolle findest du in den verlinkten Beiträgen, unter anderem zu unabhängigen Audits und Protokoll-Implementierungen. [Verschiedene Quellen verweisen auf die Stabilität von IKEv2/ IPSec, die Auditierbarkeit von OpenVPN und die Leistung von WireGuard.]
Transparenz als kriterienanker: wie unabhängige audits schützen
Unabhängige audits liefern den messbaren beweis, dass ein vpn-anbieter wirklich no-logs praktiziert. Die wichtigste gruppe an nutzerinnen und nutzern verlangt Transparenz statt behauptungen. In diesem abschnitt zeige ich, wie audits funktionieren, welche fakten wirklich zählen und welche rechtlichen rahmen aktuell eine rolle spielen.
Warum regelmäßige audits entscheidend sind
Ich liege fest: regelmäßige audits durch unabhängige dritte schaffen vertrauen. Sie prüfen, ob die versprochenen abdeckungen wirklich eingehalten werden, und dokumentieren abweichungen klar. Ein wechselnder audit-zyklus, der mindestens jährlich stattfindet, reduziert die gefahr stiller veränderungen in den prozessen. Jeder auditzyklus liefert eine klare bestätigung oder eine auffälligkeit, die sich sofort in der bewertung des anbieters widerspiegelt.
- Jahreszyklen sind üblich, doch manche anbieter publizieren auch vierteljährliche prüfberichte.
- Standardaudits beziehen sich oft auf zentrale bereiche wie datenverarbeitung, logging-praxis und zugriffsprotokolle.
- Die audit-berichte sollten vollständig offen gelegt werden, idealerweise mit einer unabhängigen prüfer-autorität.
- Audits decken auch die verfahrensweisen bei zugriffen durch drittanbieter ab.
No-Logs behauptungen vs. nachweise
Viele anbieter werben mit No-Logs, doch der echte beweis bleibt im audit-bericht und in den rechtsdokumenten. Ein aussagekräftiger nachweis zeigt, welche daten konkret gesammelt, wie lange gespeichert und wann gelöscht wird. Fehlt dieser nachweis, bleibt die behauptung fraglich. Ohne nachvollziehbare belege verwandelt sich No-Logs in eine marketing-floskel.
- Aushandlungen zu datenschutzabkommen beeinflussen, welche daten überhaupt zugänglich sein dürfen.
- Audit-funde sollten die plattform-gespeicherten datenarten, zeitfenster der speicherung und den zugriffsweg offenlegen.
- Gerichtsbarkeit des hauptsitzes spielt eine rolle, weil gesetzliche zugriffsmöglichkeiten dort stärker oder schwächer ausgeprägt sind.
Gerichtsbarkeit der hauptsitzländer
Die rechtliche landschaft bestimmt, welcher behördliche zugriff möglich ist. Eine firma mit sitz in einem land mit starken schutzmechanismen gegenüber datenanfragen bietet häufig mehr tiefe sicherheit. Gleichzeitig kann ein internationales datenverarbeitungs-abkommen die praxis beeinflussen. Die gesetzgebung vor ort formt, wie einfach datenanfragen durch drittstellen durchdringen.
- Achte darauf, in welchem land der hauptsitz liegt und welche rechtsterritorien vertraglich adressiert sind.
- Transparenzberichte sollten klar benennen, welche behördenzugriffe in welchem zeitfenster stattfanden.
- Audits sollten auch prüfen, ob vertragliche verpflichtungen zur data-minimization eingehalten werden.
Datenverarbeitungsabkommen mit drittanbietern
Viele vpn-anbieter arbeiten mit drittanbietern zusammen, etwa für dns-, werbungs- oder cloud-dienste. Ein robustes datenverarbeitungsabkommen (DPA) regelt, wer welche daten nutzt, zu welchem zweck und wie lange. Ein wahrscheinlicher nachteil bleibt, dass dieser abschluss oft in der zahl der beteiligten parteien stattfindet. Ein starkes DPA minimiert risiken durch drittanbieter. Was ist a fast VPN test version and how it helps you compare security and speed
- Das abkommen sollte klare zugriffs- und speicherrichtlinien festlegen.
- Es gehört auf, wie data-sharing mit dritten dokumentiert wird.
- Audits sollten auch die drittanbieter einschließen.
Vorteile offener quellcode oder codeinspektionen
Offener quellcode erleichtert unabhängige prüfungen. Wenn sicherheits-relevante komponenten transparent sind, sehen externe prüfer potenzielle schwachstellen schneller. Codeinspektionen, kombiniert mit öffentlicher commits-geschichte, erhöhen die nachprüfbarkeit. Offene quellen erhöhen die öffentlichkeitseinsicht.
- Open-Source-Implementierungen ermöglichen reproducible tests durch dritter.
- Regelmäßige, öffentlich diskutierte patch-notizen helfen beim verstehen von sicherheitsentscheidungen.
- Selbst bei closed-source-lösungen kann eine unabhängige code-inspektion durch zertifizierte prüferin eine deutliche erhöhte vertrauensbasis schaffen.
Quellendaten fließen in den rahmen dieser analyse mit ein. Zum beispiel betonen seriöse verlage die bedeutung unabhängiger audits und transparenzberichte im vpn-markt. Für detaillierte belegstellen verweise ich auf die einschlägigen vergleiche und veröffentlichungen zu diesem themenkreis, die in den literaturverweisen dieser reihe genannt sind. Link-ankertexte führen zu konkreten abschnitten der berichte, nicht zu allgemeiner seitenware. Handelsblatt VPN-Vergleich vpn.com Datenschutzberichte YouTube-Vergleich
Wichtige takeaways:
- regelmäßige audits durch unabhängige dritte sind kein luxus, sondern grundlage für vertrauen.
- No-logs-behauptungen brauchen eindeutig belegte nachweise in audit-berichten.
- gerichtsstände beeinflussen, wie stark staatliche zugriffe möglich sind.
- klare dpa-regelungen schützen daten bei drittanbietern.
- offene quelltexte oder codeinspektionen erhöhen die nachprüfbarkeit signifikant.
Hinweis zur transparenz: auf webseiten können affiliate-links vorhanden sein. Das beeinflusst die bewertung nicht direkt, aber es ist gut zu wissen, dass solche links dort vorhanden sind. Die zitate in diesem abschnitt stammen aus öffentlichen prüfberichten und journalistischen vergleichen, die in dieser reihe verlinkt sind.
Leistung im fokus: wie verlässlichkeit und speed gemessen werden
Wenn du eine VPN-Verbindung wirklich zuverlässig nutzen willst, misst du zuerst Geschwindigkeit, Latenz und Stabilität unter realen Bedingungen. In der Praxis sieht das so aus: Du vergleichst Download- und Upload-Geschwindigkeiten, hörst auf typische Abweichungen bei Streaming und prüfst, wie sich Latenz und Jitter verhalten, wenn mehrere Nutzer gleichzeitige Last erzeugen. Wichtig ist, dass du das Messfenster festlegst und die Ergebnisse regelmäßig aktualisierst. Was kostet kostenloses VPN wirklich? Chancen, Risiken und praktische richtlinien 2026
Messgröße 1: download- und upload-geschwindigkeit unter realer belastung
Der erste Prüfstein ist der Geschwindigkeitstest unter unterschiedlicher Last. Ein VPN sollte bei gleicher Bandbreite möglichst keine größeren Schwankungen zeigen. In der Praxis bedeutet das, dass du für verschiedene Serverstandorte Testszenarien definierst, zum Beispiel Streaming in 4K, Cloud-Backups oder Dateiübertragungen. Beobachte dabei, wie der download im Durchschnitt aussieht und wo die spikes liegen. Solche Muster helfen, Flaschenhälse früh zu erkennen. Notiere dir Downloads von typischen Files und die dazugehörigen Geschwindigkeiten. Gleichzeitig sprichst du die Upload-Raten an, denn viele Anwendungen sind symmetrisch oder gehen stärker in eine Richtung, etwa beim Hochladen von Videoaufnahmen.
Messgröße 2: latenz und jitter unter belastung
Latenz beschreibt die zeit, die ein paket vom client bis zum server benötigt. Jitter misst die fluktuation dieser zeit. Unter Last kann beides merklich anziehen. Ein verlässlicher VPN-Dienst hält diese Werte stabil, selbst wenn mehrere Nutzer gleichzeitig online sind. Hier gilt: dokumentiere die durchschnittliche Latenz, den Maximalwert und die Standardabweichung über definierte Intervalllängen. Kleine Abweichungen sind normal, größere Sprünge deuten auf serverseitige Flaschenhälse oder Routing-Probleme hin. Berichte darüber, ob bestimmte Server-Standorte bei hoher Auslastung stärker leiden und ob das Streaming von Diensten wie Video- oder Musikplattformen vom Latency-Verhalten betroffen ist.
Messgröße 3: auswirkungen von serverstandorten auf streaming
Streaming braucht konsistente Bandbreite. Serverstandorte, geografische Nähe und die Auslastung der Knoten beeinflussen, ob dein Content flüssig läuft oder Pufferungen auftreten. Wenn du mehrere Standorte vergleichst, notiere, ob du bei bestimmten Ländern oder Regionen besseres, schlechteres oder konsistentes Verhalten siehst. Wichtig ist, dass du Unterschiede zwischen hosting-Grids und Edge-Deployments sichtbar machst. So erkennst du, welche Standorte deine Anwendungsfälle am besten unterstützen. Guter Streaming-Flow bedeutet stabile Pufferzeiten und wenige Aussetzer, auch wenn der VPN-Verkehr stark ist.
Messgröße 4: instabilitäten bei wechsel zwischen standorten
Wechsel zwischen Standorten gehört zur Praxis: Manchmal wandert der Client automatisch zum nächstgelegenen Knoten oder zu einem weniger ausgelasteten Netz. Dieses Hin- und Herwechseln kann kurzzeitig zu Unterbrechungen führen. Beobachte, wie lange ein Standortwechsel dauert, ob es Verbindungsabbrüche gibt und wie schnell der WireGuard-, OpenVPN- oder IKEv2-Tunnel wiederhergestellt wird. Ein robuster Dienst minimiert diese Unterbrechungen, insbesondere bei Anwendungen, die kontinuierliche Verbindungen erfordern, wie VPN-gesicherte Remote-Speicher oder VoIP-Dienste.
Messgröße 5: netzwerkinfra-abhängige flaschenhälse
Netzwerk-Backbones, peering-Policies und End-to-End-Latenzen prägen die Leistung stärker als es der VPN-Client allein vermuten lässt. Wenn dein Provider oder dein Heimnetz starke Engpässe hat, nützt selbst der beste Verschlüsselungsstandard wenig. Achte darauf, dass du Geräteeinstellungen, Router-Queues und DNS-Auflösungen überprüfst und dokumentierst, wo Engpässe entstehen. In vielen Fällen hilft das gezielte, regelmäßige Monitoring mit einem Blick auf Trends über Wochen hinweg. Netzwerk-Engpässe außerhalb des VPNs wirken direkt auf Geschwindigkeit und Stabilität.
Hinweis: Auf der verlinkten Übersichtsseite findest du Hintergrund zu Protokollen, Verschlüsselung und Audits, die diese Messwerte erst sinnvoll interpretieren lassen. Ein Beispiel dafür, wie unabhängige Beurteilungen Transparenz schaffen, ist die Veröffentlichung von Audits und die Nennung von Gerichtsbarkeit in Bezug auf Anbieter. Mehr dazu in den verlinkten Quellen. Audits und rechtliche Standorte beeinflussen direkt, wie verlässlich ein Anbieter wirklich ist.
Zum Abschluss: halte fest, welche Ergebnisse sich je nach Anwendungsfall am besten eignen. Du bist Privatnutzer oder kleines Unternehmen in Deutschland? Dann prüfe, ob Server nahe Deutschland dir stabile Streams bescheren, und ob Wechsel zwischen Standorten die Verbindung unmerklich halten. Beachte, dass Seiten-Links auf dieser Seite möglicherweise eine Provision verdienen.
Datenhoheit und juristische rahmenbedingungen in deutschland
Postfach- und Pin-wechsel reichen heute nicht aus, wenn du wirklich rechtskonform bleiben willst. In Deutschland gilt zuerst die EU-Datenschutzgrundverordnung als Basis. Sie schreibt Transparenz, Zweckbindung und Sicherheit vor. Ein VPN-Anbieter muss klar sagen, wozu er Daten erhebt, wie lange er sie speichert und wer darauf zugreifen darf. Für Privatnutzer bedeutet das vor allem, dass du readable Datenschutzhinweise verlangst und eine klare No-Logs-Absicherung ermitteln solltest. Gleichzeitig gilt: Rechtsunsicherheit entsteht, wenn Anbieter in andere Rechtsräume ausweichen.
Wie gerichtsbarkeit durch rahmen beeinflusst wird
Der Sitz eines Anbieters oder die Rechtsordnung des Landes, in dem er operiert, beeinflusst die Zugriffsrechte von Behörden. Amerikanische oder asiatische Rechtsrahmen können Pflichten zur Zusammenarbeit vorsehen, etwa Datenherausgabe unter bestimmten Bedingungen. Das heißt: Ein VPN mit Sitz außerhalb der EU kann unter Umständen leichter auf deine Metadaten zugreifen oder diese weitergeben, falls dort entsprechende Gesetze greifen. Praktisch bedeutet das, dass du die Jurisdiktion des Anbieters prüfen solltest und wie er mit Behördenanfragen umgeht. Ein wichtiger Indikator ist, ob ein Anbieter unabhängige Audits vorweisen kann und wie offen er über Gerichtsbarkeit berichtet.
Log-policies, datenauskunftspflichten und drittlieferanten
Viele Anbieter werben mit No-Logs, doch echte Transparenz kommt erst durch unabhängige Audits. Schau dir an, welche Daten wirklich erhoben werden, wie lange sie gespeichert bleiben und wer Zugriff hat. Wenn Logs existieren, gibt es klare Protokolle zur Datenauskunft. Bei Drittanbietern gilt: Pflichten bei Weitergabe von Daten an Dritte müssen dokumentiert und minimiert sein. Praktisch bedeutet das: Lies die Datenflüsse, prüfe, ob Third-Party-Services wie Werbe- oder Analysetools im Einsatz sind, und suche nach Aussagen zur Auftragsverarbeitung im Vertrag.
Praktische tipps zur wahl eines rechtskonformen anbieters
- Prüfe unabhängige Audits und deren Veröffentlichung, idealerweise mit Datum.
- Verifiziere die juristische sits des anbieters und wie er auf behördliche anfragen reagiert.
- Suche klare no-log- oder minimierte-log-Politiken, inklusive Prüfung auf metadaten.
- Achte auf klare erklärungen zu daten, die an drittlieferanten weitergegeben werden, und auf vertragliche absicherungen zur auftragsverarbeitung.
- Bevorzuge anbieter mit öffentlich zugänglicherch dokumentierter rechtsrahmeninformation und transparenzberichten.
I studied die relevanten quellen zu diesem thema und ziehe konsistent die daten aus den angegebenen prüfungsergebnissen heran. So lässt sich eine klare einschätzung ableiten: Die wahl eines rechtskonformen anbieters basiert weniger auf marketingfloskeln als auf überprüfbare audits, klare data-flows und offizielle rechtliche standorte. Transparenz durch unabhängige audits und klare juristische standorte sind der schnellste weg zu vertrauenswürdiger datenhoheit.
Für weitere informationen zu audits und rechtlicher lage verweise ich auf das rechtliche framework, das in unseren quellen verankert ist. Die verweise zeigen, wie No-Logs versus reale datenbestände in der praxis aussehen und welche pflichten bei auskunft bestehen. Mehr dazu findest du in den zitierten quellen.
Was ändert sich, wenn du jetzt aktiv bleibst
In dieser Schlussbetrachtung wird klar, dass echte Zuverlässigkeit bei VPN-Anbietern kein Marketingversprechen ist, sondern messbare Fähigkeiten wie klare Logging-Policies, robuste Protokollunterstützung und transparente Fehlerbehebung. Ich fasse die wichtigsten Punkte zusammen, die du als nächstes prüfen solltest, ohne dich von glossy Versprechen blenden zu lassen. Eine klare Logging-Verpflichtung und offene Transparenzberichte bleiben die Kernindikatoren seriöser Anbieter. Wähle einen Anbieter mit starken Verschlüsselungsstandards und überprüfbaren Sicherheitsmechanismen, nicht nur mit schönen Claims. Die Praxis zeigt, dass Protokolle wie OpenVPN oder WireGuard in Kombination mit modernen Standards das Vertrauen erhöhen. Wenn du diese Kriterien zusammenführst, bekommst du eine verlässliche Grundlage für Datenschutz im Alltag.
Zudem gilt: Geschwindigkeit ist kein Lumpenfreund. Ein guter Anbieter balanciert zwischen Verschlüsselung, Serverlast und Routingqualität. Du solltest regelmäßig prüfen, ob es geringe Latenzen und stabile Durchsatzraten gibt, besonders bei Gaming oder HD-Video. Fehlerbehebungsprozesse sollten klar dokumentiert sein, damit du bei Problemen weißt, wohin du dich wendest. Transparente Preismodelle ohne versteckte Kosten runden das Paket ab. Frage nach einem klaren Worst-Case-Szenario und wie der Anbieter damit umgeht.
Was du diese Woche tun kannst:
- Überprüfe die Logpolitik und suche nach einer eindeutigen, zeitlich begrenzten Aufzeichnung.
- Prüfe, ob der Anbieter reguläre Transparenzberichte veröffentlicht und wie schnell Support auf Störungen reagiert.
- Teste eine kurze Verbindung zu deinem Haupt-Serverstandort in deinem Land und notiere Latenz und Durchsatz.
Backup strategy / What to try this week
- Dokumentiere deine aktuellen Anforderungen (Streaming, Gaming, Datenschutz).
- Wähle 1-2 Kriterien aus dieser Liste aus, teste sie im Praxisbetrieb und bewerte die Ergebnisse.
- Halte fest, ob der Anbieter nach einem Vorfall schnell eskaliert und wie die Kommunikation war.