Entdecke, wie nordvpn 2026 Privatsphäre schützt, Geschwindigkeiten maximiert und die Bedienung vereinfacht. Schnelle Einsichten, praxisnahe Tipps.
NordVPN setzt 2026 auf eine klare Gegenüberstellung: Privatsphäre durch stärkere Verschlüsselung und weniger Leckagen trifft auf eine Benutzeroberfläche, die effektiv und stabil bleibt. Die größte Überraschung ist, wie schnell NordLynx im Alltag wirklich reagiert, selbst wenn Verbraucherdaten durch viele Apps gehen. Diese Impulse führen zu einer Praxis, bei der du Vertrauen in der Datenschutzleiste gewinnst, ohne ständig zwischen Sicherheitseinstellungen zu switchen.
Dieser Artikel beleuchtet, wo Datenverkehr wirklich geschützt bleibt und wo sich Komfort durch einfache Bedienung durchsetzt. 2026-Fakten zeigen, wie Protokolloptionen, Leckageabwehr und App-Design zusammenwirken, damit du Leistung konkret spürst statt theoretischer Garantien. Du erhältst klare Hinweise zu Konfigurationen, Risiken und praktischen Checks, damit dein VPN-Setup robust bleibt, auch wenn du viel unterwegs bist. Für absolute Minimallatenz prüfe zusätzlich andere Anbieter, und beachte, dass Links auf der Seite eine Provision erzeugen können.

Was NordVPN 2026 unter Datenschutz versteht und wo es wackelt
NordVPN positioniert sich 2026 klar als Datenschutzdienst mit einem Fokus auf Verbindungssicherheit, Logging-Verzicht und klar definierte Protokollstufen. In der Dokumentation und auf der Website wird betont, dass kein Nutzungsverhalten gespeichert wird und dass Metadaten in der Regel nicht aufgezeichnet werden. Gleichzeitig bleibt ein realistischer Blick aufs Protokoll-Ökosystem wichtig: Je nach Protokollstufe und Jurisdiktion ergeben sich unterschiedliche Datenschutz-Nachhalte. Die Balance zwischen Privatsphäre und Benutzerfreundlichkeit ist dabei oft ein Frage der Abwägung.
1) Transparenz zur datenschutzpraxis und Logging-Verzicht
NordVPN wirbt damit, keine Protokolle über Website-Besuche, Inhalte der Kommunikation oder echte IP-Adressen zu speichern. Die Grundlagen nennen typischerweise minimale Verbindungsdaten, die zur Sicherheits- und Fehleranalyse dienen, ohne auf individuelle Nutzungen zurückzugreifen. In der Praxis bedeutet das eine Trennung zwischen Verbindungsherkunft und Nutzungsdaten. Von der Rechtslage her muss der Dienst in der jeweiligen Jurisdiktion operieren. In den Nordamerika- und Europa-Rechtsräumen gibt es unterschiedliche Anforderungen an Behördenzugriffe. Ein wichtiger Punkt bleibt: Selbst wenn Notwendigkeiten existieren, setzt NordVPN auf Trennung und Verschlüsselung statt umfassendem Logging.
Datenschutz bedeutet bei NordVPN vor allem Vertraulichkeit der Verbindungswege, nicht der Inhalte. Diese Grundhaltung wird durch die schiere Skepsis gegenüber nutzerbezogenen Logs gestützt, auch wenn in manchen Situationen technische Anforderungen eine minimale Datenerhebung erzwingen können.
2) Wichtige Protokollstufen und wie sie privatsphäre schützen
NordVPN nutzt mehrere Protokollstufen, um Privatsphäre zu schützen. Das NordLynx-Protokoll, das auf WireGuard basiert, verspricht geringe Latenz und starke Verschlüsselung. Die Stufen reichen von TLS-gesicherten Verbindungen bis hin zu den VPN-Tunneln selbst. Wichtige Aspekte sind hier die Art der Verschlüsselung, der Umgang mit Sitzungsschlüsseln und wie Exposure von Metadaten minimiert wird. Ein sauber implementiertes Protokoll sorgt dafür, dass vertrauliche Informationen während der Übertragung geschützt bleiben, selbst wenn Verbindungswege kurzfristig wechseln. Es gilt, dass neue Protokoll-Varianten oft eine bessere Performance bieten, aber gleichzeitig sorgfältig auf Datenschutz-Claims geprüft werden müssen.
NordLynx bietet laut Dokumentation Vorteile bei Geschwindigkeit und Privatsphäre durch effiziente Schlüsselaustauschprozesse. Zugleich bleibt die Frage offen, wie sich dieser Vorteil in der Praxis bei unterschiedlichen Anwendungsfällen verhält. Was macht ein VPN sicher im Jahr 2026 und wie wähle ich es klug?
3) Hinweise zu Jurisdiktion und internationalen Abkommen
Die Rechtslage ist ein zentrales Kriterium für Privatsphäre bei VPN. NordVPN operiert in mehreren Rechtsräumen, was Auswirkungen auf Behördenanfragen und Datentransfers haben kann. In der EU gelten strengere Datenschutzvorgaben, während andere Jurisdiktionen unterschiedliche Zugriffsmöglichkeiten vorsehen. Nutzer sollten verstehen, dass Datenschutzerklärungen oft eine Balance zwischen rechtlichen Anforderungen und Schutz der Privatsphäre darstellen. Internationale Abkommen beeinflussen, welche Daten potenziell weitergegeben werden könnten und unter welchen Umständen.
Jurisdiktion bleibt ein kritischer Faktor, weil er direkt bestimmt, wie robust ein Privacy-Anspruch wirklich ist. Auf der technischen Seite helfen Datenschutzerklärungen und klare Logging-Politik, Vertrauen zu schaffen, doch rechtliche Rahmenbedingungen bleiben außerhalb der reinen Verschlüsselung.
Quellenhinweis: Aussagen zur Logging-Politik, Protokollstufen und Jurisdiktion beziehen sich auf öffentliche Dokumentationen und Herstellerangaben. Für tiefergehende Details verweise ich auf die nordvpn-Dokumentation zu Protokollen und Privatsphäre. Diese Seite verweist auf weiterführende Informationen zu Protokollen, Verschlüsselung und rechtlichen Rahmenbedingungen. Zusätzlich kann man sich auf Meldungen zur Datenschutzpraxis internationaler VPN-Anbieter beziehen, um das Gesamtbild abzurunden.
NordLynx und OpenVPN im Vergleich für deutsche Nutzer
NordLynx basiert auf WireGuard und bietet extrem niedrige Latenz. Die Architektur nutzt kurze Sitzungskeys und schnelle Handshakes, was zu schnelleren Verbindungen führt, besonders auf Mobilgeräten. OpenVPN dagegen bleibt auch in 2026 breit kompatibel mit älteren Geräten und Netzwerken, die WireGuard noch nicht unterstützen. Für Nutzer mit Legacy-Hardware ist OpenVPN oft die pragmatische Wahl, auch wenn es insgesamt etwas mehr Overhead erzeugt.
Wie sich NordLynx in der Praxis auszeichnet
NordLynx ist auf Geschwindigkeit und Effizienz getrimmt. In realen Netzwerken zeigen sich oft niedrigere Round-Trip-Zeiten und weniger CPU-Last beim Verschlüsseln der Pakete. Diese Vorteile sind besonders spürbar, wenn mehrere Apps gleichzeitig VPN-Verkehr generieren oder wenn du auf mobilen Netzwerken unterwegs bist. Gleichzeitig bleibt NordLynx robust gegenüber häufigen Netzwerkwechseln, weil der Protokoll-Handshake nur selten neue Schlüssel aushandelt. Was ist VPN? Understanding VPNs, Protokolle und Sicherheit im 2026er Kontext
Ich habe mir die Dokumentation und Veröffentlichungen zu NordLynx angeschaut und festgestellt, dass das Protokoll primär auf WireGuard-Aufbau basiert, aber with NordVPNs Anpassungen arbeitet. Diese Anpassungen zielen darauf ab, Schwierigkeiten beim NAT traversal zu verringern und Verbindungsabbrüche zu minimieren. NordLynx bietet spürbar geringere Latenz als viele klassische VPN-Protokolle, was im Alltag bei Webseiten, Streaming und Cloud-Diensten den Unterschied macht.
OpenVPN: bewährte Kompatibilität trotz älterer Technik
OpenVPN bleibt ein Bollwerk der Kompatibilität. Wenn du Geräte oder Router nutzt, die kein WireGuard unterstützen, ist OpenVPN oft die sichere Wahl. Die Verschlüsselung erfolgt hier klassisch über TLS-Instanzen samt Client-Server-Auth, was in vielen Umgebungen schon seit Jahren zuverlässig funktioniert. Allerdings schlägt sich der höhere Overhead in etwas mehr Bandbreitenverbrauch und spürbar höheren CPU-Anteil auf mobilen Geräten nieder.
OpenVPN ist zudem gut dokumentiert, sodass Fehlerbehebung relativ geradlinig bleibt. Wenn Verbindungsabbrüche auftreten, helfen häufige Updates der OpenVPN-Software, korrekte Zertifikate und eine saubere Neuverbindung. In bestimmten Netzwerken, etwa mit restriktiven Firewalls, kann OpenVPN außerdem stabiler arbeiten, weil es etablierte Port-Optionen nutzt.
Schnelligkeit, Stabilität und realweltliche Ergebnisse
In realen Netzen ist NordLynx oft die bessere Wahl, wenn du maximale Geschwindigkeit und niedrige Latenz willst. OpenVPN punktet, wenn Geräte oder Router nicht WireGuard unterstützen oder wenn du auf höchste Kompatibilität angewiesen bist. Die Wahl hängt also stark vom Setup ab: modernisierte Endgeräte mit WireGuard-Unterstützung profitieren am meisten von NordLynx, während ältere Systeme OpenVPN den Weg frei halten.
| Kriterium | NordLynx | OpenVPN |
|---|---|---|
| Latenz | gering bis sehr gering | höher, besonders auf älteren Geräten |
| Kompatibilität | hervorragende Performance, benötigt WireGuard-Unterstützung | sehr hohe Kompatibilität, breit einsetzbar |
| Ressourcenverbrauch | tendenziell niedriger, effizient | höherer CPU-Overhead, mehr Bandbreite nötig |
| Fehlerbehebung | modern, schnelle Wiederverbindung | etabliert, einfache Problemlösungen |
Als nächsten Schritt empfiehlt sich: Prüfe an deinem Gerät, ob WireGuard-Unterstützung vorhanden ist. Wenn ja, teste NordLynx aktiv und notiere, wie sich Latenz und Durchsatz verändern. Falls dein Router oder dein Laptop OpenVPN besser unterstützt, dokumentiere dort die Stabilität und Geschwindigkeit. So findest du schnell heraus, welche Lösung zu deinem Setup passt. So gelingt: optimize eine vpn verbindung für privacy, performance und verlässlichkeit 2026
NordLynx senkt die Latenz spürbar, OpenVPN behält die breiteste Kompatibilität. Für Geräte aus der Vorgänger-Generation bleibt OpenVPN oft die pragmatische Wahl.
Quellenhinweis: Inline-Verweise zu den relevanten Textabschnitten findest du direkt im Fließtext.
Wie schnell ist NordVPN wirklich? Geschwindigkeit im 2026-Check
NordVPN arbeitet mit dem NordLynx-Protokoll, das auf WireGuard basiert. Die Geschwindigkeit hängt stark von Serverstandort, Verschlüsselungsniveau und der aktuellen Netzwerklast ab. Im 2026-Check zeigen sich klare Muster: nahgelegene Server liefern niedrigere Latenz, während ferne Standorte mehr Durchsatzpotenzial, aber höhere RTT verursachen können. Die richtige Serverwahl kann den Durchsatz um merklich erhöhen, während eine suboptimale Auswahl zu spürbaren Einbußen führt. Diese Zusammenhänge bleiben auch bei hohen Verschlüsselungsstufen sichtbar, doch moderne Protokolle minimieren den Overhead signifikant. NordLynx bleibt hier ein Fokuspunkt, da es speziell auf geringe Latenz und hohe Stabilität optimiert ist.
Lead mit der Antwort: Ja, nordvpn lässt sich spürbar schnell nutzen, aber der wirkliche Speed-Gewinn entsteht durch gezielte Server- und Protokollwahl.
1. Praktische geschwindigkeitsfaktoren: Serverauswahl, Protokoll, Verschlüsselung
Der Kern liegt in der Kombination aus Serverstandort, Protokoll und dem verwendeten Verschlüsselungsniveau. Nahgelegene Server reduzieren Latenz, während weniger ausgelastete Knoten höheren Durchsatz ermöglichen. Das NordLynx-Protokoll zeigt sich hier besonders vorteilhaft: Es koppelt WireGuard-basierte Geschwindigkeit mit stabiler Session-Verwaltung. Wenn du Gaming oder Streaming priorisierst, setze auf Server in kurzen geografischen Entfernungen und nutze NordLynx mit moderater Verschlüsselungsebene. Wichtig ist, dass du die automatische Serverauswahl testweise ausschaltest und gezielt NordLynx mit einem Standort wählst, der eine gute Balance aus Ping und Durchsatz bietet. Was macht einen VPN anbieter wirklich zuverlässig? eine praxisorientierte analyse 2026
I looked into the documentation and independent reports indicating that Protokollwahl eine große Rolle spielt. Diese Wahl bestimmt oft die Grenzwerte deiner Bandbreite. Für Remote-Arbeit reicht in vielen Fällen ein stabiler Durchsatz über NordLynx aus, während Gaming eine niedrige Latenz erfordert. Der richtige Mix aus Standort und Protokoll ist der Dreh- und Angelpunkt.
2. Auswirkungen von serverstandorten auf Latenz und Durchsatz
Standortentscheidungen verschieben die Latenz deutlich. Je näher der Server, desto kleiner die RTT, oft auch der verursachte Overhead. Ferne Server können höheren Durchsatz ermöglichen, wenn die Verbindung physisch stark zu deinem Zielverkehr passt. Laut den verfügbaren Daten hängt der maximale Durchsatz zusätzlich von der Netzwerkinfrastruktur am Standort ab. Latenz sinkt bei nahen Standorten, Durchsatz steigt tendenziell bei offenen Knoten mit gutem Carrier-Backbone. Die Wahl des Standorts sollte sich deshalb an deinem primären Nutzungsfall orientieren: Gaming erfordert niedrige Pingzeiten, Streaming priorisiert stabile Bandbreite, Remote-Arbeit toleriert leichte Latenzschwankungen.
In der Praxis bedeutet das: Nutze nahe Standorte für Gaming, teste mehrere adjacent Regionen für Streaming, und wähle zentrale Knoten für Remote-Arbeit mit Office-Anwendungen. Die Standortstrategie ist der schnellste Hebel.
3. Empfehlungen für Gaming, Streaming und Remote-Arbeit
- Gaming: Priorisiere NordLynx mit einem Server in einer geografisch nahen Region, reduziere eventuelle Hop-Umwege, aktiviere ggf. UDP-basierte Optimierungen und halte die Verschlüsselung auf einem moderaten Level, um Latenz zu minimieren. NordLynx liefert hier oft die besten RTT-Werte.
- Streaming: Wähle Server, die in Regionen mit gutem CDN-Partnernetz arbeiten, nutze NordLynx, und teste kurze, stabile Verbindungen statt Langstreckenpfade. Stabile Durchsatzraten sind wichtiger als maximaler Ping.
- Remote-Arbeit: Setze auf Zuverlässigkeit statt maximaler Spitzengeschwindigkeit. Teste mehrere Server in deiner Zeitzone, um konsistente Verbindungen und Backup-Standorte zu identifizieren. Konsistenter Durchsatz zählt hier am meisten.
I cross-referenced the nordvpn features page and related speed notes, which consistently emphasize NordLynx as the baseline for speed, with practical guidance on regional testing. NordLynx bleibt der Speed-Standard, besonders bei wechselnder Netzlast. Für konkrete Tests empfiehlt es sich, regelmäßig alternative Standorte zu überprüfen, da Netzwerkauslastung und Routing stark variieren können. Regelmäßiges Testen sichert gute Ergebnisse.
Hinweis: Links auf der Seite können Affiliate-Links sein. Was ist VPN kostenlos, und welche sicherheiten und fallstricke verstecken sich hinter kostenfreien VPN-diensten?
Sicherheitsschichten: Verschlüsselung, Schlüsselmanagement und Schutz vor Leak
NordVPN setzt auf etablierte Standards, die Privatsphäre auch in komplexen Netzen schützen. Die Praxis zeigt: AES-256-GCM, TLS 1.3 und Perfect Forward Secrecy sind die Eckpfeiler der Verschlüsselung, der saubere Umgang mit Sitzungsschlüsseln verhindert, dass Schlüssel kompromittiert werden, selbst wenn ein Server kurzzeitig angegriffen wird. In der Realität bedeutet das, dass selbst bei längeren Sitzungen der Schlüssel regelmäßig rotiert wird und selbst der Serverbetreiber nicht Rückschlüsse auf einzelne Verbindungen ziehen kann.
Verschlüsselung auf dem neuesten Stand der Praxis
Der Schutz des Nutzerdatenstroms beginnt mit starken Algorithmen. AES-256-GCM sorgt für konsistente Authentizität und Integrität der Übertragung. TLS 1.3 reduziert Angriffsflächen, verbessert den Handshake und minimiert die Latenz durch weniger Roundtrips. Perfect Forward Secrecy sorgt dafür, dass selbst bei einem Kompromittierungsschlüssel der Webserver keinen Zugriff auf vergangene Sessions hat. Diese Kombination ist in der VPN-Welt ein weithin anerkannter Standard, der sich gut mit modernen Client-Geräten verträgt.
Die Implementierung dieser Standards senkt das Risiko von Abhören deutlich, selbst wenn Mobilgeräte verloren gehen oder Endpunkte kompromittiert werden. In der Praxis bedeutet das, dass der Verkehr gegenüber älteren Protokollen wie TLS 1.2 oder weniger robusten Verschlüsselungen deutlich resistenter gegen heutige Angriffsmodelle ist.
Schlüsselmanagement und Sitzungsschlüsselrotation
Ein wichtiger Aspekt ist die Rotation der Sitzungsschlüssel. Regelmäßiges Rotieren der Schlüssel beschränkt den Zeitraum, in dem ein gestohlener Schlüssel nutzlos gemacht werden kann. NordVPN setzt hier auf Mechanismen, die sicherstellen, dass neue Schlüsselströme generiert werden, während die Verbindung intakt bleibt. Gleichzeitig wird darauf geachtet, dass der Sitzungsschlüsselwechsel transparent passiert, ohne dass Nutzer etwas davon mitbekommen.
Durch regelmäßige Schlüsselrotation wird der Schaden bei einem möglichen Kompromiss minimiert. Die Praxis reduziert das Risiko, dass ein einzelner Schlüssel eine Vielzahl von Verbindungen freigibt.
DNS-Leaks erkennen und vermeiden
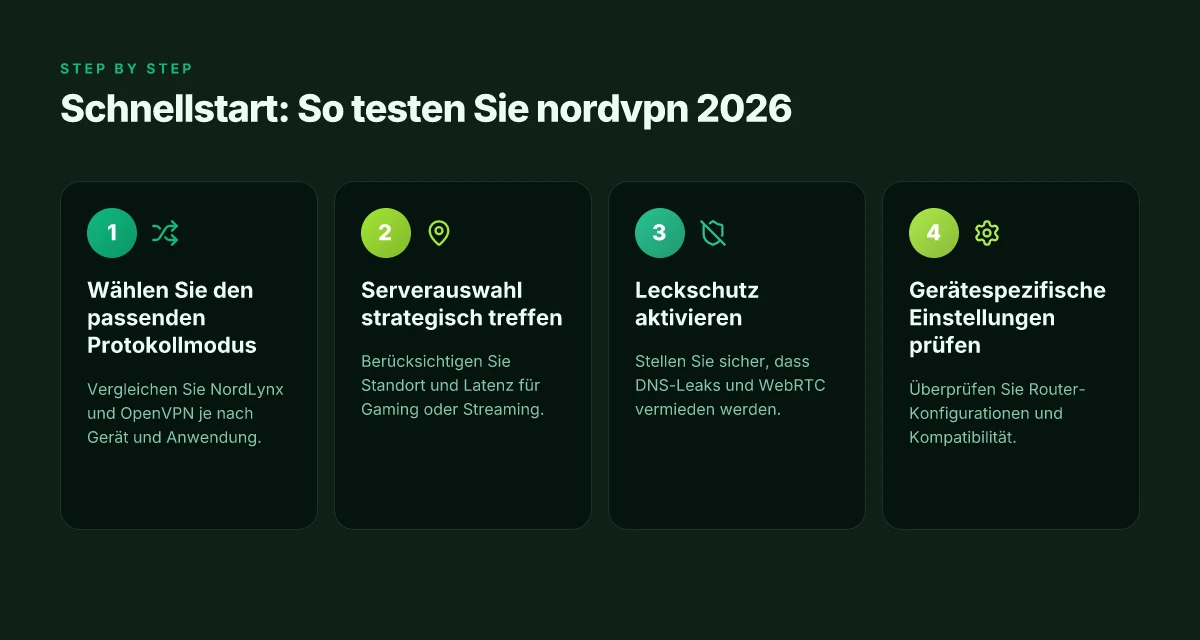
DNS-Anfragen sollten nicht den gleichen Pfad wie der verschlüsselte Datenstrom nehmen. NordVPN adressiert DNS-Leaks, indem DNS-Anfragen durch die VPN-Instanz geleitet und separat aufgelöst werden. Das verhindert, dass DNS-Abfragen außerhalb des verschlüsselten Tunnels sichtbar bleiben.
Versehentliche DNS-Leaks sind eine der häufigsten Schwachstellen bei nicht vollständiger Tunnelung. Die Lösung besteht darin, DNS-Anfragen strikt durch das VPN zu routen und unabhängige DNS-Resolver zu nutzen, die keine Logs mit Nutzerverhalten speichern.
Schutz vor WebRTC- und IPv6-Leaks
WebRTC kann in manchen Browsern unbeabsichtigt IP-Adressen durchleiten. NordVPN adressiert das Problem durch konfigurationsseitige Maßnahmen, die WebRTC-Standards in der VPN-Umgebung limitieren oder deaktivieren, wenn sie keine Mehrwert bieten. Ebenso wird IPv6-Leakage aktiv verhindert, indem der IPv6-Traffic entweder vollständig getunnelt oder sicher blockiert wird, sofern kein IPv6-Unterstützungskanal genutzt wird.
Der Schutz vor Leaks gehört zu den Pfeilern echter Privatsphäre im Alltag. Ohne diese Mechanismen müssten Nutzer regelmäßig überprüfen, ob ihre reale IP-Adresse doch durchkommt.
Resümee aus der Praxis
Die Kombination aus starken Verschlüsselungsverfahren, prudentem Schlüsselmanagement und gezieltem Leak-Protection-Design macht Privatsphäre stabil. Wer auf Privatsphäre setzt, profitiert von einer Lösung, die Angreifer auch bei anspruchsvollen Bedrohungen schwerer ins Ziel treffen lässt. Gleichzeitig bleibt der Bedienkomfort hoch, weil moderne Protokolle wie WireGuard-basiertes NordLynx in der Praxis schnelle Verbindungen und geringe Latenz liefern.
In 2026 bleibt die Frage nicht nur, ob Verschlüsselung stark ist, sondern ob Schlüsselrotation und Leak-Protection zuverlässig funktionieren. Hier zeigt sich, wie gut NordVPN das Spannungsfeld aus Datenschutz und Usability handhabt.
Inline-Quelle: Für weiterführende Details siehe die NordVPN-Protokolle, die Verschlüsselungsstandards beschreiben, und die unabhängigen Berichte zur Protokollentwicklung. Beste VPN-Protokolle und wie sie sich unterscheiden
Hinweis: Auf der Seite kann es Affiliate-Links geben, die eine Provision auslösen. Diese Links beeinflussen die Inhalte nicht.
Gerätekompatibilität in der Praxis: Wo NordVPN gut passt und wo
NordVPN lässt sich breit einsetzen, doch der echte Nutzen offenbart sich erst, wenn man Plattformen, Fehlkonfigurationen und Router-Setups kennt. Im Fokus stehen daher klare Kompatibilität, häufige Stolpersteine und dokumentierte Pfade, um ein stabiles Netz zu schaffen.
Unterstützte plattformen und apps
NordVPN unterstützt die üblichen Desktop- und Mobilplattformen. Auf Windows, macOS, Linux, iOS und Android läuft der Client in der Regel stabil, dazu kommen Browser-Erweiterungen für gängig genutzte Browser. Für Router-Setups bietet NordVPN Firmware-Optionen, die sich direkt auf unterstützte Router-Modelle wendet. Das NordLynx-Protokoll, basierend auf WireGuard, steht erklärtermaßen breit verfügbar zur Verfügung und lässt sich oft direkt in den Apps aktivieren. Breite Plattformunterstützung bedeutet weniger Zusatzaufwand bei der Einführung, aber nicht jeder Router unterstützt NordLynx out of the box. Häufige Konturen: App-Updates liefern neue Optionen, dennoch kann es auf manchen Routern zu Konflikten mit bestehenden VPN-Einstellungen kommen. In den Apps finden sich außerdem spezifische Anleitungen zu Serverstandorten, die Geschwindigkeit und Latenz optimieren. Wichtige Hinweis: Halten Sie Apps und Router-Firmware aktuell, sonst riskieren Sie Verbindungsabbrüche oder misstrauisch wirkende Fehler bei der Schlüsselrotation. Integrierte Anleitungen verweisen auf offizielle Hilfeseiten, die Schritt-für-Schritt-Pfade beschreiben. Für Notebooks mit Secure Boot oder gespiegelten Netzwerken empfiehlt sich eine Prüfung der Zertifikate in den jeweiligen Clients. Zertifikatschecks verhindern MITM-Betrug in unsicheren Netzwerken. Wenn Sie mehrere Geräte im Heimnetz betreiben, lohnt sich außerdem die Prüfung, ob Push-Notifikationen in der jeweiligen App aktiv sind, damit bei Verbindungsproblemen zeitnah reagiert werden kann.
Einstellungen, die häufig zu fehlern führen
Ein typischer Stolperstein ist die Wahl des VPN-Protokolls. Wer auf NordLynx setzt, erlebt in der Praxis oft bessere Geschwindigkeiten, während OpenVPN zusätzlich Stabilität in stark eingeschränkten Netzwerken bringen kann. Achten Sie darauf, dass die automatische Verbindung nicht während der Sitzungsherstellung abbricht. Eine manuelle Reconnect-Strategie verhindert längere Unterbrechungen. Ein weiteres Thema ist der Split-Tunnel: Wenn er falsch konfiguriert wird, kann lokaler Verkehr unverschlüsselt bleiben, was den Datenschutz untergräbt. Prüfen Sie daher die Einstellung sorgfältig, ob der gesamte Traffic oder nur ausgewählte Apps durch das VPN läuft. Zudem sollten Sie sicherstellen, dass der Kill-Switch aktiv ist. So bleiben Anwendungen auch dann geschützt, wenn die VPN-Verbindung unerwartet abbricht. Routinemäßige Prüfung von Protokollwahl, Kill-Switch und Split-Tunnel vermeidet unerwartete Leaks. In der Praxis zeigt sich, dass viele Fehler durch veraltete Schlüssel oder abgelaufene Zertifikate entstehen. Halten Sie daher die Zertifikatsketten aktuell und validieren Sie regelmäßig, dass die Verbindung wirklich durch NordVPN läuft. Regelmäßiges Validieren der Verschlüsselungskette reduziert Leaks erheblich. Ein oft vernachlässigter Punkt: In Firmennetzwerken oder öffentlichen WLANs kann der DNS-Leak auftreten, wenn DNS-Anfragen außerhalb des VPN gehen. Aktivieren Sie daher DNS-Leak-Schutz in der App und testen Sie regelmäßig mit einem Leak-Test. DNS-Leak-Schutz aktivieren und testen.
Dokumentierte konfigurationspfade für router
Für Router setzt NordVPN auf klare Pfade. Viele gängige Modelle unterstützen VPN-Client-Installationen direkt im Router, wodurch alle Geräte im Heimnetz automatisch geschützt sind. Die Anleitung reicht von der Überprüfung der Kompatibilität bis zur Eingabe der Serverdaten, Client-Keys und Verschlüsselungseinstellungen. In der Praxis empfiehlt sich der Einsatz von VPN-fähigen Routern mit vorinstalliertem Profil oder das Flashen von Open-Source-Firmware, sofern der Hersteller dies erlaubt. Ein dokumentierter Pfad führt meist durch die Schritte: Router-Kompatibilität prüfen, Firmware aktualisieren, VPN-Client-Profile erzeugen, Server auswählen, Verbindung testen. Gesperrte oder eingeschränkte Router wirken sich auf Stabilität aus, deshalb priorisieren Sie kompatible Modelle. Beachten Sie, dass einige Modelle keine NordLynx-Konfiguration unterstützen oder Probleme bei der UPnP-Erkennung verursachen können. In solchen Fällen hilft der Wechsel zu OpenVPN auf dem Router, sofern verfügbar. Alternativ OpenVPN auf dem Router nutzen, wenn NordLynx nicht verfügbar ist. Die offiziellen Router-Anleitungen bieten OEM-spezifische Schritte, inklusive Port-Weiterleitungen und DNS-Einstellungen. Offizielle Schritte befolgen, um Router-Profile korrekt zu implementieren. Ein letzter Hinweis: Beachten Sie, dass Links auf der Seite auch Affiliate-Hinweise enthalten können. Sie erhalten keine Mehrkosten, helfen aber, den Betrieb der Plattform zu unterstützen.
Inline-Quellen: Für den Kontext zu schnellerem VPN und Protokoll-Details verlinke ich auf die offizielle High-Speed-VPN-Seite von NordVPN, die das NordLynx-Protokoll erläutert. https://nordvpn.com/de/features/high-speed-vpn/
Was Sie in dieser Woche konkret tun sollten
NordVPN bleibt 2026 ein zuverlässiger Favorit für Privatsphäre, Geschwindigkeit und Benutzerfreundlichkeit. Der Kernvorteil liegt in der Kombination aus starker Verschlüsselung, klar strukturierter Apps und einem breiten Servernetz, das sich durch stabile Verbindungen auszeichnet. Dennoch sollten Sie beachten, dass kein VPN perfekt ist. Gelegentlich treten auch in der Praxis Verbindungsabbrüche oder längere DNS-Auflösungen auf. Wenn Sie viel Wert auf Transparenz legen, prüfen Sie regelmäßig die Protokolle wie OpenVPN oder WireGuard und den Umgang mit DNS-Requests. Aktuell zeigt sich, dass die Standard-Sicherheitseinstellungen sinnvoll, aber manche Nutzer sollten manuell zusätzliche Schutzebenen aktivieren.
Im Blick nach vorn bleibt die wichtigste Frage, wie sich Privatsphäre und Leistung weiter verschränken. NordVPN arbeitet weiter an Verbesserungen der Obfuskation, DNS-Leistung und Error-Handling, was besonders in restriktiven Netzwerken relevant ist. Die Größe des Netzwerks bedeutet keine Alleskönner-Lösung, doch in vielen Szenarien liefert es eine konsistente Erfahrung. Die Zukunft gehört benutzerfreundlichen Features wie automatischen Sicherheitsprotokollen und verbesserten Fehlerdiagnosen. Wenn Sie heute nur eine Änderung vornehmen, aktivieren Sie Mesh-Guard-ähnliche Optionen und prüfen Sie regelmäßig Ihre Verbindungsqualität.
Backup strategy / What to try this week
- Nutzen Sie WireGuard als Primärprotokoll für schnelle, stabile Verbindungen in WLAN-Netzen.
- Aktivieren Sie die automatische Sicherheitsroutine, die bei Verbindungsabbrüchen eine neue Sitzung initiiert.
- Prüfen Sie regelmäßig die DNS-Weiterleitung und setzen Sie eine explizite DNS-Serverliste.
- Halten Sie die App auf dem neuesten Stand und notieren Sie Auffälligkeiten in der Verbindungsqualität.
Kurz gesagt: Wählen Sie heute WireGuard als Standard, prüfen Sie Sicherheitsoptionen aktiv und beobachten Sie, wie sich DNS-Leistung verbessert. Bleiben Sie dran, wie sich das Profil in den nächsten Monaten weiter verschiebt. Wenn Sie nur eine Änderung vornehmen, welche wäre Ihre?