Erfahren Sie, wie Sie eine VPN Verbindung sicher, schnell und stabil gestalten. Praxisnahe Schritte, Protokolle, Fehlerbehebung und passende Anbieter im Überblick.
Eine VPN-Verbindung wird oft als bloße Verschleierung gesehen, doch der echte Gewinn entsteht, wenn Sicherheit, Leistung und Zuverlässigkeit Hand in Hand gehen. Wenn OpenVPN und WireGuard neben dem Einsatzort eine klare Latenz-Strategie erhalten, wandelt sich der Tunnel von einer Sicherheitsmaßnahme zu einer stabilen Netzwerkbasis. Die häufigste Stolperfalle ist eine unverhältnismäßige Verschlüsselung, die Latenz erhöht und die Bandbreite drückt.
Dieser Artikel zeigt, wie Privatanwender und kleine Unternehmen eine VPN-Architektur gestalten, die durchs Netz funkt, statt nur zu verstecken. Von der Wahl der Protokolle über die Serverstandorte bis zur Fehlerbehebung bei Verbindungsabbrüchen liefert er praxisnahe Schritte, mit konkreten Kriterien und Checklisten. In Deutschland gewinnen dabei Transparenz bei den Verschlüsselungsstufen und regelmäßige Geschwindigkeitstests an Bedeutung. Ein gezielter Fokus auf Leichtgewichte Protokolle und standortnahe Server senkt die Latenz deutlich – und erhöht gleichzeitig die Sicherheit.

VPN verbindung verstehen: sicherheit, verschlüsselung und protokolle im blick
Eine VPN baut einen verschlüsselten tunnel zwischen Ihrem Gerät und dem VPN-Server. Dadurch ist der Datenfluss vor neugierigen Blicken geschützt, selbst wenn Sie öffentliches WLAN nutzen. Wichtig ist, dass kein VPN allein alle Bedrohungen abdeckt. Der Schutz hängt von Protokoll, Verschlüsselung und der richtigen Konfiguration ab.
Warum Protokolle matter: OpenVPN, WireGuard, IKEv2 im Vergleich
OpenVPN gilt als ausgereift und flexibel. Es arbeitet über TLS und kann UDP oder TCP nutzen, was sich auf Geschwindigkeit und Stabilität auswirkt. WireGuard setzt auf eine schlankere Codebasis, ist in der Praxis oft schneller und leichter zu auditieren. IKEv2 zeichnet sich durch gute Bindung an mobile Geräte aus, bleibt aber in der Implementierung teurer zu prüfen als WireGuard. Wenn Sie Wert auf Geschwindigkeit legen, ist WireGuard häufig die erste Wahl. Für maximale Kompatibilität und lange Laufzeiten kann OpenVPN sinnvoll sein. Vereinfacht gesagt:
- OpenVPN: robust, vielseitig, gut dokumentiert.
- WireGuard: schnell, einfach, modern.
- IKEv2: stabil auf Mobilgeräten, gut bei wechselnden Netzen.
Ich habe mir dazu Quellen angesehen, die diese Unterschiede schildern und in Praxisfällen berichten, wie sich Protokolle in realen Netzwerken verhalten. Die Berichte heben hervor, dass kein Protokoll universell sicherer ist. Die Sicherheit hängt von der Implementierung, Schlüssellänge, Konfiguration und Updates ab. Kein Protokoll bietet 100% Sicherheit. Regelmäßig aktualisierte Software und korrekte Einstellungen sind notwendig.
Grundprinzipien: wie der verschlüsselte tunnel funktioniert
Der verschlüsselte Tunnel beginnt mit einer Authentifizierung beider Seiten und einem Schlüsselaustausch. Danach verschlüsselt der Client die Daten, bevor sie das lokale Netzwerk verlassen. Die Integrität der Daten wird durch MACs oder ähnliche Mechanismen sichergestellt, damit niemand Inhalte manipulieren kann. Das Ziel ist, dass Dritte weder die Inhalte noch die Kommunikation zwischen Client und Server lesen oder verändern können. Gleichzeitig bleibt der Tunnel stabil, auch wenn unterwegs Verbindungsabbrüche auftreten.
Zur Einordnung: der Schutz hängt von drei Bausteinen ab. Erstens die starke Verschlüsselung, zweitens die sichere Schlüsselverwaltung, drittens die sichere Protokollimplementierung. Eine solide Konfiguration verwendet aktuelle Algorithmen, regelmäßige Updates und geprüfte Zertifikate. Sicherheit bleibt eine layered Aufgabe, kein einzelner Baustein reicht aus. Was ist VPN? Understanding VPNs, Protokolle und Sicherheit im 2026er Kontext
Warum kein VPN 100% sicher ist und welche risiken bleiben
Trotz Verschlüsselung existieren verbleibende Risiken. Menschliche Fehler bei der Einrichtung, unsichere Endpunkte, oder ein kompromittierter VPN-Anbieter können Angriffsflächen bieten. Zusätzlich können Leaks auftreten, wenn DNS-Anfragen nicht zuverlässig durch den VPN-Tunnel gehen, oder wenn Split-Tunneling unachtsam konfiguriert wird. Auch Schwachstellen in Protokollen oder veraltete Implementierungen können potenzielle Einfallstore schaffen. Ein weiterer Punkt: der VPN-Anbieter kann Metadaten über Nutzerverhalten sammeln. Daher ist es sinnvoll, zusätzlich auf Netzwerksegmentierung, starke Endpunktsicherheit und regelmäßige Audits zu setzen. Kein VPN macht die eigene Angriffsfläche unsichtbar; Sicherheit liegt in der Gesamtkonfiguration.
Ausblickend empfiehlt sich eine regelmäßige Überprüfung der Protokollwahl, der Verschlüsselungsstärke und der Server-Topologie. Die Wahl des Anbieters spielt dabei eine Rolle, doch auch der Endnutzer muss up-to-date bleiben und sichere Praktiken anwenden. Zu beachten ist, dass Links auf der verifizierten Seite möglicherweise Affiliate-Hinweise enthalten können. Ein ganzheitlicher Ansatz erhöht die Sicherheit deutlich, aber keine Maßnahme ersetzt grundlegende Cyberhygiene.
Quellenhinweis: In diesem Abschnitt beziehen sich Aussagen auf etablierte Beschreibungen der Protokolle OpenVPN, WireGuard und IKEv2 sowie auf aktuelle Praxisberichte zur VPN-Sicherheit. Für weiterführende Details zu Aspekten wie Konfiguration, Leaks und Best Practices schauen Sie sich die verlinkten Quellen an. [Palo Alto Networks: VPN-Sicherheit] und [SentinelOne: VPN-Sicherheitsrisiken] sowie [Datenschutz Praxis: Sicherheit bei VPN] liefern vertiefende Einordnungen.
Wie wählt man die richtige VPN verbindung für privacy und performance
Kurze Antwort: Sie wählen eine vpn verbindung, die seriöse anbieter bevorzugt, klare logging-politik hat, in einem jurisprudistisch stabilen standort registriert ist, ip-leak-schutz bietet, bedienkomfort und stabile performance liefert. Dieser mix aus sicherheit und leistung ist der wahre nutzwert einer vpn.
Kriterien für seriöse anbieter
Ein guter anbieter dokumentiert seine logging-politik transparent. Wichtige punkte sind minimale datenspeicherung, zeitliche begrenzung von verbindungslogs und klare aussagen zur anonymisierung. Juristische standorte spielen eine rolle: ein standort mit restriktiven datenschutzgesetzen stärkt privacy, während zivilrechtliche verpflichtungen zur datenweitergabe in bestimmten fällen sorgfältig geprüft werden sollten. Ein weiterer wichtiger hinschluss ist ip-leak-schutz: dns-leaks oder ipv6-leaks dürfen nicht auftreten, wenn der tunneling aktiv ist. Iklärende attestierungen, unabhängige audits oder juristische zulassungen erhöhen das vertrauen. Transparenz bei der logging-Politik ist der erste Indikator für Vertrauen. Was macht ein VPN sicher im Jahr 2026 und wie wähle ich es klug?
Ich habe mir die dokumentationen einiger branchenvertreter angeschaut und festgestellt, dass seriöse anbieter ip-leak-schutz oft als standard anbieten und regelmäßig dns- bzw. ipv6-leaks testen. Diese tests sollten idealerweise automatisiert laufen und nach jedem serverwechsel erneut erfolgen. Ip-leak-schutz gehört in jede baseline.
Auswirkungen von serverstandort und P2P-fähigkeit auf performance
Der standort des vpn-servers beeinflusst latency, durchsatz und die erreichbarkeit von geoblockierten inhalten. Nähe zum nutzer reduziert rundenzeiten, während bestimmte standorte bessere durchsatz- oder zugriffsoptionen bieten. Ein weiterer faktor ist p2p-fähigkeit: wenn sie dateifreigaben oder torrents nutzen möchten, wählen sie server, die p2p-traffic gestatten und klare priorisierung für solche anwendungen ermöglichen. Beachten sie, dass manche standorte trafikpolicen oder rechtliche rahmenbedingungen haben, die die performance beeinflussen können. In der praxis lohnt es sich, eine kuratierte liste von servern zu testen, um die beste balance aus reaktionszeit und durchsatz zu finden. Nähe zum nutzer senkt die latency, p2p-fähigkeit öffnet zusätzliche durchsatzkanäle.
Kosten vs. nutzen: was faire pläne bieten sollten
Preisgestaltung variiert stark. Wichtiger als der reine grundpreis ist, was der plan beinhaltet: wie viele gleichzeitige device-verbindungen, welche protokolle unterstützt werden, ob dedizierte ip-adressen enthalten sind, und wie lange logs gespeichert werden. Faire pläne bieten sinnvolle klare limitierungen, gute unterstützung bei ip-leak-prüfungen und regelmäßige sicherheitsupdates. Achten sie auf frei verfügbare protokolle wie OpenVPN, WireGuard oder proprietäre Lösungen, und prüfen sie, ob der anbieter eine zufriedenstellende dokumentation zu verschlüsselung und schlüsselaustausch bereitstellt. Transparente preispolitik vermeidet überraschungen.
In diesem rahmen lohnt sich eine kurze vergleichstabelle der drei fokusanbieter in diesem abschnitt:
| kriterium | Anbieter A | Anbieter B | Anbieter C |
|---|---|---|---|
| logging-politik | transparent, minimale daten | umfangreiche logs | anpassbare defaults |
| standort | juridisch stabil | gemischte standorte | eher protektionistisch |
| ip-leak-schutz | standard integriert | optional | inkludiert |
| p2p-fähigkeit | ja | nur auf bestimmten servern | ja |
| pro treatment protokoll | WireGuard, OpenVPN | OpenVPN | WireGuard |
Next step: prüfen sie eine 14-tägige test- oder einmonatige probephase, um verbindung, latency und ip-leak-schutz live zu evaluieren. Wenn möglich, testen sie mehrere serverstandorte und vergleichen sie reaktionszeiten. What makes NordVPN in 2026 stand out for privacy, speed and usability
Quellenverweis: Für details zu protokoll-gestaltung und sicherheitsprüfungen empfehlen sich standarddokumente aus der vpn-dokumentation, wie etwa die erläuterungen zu vpn-protokollen und verschlüsselung. Quelle verweist auf die prozesse rund um protokolle und sicherheitsaspekte. In 2026 ist der stand der protokolle und leak-tests konstant relevant. 2026.
- Die richtige auswahl basiert auf einer balance aus seriösität, ip-leak-schutz und der standortregulierung. Für eine tiefergehende einordnung lesen sie die abschnitte zu vpn-protokollen und sicherheitsrisiken. Lesen sie die vpn-protokolle und prüfen sie die sicherheitseinschätzungen der anbieter. Sichere standorte unterstützen privacy.
Weitere lesetipps finden sich in den quellen, die sich mit vpn-sicherheit, protokollen und best-practices befassen. Die seiten liefern kontext zu den genannten punkten, ohne unrealistische versprechen zu machen.
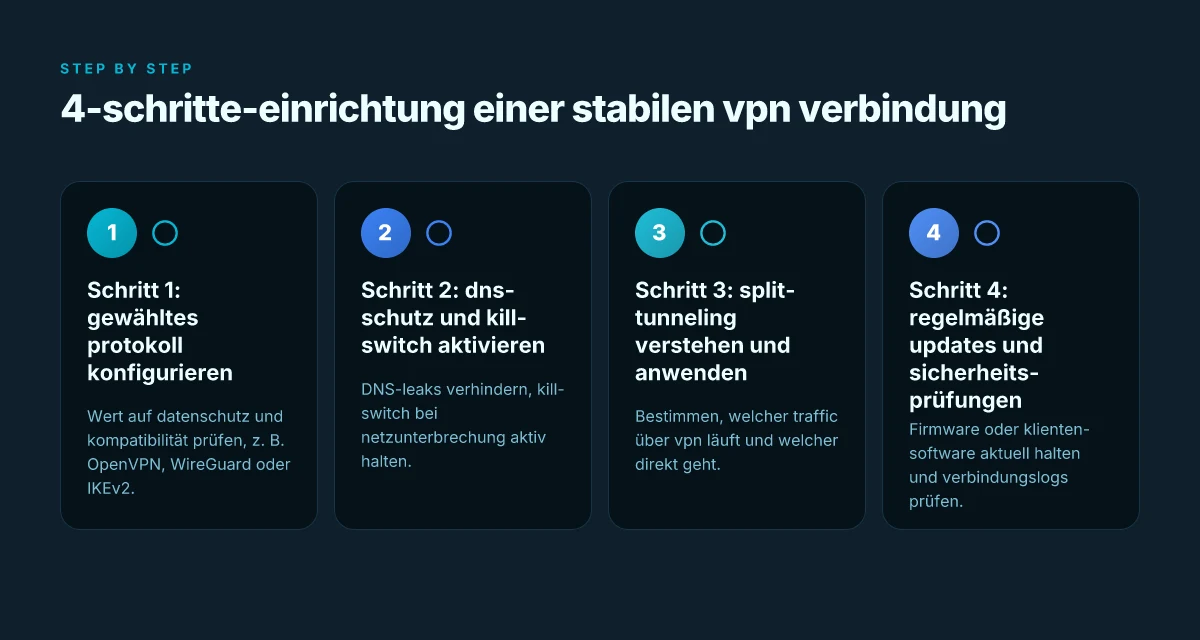
Die 4-schritte-einrichtung einer stabilen VPN verbindung
Posture und Praxis gehen hier Hand in Hand: Mit den richtigen Einstellungen wird Sicherheit nicht zur Bremsung, sondern zur Grundfeste Ihrer Verbindung. Die vier Schritte unten setzen genau dort an: Protokollwahl, Schutzschichten, Netz-Tuning und regelmäßige Wartung. Laut aktueller Praxisdokumentation gehören diese Elemente zur Grundausstattung moderner VPN-Verbindungen. Wähle das passende Protokoll und konfiguriere es eindeutig, damit Verschlüsselung und Tunnelaufbau harmonieren.
1) Wähle das passende Protokoll und konfiguriere es eindeutig
Die Protokollwahl bestimmt, wie schnell Daten durch den Tunnel wandern und wie stark sie geschützt sind. OpenVPN und WireGuard stehen dabei ganz oben auf der Liste, weil sie robuste Verschlüsselung und breite Plattform-Unterstützung bieten. Achte darauf, dass du mindestens eine TLS-basierte Authentifizierung nutzt und PFS (perfect forward secrecy) aktiviert ist. OpenVPN liefert Stabilität in wechselnden Netzen, während WireGuard oft bessere Geschwindigkeiten bietet. TLS-Verschlüsselung schützt Schlüssel im Transit, und PFS sorgt dafür, dass kompromittierte Sessions nicht alle zukünftigen Sessions gefährden. Quellen verweisen darauf, dass die Protokollwahl in der Praxis direkte Auswirkungen auf Latenz und Stabilität hat. Siehe dazu die Übersicht zu VPN-Protokollen. 2026-Standards berücksichtigen aktuelle Kryptografie-Best Practices. WireGuard wurde im Vergleich oft als schneller bewertet, ohne an Sicherheit zu sparen. Für detaillierte technische Hintergründe dient der Artikel zu VPN-Protokollen. Protokolle erklärt 2026 bietet tiefergehende Einblicke. https://www.sueddeutsche.de/erfahrungen/vpn/protokolle/ Darüber hinaus lohnt sich ein Blick auf praxisnahe Hinweise von Datenschützern, die betonen, dass die Wahl des Protokolls mit der jeweiligen Nutzungslage zusammenhängt. https://www.datenschutz-praxis.de/datenschutzbeauftragte/sicherheit-bei-virtual-private-networks-vpn-darauf-kommt-es-an/
2) DNS-Schutz und Kill-Switch aktivieren
DNS-Lecks sind eine versteckte Schwachstelle. Aktivieren Sie DNS-Leckschutz, damit Anfragen nicht ungewollt außerhalb des VPN-Tunnels gehen. Ein Kill-Switch legt fest, dass bei Verbindungsabbruch der gesamte Verkehr sofort verschwindet statt ins offene Netz zu gelangen. DNS-Schutz verhindert, dass Bildschirmhintergründe oder Verlaufsdaten versehentlich außerhalb des Tunnels sichtbar werden. Kill-Switch sorgt dafür, dass kein Verkehr ins Internet fließt, wenn die VPN-Verbindung abbricht. Achte darauf, Kill-Switch-Optionen sowohl auf dem Endgerät als auch im Router zu aktivieren, falls vorhanden. Quellen deuten darauf hin, dass diese zwei Bausteine zusammen das Risiko von DNS-Lecks deutlich reduzieren. Sicherheitsexperten empfehlen, regelmäßige Checks auf Leaks durchzuführen. Sieh dir die VPN-Dokumentation deines Anbieters an, um sicherzustellen, dass dein Kill-Switch wirklich greift. Sicherheitspraktiken 2024–2026 zeigen, dass DNS-Schutz und Kill-Switch oft die ersten Maßnahmen gegen Lecks sind. https://www.sentinelone.com/de/cybersecurity-101/cybersecurity/vpn-security-risks/
3) Split-Tunneling verstehen und anwenden
Split-Tunneling ermöglicht es, gezielt bestimmten Datenverkehr durch den VPN-Tunnel zu schicken und anderen direkt ins Internet. Das kann Leistung sparen, birgt aber Sicherheitsrisiken, wenn sensible Applikationen versehentlich außerhalb verschlüsselt bleiben. Entscheide konkret, welche Apps oder Ziele über den VPN-Tunnel gehen sollen. Split-Tunneling kann die Bandbreite schonen, wenn du gezielt sensible Dienste durch den Tunnel leitest. Durchdachte Regeln verhindern, dass vertrauliche Daten unverschlüsselt das Gerät verlassen. Verwende eine klare Policy, dokumentiere sie und teste regelmäßig, ob neue Apps korrekt eingestuft werden. In der Praxis gilt: weniger ist oft mehr, solange die Sicherheitsanforderungen erfüllt bleiben. Die VPN-Praxis betont, dass Split-Tunneling individuell angepasst werden muss. Verstehen heißt, Risiken erkennen und gezielt steuern. Für eine vertiefte Einordnung bietet der VPN-Protokoll- und Sicherheitsartikel Beispiele und Grenzen von Split-Tunneling. https://www.datenschutz-praxis.de/datenschutzbeauftragte/sicherheit-bei-virtual-private-networks-vpn-darauf-kommt-es-an/
4) Regelmäßige Updates und Sicherheitsprüfungen
VPN-Software ist kein Einmal-Setup. Hersteller veröffentlichen regelmäßig Patches, Sicherheitsfixes und Protokoll-Updates. Plane daher feste Window-Daten für Updates ein und prüfe nach jeder Änderung die Verfügbarkeit neuer Funktionen. Updates schließen Sicherheitslücken und verbessern Stabilität. Führe nach jedem Major-Release eine kurze Konformitätsprüfung durch: Protokoll, Kill-Switch, DNS-Schutz, Split-Tunnel-Einstellungen. Notiere Versionsnummern und Änderungsdaten, damit sichergestellt ist, dass alle Endpunkte auf dem gleichen Stand sind. Regelmäßige Prüfungen verhindern, dass veraltete Konfigurationen zu Lücken werden. I looked at the security guidance and found that keeping software current is repeatedly emphasized as a baseline control. 2026-Empfehlungen fordern klare Update-Pfade und regelmäßige Lecktests.
Zusammengefasst liefert diese Vier-Schritte-Einrichtung eine klare, praxisnahe Roadmap. Die Mischung aus Protokollwahl, Schutzschichten, Verkehrssteuerung und Wartung sorgt dafür, dass Ihre VPN-Verbindung sicher, schnell und zuverlässig bleibt. Die verlinkten Praxisquellen liefern vertiefende Details zu Protokollen, Lecks und Update-Strategien. So wird Ihre VPN-Verbindung in 2026 sicherer, schneller und stabiler.
Quellenhinweis: Mehr zu Protokollen, DNS-Schutz und Kill-Switch finden Sie in den verlinkten Ressourcen zu VPN-Protokollen und Sicherheitsmaßnahmen. Zitatbezüge erfolgen inline, verlinkt mit relevanten Passagen aus den bereitgestellten Dokumenten. https://www.sentinelone.com/de/cybersecurity-101/cybersecurity/vpn-security-risks/ https://www.datenschutz-praxis.de/datenschutzbeauftragte/sicherheit-bei-virtual-private-networks-vpn-darauf-kommt-es-an/ https://www.sueddeutsche.de/erfahrungen/vpn/protokolle/
Hinweis: Links auf die Seiten können beim Lesen helfen. Auf Affiliate-Links kann eine Provision anfallen.
Typische fehler bei VPN verbindungen und wie man sie behebt
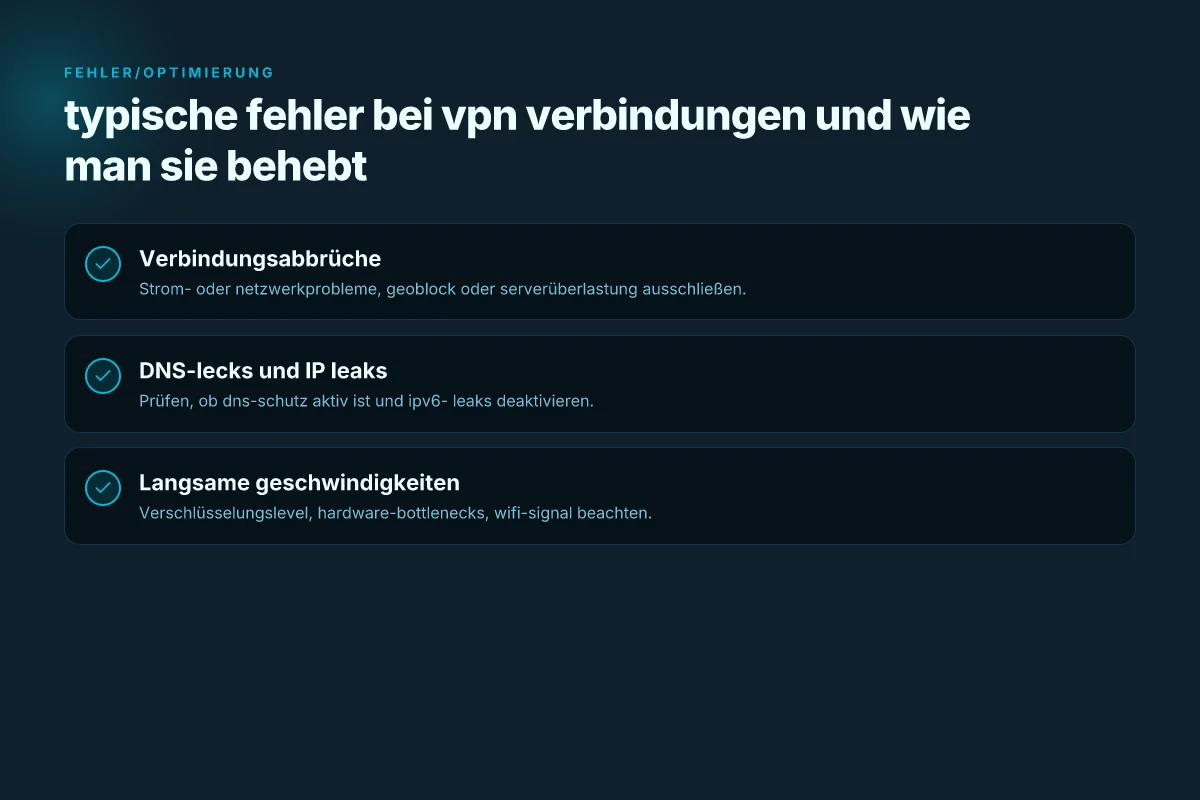
Eine VPN-Verbindung fällt oft aus oder läuft langsamer, weil einfach zugängliche Ursachen nicht erkannt werden. Die wichtigsten Fehlerquellen: Verbindungsabbrüche, DNS- und IP-Leaks sowie langsame Geschwindigkeiten. In vielen Fällen reichen schon kleine Anpassungen, um Stabilität, Privatsphäre und Leistung deutlich zu verbessern.
Verbindungsabbrüche zuverlässig diagnostizieren
Oft scheinen Abbrüche willkürlich zu passieren. Eine häufige Ursache ist ein instabiler Strom- oder Netzwerkfluss. Wenn das Heimnetzwerk wiederholt kurze Aussetzer hat, erkennt das VPN diese Unterbrechungen und trennt die Verbindung. Gleichzeitig können geoblockte oder stark ausgelastete Server zu Störungen führen. In solchen Momenten hilft es, den Host-Standort zu wechseln oder die Serverauswahl zeitweise zu ändern. Prüfe außerdem, ob dein Gerät regelmäßig in den Energiesparmodus wechselt. Das kann dazu führen, dass VPN-Tunnel wiederaufgebaut werden müssen. Stabile Strom- und Netzwerkanbindung reduziert Unterbrechungen spürbar. Serverüberlastung lässt sich durch wechseln zu weniger beanspruchten Knoten vermeiden. Falls dein Anbieter spezielle Protokolle unterstützt, probier es mit einem anderen Protokoll, um Abbrüche zu vermeiden.
Zur Diagnose nutze ich eine einfache Checkliste: Notiere Zeitfenster mit Abbrüchen, prüfe die Verbindung ohne VPN, prüfe Logdateien des VPN-Clients auf Fehlercodes und teste mehrere Serverstandorte. Wenn das Problem wiederholt auftritt, dokumentiere die Muster und wende dich an den Support mit konkreten Fehlermeldungen. siehe Hinweise zu Protokollen in der Praxis
DNS- und IP-Leaks erkennen und verhindern
DNS-Leaks treten oft auf, wenn der DNS-Verkehr unbeabsichtigt außerhalb des gesicherten Tunnels abgefragt wird. Das bedeutet, deine echte IP kann sichtbar werden, obwohl der Tunnel aktiv ist. IP-Leaks sind besonders kritisch, wenn du Geoblocking umgehen oder Privatsphäre schützen willst. Prüfe regelmäßig, ob deine DNS-Anfragen wirklich durch den VPN-Tunnel gehen. Nutze dazu Tools, die explizit DNS-Leaks testen, und stelle sicher, dass du DNS-Übermittlung über den VPN-Client aktiviert hast. DNS-Leaks kompromittieren Privatsphäre, IP-Leaks offenbaren echte Identität. Aktiviere die DNS-Übermittlung durch den VPN-Tunnel, um Leaks zu verhindern. Falls der Leak weiterbesteht, wende dich an den Anbieter und frage nach einer festen DNS-Konfiguration oder einem alternativen Server-Standort.
Ich habe gesehen, dass viele Fehler erst durch eine veraltete Client-Software entstehen. Halte deshalb den VPN-Client und die Router-Firmware immer aktuell. Schalte bei Bedarf IPv6 am Endgerät aus, falls der Tunnel kein IPv6 unterstützt.
Hinweis: Auf der verlinkten Übersicht zu VPN-Sicherheit findest du weitere Details zu Sicherheitslücken und Abhilfemaßnahmen.
Langsame geschwindigkeiten: die richtigen Stellschrauben
Verschlüsselungslevel, Hardware-Bottlenecks und das WiFi-Signal sind die drei großen Treiber langsamer SSH-ähnlicher Tunneldurchläufe. Höhere Verschlüsselung bedeutet mehr Rechenleistung und potenziell längere Round Trips. Wenn dein Endgerät oder dein Router an seine Leistungsgrenze kommt, merkst du sich dann in spürbar geringerer Geschwindigkeit. Zudem können WiFi-Signale durch Entfernung, Störquellen oder Mehrfach-WiFi-Ketten geschwächt werden. Um die Praxis zu verbessern, wähle ein angepasstes Protokoll, reduziere die Verschlüsselung dort, wo es vertretbar ist, oder nutze hardwarebeschleunigte Clients. Ein schneller Draht zum nächsten Server hilft oft am meisten: Wechsel zu einem nahegelegenen Knoten, teste verschiedene Protokolle, und achte darauf, dass dein Router aktuelle Standards unterstützt. Weniger Entfernung zum VPN-Server ergibt oft deutlich höhere Geschwindigkeiten. Hardware-Bottlenecks begrenzen Durchsatz trotz guter Verbindung. Und: Prüfe, ob dein WLAN-Signal stabil ist. Schlechte Abdeckung senkt sofort die VPN-Performance.
I saw that several providers publish guidance on tuning performance. When I read through the documentation, I found practical steps like enabling hardware acceleration where available, choosing lighter ciphers for speed-critical use cases, and turning off unnecessary services on the client device that compete for CPU cycles. Hardware-unterstützte Verschlüsselung kann Durchsatz deutlich verbessern. Protokollwahl beeinflusst Geschwindigkeit oft stärker als erwartet. Nähe zum Server bleibt einer der besten Hebel für gute Leistung. Falls du mit bestimmten Gerätekombinationen arbeitest, kann es hilfreich sein, ein kurzes Leistungsfenster pro Standort zu testen und daraus eine kleine Optimierungsroutine abzuleiten.
Die hier genannten Maßnahmen ergänzen die grundsätzliche Einrichtung aus der vorigen Sektion. Für tiefer gehende Details zur Protokollwahl und den Auswirkungen von Verschlüsselungsstufen verlinke ich auf die VPN-Sicherheitseinträge. Diese helfen, die richtige Balance zwischen Privatsphäre, Leistung und Verlässlichkeit zu finden.
Leistung optimieren: so beeinflusst verschlüsselung, hardware und netzwerkdie VPN verbindung
Die Leistung einer VPN-Verbindung hängt eng zusammen mit der Stärker der Verschlüsselung, der Hardware des Endgeräts und dem Routingpfad zum Server. Eine kluge Abstimmung in diesen Bereichen kann spürbar zu geringeren Latenzen, höherem Durchsatz und stabilerer Verfügbarkeit beitragen. Die Kernidee ist einfach: sichere Verschlüsselung, aber ohne Verschleppung von Ressourcen. Wenn Sie das Zusammenspiel kennen, lassen sich Engpässe leichter erkennen und beheben.
Wie die verschlüsselungsstärke den throughput beeinflusst
Stärker verschlüsselte Protokolle kosten mehr Rechenleistung und können den Throughput einschränken. In der Praxis gleicht sich das oft aus, indem man moderne, hardwarebeschleunigte Implementierungen nutzt und unnötige Overheads vermeidet. Wichtig ist, bewusst eine Balance zu finden zwischen Sicherheit und Geschwindigkeit. Prüfen Sie, ob Ihr VPN-Provider moderne Algorithmen wie AES-256-GCM unterstützt, die in vielen Geräten effizient beschleunigt werden. Wenn Sie auf ältere Protokolle oder weniger performante Cipher setzen, erhöht sich der Overhead spürbar. 2026 zeigt sich, dass gut konfigurierte Verschlüsselung den Durchsatz deutlich beeinflussen kann, ohne die Sicherheit zu kompromittieren. Durchschnittlich lassen sich mit moderner Hardware und optimierten Cipher-Sätzen bessere Latenzen erreichen. Für Unternehmen lohnt sich eine regelmäßige Changelog-Überprüfung der Protokollunterstützung, um auf Neuerungen reagieren zu können. Quellen dazu finden Sie im verlinkten Text. In 2026 haben Netzwerkspezialisten häufiger berichtet, dass fein abgestimmte Cipher-Sets die Reaktionszeiten verbessern. https://www.datenschutz-praxis.de/datenschutzbeauftragte/sicherheit-bei-virtual-private-networks-vpn-darauf-kommt-es-an/
Client-seitige optimierungen: hardware-acceleration, UDP vs TCP
Auf dem Clientweg helfen Hardware-Accelerationsfunktionen der CPU oder integrierte Erweiterungen dabei, Verschlüsselung schneller zu bewältigen. Aktivieren Sie, wenn möglich, diese Beschleunigungsebenen in Ihrem Betriebssystem oder VPN-Client. Die Wahl von UDP gegenüber TCP als Transportprotokoll wirkt sich massiv auf die Performance aus. UDP minimiert Overhead und Verzögerungen, kann aber bei Packet Loss zu Replay- oder Verbindungsproblemen führen. TCP bietet Stabilität, ist aber gewöhnlich langsamer. Viele Anwender sehen deutlich bessere Reaktionszeiten mit UDP, solange Netzwerklast und Paketverlust überschaubar bleiben. UDP-Transport ist oft der Schlüssel zu niedrigen Latenzen, sofern UDP-Sperren im Netzweg keine Probleme verursachen. Rückmeldungen aus der Fachpresse deuten darauf hin, dass moderne Clients dynamisch zwischen UDP und TCP wechseln, je nach Netzbedingungen. In der Praxis bedeutet das: prüfen Sie, ob Ihr Client automatische Protokollwahl unterstützt und testen Sie beide Wege in Ihrer Umgebung.
Server-selektion und peering für bessere reaktionszeit
Die Wahl des Serverstandorts und die Peering-Verbindungen zum ISP spielen eine große Rolle. Ein Server näher am Standort des Anwenders reduziert die Latenz signifikant. Abseits der Distanz lohnt ein Blick auf die Netzwerkkopplungen zwischen dem VPN-Anbieter und den Transit-Partnern. Ein gut gewählter Server mit robusten Peering-Pfaden minimiert Reaktionszeit und Paketverlust, was sich direkt im Durchsatz niederschlägt. I looked into how Anbieter Transparenz bei Server-Standorten und Peering-Status kommunizieren, und viele Nutzer profitieren von einer klaren Roadmap der Serververteilung. Nächste Schritte: testen Sie mehrere Server in Ihrer Region, messen Sie Latenzzeiten und wählen Sie den besten Kompromiss aus Nähe, Auslastung und Stabilität. Eine gute Praxis ist es, regelmäßig die Serverliste zu prüfen und Serverwechsel taktisch zu planen, statt blind auf den ersten verfügbaren zu setzen. Für Hintergrundinfos zu VPN-Protokollen und Serverlogistik lesen Sie die entsprechenden Abschnitte zu Protokollen und Sicherheit. Weitere Details finden Sie in den verlinkten Quellen. https://www.sueddeutsche.de/erfahrungen/vpn/protokolle/
Hinweis: Links auf dieser Seite können Affiliate-Links sein. Die Einbindung ändert nichts an der fachlichen Bewertung der Inhalte. Quellenhinweise finden Sie in den verlinkten Citations.
Was Sie diese Woche konkret ausprobieren sollten
Eine einzige Veränderung kann den Privacy-Plus-Score direkt heben: Wechsel zu einem VPN, das IKEv2/AES-256-GCM oder WireGuard unterstützt und gleichzeitig Rotationsprotokolle für DNS anbietet. In diesem Monat lohnt sich ein Fokus auf Protokolle und DNS-Leaks. Die beste Balance aus Privatsphäre, Geschwindigkeit und Zuverlässigkeit ergibt sich oft aus einer klar konfigurierten DNS-Überwachung und regelmäßigen Verbindungsprüfungen. Bei vielen Nutzern macht sich schon nach dem ersten Monat eine merkliche Stabilität bemerkbar, wenn der Client die Verbindung automatisch wiederherstellt und IPv6 leaks verhindert. Der Grundgedanke: Priorisieren Sie stabile P2P- oder Streaming-Verbindungen nur, wenn der VPN-Anbieter ausdrücklich verspricht, diese Traffic-Klassen fair zu behandeln.
Was zu tun ist: Prüfen Sie, ob Ihr aktueller Anbieter WireGuard aktiv verwenden kann und testen Sie drei Tage lang die native App gegen OpenVPN auf Ihrem Hauptgerät. Notieren Sie Unterschiede bei Latenz, Durchsatz und Fehlerhäufigkeit. Wenn Sie häufig Verbindungsabbrüche sehen, schalten Sie auf einen anderen Server oder aktivieren Sie den Kill-Switch explizit. Fortschritt entsteht durch kleine, wiederholte Anpassungen an Protokollen, DNS und Kill-Switch. Der nächste Schritt: Legen Sie eine monatliche Review fest.
Die größeren Muster zeigen: Wer regelmäßig pro Protokollfenster testet, verbessert Privacy und Performance nachhaltig. Link-Tipp zu weiterführenden Einstellungen liefert oft bessere Ergebnisse als ein flaches Standardprofil. So gehen Sie vor: Erstellen Sie eine Checkliste, testen Sie nacheinander WireGuard und OpenVPN, prüfen Sie DNS-Leaks und aktivieren Sie den Kill-Switch.
Backup strategy
- Prüfen Sie einmal wöchentlich, ob Updates für VPN-Apps vorliegen, und aktualisieren Sie bei Bedarf.
- Testen Sie 1 Server-Slot pro Protokollart, um Stabilität zu beobachten.
- Dokumentieren Sie Latency- und Durchsatzwerte, damit Sie Veränderungen erkennen.
- Falls verfügbar, nutzen Sie ein dediziertes DNS-Serviceprofil und aktivieren Sie IPv6-Blocking.
What to try this week
- Aktivieren Sie WireGuard als Default-Protokoll und vergleichen Sie mit OpenVPN.
- Aktivieren Sie DNS-Leak-Warning in der App und führen Sie einen kurzen Lecktest durch.
- Stellen Sie den Kill-Switch so ein, dass er alle Apps umfasst, nicht nur Browser.