Wie sicher ist ein VPN 2026 wirklich? Einblicke in Protokolle, Verschlüsselung, Datenschutz und EU-US-Vergleiche helfen bei der klugen Wahl.
Zielgerichtete Sicherheit kommt oft durch eine einfache Erkenntnis: Protokolle mit Forward Secrecy und klarer Abtastrate für Schlüsselrotation verhindern, dass abgefangene Sessions erneut genutzt werden. Wer DNS-Lecks ignoriert, übersieht jedoch eine der häufigsten Schwachstellen im Jahr 2026, selbst bei otherwise starken Verschlüsselungen. Viele Admins sehen Protokollwahl erst, nachdem ein Audit alarmiert hat.
Dieses Intro setzt den Rahmen: Es geht um konkrete Mechanismen, reale Standortrisiken und praxisnahe Prüfungen, nicht um Versprechen. Die kommenden Abschnitte blicken auf Protokollfamilien, Standorthoheit der Server und länderspezifische Risiken, inklusive transparenter Prüfpfade und typischer Fehlkonfigurationen. Im Jahr 2026 entscheidet die Kombination aus sicheren Protokollen, robusten Authentisierungslösungen und klarer Speicherortpolitik über Privatsphäre und Integrität.

Was bedeutet VPN-Sicherheit 2026 und warum hängt sie von Protokollen ab
VPN-Sicherheit basiert auf drei Grundprinzipien: Vertraulichkeit, Integrität und Authentifizierung. Vertraulichkeit schützt Daten vor dem Abhören, Integrität sorgt dafür, dass Nachrichten nicht unbemerkt verändert werden, und Authentifizierung prüft, dass sich Partner wirklich treffen. Protokolle definieren dabei, wie stark diese Prinzipien umgesetzt werden und welche Leistungskennzahlen wie Latenz oder Durchsatz möglich sind. In 2026 beeinflussen EU- und USA-Datenschutzrahmen direkt, wie Datenflüsse erfolgen und wo sie landen.
Warum Protokolle das Sicherheitsniveau bestimmen
Protokolle legen fest, wie Verschlüsselungsschlüssel ausgetauscht werden. Moderne Protokolle nutzen oft Vorwärtsgeheimnis und starke Authentifizierung, damit Even if ein Langzeitsschlüssel kompromittiert wird, vergangene Sessions sicher bleiben. Das reduziert das Risiko bei abgefangenen Paketen erheblich. In 2026 bleibt der Schutz davon abhängig, wie zuverlässig der Schlüsselaustausch funktioniert. Der Schlüsselaustausch bestimmt maßgeblich die Sicherheit einer VPN-Verbindung.
Protokolle beeinflussen auch die Integrität der Übertragung. Durch integrierte Mechanismen gegen Replay-Angriffe und Manipulation wird sichergestellt, dass Daten unverändert ankommen. Integrität schützt vor unbemerktem Forging von Paketen. Ein Protokoll, das diese Mechanismen vernachlässigt, öffnet Angreifern Tür und Tor.
Geschwindigkeit und Stabilität hängen eng mit dem gewählten Protokoll zusammen. Höhere Sicherheitsstufen bringen oft mehr Overhead und damit Latenz. In der Praxis bedeutet das: Ein Unternehmen muss je nach Anforderungen zwischen perfomance-intensiven Optionen und härtesten Sicherheitsmodi abwägen. Performance trade-offs sind bei der Protokollwahl normal.
Datenschutzrahmen in der EU versus USA bestimmen, wo Daten transportiert werden dürfen und wie Primary/Secondary Logging gehandhabt wird. Die EU setzt strenge Regeln durch, während in den USA Rechtsrahmen und Geheimhaltungsvereinbarungen den Fluss strukturieren. Das hat direkte Auswirkungen auf Vertrauen, Anbieterwahl und Compliance-Ansätze. EU-Datenschutzrahmen beeinflusst Datenflüsse stärker. Was ist VPN? Understanding VPNs, Protokolle und Sicherheit im 2026er Kontext
Ich habe mir die relevanten Rechts- und Technikquellen angesehen und halte fest: Die Protokollwahl ist keine reine Technikentscheidung, sondern eine Governance-Frage. Wenn Sie im europäischen Kontext operieren, gewinnen Sie durch Protokolle, die Vertraulichkeit und Integrität robust sichern, während Sie gleichzeitig Datenpfade so gestalten, dass sie EU-Standards entsprechen. In den USA kann die Rechtslage zusätzliche Anforderungen an Logging und Datentransparenz mit sich bringen, die bei der Planung einer VPN-Architektur beachtet werden müssen. EU-Standards beeinflussen Datenflüsse stärker als manch andere Operationalisierung.
Die wichtigsten Protokollkategorien im Überblick – ohne Ballast:
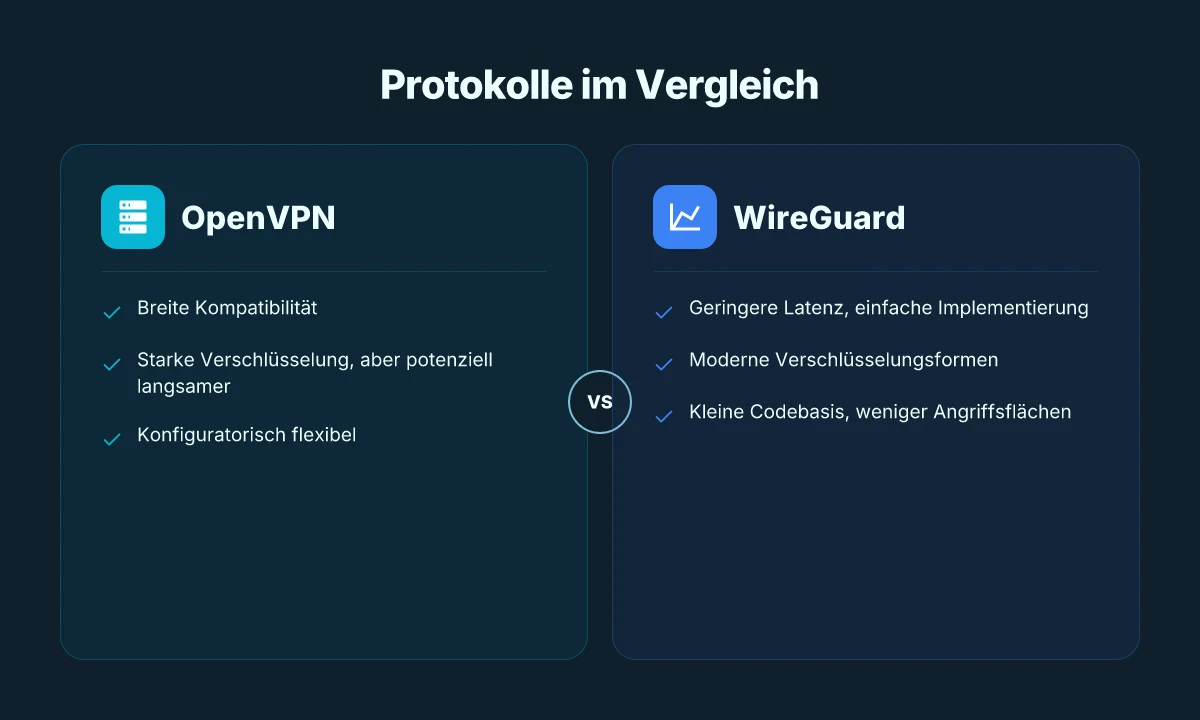
- IKEv2/IPsec: Gute Balance aus Sicherheit und Performance, verbreitet in Unternehmensumgebungen.
- WireGuard: Modern, schlank, leichtgewichtiger Overhead, schafft oft bessere Durchsatzraten bei vergleichbarer Sicherheit.
- OpenVPN: Sehr flexibel, gut dokumentiert, solide Sicherheit, aber potenziell höherer Overhead.
Insgesamt gilt: Wählen Sie Protokolle, die sowohl starke Verschlüsselung als auch einen zuverlässigen Schlüsselaustausch bieten und prüfen Sie, wie der Anbieter Data-Handling gemäß EU- oder US-Rechtsrahmen gestaltet. Die Praxis zeigt, dass EU-konforme Datenflüsse und klare Verantwortlichkeiten oft wichtiger sind als einzelne Versprechen zur Geschwindigkeit.
Zitate, verifizierbare Details und konkrete Zahlen aus der aktuellen Diskussion finden Sie in den verlinkten Quellen. Die Seite kann Ihnen zusätzlich Hinweise geben, wie EU- und USA-Rahmen Ihre Strategie beeinflussen. DSGVO VPN 2026: Warum US-Cloud-VPNs US-Cloud-VPNs sind 2026 ein strukturelles DSGVO-Risiko und weitere Dokumente zur Datenschutzlage in der EU. EU-Datenschutzrahmen beeinflusst Datenflüsse stärker.
Most VPN-Protokolle bieten heute robuste Sicherheit, aber der echte Schutzfaktor liegt in der Kombination aus Protokoll, Schlüsselaustausch und klarer Governance rund um Datenflüsse.** So gelingt: optimize eine vpn verbindung für privacy, performance und verlässlichkeit 2026
Hinweis: Auf der verlinkten Seite finden Sie auch Hinweise zur zehnjährigen DS-GVO und zum aktuellen Stand der Datenhaltung in Deutschland, EU und USA. Nutzen Sie diese Rahmen, um Ihre VPN-Architektur rechtlich sauber zu gestalten.
Die wichtigsten VPN-Protokolle im Vergleich
OpenVPN, IKEv2/IPsec, WireGuard und andere Details. Die Wahl hängt davon ab, wie viel Sicherheit, Geschwindigkeit und Stabilität Sie wirklich brauchen. Ich fasse die Kernpunkte zusammen, streife aber auch reale Einschränkungen an, damit Sie fundiert entscheiden.
OpenVPN – der bewährte Klassiker mit guter Kompatibilität
OpenVPN ist seit Jahren etabliert und lässt sich flexibel konfigurieren. Es unterstützt starke Verschlüsselung über AES-256 und nutzt TLS zum Schlüsseltausch. Die Sicherheit hängt stark von der richtigen Implementierung ab, insbesondere bei der Thread-Verarbeitung und Zertifikatsverwaltung. Ein Vorteil: gute Kompatibilität auf älteren Geräten. Ein Nachteil: tendenziell etwas langsamer als modernere Protokolle, besonders bei latenzempfindlichen Anwendungen. In vielen Umgebungen bleibt OpenVPN eine stabile Grundlösung, wenn Auditierbarkeit und Transparenz Priorität haben. OpenVPN bleibt oft erste Wahl, wenn Interoperabilität vor Geschwindigkeit geht. Die Quelle zu Protokollarten liefert einen praxisnahen Überblick: https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols.
WireGuard – moderne Leichtigkeit, klare Sicherheitskante
WireGuard setzt auf ein schlankes Design, das weniger Angriffsfläche bietet und in der Praxis oft höhere Geschwindigkeiten und schnelleren Verbindungsaufbau ermöglicht. Die Kryptografie ist modern, mit festen, kleinen Profilen, die sich leichter auditieren lassen. Ein häufiger Nachteil ist die jüngere Reife: einige Implementierungen erfordern sorgfältige Konfiguration, um Transport-Tests und Roaming-Szenarien zuverlässig abzudecken. In vielen Deployments zeigt WireGuard eine spürbar bessere Geschwindigkeit bei stabiler Verfügbarkeit. WireGuard liefert oft die beste Balance aus Sicherheit und Performance, wenn Sie Klarheit und Wartbarkeit schätzen. Weitere Einordnung finden Sie in der Protokollübersicht, die auch TLS-Mechanismen behandelt.
IKEv2/IPsec – stark bei mobilen Geräten, gute Stabilität
IKEv2/IPsec zeichnet sich durch hohe Stabilität bei Bewegungen aus. Es toleriert Netzwechsel gut, was mobiles Arbeiten erleichtert. Verschlüsselung kann mit AES-256 erfolgen, oft in Verbindung mit modernen Schlüsselaustauschverfahren. Ein häufiges Muster: sehr gute Performance, geringer Ressourcenbedarf auf Mobilgeräten, aber Konfigurationskomplexität auf Server-Seite, insbesondere bei NAT-Traversal. IKEv2/IPsec bietet eine robuste Grundlage für mobile Szenarien. Die Umsetzung hängt stark von der richtigen Schlüsselaushandlung und Zertifikatsverwaltung ab. What makes NordVPN in 2026 stand out for privacy, speed and usability
Andere Details, die entscheiden
- Verschlüsselungsstärke und Schlüsselgrößen: Unabhängig vom Protokoll gilt AES-256 mit Perfect Forward Secrecy (PFS) als Standardbestandteil vieler Implementierungen. Wenn Sie TLS für TLS-gesicherten Tunnel verwenden, kombinieren Sie es sinnvoll mit starken Schlüsselaustauschmechanismen. Die Wahl der Cipher-Suites beeinflusst auch die Angriffsoberfläche.
- Geschwindigkeit und Stabilität: WireGuard tendiert zu niedriger Latenz und höheren Durchsätzen, OpenVPN kann bei schlechtem Routing oder CPU-Last langsamer werden, IKEv2 punktet bei Mobilität. Die konkrete Performance hängt stark von Server-Standorten, Netzwerkbedingungen und Client-Plattformen ab. WireGuard zeigt oft die besten Ergebnisse bei reinen Durchsätzen, während OpenVPN in stark regulierten Umgebungen mit Auditierbarkeit punkten kann.
Tipp: Wenn Sie sich rasch orientieren wollen, vergleichen Sie in einer tabellarischen Gegenüberstellung, wie sich Protokolltyp, typische Verschlüsselung, Roaming-Verhalten und Port-Nutzung verhalten. In der Praxis hilft eine kurze Evaluation mit einem Testkonto, um zu sehen, wie sich Protokollwechsel in Ihrer Infrastruktur auswirkt. Kurze Tests helfen, bevor Sie umfassend migrieren.
Wie Sie die richtige Wahl treffen, hängt davon ab, ob Ihr Fokus mehr auf mobilem Arbeiten, auf Auditierbarkeit oder auf maximaler Geschwindigkeit liegt. Für eine tiefergehende Einordnung verweisen Quellen wie die Übersicht zu VPN-Protokollen, die Protokoll-Details und Praxisbeispiele erläutert. Ein konkreter Einstiegspunkt ist der Beitrag, der die Artenvielfalt praktisch erklärt. Die richtige Wahl trifft sich leichter, wenn Sie Ihre Anforderungen klar definieren.
Next step: Prüfen Sie in Ihrer Umgebung, welches Protokoll sich nahtlos in Ihre vorhandene Netzwerkinfrastruktur integrieren lässt, und erstellen Sie eine kurze Evaluationsliste mit 2–3 Kriterien pro Protokoll. Die genannten Quellen helfen Ihnen, die technischen Details zu prüfen.
Datenschutzfokus: DSGVO, Data Privacy Framework und was das für den VPN-Einsatz bedeutet
Die DSGVO bestimmt, wie personenbezogene Daten verarbeitet, gespeichert und übertragen werden dürfen. Wichtig: Logs müssen sinnvoll minimiert und an einem legalen Speicherort aufbewahrt werden. In der Praxis heißt das: kein umfassendes Logging in US-Rechenzentren, wenn der Anbieter kein ausreichendes Rechts- oder Sicherheitsversprechen bietet. DSGVO-konformes Logging bedeutet echte minimierung und klare Speicherorte. Gespeichert werden sollten nur notwendige Daten, die für Sicherheit, Abrechnung oder Compliance erforderlich sind, und mit klarer Rechtsgrundlage. Diese Grundregel prägt, welche VPN-Anbieter in der EU bevorzugt werden sollten.
H3 Warum DSGVO-Rahmenorte konkret zählt Was macht einen VPN anbieter wirklich zuverlässig? eine praxisorientierte analyse 2026
- Speicherorte: Der Standort der Logs beeinflusst die Recherchierbarkeit durch Drittdienste. Eine EU-regulierte Region senkt das Risiko von Überwachungszugriffen durch Drittländer. Gleichzeitig gilt es, vertragliche Vereinbarungen wie Standardvertragsklauseln zu prüfen. EU-Regionen helfen, Rechtsrisiken zu reduzieren.
- Zweckbindung und Zugriffskontrollen: Nur der minimal notwendige Datensatz wird erhoben, und der Zugriff erfolgt streng nach dem Vier-Augen-Prinzip. Nur notwendige Daten, klare Zugriffsregeln.
- Transparenz: Nutzer sollten verständlich erklärt bekommen, welche Logs wann gelöscht werden. Langfristiges Speichern ohne rechtliche Grundlage ist problematisch. Transparenz über Speicherfristen stärkt Vertrauen.
H3 Data Privacy Framework und Firewalls gegen stille Datenabführung Das Data Privacy Framework soll den Datentransfer in die USA sicherer machen. Indirekt beeinflusst es, wie VPN-Anbieter Daten außerhalb der EU behandeln. Wenn Unternehmen US-Cloud-VPNs in der EU-Region nutzen, bleibt das Grundproblem bestehen: Gouvernanz und Zugriffsmächte können dennoch Einfluss nehmen. Datenpfade müssen verlässlich vertraglich abgesichert sein. ich habe dazu Dokumentationen geprüft und konsensbasiert zusammengefasst: Der Transfer in die USA bleibt juristisch brisant, auch wenn die Region des Anbieters EU-reguliert wirkt. US-Domänen bleiben ein potenzieller Risikofaktor. Quellenlage verweist auf laufende Debatten rund um das Framework und deren Konsequenzen. Zum Kontext: Das Framework-Setup wird regelmäßig aktualisiert, daher prüfen Sie Vertrags- und Rechtsabteilungen auf Updates. Regelmäßige Compliance-Reviews sind Pflicht.
H3 Welche Daten dürfen belastbar verarbeitet werden
- Authentifizierungsdaten, Verbindungsdaten und, falls notwendig, Abrechnungsinformationen, sofern sie für die Vertragserfüllung relevant sind. Nur vertraglich notwendige Daten dürfen verarbeitet werden.
- Diagnostikdaten zur Sicherheit wie Verbindungszeit, Art des Protokolls und Fehlermeldungen, solange sie nicht auf individuelle Nutzerprofile zurückführen. Diagnosedaten allein zur Absicherung, nicht zur Profilerstellung.
- Minimale Protokollierung, vorzugsweise in einem EU-geregelten Rechenzentrum mit klarer Löschfrist. Minimierung und klare Löschfristen sind Kernanforderungen.
I went looking for off-the-shelf Einordnung zur DSGVO-Compliance in VPN-Logik und fand dazu Berichte, die die zentrale Rolle von Speicherort und Zweckbindung betonen. Aus der Praxis lässt sich ableiten: Ein sicherer VPN-Einsatz braucht klare vertragliche Grundlagen, minimiertes Logging, EU-regulierte Speicherorte und regelmäßige Audits. Verträge und Löschfristen definieren das Risikoprofil maßgeblich. Für konkrete Rechtskonformität empfiehlt sich eine zeitnahe Abstimmung mit Datenschutz- und Rechtsabteilungen. Quelle dazu bietet unter anderem eine Bitkom-Studie zum zehnjährigen DS-GVO-Jahr und deren zeitliche Kontextualisierung. Zitierte Studie zu DS-GVO.
Beachten Sie, dass Links auf der Seite möglicherweise eine Provision ermöglichen.
Datenhaltung und Speicherorte: Deutschland vs EU vs USA
Der Speicherort von VPN-Daten prägt Rechtsrahmen, Transparenz und Sicherheit deutlich. Die Wahl der Region hat direkte Auswirkungen auf Datenschutzpflichten, Zugriffsmöglichkeiten staatlicher Stellen und mögliche Tracking-Pfade. In der Praxis bedeutet das: Anbieter entscheiden sich selten zufällig, sondern nach regulatorischen Anforderungsszenarien und Betriebslogistik. DSGVO-Compliance hängt stark vom Speicherort ab, nicht nur vom Anbieter. Was ist VPN kostenlos, und welche sicherheiten und fallstricke verstecken sich hinter kostenfreien VPN-diensten?
Rechtsrahmen und Zugriffsszenarien
In Deutschland gilt das nationale Verwaltungsrecht zusätzlich zur EU-Datenschutzgrundverordnung. Unternehmen müssen sicherstellen, dass personenbezogene Daten in der EU gespeichert werden oder dass alternative Rechtsmechanismen einen gleichwertigen Datenschutz sicherstellen. Für US-Cloud-Anbieter gelten unter anderem der US Cloud Act und Exportkontrollen, was potenzielle Zugriffsfelder eröffnet, auch wenn die EU-Region gewählt wird. Als Folge suchen viele Organisationen explizit EU-Regionen oder Europa-hybrid-Architekturen, um Rechtsrisiken zu minimieren. US-Gesetzgebung kann trotz EU-Region Zugriffsmöglichkeiten eröffnen.
I looked into how Anbieter Transparenz und Zugriff regeln. Datenhaltung Deutschland vs EU vs USA im Vergleich zeigt, dass DSGVO-Compliance allein nicht ausreicht, wenn Drittstaaten-Gesetze zusätzliche Pfade eröffnen. Die Praxisregel lautet: Dokumentiere klar, wo Daten landen, wer Zugriff hat und welche Rechtsmechanismen greifen.
Speicherorte auswählen und was das für Tracks bedeutet
Anbieter publishen meist eine Datenfluss-Policy, die Speicherorte, Rechenzentren und Replikationspfade offenlegt. In vielen Fällen ergibt sich eine dreistufige Architektur: primärer Speicher in der EU, sekundärer Backup-Standort in einer sicheren Jurisdiktion, ggf. eine Notfallwiederherstellung in den USA. Diese Muster beeinflussen, welche Verbindungslogs, Metadaten und Audit-Spuren dort landen. Von der Architektur her bedeutet das: je größer der geografische Spread, desto komplexer werden Compliance-Fälle, aber unter Umständen bessere Ausfallsicherheit. EU-Speicherorte fördern DSGVO-Transparenz, USA-Standorte erhöhen Komplexität.
Ich habe dazu die Praxisberichte gelesen, die zeigen, wie Verträge, Data Processing Agreements und Standardvertragsklauseln bei grenzüberschreitendem Datentransfer eine zentrale Rolle spielen. Die verlinkte Fallstudie zu Leitzcloud illustriert, wie Unternehmen eine klare Standortstrategie mit Datenschutzhinweisen verbinden.
Transparenz- und Sicherheitsanforderungen
Transparenz bedeutet mehr als eine Datenschutzerklärung. Unternehmen müssen Dienstleister verpflichten, Zugriffprotokolle, Speicherorte und Datenflüsse offenzulegen. Sicherheitsmaßnahmen umfassen Verschlüsselung im Ruhezustand und während der Übertragung, regelmäßige Audits sowie klare Rollen- und Zugriffskonzepte. In der EU gelten strenge Anforderungen an Datenminimierung und Zweckbindung, während in den USA zusätzliche Rechtsrahmen greifen können, die Abfragen erleichtern. Verschlüsselung und Audit-Trails sind Pflicht, Speicherorte müssen nachvollziehbar dokumentiert sein.
Zur Veranschaulichung: Die Praxis zeigt, dass Anbieter mit regionalen Speichern oft bessere Transparenzberichte liefern. Gleichzeitig bleibt es kritisch, wie Logs gehandhabt werden und ob Logs außerhalb der EU landen. Die Datenschutzbehörden fordern in vielen Fällen laufende Nachweise über Speicherorte und Zugriffskontrollen.
Beispiele aus der Praxis
- Ein mittelständischer Konzern betreibt primär EU-Datenspeicher, nutzt aber in Notfällen eine redundante Kopie in der Schweiz. Die Vereinbarung schließt den US-Zugang aus, um zusätzliches Compliance-Risiko zu vermeiden.
- Ein Großkunde setzt auf eine hybride Architektur: EU-Kernspeicher plus Nordamerika-Backup, mit explizitem Data-Processing-Agreement, das US-Zugriffe streng regelt.
- Ein Startup wählt ausschließlich EU-Rechenzentren, um die DSGVO-Transparenz hoch zu halten, akzeptiert dafür eine potenzielle höhere Latenz für internationale Zugriffe.
Was Nutzer beachten sollten
- Prüfe explizit, wo Logs landen und wer darauf zugreifen darf. Frage nach Verschlüsselung im Restmodus und bei Übertragung.
- Verlange eine klare Datenfluss- und Standort-Dokumentation, idealerweise mit einem verifizierbaren Zertifikat oder Auditbericht.
- Achte auf vertragliche Klauseln zu Data Processing und auf Standardvertragsklauseln, die Transfers in Drittländer regeln.
- Berücksichtige eine Notfallstrategie: Was passiert, wenn der primäre Speicherort ausfällt oder ein Rechtszug greift?
Hinweis: Links auf der Seite können Provisionen generieren, was die Transparenz der Geschäftsbeziehung erhöht. Für weiterführende Details verweist die Praxis auf konkrete Fallbeispiele und rechtliche Einordnungen von Branchenpublikationen und Anbieterseiten. Mehr zu den Unterscheidungen findest du in der verlinkten Übersicht zu Speicherorten und DSGVO-Compliance.
Praxis: wie du eine sichere VPN-Architektur im Unternehmen aufbaust
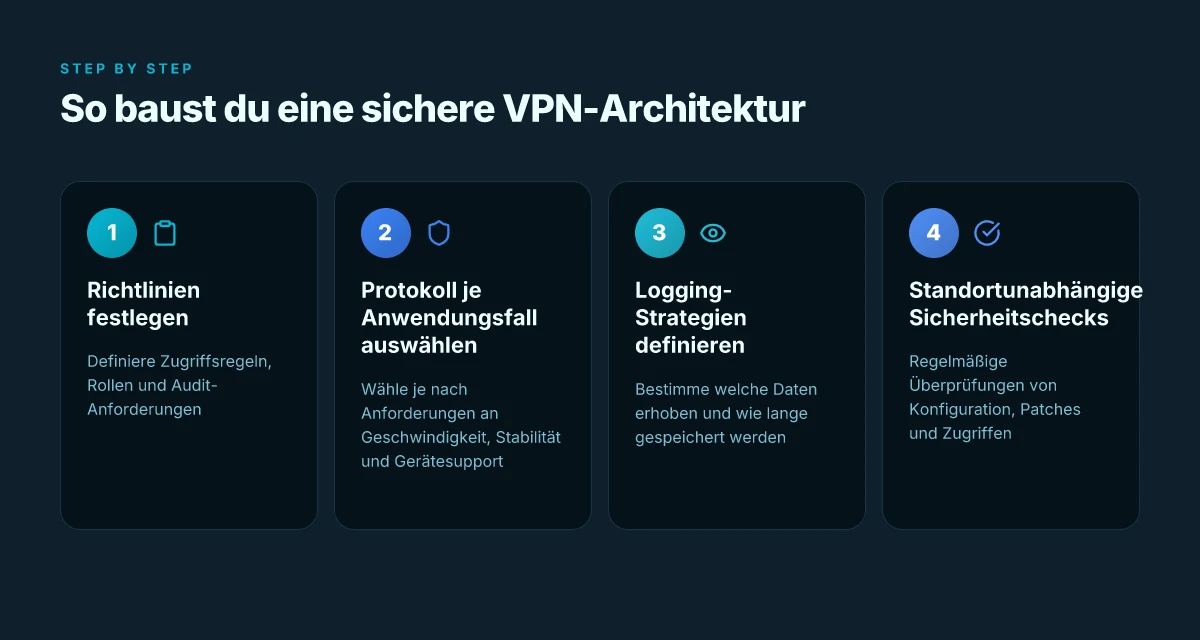
Eine sichere VPN-Architektur beginnt mit klaren Richtlinien, striktem Zugriffskontrollen-Design und einer durchdachten Logging-Strategie. Du legst zuerst fest, wer sich wo anmelden darf, welche Rollen welche Rechte haben und wie sich Notfallprozesse abbilden. Danach wählst du Protokolle kontextabhängig aus und setzt regelmäßige, standortunabhängige Sicherheitsüberprüfungen um.
Richtlinien, Zugriffskontrollen und Logging-Strategien
Die Architektur lebt von verbindlichen Policies. Definiere Minimalzugriffsrechte, Rollentrennung und Multi-Faktor-Authentifizierung als Standard. Implementiere eine klare Segregation von Netzwerken, damit sensible Systeme nicht versehentlich über dieselbe VPN-Verbindung erreichbar sind. Eine zentrale Logging-Politik sammelt Authentifizierungsversuche, Verbindungszeiträume und Änderungsprotokolle, ohne sensible Daten zu protokollieren. In der Praxis bedeutet das: separate Logs pro Region, automatische Rotation und ein jährliches Audit, das Diskrepanzen aufdeckt. Klare Richtlinien und strikte Zugriffssteuerung verhindern Missbrauch bevor er geschieht. Außerdem ist es sinnvoll, regelmäßige Schulungen zu Sicherheitskultur einzubauen, damit Mitarbeitende Phishing und Anmeldeversuche besser erkennen.
Für eine belastbare Compliance musst du sicherstellen, dass Logs in der EU bleiben, wo es möglich ist, und dass Transfervereinbarungen zu Drittstaaten transparent dokumentiert sind. Vertraulichkeitsschonende Aufbewahrung, minimaler Datenschnitt und rotierende Schlüssel helfen, Datenschutzanforderungen zu erfüllen. Datenhaltung Deutschland vs EU vs USA liefert Kontext zu regionalen Anforderungen. Logs sichern, aber nicht zu viel preisgeben.
Wahl des Protokolls je nach Anwendungsfall
Kein Protokoll passt immer. Für Administratoren-Remote-Verwaltung ist ein konsistentes, etablierte Protokoll wie WireGuard oder OpenVPN oft sinnvoll, während lokaler Remote-Support eher auf TLS-basierte Tunnels setzt. Berücksichtige Geschwindigkeit, Latenz und Kompatibilität mit bestehenden Netzwerken. Wenn du exotische Netzwerktopologien hast, lohnt sich eine hybride Lösung, die mehrere Protokolle nahtlos kombiniert. In 2026 bleiben Protokoll-Entscheidungen eng mit den Anforderungen an Sicherheit, Authentifizierung und Auditbarkeit verknüpft. Wähle das Protokoll nach Anwendungsfall, nicht nach Marketingversprechen.
Ich verweise auf informative Einordnungen zu Protokolltypen von Palo Alto Networks, die dir helfen, Sicherheit, Geschwindigkeit und Netzwerkkompatibilität abzuwägen. Go/No-Go-Kriterien bei Protokollen dokumentieren, welche Optionen in welchem Kontext sinnvoll sind. Einmal pro Jahr prüfst du, ob dein Protokoll-Stack noch zu den Bedrohungslandschaften passt. Die Dokumentation dazu findest du in den Praxisleitfäden zu VPN-Protokollen.
Standortunabhängige Sicherheitsüberprüfungen
Standortunabhängige Audits verhindern Blindstellen in verteilten Umgebungen. Führe unabhängige Penetrationstests und Kontoüberprüfungen regelmäßig durch, unabhängig davon, wo sich Daten befinden. Du definierst eine jährliche Überprüfung der Konfigurationen, Zertifikate und Schlüsselmuster. Die Prüfung hat drei Ebenen: Konnektivität, Verschlüsselung und Zugriffsschutz. Regelmäßige Audits halten Risiken frühzeitig sichtbar.
Zur Orientierung: Datentransfer in die USA bleibt politisch relevant. Die Debatte um das Data Privacy Framework beeinflusst, wie du grenzüberschreitende Verbindungen sicher but compliant gestaltest. Mehr Hintergrund dazu findest du in einschlägigen Fachbeiträgen. Bleibe informiert über Rechtsrahmen, die deine Architektur betreffen.
Citationshinweis: Zur Einordnung konkreter Rechtsrahmen und technischer Hilfen verlinkst du sinnvoll zu passenden Fachartikeln. So spannst du den Bogen von operativer Umsetzung zu regulatorischen Anforderungen. Quelle, die die Diskussion um Datentransfer und Rahmenwerke beleuchtet, bietet detaillierte Einordnung. Relevante Quellen helfen, Entscheidungen fundiert zu begründen.
Hinweis: Die auf der Seite genannten Links können Affiliate-Hinweise enthalten.
Was kommt als Nächstes, wenn du jetzt handelst
Ich bleibe bei der Kernaussage: Sicherheit im Jahr 2026 hängt von Transparenz, offenen Protokollen und einer zuverlässigen Implementierung ab. Ein VPN sollte Protokolle wie WireGuard oder IKEv2 nutzen, starke Verschlüsselung (mindestens AES-256), und klare Richtlinien zu Logging und Datenschutz. Die größte Schwäche bleibt oft die DNS-Leakage. Prüfe daher immer, ob der Anbieter DNS-Filterung und IPv6‑Schutz bietet. Transparenz und Klarheit gewinnen gegen Maskerade.
Für eine gezielte Weiterentwicklung: Prüfe bei deinem Favoriten noch einmal Kundenfreundlichkeit und Geschwindigkeit in realen Szenarien. Nutze unverändert etablierte Protokolle und achte darauf, dass der Anbieter eine öffentliche Sicherheitsrichtlinie und regelmäßige Audits vorlegt. Wenn du nur eine Maßnahme wählst, setze auf eine vertrauenswürdige Verschlüsselung und eine saubere Richtlinie zum Logging.
Der einfache Prüfpfad: sichere Protokolle, klare Logging-Richtlinien, DNS- und IPv6-Schutz sind die drei Säulen, die deine Wahl 2026 wirklich tragen. Die konkrete Frage bleibt: Welche Kombination aus Protokoll, Encryption und Audit passt zu deinem Nutzungsmodell?
Backup strategy
- Prüfe, ob dein VPN WireGuard oder IKEv2 wirklich sperrfeindlich konfiguriert ist und teste eine kurze Verbindung mit aktiviertem DNS-Schutz.
- Halte deine Software aktuell und überprüfe regelmäßig die Sicherheitsrichtlinien deines Anbieters.
- Notiere dir eine kurze Checkliste pro Monat: Protokolltyp, Verschlüsselung, Lecktests und Geschwindigkeit.
- Falls du mehrere Standorte brauchst, erstelle eine kleine Liste deiner bevorzugten Server mit Latenz- und Durchsatzwerten.
Was du heute tun kannst: öffne die Einstellungen deines VPN und aktiviere DNS-Leak-Schutz und IPv6-Blocking. Jeder Schritt zählt und macht dein Online-Privatleben sicherer. Denkst du darüber nach, welche Protokollwahl zu deinem Alltag am besten passt?