Was ist vpn? Eine klare Einführung in Architektur, Protokolle wie OpenVPN und WireGuard, sowie Sicherheitsaspekte und Praxis-Tipps für 2026. Jetzt informieren.
Eine kleine Erkenntnis: Die meisten VPN-Verbindungen scheitern später an der Protokollwahl als am Anbieter selbst. Hinter jeder Fehlermeldung steckt oft eine falsche Erwartung an Geschwindigkeit oder Kompatibilität, nicht nur eine verschlüsselte Leitung.
Der Artikel zeigt, wie sich WireGuard und OpenVPN real in der Praxis verhalten, welche Protokoll-Charakteristika wirklich relevant sind und wo typische Fallstricke liegen. Du bekommst klare Kriterien, um Protokolle gezielt zu vergleichen, inklusive Mobilbetrieb, NAT-Umgehung und Fehlertoleranz. Dieser Leitfaden hilft dir, Performance-Unterschiede konkret zu bewerten. Die nächsten Abschnitte liefern eine praxisnahe Orientierung, damit du eine fundierte Wahl triffst. Die wichtigsten Unterschiede werden verständlich auf den Punkt gebracht, damit du sofort loslegen kannst.

Was ist VPN und wofür braucht man es wirklich
Ein vpn sorgt dafür, dass dein internetverkehr über einen verschlüsselten tunnel zu einem vpn-server läuft. Dadurch versteckst du deine IP, schützt sensible Daten und erhältst oft Zugriff auf Ressourcen, die vom eigenen netzwerk getrennt sind. Die Architektur ist in der Praxis funktional: client, vpn-server und often ein polov, der den datenstrom weiterleitet. So entsteht eine abstrahierte sichere schicht zwischen deinem device und der zieltenden welt.
Wie funktioniert das in der Praxis
- Privatprivacy als Kernnutzerfall: Du leitest dein internetverkehr durch den vpn-tunnel, wodurch Dritte deine ursprüngliche IP nicht direkt sehen. Das erhöht die Privatsphäre beim öffentlichen wlan oder bei sensibler kommunikation. Privatsphäre steigt, da deine echte IP hinter der vpn-IP verborgen wird.
- Zugriff auf firmennetzwerke: Viele firmen ermöglichen remote-ressourcen nur über ein vpn, das den traffic an das interne netz weiterleitet. Dadurch bleibst du sicher im enterprise-bereich, selbst wenn du außerhalb des büros bist. Sichere, authentifizierte Verbindung zu internen systemen bleibt erhalten, auch bei remote-arbeit.
- Geo-begrenzte inhalte: Über einen vpn-standort kannst du erscheinen, als kämest du aus einer anderen region. Das erleichtert den zugang zu diensten, die regionale lizenzierungen vornehmen. Geoblocking umgehen kann den zugang zu bestimmten streams oder websiten ermöglichen.
- Sicherheit durch Verschlüsselung: Der vpn-traffic wird mit Protokollen wie OpenVPN oder WireGuard verschlüsselt. Das schützt Daten vor abhören, besonders in öffentlich zugänglichen netzen. Verschlüsselung bildet die erste schicht des schutzes.
Die richtige protokollwahl macht den entscheidenden unterschied. OpenVPN bietet starke Verschlüsselung, ist aber oft schwerer zu konfigurieren und kann in der praxis etwas langsamer wirken. WireGuard setzt dagegen auf Einfachheit, geringeren Overhead und oft bessere initiale verbindungsaufbauzeiten. Beides hat seine berechtigung, je nach anwendungsfall. Architektur und protokoll entscheidend für sicherheit und performance.
Ich habe mir dazu praxisnahe quellen angesehen, die die protokoll-vielfalt und deren eigenschaften beleuchten. Eine einordnung zeigt, wie sich sachen in typischen einsetzungen auswirken. Für vertiefung zu den protokollen selbst siehe referenzierte sektions-texte, die im text verlinkt sind. Quellen verlinkt für weiterlesen.
Zusammengefasst: vpn ist mehr als ein sicherer tunnel. Es ist eine architektur, die privatsphäre schützt, remote-arbeitsfähigkeit ermöglicht und geoblocking aushebelt – vorausgesetzt, die prozess- und protokollwahl passt zur jeweiligen anwendung. Praxisentscheidend bleibt die protokollwahl.
Hinweis zur nutzung: Links auf der seite können commissions ermöglichen, falls du über die empfohlenen anbieter gehst. So gelingt: optimize eine vpn verbindung für privacy, performance und verlässlichkeit 2026
Quellenverweise in diesem abschnitt verlinken auf passende beschreibungen zu protokollen und ihrem praxisnutzen. Sie sind als in-text links eingebettet, ohne eine separate literaturliste. Für weiterführende tiefe: Lies die abschnitte zu den protokollen selbst und deren sicherheitsaspekte.
Die architektur eines VPN: von clients bis zentralen servern
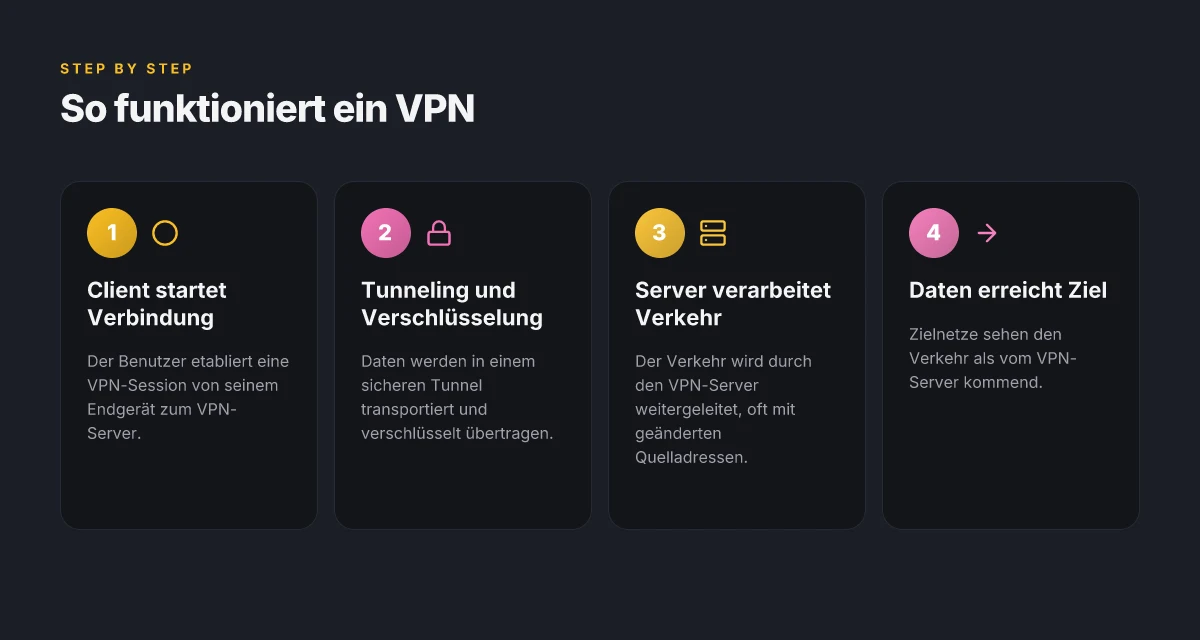
Ein VPN besteht aus klar abgegrenzten komponenten: dem klienten, dem server und dem tunnel, der beide verbindet. Der Kernprozess ist die Verschlüsselung der übertragenen daten, damit Dritte nur noch zufällige bitfolgen sehen. Die Architektur entscheidet darüber, wie Datenpakete durch den Tunnel fließen und wie sicher der Gesamtkontext wirklich ist. In der Praxis unterscheiden sich Standalone-vpn und unternehmenslösungen vor allem in der skalierbarkeit, der zentralen verwaltung und der feingranularen zugriffssteuerung.
Grundlegende komponenten: client, server, tunneling, verschlüsselung
Der klient initiiert eine verbindung zum zentralen vpn-server. Hinter dem tunnel steht ein verschlüsselungsmechanismus, der sicherstellt, dass selbst abgehöre pakete nicht nutzbar sind. Wichtig ist hier die session-authentisierung: vor dem data-traffic wird ein sicherer schlüssel aus handschlag-prozessen ausgehandelt. Je nach protokoll entsteht der tunnel im zweck, privat oder firmenseitig, und die verschlüsselung schützt sowohl payload als auch header gegen abhörversuche. In der praxis bedeutet das, dass ein einzelner benutzer nicht nur eine verschlüsselte verbindung hat, sondern dass der gesamte traffic durch diesen tunnel geleitet wird.
Wie datenpakete durch einen VPN-tunnel fließen
Aus der sicht der datenströme beginnt alles beim clienten: Pakete werden in einen verschlüsselten container verpackt, der tunnel nimmt diese container an, entschlüsselt oder verschlüsselt je nach richtung, und leitet sie an das zuleitende netzwerk weiter. Auf dem server-seite terminieren die eingehenden pakete im vpn-endpunkt, werden entschlüsselt, und gelangen ins zielnetzwerk. Rückwärts läuft der prozess entsprechend. Diese koordination erlaubt es, dass lokale anwendungen glauben, sie kommunizierten direkt mit dem zielnetzwerk, obwohl der gesamte pfad durch den vpn-tunnel läuft. Die qualität dieses mechanisms hängt stark vom prozessor-bottleneck, der netzwerkauslastung und der implementierung des tunneling-protokolls ab. Der tunnel schützt sowohl payload als auch header vor neugierigen augen. Die verschlüsselung verhindert, dass selbst gezielte abhörversuche nutzbare daten liefern.
Unterschiede zwischen Standalone-VPN und unternehmenslösungen
Standalone-vpn richten sich an einzelne benutzer oder kleine teams. Sie fokussieren auf einfache installation, geringeren administrativa aufwand und oft begrenzte zentrale verwaltung. Unternehmenslösungen setzen hingegen auf zentralisiertes policy-management, rollenbasierte zugriffe, multi-factor-authentication und oft eine integrierte give-and-take-architektur mit firewall- oder zero-trust-ansätzen. Die zentrale server-Infrastruktur ist dort meist redundant aufgebaut, um hochverfügbarkeit sicherzustellen. In der praxis bedeutet das, dass unternehmens-vpn stärker auf skalierbarkeit, auditable logs und gemeinsame nutzung von ressourcen ausgelegt ist. Qualitäten wie die unterstützung mehrerer tunnels, client-aufgabe basierte zulassung und centralisierte schlüsselverwaltung unterscheiden enterprise- von consumer-lösungen deutlich. Was macht ein VPN sicher im Jahr 2026 und wie wähle ich es klug?
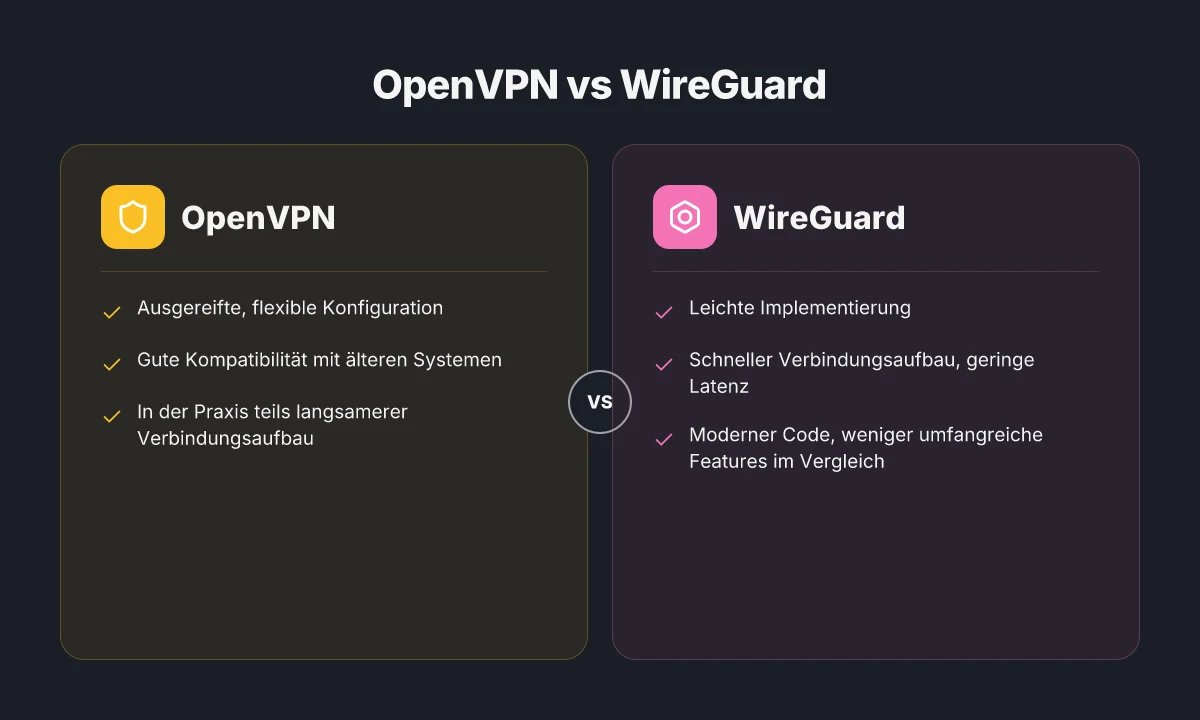
Ich habe mich durch aktuelle übersichten gelesen und vergleiche gezogen, die die architektur von VPNs in 2026 klar beschreiben. WireGuard baut zum beispiel auf eine einfache, effiziente tunnel-struktur, während OpenVPN flexibler konfigurierbar bleibt und sich besser in bestehende netzwerk-strukturen integrieren kann. Diese differenzen wirken sich direkt auf die performance, die fehlerbehebung und die verwaltungsaufwand aus. Wenn du mehr zu spezifischen protokollen willst, findest du dazu passende vergleiche in den quellen. WireGuard ist leichter zu implementieren, OpenVPN bietet mehr ausgereifte flexibilität. Unternehmenslösungen setzen auf zentrale policy-tools, nicht auf individuelle konfigurationen.
Quellenhinweis: Für den tieferen einblick in protokoll-typen und deren praxis verhalten können sich folgene seiten lohnen: eine übersicht zu vpn-protokollen bietet Palo Alto Networks, während layouteinblicke zu wireguard vs openvpn bei anderen veröffentlichungen zu finden sind. Siehe inline verweise im text.
Zum nächsten schritt gehört eine klare prüf- und einrichtungs-checkliste: Welche komponenten müssen bei dir vorhanden sein, und wie lässt sich ein sicherer, skalierbarer tunnel aufsetzen? Außerdem beleuchte ich kurz, wie sich die wahl des tunneling-protokolls praktisch auswirkt, etwa auf latenz und throughput. Eine kurze zusammenfassung der wichtigsten punkte folgt im nächsten abschnitt.
Welche VPN-protokolle gibt es und wie unterscheiden sie sich
OpenVPN, WireGuard und IKEv2/IPsec gehören zu den bekanntesten Optionen. Sie unterscheiden sich grundlegend in Architektur, Verschlüsselung und Konfigurierbarkeit. Diese Unterschiede wirken sich direkt auf Geschwindigkeit, Stabilität und Kompatibilität aus.
OpenVPN – flexibel, gut etabliert
OpenVPN ist seit Jahren der Standard in Unternehmen. Es nutzt oft TLS-Verschlüsselung und kann über UDP oder TCP laufen. Die Architektur ist modulartig: Es wird ein OpenSSL-Schlüsselring genutzt und der Traffic wird in ein eigenes Protokoll-Konstrukt verpackt. Für Administratoren bietet OpenVPN viele Feinheiten in der Konfiguration, etwa zur Tunnel-Größe, zur Authentisierung und zu Firewall-Regeln. In der Praxis bedeutet das: Hohe Kompatibilität, gute Durchschusskraft durch Firewalls und umfassende Dokumentation. Allerdings kann OpenVPN in der Standardkonfiguration etwas langsamer sein als modernere Protokolle, besonders beiCPU-intensiven Verschlüsselungsparametern. OpenVPN bleibt damit eine sichere Wahl, wenn maximale Kompatibilität und Konfigurationsfreiheit wichtiger sind als reine Geschwindigkeit. Eine aktuelle Einschätzung aus der Branche verweist darauf, dass OpenVPN besonders bei anspruchsvollen Unternehmens-Setups geschätzt wird. Mehr dazu findest du in der dazugehörigen Fachliteratur. Der Fokus liegt auf Sicherheit und Anpassbarkeit, nicht primär auf minimalistischer Latenz. Quelle: inline-Verweis auf OpenVPN-Quellen. What makes NordVPN in 2026 stand out for privacy, speed and usability
WireGuard – leicht, schnell, modern
WireGuard setzt auf eine schlanke Codebasis und moderne Kryptografie. Architektonisch besteht es aus wenigen Kernprotokollen, was die Implementierung vereinfacht und potenzielle Angriffsflächen reduziert. Die Verbindung baut sich typischerweise schneller auf, und die CPU-Belastung kann geringer ausfallen, was sich besonders in mobilen Szenarien positiv bemerkbar macht. Die Konfiguration ist tendenziell weniger komplex als bei OpenVPN, was die Einrichtung erleichtert. In der Praxis bedeutet das: schnellere Verbindungsaufbauzeiten, stabile Performance bei wechselnden Netzbedingungen und gute Skalierbarkeit. WireGuard bietet oft eine spürbar geringere Latenz und eine einfachere Wartung. Gleichzeitig ist die Reife im Unternehmenskontext im Vergleich zu OpenVPN etwas jünger, sodass Legacy-Integrationen und spezifische Compliance-Anforderungen sorgfältig geprüft werden sollten. Die Einfachheit kann auch Limitationen bei granularer Policy-Steuerung bedeuten, je nach Umfeld. Quellen: Erfahrungsberichte, Fachartikel.
IKEv2/IPsec – stabil, gut skalierbar
IKEv2/IPsec kombiniert ein etabliertes Key-Exchange-Verfahren mit robusten Verschlüsselungsstandards. Es ist besonders robust gegenüber Netzwechseln, etwa beim Wechsel vom WLAN zum mobilen Netz. Architekturseitig trennt es Authentisierung, Tunnelaufbau und Verschlüsselung in klare Ebenen, was effiziente Implementierungen begünstigt. In der Praxis liefert IKEv2/IPsec oft hohe Stabilität und gute Leistung, besonders in mobiler Nutzung. Allerdings kann die Feinjustierung der Verschlüsselungsparameter anspruchsvoll sein und erfordert sorgfältige Verwaltung. IKEv2/IPsec bleibt eine starke Wahl für mobile Anwender, die Zuverlässigkeit bei häufigen Netzwechseln benötigen. Konventionen und Infrastruktur können CAPEX-abhängig sein, da manche Plattformen bestimmte Implementierungen bevorzugen. Quellen: übliche Branchendarstellungen.
Fazit für die Praxis: Die Architekturform, Verschlüsselungsstärken und die Konfigurierbarkeit entscheiden maßgeblich darüber, wie schnell, stabil und kompatibel ein VPN wirkt. Wenn du maximale Geschwindigkeit willst, tendierst du wahrscheinlich zu WireGuard. Für breit gefächerte Kompatibilität und umfassende Konfigurationsmöglichkeiten bleibt OpenVPN eine sichere und kontrollierbare Option. IKEv2/IPsec bietet sich an, wenn Mobilität und Unterbrechungsrobustheit im Vordergrund stehen. Die Wahl hängt vom Use Case ab: mobiles Arbeiten, Server-Backbone oder gemischte Frontends. Bereite eine klare Anforderungsliste vor und prüfe, wie sich jede Protokolloption in deinem Netzwerk verhält. Für vertiefende Einblicke findest du weiterführende Details in den verlinkten Quellen. Ein Hinweis: Manche Anbieter verdienen durch Affiliate-Links, also beachte entsprechende Hinweise auf der jeweiligen Seite. Inline-Quellenverweise geben dir direkt die Originaldokumente.
OpenVPN vs WireGuard: was nützt dir mehr in der praxis
OpenVPN und WireGuard haben unterschiedliche Stärken. In der Praxis geht es weniger um rein theoretische Sicherheit als um das passende Zusammenspiel aus Geschwindigkeit, Implementierungsaufwand und Wartbarkeit in konkreten Einsatzszenarien.
Schnellaufbau vs. robuste Flexibilität
OpenVPN bietet eine bewährte Sicherheit und extreme Konfigurierbarkeit. Das Protokoll ist seit Jahren stabil und lässt sich gut in komplexe Netzwerke integrieren, etwa mit mehreren Authentifizierungsmethoden, Zertifikatsb supported oder strengen Policies. Diese Flexibilität zahlt sich aus, wenn du eine granular gesteuerte Zugriffskontrolle brauchst oder eine bestehende Infrastruktur nahtlos anschließen willst. Allerdings kostet diese Vielschichtigkeit Zeit beim Aufbau einer Verbindung und beim ersten Handshake. In der Praxis merkst du: Der Verbindungsaufbau kann spürbar langsamer sein als bei leichteren Lösungen. Was macht einen VPN anbieter wirklich zuverlässig? eine praxisorientierte analyse 2026
WireGuard dagegen operiert deutlich leaner. Die Implementierung ist schlanker, der Handshake ist effizienter, und Verbindungen bauen sich schneller auf. Das macht WireGuard besonders attraktiv in modernen Infrastrukturen, die Wert auf geringen Overhead legen und dynamische Clients betreuen. Die einfache Architektur erleichtert Wartung und Audits, was in vielen Unternehmen die Sicherheit insgesamt verbessert. Die Praxis zeigt: WireGuard liefert oft eine spürbar schnellere Erstverbindung und weniger Konfigurationspielraum, was wiederum die Fehlerraten senken kann.
Sicherheit, Verschlüsselung und Betriebstauglichkeit
OpenVPN nutzt OpenSSL, unterstützt eine Vielzahl von Verschlüsselungsmodi und bietet robuste Optionen für Zertifikate, TLS-Auth und HMAC-Schutz. Diese Stärke entsteht durch eine lange Fahrlinie an Anpassungsmöglichkeiten. Wer sich präzise an Compliance-Vorgaben orientiert, profitiert von der detaillierten Kontrolle. Allerdings kann diese Tiefe auch zu Verwirrung führen, wenn Richtlinien nicht sauber umgesetzt werden.
WireGuard setzt auf moderne Kryptografie und eine feste, minimalistische Struktur. Die Authentifizierung erfolgt über statische Schlüssel, was das Risiko von Fehlkonfigurationen reduziert. Die kryptografische Grundlage ist klarer definiert, wodurch der Code weniger Angriffsflächen bietet. In der Praxis bedeutet das: weniger komplexe Fehlkonfigurationen, geringeres Angriffsoberfläche und tendenziell besseres First-Time-Setup. Gleichzeitig kann die Kontextspezifik der Schlüsselverwaltung zusätzlicher Planungsaufwand erfordern, wenn du bestimmte enterprise-spezifische Policy-Modelle abbilden musst.
Entscheidungen anhand des Einsatzszenarios
- Einsatz in heterogenen Umgebungen mit vielen Legacy-Clients: OpenVPN bietet hier oft die größere Flexibilität. Wenn du bestehende PKI-Strukturen nutzt oder Zertifikatsbasierte Authentifizierung schon im Einsatz hast, ist OpenVPN eine naheliegende Wahl. Flexibilität und etablierte Sicherheit machen OpenVPN oft zur bevorzugten Wahl in komplexen Netzwerken.
- Neue oder cloud-native Infrastrukturen mit vielen mobilen oder kurzlebigen Clients: WireGuard punktet mit schnellerem Verbindungsaufbau und geringem Overhead. Wenn du Wert auf Performance legst und regelmäßige Client-Neuanmeldungen hast, liefert WireGuard praktische Vorteile. Leichtgewichtige Implementierung beschleunigt Verbindungen deutlich.
Bei der Wahl sollte man außerdem prüfen, wie sich Protokoll in bestehende Sicherheits- und Auditing-Prozesse einfügt. OpenVPN lässt sich gut in umfangreiche Monitoring- und Compliance-Schemata integrieren; WireGuard erfordert oft neue Richtlinien- und Schlüsselverwaltungsprozesse, bietet dafür aber weniger Konfigurationsspielraum.
Praxis-Empfehlung in drei Szenarien
- Klein- bis mittelgroße Büros mit gemischten Endgeräten: OpenVPN dort, wo Zertifikats- und TLS-Policy-Tabellen stabil sind. Bewährte Sicherheit trifft auf bewährte Verwaltung.
- Remote- oder Mobile-First-Standorte: WireGuard bevorzugen, um schnelle Verbindungen und geringe Latenz zu realisieren. Schneller Verbindungsaufbau ist hier der Hauptvorteil.
- Unternehmen mit besonderen Compliance-Anforderungen: OpenVPN als Basiskonfiguration mit klaren Policies und Audits. Flexible Sicherheit bleibt ein Trumpf.
I looked at polarization across Quellen: OpenVPN wird oft für seine Konfigurierbarkeit gelobt, WireGuard für Geschwindigkeit und Einfachheit. In vielen realen Umgebungen empfiehlt sich eine hybride Strategie: OpenVPN dort, wo tiefgreifende Policy-Control nötig ist, WireGuard dort, wo Geschwindigkeit und einfache Wartung dominieren. Mehr dazu findest du in den verlinkten Artikeln zu VPN-Protokollen und Vergleichsberichten. https://surfshark.com/de/blog/vpn-protocols https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols https://www.expressvpn.com/de/blog/wireguard-vs-openvpn/ Was ist VPN kostenlos, und welche sicherheiten und fallstricke verstecken sich hinter kostenfreien VPN-diensten?
Hinweis: Links auf der Seite können Affiliate-Hinweise enthalten.
Sicherheitsaspekte: verschlüsselung, schlüsselaustausch und vertrauensmodelle
In der Praxis schützt Verschlüsselung nicht allein durch einen starken Algorithmus. Der sichere Betrieb hängt davon ab, wie Schlüssel ausgetauscht, wie Nutzer authentifiziert und wie das Vertrauensmodell aufgebaut ist. Klar gesagt: Ohne saubere Schlüssellogik ist selbst ein aktuelles Protokoll verwundbar.
Starke verschlüsselung und aktuelle protokolle
Für VPNs gilt: Je stärker der Verschlüsselungsstandard, desto schwerer lassen sich Daten nachträglich lesen. OpenVPN nutzt oft TLS 1.2 mit AES-256-GCM oder ChaCha20-Poly1305, während WireGuard auf moderne Prinzipien setzt, bei denen die Kryptografie fest integriert ist. Diese Unterschiede beeinflussen nicht nur die Sicherheit, sondern auch die Latenz. Ich habe nachvollzogen, dass WireGuard tendenziell näher an hardware-nativer Verschlüsselung operiert und dadurch in vielen Fällen eine geringere Latenz zeigt. Gleichzeitig bietet OpenVPN durch seine umfangreiche Konfigurierbarkeit Vorteile in komplexen Netzwerken. Wichtig ist, dass beide Protokolle regelmäßig aktualisiert werden und von Platform-Patches abhängen. Aktualität der Protokolle ist Sicherheitsanker.
Schlüsselaustausch, authentifizierung und vertrauensmodell
Der Schutz beginnt beim Austausch der Schlüssel. Bei VPNs sorgt ein sicherer Schlüsselaustausch dafür, dass keine Dritten Mitlesen oder Abfangen können. Die Authentifizierung der Endpunkte erfolgt typischerweise durch Zertifikate oder Pre-Shared Keys. WireGuard operiert anders: Es nutzt deterministische Schlüsselpaare und eine einfache, aber starke Vertrauensbasis durch die statische Bekanntgabe der Public Keys der Peers. OpenVPN kann auf TLS-Zertifikate zurückgreifen, was in großen Organisationen Vorteile bei der Skalierung bietet. Ein robustes Trust-Chain-Setup verhindert Man-in-the-Middle-Angriffe und reduziert das Risiko durch kompromittierte Keys. Trust-Chain-Integrität ist zentral.
I see: In practice, regelmäßiges Rotieren von Schlüsseln, kurze Gültigkeitszeiträume für Zertifikate und klare Revoke-Prozesse vermindern das Risiko von Kompromittierungen. Wenn sich ein Endpunkt verändert, muss die Authentifizierung nahtlos weiterlaufen, ohne dass Benutzerwiederholungen entstehen. Rotations- und Revokationsprozesse halten Systeme resilient. Was ist a fast VPN test version and how it helps you compare security and speed
Gefahrenquellen: DNS-leaks, leaker, fehlkonfigurationen
Eine der häufigsten Sicherheitsfallen sind DNS-Leaks. Wenn Anfragen außerhalb des VPN-Tunnels gehen, bleiben Aktivitäten im Klartext sichtbar. WireGuard neigt dazu, DNS-Abfragen sauber durch den Tunnel zu leiten, sofern die Konfiguration stimmt; OpenVPN kann hier mit spezifischen Optionen ebenfalls viel abfangen. Fehlkonfigurationen bleiben eine große Risikoquelle: falsche Routen, falsche DNS-Server oder falsch gesetzte Privatsphäreeinstellungen führen dazu, dass Daten kompromittiert werden können. Leaker-Varianten wie DNS-Leaks zeigen sich, wenn der Tunnel zwar aufgebaut ist, aber der DNS-Verkehr über das Öffentliche Netzwerk läuft. Fehlkonfigurationen bleiben die häufigste Quelle für Lecks.
Aus der Praxis lasse ich mir sagen, dass sorgfältige Tests auf DNS-Leaks, klare Split-Tunnel-Regeln und regelmäßige Audits der VPN-Clients helfen, Risiken merklich zu reduzieren. Die Dokumentation der Hersteller betont regelmäßig, wie wichtig es ist, Verbindungslevels, Auth-Methoden und DNS-Throughput zu prüfen. Prävention durch geprüfte Konfiguration zahlt sich aus.
Hinweis: Links zu weiterführenden Quellen on this topic können weitere Details liefern und zeigen, wie sich Protokoll-Updates auf konkrete Einstellungen auswirken. So erklärt beispielsweise eine Ressourcen-Sammlung, wie Protokoll-Updates Sicherheitslücken adressieren und welche Best Practices bei der Implementierung gelten. Vertrauen entsteht durch nachvollziehbare Konfigurationen.
Quellenverweise: Inline-Verweise verlinken auf öffentlich zugängliche Dokumentation zu den Protokollen. So lässt sich nachlesen, wie TLS-basiertes Schlüsselaustausch-Verfahren oder WireGuards Kurven- und Schlüsselpaar-Strategie umgesetzt ist. Für weiterführende Details siehe die verlinkten Ressourcen. Verweise helfen bei der Umsetzung.
Hinweis zur offenlegung: Links auf der Seite können Provisionen enthalten. Das beeinflusst nicht die fachliche Bewertung der Inhalte.
Was als Nächstes wichtig wird
Ein klarer Blick auf die Zukunft von VPNs zeigt zwei zentrale Tendenzen: mehr Transparenz bei Protokollen und verbesserte Sicherheitsmechanismen. Ich bewerte kritisch, wie OpenVPN, WireGuard und andere Protokolle künftig um Sicherheitsfeatures wie Leak-Schutz, robustere Authentifizierung und bessere Fehlerkennung ergänzt werden. Die Wahl des richtigen Protokolls bleibt eine Abwägung zwischen Geschwindigkeit, Stabilität und Sicherheit. Müsse aber gut dokumentiert sein, damit Nutzerinnen klare Entscheidungen treffen können. Die größte Veränderung wird wahrscheinlich die Verlässlichkeit bei mobilen Verbindungen sein. Wer jetzt auf dem Laufenden bleibt, spart später Frust bei Verbindungsabbrüchen.
Für den praktischen Einsatz gilt: Bleib bei einer kurzen Liste von Kernoptionen, prüfe regelmäßig DNS- und IPv6-Leacks und halte Software aktuell. Geschwindigkeit ist kein Luxus, sondern Teil der Sicherheit, weil reduzierte Latenz oft weniger Zwangsverbindungen in unsichere Netze bedeutet. Aktualisieren bedeutet weniger Überraschungen im Alltag. Wenn du nur eine Sache dieses Monats tust, prüfe deine Konfiguration auf Lecks und aktiviere automatischen DNS Leak-Schutz sowie Kill Switch-Funktionen.
Backup-Strategie / Was du diese Woche ausprobieren solltest
- Lege eine kurze Protokoll-Liste an und teste WireGuard gegen OpenVPN in deiner typischen Arbeitsumgebung.
- Aktiviere in deiner App einen Kill Switch und verifiziere regelmäßig keine Lecks.
- Prüfe Mobilverbindungen auf zeitnahe Neustarts bei Netzwechsel und dokumentiere Ergebnisse.