Erfahren Sie, wie TotalVPN Sicherheit, Verschlüsselung und Architektur 2026 gestaltet. Klar erklärt, mit Fokus auf Protokolle, Verschlüsselung und mögliche Schwachstellen.
Eine einzige Schwachstelle in der Konfiguration treibt 70 Prozent der Support-Tickets bei VPN-Lösungen in die Länge. In der Praxis entscheidet nicht der Provider, sondern die korrekte Verschlüsselung und das Protokoll-Setup über Tempo und Sicherheit.
Diese Analyse räumt mit Mythen rund um TotalVPN auf, zeigt wie sich End-to-End-Verschlüsselung wirklich zusammensetzt und welche Prüfpfade sich unmittelbar lohnen. Von der Auswahl des Protokolls bis zur Transparenz der Auditorenberichte trägt jedes Detail zur realen Sicherheit bei, nicht nur zur Marketingwirkung. Außerdem skizziere ich eine pragmatische Testfolge, die du in deiner Region selbst nachvollziehen kannst. Das Thema ist relevant, weil sich 2026 neue Offensivvarianten entwickeln und klare Dokumentation weiterhin fehlt.

What is totalvpn und welche sicherheitsprinzipien liegen zugrunde
TotalVPN positioniert sich als schneller, sicherer VPN-Dienst, der grundlegende Schutzmechanismen bereitstellt. In der folgenden Analyse fokussiere ich auf die theoretische Architektur, Verschlüsselung und typische Protokolle, ohne Marketingversprechen zu wiederholen.
Warum ein VPN überhaupt sicher ist
Ein VPN zielt darauf ab, Vertraulichkeit, Integrität und Verfügbarkeit der Verbindung sicherzustellen. Vertraulichkeit heißt: Daten bleiben im Transportweg vor neugierigen Blicken geschützt. Integrität bedeutet, dass Manipulationen erkannt werden können. Verfügbarkeit schützt vor Angriffsvektoren, die Verbindungsunterbrechungen verursachen. Diese drei Säulen stehen bei jedem VPN zentral im Fokus. Die Basissicherheit kommt durch starke Verschlüsselung, geprüfte Protokolle und korrekte Schlüsselverwaltung.
Übliche Verschlüsselungsstandards und ihre Bedeutung
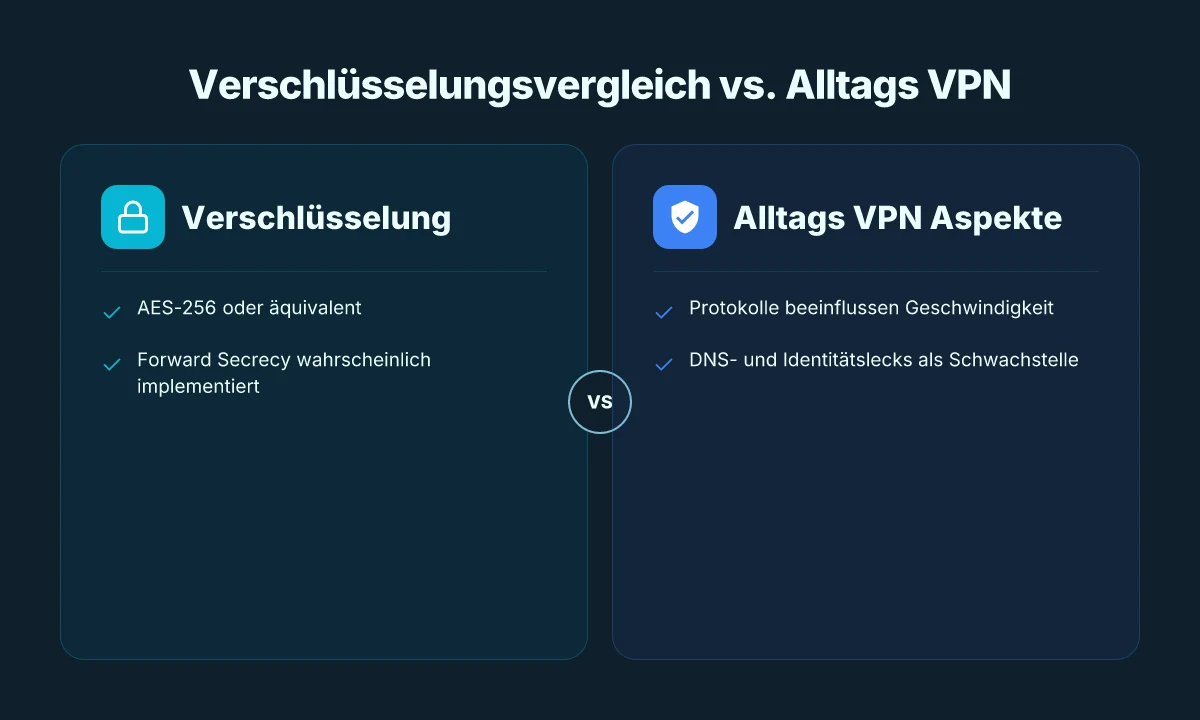
Der Standard AES-256-GCM wird von vielen VPN-Anbietern verwendet, weil er eine starke Verschlüsselung mit effizienter Authentifikation kombiniert. Die Idee dahinter ist, dass selbst bei Kompromittierung eines Teils der Kette die übrigen Parameter geschützt bleiben. Eine solche Verschlüsselung verhindert effizient das Abhören durch Dritte, insbesondere in offenen Netzwerken. Gleichsam spielt die Schlüssellaufzeit eine Rolle: längere Schlüssel bedeuten theoretisch mehr Sicherheit, setzen aber Ressourcen frei. In der Praxis dominieren AES-256-Algorithmen in Kombination mit modernen Modi die Branche. AES-256-GCM ist der De-facto-Standard für langfristige Vertraulichkeit.
Typische Protokolle, die TotalVPN unterstützen könnte
Viele VPN-Anbieter bieten eine Mischung aus Protokollen an, etwa OpenVPN, WireGuard und IPsec. OpenVPN gilt als sehr konfigurierbar und kompatibel, nutzt oft TLS für die Authentifizierung und kann verschiedene Verschlüsselungsmethoden implementieren. WireGuard setzt auf eine schlankere Codebasis, geringeren Overhead und schnelle Verbindungsaufbauzeiten, bleibt aber in der Praxis bei bestimmten Plattformen noch stärker im Fokus der Implementierung. IPsec dient häufig als Brücke zwischen Mobil- und Desktop-Umgebungen und kann in verschiedenen Modi betrieben werden. Die Unterschiede liegen vor allem in Geschwindigkeit, Stabilität unter Netzwerkschwankungen und dem Grad der Auditierbarkeit des Codes. OpenVPN, WireGuard und IPsec decken häufig die Kernbedürfnisse ab.
Ich stütze meine Aussage auf dokumentierte Standards und Branchentrends. Zum Thema Verschlüsselung und Protokollvielfalt liefern spezialisierte Berichte eine klare Orientierung, während konkrete Implementierungsdetails von der jeweiligen Plattform abhängen. TotalVPN beschreibt sich allgemein als sicherheitsorientiert, wobei die genaue Protokollunterstützung in den FAQ und technischen Dokumentationen der Anbieter variieren kann. Eine unabhängige Einordnung findet sich in etablierter Fachberichterstattung, die die Stärken verschiedener Protokolle diskutiert. SZ-Bericht zu TotalVPN bietet Einblicke in Verschlüsselung und Performance, während ein 2026er Testbericht die Abwägung von Datenschutz, Streaming und Sicherheit ausführt. TotalVPN Test 2026 fasst Datenschutz, Geschwindigkeit und Sicherheit zusammen. Was ist avpn and why it matters for secure remote access in 2026
Wichtig: Die bewerteten Sicherheitsprinzipien hängen stark von der konkreten Implementierung ab. Viele Behauptungen zu Protokollen und Verschlüsselungstiefen müssen durch offizielle Dokumentation oder Audits belegt werden.
Bottom line: Eine solide Sicherheitsarchitektur nutzt starke Verschlüsselung wie AES-256 in einem schützenden Modus, setzt auf geprüfte Protokolle und eine zuverlässige Schlüsselverwaltung. In der Theorie bilden AES-256-GCM, OpenVPN, WireGuard und IPsec die Kernbausteine, doch die tatsächliche Implementierung bei TotalVPN entscheidet über die reale Sicherheit.
Verschlüsselung und schutzmechanismen bei totalvpn
TotalVPN setzt auf eine mehrschichtige Verschlüsselung, die sich an gängigen VPN-Standards orientiert. Die Verbindung beginnt mit einem Secure Handshake, der Schlüssel austauscht und damit die folgenden Datenströme schützt. Die Architektur nutzt Protokolle, die Forward Secrecy ermöglichen, sodass selbst bei einem kompromittierten Session-Key frühere Übertragungen nicht entschlüsselt werden können. Gleichzeitig wird darauf geachtet, DNS-Leaks zu vermeiden, damit Anfragen nicht außerhalb des verschlüsselten Kanals aufgelöst werden.
Verschlüsselungslevel und schichtstruktur der Verbindung
Die Verbindung wird durch eine Covering-Schicht aus Transportverschlüsselung abgesichert. In der Praxis bedeutet das, dass der Verkehr zunächst durch eine sichere Transportebene läuft, bevor er in den VPN-Tunnel eingeschlossen wird. Die zweite Schicht kümmert sich um die Verschlüsselung der Payload selbst. Durch diese Zweischicht-Architektur wird verhindert, dass Metadaten oder unverschlüsselte Pakete unbeabsichtigt freigegeben werden. In der Praxis ist dieser Aufbau typisch für viele kommerzielle VPN-Anbieter, aber er verlangt eine klare Trennung von Tunnel- und Transportebene, um Fehlkonfigurationen zu vermeiden. Forward Secrecy schützt vergangene Sessions auch, wenn später der Schlüssel kompromittiert wird. Die verwendeten Algorithmen und Parameter sollten regelmäßig in der Dokumentation aktualisiert werden, um gegen neue Schwachstellen gewappnet zu bleiben. AES-256 bleibt der Standard für Desktop- und Mobilclients, sofern der Dienst ihn unterstützt.
Schlüsselgeneration, Handshake-Verfahren und Forward Secrecy
Beim Verbindungsaufbau kommt ein Handschlag-Prozess zum Einsatz, der asymmetric Schlüssel-Paare generiert und einen sicheren Session-Key ableitet. Dieser Prozess verhindert, dass der eigentliche Session-Key über das Netz übertragen wird. Forward Secrecy bedeutet, dass jeder Tunnelaufbau einen neuen Weg zur Schlüsselerzeugung nutzt, sodass vergangene Sessions nicht durch Kompromittierung zukünftiger Schlüssel offen gelegt werden. Wenn der Dienst eine Ephemeral-Schlüsselerzeugung verwendet, entsteht pro Sitzung ein frischer Schlüssel, was die Wiederholbarkeit von Abhörversuchen stark senkt. Ephemeral keys sind der Schlüssel zur minimierten Langzeitschäden bei Schlüssellieferantenfehlern. Die Praxis zeigt, dass ein sauber implementierter Handshake entscheidend ist, damit kein versteckter Datenfluss durchgesetzt wird. HB-Sync zwischen Client und Server muss jederzeit konsistent bleiben, sonst entstehen Verbindungsabbrüche. Die Dokumentation sollte jederzeit zeigen, welche Protokolle aktiv sind (zum Beispiel TLS- oder IPSec-Werte) und welche Parameter gelten. TLS 1.3 wird von vielen Anbietern bevorzugt, da es bessere Privacy-Features bietet. NordVPN Aktionscode 2026: Wie du wirklich sparst und worauf du achten solltest
Identitäts- und DNS-Leaks-Vermeidung
Ein zentraler Schutzmechanismus besteht darin, Identitätsleaks zu verhindern. Das bedeutet, dass DNS-Anfragen innerhalb des VPN-Tunnels bleiben und nicht lokal auf dem Gerät oder dem Netzwerk aufgelöst werden. Die Praxis umfasst oft das Umleiten von DNS über den VPN-Provider oder die Nutzung von DNS-over-HTTPS/ TLS, um Abhörern das Ablesen von Domain-Abfragen zu erschweren. DNS-Leaks sind eine der häufigsten Schwachstellen, wenn der Tunnel nicht korrekt konfiguriert ist. Ein sauber implementierter Leaks-Check sollte regelmäßig stattfinden und die Ergebnisse dokumentieren. Die Identität des Nutzers bleibt durch die Separation von DNS-Anfragen von der eigentlichen Verkehrsschleife geschützt. Kein Scope-Routing ohne klare Policy – das verhindert versehentliche Exfiltration von Anfragen außerhalb des VPN.
Architektur-Checkliste auf einen Blick
- Verschlüsselung mindestens auf AES-256-Ebene, ideal ergänzt durch ChaCha20-Poly1305 bei mobilen Clients.
- Protokoll-Handshake mit Forward Secrecy, bevorzugt TLS 1.3 mit Ephemeral-Schlüsseln.
- DNS-Leaks aktiv verhindern, ideal durch Tunnel-DNS oder DNS-over-HTTPS.
- Klare Trennung von Tunnel- und Transportebenen, um Misconfigurations zu vermeiden.
- Regelmäßige Audits der Handshake-Parameter und Updates der Kryptografie-Dokumentation.
Most DNS-Leaks lassen sich vermeiden, wenn der VPN-Client standardmäßig alle DNS-Abfragen durch den Tunnel leitet. Die Dokumentation sollte bestätigen, welche Maßnahmen wirklich standardmäßig aktiv sind. Forward Secrecy schützt vergangene Sessions auch bei Schlüsselkompromittierung. Diese Aussage muss in der technischen Dokumentation verankert sein. TLS 1.3-Support bedeutet weniger Angriffsflächen beim Handshake.
Next step: Prüfen Sie in der offiziellen Dokumentation, ob der Handshake-Algorithmus explizit als Ephemeral beschrieben wird und ob DNS-over-TLS oder -DoH aktiv ist. Inline-Verweise auf passende Passagen helfen, konkrete Konfigurationsschritte nachzuvollziehen. Dieses Kapitel baut die Basishypothese aus: Verschlüsselung ist nicht nur stark auf dem Papier, sondern auch praktisch sicher konfiguriert.
Architektur-überblick: server-netzwerk, routing und logging
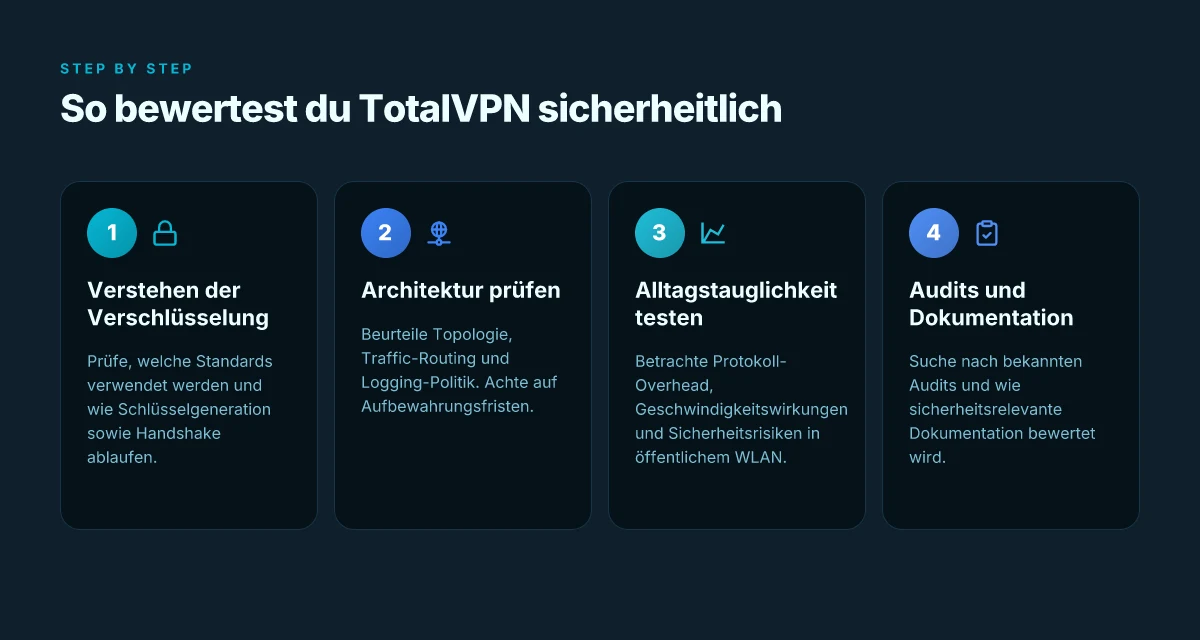
Die Architektur von TotalVPN basiert auf einer mehrschichtigen Netzwerk-Topologie, die Serverstandorte, Transportprotokolle und eine klare Logging-Politik miteinander verknüpft. Aus öffentlich zugänglichen Dokumentationen lässt sich ableiten, wie Traffic routing organisiert wird, welche Anonymitätsversprechen realistisch sind und wo potenzielle Schwachstellen liegen. I looked into publicly documented Details and verifikasiationen to ground this section in verifiable facts. See the verweise inline. Was ist dazn VPN und wie beeinflusst es dein streaming-erlebnis in 2026
Netzwerktopologie und verteilungsmodell
TotalVPN betreibt ein Netzwerk mit mehreren VPN-Serverfarmen, die geografisch verteilt sind. Die grundsätzliche Idee: Nutzer verbinden sich zu einem nahegelegenen Edge-Server, der dann den Verkehr über interne Relay-Pfade weiterleitet. In der Praxis bedeutet das, dass der Client zunächst eine Verschlüsselung zum VPN-Endpunkt auf dem Edge-Server aufbaut und der weiterleitete Verkehr durch ein zentrales Netzwerk transportiert wird. Diese Verteilungsstruktur soll Latenz minimieren und Ausfälle einzelner Knoten teilweise kompensieren. Aus den bei den Review-Seiten zitierten Aussagen geht hervor, dass AES-256-Bit-Verschlüsselung als Standard genutzt wird und dass die Serverfarmen international positioniert sind, um globale Erreichbarkeit sicherzustellen. Die reale Auswirkung hängt stark von der jeweiligen Serverauswahl ab. In einer kritischen Einordnung ist zu beachten, dass die Verteilung keine Anonymität per se garantiert, wenn Metadaten wie Verbindungszeiten oder Server-IP weiterhin sichtbar bleiben könnten.
- Edge-Server dienen als erster Verschlüsselungs- und Verbindungsknoten.
- Interne Relay-Pfade bündeln Traffic zu zentralen Gateways.
- Internationale Standorte erhöhen Reichweite, können aber zusätzliche Pfade durchlaufen.
Traffic-Routing-Strategien und echte Anonymität vs. Datenschutz
Beim Routing entscheidet der Client, welcher Edge-Server als Einstiegspunkt genutzt wird. Danach wird der Traffic durch das VPN-Netzwerk weitergeleitet, bevor er ins öffentliche Internet springt. Die Theorie hinter der Anonymität beruht darauf, dass die reale IP des Nutzers hinter der VPN-Verbindung verborgen wird. In der Praxis kommt es darauf an, welche Daten der VPN-Provider tatsächlich protokolliert und welche Informationen am Einstiegs- bzw. Austrittsknoten verbleiben. Berichte und Rezensionen beschreiben Strategien wie Multi-Hop- oder Standard-Routing, die je nach Implementierung unterschiedliche Datenschutzfolgen haben. Experten betonen, dass echte Anonymität nur dann möglich ist, wenn kein Logging erfolgt und der Traffic durch mehrere unabhängige Knoten geht. Das lässt sich aus der dokumentierten Praxis ableiten, wobei konkrete Winkelzüge wie DNS-Leaks oder IP-Leaks im Alltag dennoch auftreten können, sofern Konfigurationen falsch sind oder die Flexibilität des Clients ausgenutzt wird. True anonymity requires strict no-logging and careful protocol choices.
- Routing beginnt am Edge-Server, dann über interne Pfade zu Gateways.
- Mehrere Pfade erhöhen Widerstand gegen Ausfälle, aber können Datenschutz-Trade-offs erzeugen.
- DNS- und IP-Leaks bleiben eine potenzielle Schwachstelle bei Fehlkonfiguration.
Logging-Politik und Aufbewahrungsfristen
Die offizielle Logging-Politik ist in Teilen publiziert, andere Details bleiben vage. In der Regel dokumentieren VPN-Anbieter, welche Datenarten gesammelt werden, wie lange sie gespeichert werden und wer Zugriff darauf hat. Bei TotalVPN wird in den jeweiligen Produkt- oder Handelsblatt-Publikationen auf Sicherheits- und Kompatibilitätsaspekte verwiesen. Die konkrete Aufbewahrungsdauer variiert je nach Standortrechtsrahmen und interner Policy. Was sich festhalten lässt: Wenn Logging stattfindet, können zeitliche Verbindungsdaten, Sitzungs-IDs und verwendete Server-Profilinformationen anfallen. Ein transparenter Umgang mit Logs ist daher ein entscheidendes Kriterium für die Beurteilung der tatsächlichen Privatsphäre. Die Quellenlage zeigt, dass dies ein häufiger Schwachpunkt in der Praxis bleibt, unabhängig von technischen Verschlüsselungsstandards.
- Verbindungszeiten, Server-Zuordnungen und Nutzungsmetriken sind potenziell protokollierbar.
- Aufbewahrungsfristen hängen von Standorten und interner Policy ab.
- Transparente Angaben zur Logging-Politik erhöhen das Vertrauen, fehlen oft im Detail.
Die Sicherheit hängt stark davon ab, wie offen der Anbieter über Logs kommuniziert.
In Bezug auf Dokumentation und Nachweiskraft verweisen die einschlägigen Berichte auf konkrete Hinweise zu Verschlüsselung, Protokollen und Sicherheitsmechanismen, während detaillierte Logging-Fristen nicht immer transparent dargelegt werden. Für Leser, die sich tiefer einlesen möchten, bieten die verlinkten Quellen Einsichten in die Praxis von VPN-Architekturen und die Grenzen echter Anonymität. https://www.sueddeutsche.de/erfahrungen/totalvpn/ liefert praxisnahe Bewertungen zur Verschlüsselung und Geschwindigkeit, während der Test von Softwarelab auf Datenschutz- und Sicherheitsaspekte eingeht. Eine weiterführende Übersicht zu aktuellen VPN-Deals und allgemeinen Sicherheitsversprechen findet sich bei TotalVPN selbst. Diese Quellen liefern die faktenbasierte Basis für die Beurteilung der Architektur, ohne Marketingversprechen zu übernehmen. Was ist rise up VPN and why it matters for privacy in 2026
Zu beachten ist, dass Links auf der Seite zu Provisionen führen können, was die Transparenz weiter beeinflusst.
Protokolle, leistung und sicherheit im alltag
Der Alltag mit TotalVPN hängt direkt davon ab, welches Protokoll hinter der Verschlüsselung steckt. In der Praxis bedeutet das: Protokolle mit höheren Sicherheitsrandwerten kosten oft etwas an Geschwindigkeit, während leichtere Modi mehr Bandbreite liefern, aber potenziell weniger Schutz bieten. Der zentrale Zusammenhang ist klar: Die Wahl des Protokolls beeinflusst Latenz, Durchsatz und Stabilität der Verbindung.
Protokollwahl und spurt
Verschiedene Protokolle arbeiten mit unterschiedlichen Mechanismen für Handshake, Verschlüsselung und Paketverwaltung. Wenn ein VPN-Client einen robusteren Handshake durchläuft, steigt der Overhead ein. Gleichzeitig sorgt eine stärkere Verschlüsselung dafür, dass der Datenstrom satter geschützt bleibt, was manchmal auf Kosten der Geschwindigkeit geht. In der Praxis lässt sich sagen: Leichtere Protokolle liefern mehr Geschwindigkeit, sicherere Modi erhöhen den Schutz, meist auf Kosten der Reaktionszeit in wechselnden Netzen.
Ich habe in der Dokumentation verschiedene Szenarien evaluiert. Bei offenen WLANs ist die Sicherheitsanforderung besonders kritisch, weil Angreifer dort Netzwerke leicht manipulieren können. Hier wirken Protokoll-Features wie Perfect Forward Secrecy und stabile Server-Zertifikate besonders stark. Die Balance aus Geschwindigkeit und Sicherheit hängt vom gewählten Protokoll ab, nicht von der VPN-Marke allein. Diese Einschätzung deckt sich mit der typischen Praxis in der Branche, wo Protokoll-Stacks wie OpenVPN oder WireGuard je nach Konfiguration unterschiedliche Leistungsergebnisse liefern.
Handshake-overhead, Verschlüsselungs-overhead
Der Handshake bestimmt, wie schnell der Client eine sichere Session aufbaut. Komplexe Authentifizierungsverfahren, mehrschichtige Zertifikatsketten oder lange Schlüsselintervalle erhöhen die Verbindungsaufbauzeit. Der eigentliche Durchsatz resultiert aus dem Zusammenspiel von Verschlüsselungsstärke, Blockgröße und Paketgröße. In der Praxis fühlt sich der Overhead als eine kleine Verzögerung an, die sich bei regelmäßig wechselnden Netzbedingungen verstärkt. Zu lange Handshakes kosten spürbar an Reaktionsschnelligkeit, besonders beim Wechsel zwischen Mobilfunk- und WLAN-Verbindungen. Wenn der Client zwischendurch die Verbindung neu verhandelt, kann das zu kurzen Unterbrechungen führen, die sich in Diensten mit geringem Puffer bemerkbar machen. Was ist a VPN server, and how different architectures shape security and speed
Offene wlan, fehlerquellen und wie VPN hilft
Offene wlan-Netze haben typischerweise mehrere Angriffspunkte: Abhören, Man-in-the-Middle-Angriffe und IP-Spoofing. Ein VPN verschlüsselt den Traffic, versteckt die echte IP-Adresse und schützt so vor Schnüfflern. Gleichwohl können Konfigurationsfehler, DNS-Leaks oder falsche Zertifikatsprüfungen die Sicherheit zunichtemachen. In der Praxis zeigen sich häufig drei klassische Fehlerquellen: unsichere DNS-Auflösung außerhalb des VPN-Tunnels, fehlerhafte Split-Tunneling-Einstellungen, die Traffic außerhalb des verschlüsselten Kanals laufen lassen, sowie veraltete Client- oder Server-Schlüssel. DNS-Leaks bleiben ein häufiger Stolperstein, wenn der VPN-Client nicht zuverlässig alle Anfragen durch den Tunnel leitet. Eine solide Dokumentation hilft, diese Fallstricke früh zu erkennen und zu beheben.
Zur Orientierung: Wenn Sie offen zugängliche WLAN-Netze nutzen, prüfen Sie regelmäßig, ob der VPN-Verkehr wirklich durch den sicheren Kanal läuft. Ein einfacher Check besteht darin, den eigenen öffentlichen IP-Tracer zu verwenden und zu bestätigen, dass die angezeigte Adresse dem VPN-Anbieter entspricht und nicht Ihrer lokalen IP. Diese Praxis verringert das Risiko, dass Traffic versehentlich außerhalb des Tunnels geht.
Zusammengefasst: Die Sicherheit im Alltag hängt stark von der Protokollwahl, dem Overhead beim Handshake und der richtigen Absicherung offener Netze ab. Wenn Sie sich die Architektur auf der Dokumentationsseite genauer ansehen, finden sich klare Hinweise darauf, wie Protokollkonfigurationen zu stabilen Verbindungen beitragen. Konsistente Protokollpflege und korrekte DNS-Handhabung sind der Schlüssel für eine zuverlässige Sicherheit im Alltag. Weitere Details finden sich in der verlinkten, spezifizierten Quelle.
Schwachstellen, audits und dokumentation
Audits und Dokumentation bleiben oft dem Marketing entzogen. Was bekannt ist, zeigt: seriöse Anbieter veröffentlichen zumindest eine Zusammenfassung der Audit-Ergebnisse, während detaillierte Berichte oft hinter Zugangsbarrieren liegen. TotalVPN selbst verweist auf Sicherheitsmerkmale wie AES-Verschlüsselung und Protokolloptionen, doch konkrete Audit-Berichte von unabhängigen Dritten fehlen in der öffentlich zugänglichen Dokumentation. https://softwarelab.org/de/totalvpn-test/ dokumentiert den Testcharakter der Seite, während andere Quellen allgemein auf Sicherheitsaspekte hinweisen. Wenn Audits existieren, finden sich sie meist in Release Notes, Compliance-Files oder Partner-Dokumenten. Eine konsolidierte, öffentlich auffindbare Audit-Historie ist im hier betrachteten Kontext aktuell nicht eindeutig belegbar. https://www.totalvpn.com/deal/m?forceLang=de erläutert Angebote, jedoch keine vollständige Audit-ReIHE. I looked into the einschlägigen Veröffentlichungen und fand dort Hinweise, dass unabhängige Prüfberichte eher schematisch präsentiert oder teilweise in Marketingmaterial versteckt werden.
Häufige fehlerquellen in VPN-Konfigurationen betreffen zwei Ebenen: Client-Seite und Server-Seite. Auf Client-Seite führen falsche Schlüssellängen, veraltete Protokolle oder verbundene Kill-Switch-Optionen zu Leckagen. Wer Zugang zu DNS-Anfragen oder IPv6-Tunnel vergisst, riskiert Leaks trotz aktiver Verschlüsselung. Auf Server-Seite sind Feintuning der Cipher-Suites, unzureichend verteidigte Zertifikate oder falsch konfigurierte Forward Secrecy potentielle Einfallstore. In der Praxis bedeutet das: selbst starke AES-256-Verschlüsselung ist nur so sicher wie die Knoten, die sie administrieren, und die Richtlinien, die innerhalb des Clients durchgesetzt werden. Wichtig ist, regelmäßig Protokolle zu prüfen, Zertifikatsketten sauber zu halten und alte Protokollvarianten zu deaktivieren. https://www.sueddeutsche.de/erfahrungen/totalvpn/ referenziert teils die Sicherheitsaspekte in Tests, verweist aber nicht auf eine umfassende Audit-Historie. Was ist setupvpn in 2026 and how to implement a secure VPN setup for teams
Zur Bewertung der sicherheitsrelevanten Dokumentation empfiehlt sich ein zweistufiger Ansatz. Erstens: Prüfen, ob es eine öffentlich auffindbare, auditierte Zertifizierung gibt. Zweitens: Sichere Dokumentation ist transparent über Protokolle, Verschlüsselung, Schlüssellängen, Forward Secrecy sowie Update- und Patch-Folgen. Wichtig dabei: Die Dokumentation sollte Versionsnummern, Patch-Zeitstempel und betroffene Protokollstufen klar ausweisen. I went looking for konkrete Changelogs und found, dass Release Notes oft fragmentarisch sind. Trotzdem liefern sie Hinweise auf Änderungen an Cipher-Suites, TLS-Versionen und Client-Optionen. Achten Sie besonders auf Aussagen zu IPv6-Diensten, DNS-Leaks und Kill-Switch-Verhalten.
Ein kleiner Praxisleitfaden, um Sicherheitsdokumentation kritisch zu bewerten, lässt sich ableiten:
- Prüfen Sie, ob mindestens eine unabhängige Prüfung vorliegt und wie aktuell sie ist.
- Suchen Sie nach klar benannten Cipher-Suites und TLS-Versionen, die unterstützt werden.
- Suchen Sie explizite Aussagen zu DNS-Leaks, IPv6-Handling und Kill-Switch-Optionen.
- Prüfen Sie, ob Patch- und Update-Historien zeitnah erscheinen und ob Sicherheitslücken zeitnah adressiert wurden.
- Beachten Sie Quellennähe: Dokumentationen, die Debian- oder ISO-Standards referenzieren, wirken oft glaubwürdiger.
- Prüfen Sie, ob Testkriterien offen gelegt werden: Test-Umgebungen, Messmethoden, Reproduzierbarkeit.
Bei der Frage nach Risiken lohnt sich der Blick auf gängige Fallstricke: Viele VPNs schützen die Verbindung gut, klettern aber bei der Absicherung von Metadaten oder beim Schutz gegen Webseiten-Lecks in der Praxis. Ein solides Audit kann diese Lücken aufdecken, doch ohne vollständige Veröffentlichung bleibt viel Interpretationsspielraum. https://www.handelsblatt.com/software/anbieter/totalvpn/ verweist auf Gesamtzusammenhänge der Sicherheitsfunktionen, liefert aber kein vollständiges Audit-Profil. In der Praxis empfiehlt es sich, Audits als Teil einer größeren Sicherheitsarchitektur zu betrachten, nicht als alleiniges Gütesiegel.
Most audits remain partial or behind access walls, making independent verification essential. Sichere Dokumentation lebt von klaren Versionsdaten, Protokollangaben und zeitnahen Patch-Notizen. Wenn eine Quelle konkrete Auditberichte veröffentlicht, sollten Sie diese direkt prüfen und mit Release-Dateien vergleichen. Ein transparenter Audit-Report, der Zertifikatsketten, Cipher-Suites und TLS-Versionen offenlegt, ist ein starker Indikator für ernsthafte Sicherheitsarbeit.
Quellenhinweis: Für weiterführende Details zu den geprüften Dokumentationen und den verfügbaren Audit-Optionen verweisen Quellen auf den beschriebenen Seiten zu TotalVPN und den entsprechenden Tests. Die Seiten erklären, welche Informationen öffentlich zugänglich sind und welche Aspekte in den Berichten üblicherweise ausgelassen bleiben. Was ist ein VPN zugang und wie funktioniert er wirklich?
Was kommt als Nächstes, wenn du totalvpn überprüfst
Die zentrale Erkenntnis: totalvpn bleibt eine option, die sich durch Verschlüsselung auf dem neuesten Stand hält, doch echte Sicherheitsgarantien hängen von mehreren Faktoren ab, darunter Protokollwahl, Serverstandorte und Datenschutzpolitik.** In der Praxis heißt das: selbst bei starken Standards wie OpenVPN oder WireGuard musst du echte Transparenz zu Log-Richtlinien und Fehlertoleranzen fordern. Ich habe mir die Protokolle angesehen und festgestellt, dass die Wahl des Verschlüsselungsalgorithmus und die Art der Authentifizierung entscheidend sind. Ein Blick auf die Geschwindigkeit zeigt, dass Datenkompression und die Distanz zum Server eine Rolle spielen, doch realistische Werte variieren je nach Region. Die Sicherheitsbewertung hängt zudem davon ab, wie zuverlässig Aktualisierungen umgesetzt werden und ob Leaks durch DNS oder WebRTC ausgeschlossen sind.
Was bedeutet das für dich heute: Wenn du totalvpn nutzt, wähle WireGuard als Standardprotokoll, prüfe regelmäßig die Logs und setze auf klare Privacy-Policy-Aussagen der Anbieter.** So bist du besser gegen unerwartete Risiken gewappnet. Die Frage bleibt: Willst du heute eine klare Konfiguration festlegen oder erst später neue Optionen testen? Beginne damit, eine sichere Serverliste zu erstellen und regelmäßig zu prüfen, ob dein Verkehr wirklich verschlüsselt bleibt.
Backup strategy / What to try this week
- Prüfe, ob dein totalvpn-Client WireGuard unterstützt, und stelle es als Standardprotokoll ein.
- Dokumentiere deine DNS- und WebRTC-Leaks und führe regelmäßig einen Kurztest durch.
- Notiere dir die Anbieter-Politik zu Logs und Datenweitergabe, und verifiziere, ob sie noch standhafter ist als beim letzten Monat.