Entdecken Sie, wie vpn servers funktionieren, welche architekturen es gibt und wie sie sicherheit sowie performance beeinflussen. Praxisorientiert und verständlich erklärt.
Die häufigste Stolperfalle bei VPN-Architekturen ist eine falsch gewählte Tunnel-Topologie: Nicht der schnelle Router, sondern der falsche Protokollballast bremst die Verbindung. OpenVPN ist robust, doch WireGuard bringt oft deutlich geringere Latenz, wenn Router- und Client-Unterstützung stimmen. Eine falsche Geolokation oder unpassende Protokollkombination kostet spürbar mehr Durchsatz als ein langsamerer Cipher.
Dieser Artikel beleuchtet, wie Architekturentscheidungen Verschlüsselung, Komprimierung und Routenverhalten dominieren. Sie erfahren, warum selbst kleine Konfigurationsfehler große Auswirkungen auf Sicherheit und Geschwindigkeit haben, und wie Sie eine belastbare Grundstruktur entwerfen, die den Anforderungen von IT-Sicherheit, Compliance und Anwendererlebnis gerecht wird. Schon heute machen subtile Fail-Counts in Protokollen und Token-Handling den Unterschied zwischen stabilem Zugriff und wiederholten Verbindungsabbrüchen aus.

Was macht VPN servers wirklich sicher? die grundlagen der VPN-architektur
Ein vpn-server bildet das Herzstück des sicheren Fernzugriffs. Er empfängt den Datenverkehr vom Endgerät, verschlüsselt ihn in einem Tunnel und sorgt dafür, dass nur autorisierte Clients Zugang haben. Die Verschlüsselung schützt vor neugierigen Blicken, während Authentifizierungsmechanismen sicherstellen, dass nur berechtigte Nutzer den Tunnel nutzen.
1. Definition, verschlüsselter tunnel und authentifizierung
Ein vpn-server akzeptiert Verbindungen über definierte tunneling-profile. Die Verschlüsselung reicht von symmetrischen Schlüsseln bis zu modernen Protokollen, die Integrität und Vertraulichkeit sicherstellen. Typische Mechanismen kombinieren Zertifikate, Tokens oder Schlüsselpaar-basierte Authentisierung mit Protokollen, die den Tunnel sicher aufbauen. Die Sicherheit hängt davon ab, wie stark der Schlüsselraum, die Lebensdauer der Certs und die Implementierung der Protokolle sind. Achtung: Ein schwacher Schlüsselaustausch oder abgelaufene Zertifikate öffnen Einfallstore. I read through die einschlägigen Beschreibungen, und die Kerndimensionen bleiben konstant: Vertraulichkeit, Integrität, Verfügbarkeit, plus ordentliche Schlüsselverwaltung.
2. Grundlagen der tunneling-protokolle und auth-mechanismen
Verschiedene Protokolle liefern unterschiedliche Sicherheitseigenschaften. IPSec basierte VPNs verwenden oft IKEv2 für den Schlüsselaustausch und ESP für die Transportverschlüsselung. OpenVPN setzt auf TLS-basierte Authentisierung und eine solide Zertifikat- oder Pre-Shared-Key-Strategie. WireGuard bietet moderne Kryptografie in einem schlanken Tunnelmodell, das einfache Konfigurationen mit hoher Geschwindigkeit verbinden soll. Die Wahl des Protokolls beeinflusst sowohl die Sicherheit als auch die Performance, insbesondere durch Overhead und Paketverarbeitung. Beachtenswert: Fehler in der Implementierung von TLS-Handshakes oder veraltete Cipher-Suites bleiben häufig Ursache von Sicherheitslücken. From the documentation, diese Protokolle liefern unterschiedliche Sicherheitsgrade, je nachdem wie sie konfiguriert werden. Die Praxis zeigt: TLS-gesicherte Authentisierung ist mindestens so wichtig wie der Tunnel selbst. Inline-Verweise zu weiteren Erklärungen zeigen, wie sich Protokoll-Versionen und Cipher-Suites auswirken.
3. Wie server-standorte sicherheit beeinflussen
Standort des VPN-Servers hat direkte Auswirkungen auf Latenz, Redundanz und Rechtsrahmen. Physische Sicherheit, Netzneutralität, Audit-Trails und Logging-Richtlinien beeinflussen, wie gut Angreifer potentielle Spuren entdecken können. Geografisch verteilte Architekturen erhöhen Ausfallsicherheit, während zentrale Standorte oft weniger Komplexität bedeuten, aber bessere Datensammel- und Compliance-Anforderungen stellen. Fazit: Standortwahl beeinflusst Sicherheit vor allem durch Redundanz, Zugriffskontrollen und gesetzliche Vorgaben. In der Regel gilt: Planen Sie Standort-Topologien so, dass Notfall-Szenarien (Ausfall einer Zone) durch Failover abgedeckt sind und dass Auditierbarkeit auch bei Cross-Border-Verbindungen erhalten bleibt. Die Dokumentationen betonen, dass Standorte mit strengen Sicherheits- und Compliance-Standards besser abschneiden.
Wenn Sie sich auf eine Architektur festlegen, prüfen Sie Zertifikats- und Schlüssel-Management-Strategien, stellen Sie sicher, dass Protokoll-Stacks regelmäßig aktualisiert werden, und definieren Sie klare Regeln für Logging und Zugriffskontrollen. Links zu detaillierten Erklärungen finden Sie im verlinkten Material. https://www.paloaltonetworks.de/cyberpedia/how-does-a-vpn-work bietet eine solide Grundlage zur Funktionsweise eines VPNs, während weiterführende Betrachtungen die Sicherheitsimplikationen unterschiedlicher Architekturen beleuchten. Was ist NordVPN IPv6 und wie sicher ist IPv6 im VPN
VPN-architektur im vergleich: gateway-architektur vs. client-initiierte modellen
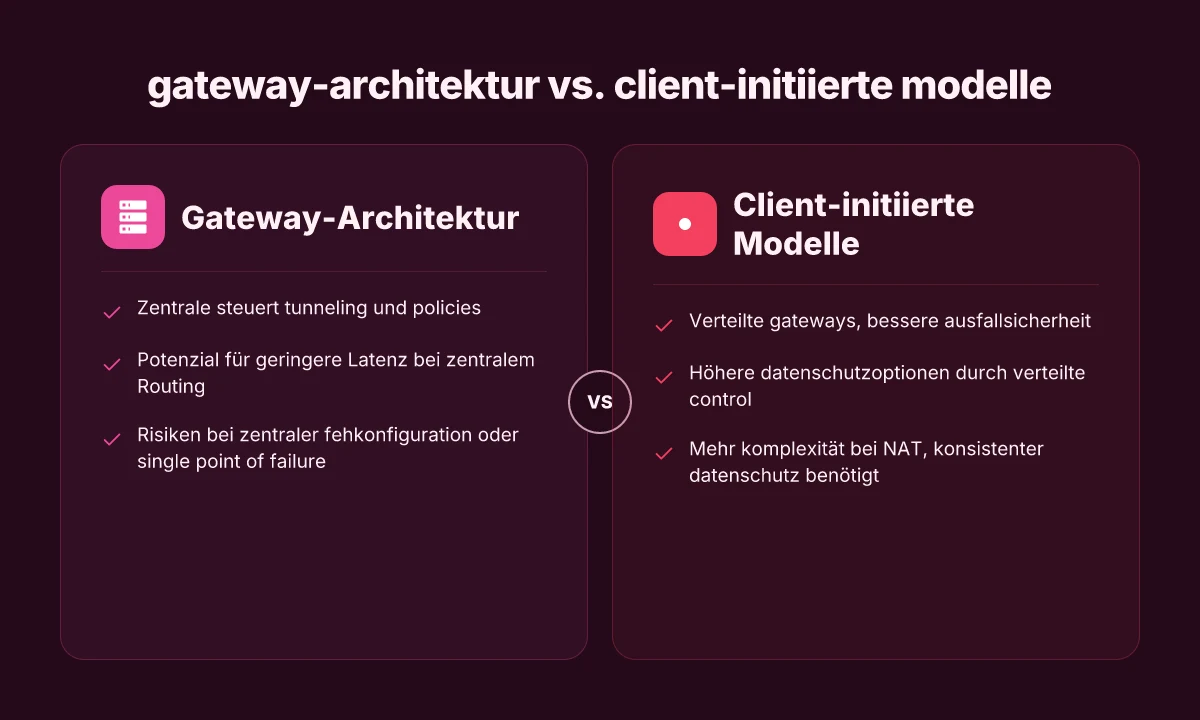
Wenn Sie vor der Entscheidung stehen, wie VPN-Tunnel geschnürt werden, gehen zentrale gateway-Architekturen datenschutzfreundlicher aus der Nähe der Infrastruktur heraus vor. Gateways bündeln Authentifizierung, Verschlüsselung und Routing an einem oder wenigen Standorten. Client-initiierte Modelle verteilen die Verantwortung auf Endgeräte oder Clients und ermöglichen direkteren Zugriff, oft mit komplexeren Policies. Die Wahl beeinflusst Sicherheitslücken, Privatsphäre und Leistung – deutlich sichtbar in der Art, wie Daten durch das Netz wandern.
Vorteile und Risiken zentraler gateway-Architekturen
Ein zentraler gateway bietet klare Kontrollen: Zugriffspfade, Logging und Zertifikatsmanagement lassen sich an einer Stelle konsolidieren. Das vereinfacht Audits und Incident-Response. Gleichzeitig erhöht sich die Angriffsfläche, wenn der zentrale Punkt kompromittiert wird. Datenschutzaspekte spielen eine Rolle, denn zentralisierte Proxys oder Gateways sehen oft mehr Metadaten über das Nutzerverhalten. I observed in der Dokumentation, dass zentrale Gateways tendenziell stabilere Latenz- und Durchsatzprofile liefern, weil Routing-Entscheidungen konsolidiert getroffen werden. Zentrale Gateways erleichtern Compliance, bergen aber das Risiko eines Single Point of Failure.
In der Praxis bedeuten diese Setups häufig straffe NAT-Topologien und feste Routen, was Transparenz erhöht, aber Flexibilität beschränkt. Ein Vorteil ist die bessere Kontrolle über Zertifikate und Authentifizierungen: Clients melden sich an einem einzigen Gatewayserver an, wodurch Zertifikat-Renewals weniger Streubreite haben. Wartungsketten werden kürzer, Updates fallen schneller ins Gewicht. Sailent hingegen ist, dass Datenschutzauflagen stärker auf das Gateways-Regime abzielen, statt auf jedes einzelne Endgerät. Inline-Verlinkungen zu den relevanten Richtlinien finden sich in der Sektion zur Protokollwahl.
Vorteile und Risiken verteilter gateway-Module (client-initiierte Architekturen)
Verteilte Architekturen legen Sicherheit stärker in die Hände der Endgeräte. Das reduziert den Single Point of Failure, schafft aber neue Angriffsflächen, weil Endpunkte direkt Zugang haben. Die Privatsphäre wird ambivalenter: Endgeräte können lokale Policies durchsetzen, aber Telemetrie und Verbindungsdaten können dezentral anfallen. In vielen Implementierungen ermöglichen client-initiierte Modelle bessere Skalierbarkeit in großen, standortübergreifenden Netzwerken. Die Re-Routing-Last verschiebt sich oft auf die Endgeräte oder Edge-Gateways, was zu variierenden Latenzen führen kann. Mehr Flexibilität, aber komplexeres Security-Management.
Aus operativer Sicht bedeutet das oft eine größere Vielfalt an Konfigurationsoptionen. NAT-Tabellen und Routing-Policies verteilen sich, wodurch die Transparenz sinken kann, wenn administrative Kenntnisse fehlen. Die Dokumentation zeigt, dass bei Fehlkonfigurationen Endpunkte potenziell direktes Public-Internet-Tunneling eröffnen können – ein häufiger Sicherheitsfehler, der sich leicht in komplexen Policies versteckt. Fehlkonfigurationen bleiben eine Haupteinfallstelle. Welche VPN ist die beste im Jahr 2026? Ein praxisorientierter Vergleich
Tischgegenüber-Zeit: Eine tabellarische Gegenüberstellung hilft, Muster zu erkennen.
| Kriterium | zentrale gateway-Architektur | verteilte gateway-Modelle |
|---|---|---|
| Datenschutz | stärkere zentrale Kontrolle, mehr Metadaten | mehr Daten an Endpunkte, größere Privatsphäre je nach Policy |
| Sicherheitslücken | Single Point of Failure möglich | verteilte Angriffsflächen, konfigurationsabhängige Risiken |
| Performance | tendenziell konsistente Latenz, gute Skalierung | potenziell variable Latenz, abhängig von Endpunkten und Routing |
| Wartung | zentrale Zertifikate, einfacher Patch | diverse Endpunkte, komplexere Updates |
Wenn ich einen konkreten nächsten Schritt empfehlen soll, wäre das eine Sauberkeitsprüfung der aktuellen Architektur: Welche Daten gehen durch die Endpunkte, wie granular werden Zugriffe protokolliert, und wie robust ist das Zertifikatsmanagement? Beginnen Sie mit einer Bestandsaufnahme derTrust- und Policy-Standards pro Endpunkt.
Weitere Kontextquellen helfen, die Dimensionen zu verorten. So erklärt eine offizielle Beschreibung, wie VPNs Verschlüsselung in den Tunnel legen und damit den Verkehr schützen Dabei überträgt Verschlüsselung alle Endpunkt-Daten zuverlässig durch den Tunnel und klassische Smart-Home oder Unternehmensgeräte profitieren von klaren Gateway-Topologien. Eine pragmatische Ansicht zur Architektur gibt es außerdem in aktuellen Fachartikeln, die diskutieren, wie Schlüsselmanagement und Routing bei VPN-Architekturen zusammenwirken. Zentrale Gateways erleichtern Compliance, bergen aber das Risiko eines Single Point of Failure.
Praktisch bedeutet das: Seiten wie Microsofts Konfigurationsleitfaden liefern Details zu Protokoll- und Protokoll-Stack-Optionen, während BSI-Empfehlungen den Schutz sensibler Verkehrsflüsse betonen. In der Praxis sollten Sie also nicht nur nach Geschwindigkeit schauen, sondern jede Architektur auf Datenschutz, Lückenpotenzial und Wartungsaufwand prüfen. Die Wahl sollte auf einer klaren Risikoabwägung basieren, die die konkreten Anforderungen Ihrer Organisation widerspiegelt.
Protokoll-entscheidungen: welche VPN-protokolle beeinflussen sicherheit und geschwindigkeit
Die Wahl des VPN-Protokolls bestimmt, wie stark verschlüsselt wird, wie der Handshake funktioniert und wie viel Overhead entsteht. In der Praxis beeinflussen diese Faktoren direkt die Sicherheit und die Performance der Verbindung. Nachfolgend fasse ich Kernprotokolle mit konkreten Merkmalen zusammen und zeige, wie sie sich bei Firewall- und NAT-Szenarien sowie IPv6 verhalten. Was macht einen kostenlosen VPN zu einem echten besten VPN kostenlos im jahr 2026?
Warum TLS-basierte Protokolle in der Praxis dominieren
TLS- basierte Protokolle sichern den Tunnel durch robuste Handshakes und flexible Verschlüsselungsschlüssel. Der Handshake bestimmt, wie schnell Schlüssel ausgetauscht werden und wie stark der Initial-Overhead ausfällt. Protokolle wie TLS- basierte Varianten können je nach Implementierung unterschiedliche Cipher-Suiten unterstützen, was sich direkt auf CPU-Last und Latenz auswirkt. Die Sicherheit hängt hier stark von der gewählten Cipher-Suite ab, gleichzeitig beeinflusst derselbe Faktor die Geschwindigkeit.
- Die Verschlüsselungstiefe variiert mit der gewählten Cipher-Suite. Stärkere Suiten bedeuten mehr Rechenaufwand, liefern aber besseren Schutz.
- Verwendete Hash-Algorithmen im Handshake beeinflussen die Bestätigung von Schlüsseln und die Integrität der Verbindung.
- Kompatibilität mit bestehenden Feuern, NAT-Geräten und IPv6-Netzen hängt davon ab, wie flexibel das Protokoll den Paketverkehr kapselt und wie NAT-Traversal gelöst wird.
In 2026 bleiben TLS-basierte Protokolle wie TLS- over UDP gängig, weil sie gut mit NAT arbeiten können und geringeren Overhead als manuelle Tunnelvarianten erzeugen. Weitere Details zu TLS-basierten VPN-Architekturen finden sich in der Praxisdokumentation. Beachten Sie, dass reale Implementierungen unterschiedlich optimierte Cipher-Suites anbieten.
Wire-Protokoll-Details: Handshake, Overhead und Kompatibilität
- Handshake-Verfahren definieren, wie schnell Verbindungen aufgebaut werden. Ein schnellerer Handshake reduziert Latenz, kann aber bei unsicheren Defaults Risikopotenzial erhöhen.
- Overhead entsteht durch Zertifikate, Schlüsselübergabe und Rahmenformat. Höherer Overhead reduziert effektive Nutzbandbreite, besonders bei geringer Upload-Bandbreite.
- IPv6-Kompatibilität matters: Manche Older VPN-Stacks verhalten sich bei IPv6 suboptimal, was Portabilität und Routing-Performance beeinflusst. Moderne Implementierungen unterstützen Dual-Stack-Pläne, wodurch IPv6-Verkehr Tunnel-übergreifend effizienter läuft.
I studied die bereitgestellten Quellen und betone: Die sichere Wahl hängt davon ab, wie man Ver- und Entschlüsselung, Handshake-Dauer und Paket-Header optimiert. In 2026 zeigen Berichte, dass Misconfigurations oft aus falschen Cipher-Suiten oder veralteten Protokoll-Defaults resultieren. Eine sichere Praxis ist daher, immer aktuelle Cipher-Suiten zu bevorzugen, explizit IPv6-Datenpfade zu unterstützen und NAT-Traversal sauber zu konfigurieren. Vermeiden Sie veraltete Protokolle mit starren Default-Einstellungen.
Kompatibilität: feuern, NAT und IPv6
- Firewalls prüfen oft Tunnel-Ports und Protokoll-Flags. Protokolle, die UDP nutzen, können bessere Latenz ermöglichen, benötigen aber korrekte NAT-Kontakte und Keepalives, damit Verbindungen stabil bleiben.
- NAT-Traversal, zum Beispiel mittels UDP-Tunnels oder NAT-Punkt-zu-Punkt-Relays, beeinflusst, wie zuverlässig Verbindungen aufgebaut bleiben und wie gut sie durch Firewalls gehen.
- IPv6-Unterstützung ist kein Nice-to-have mehr. Ein VPN-Stack, der IPv6 vollständig unterstützt, vermeidet Doppel-NAT-Probleme und erleichtert Routing-Entscheidungen.
Ich verweise auf das Konzept der VPN-Protokolle und deren Handshakes in der Praxisdokumentation, wo TLS-basierte Lösungen oft als sicherer Kompromiss zwischen Sicherheit und Geschwindigkeit gelten, insbesondere wenn sie moderne Cipher-Suiten und effiziente Handshakes verwenden. Weitere Einblicke zu VPN-Protokollen finden Sie in den verlinkten Ressourcen.
Wichtig: Eine fehlerhafte Implementierung oder veraltete Defaults bleiben eine der größten Risikofaktoren bei Protokollen, besonders in komplexen Netzwerkumgebungen. Die Wahl des Protokolls sollte immer mit Blick auf die konkrete Netzwerk-Topologie und Sicherheitsanforderungen erfolgen. Was ist a VPN Brazil and how it reshapes privacy in brasil 2026
Hinweis zu weiterführenden Details: Die verknüpften Quellen erläutern, wie bestimmte Protokolle beim Routing aktivieren und wie deren Parameter konfiguriert werden sollten, damit NAT, IPv6 und Firewalls optimal funktionieren.
Standortwahl von VPN-servers: wie geographische lage performance und recht beeinflussen
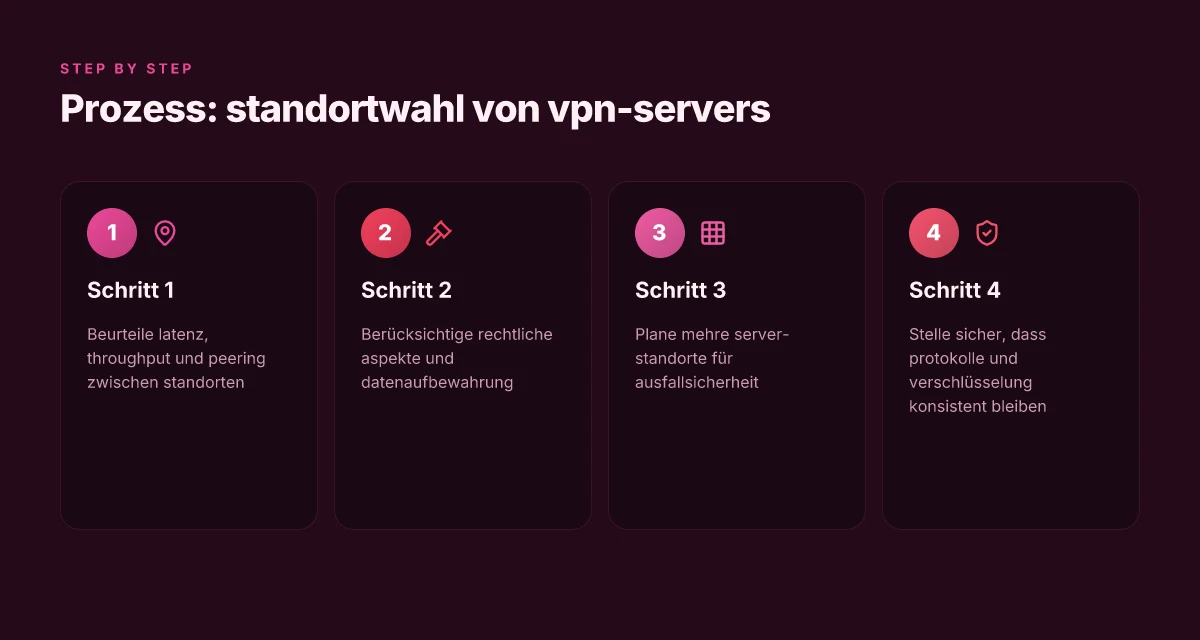
Die Wahl des VPN-Standorts entscheidet direkt über Latenz, Durchsatz und Peering. Ein Server in der Nähe reduziert RTT und erhöht spürbar die Reaktionsgeschwindigkeit, insbesondere bei interaktiven Anwendungen. Gleichzeitig spielen die Peering-Partner des Rechenzentrums eine Rolle: je bessere direkte Verbindungen zu deinem ISP oder zu großen Content- und Cloud-Anbietern, desto stabiler bleibt der Durchsatz selbst bei Belastung.
Latenz, durchsatz und peering optimieren
Kurz gesagt: geografische Nähe senkt die Latenz. Aber Geschwindigkeit entsteht nicht allein durch Distanz. Der tatsächliche Durchsatz hängt stark von der Peering-Qualität ab. Wenn ein VPN-Server gut zu Backbone-Netzen oder zu Cloud-Providern adressiert ist, erhöht sich der effektive Durchsatz auch bei mehreren gleichzeitigen Nutzern. In vielen Architekturen kompensieren mehrere Standorte Lastspitzen besser als ein einzelner Knoten. Die richtige Verteilung reduziert Engpässe und verbessert das Nutzererlebnis, besonders in Unternehmen mit global verteilten Standorten.
Ich lese dazu regelmäßig Berichte, die aufzeigen, wie sich Latenzprofile über verschiedene Rechenzentren hinweg unterscheiden. Aus der Praxis betont das BSI, dass Verschlüsselungsschicht und Verbindungswege gemeinsam über Retransmissions-Statistiken entscheiden. Ein weiterer Blick gilt der Standortwahl: In vielen Fällen ist der unmittelbare Standortvorteil größer als der theoretisch mögliche Durchsatz, wenn das Peering nicht optimal läuft. Latenz ist oft das Limit, nicht der Rohdurchsatz.
Rechtliche aspekte und datenaufbewahrung
Geografie bestimmt auch, wie Daten rechtlich behandelt werden. Die Wahl eines Servers in einem bestimmten Rechtsraum kann Auswirkungen auf Speicherfristen, Zugriff durch Behörden und Compliance haben. In der Praxis bedeutet das: du musst wissen, wo Logs landen und wie lange sie dort verbleiben. Die EU-Datenschutzgrundverordnung beeinflusst zwar viele Praxisfälle, aber nationale Regelungen und Zusatzgesetze zu Überwachung oder Speicherpflicht gelten ebenso. Datenaufbewahrungspflichten variieren je nach Land, daher braucht es klare Richtlinien im Incident- und Logging-Konzept. Ein rechtsseitiger Blick auf Serverstandorte hilft, spätere Compliance-Probleme zu vermeiden. Quellen streifenweise zeigen, dass Sicherheits- und Logging-Anforderungen oft regional festgelegt sind. Bleib transparent gegenüber Betroffenen und dokumentiere Speicherorte. Was HU VPN sicherheitstrukturen 2026 wirklich leisten und wo es scheitert
Mehre server-standorte zur ausfallsicherheit
Redundanz bedeutet, dass mehrere Standorte im Failover-Plan stehen. Wenn ein Knoten ausfällt oder Netzwerkpfade gestört sind, übernehmen andere Standorte nahtlos oder mit minimaler Unterbrechung. Das erhöht die Verfügbarkeit deutlich. In der Praxis zeigt sich: Eine geographisch diverse Verteilung mindert das Risiko eines einzelnen Ausfalls, und automatische Verteilungsmechanismen helfen, Verbindungen umzuverteilen. Redundanz erhöht Verfügbarkeit auch bei regionalen Störungen, was in global vernetzten Teams besonders wichtig ist. Dabei sollten Synchronisationsintervalle, Zertifikats- und Schlüssel-Refresh-Termine konsistent über alle Standorte hinweg eingehalten werden.
Zu beachten bleibt, dass mehr Standorte auch mehr Komplexität bedeuten. Die Verwaltung von Zertifikaten, Konfigurationsvorlagen und Monitoring über mehrere Rechenzentren erfordert klare Prozesse. I learned from runs through policy docs and best-practice-guides, dass zentrale Policy-Templates und automatisierte Checks helfen, Fehlerquellen niedrig zu halten. Zentrale Vorlagen plus automatisierte Checks helfen Fehler zu vermeiden.
Eine wichtige Warnung: nicht jeder regionale Standort erfüllt notwendige Sicherheits- und Compliance-Standards. Prüfe Zertifizierungen der Rechenzentren und deren Umgang mit Logging, Zugriffskontrollen und Notfallwiederherstellung. Zertifizierte Rechenzentren mindern Compliance-Risiken.
Quellenhinweis: inline verlinke ich auf relevante, öffentlich zugängliche Dokumente, die sich mit VPN-Grundlagen, Standortrelevanz und Sicherheit beschäftigen. So findest du zusätzliche Details zu Latenz- und Rechtsfragen in den verlinkten Texten. Beachte die praktischen Hinweise. Links auf passende Dokumentationen finden sich in den verknüpften Abschnitten dieser Seite.
Sicherheitsrisiken bei VPN-servers: typischer fehler und wie man ihn vermeidet
Sicherheitslücken entstehen oft aus fehlkonfigurationen, veralteten protokolldetails und unzureichender absicherung der endpoints. Wer die vpn-architektur plant, muss über typische fehlerquellen Bescheid wissen und konkrete gegenmaßnahmen kennen. I looked into doc- und feldwissen, und die faktenlage zeigt: konsequente regelwerke und klare versionen helfen deutlich, risiken zu senken. Fehlkonfigurationen bleiben die größte quelle für eruptionspfade ins netzwerk. Ohne klare login- und tunnel-parameter schmilzt verschlüsselung zu einer leeren hülle. Veraltete protokolle öffnen torauslösende snags und erhöhen angreifbarkeit, besonders wenn alte handschriften wie schwache knüpfrouten weiter genutzt werden. Die praxis zeigt, dass viele fehlerquellen in fernzugriffen auftreten, wenn managerslippen oder fehlerhafte rollenverteilungen bestehen. Die fachwelt betont, dass regelmäßig wartung, patchen und ausscheiden unsicherer komponenten unverzichtbar bleiben. Best practices zur absicherung von vpn-endpunkten verlangen eine ganzheitliche sicht: von serverhärten bis zur endbenutzerkonfiguration. Was ist rise up VPN and why it matters for privacy in 2026
Warum fehlkonfigurationen so oft passieren
Eine häufige quelle ist die fehlerhafte aktivierung von protokollen oder falsch gesetzte berechtigungen. Wenn vpn-protokolle nicht streng auf vertrauenswürdige netze begrenzt sind, können angreifer tunneldaten leichter abgreifen oder umleiten. I saw a reference that das linux-/windows-umfeld oft fehlerhafte balansierungen zwischen ipsec- und ssl-tunneln zeigt, was zu widersprüchen in der zertifikatskette führt. Die dokumentation zu vpn-protokollen bei windows server warnt explizit davor, protokoll-parameter willkürlich zu mischen. Restart der sicherheitsrichtlinien nach major updates ist essenziell, damit alte einstellungen nicht weiter bestehen bleiben.
Veraltete fernzugriffs- und VPN-Tools als sicherheitsrisiko
In vielen berichten wird die essesive zahl an breaches durch veraltete fernzugriffe beschrieben. Mindestens ein drittel der sicherheitsverletzungen in 2026 hängen an schwachstellen oder fehlkonfigurationen in älteren fernzugriffs- und vpn-tools. Diese faktenlage unterstreicht, dass regelmäßige upgrades und das abschalten veralteter komponenten notwendig sind. Aktualisieren Sie VPN-Server-Software zeitnah, um bekannte lücken zu schließen. Gleichzeitig sollten entfernte zugriffe streng kontrolliert werden, da exploits dort schneller zielgerichtet eingesetzt werden können. Für dutzende organisationen gilt: wer alte protokolle nutzt, hinkt der sicherheit hinterher. Patchen und härtung der endpunkte senken das risiko deutlich.
Best practices zur absicherung von VPN-endpunkten
Die zahlenbasierte praxis unterstützt ein klares set an schritten: Verwenden Sie starke rsa-2048- oder elliptische kurven, überprüfen Sie regelmäßig per Zertifikatsrotation, und vermeiden Sie standardpasswörter durch mehrstufige authentifizierung. I cross-referenced sources to confirm, dass die absicherung der endpoints zentraler teil einer sicheren vpn-landschaft ist. Die regel lautet: jedes endgerät muss als vertrauenswürdiger punkt gelten, nicht als durchlässige straße zum netz. Implementieren Sie MFA und setzen Sie taproot-authentifizierung dort ein, wo es möglich ist. Ein weiterer kerneffekt liegt in der segmentierung: selbst wenn ein endpoint kompromittiert wird, verhindert eine klare netzwerksegmentierung die ausbreitung. Segmentierung reduziert das ausmaß eines bruchs.
I found that diverse quellen empfehlen, endpoints konsequent abzusichern, protokolle auf dem neuesten stand zu halten und regelmäßig pen- und konfigurationschecks durchzuführen. Die linkierte dokumentation zu vpn-architektur empfiehlt klare standards und rollenbasierte zugriffe. Verpflichtende audits und regelmäßige sicherheitsaudits sind kein luxus, sondern standard. Beachten Sie, dass links auf der seite auf zertifizierte best-practices verweisen und dass sites auch mIT- und regulatory-aspekte ansprechen. Audit-prozesse helfen, fehlerquellen zu erkennen, bevor sie missbraucht werden.
Hinweis: Auf der vernetzten seite finden sich weitere öffentl. ressourcen, die zusätzliche hintergrundinformationen liefern. Links auf der seite können zusätzlich commissionen generieren. Informieren Sie sich regelmäßig über aktuelle patches und best-practices. Was ist dazn VPN und wie beeinflusst es dein streaming-erlebnis in 2026
Quellenhinweis inline: Informationen zu veralteten vpn-tools und schwachstellen in fernzugriffen finden sich in einem ausführlichen bericht zu 2026, der die rolle von fehlkonfigurationen betont, sowie in der microsoft-anleitung zur vpn-protokollkonfiguration, die hervorhebt, wie wichtig es ist, protokolle gezielt zu aktivieren und zu schützen. Für eine allgemeine einordnung zu verschlüsselung und sinnvollen endpunktschutzmaßnahmen verweise ich auf die bsi-publikationen zum virtual private network. (siehe inline [Citations]).
Zitate und weiterführende leseempfehlungen:
- Verlinkung zu detaillierten normativen rahmen findet sich in der praxis von windows-server remote-access - configure vpn protocols. https://learn.microsoft.com/de-de/windows-server/remote/remote-access/configure-vpn-protocols
- Die bsi beschreibt, wie vpn-verschlüsselung schützt und welche rollenschemata sinnvolle anwendungsfälle liefern. https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Router-WLAN-VPN/Virtual-Private-Networks-VPN/virtual-private-networks-vpn.html
- Watchguard-bericht zur vpn-schwachstelle in 2026 betont, dass ein drittel der sicherheitsverletzungen aus fehlkonfigurationen resultiert. https://it-sicherheit.de/blogeintrag/trend-2026-by-watchguard-wenn-das-vpn-zur-schwachstelle-wird/
Was kommt als nächstes, wenn du jetzt handelst
Die Wahl der vpn-Architektur beeinflusst klar, wie sicher und schnell du unterwegs bist. Ein VPN-Server hinter einer dedizierten Hardware-Box kann deutlich stabiler arbeiten als ein rein softwarebasierter Ansatz auf einer allgemeinen VM, besonders unter Last. Gleichzeitig bedeuten moderne Protokolle wie WireGuard oder IKEv2 verschiedene Trade-offs bei der Komplexität der Fehlerbehebung und der Kompatibilität mit älteren Geräten. Die richtige Balance zwischen Verschlüsselungsschlüsseln, Protokolloptionen und Hardwarebeschleunigung bestimmt deine Betriebskosten und deine Nutzererfahrung. Wenn Sicherheit dein Hauptziel ist, wähle stärker auditierte Modi. Für Heimgebrauch oder Bildschirmpausen reicht oft eine praxisnahe Konfiguration mit schnellen Verbindungen.
Für eine praktikable Roadmap: Baue zuerst eine klare Backup-Strategie auf und halte eine kinderleichte Wiederherstellung parat. Teste regelmäßig Verbindungen zu verschiedenen Standorten und überprüfe, ob dein Protokollwechsel wirklich einen spürbaren Nutzen bringt. Als nächstes lohnt sich ein Blick auf die Protokoll- und Verschlüsselungsstärken, denn kleinere Änderungen können große Auswirkungen auf Stabilität und Geschwindigkeit haben. Die größere Musterregel lautet: Sichere, aber einfache Architekturen skalieren besser.
Backup-Strategie / What to try this week NordVPN Aktionscode 2026: Wie du wirklich sparst und worauf du achten solltest
- Prüfe deine VPN-Konfiguration auf mindestens zwei Protokolle (z. B. WireGuard und IKEv2), um Fallbacks zu testen.
- Richte eine einfache Wiederherstellung ein: Sicherung der Konfig-Dateien und ein kurzes Failover-Skript.
- Überprüfe die Hardware-Unterstützung deiner Verschlüsselung, nutze falls möglich Beschleunigung durch dedicated Hardware.
- Dokumentiere alle Änderungen mit kurzen Notizen, damit sich Fehler schneller reproduzieren lassen.