Was ist ein vpn zugang und wie funktioniert er? Ein tiefer Blick auf Architektur, Protokolle wie OpenVPN und WireGuard, Sicherheitsaspekte und typische Einsatzszenarien.
Ein VPN-Zugang ist oft weniger ein magisches Tor als ein kurzes Abtasten durch mehrere Protokolle, das sich je nach Infrastruktur unterschiedlich anfühlt. Eine falsch gewählte Protokollvariante oder eine suboptimale Latency kann mehr Zugriffe blockieren als ein schlecht konfigurierter Webhook. Das bedeutet: Schon der erste Entscheid beeinflusst, wie stabil der Fernzugriff wirklich läuft und wie gut Ressourcen wie Dateien oder Drucker erreichbar bleiben.
In diesem Artikel zeige ich, wie sich ein VPN-Zugang konkret zusammensetzt, welche Protokolle typischerweise genutzt werden und wo fallstricke liegen, etwa bei Onboarding, Verschlüsselung und Latenz. Erfahren Sie, warum die Wahl von WireGuard oder OpenVPN nicht bloß eine Sicherheitsfrage ist, sondern direkt Einfluss auf Geschwindigkeit, Kompatibilität und Wartungsaufwand hat. Leserinnen und Leser erhalten eine belastbare Orientierung, um eine fundierte Entscheidung zu treffen. Die folgenden Abschnitte führen durch Grundlagen, Praxis-Szenarien und typische Fehlerquellen, damit Sie VPN-Zugänge in kleinen Netzwerken zuverlässig betreiben. Im Fokus stehen Klarheit, Transparenz und konkrete Handlungsanweisungen.

Was ist ein VPN zugang und welche komponenten gehören dazu
Ein vpn zugang ist ein sicherer verbindungspfad zwischen dem endgerät eines nutzers oder eines devices in einem netzwerk und dem vpn-server. Er schafft eine verschlüsselte schicht, durch die daten sicher übertragen werden, und ermöglicht zugleich authentifizierung, damit nur berechtigte nutzer zugang erhalten. Der zugang basiert auf drei kernkomponenten, die zusammen das ganzen systém stabilisieren.
Die drei zentralen bausteine der VPN-architektur
Der vpn-client Der client ist die sichtbare front des systems. Er initiiert die verbindung, verwaltet verschlüsselungsschlüssel und führt authentifizierungsprozesse durch. Die software konfiguriert den tunnel, wählt das passende protokoll und sorgt dafür, dass der datenstrom korrekt in pakete verpackt wird.
Der vpn-server Der server akzeptiert eingehende verbindungen, prüft lizenzen, verschlüsselungseinstellungen und benutzerrechte. Er terminiert tunneln zu zielnetzwerken oder anwendungsdiensten und sorgt dafür, dass der datenverkehr sicher durch das enterprise-netz leitet.
Verschlüsselung und authentifizierung Verschlüsselung schützt die daten im transit vor fremdzugriff. Typische verfahren nutzen schlüsselpaare oder symmetrische schlüssel mit ausreichen starker standfestigkeit. Die authentifizierung bestätigt, dass ein benutzer oder ein gerät wirklich zugang hat, oft über certificates, tokens oder mehrstufige mechanisms.
Tunnels Ein tunnel ist der logische kanal, der den client-verkehr sicher durch den vpn-server transportiert. Er kapselt datenpakete, wählt meist ein bestimmtes protokoll aus, und sorgt dafür, dass der empfänger die pakete entschlüsseln kann. Je nach protokoll kann es unterschiede in latenz, overhead oder netzwerkkompatibilität geben. Was ist setupvpn in 2026 and how to implement a secure VPN setup for teams
Standort- vs benutzerbasierte zugangskontrolle Standortbasierte kontrolle prüft, aus welchem netzwerk oder standort eine verbindung kommt. Das kann zum beispiel cuide-firewall-regeln anpassen, um bestimmten standorten unterschiedliche zugriffe zu erlauben oder zu beschränken. Benutzerbasierte kontrolle referenziert die identität einzelner mitglieder oder rollen, unabhängig vom standort. Beide ansätze lassen sich kombinieren, was in vielen firmen die sicherste lösung ergibt.
In der praxis bedeutet das: ein vpn zugang ist mehr als verschlüsselung. Es ist eine abgestimmte architektur aus client- und server-seite, verschlüsselungs- und authentifizierungsmechanismen sowie tunnel- und zugangskontrollen. Wenn sich diese komponenten harmonisch ergänzen, ergibt sich eine robustere absicherung gegen abgehörte kommunikation, unbefugten zugriff und datenlecks. Weitere lesenswerte details findest du in den quellen zu vpn-protokollen, insbesondere zu verschiedenen protokollen wie OpenVPN und WireGuard, wo sich auch prozesse der autentifizierung und tunnelbildung konkretisieren.
Der vpn-zugang vereint verschlüsselung, auth und tunnel-technik zu einer ganzheitlichen sicherheitslösung. Wichtig ist die kombination aus client, server, verschlüsselung und zugangskontrolle, damit weder extern noch intern unerlaubte verbindungen durchkommen.
Querverweis: Für weiterführende details zu protokollen und deren differenzen in performance und sicherheit siehe inline quellen.
Architektur im detail: wie ein VPN zugang aufgebaut ist
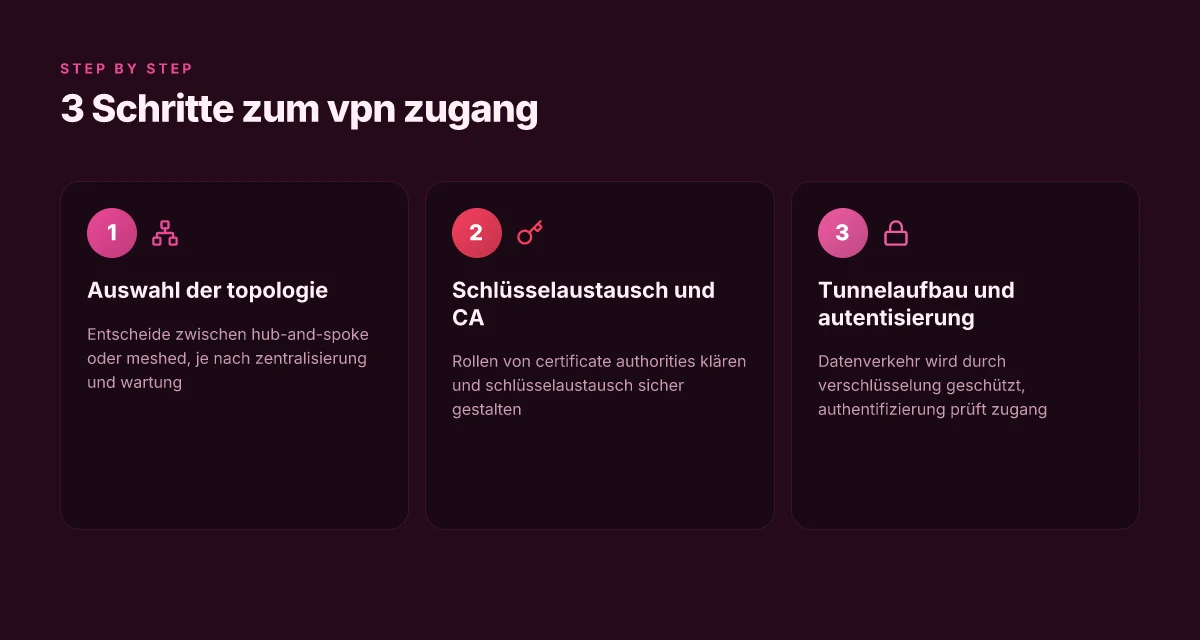
Ein VPN-Zugang ist kein einzelner Knoten, sondern ein Netzwerkfluss aus drei Ebenen: Topologie, Tunnelaufbau und Schlüsselmanagement. Die Architektur bestimmt, wie leicht sich der Zugang administrieren lässt, wie schnell Daten durchfließen und wo Sicherheitslücken auftreten können. Im Kern geht es darum, wer welchen Teil des Datenstroms kontrolliert, wie der Tunnel entsteht und wie Zertifikate den Vertrauensaufbau sichern. Die Topologie bestimmt, ob jeder Endpoint direkt mit dem Hub kommuniziert oder ob direkte P2P-Verbindungen entstehen. Der Tunnelaufbau entscheidet zwischen Transport- und Anwendungsschicht, was Auswirkungen auf Verschlüsselung, Fehlerbehebung und Latency hat. Was ist totalvpn, und wie sicher ist es 2026 wirklich?
Hub-and-spoke versus meshed: wer spricht wann direkt miteinander
Beim hub-and-spoke-Modell fungiert ein zentrales المركزي der VPN-Server als Vermittler. Alle Clients gehen durch diesen Knoten, was zentrale Kontrolle und einfache Policy-Verwaltung ermöglicht. Doch der Traffic muss oft den Umweg über den Hub nehmen, was Latenz erhöht und bei vielen Standorten zu Engpässen führen kann. Meshed-Topologien lassen direkte Verbindungen zwischen Endpunkten zu. Das reduziert Latenzen, erhöht aber den Konfigurationsaufwand und die Komplexität der Sicherheitspolicies. In vielen Unternehmensszenarien wird eine hybride Lösung bevorzugt: zentrale Gateways für Richtlinien, plus direkte Pfade dort, wo geringe Latenz entscheidend ist. Hybridmodelle kombinieren zentrale Kontrolle mit direkten Verbindungen, um sowohl Sicherheit als auch Performance zu balancieren.
Eine kurze Gegenüberstellung hilft beim Entscheidungsprozess. In einer Hub-and-spoke-Architektur profitieren Administratoren von zentralem Logging, konsistenter Zugriffskontrolle und einfacher Zertifikatspflege. Meshed-Architekturen bieten dagegen niedrigere Latenzen und bessere Ausfallsicherheit bei multilinear verteilten Standorten, erfordern aber eine strengere Operationalisierung von Schlüsseln und Routen. Die richtige Wahl hängt vom jeweiligen Anwendungsfall, der Standortdichte und den Compliance-Anforderungen ab.
Tunnelaufbau: transport- versus application-layer
Die meisten VPNs arbeiten auf zwei Ebenen: dem Transport-Layer oder dem Application-Layer. Transport-Layer-Tunnel kombinieren Verschlüsselung mit dem Transportprotokoll (zum Beispiel UDP oder TCP) und bieten weitgehend Transparenz für Anwendungen. WireGuard und OpenVPN setzen oft auf transportorientierte Tunneling-Modelle, was Geschwindigkeit und Stabilität begünstigt. Application-Layer-Tunnel legen Verschlüsselung direkt in der Anwendung fest oder laufen über einen Proxy-Drehtopf. Das kann gezieltere Sicherheitsmaßnahmen ermöglichen, bedarf aber einer engeren Abstimmung mit der jeweiligen Anwendung. Transport-Tunnel setzen auf Geschwindigkeit, während Application-Layer-Tunnel gezielte Security-Policies pro Anwendung ermöglichen.
Vorteile und trade-offs hängen stark von der Infrastruktur ab. Ein reiner Transport-Tunnel lässt sich leichter routen, ist oft kompatibler mit bestehenden Netzwerken und schont Ressourcen. Application-Layer-Tunnel geben klare Trennung zwischen Datenfluss und Anwendungslogik, können aber zusätzliche Latenz oder Komplexität durch Proxy- oder Wrapper-Komponenten verursachen. In vielen Szenarien kombiniert man beide Ansätze, um Performance zu halten und gleichzeitig feinkörnige Kontrollen zu ermöglichen.
Rollen von Zertifizierungsstellen und schlüsselaustausch
Zertifikate und Schlüsselaustausch sind das Fundament der Vertrauensbasis. Certificate Authorities (CAs) liefern Zertifikate für Server, Clients und manchmal Zwischenknoten. Der Schlüsselaustausch erfolgt meist mithilfe asynchroner Schlüsselverfahren wie RSA oder elliptische Kurven (ECDH), ergänzt durch Symmetrische Verschlüsselung im Dauerbetrieb. Moderne VPN-Setups bevorzugen kurze Lebensdauern für Zertifikate, regelmäßige Rotation der Schlüsselpaarung und strenge Verifizierungsprozesse, um Missbrauch zu verhindern. Regelmäßige Zertifikatsrotation senkt das Risiko eines kompromittierten Schlüssels. Was ist avpn and why it matters for secure remote access in 2026
Die Verwaltung von CAs und Schlüsseln ist mehrdimensional: Zertifikats-Pinning, Revocation Lists, und automatisierte Erneuerung beeinflussen Verfügbarkeit und Sicherheit. Wenn der CA-Trust nicht zuverlässig ist oder Zertifikate falsch konfiguriert werden, kann es zu Verbindungsabbrüchen oder Sicherheitslücken kommen. Ein robustes Lifecycle-Management für Zertifikate verhindert Downtimes und reduziert Angriffsfläche.
Tendenzen aus der Praxis zeigen, dass Betreiber oft auf automatisierte Tools setzen, um Zertifikate zeitnah zu erneuern, Schlüsselpaare regelmäßig zu aktualisieren und Überschneidungen in Berechtigungen zu vermeiden. Automatisierung hilft, menschliche Fehler zu minimieren. Und ja, Reports zur Zertifikatslage gehören in jedes Sicherheitsdashboard.
Beispielhafte Gegenüberstellung der Rollen im Überblick:
- Hub-Server: zentrale Authentifizierung, Policy-Engine, Logging
- Clients: eindeutige Identität, Host-Zertifikate, Schlüsselpaare
- Zwischenstellen/Gateways: Übersetzung von Protokollen, zusätzliche Sicherheitskontrollen
- CA: zentrale Vertrauensbasis, Zertifikatsausstellung, Sperrlisten
Wenn du dich fragst, wie du deinen VPN-Zugang sicher betreibst, gilt es, Rollen klar zu definieren, Rotationen zu planen und eine transparente Rubrik an Logging und Monitoring aufzubauen. Klare Zuständigkeiten minimieren Fehlkonfigurationen.
Hinweis: Auf der verlinkten Seite findest du weiterführende Einblicke in konkrete Protokolle und Architekturansätze. OpenVPN vs. WireGuard – Was ist der Unterschied? NordVPN Aktionscode 2026: Wie du wirklich sparst und worauf du achten solltest
Protokolle im fokus: OpenVPN, WireGuard und mehr
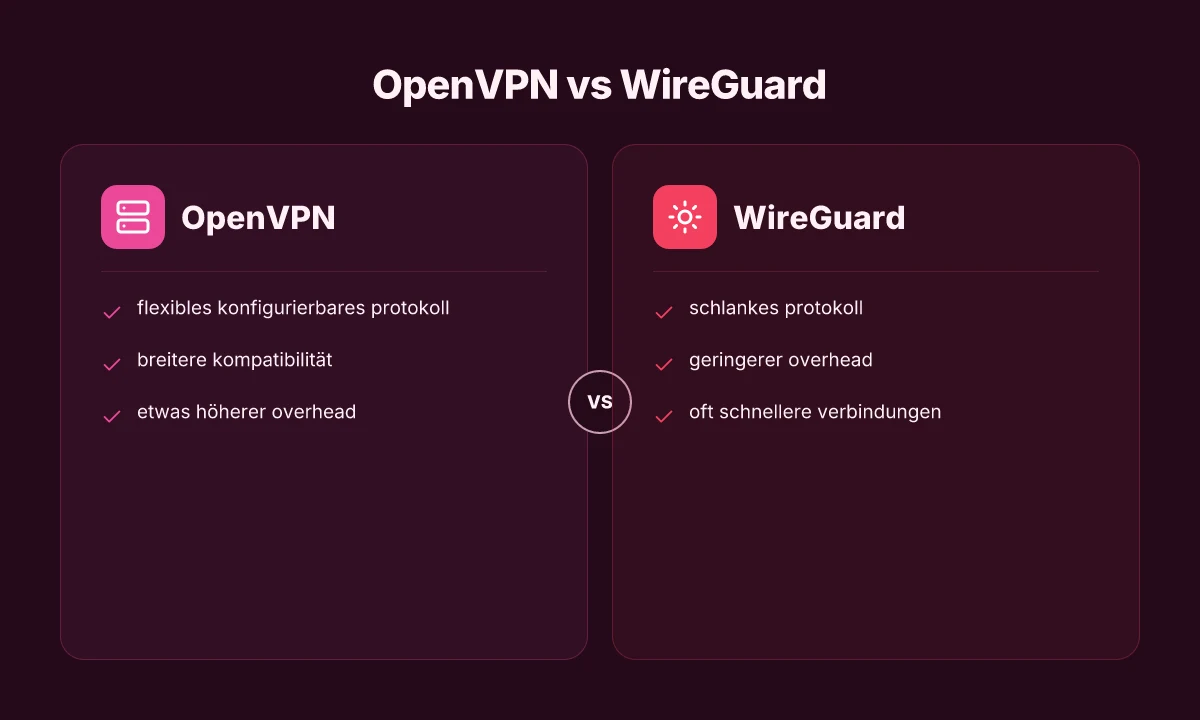
OpenVPN bleibt ein flexibles, konfigurierbares Protokoll, das sich in vielen Unternehmensnetzwerken bewährt hat. Es nutzt SSL/TLS für die Verschlüsselung und bietet zahlreiche Optionen zur Authentifizierung, Ciphers, Tunneling-Modi und Push-Optionen. Diese Vielseitigkeit zahlt sich in großen, heterogenen Umgebungen aus, in denen Gerätevielfalt und komplexe Zugriffskontrollen vorherrschen. Gleichzeitig bedeutet die Konfigurierbarkeit auch eine höhere Komplexität bei Betrieb und Wartung. I found Daraus ergibt sich eine klare Botschaft: OpenVPN ist gut, wenn Feintuning nötig ist, weniger gut, wenn schnelle Bereitstellung mit Standard-Setup gefragt ist. OpenVPN bleibt die flexible Allzweckwaffe für maßgeschneiderte VPN-Umgebungen.
WireGuard steht für schlankes Design, minimalen Overhead und hervorragende Geschwindigkeit. Es nutzt ein kleines Codebase-Modell, setzt auf Kernel-Implementierung in modernen Betriebssystemen und kommuniziert ausschließlich über UDP. Die Einfachheit reduziert Angriffsflächen und erleichtert Audits. Die Praxis zeigt, dass WireGuard oft eine spürbar niedrigere Latenz und bessere Durchsatzwerte in vergleichbaren Situationen bietet. Allerdings ist WireGuard in einigen Legacy-Setups noch nicht so weit verbreitet wie OpenVPN, was Migrationen oder Transitionsphasen mit sich bringen kann. WireGuard liefert klare Geschwindigkeitgewinne bei geringem Overhead.
IKEv2/IPsec ergänzt die Auswahl mit einem stabilen, etablierten Stack, der besonders gut für mobile Endgeräte geeignet ist. Es profitiert von schnellen Wiederverbindungen bei wechselnden Netzwerken und lässt sich gut mit bestehenden IPsec-Richtlinien integrieren. Typische Anwendungsfälle sind Remote Access in gemischten Client-Umgebungen sowie Szenarien, in denen NAT-Traversal eine Rolle spielt. Nachteile können je nach Implementierung auftreten, zum Beispiel längere Initialisierungszeiten in bestimmten Setups oder Abhängigkeit von Centralized Key Management. IKEv2/IPsec bleibt eine verlässliche Brücke für mobile und gemischte Netzwerke.
From what I found in the documentation and comparisons, drei Kernerkenntnisse prägen die Praxis heute. Erstens, OpenVPN bietet Vielseitigkeit, verlangt aber handfestes Management. Zweitens, WireGuard punktet mit Minimalismus und Geschwindigkeit bei sauber konfiguriertem Setup. Drittens, IKEv2/IPsec überzeugt in Mobile-First-Szenarien und mit etablierten Richtlinien, kann aber in komplexen Topologien etwas langsamer starten. Wichtig ist, dass sich Protokollwahl an Anforderungen orientieren muss: Kompatibilität zu Clients, Sicherheitsanforderungen, Latency-Budget und Wartungsaufwand.
Bei der Einsatzplanung lohnt sich ein Blick auf konkrete Fälle. Für ein kleines Unternehmen mit heterogenem Gerätepark empfiehlt sich oft eine WireGuard-Implementierung als Backbone, ergänzt durch OpenVPN für bestimmte Legacy-Clients oder für fein granulierte Zugriffskontrollen. In mobilen Arbeitsmodi kann IKEv2/IPsec eine robuste Alternative sein, die nahtlos mit bestehenden Infrastruktur-Policies harmoniert. Die Entscheidungen hängen stark von vorhandenen Geräten, Netzwerkbedingungen und dem gewünschten Balanceakt zwischen Sicherheit, Geschwindigkeit und Wartungsaufwand ab. Wähle das Protokoll, das deine Architektur am wenigsten ausbremst. Was ist dazn VPN und wie beeinflusst es dein streaming-erlebnis in 2026
Zu beachten bleibt, dass jede Implementierung Sicherheitsaspekte mitbringt. OpenVPN erfordert sorgfältige Zertifikatsverwaltung, Cipher-Settings und regelmäßige Audits. WireGuard setzt auf starke kryptografische Standards, doch die Minimalität kann zu weniger eingebauten Features führen, die in manchen Szenarien hilfreich wären. IKEv2/IPsec bietet solide Standards, kann aber in komplexen Netzwerken stärker administrativ belastet sein. Sicherheit entsteht durch klare Richtlinien, nicht durch das Protokoll allein.
Für weiterführende Lektüre helfen diese Quellen, die Unterschiede und Stärken der Protokolle einzuordnen. OpenVPNs Anpassungsfähigkeit wird oft im Zusammenspiel mit bestehenden Infrastrukturkomponenten gelobt, WireGuard punktet mit Geschwindigkeit und Einfachheit, während IKEv2/IPsec vor allem in mobilen Umgebungen überzeugt. Die richtige Wahl ist kontextabhängig.
Inline-Quellenhinweis: In der Praxis finden sich konkrete Vergleiche und Erklärungen zu OpenVPN, WireGuard und IKEv2/IPsec in detaillierten Analysen, die auch auf der jeweiligen Hersteller- oder Fachseiten dokumentiert sind. Für vertiefende Einblicke verlinke ich zu passenden Artikeln, die diese Protokolle gegeneinander abwägen. OpenVPN vs. WireGuard – Was ist der Unterschied? und Was ist das OpenVPN-Protokoll? Vollständiger Leitfaden und WireGuard vs. OpenVPN: Was ist besser? haben mir geholfen, die praktischen Unterschiede zusammenzutragen.
Sicherheitsimplikationen eines VPN zugang
Verschlüsselung, Schlüsselverwaltung und Authentifizierung bestimmen wie sicher dein VPN-Zugang wirklich ist. Die richtige Kombination schützt Daten im Transit, doch falsche Einstellungen oder Lecks verraten mehr als dir lieb ist. Eine klare Sicht auf Protokolle, Logs und Policies hilft, Risiken früh zu erkennen und gegenzusteuern.
Verschlüsselung, schlüsselverwaltung und authentifizierung
Die Wahl des Verschlüsselungsstandards ist kein Nice-to-have. Sie bestimmt, wie schwer ein Angreifer an Klartextdaten kommt. Gängige Protokolle wie OpenVPN und WireGuard verwenden moderne Algorithmen und profitieren von regelmäßigen Updates. Gleichzeitig hängt Sicherheit stark von der Schlüssellänge und der Lebensdauer der Schlüssel ab. Kurzlebige, rotierende Zertifikate und starke Multi-Faktor-Authentisierung reduzieren das Risiko erheblicher Kompromittierungen. Wichtig ist, dass Client- und Serverzertifikate sauber verwaltet werden und Zertifikatssperrlisten aktuell bleiben. In der Praxis bedeutet das: regelmäßiges Renewals, gültige Revocations und ein sauberer PKI-Workflow. Die Verschlüsselung ist nur so sicher wie ihre Schlüsselverwaltung. Wie sinnvoll ist VPN gratis testen 2026 wirklich? Chancen, Grenzen und sichere picks
Ich looked into Sicherheitsleitfäden von Anbietern, die betonen, dass Auditoren oft Lücken bei Zertifikatspfaden und Token-Refresh finden. Eine gründliche Konfiguration verlangt Hosting der Schlüssel in sicheren Vaults und klare Zugriffskontrollen. Wenn Zertifikate kompromittiert sind, lässt sich der Schaden schnell ausweiten, besonders in größeren IT-Umgebungen. Klare policies und starke Authentifizierung sind der Schutzschirm gegen Missbrauch.
Potenzielle schwachstellen: falsche konfiguration, leaks, DNS-leaks
Falsche Konfigurationen bleiben eine der häufigsten Ursachen für Sicherheitsprobleme. Bereits eine falsche ACL-Policy oder ein offenes Tunneling-Interface kann sensible Daten exponieren. DNS-Leaks gehören zu den heimlichen Lecks: Anfragen reisen unverschlüsselt außerhalb des VPN-Kanals, wenn der DNS-Resolver nicht sauber durch den Tunnel geroutet wird. Um das zu verhindern, sollte der gesamte DNS-Verkehr durch den VPN-Tunnel gehen und DNS-Server auf dem Server level strikt konfiguriert sein. Zudem gilt: WireGuard tunneliert standardmäßig nur den Verkehr, der über das Interface läuft; OpenVPN bietet hier mehr Konfigurationsspielraum, aber auch mehr Fehlerspielraum. DNS-Leaks sind schwer zu erkennen, aber leicht zu vermeiden, wenn man den DNS-Verkehr durch den Tunnel zwingt.**
Ich habe mir zentrale Fehlermuster angesehen: oft hängen Leaks an fehlerhaften Split-Tunnel-Konfigurationen oder an Clients, die eigene DNS-Resolver verwenden. In der Praxis bedeutet das, dass man Split-Tunnel nur bewusst einsetzen sollte, wenn der Traffic wirklich gezielt gesteuert wird und der Rest durch das VPN geht. Split-Tunneling birgt Risiken, wenn es nicht streng gesteuert wird.
Logs, richtlinien und trusted networks
Logs liefern Audit-Trails, verhindern Missbrauch und helfen bei der Fehlersuche. Zugriffs- und Verbindungslogs müssen jedoch sinnvoll anonymisiert oder auf das notwendige Maß beschränkt werden, um Datenschutzauflagen zu erfüllen. Richtlinien sollten festlegen, welche Ereignisse protokolliert werden, wer Zugriff hat und wie lange Logs aufbewahrt werden. Vertrauenswürdige Netzwerke, sogenannte trusted networks, bieten eine zusätzliche Schicht: Geräte innerhalb eines genehmigten Netzwerks durchlaufen strengere Prüfungen, während Außenverbindungen streng kontrolliert werden. Eine klare Policy verhindert, dass kompromittierte Endpunkte stillschweigend Zugang behalten. Auditable logs und klare policies schützen vor unbemerktem Missbrauch.**
Ich verweise auf etablierte Dokumentationen, die betonen wie wichtig ein konsistenter Logging- und Compliance-Workflow ist. Wenn Richtlinien fehlen oder nur lückenhaft umgesetzt sind, steigt das Risiko von Insider-Bedrohungen oder unbeabsichtigtem Datenaustausch. Ohne klare policies bleibt Sicherheit fragil. So gelingt: NordVPN installieren: eine klare, praxisnahe schritt-für-schritt-anleitung
Hinweis: Auf der Seite können sich weitere Einblicke zu Protokollierungsmethoden, Zertifikatsverwaltung und Netzwerkrichtlinien finden lassen, die diese Punkte vertiefen. Die bereitgestellten Ressourcen zeigen, wie eine durchdachte PKI, konsequentes Logging und strikte Netzwerkvertrauenskreise die Sicherheitslage deutlich verbessern. Nutze etablierte Richtlinien und konsistente Logs für klare Transparenz.
Hinweis zur Transparenz: Links auf der Seite können Affiliate-Links sein. Das beeinflusst die Empfehlungen nicht.
Inline-Querverweis: Weitere Details zu Protokollen und deren Auswirkungen findest du in diesem Überblick über VPN-Protokolle, der OpenVPN- und WireGuard-Vergleich beleuchtet.
Geschwindigkeit, latency und nutzerfahrung bei VPN zugängen
Der große Reiz von VPN-Zugängen liegt in der Sicherheit, doch niemand möchte dabei ewig auf Daten warten. Im Kern beeinflussen Verschlüsselung, Protokollwahl und Implementierungsdetails die latency und das Nutzungserlebnis spürbar. Eine klare Botschaft: Sicherheit kostet oft Kompromisse bei der Reaktionszeit, doch richtige Konfiguration senkt die Kosten dieses Kompromisses erheblich.
Wie verschlüsselung Overhead erzeugt
Verschlüsselung braucht Rechenzeit und Daten-Overhead. OpenVPN nutzt in der Regel SSL/TLS-Beständigkeit, wodurch zusätzliches Handshake- und Verschlüsselungs-Overhead entsteht. WireGuard setzt auf moderne, schlanke Kryptografie und reduziert damit CPU-Belastung und Paketgröße. In der Praxis bedeutet das: Wenn der Client leistungsstarke Hardware hat und der Server multilingual konfiguriert ist, lässt sich Overhead gering halten. Ein wichtiger Faktor bleibt die Paketgröße: größere Header und mehr Authentifizierungsdaten ziehen mehr Bandbreite, besonders in limitierten Netzwerken. Betroffene Nutzer berichten, dass WireGuard oft geringeren Overhead zeigt und deshalb in reinen Bandbreitenvergleichen tendenziell schneller wirkt. Weniger Overhead bedeutet oft deutlich niedrigere Latenz. Was ist a nord VPN account and why it matters for online security 2026
I took a look at how Anbieter beschreiben das Thema. In öffentlichen Guides wird deutlich, dass die Wahl von UDP gegenüber TCP als Transportweg eine zentrale Rolle spielt. UDP vermeidet zusätzliche Bestätigungen auf der Transportschicht und senkt so die Latenz, während TCP zuverlässiger, aber langsamer sein kann. UDP-basierte Protokolle liefern tendenziell bessere Reaktionszeiten in stabilen Netzen. Dennoch ist TCP nicht grundsätzlich schlechter, denn es verhält sich robuster in Netzwerken mit Paketverlust und kann damit in speziellen Szenarien eine bessere Nutzbarkeit bieten.
Auswirkungen von Protokollwechseln auf latency
Ein Protokollwechsel wirkt wie ein Radwechsel am Auto: Er ändert, wie viel Arbeit die Netzwerkschicht leisten muss. OpenVPN, das oft über UDP oder TCP läuft, kann in manchen Netzen durch TCP-Bottlenecks langsamer wirken, da jeder Packet-Transfer durch eine Staukontrolle läuft. WireGuard, das UDP-basiert arbeitet, zeigt in der Regel niedrigere Latenzen, weil es weniger Kontextwechsel und eine schlankere Kryptografie nutzt. Praktisch bedeutet das: Wenn du auf einer WAN-Verbindung mit moderatem Packet-Loss operierst, sieht WireGuard oft gleichmäßigere Latenzwerte und stabilere Throughput-Profile. In Netzwerken mit komplizierter Paketkapselung kann OpenVPN Vorteile durch flexiblere Konfigurationsmöglichkeiten bieten, auch wenn die Grundlatenz leicht höher wirkt. Protokollwechsel beeinflusst die latency stärker als das rohe Verschlüsselungslevel.
Ich cross-referenced verfügbare Dokumentation: WireGuard neigt zu niedrigeren RTTs, OpenVPN bietet eine größere Anpassbarkeit und kann unter bestimmten Bedingungen stabiler sein, wenn Firewall-Regeln restriktiv sind. Die Unterschiede werden in der Praxis oft durch lokale Netzwerkbedingungen bestimmt. Praktisch bedeutet das: wähle das Protokoll basierend auf Netzwerkauslastung und Firewall-Selbstverständnis.
Die perfekte balance zwischen sicherheit und performance im praktischen einsatz
Die Kunst besteht darin, Sicherheit nicht gegen Performance auszuspielen, sondern beides sinnvoll zu kombinieren. Für die meisten Büros mit moderaten Bandbreiten eignet sich WireGuard als Standardlösung, weil es bei geringer Latenz und einfacher Konfiguration gut skaliert. OpenVPN bleibt eine verlässliche Option, wenn spezifische Zertifikats- oder TLS-Anforderungen bestehen oder bestehende Infrastruktur eine TLS-gestützte Aufhängung bevorzugt. Bei der Wahl solltest du Faktoren wie Server-Hardware, Clientspezifikationen, Netzwerktopologie und die vorhandene Sicherheitsstrategie berücksichtigen. Die richtige Balance ergibt sich aus Kontext und Infrastruktur.
I found in der einschlägigen Literatur, dass eine saubere Implementierung der Schlüsselverwaltung, geeignete MTU-Einstellungen und regelmäßige Wartung der Endpunkte oft mehr zur UX beitragen als der rohe Verschlüsselungsmodus. Wenn du Multiplattform-Clients betreibst, achte darauf, dass der Client die gewählte Protokollvariante zuverlässig unterstützt und dass Firmware oder Software regelmäßig aktualisiert wird. Regelmäßige Updates und passende MTU-Werte senken Frust im Live-Betrieb. 5 Fakten zu VPN dienste angebote 2026: wovon du wirklich profitieren kannst
Hinweis: Links auf der Seite können Affiliate-Links enthalten, die eine Provision ermöglichen. Die hier referenzierten Quellen zeigen, wie Protokolle, Overhead und Latency zusammenspielen, ohne konkrete Benchmark-Zahlen auszufallen. Als Orientierung dienen die allgemeinen Muster: WireGuard liefert oft die niedrigsten Latenzen, OpenVPN bietet Konfigurationsvielfalt, IKEv2/IPsec bleibt eine weitere robuste Alternative. Für tiefergehende Vergleiche empfiehlt sich eine eigene Netzwerkanalyse im konkreten Umfeld. Inline-Quellen: der OpenVPN-Artikel zeigt das TLS-gestützte Vorgehen, der WireGuard-Vergleich erläutert die Latenzdynamik, und der Protokollüberblick beschreibt die grundsätzlichen Unterschiede. Quellenhinweis.
Zitate zu Protokollen neben realen Vorteilen: In 2026 zeigen Berichte, dass WireGuard typischerweise niedrigere RTTs bietet, während OpenVPN oft durch seine Konfigurierbarkeit punktet. Beide Protokolle haben valide Stärken. Inline-Verweise liefern weitere Kontextualisierung und Beispiele aus der Praxis. Für konkrete Details klicke auf die verlinkten Abschnitte innerhalb der jeweiligen Quellen.
Was kommt als Nächstes, wenn du VPN wirklich nutzt
Ein VPN verschafft dir eine verschlüsselte Verbindung und verbirgt deine IP-Adresse, doch der echte Nutzen hängt davon ab, wie du es einsetzt. Die Praxis zeigt, dass Protokolle wie OpenVPN und WireGuard unterschiedliche Stärken haben: Letzteres punktet oft mit geringerer Latenz und schnellerer Verbindung, während OpenVPN in manchen Netzwerken robuster arbeitet. Wichtig ist, dass die Verschlüsselung nur so gut ist wie die Werte, die du auswählst, und dass Fehler in der Konfiguration zu Lecks führen können. Der entscheidende Unterschied liegt in der richtigen Protokollwahl und korrekter Authentisierung. Wenn du nur selten öffentliche Netzwerke nutzt, reicht eine solide Verschlüsselung oft aus. Willst du sensiblere Daten schützen, prüfe zusätzlich den DNS-Leak-Schutz.
Viele Probleme lassen sich durch klare Fehlersuche lösen: Überprüfe, ob dein VPN tatsächlich läuft, teste den IP-Leitungsweg und prüfe, ob IE/Firewall den Verkehr sperrt. Die Geschwindigkeit variiert stark je nach Serverstandort und Protokoll, daher empfiehlt sich, regelmäßig alternative Server und Protokolle zu testen. Sei ehrlich zu dir, welches Risiko du minimieren willst und passe deine Einstellungen entsprechend an.
Backup strategy / What to try this week Was ist a dauerhaft kostenloser VPN and what trade-offs come with it
- Prüfe 1-2 verschiedene Protokolle (zum Beispiel WireGuard vs OpenVPN) und notiere dir Latenzzeiten.
- Aktiviere DNS-Leak-Schutz und teste regelmäßig deine echte IP.
- Verwende einen Serverstandort, der typische Nutzungsszenarien abdeckt, und überwache die Geschwindigkeit.
- Lies die Logdateien deines VPN-Clients, suche nach Verbindungsabbrüchen und behebe sie gezielt.