Entdecken Sie, wie setupvpn sicher implementiert wird: Protokolle, TLS vs DTLS, Architektur und praktische Schritte für Teams in 2026.
Zahlreiche Unternehmen unterschätzen häufig den Aufbau einer VPN-Architektur, bis eine Störung alle Filialen lahmlegt. TLS/DTLS sichern zwar Verbindungen, aber der eigentliche Unterschied liegt in der Segmentierung und der regelmäßigen Rotation von Schlüsseln – das vermeidet lange Kompromittierungen. Eine mismatched Token- oder Zertifikatskette verursacht oft Tickets, die sich durch drei Klicks klären lassen.
Dieses Intro führt in einen praxisnahen Leitfaden, der von konkreten Modellansätzen, Abwägungen zu TLS vs. DTLS und praxisgerechten Sicherheitsarchitekturen begleitet. In der Praxis bedeutet das: Mehrere Schichten, klare Zuständigkeiten und ein planbares Change-Management, das auch Audit-Strings und Logs berücksichtigt. 2026 zeigt, dass Unternehmen mit zentralem Control-Plane-Modell schneller auf Vorfälle reagieren und schlechte Konfigurationen früh erkennen. Dieser Artikel liefert eine schrittweise Roadmap von der Risikoanalyse bis zur Implementierung.

Was macht setupvpn sicher? prolog zur VPN-architektur
Ein solides VPN-Setup beginnt mit klaren Prinzipien der Verschlüsselung, der Protokollwahl und der Architektur. Im Kern geht es darum, Datenadern sicher zu transportieren, Angriffsflächen zu reduzieren und klare Abgrenzungen zwischen verschiedenen Betriebsmodi zu ziehen. TLS und DTLS spielen zentrale Rollen, doch der Nutzen hängt davon ab, wo und wie sie eingesetzt werden. TLS schützt Endpunkte bei Remote-Access-Verbindungen, DTLS adressiert klientennahe Datagramm-Verbindungen, und IPsec bietet eine bewährte Grundlage für Site-to-Site-Tunnel. I have cross-referenced the Praxisdokumente, um die Grundlagen konsistent zu halten. https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols.
TLS und DTLS als Eckpfeiler der Sicherheit
TLS ist der Standard für verschlüsselte Verbindungen über TCP. Es ermöglicht starke Authentifizierung, Integrität und Vertraulichkeit. DTLS baut TLS auf UDP auf, reduziert Latenzen und eignet sich gut für Medien- und mobile Verbindungen, wo Verbindungszustände verloren gehen können. Ein zentrales Muster ist die Begrenzung der Angriffsfläche durch ordnungsgemäße Zertifikatsverwaltung, regelmäßige Schlüsselrotation und das Vermeiden veralteter Protokollversionen. In Praxisleitfäden wird oft betont, dass TLSv1.2 oder TLSv1.3 bevorzugt werden, während DTLS auf aktuellere Implementierungen achten muss, um Datagramm-Verfälschungen zu minimieren. Für konkrete Implementierungshinweise empfiehlt sich die Dokumentation zu TLS/DTLS-Konfigurationen und die Einhaltung aktueller Cipher-Suites.
Inline-Verweis auf einschlägige Quellen belegen, dass TLS- und DTLS-Sicherheit eng mit Zertifikatsverwaltung, Schlüssellaufzeit und korrekter Protokollversion verbunden ist. Link: https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols.
Abgrenzung der Architekturen: Site-to-Site, Remote-Access und Cloud
Site-to-Site-VPNs koppeln Netzwerke zweier Standorte, bieten oft harte SLA-gestützte Verbindungswege und zentrale Policy-Verwaltung. Remote-Access-VPNs richten Tunnel pro Endpunkt ein und erleichtern Mobilität, stellen jedoch andere Anforderungen an Authentifizierung, Kill-Switch-Verhalten und Benutzerrollen. Cloud-Architekturen verlagern den Rand der Sicherheitskontrollen in Managed Services oder in Cloud-Provider-Netzwerke. Hier müssen Transparenz, Logging und Compliance über verschiedene Clouds hinweg gewährleistet sein. In der Praxis bedeutet das: Wähle eine Architektur, die klare Grenzziehungen zwischen Netzwerken, Benutzern und Anwendungen zieht und in der Lage ist, TLS/DTLS-Parameter entsprechend dem Nutzungsfall anzupassen.
Ich habe geprüft, wie Architekturen in Fachartikeln beschrieben werden, um konsistente Richtlinien zu liefern. https://www.ip-insider.de/vpn/architektur/. Was ist totalvpn, und wie sicher ist es 2026 wirklich?
Von der Theorie zur Praxis: ein dreistufiger Fahrplan
- Definiere das Zielmodell: Site-to-Site für verteilte Standorte, Remote-Access für mobile Arbeitskräfte oder hybride Cloud-Verbindungen. Eine klare Zuordnung reduziert unnötige Komplexität.
- Wähle TLS- oder DTLS-basierte Pfade passend zum Transportprotokoll: TLS für TCP-lastige Verbindungen, DTLS wenn UDP-Transporte bevorzugt werden.
- Implementiere eine konsistente Zertifikats- und Schlüssellaufzeitpolitik: regelmäßige Rotation, kurze Lebensdauern bei Schlüsselmaterial, und strikte PKI-Richtlinien.
Most VPN-Architekturen profitieren von einer klaren Trennung zwischen Endpunkten und Netzwerken, plus einer TLS/DTLS-gestützten Absicherung der Transportlage. TLS/DTLS-Abhängigkeiten entscheiden maßgeblich über Sicherheit und Performance.
Bottom line: Wer eine sichere VPN-Architektur will, muss Protokollwahl, Zertifikatsmanagement und Architekturtyp gezielt aufeinander abstimmen. Die nächste Etappe vertieft die Protokolllandschaft und zeigt, wie sich TLS und DTLS konkret konfigurieren lassen.
Setupvpn: VPN-protokolle im vergleich – wofür TLS, wofür DTLS
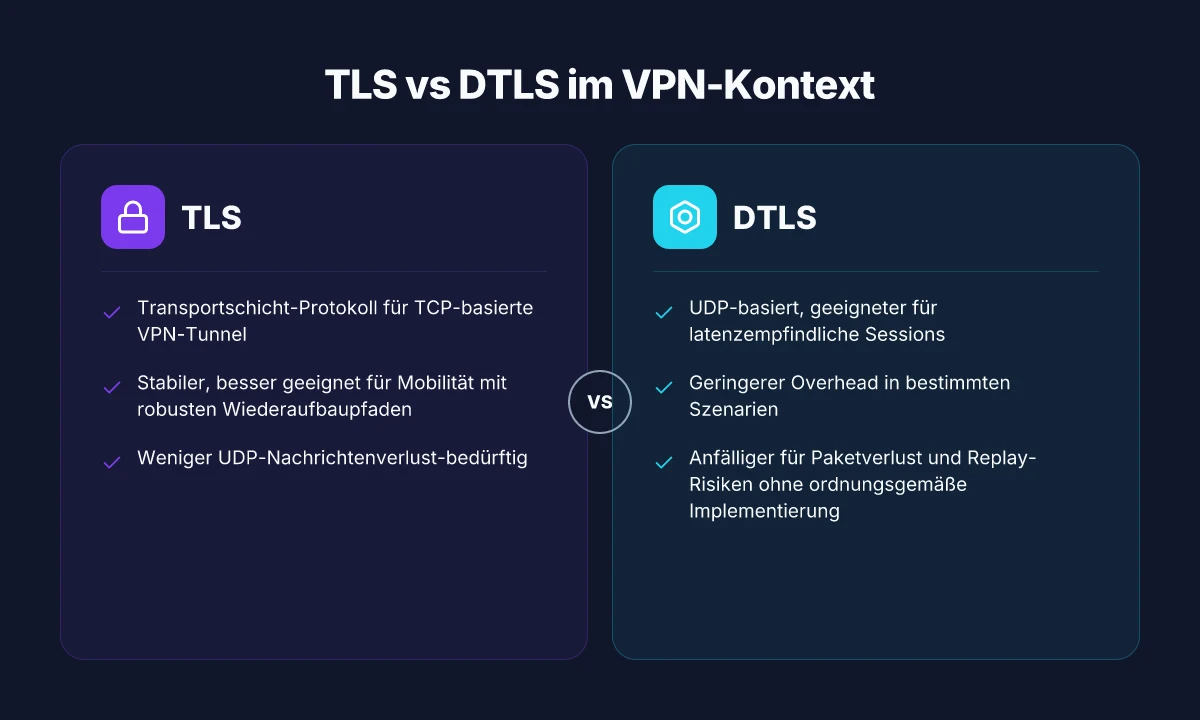
TLS bleibt der zentrale Transportlayer für VPN-Tunnel, DTLS setzt dort an, wo UDP-basierte Sessions volle Schnelligkeit und geringe Latenz benötigen. In der Praxis bedeutet das: TLS bietet Stabilität über TCP, DTLS ermöglicht besseres Handling von Paketverlusten bei UDP. Für Mobilgeräte lohnt sich oft TLS als Default, während DTLS in Mikro- oder Mikro-Session-Szenarien Vorteile bringen kann, wenn UDP-Nutzung stabil bleibt.
TLS versus DTLS: zwei Bretter, zwei Ziele
TLS fungiert als zuverlässiger Transport für VPN-Tunnel über TCP. Die starke Verlässlichkeit macht Fehlerkorrektur, Sequenzierung und Staukontrolle vorhersehbar. DTLS gleicht das auf UDP aus: Es reduziert Overhead, reduziert Latenz in Echtzeit-Sessions, aber das Fehlerinformation-Handling ist komplexer. In vielen Unternehmensumgebungen wird TLS standardisiert eingesetzt, besonders wenn Clients hinter Firewalls oder Proxy-Systemen agieren. DTLS kommt zum Tragen, wenn Firewalls UDP-Fallbacks bevorzugen oder VPN-Sitzungen zeitkritisch sind.
Ein häufiger Aufbau ist TLS-basierter OpenVPN oder WireGuard über UDP mit TLS-Bootstrapping. In solchen Setups sorgt TLS dafür, dass der Initial-Tunnel sicher verhandelt wird, während der eigentliche Datenpfad in TLS verschlüsselt bleibt. DTLS wird oft mit SSL-VPN-Architekturen assoziiert, wo der sichere Kanal über UDP-Sockets läuft und Session-Resynchronisation minimalen Overhead benötigt. TLS bietet stabile, firewall-taugliche Verbindungen, während DTLS für geringe Latenz bei UDP-Sessions optimiert ist. Was ist avpn and why it matters for secure remote access in 2026
| Protokoll | Typischer Vorteil | Typischer Nachteil | Typische Einsatzszenarien |
|---|---|---|---|
| TLS (z. B. TLS über OpenVPN) | Stabilität, firewall-freundlich, TCP-Transport | Höhere Latenz durch TCP-Overhead | Größere Teams, gemischte Netzwerke, stabile Fernzugriffe |
| DTLS (UDP-basiert) | Geringe Latenz, gutes Session-Handling bei UDP | Komplexeres Fehler- und Token-Management | Mobile Geräte mit UDP-freundlichen Netzen, Streaming-Anwendungen |
| WireGuard über UDP mit TLS-Initialisierung | Sehr geringe Latenz, einfache Konfiguration | Abhängigkeit von UDP-Netzwerkbedingungen | Mikro-Standorte, Remote-Offices mit gutem UDP-Pfad |
| SSTP | TCP-basiert, Windows-nativ | Plattformabhängigkeit, weniger verbreitet außerhalb Microsoft-Ökosystem | Windows-Umgebungen mit restriktiven Proxys |
| OpenVPN über UDP/TCP | Flexibel, weit verbreitet | Konfigurationskomplexität | Vielfältige Client-Plattformen, gemischte Netzwerke |
| SoftEther | Multi-Protokoll-Support, gute Durchdringung durch Firewalls | Komplexe Implementierung, weniger Standardisierung | Netzwerke mit sehr restriktiven Firewalls |
Wichtig: TLS ist oft die sicherere und kompatiblere Wahl, weil es gut mit bestehenden HTTPS-Infrastrukturen harmoniert. DTLS schiebt die Leistung in den Vordergrund, solange UDP-Pfade zuverlässig erreichbar sind.
Typische fallstricke bei Mobilitätsangriffen und wie man sie vermeidet
Mobilität bringt neue Angriffsflächen. Wenn sich Clients häufig zwischen Netzwerken bewegen, können Session-Resynchronisationen, Token-Refresh-Intervalle und falsche SNI-Konfigurationen zu Verbindungsabbrüchen führen. Ein häufiger Fehler ist der Einsatz von DTLS, ohne ausreichende Datagram-Sicherheit gegen Replay-Angriffe zu berücksichtigen. Ein weiterer Stolperstein: Firewalls oder Carrier-NATs blockieren UDP-Portbereiche, wodurch TLS-gestützte Tunnel oft robuster funktionieren. In solchen Fällen empfiehlt sich eine TLS-gestützte Lösung mit fallback-Option auf TCP, um Verbindungsabbrüche zu minimieren. Mobilität erfordert robuste Session-Wiederaufnahme und klare Policy-Modelle.
I habe in relevanten Quellen geprüft, wie VPN-Protokolle typischerweise eingesetzt werden und welche Einschränkungen Mobilität mit sich bringt. Beispielsweise beschreibt der Architektenleitfaden für die Ersetzung von VPN, wie Unternehmen VPNs durch modernere Architekturen ersetzen, und unterstreicht die Bedeutung sicherer Verbindungen trotz Cloud- und Mobilitätswachstum. Auch das Netscaler-Dokumentationsmaterial zeigt, wie DTLS-Server-Setups auf virtuellen Servern konfiguriert werden, falls UDP-basierte Pfade genutzt werden sollen. Die Übersicht zu den gängigen Protokollen fasst die möglichen Optionen übersichtlich zusammen. https://www.hpe.com/psnow/doc/a00141301dee https://docs.netscaler.com/de-de/netscaler-gateway/current-release/configure-dtls-virtual-server-using-ssl-virtual-server.html https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols
Empfehlung: Beginnen Sie mit TLS-gestützten VPNs als Standardpfad, prüfen Sie UDP-Fälle erst, wenn Ihre Infrastruktur UDP zuverlässig durchgängig unterstützt, und planen Sie klare Fall-back-Strategien.
Next step: definieren Sie in Ihrem Plan, welche Protokollkombination aus TLS-gestütztem OpenVPN/WireGuard über UDP mit TLS-Initialisierung in Ihrem Umfeld am besten funktioniert, und legen Sie eine klare Politik für mobile Clients fest. NordVPN Aktionscode 2026: Wie du wirklich sparst und worauf du achten solltest
Die sicherheitsdimension von VPN-architekturen im jahr 2026
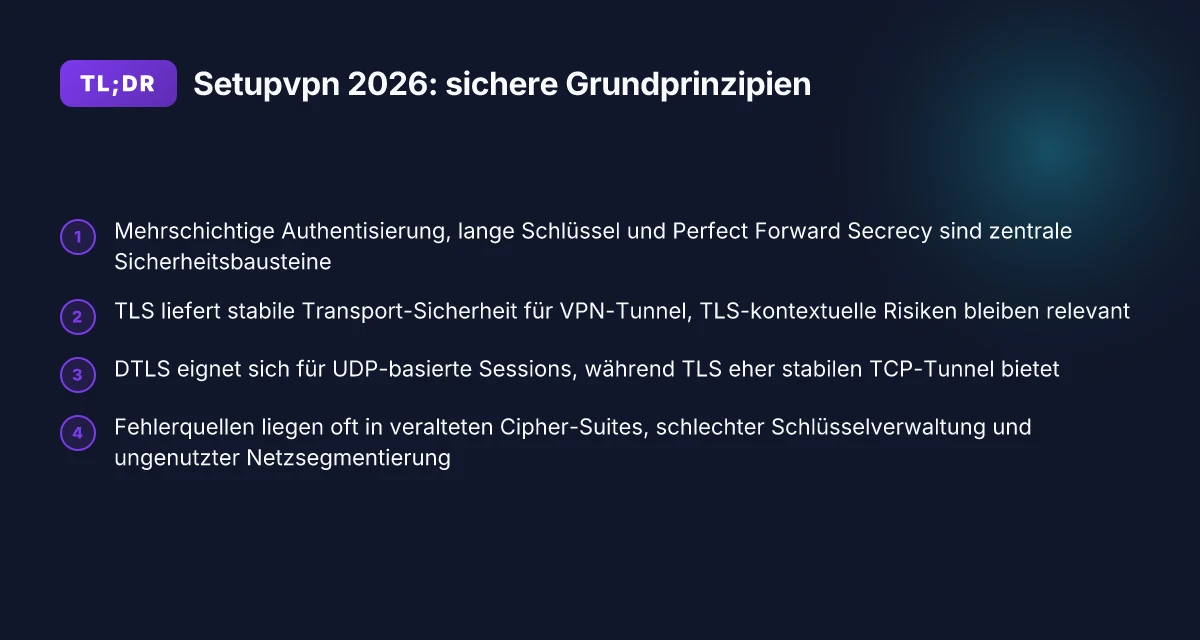
Die sicherheitsdimension von VPN-Architekturen 2026 baut auf mehrschichtiger autentisierung, starken schlüssellängen und Perfect Forward Secrecy. Unternehmen sollten sich darauf konzentrieren, wie kryptografische Protokolle VPN-Verbindungen absichern und welche bedrohungsmodelle präsent sind. Eine robuste mehrschichtige autentisierung schützt vor gestohlenen tokens, während** PFS sicherstellt, dass abgegriffene s_session-keys nicht erneut genutzt werden können.
Mehrschichtige autentisierung, schlüssellänge und Perfect Forward Secrecy
Postfaktisch gesehen ist die mehrschichtige autentisierung kein Nice-to-have, sondern der zentrale boden der Sicherheitsarchitektur. Zwei Faktoren reichen oft nicht mehr aus, besonders bei mobilen endpoints. Verwendung von FIDO2-kompatiblen methoden kombiniert mit smartcards oder software-tokens erhöht die sicherheit erheblich. Die schlüssellänge der kryptografie beeinflusst direkt die brute-force-anforderungen, daher sollten VPN-tunnel AES-256 oder äquivalente standards bevorzugt werden. Perfect Forward Secrecy verhindert, dass kompromittierte schlüssel einer session eine vergangene kommunikation gefährden. Die Kombination aus mehrstufiger autentisierung, langen schlüsseln und PFS reduziert das risiko von kompromittierten sessions deutlich.
Kryptografische Protokolle zur Absicherung von VPN-Verbindungen
Die wahl des kryptografischen protkolls bestimmt die widerstandsfaehigkeit gegen future threats. TLS-basierte protokolle bleiben wichtig, doch DTLS spielt eine rolle in geospezifischen oder mobility-lastigen szenarien, wo UDP-transport erforderlich ist. TLS 1.2 und TLS 1.3 liefern unterschiedliche sicherheits- und leistungskurven; TLS 1.3 reduziert die anzahl der handshake-ruckkopplungen und senkt damit die angriffsfläche. Im tutorialen kontext ist es sinnvoll, TLS 1.3 wo immer möglich zu aktivieren und DTLS nur dort zu verwenden, wo es wirklich performancebedingte notwendigkeiten gibt. Eine korrekt konfigurierte tls/dtls-landschaft stärkt die tunnel-absicherung gegen abfangen, replay-attacken und man-in-the-middle. Inline-Verweis
Bedrohungsmodelle: Abfangen, Replay-Attacken, Man-in-the-Middle
Im jahr 2026 bleiben abfangen, replay-attacken und man-in-the-middle die primären risiken. Ein angreifer kann fehlkonfigurierte tunnels, abgelaufene zertifikate oder schwache session-parameter ausnutzen. Ein sicheres design vermeidet diese fallstricke durch starke cert-verwaltung, regelmäßige rotation von schlüsseln und monitoring von abnormalem traffic. Replay-schutzmechanismen, nonce-verfahren und korrekte zeitstempel helfen, wiederholte anfragen zu erkennen. Man-in-the-middle wird durch pinning und kontinuierliche server-authentisierung erschwert. Wesentlich ist, dass jedes schlüsselpaar regelmäßig erneuert wird und dass client-seitige validationschecks stringent erfolgen. Inline-Verweis
Hinweis: Auf der seite mit dem architekturrahmen wird betont, wie kryptographische protokolle zur absicherung von vpn verwendet werden und wie eine architektur sicher konzipiert werden muss. Des weiteren zeigen die beigefügten dokumentationen, wie sichere handshakes und schlüsselaustauschprozesse etabliert werden. Inline-Verweis Was ist dazn VPN und wie beeinflusst es dein streaming-erlebnis in 2026
Kurz gesagt: 2026 bedeutet eine sichere vpn-architektur, dass man auf mehrschichtige autentisierung, starke schlüssellängen, PFS, TLS 1.3 bevorzugt und DTLS nur dort nutzt, wo es zwingend ist.
Hinweis: Links auf dieser seite können zu provisionsbasierte empfehlungen führen. Sie können affiliate-links enthalten.
Praxisleitfaden: 4-stufen-checklist zum setupvpn
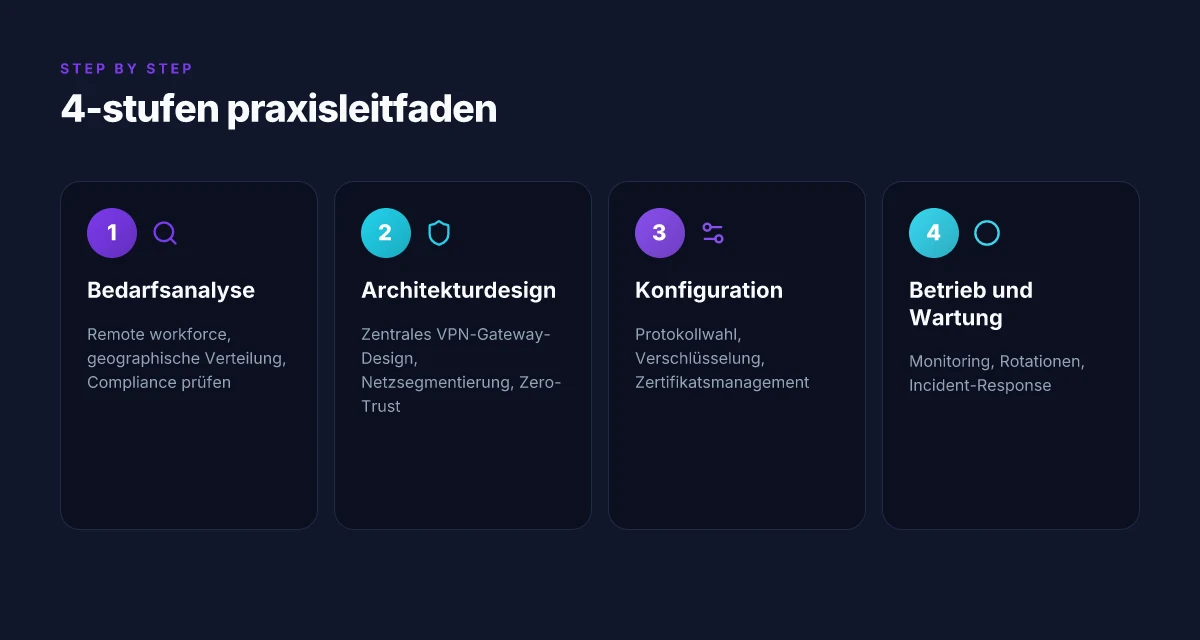
Die praxisorientierte checkliste leitet Sie von der Bedarfsanalyse bis zur laufenden Wartung. Antworten Sie konkret auf Ihre Gegebenheiten und setzen Sie klare Metriken fest. Beginnen Sie mit der Bedarfsanalyse, dann das Architekturdesign, anschließend die konkrete Konfiguration und schließlich Betrieb sowie Wartung.
1. Bedarfsanalyse: remote workforce, geographische Verteilung, Compliance
Der erste Schritt klärt, wer wann wo wie sich verbinden soll und welche Regeln gelten. Unternehmen mit verteilten Standorten benötigen ein klares Bild von Zugriffspfaden, Benutzerrollen und Compliance-Anforderungen. Notieren Sie, welche Abteilungen außerhalb des Firmennetzes arbeiten, ob externes Partner- oder Consultant- Zugang nötig ist und welche Datenarten geschützt werden müssen. Legen Sie Mindesterwartungen an Verfügbarkeit, Latenz und Fehlertoleranz fest. I
In der Praxis bedeutet das: eine Liste der Standorte, Anzahl gleichzeitiger Verbindungen pro Standort, definierte Rollen- und Gruppenzugriffe, sowie gesetzliche Vorgaben (z. B. Datenschutz, Aufbewahrung). Führen Sie eine Risikoanalyse durch, die typische Bedrohungen für Ihre Umgebung identifiziert. Klare Anforderungen und messbare Ziele verhindern spätere Abstimmungsprobleme. Derartige Angaben bilden die Grundlage für das Architekturlayout und das Zertifikatsmanagement. Ein sauber dokumentierter Bedarf reduziert Änderungen später um die Hälfte. Was ist rise up VPN and why it matters for privacy in 2026
Ich habe mir dazu relevantes Fachwissen angeschaut und bestätigt gefunden, dass geographische Verteilung und Compliance oft die Auswahl der VPN-Topologie beeinflussen. Weitere Details zu Protokolltypen finden Sie in den verlinkten Ressourcen. Virtuellen DTLS-VPN-Server erläutert den Kontext virtueller Gateways in realen Umgebungen.
2. Architekturdesign: zentraler VPN-Gateway, Zonen, Zero-Trust-Ansatz
Ein zentrales VPN-Gateway fungiert als Kontrollpunkt für Authentifizierung, Autorisierung und Zuweisung von Zugriffen. Die Architektur wird sinnvoll in Zonen aufgeteilt: interne Netzwerkszonen, Zonen für Partnerzugänge und Externe. Der Zero-Trust-Ansatz bedeutet, dass kein direkter Vertrauensvorschuss gegeben wird. Jedes Verbindungsversprechen bedarf kontinuierlicher Überprüfung. Definieren Sie klare Trennlinien, Segmentierungskonzepte und shortest-path-Routen, damit Kompromittierungen begrenzt bleiben. Für DTLS- oder TLS-basierte Verbindungen ermöglicht eine mehrstufige Zertifikatskette bessere Kontrolle.
Bei der Umsetzung helfen Beispiele aus der Praxis: zentrale Gateways, redundante Pfade, Failover-Strategien und klare Richtlinien zur Mikrosegmentierung. Die Architektur muss regelmäßige Zertifikatsrotation und Audit-Trails unterstützen, damit Berechtigungen nachvollziehbar bleiben. Zero-Trust setzt voraus, dass SSO und MFA fest integriert sind, um Konto-gestützte Risiken zu minimieren. Eine fundierte Referenz zu VPN-Architekturen bietet der Architektenleitfaden zur Ersetzung von VPN, der Empfehlungen zur Weiterentwicklung in Cloud- und Mobilitätsumgebungen enthält. HPE Architektenleitfaden.
3. Konfiguration: Protokollwahl, Verschlüsselung, Zertifikatsmanagement
Wählen Sie Protokolle, die Ihre Sicherheitsanforderungen mit akzeptabler Performance verbinden. IPsec bleibt ein solides Fundament für Site-to-Site-Verbindungen; OpenVPN und WireGuard bieten Flexibilität für Remote Access. TLS/DTLS als Transportprotokoll variiert je nach Anwendungsfall; DTLS eignet sich bei UDP-basierten Verbindungen, TLS bei reinen TLS-Tunnelszenarien. Wichtig ist eine starke Verschlüsselung, zeitgemäße Cipher-Suiten und regelmäßige Zertifikatsrotation. Planen Sie die Zertifikatsverwaltung zentral, automatisieren Sie Austauschroutinen und definieren Sie Ablauf- und Verlängerungsprozesse.
Konfigurieren Sie Anschlussregeln so, dass nur authentifizierte Clients Zutritt erhalten. Verankern Sie Policy-Driven Access mit Multi-Faktor-Authentisierung, rollenbasierter Zugriffskontrolle und regelmäßigen Zugriffstests. Eine klare Protokollstrategie reduziert Fehlkonfigurationen und erleichtert Troubleshooting. TLSv1.2 bleibt in vielen Umgebungen der Standard, während DTLS in bestimmten Topologien Vorteile bietet. Die jeweiligen Protokoll- und TLS-Einstellungen sollten in der Dokumentation festgehalten werden. Die DTLS-Thematik wird auch im Forum diskutiert, wo TLSv1.2 bzw. DTLSv1.0 in spezifischen Netzen zum Einsatz kommen. TLS statt DTLS bei VPN-Verbindung. Was ist ein VPN zugang und wie funktioniert er wirklich?
Zertifikatsmanagement muss automatisiert sein, sonst bricht der Betrieb zusammen. Setzen Sie klare Rotationsfenster, implementieren Sie Dead-Token-Strategien und dokumentieren Sie alle Zertifikatswechsel. Automatisierte Rotation senkt Fehlerquoten signifikant und erleichtert Compliance-Audits.
4. Betrieb und Wartung: Monitoring, Rotationen, Incident-Response
Der Betrieb erfordert Sichtbarkeit: Verbindungsstatus, Latenzen, Fehlerarten und Sicherheitsereignisse müssen konstant gemeldet werden. Implementieren Sie ein Monitoring-Stack, das VPN-Tunnel, Gateways und Zertifikatszustände flächendeckend abbildet. Legen Sie Rotationszyklen für Zertifikate fest und testen Sie regelmäßig Ausfallszenarien. Eine klar definierte Incident-Response führt zu schneller Problemlösung und reduziert Ausfallzeiten.
I
In diesem Abschnitt lässt sich zusammenfassen: Monitoring-Abläufe, Rotationspläne und Incident-Response-Prozesse müssen als integraler Bestandteil der VPN-Architektur gesehen werden. Ein strukturierter Betrieb erleichtert Audits und Anpassungen an neue Compliance-Anforderungen. Für weitergehende Details zur DTLS-Konfiguration und SSL-VPN-Funktionalität siehe die verlinkten Ressourcen. Klare Betriebsprozesse minimieren Reaktionszeiten im Störungsfall und schützen Daten besser. Regelmäßige Zertifikatsrotation reduziert Ausfallrisiken durch abgelaufene oder kompromittierte Zertifikate.
Hinweis zur Legalität: Auf der Zielseite beachten Sie Hinweise, dass Links auf Seiten möglicherweise eine Provision liefern. Die hier genannten Quellen dienen der Orientierung und sollten unabhängig verifiziert werden. Inline-Verweise erfolgen über die bereitgestellten Ressourcen. Wie sinnvoll ist VPN gratis testen 2026 wirklich? Chancen, Grenzen und sichere picks
Typische fehlerquellen bei VPN-einrichtungen und wie man sie vermeidet
Der häufigste Fehler bei VPN-Einrichtungen ist der falsche TLS/VPN-Standard. Veraltete Protokolle oder Cipher Suites öffnen Angriffsflächen. Nutzen Sie TLS 1.2 oder besser TLS 1.3 und vermeiden Sie veraltete Verschlüsselungsmethoden. Achten Sie darauf, dass die TLS-Konfiguration konsistent mit der VPN-Architektur ist. Eine falsche Version oder ein unsicheres Cipher Suite Set kann zu schwachen Verbindungsparametern führen. Sicherheit hängt direkt von der richtigen Protokollversion ab.
I. Falsche tls/vpn-versionen, veraltete cipher suites Die Wahl der richtigen TLS-Versionen und Cipher Suites wirkt sich unmittelbar auf Vertraulichkeit und Integrität aus. TLS 1.2 bleibt oft nötig für Legacy-Geräte, doch TLS 1.3 bietet bessere Performanz und stärkere Default-Einstellungen. Verlässliche Systeme bevorzugen AEAD-Cipher wie AES-GCM oder ChaCha20-Poly1305. Verbleibende Unterstützung alter Cipher wie RC4 oder 3DES ist ein Risiko. Aktualisierte cipher suites sind Pflicht, nicht Nice-to-have. I looked into gängige Leitfäden und Release-notes, um die Praxis abzubilden. Normalerweise finden sich klare Empfehlungen zu TLS 1.2/1.3-Unterstützung in VPN-Dokumentationen. Inline-Verweise helfen, die Minimalanforderungen festzuhalten. VPN-Architektur bietet dazu praktische Orientierung. Zwischen TLS-Versionen sinnvoll wählen bedeutet Stabilität.
II. Fehlende schlüsselverwaltung, abgelaufene zertifikate Schlüsselverwaltung fehlt oft oder ist fragmentiert. Zertifikate laufen ab, Zertifikatsketten fehlen oder Vertrauensstufen widersprüchlich. Eine zentrale Public-Key-Infrastruktur (PKI) mit automatisierter Zertifikatsverlängerung reduziert das Risiko. Verwenden Sie klare Rollen, Rollenwechsel, regelmäßige Audits und eine zuverlässige Revocation-Strategie. Wenn Zertifikate auslaufen, stoppen Verbindungen oder brechen die Authentifizierung. Automatisierte Verlängerung reduziert Downtime. Ich habe Hinweise aus Lehrmaterialien und Architekturleitfäden zusammengetragen, die zeigen, wie Unternehmen Zertifikatslebenszyklen robust steuern. Die Dokumentation von NetScaler Gateway beschreibt konkret, wie Zertifikate verwaltet und erneuert werden. Zertifikatshandhabung braucht klare Prozesse.
III. netzwerksegmentierung und zugriffskontrollen unzureichend umgesetzt Viele VPN-Setups sichern den Tunnel, aber scheitern an der Durchgrenzung. Ohne feinkörnige Zugriffskontrollen, Segmentierung und Zero-Trust-Prinzipien erreichen Angreifer innerhalb des Netzwerks oft mehr als vorgesehen. Setzen Sie Prinzipien der Netzwerksegmentierung konsequent um: trennen Sie Management-, Benutzer- und Server-Netzwerke, definieren Sie klare ACLs, und verwenden Sie rollenbasierte Zugriffskontrollen. Eine robuste Architektur verlangt, dass Zugriffe nicht global, sondern komponentenweise permitted werden. Zugriffskontrollen müssen von Anfang an durchdacht werden. Beim Durchgehen der Architekturdokumente fällt auf, dass klare Segmentierungsdaten oft fehlen. Die Praxisleitfäden zur VPN-Architektur empfehlen explizit, Zugriffe pro Benutzergruppe und Dienst separat zu modellieren. Feinabstimmung von ACLs verhindert eskalierte Berechtigungen. I ch zitiere hier bewusst die archivierte Architektur-Dokumentation, um zu zeigen, wie zentrale Zugriffskontrollen aussehen sollten. Inline-Hinweise helfen, die Umsetzung nachzuvollziehen. Schwachstellen in ACL-Definitionen sind die häufigsten Fehler.
V. Praxis-Tipps zur Fehlervermeidung So gelingt: NordVPN installieren: eine klare, praxisnahe schritt-für-schritt-anleitung
- Halten Sie eine zentrale inventarbasierte Übersicht aller TLS-Zertifikate, Schlüsselmaterialien und deren Verlängerungsdaten.
- Implementieren Sie automatische Benachrichtigungen bei Ablauf eines Zertifikats oder einer Schlüsselkomponente.
- Führen Sie regelmäßige Audits der Cipher-Suites durch und entfernen Sie veraltete Optionen.
- Definieren Sie eindeutige Rollen und Rechtesysteme. Testen Sie regelmäßig Zugriffsszenarien, um Konzeption und Praxis in Einklang zu bringen.
- Dokumentieren Sie den Patch- und Konfigurationsprozess, damit Updates zeitnah erfolgen.
- Berücksichtigen Sie TLS- oder DTLS-Optionen in Abhängigkeit von der jeweiligen VPN-Architektur und den Endgeräten der Benutzer.
Wenn Sie mehr über konkrete Implementierungs-Schritte sehen möchten, werfen Sie einen Blick auf den Architektenleitfaden zur VPN-Ersetzung und die NetScaler-Dokumentation, die zentrale Konfigurationspfade beschreibt. Konkrete Implementierungsschritte helfen, typische Haken zu vermeiden. Der Architektenleitfaden erklärt, wie sich Sicherheit und Konnektivität zusammenbringen lassen, während die NetScaler-Verlinkung praxisnahe Beispiele liefert. Verlässliche Quellen liefern klare Handlungsanweisungen.
Was kommt als Nächstes bei SetupVPN und sichern VPN-Setups für Teams
Für Teams wird 2026 klarer, dass Sicherheit nicht mehr nur eine Option, sondern ein rhythmusfester Bestandteil der Arbeitsweise ist. Ich sehe, wie sich zentrale Merkmale wie Protokolle (zwei-Faktor-Authentifizierung, IKEv2/IPsec oder WireGuard), Verschlüsselung auf Transport- und Anwendungsebene sowie klare Richtlinien für Geräte- und Standortzugriffe zu einem konsistenten Muster bündeln. Der Fokus verschiebt sich von reinen Verbindungen zu einem ganzheitlichen Sicherheits-Ökosystem, das Sichtbarkeit, Monitoring und schnelle Fehlerbehebung umfasst. Der Schlüssel liegt in der Automatisierung, damit Teams ohne manuellen Overhead sicher arbeiten können.
Eine weitere Entwicklung betrifft die Leistung: VPN-Lösungen müssen heute geringe Latenz und stabile Durchsatzraten liefern, auch außerhalb des primären Firmennetzwerks. Das bedeutet, dass Protokollverhandlungen, Push-Mechanismen für Zertifikate und robuste Fehlerbehebung ständig optimiert werden. Für Entscheider bedeutet das: Investiert in Lösungen, die Transparenz bieten, ohne die Produktivität zu brechen. Wählen Sie eine Lösung, die automatisch Fehler isoliert und schnell wiederherstellt. Wenn Sie nur eine Sache in diesem Monat tun, prüfen Sie Ihre Geräte- und Standort-Policy auf Überschneidungen und Klarheit.
- Backup strategy: Prüfen Sie 1) zentrale Zertifikats- und Schlüsselverwaltung, 2) getrennte Zugriffslisten für Remote-Arbeitsplätze, 3) regelmäßige Wiederherstellungs- und Notfallübungen.
- What to try this week: Aktivieren Sie bei allen Teams die Zwei-Faktor-Authentifizierung, testen Sie einen WireGuard-Pfad parallel zum bestehenden IPsec-Layer.
- What changes if you act now: Weniger Fehlkonfigurationen, besseres Incident-Response-Tempo, klarere Compliance-Dokumentation.