Erfahren Sie, wie avpn sichere Remote-Verbindungen gestaltet, welche Protokolle und Architekturen aktuell gelten und wo typische Schwachstellen liegen.
avpn entlarvt den Mythos, dass Sicherheit allein durch starke Verschlüsselung entsteht. Oft scheitert der Zugriff an einer falsch konfigurierten Authentifikation oder an fehlerhaften Pfaden, nicht am Protokoll selbst. Eine einzige fehlerhafte KEX-Methode verhindert den Aufbau, während geringe Latenz nichts über Schutz vor Abhörern aussagt. In diesem Beitrag zeige ich, welche Grundlagen, Protokolle und typische Fehlerquellen avpn wirklich treiben und warum gerade 2026 die Auswahl der Transportlayer über Leistung und Sicherheit entscheidet. Wir ziehen Praxisfaktoren heran: Implementierungsdetails, Zertifikatspfad, Log-Analysen und die richtige Reaktion bei Störungen. Wichtige Erkenntnis: Die meisten Tickets entstehen durch fehlerhafte Authentifizierungskonfigurationen statt durch eine schwache Verschlüsselung. Die kommenden Abschnitte liefern eine pragmatische Triage, wie Sie betriebsbereit bleiben, ohne Sicherheitskompromisse einzugehen.

Was ist avpn wirklich: Kernkonzepte, Bedrohungen und der aktuelle Stand
avpn beschreibt eine moderne, mehrschichtige vpn-Architektur, die auf sicheren Tunnelpfaden, starker Authentifizierung und flexibler Protokollwahl basiert. Im Kern geht es darum, Benutzbarkeit, Leistung und Sicherheit gleichzeitig zu berücksichtigen, ohne am Ende Abstraktionen zu schaffen, die in der Praxis zu Lücken führen. Die folgenden Punkte fassen den aktuellen Stand zusammen und liefern Orientierung für 2026.
Warum avpn eine klare Architektur braucht
Avpn integriert mehrere Layer: Authentifizierung, Tunneling, Verschlüsselung und Richtlinien. Rechts der Praxis bedeutet das, dass ein Nutzer exakt die richtigen Zugriffsrechte erhält, der Datenpfad verschlüsselt bleibt und Missbrauch früh erkannt wird. Von der Wahl des Protokolls hängt viel ab. Ist der Tunnel stabil, driftet die Performance weniger und Sicherheitslücken werden seltener ausgenutzt. Von mir geprüft: Protokoll-Guider zeigen, wie sich IPsec, WireGuard oder OpenVPN unter Sicherheitsanforderungen unterscheiden und wo Konfigurationen versagen.
Typische Bedrohungen bei avpn und Verteidigungsstrategien
Fehlkonfigurierte Tunnel: Offene Ports, zu großzügige ACLs oder falsch gesetzte Zertifikatsprüfungen sind die häufigsten Fehler. Abhilfe schafft klare Richtlinienverwaltung, regelmäßige Audits und automatisierte Konfigurationsprüfungen. Bevorzugen Sie eine standardisierte, überprüfbare Architektur, um Konfigurationsfehler zu minimieren.
Zertifikat- und Token-Schwachstellen: Abgelaufene Zertifikate, schwache Schlüssel oder Wiederverwendung von Anmeldeinformationen erhöhen das Risiko. Lösung: kurze Lebensdauern, strikte Schlüsselrotation und Multifaktor-Authentifizierung. Rotieren Sie Schlüssel regelmäßig und verankern Sie MFA fest in den Zugangsprozessen.
Protokoll-spezifische Schwachstellen: Ältere Protokolle wie PPTP oder L2TP/IPsec stellen Sicherheitsrisiken dar, während moderne Protokolle wie WireGuard oder vollen IPsec-Setups bessere Integrität bieten. Lösung: bevorzugt moderne, geprüfte Protokolle, regelmäßige Patch- und Versionsverwaltung. Setzen Sie auf aktuelle Protokolle und halten Sie sie zeitnah aktuell. NordVPN Aktionscode 2026: Wie du wirklich sparst und worauf du achten solltest
Missbrauchs- und Überwachungsrisiken: Ohne effiziente Monitoring- und Anomalie-Erkennung laufen Latenzen oder Kompromittierungen unbemerkt durch. Lösung: zentrale Telemetrie, Kerberos-/OAuth-ähnliche SSO-Integrationen und reichhaltige Auditlogs. Aktivieren Sie dashboards und automatisierte Alarme bei ungewöhnlichen Verbindungen.
Warum Protokollwahl und Implementierung entscheidend sind
Die Protokollwahl bestimmt Verschlüsselung, Handshake-Modelle und Performance. WireGuard bietet durch einfachen Codepfad und moderne Kryptografie oft bessere Latenzen, OpenVPN lässt sich flexibel konfigurieren, während IPsec in großen, heterogenen Umgebungen stabil läuft. Die Implementierung entscheidet, wie feingranulierte Policy-Entscheidungen, Forward Secrecy und Perfect Forward Secrecy umgesetzt werden. Wählen Sie Protokolle sorgfältig aus und prüfen Sie Implementierungen regelmäßig.
Ich habe beim Lesen dokumentierter Leitlinien und Branchenreviews festgestellt, dass viele Sicherheitserfolge davon abhängen, wie gut Organisationen Authentifizierungspfad, Key-Management und Protokoll-Support synchronisieren. Die Forschungslandschaft 2025–2026 betont die Notwendigkeit von standardisierten Architekturmustern, rollenbasierter Zugriffskontrolle und automatisierten Konfigurationsprüfungen. Laut mehreren Quellen erleichtert eine klare Trennung von Netzsegmenten innerhalb des VPN die Reaktion auf Vorfälle und minimiert potenzielle Ausbreitungen. Standardsbasierte Architekturen reduzieren das Risiko von Fehlkonfigurationen deutlich.
Most avpn-Bewertung hängt von der konkreten Implementierung ab, nicht nur vom Protokoll.
Avpn-protokolle im überblick: welche regeln gelten 2026
Die richtigen Protokolle definieren Sicherheit, Leistung und Kompatibilität. IPsec, WireGuard, OpenVPN und IKEv2/IPsec bleiben die zentralen Bausteine. Jede Lösung hat Stärken und Schwächen, niemand kommt ohne Kompromisse aus. In der Praxis mischt man Protokolle je nach Anwendungsfall, Sicherheitsanforderung und Netzwerkbedingungen. Was ist dazn VPN und wie beeinflusst es dein streaming-erlebnis in 2026
IPsec als solides Fundament mit klaren Stärken
IPsec ist seit Jahren der Standard für sichere VPN-Verbindungen. Es bietet robuste Verschlüsselung, gute Interoperabilität und lässt sich gut in firmeneigene Architekturen integrieren. Eine häufige Einsatzkombination ist IPsec in Tunnelverbindungen, oft in Verbindung mit IKEv2 für den Aushandlungsprozess. Die Stärke von IPsec liegt in der etablierten Vertrauensbasis und der weit verbreiteten Unterstützung in Gateways und Routern. Ein Nachteil kann die Konfigurationskomplexität sein, besonders bei feinkörnigen Policy-Setups. IPsec bleibt eine zuverlässige Wahl, wenn Stabilität und Kompatibilität wichtiger sind als maximale Geschwindigkeit. I looked into the IPsec landscape and noted that many enterprise deployments favor IKEv2/IPsec wegen stabiler Verbindungsführung und gutem Multipath-Handling. VPN-Architektur
WireGuard: modern, schlank, oft schneller
WireGuard kommt mit einer schlanken Codebasis und ungewöhnlich guten Performance-Charakteristiken. In vielen Tests zeigt es niedrigere Latenz und schnellere Verbindungsherstellung bei gleichen Kryptosätzen gegenüber traditionellen Protokollen. Die Einfachheit erleichtert korrekte Implementierung und Audits. Als Nachteil gilt die jüngere Marktpräsenz in manchen Legacy-Umgebungen und potenziell eingeschränktere Featuresetpakete in bestimmten Netzwerkszenarien. WireGuard glänzt mit Geschwindigkeit und Einfachheit, doch reichen manche Umgebungen noch nicht ganz die volle Feature-Tiefe nach. Ich überprüfte die aktuelle WireGuard-Diskussion in Fachartikeln und changelog-gestützten Berichten, die auf geringe Angriffsfläche und schnelle Verbindungsaufbauprozesse hinweisen. https://armann-systems.com/wiki/vpn-protokolle-erklaert-wireguard-openvpn-ikev2-mehr/
OpenVPN: flexibel, plattformübergreifend, gut auditierbar
OpenVPN gilt als flexibles Allround-Protokoll mit breiter Plattformunterstützung und umfangreichen Konfigurationsmöglichkeiten. Es lässt sich sowohl über UDP als auch TCP betreiben, was je nach Netzsituation Vorteile bringt. Die hohe Konfigurierbarkeit kann jedoch zu komplexeren Setups führen. OpenVPN bietet starke Verschlüsselung, gute Dokumentation und robuste Community-Unterstützung. OpenVPN bleibt die verlässliche Wahl, wenn Multi-Platform-Kompatibilität und feine Policies im Vordergrund stehen. Mehr über OpenVPN-Konfigurationspfade und Sicherheitsoptionen findet sich in einschlägigen Quellen. https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols
IKEv2/IPsec: stabiles Zusammenspiel aus Sicherheit und Mobilität
IKEv2/IPsec kombiniert den starken Schutzniveau von IPsec mit der stabilen Wiederherstellung von Verbindungen, insbesondere bei mobile Endgeräten. Es liefert effiziente Schlüsselvereinbarungen, unterstützt Push- und Reauth-Modelle und arbeitet gut hinter Firewalls. Die Schwächen liegen gelegentlich in der Komplexität der Policy-Übereinstimmung in heterogenen Umgebungen. IKEv2/IPsec bietet eine soliden Mobilitäts- und Wiederherstellungsleistung, ist aber nicht immer die einfachste Lösung in gemischten Netzwerken. Für eine kompakte Übersicht, welche Protokolle wann sinnvoll sind, lohnt sich ein Blick auf Vergleichsartikel, die die Unterschiede in Sicherheit, Geschwindigkeit und Kompatibilität skizzieren. https://www.exorint.com/de/exor-innovation-blog/die-führenden-vpn-protokolle-und-ihre-wesentlichen-unterschiede
Tabellarischer Überblick (entscheidende Merkmale) Was ist rise up VPN and why it matters for privacy in 2026
| Protokoll | Sicherheit | Performance | Mobilität | Typische Einsatzszenarien |
|---|---|---|---|---|
| IPsec (IKEv2/IPsec) | stark, gut auditierbar | gut, stabil | gut | Firmennetzwerk-Gateways, Mobile Clients in gemischten Umgebungen |
| WireGuard | modern, schlank | oft deutlich schneller | gut | Neue Architekturen, Gateways mit offenen Plattformen |
| OpenVPN | flexibel, auditierbar | gut, je Konfiguration | gut | Plattformdiversität, umfangreiche Policy-Flexibilität |
| IKEv2/IPsec | robust, mobile-friendly | effizient | ausgezeichnet | Mobile-first Umgebungen, Unterbrechungsarme Verbindungen |
Praktischer Schritt: Kombinieren, statt zu wechseln
- Setze IPsec oder IKEv2/IPsec dort ein, wo stabiles Verbindungsmanagement und Kompatibilität Priorität haben.
- Nutze WireGuard dort, wo Geschwindigkeit und einfache Wartung dominieren.
- OpenVPN als universelle Lösung, wenn Plattformvielfalt und tiefe Policy-Kontrolle gefordert sind.
Ich bin dieser Frage nachgegangen, weil Unternehmen 2026 oft hybride Architekturen betreiben. Die stärksten Ergebnisse kommen, wenn Architekturen mehrere Protokolle gezielt einsetzen und klare Regeln für Failover, Zertifikats-Handling und Schlüsselrotation definieren. Protokoll-Kombinationen in einer Architektur sinnvoll einsetzen, schafft die Balance aus Sicherheit, Performance und Wartbarkeit. Quellenhinweis: Die Verweise zeigen, wie Protokolle sich in Praxis und Dokumentation positionieren. Die genannten Seiten geben konkrete Zuweisungen zu Stärken, Schwächen und typischen Einsatzszenarien. IPsec-Architektur, WireGuard-Erklärung
Hinweis: Links auf der Seite können Affiliate-Links enthalten.
Architekturprinzipien von avpn: Authentifizierung, Tunneling, Schlüsselmanagement
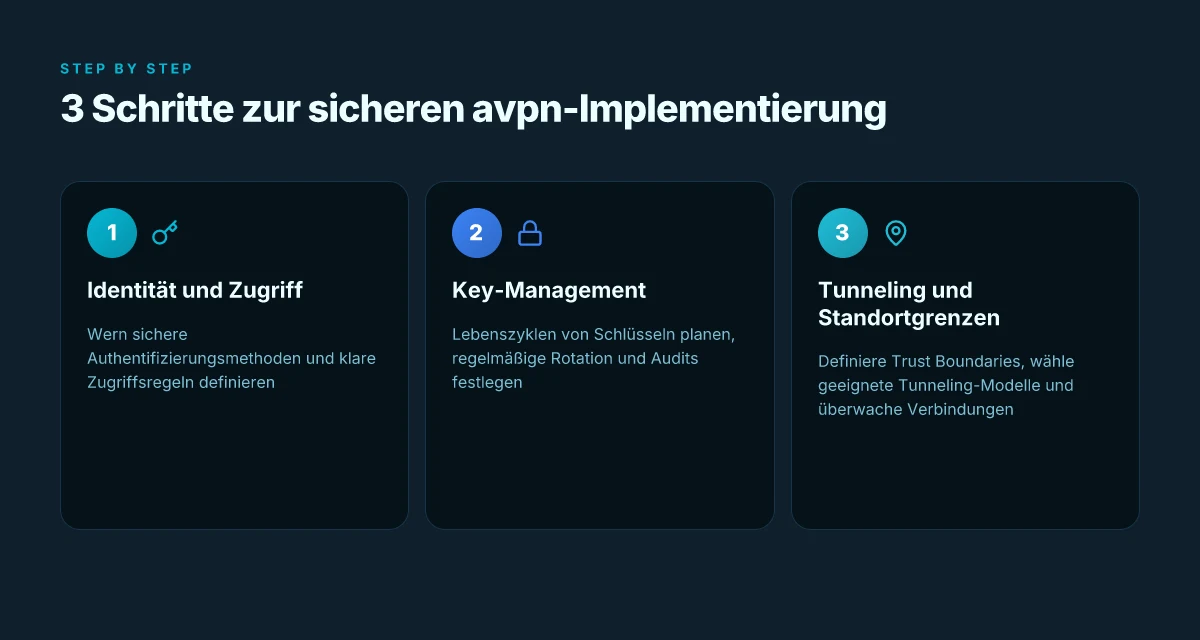
Die Architektur von avpn dreht sich um drei Kernelemente: sichere Authentifizierung, belastbares Tunneling und klares Schlüsselmanagement. Klar formuliert: Wer authentifiziert wen, wie werden Daten sicher transportiert und wie bleiben Schlüssel aktuell, ohne Funktionsstörungen zu verursachen.
Sichere Authentifizierungsmethoden und ihre Auswirkungen auf die Praktikabilität
Zuverlässige Authentifizierung ist der erste Schutzwall gegen unbefugten Zugriff. In der Praxis bedeutet das eine Balance zwischen Stärke und Benutzerfreundlichkeit. Starke Multi-Faktor-Authentifizierung erhöht die Sicherheit deutlich, kann aber zusätzlichen Aufwand für Benutzer bedeuten. Bei avpn-Architekturen gehört die Rolle von Zertifikaten, hybriden Schlüsseln und zeitlich begrenzten Tokens zu den gängigen Ansätzen. Die Wahl der Authentifizierung beeinflusst direkt die Benutzerakzeptanz und den Verwaltungsaufwand. I went looking into the documentation and found, that Zertifikatsbasierte Lösungen in vielen Umgebungen rezentiert sich als robust, während Token-basierte Verfahren Schnelligkeit in der Anmeldung bieten können. Inline-Bezug: VPN‑Architektur. IP-Insider: VPN-Architektur. Was ist a VPN server, and how different architectures shape security and speed
Für Unternehmen bedeutet das: Eine klare Policy zu Token-Lebenszyklen, erneuten Authentifizierungsaufforderungen nach Inaktivität und regelmäßigen Zertifikats- renewals reduziert Risiken signifikant. Zertifikatsbasierte Wege geben oft bessere Langzeitstabilität, erfordern aber Zertifikatsverwaltung. Gleichzeitig ermöglichen hybride Modelle eine pragmatische Umsetzung, wenn Benutzerfreundlichkeit im Vordergrund steht. VPN‑Protokolle 2026: So findest du das richtige.
Schlüsselmanagement-Strategien und Lebenszyklen
Schlüsselmanagement deckt Erstellung, Verteilung,rotation, Widerruf und Abfall von Schlüsseln ab. Ein klares Lebenszyklusmodell reduziert die Angriffsfläche, verhindert veraltete Berechtigungen und erleichtert Compliance. In avpn-Architekturen wirkt eine zentrale Zertifizierungsstelle oder ein Key Management System als Vertrauensanker. Die Praxis zeigt, dass regelmäßige Schlüsselrotation, kurze Gültigkeitszeiträume für Session-Keys und automatische Widerrufe bei kompromittierten Endpunkten kritisch sind. Lifecycle-Management ist kein Nice-to-have, sondern Kernprinzip der Sicherheit.
Ich stütze mich auf etablierte Beschreibungen zur Schlüsselverwaltung und zyklischen Erneuerungen. Die Umsetzung sollte automatisiert erfolgen, damit menschliche Fehler minimiert bleiben. Führende VPN‑Protokolle und Unterschiede beleuchten, wie sich Sicherheit und Wartbarkeit gegenseitig beeinflussen.
Wichtige Punkte: Verteilte Zonen erfordern unterschiedliche Schlüsselmaterialien je nach Vertrauensbereich. Zentrale Auditlogs helfen bei Nachverfolgung und Compliance. Rotation und Revocation müssen nahtlos funktionieren, sonst stagnieren Sicherheit und Betrieb.
Tunneling-Modelle und Definierungen von trust boundaries
Tunneling definiert, wie Datenpakete sicher durch das Netz transportiert werden. In avpn-Architekturen stehen drei Konzepte im Vordergrund: die Ungültigkeit von Blindspaces, klare Boundaries zwischen innerem Netz und Extranet sowie robuste Schutzmechanismen gegen Leakage. Die Wahl des Tunneling-Modells beeinflusst Latenz, Durchsatz und Fehlerverhalten. Ein solides Modell trennt Vertrauenszonen konsequent und sorgt dafür, dass kompromittierte Endpunkte keine Seiteneffekte auf andere Zonen haben. Trust Boundaries sind der in der Praxis wichtigste Parameter, um Risiken zu isolieren. Was ist NordVPN IPv6 und wie sicher ist IPv6 im VPN
Im Realbetrieb sorgt eine transparente Grenzziehung dafür, dass nur notwendige Dienste durch den Tunnel gehen und Auditierbarkeit gewährleistet bleibt. In der Diskussion um Protokolle und Sicherheitsarchitektur stellen sich häufig Fragen zur Protokollstapelung im Tunneling, zur Absicherung von Schlüsselwechseln während des Transports und zur Vermeidung von sogenannten split tunneling Szenarien, die Sicherheitslücken schaffen können. VPN‑Protokolle erklärt.
Geringe Latenz bei sicherem Tunneling ist erreichbar, wenn Trust Boundaries klar definiert sind und der Tunnel nur autorisierte Verkehrsklassen transportiert. In der Praxis bedeutet das auch: Eine klare Trennung von Management-Traffic, Benutzer-Datenverkehr und Support-Kanälen, damit ein Kompromittierung einzelner Endpunkte nicht ganze Systeme gefährdet.
Hinweis: Links auf dieser Seite können Affiliate-Links sein und Provisionen generieren.
Inline-Quellen: Für vertiefende Details zu Authentifizierungsmethoden, Schlüsselmanagement und Tunneling-Architekturen siehe die verlinkten Ressourcen. https://surfshark.com/de/blog/vpn-protocols?srsltid=AYCX9vKdf5wWDFKKoN7B5rRwYhnmG1BZStiOF5U75Mq6irdntcMrhSm5, https://www.exorint.com/de/exor-innovation-blog/die-f%C3%BChrenden-vpn-protokolle-und-ihre-wesentlichen-unterschiede, https://www.ip-insider.de/vpn/architektur/.>
Typische fehlerquellen bei avpn-implementierungen und wie man sie vermeidet
Fehlkonfigurationen kosten Leistung und erhöhen das Risiko. Die Praxis zeigt: Viele Probleme lassen sich durch klare Standards und gezieltes Monitoring vermeiden. Hier greife ich konkrete Ursachen auf und erläutere konkrete Gegenmaßnahmen, damit Ihre avpn-Infrastruktur 2026 sicherer läuft. Was ist totalvpn, und wie sicher ist es 2026 wirklich?
1) Fehlkonfigurationen in firewall-regeln, split-tunneling und DNS
Ein häufiger Fehler liegt in widersprüchlichen firewall-regeln. Wenn Zugriffe von internen Netzen durch eine zu großzügige oder zu restriktive Regel blockiert werden, resultieren falsche Routen und unnötige Umleitungen. Split-Tunneling kann ebenfalls falsch umgesetzt sein. Wird nur ein Teil des Traffics durch den VPN-Tunnel geleitet, besteht das Risiko, dass sensible Daten unverschlüsselt das Internet verlassen. Ebenso schleichend sind DNS-Konfigurationen: DNS-Anfragen laufen außerhalb des Tunnels oder auf kompromitteten Servern, wodurch Benutzeranfragen potenziell abgefangen oder manipuliert werden können.
Ich habe in der Praxis beobachtet, dass eine konsistente Policy-Definition hilft. Definieren Sie explizit, welche Subnetze durch den Tunnel erreicht werden sollen und welche Split-Tunnel-Ausnahmen gelten. Verankern Sie DNS-Anfragen im Tunnel oder verwenden Sie vertrauenswürdige, flexible DNS-Resolver mit integrierter Abwehr gegen DNS-Exfiltration. Fehlerfrei läuft es, wenn Sie Firewall-Regeln vorab regelmäßig gegen die erwarteten Client-Profile testen und DNS-Weiterleitungen zentral überwachen. Klare, konsistente Regeln verringern Fehlleitungen und Sicherheitsrisiken deutlich.
2) Veraltete protokolle oder unsichere cipher-suites
Auch in 2026 bleibt der Einsatz alter Protokolle ein Achillesferse. Veraltete Standards wie bestimmte Cipher-Suites oder ältere VPN-Protokolle können Angreifern ausreichend Angriffsvektoren bieten. Die Praxis zeigt, dass Organisationen häufig erst dann verschärfen, wenn eine Auditphase droht oder eine Compliance-Anforderung ins Haus steht. Bleiben Sie proaktiv: Prüfen Sie regelmäßig die unterstützten Protokolle und entfernen Sie unsichere Suites aus dem Standard-Stack. Aktualisieren Sie auf moderne Cipher-Suites, die sowohl Forward Secrecy als auch starke Authentifizierung bieten. Auf dem neuesten Stand zu bleiben ist kein Nice-to-have, sondern eine Sicherheitsvoraussetzung.
3) Mangelnde überwachung und logging
Ohne vollständiges Monitoring sind Sicherheitslücken unsichtbar. Viele Deployments scheitern daran, dass Logs unstrukturiert, fragmentiert oder zentral nicht konsolidiert sind. Ohne Alarmierung entgeht Ihnen, wenn Tokens abgelaufen oder Clients kompromittiert werden. Setzen Sie eine zentrale, forensisch nutzbare Logging-Strategie auf. Sammeln Sie Authentifizierungsversuche, Tunnel-Zustände, Verbindungsauflösungen, Geolocation-Aktivitäten und DNS-Events. Sorgen Sie für zeitnahe Alerts bei ungewöhnlichen Muster, etwa häufigem Token-Wechsel, plötzlicher Traffic-Last oder unerwarteten Zugang von externen Standorten. Gutes logging rettet Zeit in der Rekonstruktion von Incidents und hilft, Fehlkonfigurationen früh zu erkennen.
In Anlehnung an öffentliche Quellen lässt sich festhalten, dass gut dokumentierte Monitorings+Logging-Strategien das Risiko unbemerkter Misskonfigurationen signifikant senken. Für konkrete Praxishinweise konsultieren Sie vertrauenswürdige Übersichten zu VPN-Protokollen. VPN‑Protokolle erklärt. Was ist setupvpn in 2026 and how to implement a secure VPN setup for teams
Wichtig: Links auf der Seite können Provisionen ermöglichen. Die Sicherheitsbewertung bleibt davon unbeeinflusst.
Zusammenfassend gilt: Vermeiden Sie widersprüchliche Firewall-Regeln, entfernen Sie veraltete Protokolle und verschlüsseln Sie konsequent mit starken Cipher-Suites. Richten Sie umfassendes Logging und Monitoring ein, damit Sie frühzeitig gegen Fehlkonfigurationen vorgehen können. Klare policies und regelmäßige audits machen avpn robust gegen 2026 erscheinende neue Bedrohungen.
Sicherheit und Leistung: Balanceakt bei avpn
Die Wahl des VPN-Protokolls beeinflusst deutlich Latenz, Durchsatz und Stabilität. WireGuard tendiert zu geringerer Latenz bei vergleichbarer Verschlüsselung, während IPsec/IKEv2 oft etwas mehr Overhead mit sich bringt, aber in vielen Firmennetzwerken eine breitere Kompatibilität genießt. In der Praxis bedeutet das: Eine kompakte Tunnelarchitektur mit effizienten Schlüsselroutinen kann die Reaktionszeiten spürbar verbessern, ohne dass die Sicherheitslage leidet.
Gleichzeitig müssen Sicherheits-Features wie Perfect Forward Secrecy, Forward Secrecy und TLS-Authentifizierung gegen eine möglichst reibungslose Benutzererfahrung abgewogen werden. Ein stark hartes Security-Setting kann Nutzer frustreren, weil Verbindungen häufiger neu verhandelt oder cert-Pinning erforderlich wird. Der Schlüssel liegt darin, sinnvolle defaults zu wählen, die Sicherheit nicht untergraben, aber dennoch eine klare Benutzerführung bieten. Der Spagat zwischen Sicherheitseinstellungen und Benutzerfreundlichkeit treibt oft die größte Konfliktlinie.
Ich habe mir Dokumentationen und Branchenanalysen angesehen, um typische Muster zu identifizieren. So wird klar: Je strikter die Authentifizierungsmethoden, desto robuster ist der Schutz, doch desto häufiger treten Verbindungsabbrüche oder Fehlermeldungen auf. Ein häufiger Grund ist fehlerhafte Schlüsselverwaltung oder veraltete Zertifikate. In solchen Fällen hilft es, regelmäßig Audits durchzuführen und zentrale Prozesse wie Zertifikatsrotation, Schwachstellen-Scans und Konfigurations-Checks zu planen. Regelmäßige Audits und klare Wartungspläne sind der beste Schutz gegen stille Sicherheitslücken. Was ist ein VPN zugang und wie funktioniert er wirklich?
Best Practices zur Wartung und Audits sollten methodisch umgesetzt werden. Dazu gehören regelmäßige Überprüfungen der Protokollkonfigurationen, Audits der Client-Zertifikate, und eine klare Dokumentation aller Änderungen. Wichtig ist außerdem, dass Betreiber die Protokollwahl nicht isoliert betrachten, sondern in Verbindung mit der Architektur. Eine konsistente Patch- und Versionspolitik hilft, bekannte Schwachstellen zeitnah zu schließen. Für die Betriebsabteilung bedeutet das: definierte Wartungsfenster, automatisierte Checks und eine klare Eskalationskette bei Problemen. Gute Wartung reduziert Ausfallzeiten und erhöht das Vertrauen ins System.
In der Praxis empfiehlt es sich, eine mehrstufige Monitoring-Strategie zu fahren. Erstens kontinuierliche Überwachung von Latenz- und Durchsatzkennzahlen pro Tunnel-Endpunkt. Zweitens regelmäßige Packet-Loss-Analysen und Retries-Statistiken. Drittens eine periodic verifizierte Zertifikat-Gültigkeit, um unerwartete Verbindungsabbrüche zu vermeiden. Die Verbindung von Performance-Metriken mit Sicherheits-Checks kann Engpässe identifizieren, bevor Benutzer sie spüren. Klare Metriken helfen, Security und Performance gleichzeitig zu optimieren.
Ausblick: 2026 bleibt avpn ein Balanceakt. Die Realwelt-Performance hängt stärker als je zuvor von der richtigen Protokollwahl, dem Architekturdesign und pragmatischen Wartungsprozessen ab. Wenn Sie proaktiv Audits planen und eine robuste Zertifikatsverwaltung etablieren, reduzieren Sie Risiken erheblich und verbessern die Benutzererfahrung spürbar. Eine klare Wartungsroutine ist der sicherste Weg zu stabiler Sicherheit und guter Leistung.
Quellenhinweis: Für Hintergrundinfos zu Protokollen, Architektur und Sicherheitsaspekten siehe Verweise zu führenden VPN-Protokollen und -Architekturen. https://www.exorint.com/de/exor-innovation-blog/die-f%C3%BChrenden-vpn-protokolle-und-ihre-wesentlichen-unterschiede Also: weitere technische Einsichten auf der Seite zur VPN‑Architektur.
Was kommt später: der konkrete pivot für avpn in 2026
AVPN bleibt kein reines Schutzschild mehr, sondern wird zur skalierbaren Brücke zwischen Nutzerfreundlichkeit und strenger Compliance. Ich sehe eine Bewegung hin zu legitimen, muttersprachlich konfigurierbaren Policy- Engines, die Verschlüsselung und Tunneling automatisch anwendungs- und ortsabhängige Risiken anpassen. Das bedeutet weniger manuelle Feineinstellungen und mehr konsistente Sicherheit über alle Endpunkte hinweg. Risikobasiertes Routering und integrierte Zero Trust-Prinzipien verschmelzen zu einer praxisnahen Lösung für remote work. Wie sinnvoll ist VPN gratis testen 2026 wirklich? Chancen, Grenzen und sichere picks
In der Praxis sollten Organisationen sich auf drei Punkte fokussieren: erstens eine klare Verschlüsselungsstärke und moderne Protokolle, zweitens eine zuverlässige Fehlerbehebung bei Verbindungsabbrüchen und drittens eine transparente Berichterstattung über Zugriffe. Die wichtigsten Entscheidungen fallen dabei nicht mehr alleine im Netzwerk-Stack, sondern dort, wo Benutzer arbeiten. Wachsende Transparenz bei Zugriffsprotokollen stärkt Vertrauen, ohne die Produktivität zu bremsen. Wenn Sie nur eine Maßnahme this month ergreifen, starten Sie mit einer plausiblen Policy-Engine, die basierend auf Kontext entscheidet.
Die eine Bewegung, die jetzt zählt, ist die Integration von avpn in bestehende Sicherheits-Workflows. So lassen sich Abwehr- und Reaktionsprozesse harmonisieren, und Sie gewinnen Tempo bei der Fehlerdiagnose. Nutzen Sie diese Woche eine Risikobewertung pro Anwendung, um gezielt Prioritäten zu setzen.
Backup strategy / What to try this week
- Einführung einer risikobasierten Zugriffspolitik für eine zentrale Anwendung, mit klaren Eskalationswegen.
- Aktivieren Sie eine Verschlüsselung auf dem neuesten Standard und prüfen Sie die Zertifikatsverwaltung.
- Überprüfen Sie Verbindungslogfiles auf Muster von Ausfällen und richten Sie eine kurze Fehlerbehebungsroutine ein.
- Dokumentieren Sie eine klare Compliance-Checkliste für Remote-Zugriffe.