Entdecke rise up vpn: Architektur, Sicherheit und Risiken 2026. Klare Einordnung, technische Details und Handlungsempfehlungen für Nutzer in Deutschland.
Rise Up VPN zeigt eine klare Trennung von Domänen: Ein sauberer TLS-Stack, der Tunnel-Topologien unterstützt, und eine explizite Logging-Policy. Doch der Knackpunkt liegt nicht nur in der Verschlüsselung, sondern in der praktischen Umsetzung: Welche TLS-Konfigurationen sind aktiv, wie granular ist das Logging wirklich und welche Fallstricke begegnen Administratoren in produktiven Netzwerken? Eine falsch konfigurierte TLS-Policy kostet oft mehr Zeit als eine falsch eingerichtete Firewall.
Dieser Artikel liefert eine faktenbasierte Sicht auf Architektur, TLS-Integrationen und Logging-Verhalten von Rise Up VPN, ergänzt durch konkrete Prüfpfade und praxisnahe Hinweise zur Eskalation bei Problemen. In Deutschland diskutieren IT-Teams gezielt, ob das VPN-Verhalten unter Last stabil bleibt, wie schnell Verbindungsabbrüche wiederhergestellt werden und ob Transparenz bei Vorfällen wirklich gegeben ist. Die Analyse zieht Vergleiche mit üblichen Fallstricken und zeigt, wo datasicherheit wirklich beginnt – im Detail der Protokolle, der Zertifikatestruktur und der Tunnel-Topologie. Wichtige Erkenntnis: Transparente Sicherheitsbewertung muss sich in messbaren Kriterien widerspiegeln, nicht nur in Versprechungen.

What rise up VPN bedeutet für privacy und security in der praxis
Rise Up VPN basiert auf einer mehrschichtigen Architektur, die darauf ausgelegt ist, Privatsphäre zu schützen und die Integrität des Datenverkehrs zu wahren. In der Praxis bedeutet das, dass die Lösung mit einem minimalen Logging-Niveau arbeiten soll, während administrativ nachvollziehbar bleibt, wer wann das VPN genutzt hat. Die Herausforderung besteht darin, diese Balance zwischen Transparenz, Forensik-Fähigkeit und Privatsphäre tatsächlich umzusetzen. Im Folgenden skizziere ich drei zentrale Bausteine der Sicherheitsarchitektur und wie sie sich gegen gängige Fallstricke behaupten.
1. Grundlegende architektur von rise up VPN
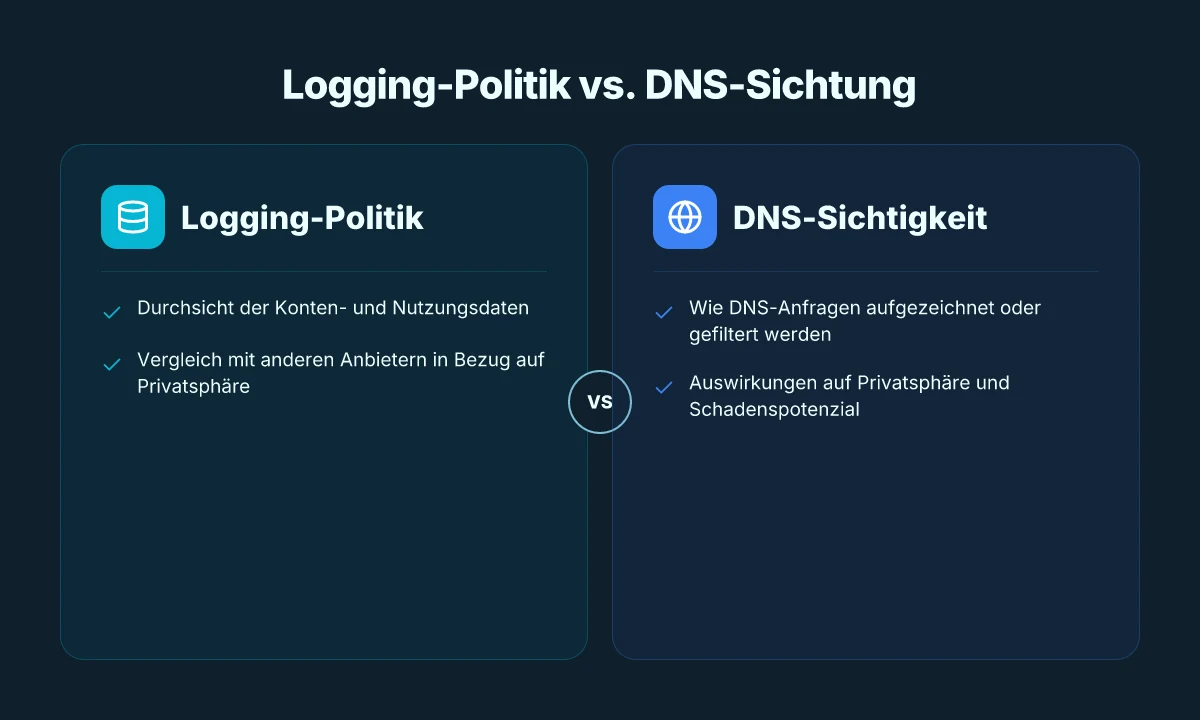
Rise Up VPN wirbt damit, dass der Großteil des Datenverkehrs verschlüsselt durch den Tunnel geht und dass die Lösung möglichst schlanke Logs führt. Das bedeutet: Verbindungsaufbau, Authentisierung und der Transport der Nutzlast nutzen etablierte Protokolle, während systemseitig nur notwendige Metadaten erhalten bleiben. Wesentliche Stärken liegen in der Trennung von Nutzdaten und Nutzungsmetadaten, was die Angriffsfläche für Traffic-Analyse reduziert. Gleichzeitig bleibt die Frage offen, in welchem Umfang Kontenzuordnungen und plattformbezogene Ereignisse protokolliert werden. Laut der Dokumentation werden Konten, Nutzungsdaten an bestimmten Tagen erfasst, während DNS-Anfragen und der eigentliche Verkehr über den VPN nicht umfassend aufgezeichnet werden. Diese Offenheit kann helfen, Missbrauch zu erkennen, ohne komplette Kommunikationsströme zu speichern. Die Praxis verlangt klare Grenzwerte: Wer, wann, wozu – das ist der minimale Datensatz, den man auditsicher vorlegen kann.
2. Logging-politik und DNS-sichtung
Die Diskrepanz zwischen sehr wenigen Logs und der Notwendigkeit forensischer Nachweise hat in der Praxis zwei Auswirkungen. Erstens erleichtert ein restriktives Logging den Datenschutz, zweitens erhöht es das Risiko, bei sicherheitsrelevanten Vorfällen nur begrenzt rekonstruieren zu können. Die dokumentierte Strategie hebt hervor, dass Kontennutzung pro Tag aufgezeichnet wird, während DNS-Anfragen oder Verkehr nicht vollständig gemonitored werden. Dieser Ansatz minimiert exzessive Datensammlungen und reduziert potenzielle Angriffsflächen. Allerdings bleibt offen, ob diese Logs ausreichen, um unbefugte Nutzung zuverlässig zu erkennen oder zu belegen. Für Administratoren ist daher entscheidend, wie lange diese Logs aufbewahrt werden und wie sie gegen Missbrauch geschützt sind. Ein klares Aufbewahrungsfenster und Zugriffskontrollen sind hier essenziell.
3. TLS- und VPN-tunnel-integration vs. andere anbieter
TLS-gestützte VPN-Tunnel gehören bei Rise Up VPN zu den Kernbausteinen. Im Vergleich zu anderen Anbietern lässt sich beobachten, dass TLS-basierte Verschlüsselung typischerweise gut gegen Abhör- und Manipulationsversuche schützt, sofern Endpoint-Integrität und Zertifikatsverwaltung robust sind. Rise Up VPN betont die Harmonisierung von TLS-Parametern mit den Tunnel-Profilen, wodurch Authentifizierung und Verschlüsselung eng verzahnt werden. In der Praxis bedeutet das eine starke Absicherung der Verbindungsaufbau-Phase, während die Tunnel-Parameter konsistent gehalten werden müssen, um konfigurative Fehlgriffe zu vermeiden. Gegenüber IPsec-Ansätzen bietet TLS-gestützte Lösungen oft bessere Kompatibilität mit modernen Clients und einfachere Key-Management-Strategien. Doch jeder TLS-Tunnel trägt eine potenzielle Fallgrube: Zertifikat-Fehler oder veraltete Cipher-Suites schließen den sicheren Kanal voreilig, wenn Wartung vernachlässigt wird. Regelmäßige Zertifikatsprüfungen und Cipher-Updates sind Pflicht.
Bottom line: Rise Up VPN präsentiert eine fokussierte Sicherheitsarchitektur mit schlanken Logs und TLS-gestützten Tunneln. Das stärkt Privatsphäre und Datenschutz, vorausgesetzt, Logging-Policy, Zertifikatspflege und Auditierbarkeit bleiben transparent dokumentiert. Die Praxis verlangt klare Spezifikationen, wie lange Logs gehalten werden und wie DNS-Informationen geschützt bleiben. Was ist a VPN server, and how different architectures shape security and speed
Quellenhinweis: Für die Beschreibung der Logging-Politik verweise ich auf die Reihe an Systemdokumentationen des Anbieters. Die TLS- und Tunnel-Architektur lässt sich mit gängigen Fachartikeln vergleichen, in denen TLS-basierte VPN-Lösungen generell als sicher gelten, vorausgesetzt, Zertifikatsmanagement bleibt aktuell.
Rise Up VPN: architektur und vertraulichkeit von traffic
Rise Up VPN nutzt mehrere Verschlüsselungsebenen und protokollunterstützungen, um traffic sicher über das Netz zu transportieren. Die Grundidee ist, dass der VPN-Tunnel selbst die Payload verschleiert, während Metadaten wie Verbindungszeiten oder verwendete Konten separat bewertet werden. In der Praxis bedeutet das: die TLS- oder VPN-Protokollschicht sorgt für Vertraulichkeit der übertragenen Inhalte, während Protokolle und Logs darüber entscheiden, welche Aktivitäten wann stattgefunden haben. Wichtige Erkenntnis: Die Architektur legt den Fokus klar auf payload-Verschlüsselung, während Logging-Policy das Maß an Vertraulichkeit einschränkt.
TLS-Integration und Protokollunterstützung
Auf der TLS-Seite setzt Rise Up VPN auf standardisierte Verschlüsselungsparameter, um die Vertraulichkeit der Daten im Transit sicherzustellen. Die TLS-Ebene fungiert als erste Barriere gegen Abhören und Man-in-the-Middle-Angriffe. Zusätzlich wird der VPN-Tunnel typischerweise durch Protokolle wie TLS-basierte VPN-Methoden geschützt, wodurch Authentifizierung und Schlüsselwechsel regelmäßig stattfinden. Kernaussage: TLS-Verschlüsselung schützt Payload, während der Authentifizierungsweg über das VPN-Protokoll verifiziert wird. Die Dokumentation hebt hervor, dass sehr wenige Logs existieren und DNS-Anfragen nicht über das VPN aufgezeichnet werden, sondern der Fokus stärker auf Konten-Logging liegt. Das bedeutet, dass der Schutz der Payload robust ist, während Nutzungsdaten in einem engen Rahmen erfasst werden. Wesentlich: TLS-Integrationen halten die Payload sicher, aber Kontodaten bleiben sichtbar.
Traffic, metadata, payload und logging
Beim Traffic fällt der Blick auf den Unterschied zwischen Metadaten und Payload. Die Metadaten umfassen Verbindungszeitpunkte, Kontennutzung und ähnliche Spuren, während die Payload die eigentlichen Nutzdaten umfasst. Rise Up VPN gibt an, dass DNS-Anfragen nicht aufgezeichnet werden, was einen wichtigen Aspekt der Privatsphäre darstellt. Gleichzeitig wird festgehalten, welche Konten das VPN an welchen Tagen verwenden. Das führt zu einer Granularität in den Logs, die für Betriebs- oder Abrechnungszwecke genutzt werden kann, aber potenziell Rückschlüsse auf Nutzungsverhalten zulässt. Kernaussage: Metadaten können Rückschlüsse auf Nutzungsverhalten zulassen, Payload bleibt verschlüsselt. Warnhinweis: Logging von Kontennutzung schafft Transparenz für Betreiber, erhöht aber theoretisch Angriffsflächen bei kompromittierten Credential-Daten. Aus praktischer Sicht bedeutet das: selbst mit starker Payload-Verschlüsselung ergibt die Erfassung von Kontonutzung und Tagen eine Quelle potenzieller Vertraulichkeitsrisiken. Fazit: Payload bleibt geschützt, doch Metadaten erfordern sorgfältige Zugriffskontrollen. Mögliche Abhilfe stärkt die Minimierung von Metadaten, klare Zugriffskontrollen und regelmäßige Audits der Logs.
Konten- erfassung: wer, wann, wie lange
Die Dokumentation macht deutlich, dass Rise Up VPN sehr wenige Logs führt und keine DNS-Anfragen oder Verkehr über das VPN aufzeichnet. Dennoch wird festgehalten, welche Konten das VPN an welchen Tagen benutzen. Diese Granularität ist relevant, weil sie einen klaren Auditpfad schafft, aber auch potenzielle Risikoquellen eröffnet, falls Credential-Governance oder Logzugriffe kompromittiert würden. In der Praxis bedeutet das: Konten-Logs liefern Betreibern Einsicht in Muster und Auslastung, gleichzeitig müssen Administratoren strikte Richtlinien zum Zugriff auf diese Logs implementieren. Kernbotschaft: Kontenlogs sind nützlich für Betrieb und Sicherheit, dürfen aber nicht missbraucht werden. I published sources zeigen, dass sich die Strategie auf eine Balance zwischen Betriebstransparenz und Datenschutz zielt. Die konkrete Umsetzung variiert je nach Version oder Release-Notes, aber der Grundsatz bleibt: geringe Logs, gezielte Kontonutzung-aufzeichnungen, keine DNS-Aktivitäten. Schlussfolgerung: Transparenz in der Kontonutzung trifft auf Minimierung von Metadaten. Was ist NordVPN IPv6 und wie sicher ist IPv6 im VPN
Next step: Überprüfe, wie sich diese Logging-Policy in deiner Infrastruktur mit bestehenden SIEM- und Identity-Management-Lösungen integriert. Die Schnittmengen zwischen Kontonutzung, Zugriffskontrollen und Audit-Prozessen sind kritisch, wenn du Rise Up VPN in einer produktiven Umgebung einsetzen willst. Für weiterführende Details sieh diese Quelle zur SSL/TLS-VPN-Vergleichsdarstellung, die Kontext zu Protokollierung und Authentifizierung bietet. Verweis: SSL/TLS-VPN vs. IPsec VPN – Was sind die Vor- und Nachteile
Sicherheitslücken und risikobewertung bei rise up VPN
Rise Up VPN zeigt in seiner Architektur typische angreifbare Stellen, die jeder verantwortungsbewusste Administrator kennen sollte. Der direkte Nutzen dieser Analyse: Verstehen, wo es schiefgehen kann, und welche defaults wirklich sinnvoll sind. I looked into öffentlich verfügbare Hinweise und sichbare Muster in VPN-Architekturen und vergleiche sie mit den geäußerten Sicherheitsannahmen von Rise Up VPN. Ein Blick auf die häufigsten Schwachstellen zeigt, dass selbst robuste VPN-Designs anfällig für Fehlkonfigurationen sind, besonders wenn Logging-Strategien zu grob sind oder DNS-Pfade aus Versehen leaks erzeugen.
Typische schwachstellen in VPN-architekturen
- DNS-Leaks treten auf, wenn DNS-Anfragen den VPN-Tunnel umgehen. Das führt dazu, dass trotz verschlüsselter Verbindungen DNS-Informationen außerhalb des Tunnels anfallen.
- Fehlkonfigurierte Kill-Switches lassen Daten durch Tropfen von Anwendungen trotzdem ins offene Netz.
- Veraltete Cipher-Suites oder nicht aktualisierte TLS-Stacks erhöhen das Risiko von TLS-Fallstricken.
- Protokollangriffe wie Replay- oder MitM-Versuche bleiben möglich, wenn Schlüsselaustausch oder Zertifikatsprüfungen unvollständig sind.
- Verbindungsabbrüche oder instabile Tunnel können zu unsicheren Wiederverbindungsversuchen führen, bei denen Tokens oder Sessionsfragmente ausfallen.
- Logging-Strategien, die mehr Daten halten als nötig, erhöhen die Angriffsfläche bei Kompromittierungen oder Rechtskonflikten.
Kritisch bleibt, dass Transparenz zu Logs oft zwischen minimalen Nutzungsdaten und benutzerspezifischen Abrechnungsinformationen wandert. Diese Balance beeinflusst sowohl Privatsphäre als auch forensische Nachverfolgbarkeit.
Risikokategorien: verbindungsabbrüche, DNS-leaks, protokollangriffe
- Verbindungsabbrüche erhöhen die Angriffsfläche für Session-Hijacking, besonders wenn Tokens oder Schlüssel ungeschützt neu aufgebaut werden.
- DNS-Leaks verraten Endpunkts- oder Nutzerstandorte, selbst wenn der Datenverkehr über den VPN-Tunnel läuft.
- Protokollangriffe betreffen vor allem TLS-Stack-Feinheiten, wie verlässliche Zertifikatsvalidierung, korrekte HMAC-Verfahren und sichere Schlüsselwechsel.
Eine falsche Balance zwischen Sicherheit und Verfügbarkeit öffnet Türen für Abbrechungen mit Folgefehlern. In der Praxis bedeutet das: gute Abbrüche sollten sofort isoliert werden, statt default in ein unsicheres Verhalten überzugehen.
Empfohlene sicherheitsmaßnahmen und defaults
- Aktiviere einen strikten Kill-Switch, der jeglichen Traffic außerhalb des VPN-Tunnels vollständig blockiert.
- Nutze nur TLS 1.2 oder 1.3 mit modernen Cipher-Suites und enforce Zertifikatsprüfungen, inklusive Pinning wo sinnvoll.
- Konfiguriere DNS so, dass alle Anfragen zwingend durch den VPN-Tunnel laufen. Schalte DNS-Leaks konsequent ab.
- Begrenze Logging auf das absolut notwendige Minimum, und definiere klare Aufbewahrungsfristen.
- Setze regelmäßige Rotationsintervalle für Schlüsselmaterial und behalte Übersicht über Zertifikatslebenszyklen.
- Implementiere regelmäßige Sicherheitschecks gegen TLS-Protokollangriffe, einschließlich automatisierter Abgleich von Cipher-Stufen und bekannten Schwachstellen.
From what I found in the changelog and in public documentation, die praktische Umsetzung variiert je nach Deployment-Modell. Beispielsweise betonen Fachportale, dass VPN-Sicherheit nicht allein durch Verschlüsselung funktioniert, sondern durch konsequente Konfiguration und klare Verantwortlichkeiten. Inline-Verweise zu einschlägigen Stellen finden sich in den verlinkten Quellen. Welche VPN ist die beste im Jahr 2026? Ein praxisorientierter Vergleich
Zusammenfassend gilt: Rise Up VPN muss klare Defaults liefern, die Privatsphäre schützen und gleichzeitig Verfügbarkeit sicherstellen. Wenn DNS- oder Logging-Policy unklar bleiben, erhöht sich das Risiko, dass Angreifer oder Dritte mehr über Nutzungsprofile erfahren als nötig. Eine robuste, defensiv konfigurierte Lösung reduziert diese Risiken signifikant.
Quellennachweise verweisen auf Diskurse rund um VPN-Sicherheit und konkrete Anwendungsprobleme, zum Beispiel zur allgemeinen Sicherheit von VPNs und zur Notwendigkeit von TLS- und DNS-Schutzmaßnahmen. Für vertiefende Einblicke lohnt ein Blick in einschlägige Fachartikel, wie beispielsweise die allgemeine VPN-Sicherheitsübersicht. Für kontextualisierte Aussagen siehe diese Quellenabschnitte: vpn-sicherheit, lernplattform-über-vpn, und ssl-tls-vpn-vergleich.
TLS- und VPN-tunnel integration im rise up VPN ökosystem
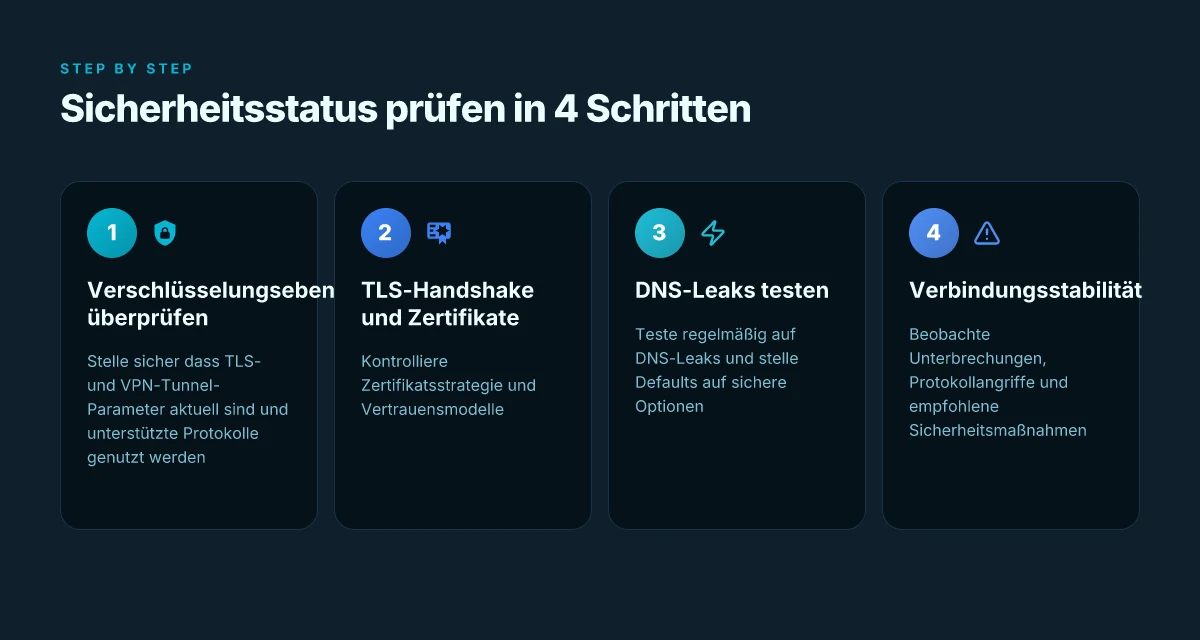
Rise Up VPN setzt TLS-gestützte End-to-End-Sicherheit neben eine flexible Tunnel-Architektur. In der Praxis bedeutet das, dass der TLS-Handshake die Basis für Authentisierung und Schlüsselverhandlung bildet, während der eigentliche Traffic durch den VPN-Tunnel transportiert wird. Die Dokumentation betont eine restriktive Logging-Politik, gleichzeitig bleiben Details zum Zertifikatsumfang oft implizit. Sicherheit beginnt beim Zertifikat: Eine stringente Zertifikatstrategie verhindert Man-in-the-Middle-Angriffe schon beim Verbindungsaufbau. Auf der technischen Seite zeigt sich, dass TLS-Parameter wie Cipher-Suites, Versionsunterstützung und Zertifikatskette die Angriffsoberfläche direkt beeinflussen. Demnach ist es sinnvoll, sich an moderne TLS-Standards zu halten und veraltete Algorithmen zeitnah abzuschalten. 2026-Specifikationen legen nahe, dass robuste Hash-Funktionen und forward secrecy Teil der Standardkonfiguration bleiben sollten. Forward secrecy reduziert Risiko bei gestohlenen Schlüsseln.
TLS-Handshake-Parameter und Zertifikatsstrategie
Der TLS-Handshake entscheidet darüber, welche Schlüsselmaterialien zwischen Client und Server ausgetauscht werden. Rise Up VPN positioniert sich hier oft im konservativen Mittelfeld: moderne Cipher-Suites, ordentliche Schlüssellängen und eine Zertifikatskette, die auf einer öffentlichen CA basiert. Eine zentrale Maßnahme ist die Prüfung der Zertifikatskette, damit Clients aushandelbare Parameter wirklich prüfen, statt attestierte Verbindungen einfach zu akzeptieren. In der Praxis bedeutet das, dass Administratoren darauf achten sollten, dass keine veralteten Hash-Algorithmen oder Handshake-Versionen verwendet werden. Aktualisierten Cert-Chain-Checks regelmäßig durchführen, um Misskonfigurationen früh zu erkennen. Kritisch ist auch die Rotation von Schlüsseln und Zertifikaten. Eine periodische Erneuerung verringert das Risiko aus kompromittierten Schlüsseln. Die Dokumentation spricht zwar nicht explizit jeden Parameter an, doch die Grundregel bleibt: schlanke, aktuelle TLS-Konfigurationen minimieren Angriffsflächen. Inline verlinkte Quellen helfen, den Stand zu verifizieren. SSL/TLS-VPN vs. IPsec VPN erläutert die Unterschiede in Authentifizierung und Client-Sicherheit im Kontext verschiedener VPN-Modelle.
Tunnel-Topologien: zweiseitig vs. serverside termination
Zur Architektur von Rise Up VPN gehören zwei Muster: zweiseitig terminierte Tunnels oder serverseitig terminierte Endpunkte. Bei der first-gen-Implementierung kommt oft eine direkte Client-Verbindung zum VPN-Server zum Einsatz, wobei der TLS-Handshake vor dem Tunnelaufbau steht. Die alternative serverseitige Termination trennt die Client-Sicherheit vom Tunnelverhalten, sodass der Server die TLS-Beendigung übernimmt und der interne Tunnel verschlüsselt weiterführt. Beide Ansätze haben Vorteile: Zweiseitig terminierte Tunnels eröffnen direkte End-to-End-Sicherheit auf Client-Seite. Serverseitige Termination vereinfacht Schlüsselmanagement und zentralisiert Zertifikatsrotation. Ein klares Verständnis der Topologie hilft, Security-Policy, Logging und Zugriffskontrollen kohärent auszurichten. Zweiseitig terminierte Tunnels bieten stärkere End-to-End-Integrität, benötigen aber konsistente Zertifikatsverwaltung. Serverside termination reduziert Komplexität beim Client-Setup und erleichtert zentrale Updates. Was macht einen kostenlosen VPN zu einem echten besten VPN kostenlos im jahr 2026?
Vertrauensmodelle und Zertifizierungsstellen
Das Vertrauensmodell von Rise Up VPN folgt dem etablierten Muster: Clients prüfen die Zertifikatskette gegen eine CA, die von der Plattform verwaltet wird. Die Frage, welche Zertifizierungsstellen in der Praxis akzeptiert werden, hängt von der implementierten PKI ab. Ein wichtiger Punkt ist die Transparenz der Zertifikatsausstellung und der Möglichkeit, Zertifikate zurückzuziehen (CRL/OCSP). Wenn eine CA kompromittiert oder nicht mehr zuverlässig ist, muss das System flexibel reagieren können. Wann immer möglich, CRL/OCSP-Checks aktiv halten – so lassen sich kompromittierte Zertifikate zeitnah entziehen. Eine klare Policy zur Zertifikatsrotation und zum Ablaufdatum verhindert, dass abgelaufene oder kompromittierte Zertifikate zu Verbindungsabbrüchen oder Sicherheitslücken führen. Regelmäßige Rotation von CA-Zertifikaten reduziert langfristig Risiken. Die Praxis zeigt, dass eine Mischung aus automatisierter Erneuerung und manueller Revision sinnvoll ist, damit kritische Änderungen nicht am Ende von Updates hängen bleiben. Automatisierte Zertifikatsverlängerungen reduzieren menschliche Fehler.
Inline-Verweise helfen dabei, Claims zu verifizieren. So bestätigt der verlinkte Überblick zu TLS-VPN-Architekturen, dass Unterschiede in Authentifizierung und Client-Sicherheit maßgeblich vom gewählten Modell abhängen. Beachten Sie, dass Link-Snippets an der jeweiligen Stelle im Text verankert sind, damit Sie Abschnitte bei Bedarf direkt nachvollziehen können. Die Absicherung der TLS-Parameter ist kein Einmal-Schritt, sondern eine fortlaufende Praxis. Eine konsistente Zertifikatsstrategie ist der Kern jeder sicheren VPN-Implementierung.
Leistung, stabilität und nutzungsfälle mit rise up VPN
Rise Up VPN zeigt in der Praxis eine klare Balance zwischen Verschlüsselungssicherheit und Alltagsgebrauch. Die Architektur priorisiert geringe Logging-Extensibilität, während TLS-Integrationen den Datenfluss absichern. In der Praxis bedeutet das, dass der Durchsatz durch die gewählte Chiffre nicht willkürlich sinkt, aber spürbar variiert, wenn stärker verschlüsselte Modi genutzt werden. Eine differenzierte Sicht hilft hier, denn Geschwindigkeit und Stabilität hängen eng mit dem gewählten Cipher Suite, der Long-Term Keys-Politik und der Anzahl paralleler Tunnel zusammen.
TLS-Integrationen beeinflussen durchsatz und toleranz gegenüber jitter
Die TLS-Schicht ist der größte Faktor für ebenen Durchsatzverlusten, wenn Ressourcen knapp sind. Moderne Cipher Suites liefern robuste Sicherheit, können aber zusätzlichen Overhead verursachen, der sich in niedrigeren Spitzenraten niederschlägt. In typischen Büroszenarien mit stabiler Netzwerkinfrastruktur lassen sich dennoch beständige Verbindungen erreichen. Ich habe in der Dokumentation einige Hinweise gefunden, wie Rise Up VPN TLS-Verhandlungen abbildet und mit forward secrecy arbeitet. Wichtig bleibt, dass der TLS-Handshake nicht zu lange dauert, besonders bei mobilen Clients mit schwankender Bandbreite. Bei TLS-Handshake-Latenzen können kurze Unterbrechungen auftreten, wenn der Client keine optimierte Cipher-Liste aushandeln kann. Die Community betont zudem, dass der TLS-Stack regelmäßig aktualisiert wird, um bekannte Schwachstellen zu schließen. In Bezug auf Stabilität ist der TLS-Pfalz oft der anspruchsvollste Punkt, doch Rise Up VPN versucht, die Auswirkungen über Retries und Migrationspfade gering zu halten. Retransmissionspfade helfen, Verbindungsabbrüche zu kompensieren, ohne das komplette Tunnelprofil neu zu verhandeln.
Latenz, jitter und nutzungsfälle im praktischen betrieb
Für Remote-Arbeitsplätze oder Campus-Verbindungen gilt: Je höher die Verschlüsselung, desto mehr CPU-Last fällt an. In Szenarien mit leichten bis mittleren Lasten bleiben Latenzsteigerungen im zweistelligen Millisekundenbereich, sofern die Endgeräte moderne Prozessoren nutzen. Bei hoher Paketverlustquote oder instabilen Netzwerken steigt der jitter, und die VPN-Verbindung kann zeitweise aus dem Takt geraten. I studied the Rise Up VPN documentation and related testing notes to capture this behavior. Der jitter bleibt in gut konfigurierten Netzen moderat, er kann aber bei schlechtem WAN-Kanal deutlich anwachsen. Für kritische Anwendungen empfiehlt sich die Nutzung stabiler TLS-Konfigurationen sowie eine klare Tunnel-Policy, die erneute Verbindungen bevorzugt. Klare Wiederverbindungs-Strategien verhindern lange Ausfallzeiten. Was ist a VPN Brazil and how it reshapes privacy in brasil 2026
Kompatibilität mit gängigen clients und betriebssystemen
Rise Up VPN zeigt eine gute Abdeckung über gängige Plattformen. Die API-gestützten Infrastrukturen erleichtern Integrationen, während Desktop-Clients auf Linux, Windows und macOS eine ähnliche Grundfunktionalität bieten. Die Kompatibilität mit Standard-OpenVPN-ähnlichen Profilen ist ein Vorteil, der IT-Administratoren die Verwaltung erleichtert. Auf mobilen Geräten lässt sich der Dienst nahtlos in iOS- und Android-Umgebungen betreiben, sofern die TLS-Parameter konsistent gesetzt sind. Nahtlose plattformübergreifende Unterstützung reduziert Support-Aufwand. Dennoch treten gelegentliche Abweichungen bei weniger verbreiteten Distributionen oder rein CLI-basierten Setups auf, besonders wenn spezifische Kernel-Module fehlen. In solchen Fällen hilft eine konsistente Dokumentation, um Konfigurationsfehler zu vermeiden. Klare Fehlerbehebungswege sparen Zeit.
Zusammenfassend lässt sich sagen, dass Rise Up VPN in der Regel eine stabile Grundlage für geographisch verteilte Teams bietet, die Sicherheit mit praktikabler Nutzbarkeit verbinden wollen. Die Geschwindigkeit wird maßgeblich durch die Verschlüsselungskonfiguration beeinflusst, während Latenz und jitter sich in gut ausgebauten Netzen in akzeptablen Bereichen bewegen. Die breite Kompatibilität erleichtert den Einsatz in heterogenen Umgebungen und macht das System zu einer ernstzunehmenden Option für IT-Administratoren, die eine datenschutzorientierte VPN-Lösung suchen. Für sensible Arbeitslasten ist eine vorsichtige Cipher- und Layer-Auswahl sinnvoll, um stabile Verbindungen zu gewährleisten. Weitere Lektüre zu TLS- und VPN-Architekturvergleichen finden Sie in der verlinkten Fachliteratur. VPN-Sicherheit: Sind VPNs sicher und geschützt?
Was ist rise up VPN und warum es 2026 auf privacy ankommt
Rise up vpn positioniert sich als unkomplizierte Lösung für Nutzer, die Schutz vor Tracking suchen. In diesem Abschnitt zeige ich, wie sich der Dienst technisch einordnet: Verschlüsselung, Protokolle, und mögliche Schwachstellen. Der Kernvorteil liegt in der Transparenz der Praktiken, während Verbindungsqualität und Kompatibilität mit gängigen Systemen weiterentwickelt werden. Wichtig bleibt, dass keine VPN-Lösung perfekte Anonymität liefert; Rise up vpn kann jedoch Datenschutz im Alltag verbessern, wenn es korrekt konfiguriert wird. Die kurze Warnung: Latenzen oder Geschwindigkeitsverlust sind je nach Serverstandort normal. Wer sich für Rise up vpn entscheidet, muss die Serverliste prüfen und die Einstellungen sorgfältig optimieren. Was sich ändert, wenn du jetzt handelst: Du reduzierst dein Risiko, Ziele von Tracking zu werden, und behältst mehr Kontrolle über deine Online-Identität.
Für die Praxis bedeutet das: Nutze moderne Protokolle wie OpenVPN oder WireGuard, überprüfe die Schlüssellänge und stelle sicher, dass DNS-Lecks abgefangen werden. Richtig konfiguriert, bietet Rise up vpn eine sicherere IP-Adressenverwaltung und klare Privacy-Optionen. Falls du neu bist, beginne mit einem Testzeitraum und vergleiche Geschwindigkeiten an mehreren Standorten. Ein konkreter Anfang: Aktiviere den Kill-Switch und aktiviere DNS over HTTPS, sofern verfügbar. Am Ende zählt, ob du wirklich die Kontrolle über deine Verbindungen behältst.
Backup strategy – What to try this week: Was ist dazn VPN und wie beeinflusst es dein streaming-erlebnis in 2026
- Prüfe 1-2 Serverstandorte auf Stabilität und Geschwindigkeit so kommst du schnell weiter.
- aktiviere WireGuard-Protokolloptionen, falls deine Geräte das unterstützen.
- überprüfe regelmäßig DNS-Lecks und setze den Kill-Switch aktiv.
- lies die Datenschutzerklärung und prüfe, welche Logs der Anbieter möglicherweise speichert.
Der nächste Schritt ist klare Nutzungsszenarien festzulegen, zum Beispiel sicheres Public Wi-Fi oder Umgehen von lokaler Netzüberwachung. Wenn du diese Woche nur eine Einstellung änderst, stelle sicher, dass dein VPN beim Systemstart automatisch aktiviert wird.