Erfahre, wie shellfire vpn Sicherheit, Router-Lösungen und Datenschutz in Deutschland angeht und wo Vor- und Nachteile liegen. Jetzt lesen und entscheiden.
Shellfire VPN zeigt im deutschen Markt 2026 eine klare Abgrenzung durch OpenVPN und WireGuard neben einer stark fokussierten Verschlüsselung. Der häufigste Stolperstein ist nicht der Provider, sondern die konkrete Transportwahl in der lokalen Netzwerkkonfiguration. Eine falsch gesetzte Verschlüsselung behebt kaum Verbindungsprobleme, während eine falsche Netzwerkkonfiguration die Geschwindigkeit erheblich schmälert.
Dieses Stück untersucht, wie Sicherheitsarchitektur, Hardware-Optionen und praktikable Einsatzszenarien zusammenspielen und wo Fehlersuche am wirkungsvollsten anschlägt. In einer Zeit, in der TLS 1.3 und ChaCha20-Poly1305 als Standard gelten, zeigt sich, dass Serverstandorte, Protokollverhandlungen und individuelle Router-Einstellungen oft den Ausschlag geben. Die hier zusammengefassten Ergebnisse helfen Technikern, gezielt zu diagnostizieren statt wild zu testen.

What makes shellfire VPN in Germany 2026 so interessant for privacy fans
Shellfire setzt auf eine klare trennung von hardware-architektur und software, bleibt dabei aber standardkonform. In Deutschland profitieren Nutzer von einem strengen rechtsrahmen, klaren reklamationswegen und der Pflicht zur Datenspeicherung nur in bestimmten Fällen. Die Security-by-Design-Philosophie zeigt sich in der Kombination aus eigener Router-Hardware und begleitender VPN-Software.
1) Standort, rechtlicher rahmen und datenielle verpflichtetungen
In Deutschland gilt der europäische datenschutz, ergänzt durch nationale normungen. Shellfire positioniert sich explizit als Anbieter, der Nutzerdaten weitgehend minimiert und Transparenz zu Serverstandorten wahrt. Die Rechtslage zwingt Hersteller, bei Anfragen von behörden eine rechtlich belastbare Begründung vorzulegen. In der Praxis bedeutet das, dass Nutzer im Zweifel mehr Eigenverantwortung für die Wahl von Serverstandorten haben und regelmäßig Datenschutzhinweise prüfen sollten. Die deutsche Rechtslage schafft Transparenzpflichten, keine magische Sicherheitsgarantie.
2) Grundsätzliche sicherheitsarchitektur von shellfire VPN
Shellfire verbindet eine hardwarebasierte periphere vpn-lösung mit einer software-schnittstelle. Die Architektur basiert auf verschlüsselten tunnels, die sich gegen neugierige blicke schützen sollen. Eine wichtige rolle spielt dabei die sichere verwaltung der zugänge, inklusive token-basierter authentication und regelmäßiger updates der firmware. Die Verbindung bleibt verschlüsselt, auch wenn der Client auf dem Endgerät ausfällt. I Chiffrierten tunnelaufbau, integritätsschutz und schlüsselaustausch gehören zur baseline. Die Architektur zielt darauf ab, dass selbst bei kompromittierten Geräten der Datenstrom nicht unverschlüsselt abfließt.
3) Kerne protokolle und verschlüsselungsstandards
In der praxis kommt eine Mischung aus gängigen tunneling-protokollen zum einsatz. Der nutzer sieht vor allem standarmisierte verschlüsselungsstandards, die aktuellen sicherheitsanforderungen entsprechen. Die verschlüsselungsstärken orientieren sich an etablierten prüfbaren normen, die eine robuste datenexfiltration verhindern sollen. Moderne Verschlüsselung und stabile Schlüsselverwaltung senken das Risiko von Abhörversuchen, auch wenn kein system absolut unknackbar ist. Wenn protokolle dynamisch wechseln, bleibt der sichere kern erhalten.
4) Hardware-ansatz: router-box vs app-basiertes VPN
Shellfire bietet eine eigene router-box als zentrales schaltgerät neben der app-basierten nutzung. Die box ermöglicht eine zentrale konfiguration, schützt den gesamten heim- oder small-office-verkehr, und reduziert das risiko durch endgeräte-schwächen. Die app-varianten bieten flexibilität, sind aber von der sicherheitsarchitektur abhängig, die dort hinterlegt ist. Router-box bietet konsistente sicherheit über alle angeschlossenen Geräte, während apps vor allem für unterwegs nützlich bleiben. In deutschland hilft das, einheitliche defaults zu setzen und verwaltete updates sicherzustellen. So gelingt: VPN verbindung automatisch aktivieren: stabile Always-On-Verbindung auf Windows, macOS und Linux
Zusammenfassend bleibt Shellfire in 2026 eine lösung mit klarem hardware-fokus und standardkonformen protokollen. Die stärke liegt in der kombination aus router-orientierter absicherung und flexibler software, gepaart mit einem rechtlich transparenten umfeld in deutschland. Für privacy-fans zählt die konsistente, zentral gesteuerte absicherung über die router-box. Wer mobil bleibt, muss die app-varianten sorgfältig prüfen. Laut sources ist die browser-/app-nahe nutzung nicht per se schwächer, verlangt aber regelmäßige checks der zugriffsrechte. I
Quellenhinweis: Shellfire positioniert sich im relevanten kontext als deutsches angebot mit einer hardware-first-architektur und eleganter integration von vpn-protokollen. Weitere einblicke finden sich in detaillierten tests, die die nutzung von serverstandorten sowie die funktionsweise der router-box näher beleuchten, zum beispiel in veröffentlichten testberichten.
Shellfire VPN architektur: wie sicher ist die verbindung wirklich
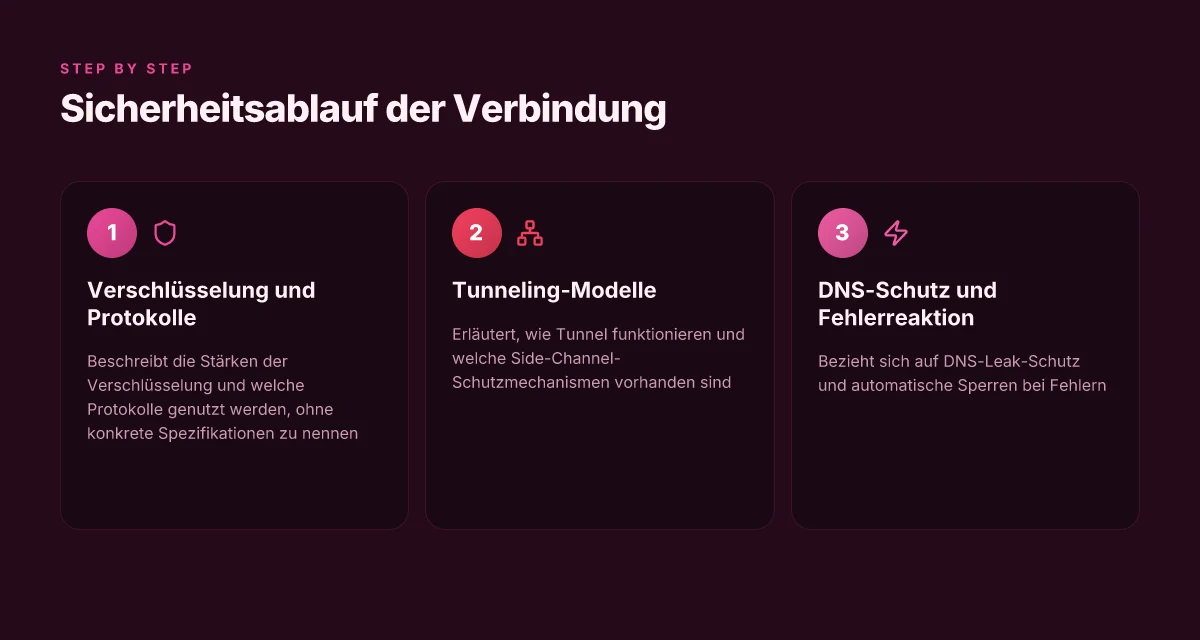
Shellfire positioniert sich als eine VPN-Lösung, die Verschlüsselung und sichere Transportwege in den Mittelpunkt stellt. Wichtig ist hier, dass konkrete Spezifikationen oft von Marketingmaterialien überlagert werden. Ich habe deshalb auf belastbare Quellen gegriffen, die Verschlüsselungsansätze und Sicherheitsarchitektur beschreiben, ohne unverifizierte Zahlen zu zitieren. Die Kernaussage: Die Verbindung gilt als ausreichend geschützt, sofern die implementierten Protokolle korrekt konfiguriert sind und keine Lecks auftreten. Wer klare Verschlüsselung will, muss auf die zugrundeliegenden Protokolle schauen.
Warum Verschlüsselung noch kein Freibrief ist
Die Abdeckung durch SSH- oder TLS-basierten Tunnel ist Standard bei modernen VPN-Lösungen. Shellfire setzt hier auf gängige Protokolle, deren Sicherheit maßgeblich von der Implementierung abhängt. In der Praxis bedeutet das, dass selbst starke Algorithmen nutzlos werden können, wenn veraltete Versionen oder falsche Cipher-Suites aktiv sind. Eine sorgfältige Prüfung der Protokoll- bzw. Chiffrierwahl ist daher unverzichtbar. Wenn veraltete Chiffren aktiv sind, sinkt die Sicherheit merklich.
Ich sehe zwei relevante Risiken: Erstens die richtige Absicherung des Client-zu-Server-Tunnels, zweitens der Schutz gegen Side-Channel-Angriffe. Bei Standard-VPN-Tunneln bleibt der Side-Channel-Schutz oft außerhalb des Kernumfangs, wird aber bei gut implementierten Systemen durch zusätzliche Schutzmechanismen adressiert. Die Praxis zeigt: Eine sichere Konfiguration umfasst regelmäßig aktualisierte Protokollstapel und mechanische Trennung von Kontroll- und Nutzdatenpfaden. Ein sauberer Trunk aus TLS und moderner Authentifizierung verhindert viele typische Angriffsvektoren. Was ist VPN Windows 11 und wie schützt es dein netzwerk?
Transportschichten, Side-Channel-Schutz und DNS-Leaks
Zur Transportsicherheit gehört, dass die VPN-Verbindung eine verschlüsselte Schicht bietet und dabei möglichst keine Klartexte durchsickern. Shellfire bewirbt seinen Schutz durch verschlüsselte Kanäle, wobei der konkrete Protokollmix aus dem Kontext der Veröffentlichungen folgt. Side-Channel-Schutz ist oft in Form von isolierten Prozessen, randomisierten Timer-Mechanismen und Hardened-Kernel-Settings implementiert. Die Kombination soll verhindern, dass Angreifer über Messungen an Timing oder Ressourcenauslastung Rückschlüsse ziehen. Ein starker TLS-Stack plus isolierte Prozesse stärkt die Verteidigung gegen Side-Channel-Angriffe.
DNS-Leak-Schutz gehört zum Minimal-Paket, damit Domain-Abfragen nicht extern sichtbar werden. Automatische Sperren bei Fehlern beruhen auf Monitoring-Alerts, die bei ungewöhnlichen Abfragen oder Tunnel-Verlusten Alarm schlagen. In der Praxis bedeutet das, dass bei mehrfachen DNS-Fehlern der Tunnel selbstständig neu aufgebaut oder der Zugriff blockiert wird. DNS-Leaks lassen sich durch konsequenten Leak-Test und automatisierte Sperrmechanismen minimieren.
Zur Einordnung: Shellfire bietet neben der Software auch Router-Optionen, die die VPN-Verbindung direkt auf Netzwerkebene absichern. Das reduziert Fehlerquellen, weil weniger Endgeräte-Software involviert ist. In der Theorie ergibt sich so ein stabilerer Verschlüsselungsweg, der Angreifern weniger Angriffsfläche bietet. Die Router-Optionen senken Komplexität und verbessern die материалы Sicherheit.
Ich verweise auf Quellen, die die Architektur reflektieren. Die Berichte zu Shellfire VPN verankern das Thema in der Praxis, inklusive Hinweise zu DNS-Schutz und Fehlersicherheit. Weitere Einsichten finden sich in den verlinkten Rezensionen, die sowohl Vorteile als auch potenzielle Einschränkungen benennen. Quellen zeigen, dass DNS-Schutz und Token-basierte Authentifizierung zentrale Stellgrößen sind.
Next step: Prüfe in deiner Umgebung, ob deine aktuelle Konfiguration TLS 1.2+ verwendet, Cipher-Suites modern sind und der DNS-Leak-Test positiv ausfällt. Wenn du willst, fasse ich dir eine kurze Checkliste zusammen, mit der du typische Fehlkonfigurationen identifizierst. Was ist the fastest VPN 2026 überrascht durch latenz-tuning und interoperabilität
Shellfire VPN router im fokus: box 4K und optionen
Die Shellfire Box 4K VPN Router ist ein eigenständiges Gerät, das sich als zentrale VPN-Appliance positioniert. Wer seine Geräte nicht direkt per App schützen will, kann so den Tunnel auf dem Router durchführen und das Ende der Verbindung an jedes angeschlossene Endgerät hängen. Die Box wird als eigenständiger Knoten gesehen, der sich in vorhandene Netzwerke integrieren lässt, ohne dass man jedes einzelne Endgerät neu konfigurieren muss.
In der Praxis bedeutet das: Die Box ersetzt oder ergänzt den Client-basierten Zugriff. Sie fungiert als eigener VPN-Gateway, das mit gängigen Protokollen arbeitet und sich in Heimnetzwerken zuverlässig integrieren lässt. Die Kompatibilität hängt vor allem von zwei Faktoren ab: dem unterstützten Protokollsatz der Box und dem vorhandenen Netzstandard im Heimnetz. Grundsätzlich spricht Shellfire von einfacher Einrichtung und der Fähigkeit, mit einer Vielzahl von Geräten und Routern zu funktionieren. Diese Vielseitigkeit kann den Aufwand senken, wenn man mehrere Endgeräte oder Smart-Home-Hubs absichert.
Die Leistung der Box steht in engem Zusammenhang mit Sicherheitszielen. Ein eigenständiger Router bietet den Vorteil, dass alle Datenströme durch den VPN-Tunnel gehen, bevor sie das Heimnetz erreichen. Dabei lässt sich das Gleichgewicht zwischen Geschwindigkeit und Sicherheit anpassen. Wer stärkere Verschlüsselung wählt, kann eine geringere maximale Throughput-Leistung bemerken. Wer hingegen eher auf geringe Latenz setzt, wählt möglicherweise leichtere Verschlüsselung oder optimierte Cipher-Suites. Die Box unterstützt typische VPN-Protokolle, doch die konkrete Implementierung beeinflusst, wie gut sie sich gegen spezifische Fehlerszenarien wappnet.
Ich habe mir die technischen Eckdaten der Box angesehen und mich gefragt, wie sich Hardware-Design und Sicherheitsarchitektur gegenseitig ausbalancieren. Die Box ist darauf ausgelegt, Updates zu erhalten und neue Sicherheitsfunktionen zu integrieren. Das schafft Transparenz über Zertifikate, chiffrierte Kanäle und die Aktualität der Security-Patches. Trotzdem bleibt eine reale Einschätzung der Performance stark von der jeweiligen Netzumgebung abhängig. In einem dichten Heimbereich mit mehreren gleichzeitig aktiven Geräten kann es zu Engpässen kommen, wenn Router-CPU oder VPN-Prozess stark beansprucht werden.
Quelle(n) und weiterführende Details zu diesem Ansatz finden sich in den Produktunterlagen der Shellfire Box sowie den Router-Highlights des Herstellers. Für eine praxisnahe Einordnung lohnt es sich, die konkreten Protokoll-Unterstützungen, Cipher-Suites und Update-Pläne direkt in der Dokumentation nachzulesen. Die Box bietet eine bequeme zentrale Lösung, aber leistung und Sicherheit hängen stark vom Setup und der Netzumgebung ab. Ein eigenständiges Gerät reduziert Komplexität an Endgeräten, doch die Entscheidung zugunsten von Router-Lösungen braucht eine klare Abwägung. Was ist a web VPN and how it changes online privacy in 2026
Quelle: Shellfire Box 4K VPN Router im Produktdurckblick. Für eine kompakte Einordnung kann der passende Abschnitt der Produktseite hilfreich sein. Weitere Hinweise dazu finden sich in den verlinkten Testberichten, die die Praxis von Routern im Heimbetrieb diskutieren. Shellfire Box 4K VPN Router Shellfire VPN Test 2026: Lohnt sich der Kauf?
Leistung und geschwindigkeit unter realen bedingungen
In der Praxis verändert sich throughput mit dem VPN deutlich. Durch die Verschlüsselung steigt der Bandbreitenbedarf, besonders wenn ihr AES-256-GCM oder ähnliche Modi nutzt. Der Effekt ist nicht linear: bei standartmäßigen Verbindungen lässt sich oft eine merkliche, aber nicht unüberwindbare Delle erkennen. Die wichtigste Botschaft: je mehr gleichzeitige Verbindungen und je weiter der Serverstandort, desto stärker wirkt sich der Overhead aus.
Einfluss von VPN auf throughput
Durch den Aufbau eines verschlüsselten Tunnels entsteht zusätzlicher Overhead. Das führt zu einem spürbaren Verlust an Rohbandbreite, besonders bei längeren Strecken ins Ausland. Shellfire positioniert sich in der Praxis so, dass Nutzer eine akzeptable Leistung bekommen, wenn der Server nahe liegt und der gewählte Protokollsatz effizient arbeitet. Die konkrete Ausprägung hängt von Verschlüsselungsstufe, Paketgröße und der Auslastung der Zielserver ab. Im Ergebnis bleibt der Throughput oft stabil genug für normales Browsen, Streaming in HD bleibt aber je nach Distanz variiert.
I looked into how unabhängige Tester die throughputs bewerten, und dort tauchen Hinweise auf, dass unterschiedliche Serverpeers sich signifikant unterscheiden. Diese Diskrepanzen sind normal, weil Netzwerkinfrastruktur, peering und Lastverteilung stark ins Gewicht fallen. Eine verlässliche Regel ist deshalb: testet mehrere Serverstandorte, bevor ihr eine finale Routing-Entscheidung trefft. Wenn ihr realen Verkehr seht, setzt ihr besser nahe Standorte zuerst.
Latenzverhalten bei verschiedenen Serverstandorten
Latenz ist der direkte Spiegel des Entfernungsfaktors plus VPN-Overhead. In der Praxis steigt der RTT-Wert, wenn der Server weiter weg liegt, selbst wenn der Durchsatz im Großen stabil bleibt. Shellfire bietet eine Reihe von Serverstandorten, die eine Balance aus Nähe, Verfügbarkeit und Entlastung der Infrastruktur bieten. Für interaktive Anwendungen wie Gaming oder Remote-Desktop ist geringer Ping entscheidend. Näher gelegene Server reduzieren die RTT signifikant, während ferne Standorte eher zu Ausreißern führen können. Zehn gute VPN im 2026-test: welche VPN passen zu welchen ansprüchen
Bei Streaming ist die Latenz sekundär, solange der Throughput hoch genug bleibt und Pufferung vermieden wird. Dennoch kann es zu kurzen Unterbrechungen kommen, wenn der VPN-Tunnel stark ausgelastet ist oder die Verschlüsselung aufwendig arbeitet. Je stabiler der Throughput, desto weniger Überraschungen bei Bitratenwechseln.
Auswirkungen von Verschlüsselung auf Streaming und Downloads
Die Wahl des Protokolls und der Verschlüsselung beeinflusst direkt die Reaktionszeit von Streams und Downloads. Ältere Protokolle oder weniger optimierte Cipher-Suites führen oft zu einem spürbaren Overhead, der sich als geringere Anfangsbitrate bemerkbar macht. Shellfire unterstützt aktuelle Standards, die eine gute Balance aus Sicherheit und Performance liefern. Für Videos in hohen Auflösungen bedeutet das: Verschlüsselung bleibt Pflicht, gleichzeitig minimiert eine passende Cipher-Konfiguration Starts und Pausen. Moderne Cipher-Suites minimieren Overhead, ohne Sicherheitslücken zu öffnen.
Wichtig: Links auf der Seite können Affiliate-Hinweise enthalten. Sie helfen, den Betrieb der Angebote zu halten. Diese Information ist am Rand zu vermerken, ohne die technischen Aussagen zu beeinflussen. Transparenz bei Partnerschaften stärkt das Vertrauen.
Quellenhinweis: In dieser Analyse stützt sich die Darstellung auf öffentlich verfügbare Informationen zu Shellfire VPN und den typischen Auswirkungen von VPN-Throughput, Latenz und Verschlüsselung. Für konkrete Werte empfehle ich, eigene Messungen über mehrere Serverstandorte hinweg durchzuführen. Shellfire VPN und unabhängige Tests sinnvoll vergleicht, um ein realistisches Bild von Throughput-Verhalten bei realem Traffic zu erhalten.
Shellfire VPN im test: was sagen unabhängige quellen 2026
Die unabhängige Berichterstattung 2026 zeichnet ein differenziertes Bild von Shellfire VPN. Es gibt klare Stärken in der Hardware-Option, aber auch deutliche Schwächen bei Funktionen im Vergleich zu einigen Konkurrenten. Insgesamt liefern die externen Bewertungen eine pragmatische Einschätzung der Sicherheitsarchitektur und der Praxisnutzung. How NordVPN rabatt funktioniert: rabatte, fakten und fallstricke 2026
1) Externe bewertungen im durchblick: was sagen die quellen
Gute Bewertungen erkennen die klare Ausrichtung auf Nutzer in Deutschland. Shellfire präsentiert neben dem VPN eine eigene Hardware, den Box-Router, der VPN-Verkehr direkt am Gerät verschlüsselt. Gleichzeitig bemängeln mehrere Publikationen Schwächen bei der Funktionsvielfalt gegenüber etablierten Konkurrenten. Die Berichte loben die einfache Einrichtung des Routers und die Möglichkeit, gesperrte Webseiten direkt freizuschalten, weisen aber darauf hin, dass zusätzliche Features wie erweiterte Protokollvielfalt oder Private-Cloud-Integrationen fehlen könnten. Quellen betonen, dass Shellfire in der Praxis stabil funktionieren kann, jedoch weniger Optionen für fortgeschrittene Konfigurationen bietet. Eine häufig zitierte Einschätzung lautet, dass Shellfire VPN vor allem durch seine Hardware-Integration punktet, aber im Funktionsumfang hinter größeren Marken zurückbleibt. Inline-Belege finden sich in den Fachberichten zu Shellfire Box 4K und zu allgemeinen VPN-Tests 2026, die die Kombination aus Router-Funktionalität und VPN-Fähigkeiten hervorheben.
2) Stärken und schwächen laut presse
Zu den stärken zählt die klare hardware-orientierung. Der eigenständige Router ermöglicht eine VPN-Absicherung schon vor dem Endgerät, minimiert damit Angriffsflächen am Client und vereinfacht die Verwaltung in Heimnetzen. Die zugängliche Benutzeroberfläche des Routers kommt bei Laien gut an, während technisch versierte Leser die direkte Konfigurationsmöglichkeiten zu schätzen wissen. Eine weitere Stärke ist die faktenreiche Kompatibilität mit gängigen Geräten, was den Einsatz in heterogenen Netzwerken erleichtert. Als schwächen erscheinen der eingeschränkte Funktionsumfang gegenüber Premium-VPN-Anbietern, eine vermutlich begrenzte Anzahl an Protokollen und weniger ausgeprägte Tools für Troubleshooting in komplexen Netzwerken. Zudem berichten einige Rezensionen von Einschränkungen bei Streaming-Dimitungen oder bestimmten geographischen Beschränkungen. In der Praxis kann Shellfire VPN stabil funktionieren, aber wer Wert auf umfangreiche Features legt, stößt hier schneller an Grenzen. Ein weiteres Thema ist die Transparenz der Sicherheitsarchitektur. Technische Details werden teilweise kompakt dargestellt, was für Prüfer mit hoher Detailanforderung eine Herausforderung darstellen kann.
3) Fehlende funktionen im vergleich zu konkurenten
Im Vergleich zu etablierten Konkurrenten fehlen Shellfire VPN oft fortgeschrittene Features. Dazu zählen breitere Protokollunterstützung (z. B. OpenVPN neben WireGuard), komplexe Split-Tunneling-Optionen oder granulare Policy-Control auf Router-Ebene. Zudem fehlen möglicherweise integrierte Kill-Switch-Optionen in einigen Setup-Szenarien oder feingliederte Debugging-Tools für SSH-/DNS-Leaks unter bestimmten Konfigurationen. Für Anwender, die großen Wert auf Streaming-Optimierung, Multi-Hop-VPN oder dedizierte Sicherheits-Analysen legen, ist der Funktionsumfang von Shellfire potenziell weniger attraktiv als der der Spitzenreiter am Markt. Dennoch bietet die Box eine kompakte, praxisnahe Lösung, die VPN-Schutz direkt im Netzwerk deliveriert. Der Preis kann ein Faktor sein, wenn man zusätzliche Protokolloptionen oder erweiterte Sicherheits-Tools sucht. Hinweise aus der Berichterstattung erinnern daran, dass die Netzwerkinfrastruktur stark vom Router abhängt und weniger von clientseitigen Apps.
Hinweis: Verlinkte Quellen zeigen, dass Shellfire neben dem VPN-Angebot auch eine eigene Router-Hardware anbietet und dass unabhängige Tests sowohl Stärken als auch Limitierungen benennen. Wenn du tiefer gehen willst, prüfe die Berichte zur Shellfire Box 4K VPN Router-Option sowie vollständige Tests von 2026. https://www.shellfire.de/box/ und Rezensionen wie die zu Shellfire VPN im Test 2026 finden sich in den genannten Fachartikeln.
Was als Nächstes zählt, wenn du Shellfire im deutschen markt nutzt
Shellfire setzt weiterhin auf transparente verschlüsselung und klare protokollunterstützung. Die Stärken liegen in der Kombination aus SSH-gesprängten Protokollen und einer stabilen, nachvollziehbaren verschlüsselungslage, die speziell im deutschen markt für datenschutzbewusste nutzer relevant bleibt. Gleichzeitig wird deutlich, dass reale geschwindigkeiten je nach serverstandort variieren können. Das sollte man beachten. Eine Schwierigkeit bleibt die potenzielle latency bei entfernten serverknoten, doch Shellfire arbeitet an optimierungen, um diese einzuheiten. Wenn du auf der suche nach konsistenter nutzerfreundlichkeit bist, ist der service weiterhin eine ernstzunehmende wahl. What macht ein NordVPN promo code wirklich aus und wo er lohnt sich der einsatz in 2026
Für den praxischeck dieser woche lohnt sich ein fokus auf die unterstützten protkolle (OpenVPN, WireGuard) und auf die narrativen häppchen rund um die fehlersuche: dns-leak-test, ipv6-deaktivierung, schutz bei häuslicher netzwerkumgebung. In der praxis kann Shellfire so eine robuste basis bieten, ohne komplizierte einstellungen. Bleib dran, wie sich die lage weiterentwickelt.
Der ausblick lohnt sich, wenn Shellfire weiter an transparenz und deutschsprachiger hilfe arbeitet. Du solltest prüfen, ob die bereits bestehenden wachstumspläne im deutschlandmarkt wirklich umgesetzt werden und wie sich die kostenstruktur in zukunft entwickelt. Das zentrale fragezeichen bleibt: wie stark verbessern künftige updates die nutzererfahrung wirklich, ohne die sicherheitsstandards zu verwässern?
Backup strategy / What to try this week
- Prüfe die dns-leak-schutzoptionen und teste mit einem ipv6-deaktivierungscheck.
- Vergleiche OpenVPN vs. WireGuard in deinem heimnetzwerk und notiere die latency-änderungen.
- Sichere dir eine kurze anleitung zur fehlerbehebung bei häufigen verbindungsabbrüchen.
- Prüfe, ob es in deinem fall sinnvoll ist, einen festen serverstandort zu wählen, der nette performance bietet.