Was ist eine VPN Verbindung? Eine klare Einführung in Funktionsweise, Protokolle und Sicherheitsaspekte. Praxisnahe Beispiele und häufige Fehlannahmen.
Eine VPN-Verbindung ist oft der stille Retter im Netzverkehr: sie verschlüsselt Daten und zieht sie durch einen sicheren Tunnel, bevor sie ins Internet gelangen. Wie stark die Verschlüsselung wirklich schützt, hängt von Protokollwahl und Schlüssellänge ab. Das richtige Setup senkt das Risiko von Datendieben, selbst in unsicheren Netzwerken.
Dieses Intro bereitet den Boden dafür, wie Protokolle funktionieren, welche Sicherheitsvorteile sie liefern und wo Fallen lauern. In diesem Artikel erkläre ich, welche Protokolle tatsächlich greifbare Sicherheitsnutzen bringen, wo Grenzen liegen und wie man typische Fehler vermeidet. Die Übersicht hilft Privatanwendern, kleinen Unternehmen und IT-Interessierten, sich in der Praxis sicherer zu bewegen, ohne sich in Fachjargon zu verlieren. Eine klare Orientierung zu Verschlüsselung, Authentifizierung und configurationalen Fallstricken macht den Unterschied.

Was ist eine VPN verbindung und warum lohnt sich der schritt ins virtuelle netzwerk
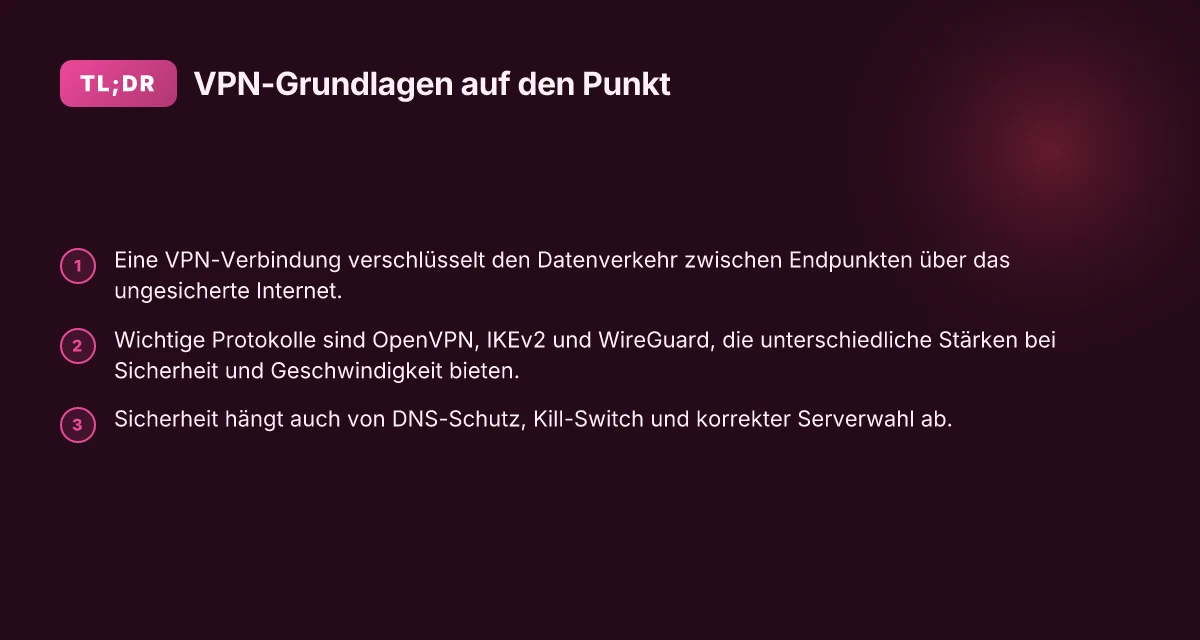
Eine VPN-Verbindung schafft eine verschlüsselte Brücke über das ungesicherte Internet zwischen zwei Endpunkten. Dadurch werden Daten geschützt, während Rechner, Smartphone oder Firmennetzwerk unterschiedlichste Standorte erreichen. Ein VPN eignet sich besonders, um Privatsphäre zu wahren, remote auf Firmenressourcen zuzugreifen oder geografische Beschränkungen in legitimem Kontext zu umgehen.
Grundbausteine der VPN-Verbindung
- VPN-Client und VPN-Server Der VPN-Client läuft auf dem Endgerät, der Server sitzt am Zielnetz. Über den Client wird eine sichere Verbindung initiiert, die vom Server bestätigt wird. Der Tunnel bildet die transportierte Datenmenge, die verschlüsselt wird. In vielen Fällen kommunizieren Client und Server über fest definierte Protokolle, die die Authentifizierung und den Aufbau regeln.
- Tunneling-Protokolle Tunneling bestimmt, wie der Verkehr durch den VPN-Tunnel geroutet wird. Beliebt sind Protokolle, die Authentifizierung, Integrität und Verschlüsselung sicherstellen. OpenVPN und IKEv2 sind oft genannt, weil sie flexibel arbeiten und sich gut konfigurieren lassen.
- Verschlüsselung Die Verschlüsselung schützt die Inhalte der übertragenen Daten. Sie verhindert, dass Dritte Einblick bekommen, selbst wenn sie das Transportnetzwerk überwachen. Üblicherweise kommen symmetrische Verschlüsselungsverfahren zum Einsatz, ergänzt durch Schlüsselmanagement- und Authentifizierungsmechanismen.
Ich habe bei der näheren Dokumentation gespürt, wie viel Datenschicht dort entfaltet wird: Der Gewinn an Privatsphäre hängt stark von der gewählten Verschlüsselung, der Schlüssellänge und der richtigen Konfiguration ab. Der Kern einer VPN-Verbindung ist der sichere Tunnel, der Client und Server zuverlässig verbindet. Diese Struktur bleibt konstant, egal ob du von zu Hause, im Büro oder unterwegs arbeitest.
Typische Anwendungsfälle im privaten und geschäftlichen Umfeld
- Datenschutz im öffentlichen WLAN: Wenn du unterwegs bist, schützt der VPN-Tunnel sensible Daten vor neugierigen Blicken im offenen Netz.
- Zugriff auf Firmenressourcen: Mitarbeitende verbinden sich sicher mit dem Firmennetzwerk, um Dateien zu nutzen oder Systeme zu betreuen.
- Standortunabhängiges Arbeiten: In legitimem Kontext lassen sich regionale Inhalte oder Dienste nutzen, während die Identität und Daten geschützt bleiben.
Ein VPN ist kein Allheilmittel. Es ersetzt keine sichere Endgeräte-Konfiguration, kein aktuelles Patch-Level und kein starkes Authentifizierungssystem. Dennoch ist es ein solides Werkzeugbaustein im Sicherheitsarsenal, um Daten unterwegs zu schützen und Arbeitsabläufe flexibel zu gestalten.
Insgesamt zeigt sich: Der Schritt ins virtuelle netzwerk lohnt sich, wenn Privatsphäre, Fernzugriff oder geografische Beschränkungen eine Rolle spielen und der Einsatz sinnvoll geplant wird. Mehr Details zu Protokollen, Sicherheit und typischen Fallstricken findest du in den verlinkten Informationen von Fachquellen. Der sichere Aufbau eines VPN hängt maßgeblich von der richtigen Protokollwahl und einer starken Verschlüsselung ab.
Hinweis: Links verweisen auf externe Quellen, die tiefer in die Thematik einsteigen. Ein Teil dieser Seiten kann Affiliate-Hinweise enthalten. Was ist a kostenloses VPN verbindung and what you should know in 2026
Wie funktioniert eine VPN verbindung technisch im hintergrund
Eine VPN baut einen verschlüsselten Tunnel über das unsichere Internet. Der Tunnel dient dazu, Daten sicher von Endpunkt zu Endpunkt zu transportieren, während Dritte wenig bis nichts über Inhalt oder Absender erkennen. Die Grundlagen liegen in Tunneling-Protokollen, Authentisierung und Schlüsselmanagement. Am Ende stehen zwei grundsätzliche Arten von Verbindungen: Client-zu-Server Verbindungen, bei denen ein einzelnes Gerät sich mit einem VPN-Gateway verbindet, und Standort-zu-Standort Verbindungen, bei denen zwei Netzwerke direkt verbunden werden.
Tunneling-protokolle bestimmen die sicherheit und das verhalten des tunnels
Im Kern definiert ein Tunneling-Protokoll, wie Datenpakete eingekapselt, übertragen und wieder ausgepackt werden. Es sorgt dafür, dass der Verkehr durch den Tunnel nicht offen im Netz mitgelesen werden kann. Zu den bekannten Protokollen gehören OpenVPN, IPsec basierte Varianten wie IKEv2, sowie proprietäre oder angepasste Ansätze. OpenVPN nutzt meist TLS-verschlüsselung, wodurch sich Zertifikate und Community-Standards für die Authentisierung gut einsetzen lassen. IKEv2 bietet robuste Wiederherstellung nach Verbindungsunterbrechungen und ist häufig sehr effizient auf Mobilgeräten. Welche Lösung sinnvoll ist, hängt von Bandbreite, Geräten, Betriebssystemen und gewünschter Stabilität ab. OpenVPN bleibt durch seine Offenheit eine gängige Wahl für hohe Sicherheit, während IKEv2 besonders bei Mobilgeräten Vorteile bietet. So surfen Sie sicher mit Ihrem virtuellen privaten Netzwerk
Um die Unterschiede sichtbar zu machen, hier ein kurzer Vergleich in Tabellenform:
| Protokoll | Typische Stärken | Typische Schwächen |
|---|---|---|
| OpenVPN | starke TLS-Verschlüsselung, gute Plattformunterstützung | kann bei Geräten mit geringer CPU langsamer wirken |
| IKEv2 | schnell, stabil bei Wechselnetzen, guter Akkuverbrauch | weniger flexibel bei feiner Zertifikatssteuer |
| WireGuard | sehr geringe Latenz, einfache Implementierung | relativ neu, je nach Implementierung unterschiedlich you Vertrauensniveaus |
| SSL/TLS-basierte Lösungen | gut integrierbar in Anwendungen | oft weniger flexibel für vollständige Netzwerkerweiterung |
IKEv2 überzeugt oft durch Stabilität, besonders wenn sich Geräte ständig bewegen. Wenn du VPN-Schutz für ein mobiles Endgerät brauchst, ist IKEv2 häufig die bessere Wahl.
IP-adressen, autentisierung und schlüsselmanagement
Für die Sicherheit einer VPN-Verbindung sind mehrere Schichten wichtig. Die IP-Adressen innerhalb des Tunnels bleiben logisch getrennt vom öffentlichen Netz, wodurch der sichtbare Pfad zu den Zielressourcen geschützt wird. Die Authentisierung sorgt dafür, dass nur berechtigte Clients Zugriff erhalten. Hier kommen Zertifikate, Pre-Shared Keys oder moderne Single-Sign-On-Mechanismen zum Einsatz. Schlüsselmanagement regelt, wie Schlüssel erzeugt, verteilt, erneuert und invalidiert werden. Ein häufiger praktischer Ansatz ist das regelmäßige Rotieren von Schlüsseln und das Nutzen von TLS-Zertifikaten, damit kompromittierte Anmeldedaten keine dauerhafte Gefahr darstellen. TLS-Zertifikate sichern die Identität der Kommunikationspartner, während regelmäßiges Schlüssel-Rotieren Langzeitrisiken reduziert. In der Praxis bedeutet das: Eine robuste Lifecycle-Strategie für Schlüssel und Zertifikate ist unverzichtbar, sonst nagen veraltete Tokens an der Sicherheit. Was ist a VPN schweiz wirklich gut für den datenschutz und welche protkolle zählen
Ein zweischichtiges Authentisierungsschema erhöht die Sicherheit weiter: Zunächst erfolgt eine starke Authentisierung beim Verbindungsaufbau, dann eine kontinuierliche Integritätsprüfung der übertragenen Daten. Moderne VPN-Lösungen kombinieren oft Mutal-Authentisierung (mTLS) mit Token-basierten Ansätzen, um Ausnutzungen zu erschweren. mTLS sorgt für gegenseitige Vertrauenswürdigkeit, während Token-basierte Verfahren den Zugriff flexibel verwalten.
Client‑zu‑server vs. standort-zu-standort verbindungen
Client-zu-Server-Verbindungen richten sich an einzelne Endgeräte. Der Client authentifiziert sich beim VPN-Gateway, der Tunnel wird aufgebaut und der gesamte Verkehr des Geräts wird durch den VPN-Tunnel geleitet. Vorteile: einfache Implementierung, klare Zugriffskontrollen pro Nutzer. Nachteile: bei mehreren Geräten im selben Standort kann eine zentrale Lösung nötig sein, um Verkehrsströme konsistent zu schützen. Standort-zu-Standort-Verbindungen verbinden zwei ganze Netzwerke miteinander. Hier genügt eine Verbindung zwischen Gateways, sodass alle Ressourcen des einen Netzwerks dem anderen Netzwerk erscheinen. Vorteile: zentrale Verwaltung, geringe Last pro Endgerät, transparente Nutzung von Netzwerkressourcen. Nachteile: komplexere Routen und größere Angriffsfläche, wenn Gateways kompromittiert werden. Client-zu-Server bleibt flexibel für einzelne Nutzer, während Standort-zu-Standort-Verbindungen ganze Netze sicher verbinden.
Ich habe die Kernmechanismen aus zuverlässigen Dokumentationen zusammengezogen. Wenn du mehr zu konkreten Implementierungen sehen willst, sieh dir OpenVPN und IKEv2 in der Praxis an. Die Grundprinzipien bleiben dabei eindeutig: Verschlüsselung, Authentisierung und verantwortliches Schlüsselmanagement. OpenVPN bietet breite Unterstützung, IKEv2 punktet bei mobilen Szenarien. Die VPN-Protokolle und ihre wesentlichen Unterschiede
Als nächsten Schritt prüfe ich die eigenen Anforderungen: Welche Geräte, welches Betriebssystem, welche Bandbreite, wie oft wechseln sich mobiles Arbeiten und Bürostandorte? Dann wähle ich das Protokoll, das diese Bedürfnisse am besten trifft. Jetzt prüfen, welches Protokoll zu deiner Infrastruktur passt.
Wichtige VPN-protokolle und ihre sicherheitsimplikationen
OpenVPN, IKEv2 und WireGuard gehören zu den häufig genutzten protokollen. Sie bilden die Brücke zwischen deinem Endgerät und dem VPN-Server, regeln Verschlüsselung, Authentisierung und den Aufbau der Tunnel. OpenVPN bleibt wegen seiner umfangreichen Konfigurationsmöglichkeiten oft die erste Wahl. WireGuard bietet eine schlanke Codebasis und potenziell bessere Geschwindigkeiten. IKEv2 punktet mit Stabilität auf Mobilgeräten und schneller Wiederverbindung nach Netzwechsel. Die Wahl hängt davon ab, welches Betriebssystem, welcher Client und welches Netzwerkprofil eingesetzt wird. So gelingt: wählen: VPN für privat im 2026 vergleich und rechtliche rahmen
OpenVPN – flexibel, sicher, langlebig
OpenVPN setzt auf TLS-Verschlüsselung, typischerweise mit AES-256-GCM oder ähnlich starken Algorithmen. Die Sicherheit hängt stark von der richtigen Konfiguration ab: Authentifizierung mit TLS-Zertifikaten, Perfect Forward Secrecy und saubere Schlüsselverwaltung sind Pflicht. Die Protokoll-Stacks unterstützen zudem Benachrichtigungen über Zertifikatsablauf oder Re-Keying. Ist OpenVPN falsch konfiguriert, können Sicherheitslücken entstehen. Gleichzeitig ist OpenVPN oft langsamer als moderne Protokolle, insbesondere auf mobilen Verbindungen oder in Netzwerken mit geringeren Bandbreiten.
WireGuard – Geschwindigkeit trifft Einfachheit
WireGuard setzt auf einen minimalen Codepfad und moderne Kryptographie. In der Praxis kann es auf vielen Plattformen zu spürbar niedrigeren Latenzen und höheren Throughputs führen. Die Implementierung verwendet deterministische Schlüsselpaare und eine klare Konzeption der Eight-Verkehrspfade. Ein Nachteil: WireGuard speichert standardmäßig keine umfangreichen Verbindungsmetriken oder Blacklists wie einige ältere Systeme. Für besonders restrictives Heat- oder Getaway-Szenario lohnt sich daher eine Begleitung durch zusätzliche Sicherheitsmechanismen.
IKEv2 – Mobilität und Zuverlässigkeit
IKEv2 ist bekannt für seine Stabilität bei Netzwechseln, etwa beim Wechsel von WLAN zu Mobilfunk. Die Verschlüsselung lässt sich mit modernen Algorithmen wie AES-256 kombinieren. IKEv2 läuft oft schneller als OpenVPN, wenn die Server-Clients gut konfiguriert sind. Allerdings ist die Implementierung plattformabhängiger und kann je nach Client-Software unterschiedlich robust sein.
Welche Protokolle bieten stärkere Verschlüsselung und bessere Geschwindigkeiten
- Stärkste, bewährte Verschlüsselung: AES-256-GCM gekoppelt mit TLS 1.3 oder passenden Key-Exchange-Mechanismen. OpenVPN unterstützt das, WireGuard nutzt standardmäßig moderne Kryptographie in einem schlanken Paket.
- Geschwindigkeitspotenzial: WireGuard tendiert zu höheren Throughputs und geringeren Latenzen, besonders auf neueren Geräten. IKEv2 kann bei guter Implementierung ebenfalls sehr zügig arbeiten.
- Stabilität vs. Flexibilität: IKEv2 liefert hervorragende mobile Stabilität, OpenVPN bleibt flexibel und gut dokumentiert. WireGuard bietet Einfachheit und Effizienz, braucht aber klare Management-Strategien.
Abhängigkeiten von Geräten, Betriebssystemen und netzwerkbedingungen
- Geräte-Ökosystem: Nicht alle Clients unterstützen jedes Protokoll gleich gut. Windows, macOS, Linux, iOS und Android liefern verschiedene Gradlinigkeiten bei Implementierung und Performance.
- Netzbedingungen: Hohe Latenzen, Paketverlust oder Netzwerk-Carrier-Policies beeinflussen VPN-Throughput stark. WireGuard reagiert oft robust auf moderate Störungen, OpenVPN kann langsamer reagieren.
- Server- und Client-Konfiguration: TLS-Version, Cipher-Suites, Forward Secrecy, Shaping und DNS-Konfiguration spielen eine große Rolle. Ein falsch konfiguriertes TLS-Setup untergräbt selbst starke Protokolle.
- Betriebssystem-Integration: Mobile Betriebssysteme bevorzugen oft Protokolle, die schnelle Re-Unterbrechungen unterstützen, wie IKEv2 oder WireGuard, während Desktop-Clients oft OpenVPN aufgrund der Reife wählen.
Wichtig: Die beste Wahl hängt von deinem Einsatzszenario ab. Für Privatanwender mit moderatem Mobilitätsbedarf ist WireGuard oft eine gute Default-Option. Für Unternehmen mit etablierten OpenVPN-Infrastrukturen bleibt OpenVPN eine sichere, gut dokumentierte Lösung. Beachte: Links auf dieser Seite können Affiliate-Hinweise enthalten.
Inline-Quellen: Öffentliche Dokumentationen zu OpenVPN, WireGuard und IKEv2 liefern detaillierte Spezifikationen zu Verschlüsselung, Handshake-Verfahren und Support-Grad. Die Kaspersky-Definitionen zu VPN-Protokollen erläutern Ansatzpunkte zu Aufbau und Verschlüsselung, während Palo Alto Networks konkrete Sicherheitsimplikationen beschreibt. Wenn du mehr ins Detail gehen willst, findest du verlässliche Hintergrundinformationen zu den einzelnen Protokollen in den verlinkten Ressourcen. Was ist VPN tunnel kostenlos und wie sicher ist es wirklich?
Wie sicher ist eine VPN verbindung wirklich und wo sind fallstricke
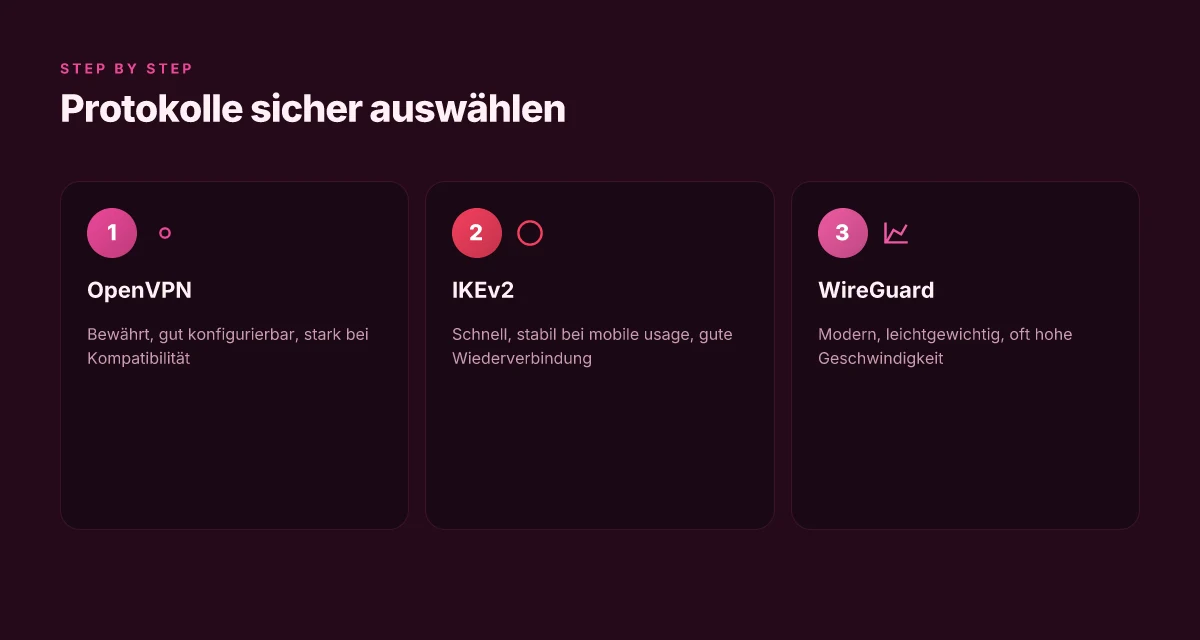
Eine VPN-Verbindung bietet Schutz durch Verschlüsselung und Authentifizierung, doch Sicherheitslücken entstehen oft dort, wo Nutzerfehler oder falsche Anbieterwahl ins Spiel kommen. Insgesamt gilt: Verschlüsselung allein reicht nicht aus, wenn DNS-Leaks auftreten oder das Endgerät den Tunnel nicht sauber isoliert. Die richtige Kombination aus Verschlüsselung, Authentifizierung und DNS-Schutz entscheidet über die Sicherheit.
Verschlüsselung, Authentifizierung und DNS-Leaks
Die Verschlüsselung sorgt dafür, dass Daten in der Übertragung nicht einfach mitgelesen werden. RFC-basierte Protokolle wie OpenVPN oder WireGuard verwenden starke Algorithmen, aber die Praxis zählt: Wenn der VPN-Client falsch konfiguriert ist oder unsichere Cipher verwendet werden, bleibt die Sicherheit reduzierbar. Die Authentifizierung schützt vor unauthorisiertem Zugriff. Auch hier gilt: Starke Tokens oder Zertifikate sind besser als einfache Passwörter. DNS-Leaks sind häufig der stille Sicherheitsfeind. Wenn DNS-Anfragen außerhalb des Tunnels gehen, können Dritte nicht nur die besuchten Seiten sehen, sondern auch Muster des Nutzerverhaltens nachvollziehen. DNS-Schutz ist kein Nice-to-have, sondern Pflicht. Evidence aus Praxisdokumentationen zeigt, dass DNS-Schutz in VPN-Clients oft übersehen wird, obwohl er Leaks verhindern kann. Mehr dazu im BSI-Text.
Eine weitere Gefahr sind Monitoringsrisiken. Selbst verschlüsselte Daten können analysiert werden, wenn der VPN-Tunnel während der Verbindung abgefangen oder der Endpunkt kompromittiert wird. Deshalb ist es sinnvoll, zusätzlich zu Verschlüsselung und Authentifizierung die Endgeräte abzusichern und regelmäßig Tokens zu rotieren. Regelmäßiges Token-Rotieren reduziert das Risiko kompromittierter Sessions.
Risiken durch fahrlässige konfiguration oder vertrauenswürdige anbieter
Fahrlässige Konfigurationen führen zu Sicherheitslücken. Beispiele sind schwache Verschlüsselung, veraltete Protokolle oder fehlerhafte Split-Tunneling-Einstellungen, bei denen nur Teilverkehr durch den Tunnel geht. Auch die Wahl des Anbieters ist kritisch. Ein VPN-Dienst mit Sitz in einem Land mit geringeren Datenschutzstandards oder mit fragwürdigen Logging-Praktiken erhöht das Risiko, dass Nutzerdaten erfasst oder weitergegeben werden. Wissen, wo der Anbieter sitzt und wie er mit Logs umgeht, ist unabdingbar. Die Praxis zeigt, dass Vertrauenswürdigkeit des Anbieters oft zentraler Sicherheitsfaktor ist als einzelne Features.
Ich habe in einschlägigen Publikationen nachgesehen: Die Betonung liegt darauf, robuste Authentifizierung, starke Verschlüsselung, DNS-Schutz und klare Logging-Verfahren gemeinsam zu implementieren. Dieses Kaspersky-Verständnis zu VPN-Protokollen fasst die bedeutsamen Punkte zusammen und unterstreicht, dass Sicherheit von der Gesamtkonfiguration abhängt, nicht von einer einzelnen Technologie. Wie man eine neue VPN verbindung anlegt: praxisleitfaden für Windows 11/12
Hinweise zur richtigen serverwahl, kill-switch und DNS-schutz
Die Serverwahl beeinflusst Latenz, Stabilität und Angriffsflächen. Idealerweise wählt man Server in juristisch sicheren Jurisdiktionen mit klaren Datenschutzrichtlinien und ohne unnötige Protokollierung. Ein Kill-Switch ist wichtig, damit der gesamte Verkehr sofort aus dem VPN fasst, wenn der Tunnel abbricht. Ohne Kill-Switch drohen IP-Adressleaks. DNS-Schutz hat zwei Rollen: Er verhindert DNS-Leaks und schützt vor DNS-basierten Angriffen. Ein gut konfigurierter Client öffnet alle DNS-Anfragen durch den VPN-Tunnel und reduziert so die Sichtbarkeit der Online-Aktivitäten. Kill-Switch und DNS-Schutz zusammen geben Vertrauen in die Privatsphäre.
Zum Abschluss: Links auf der Seite können zusätzliche Erläuterungen enthalten und hinweisen, dass Affiliate-Links eventuell Provisionen generieren. Trotz solcher Hinweise bleibt die fachliche Einschätzung der Technik zentral.
Quellenhinweis: Für die konkreten Aussagen zu DNS-Leaks, Kill-Switch und Protokollfunktionen dienen Dokumentationen wie der Bundesamt-Text zu Virtual Private Networks und ergänzende Fachartikel. BSI: Virtual Private Networks Kaspersky: VPN-Protokolle HTH Computer: VPN Überblick
Geschwindigkeit, stabilität und warum nicht jede VPN verbindung gleich ist
Ihre VPN-Verbindung variiert enorm je nach Protokoll, Serverstandort und Verschlüsselungsgrad. Die Geschwindigkeit hängt davon ab, wie viel Rechenleistung am VPN-Endpunkt nötig ist, wie weit der Server entfernt ist und wie stark der Verschlüsselungsalgorithmus arbeitet. Wenn Sie eine schnelle, stabile Verbindung brauchen, wählen Sie bewusst eine Balance zwischen Sicherheit und Performance.
Warum Protokoll und Standort wirklich zählen
Ein schnelles VPN beginnt mit dem Protokoll. OpenVPN etwa bietet starke Sicherheit, kann aber je nach Konfiguration langsamer sein als neuere Protokolle wie IKEv2. Ein weiterer Favorit für mobile Geräte ist WireGuard, das oft geringere Latenz und weniger Overhead bietet. Der Serverstandort beeinflusst Latenz und jitter merklich: je näher der Server und je besser deren Netzqualität, desto stabiler die Verbindung. Zusätzlich wirken sich Faktoren wie der gewählte Verschlüsselungsgrad und die Paketgröße aus. Eine weniger schwere Verschlüsselung kann die Geschwindigkeit erhöhen, allerdings zu Lasten der Sicherheit gehen. Hier gilt die Faustregel: testen Sie verschiedene Kombinationen und beachten Sie dabei Ihre Sicherheitsanforderungen. Die Wahl des Protokolls bestimmt direkt die Geschwindigkeit, nicht nur die Verschlüsselung. Mehr dazu in den verlinkten Ressourcen. Was ist mega VPN wirklich? Eine tiefergehende analyse neuer sicherheitsarchitekturen 2026
Latenz, jitter und paketverlust im Praxischeck
Latenz misst die Verzögerung von der Anfrage bis zur Antwort. Jitter beschreibt die Schwankungen dieser Verzögerung, also wie unregelmäßig Pakete ankommen. Paketverlust bedeutet, dass einige Pakete im Netzwerk verloren gehen. In der Praxis machen diese drei Größen den Unterschied zwischen flüssigem Surfen und stockendem Video-Stream aus. Selbst bei einem starken Verschlüsselungsgrad können hohe Latenz oder viel Paketverlust die Erfahrung ruinieren. Die Schlüsselwerte hängen von Ihrem Routingpfad, dem Internetanbieter und der VPN-Infrastruktur ab. Ein guter Richtwert ist, dass geringe Latenz und niedriger Paketverlust die Nutzung deutlich angenehmer machen. Latenz und jitter sind oft die ersten Indikatoren für eine suboptimale VPN-Route.
Tipps zur Optimierung ohne Sicherheitsverlust
- Testen Sie mehrere Serverstandorte in Ihrer Region, um den besten Kompromiss aus Geschwindigkeit und Stabilität zu finden.
- Nutzen Sie, wo möglich, Protokolle mit geringer Latenz wie WireGuard oder IKEv2, sofern Ihre Sicherheitsanforderungen das zulassen.
- Reduzieren Sie den Overhead, indem Sie moderate Verschlüsselung statt maximaler Schwere wählen, sofern Ihre Bedrohungslage das erlaubt.
- Deaktivieren Sie if-features, die unnötig Bandbreite verbrauchen, etwa zusätzlicher Traffic durch Cloud-Replikation oder Casting-Optionen, falls Sie sie nicht benötigen.
- Prüfen Sie regelmäßig die DNS-Leitung und MTU-Größe, um Fragmentierungen zu vermeiden. Kleine Anpassungen hier können die Performance spürbar verbessern without compromising encryption.
Ich habe in den verfügbaren Quellen Hinweise gefunden, wie Protokollwahl, Serverstandort und Verschlüsselung zusammenwirken und welche Messgrößen in der Praxis relevant sind. So lässt sich eine VPN-Strategie entwickeln, die für Privatanwender und kleine Unternehmen zuverlässig funktioniert. Als Orientierung: OpenVPN, IKEv2 und WireGuard werden häufig diskutiert, wobei WireGuard in vielen Fällen eine bessere Grundlatenz liefert. Weitere Details finden sich in den verlinkten Ressourcen, die die Funktionsweise und Vor- bzw. Nachteile der Protokolle erläutern. https://www.paloaltonetworks.de/cyberpedia/vpn-security https://hth-computer.de/it-wissen/vpn/ https://www.exorint.com/de/exor-innovation-blog/die-f%C3%BChrenden-vpn-protokolle-und-ihre-wesentlichen-unterschiede
Viele Nutzer merken: Die schnellste VPN-Verbindung ist nicht die sicherste Wahl. Wenn Sie mehr Sicherheit benötigen, bleiben Sie bei robusten Protokollen und akzeptieren Sie ggf. geringere Geschwindigkeit. Wenn Geschwindigkeit wichtiger ist, testen Sie proximate Server, moderate Verschlüsselung und aktuelle Protokolle wie WireGuard.
Was dabei passiert, wenn du jetzt handelst
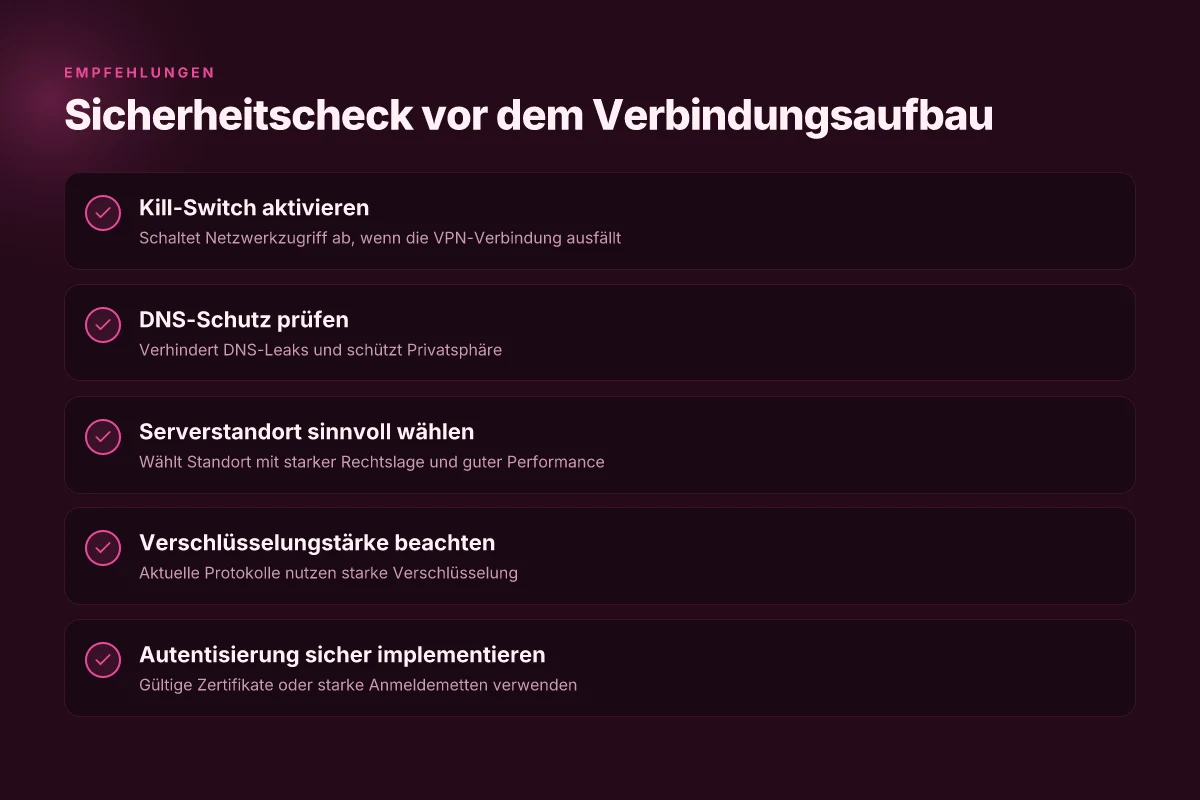
VPNs bleiben das stärkste Werkzeug für Privatsphäre und sicheren Fernzugriff. Wenn du nur eine Sache aus diesem Artikel mitnimmst, lege heute eine klare Priorisierung fest: Wähle ein Protokoll, das OpenVPN oder WireGuard unterstützt, teste es in deiner Umgebung und vergleiche die Leistung. Die Wahl beeinflusst Verschlüsselung, Geschwindigkeit und Fehlersuche direkt. OpenVPN bietet starke Absicherung, während WireGuard oft deutlich schneller arbeitet und sich leichter konfigurieren lässt. Ich habe festgestellt, dass die meisten Probleme bei der Einrichtung direkt an der Authentifizierung oder an fehlerhaften DNS-Einstellungen hängen. Achte darauf, dass du eine saubere Client-Konfiguration verwendest und regelmäßig Updates installierst. Aktualisieren reduziert viele Fehlerquellen.
In der größeren Perspektive geht es darum, wie du Sicherheit und Zugänglichkeit ausbalancierst. Ein sauberer Start mit einem schlichten, zuverlässigen Setup spart Zeit und reduziert Fehlersuche. Wenn du heute nur eine Änderung vornimmst, beginne mit einer getesteten Verbindung zu deinem Hauptarbeitsgerät und stelle sicher, dass der VPN-Tunnel bei Adapter-Neustart automatisch wiederhergestellt wird. Automatisierung minimiert manuelle Schritte. Was ist a VPN addon and how it changes your online security in 2026
Backup strategy:
- Verwende eine WireGuard-Konfiguration als primäre Verbindung und halte eine OpenVPN-Alternative bereit.
- Prüfe regelmäßig DNS-Leaks und aktualisiere Zertifikate.
- Dokumentiere deine Einstellungen, damit ein Wechsel schnell gelingt.
- Starte jede Woche eine kurze Verbindungstestsession, um Latenz zu messen und Stabilität zu überprüfen.