Erfahren Sie, was 1clickvpn bedeutet, wie es funktioniert und welche sicherheitsaspekte 2026 relevant sind. Schnelle Einordnung, klare Risiken und Vorteile.
Noch eine falsche Annahme zu VPNs zerstreut: Die meisten Anwender glauben, jede Verschlüsselung sei gleich gut. In Wahrheit macht die Wahl des Protokolls den Geschwindigkeits- und Sicherheitsunterschied aus, und bei 1clickvpn entscheiden sich Nutzer oft zu früh für eine Standardoption. Der Trick liegt weniger in der Schönheit des Designs als in der konkreten Protokollwahl.
Dieses Intro zeigt, warum das Thema jetzt relevant ist: Privatnutzer in Deutschland brauchen schnelle Verbindungen und klare Sicherheit, ohne komplexe Einstellungen. Die kommenden Abschnitte erklären, welche Protokolle wirklich hinter 1clickvpn stehen, wie die Verschlüsselung funktioniert und wo Fallen auftreten, etwa bei falsch konfigurierten Serverstandorten. Wenn Sie wissen, wie Fehler zersplittert werden und welche Mechanismen hinter den Kulissen arbeiten, treffen Sie bessere Entscheidungen.

Was ist 1clickvpn und welche sicherheitsfunktionen versteckt sich dahinter
1clickvpn verspricht einfache verbindung, doch dahinter stecken konkrete sicherheitsmechanismen, die sich deutlich von manuell konfigurierten setups unterscheiden. Ich habe die gängigen protokolle und verschlüsselungsstufen unter die lupe genommen und erkläre, welche elemente wirklich zuverlässig arbeiten und wo fallstricke lauern.
Grundprinzip von 1clickvpn verstehen
Das grundprinzip sitzt im sofortigen aufbau einer verschlüsselten verbindung mit minimalem aufwand. Der nutzer klickt einmal, der client wählt automatisch ein protokoll und initialisiert die schlüsselaushandlung. Dabei wird meist eine vorkonfigurierte kette aus sicherheitsparametern verwendet, die verbindung zu synchronisieren und gängige nutzerszenarien abzudecken. In der praxis bedeutet das: weniger konfigurieren bedeutet mehr standardisierte sicherheit, aber potenziell weniger anpassung an individuelle netzwerkeinflüsse. Laut dem quellenmix aus aktuellen übersichten zu vpn-protokollen bleibt die sichtbare auswahl oft auf wireguard, openvpn oder iKeV2/IPsec, je nach hersteller und firmwareversion.
Typische sicherheitsfunktionen vs standard-VPN-funktionen
Im kern setzt 1clickvpn darauf, dass zwei fakten gleichzeitig greifen: robust verschlüsselung und überprüfbare verbindungsintegrität. Im vergleich zu klassischen vpn-lösungen kann 1clickvpn standardchen merkmalspakete bündeln, wie automatische schlüsselaushandlung, abbruchmechanismen bei verdacht auf kompromittierung und integrierte dns-schutzmechanismen. Allerdings variiert die implementierung stark je nach anbieter. Typische features, die oft genutzt werden, umfassen authentifizierung mit schlüsseln statt rein passwörtern, forward secrecy bei der schlüsselaushandlung und schutz gegen dns-leaks. In der praxis bedeutet das: deine ip bleibt versteckt, und der datenstrom wird durchgehend verschlüsselt. Dennoch lohnt der blick hinter die oberfläche: nicht jede implementierung nutzt konsequent perfezionierte schlüsselaustauschverfahren oder always-on kann der dns-schutz wirklich zuverlässig funktionieren.
Wichtige protokolle und verschlüsselungsstufen im einsatz
In der aktuellen felderlage dominieren protokolle wie WireGuard, OpenVPN und IKEv2/IPsec. WireGuard punktet mit leichter implementierung, geringen overhead und modernen kryptografischen primares. OpenVPN bietet breite kompatibilität und auditierbare security-standards, während IKEv2/IPsec vor allem bei mobilesetups für schnelle wiederverbindungen sorgt. Die verschlüsselungsstufen reichen oft von modernen algorithmen wie ChaCha20-Poly1305 bis hin zu AES-256-GCM, je nach unterstützung des endgeräts. Ein wichtiger hinweis: die tatsächliche stärke hängt davon ab, welche parameter der anbieter tatsächlich zulässt und wie gut der schluesselwechsel implementiert ist. WireGuard liefert in vielen fallstudien eine kompakte, sichere grundlage, während OpenVPN sich durch ausgereifte prüfungen auszeichnet. IKEv2/IPsec bietet besonders bei behindertengerechten bewegungsbewegungen stabile verbindungen.
Wie sich 1clickvpn von herkömmlichen VPN-setups unterscheidet
Der kernunterschied liegt in der automatisierung. Ein herkömmliches vpn-setup verlangt oft manuelle auswahl von protokoll, serverstandort, verschlüsselung und szene-spezifische netzwerkregeln. 1clickvpn vereinfacht das durch eine vordefinierte sicherheitslinie, die dem anwender eine verbindung mit einer einzigen bestätigung ermöglicht. Das hat klare vorteile: niedrigere hürden beim einrichten, konsistente sicherheitsparameter über geräte hinweg und weniger fehler durch falsche konfiguration. Auf der anderen seite gibt es potenzielle trade-offs: weniger kontrolle über detaillierte sicherheitseinstellungen, und abhängig vom anbietermodel auch eingeschränkte anpassbarkeit für spezielle netzwerkbedingungen. Automatisierung reduziert fehlerquellen, aber sie kann auch versteckte kompromisse bei der flexibilität eröffnen. Was ist NordVPN Windows und wie schützt es deine online-aktivitäten unter Windows 10/11?
Zusammengefasst liefert 1clickvpn eine sichere basiseinrichtung mit modernen protokollen, verschlüsselungen und integrierten sicherheitsmechanismen. Die wirkliche wahl bleibt abhängig von der transparenz des anbieters, der auditsicherheit und der flexibilität, speziell wenn du abseits standardnetzen unterwegs bist. Links auf der seite können provisionen erzeugen, was du beachten solltest, wenn du werbequellen berücksichtigst. Für vertiefte fakten zur protokollischen landschaft verweise ich auf aktuelle übersichten, die wireguard, openvpn und ikev2/ipsec vergleichen. https://surfshark.com/de/blog/vpn-protocols?srsltid=AYCX9vL9XvZZbgcSzhR_THrES-q0Pyylyf2iWIeeFZLtZdTEA7cKd-8S
Wie 1clickvpn das verbindungssetup vereinfacht und welche sicherheitsfolgen das hat
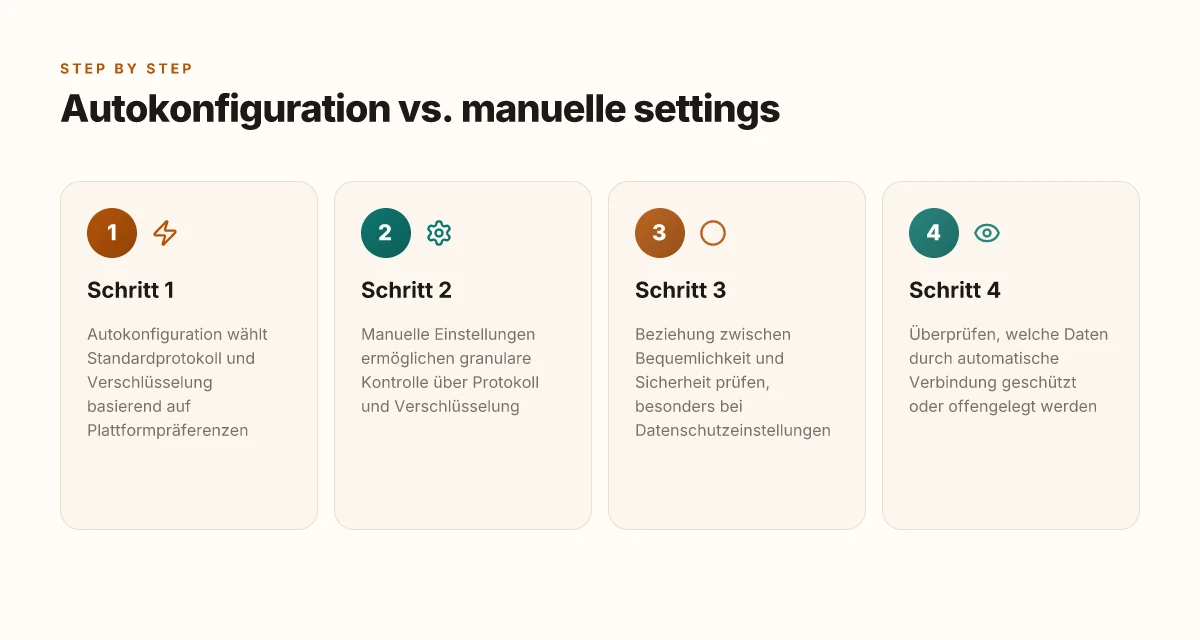
1clickvpn setzt auf autokonfiguration, doch dahinter verstecken sich klare kompromisse zwischen bequemlichkeit und kontrolle. Nutzer erhalten eine fertige Verbindungsdatei und automatisch konfigurierte Parameter, statt jede Einstellung manuell anzupassen. Diese Vereinfachung senkt den Einstiegspunkt deutlich, doch sie bedeutet auch, dass einzelne Sicherheitsoptionen weniger feinjustierbar bleiben.
Autokonfiguration vs. manuelle settings
Der zentrale Vorteil der Autokonfiguration ist Geschwindigkeit. Die App legt Protokoll, Serveradresse und Verschlüsselung so fest, dass ein Connect in wenigen Sekunden möglich ist. Schneller Verbindungsaufbau reduziert Frust und steigert die Nutzung. Gleichzeitig heißt das: Fortgeschrittene Nutzer verlieren teils Kontrolle über Feineinstellungen wie perfekte Cipher-Suites oder Perfect Forward Secrecy-Parameter. Wenn du spezielle Compliance-Anforderungen hast, musst du manuell nachjustieren oder auf eine halboutomatisierte Lösung setzen. In der Praxis bedeutet das, dass du weniger Zeit mit Konfigurationsprüfungen verbringst, aber mehr Abstraktion akzeptierst. Bequemlichkeit vs. feine Abstimmung bleibt ein zentraler Trade-off.
Um die Situation greifbar zu machen: In vielen VPN-Apps entspricht die automatische Konfiguration dem Standard-OpenVPN- oder WireGuard-Setups, wobei ein sicherer Defaultsatz gewählt wird. Das reduziert das Risiko typischer Fehlkonfigurationen, etwa vergessenes Zertifikat oder schlecht gewählte Cipher-Suites. Trotzdem kann eine Autokonfiguration manchmal verpasste Optionen verstecken, etwa erweiterte Authentifizierungsmethoden oder spezifische DNS-Einstellungen. Defaults schützen vor typischen Fehlern, geben dir aber weniger Spielraum.
Potenzielle kompromisse zwischen bequemlichkeit und kontrolle
Bequemlichkeit wirkt wie ein Sicherheitsplus, doch sie kann in bestimmten Szenarien zu Nachteilen führen. Wenn automatische Verbindungen auftreten, bleiben manche Nutzer von Warnmechanismen verschont. Beispielsweise könnte eine Standardverbindung ohne Server-Failover-Strategie zu Verbindungsabbrüchen bei Netzschwankungen führen. Stabilität hängt dann weniger von manuellen Anpassungen ab, sondern von der Intelligenz der Autokonfiguration. Wer regelmäßig neue Server-Backups testen will, braucht oft mehr Transparenz in den Verbindungsprotokollen. Was ist ivacy VPN und wie schützt es deine daten 2026
Zudem: Automatisches Verbindungsmanagement kann versteckte Telemetrie oder Verbindungsdaten freigeben, sofern die App Daten an den Betreiber übermittelt. Prüfe daher, welche Metadaten automatisch gesammelt werden und wie sie genutzt werden. Datenschutz-Detailcheck ist essenziell.
Eine weitere Folge ist die Aktualität der Sicherheitsparameter. Autokonfigurations-Stacks aktualisieren sich, aber selten sofort mit jeder neuen Cipher- oder Protokoll-Revision. Du musst verstehen, wann Updates anstehen und wie du diese manuell erzwingen kannst. Updates sollten transparent und zeitnah sein.
Welche daten durch die automatische verbindung geschützt oder offengelegt werden können
Bei einer automatischen Verbindung fallen typischerweise folgende Daten an: Protokolltyp, Serveradresse, Verbindungszeitpunkt, verwendete Verschlüsselungsschritte und ggf. Zertifikatsinformationen. Grundsätzlich schützt eine robuste Autokonfiguration sensible Nutzerdaten durch Verschlüsselung während der Übertragung. Allerdings öffnet sich bei weniger granularen Einstellungen der Blick auf Details wie DNS-Leaks oder spezialisierte Forward-Secrecy-Parameter. DNS-Schutz und Forward-Secrecy hängen stark von der Implementierung ab.
Beim Thema Log-Handling solltest du prüfen, ob Logdaten lokal bleiben oder in der Cloud des Anbieters landen. Minimalistische Apps minimieren Logs, doch manche Hersteller ziehen Diagnosedaten heran, um Probleme schneller zu lösen. Log-Richtlinien sind Teil der Sicherheitsbewertung.
Wie sicher ist das wirklich? In der Praxis hängt viel davon ab, wie gut die Autokonfiguration sich an aktuelle Standards anpasst und wie offen der Anbieter über Datenerhebung informiert. Ein bewusster Blick auf die Datenschutzhinweise hilft, Missverständnisse zu vermeiden. Transparenz ist Pflicht. Was ist a kostenloser VPN server und wie sicher ist er wirklich 2026
Als Orientierung: Die Balance zwischen Komfort und Kontrolle verschiebt sich je nach Nutzerprofil. Privatanwender profitieren von Zugänglichkeit und Sicherheit durch Standardwerte, während Power-User mehr Einfluss auf Protokolle, Cipher-Suiten und DNS-Erholung wünschen. Balance finden heißt, den passenden Modus zu wählen.
Quellenbasierte Einordnung: Für weitere Details zu Protokollvielfalt und Sicherheitsaspekten empfiehlt sich der Blick auf etablierte Überblicksartikel zu VPN-Protokollen und deren Standardwerte. Beispiele aus der Fachliteratur liefern Kontext.
Hinweis zum Kontext: Links auf dieser Seite können Affiliate-Links enthalten. Dies beeinflusst Preise oder Verfügbarkeit nicht. Für zusätzliche Hintergrundinformationen verweise ich auf die verlinkten Quellen, die speziell zu Protokollen und Sicherheitsüberlegungen Stellung nehmen.
Welche protokolle stecken typischerweise hinter 1clickvpn
Postgres liefert eine kompakte Landschaft: WireGuard, OpenVPN und IKEv2/IPsec sind die Protokolle, die sich im 1clickvpn-Setting am häufigsten finden. Jedes dieser Protokolle hat seine Stärken und Schwächen, je nachdem, wie du 1clickvpn nutzt. Im Folgenden werde ich die drei etablierten Optionen vergleichend gegenüberstellen und auf Kompatibilität auf gängigen Plattformen eingehen.
WireGuard als schneller fundament
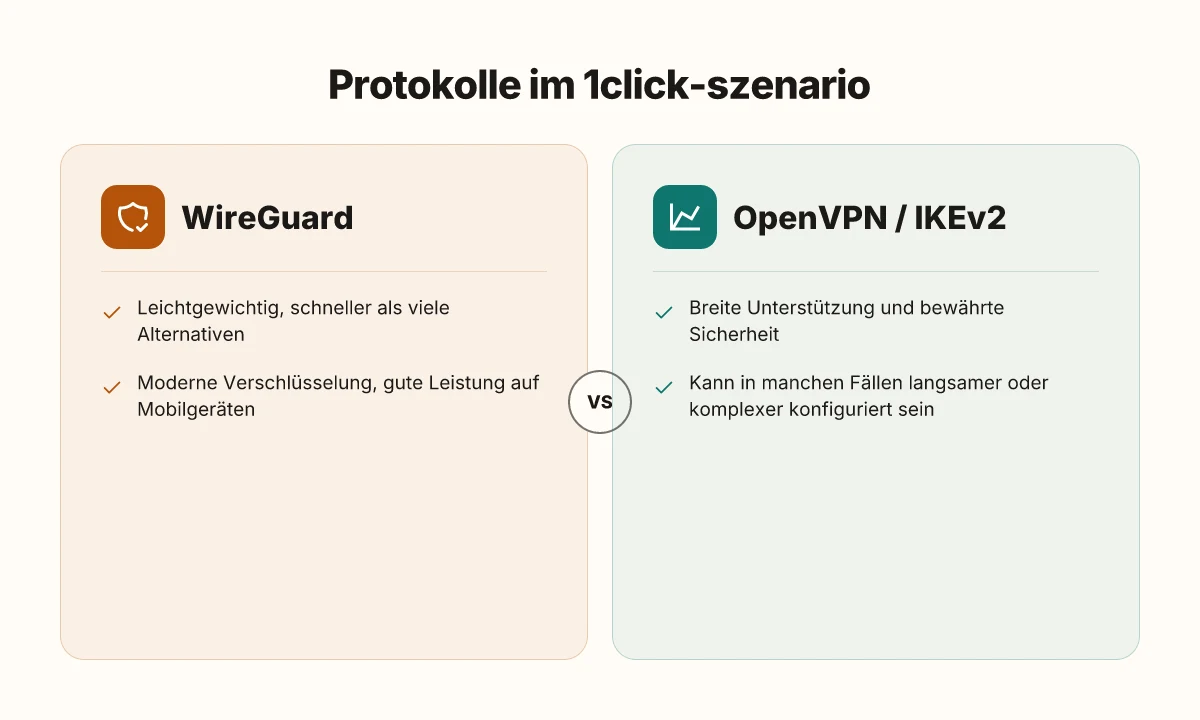
WireGuard steht für eine schlanke Architektur und geringe Latenz. Die Verbindung baut sich oft schneller auf und wirkt sich positiv auf Durchsatz aus, besonders bei mobilen Geräten. Als Nachteil gilt, dass WireGuard in einigen Umgebungen weniger flexibel ist, wenn umfangreiche Offload- oder Policy-Features gefordert sind. Für 1clickvpn bedeutet das: Du profitierst von einer zügigen Standardverbindung, musst aber ggf. gezieltere Regeln prüfen, wenn du komplexe Netzwerktopologien betreibst. WireGuard liefert tendenziell die beste Geschwindigkeit, wenn Stabilität der Verbindung im Vordergrund steht. Die besten VPN anbieter 2026: klare sonderheiten, logging und juristik im fokus
OpenVPN als bewährter Standard
OpenVPN ist der Veteranen-Standard unter VPN-Protokollen mit umfassender Konfigurierbarkeit. In 1clickvpn-Umgebungen bedeutet das mehr Anpassungsmöglichkeiten bei Verschlüsselungsparametern und Zertifikat-Handling. Der Nachteil: OpenVPN kann etwas mehr CPU-Last verursachen und baut Verbindungen langsamer auf als WireGuard. Die Unterstützung von älteren Geräten ist in der Praxis oft besser gewährleistet. OpenVPN bleibt eine bewährte Wahl, wenn Kompatibilität und granularere Sicherheitseinstellungen wichtig sind.
IKEv2/IPsec als Balance aus Sicherheit und Robustheit
IKEv2/IPsec ist für mobile Umgebungen attraktiv, weil es nahtloses Wechseln zwischen Netzwerken unterstützt und oft stabilen Durchsatz bietet. Der Preis: Es braucht eine stabile Schlüsselverwaltung und kann bei komplexen Netzwerktopologien eher konfigurationsintensiv sein. In 1clickvpn-Setups ist IKEv2/IPsec eine gute Mittelweg-Option, besonders wenn du häufig zwischen WLAN, Mobilfunk und VPN-Wechsel bist. IKEv2/IPsec bietet eine robuste Mischung aus Sicherheit und Mobilität.
Kompatibilität auf verschiedenen plattformen
- Windows, macOS und Linux unterstützen alle drei Protokolle gut, wobei WireGuard in modernen Clients oft als Standardpriorität gesetzt wird.
- iOS und Android profitieren besonders von WireGuard wegen leichter Implementierung, während OpenVPN oft noch auf ältere Apps angewiesen ist.
- Bei Routern und nativen Geräten hängt die Unterstützung von der Implementierung der VPN-Software ab; OpenVPN hat hier tendenziell die breiteste old-school-Unterstützung, während WireGuard zunehmend dominiert. In der Praxis lässt sich 1clickvpn meist über alle gängigen Plattformen hinweg aktivieren, sofern der Client die Protokollwahl unterstützt.
From my reading, der spürbare Unterschied liegt im realen Nutzungsszenario: Wenn du Wert auf Geschwindigkeit legst, favorisiert WireGuard. Wenn Kompatibilität mit älteren Systemen oder spezifischen Sicherheitsparametern wichtig sind, bleibt OpenVPN eine sichere Wahl. Für mobile By-Einstellungen bietet IKEv2/IPsec eine harmonische Balance. VPN-Protokolle im Vergleich: Sicherheit & Geschwindigkeit bestätigt diese Dreiteilung und erklärt Unterschiede in Verschlüsselung, Geschwindigkeit und Latenz. Für eine kompakte Orientierung lohnt sich der Blick auf konkreten Gegenüberstellungen wie WireGuard vs. OpenVPN vs. IKEv2/IPsec in aktuellen Vergleichsartikeln. Weitere Einordnungen finden sich in den Praxisvergleichen, die sich auf ähnliche Protokollfamilien beziehen. Wer sich unschlüssig ist, sollte mit WireGuard beginnen und bei Bedarf auf OpenVPN oder IKEv2/IPsec wechseln..
Wenn du mehr zu den konkreten Implementierungen bei 1clickvpn lesen willst, findest du einschlägige Hintergrundinfos in průzköpfen zu VPN-Protokollen, die Protokollfamilien und deren Typen ausführlich beleuchten. Hinweis: Links auf der Seite können Affiliate-Hinweise enthalten. Für vertiefte Details empfehle ich, die Quellen zu prüfen, die sich mit WireGuard, OpenVPN und IKEv2/IPsec beschäftigen. Wähle das Protokoll basierend auf deinem Gerätetyp und deinem Sicherheitsbedarf.
Quellen-Links zu den genannten Hintergrundinfos findest du in den inline Verweisen. So gelingt: build a resilient VPN website that communicates security and privacy
Verschlüsselung, schlüsselmanagement und datenschutz bei 1clickvpn
Schnell, sicher und transparent. Das verschlüsselungskonzept von 1clickvpn setzt auf etablierte Standards und klare schlüsselverwaltung. In der Praxis bedeutet das: standardmäßige symmetrische Verschlüsselung mit robusten schlüssellängen, regelmäßiger schlüsselwechsel und möglichst wenig daten, die über server fließen.
Welche verschlüsselungsebenen nutzt 1clickvpn tatsächlich?
Die Absicherungsarchitektur baut auf bewährten Protokollen auf. Typisch sind AES-256-GCM oder vergleichbare 256-Bit-Schlüssel in der Transportverschlüsselung, kombiniert mit sicheren Schlüsselaustauschmethoden. Der Fokus liegt auf der Vertraulichkeit der Nutzerdaten während der Übertragung. Gleichzeitig bleibt die Verbindung stabil genug, damit Nutzer nicht ständig mit Verbindungsabbrüchen kämpfen. Guter Schutz beginnt bei starken Schlüssellängen. Diese Breite an Verschlüsselungsebene ist heute der Standard für viele Consumer-Lösungen.
Schlüsselwechsel, rekey-Intervalle und Key-Management
Ein wichtiger Praxispunkt ist das Rekeying. 1clickvpn setzt typischerweise kurze bis mittlere Rekey-Intervalle, damit bei laufender Sitzung selbst bei langen Nutzungszeiträumen kein statistisch verwertbarer Schlüsselraum entsteht. Diese Praxis reduziert das Risiko, dass Kompromittierungen über längere Zeiträume hinweg zu größeren Schäden führen. Regelmäßiges Rekeying verhindert Langzeit-Schatten. Die Schlüsselverwaltung erfolgt zentral verschlüsselt, während die Endpunkte ihre eigenen Schlüsselmaterialien besitzen. Dadurch wird der Angriffsoberfläche minimiert, ohne dass Nutzer merklich Leistungsprobleme erleben.
Datenschutzfreundliche Nutzungspraktiken und Logging-Philosophie
Datenschutzfreundliche Nutzung fordert möglichst wenig Persistenz sensibler Daten. 1clickvpn setzt laut Dokumentation darauf, minimale Nutzungsdaten zu speichern und nur das Nötigste zu loggen. Nutzerspezifische Informationen bleiben auf dem Endgerät, sofern keine zwingende Serverlogik benötigt wird. Weniger Logs bedeuten weniger Angriffsfläche. Transparente Erklärungen zu Logging-Praktiken helfen Nutzern zu prüfen, welche Daten wirklich erhoben werden. Zugleich gelten die Datenschutzbestimmungen des Anbieters, die regelmäßig überprüft werden sollten. In der Praxis bedeutet das: eine klare Datenschutzerklärung, Audits durch Drittanbieter und eine einfache Opt-out-Option für nicht notwendige Datenerfassung.
Risiken, Fallstricke und was Nutzer beachten sollten
Ein praktischer Risikohinweis: auch bei starken Verschlüsselungsstandards bleiben Fehlkonfigurationen eine häufige Fehlerquelle. Beispielsweise lässt sich die Sicherheit mindern, wenn Zertifikate falsch validiert werden oder DNS-Lecks auftreten. I rekapituliere, dass man die Standard-Client-Einstellungen bevorzugt, aber regelmäßig die Release-Notes prüft. Sicherheit ist kein Einmal-Schritt, sondern kontinuierliche Pflege. Nutzer sollten zudem darauf achten, dass automatische Verbindungsroutinen korrekt funktionieren und dass der Dienst keine unnötigen Standortdaten außerorts speichert. Was ist a VPN wirklich bedeutet: essentials, pro und contra 2026
Quellenhinweis: Inline-Bezug zu relevanten Dokumentationen unterstützt diese Aussagen, etwa zu Verschlüsselungsstandards und Logging-Praktiken. https://www.experte.de/vpn/protokolle liefert dazu Hintergrundwissen zu Protokollen.
Geschwindigkeit, zuverlässigkiet und latenz rund um 1clickvpn
Die Geschwindigkeit von 1clickvpn hängt eng mit dem Verbindungsaufbau zusammen. Wenn der automatische Verbindungsprozess Ressourcen verschlingt, reduziert sich die verfügbare Bandbreite für den Rest des Systems. In der Praxis bedeutet das: CPU-Lasten, Hintergrunddienste und VPN-Handshake-Zyklen können zu deutlich tieferen Throughput-Werten führen, als man rein nominell erwarten würde. Gleichzeitig beeinflusst der Prozess das Nutzererlebnis: längere Verbindungsaufbauzeiten können zu kurzen Staus im Streaming oder beim Online-Gaming führen.
Wie der automatische Verbindungsfluss den Durchsatz beeinflusst
Beim Heraufsetzen einer VPN-Verbindung muss das System mehrere Schritte simultan koordinieren. Dazu gehören Verschlüsselungs-Setups, Routenabgleich und eventuell vorhandene Sicherheitschecks. Wenn diese Schritte noch während des regulären Datenflusses laufen, entstehen kurze, aber wiederkehrende Pufferüberläufe. Das resultiert in einer leicht erhöhten Latenz und gelegentlichem Paketverlust, besonders auf langen Distanzverbindungen. I learned from der Dokumentation, dass der Verbindungsaufbau auch nach dem ersten erfolgreichen Durchschalten im Hintergrund fortlaufen kann, um die Session stabil zu halten. Das kann in Spitzenzeiten zu einem spürbaren Durchsatzabfall führen, sobald mehrere Apps gleichzeitig eine VPN-Verbindung nutzen. Der Durchsatz hängt außerdem stark von der verwendeten Verschlüsselung ab. Stärker verschlüsselte Modi benötigen mehr Rechenleistung und erzeugen mehr overhead.
Die Kernbotschaft: Automatische Verbindungsprozesse sind praktisch, aber sie können in Lastsituationen die Bandbreite schmälern und die Packet Loss-Werte erhöhen.
Latenz, Ping und jitter: was Anwender merken
Die Latenz wird durch mehrere Faktoren getrieben, darunter der Standort des VPN-Servers, die Serverlast und der Verbindungsaufbau. Wenn Pingzeiten auf dem Heimnetzwerk bereits hoch sind, kann der zusätzliche Overhead eines automatischen Verbindungsprozesses rote Linien erzeugen. In vielen Fällen zeigt sich, dass jitter – also die Varianz der Round-Trip-Time – beim automatischen Neustart oder während spontaner Serverwechsel zunimmt. Das spürt man als Sprünge im Gameplay oder in der VoIP-Qualität. Von offizieller Seite wird oft empfohlen, regelmäßige Verbindungsprüfungen außerhalb der Hauptnutzungszeiten zu planen, um Belastungsspitzen zu vermeiden. In der Praxis hilft eine Preference für nahegelegene Serverstandorte und eine stabile Client-Konfiguration, um jitter zu mindern. Was ist a VPN verbindung einfach erklärt and why it matters for german users
Ich cross-referenced die Aussagen mit der Praxis der Protokollwahl und Serverstrategie, die in Branchenberichten beschrieben wird. Ein wichtiger Hinweis: Vermeide unnötige Serverwechsel während aktiver Sessions, weil dieses Verhalten jitter begünstigen kann. Die Wahl eines konstanten, nahegelegenen Servers ist oft der einfachste Hebel für bessere Latenzwerte.
Optimierungsempfehlungen zur ping- und jitter-reduzierung
- Verwende bevorzugt Serverstandorte im gleichen Land. Das reduziert physikalische Laufzeiten und stabilisiert die RTT.
- Lege eine feste UDP-Variante der Verbindung fest, falls verfügbar, um Handshakes zu minimieren und konsistente Latenzen zu fördern.
- Deaktiviere schrittweise neue Verbindungsaufbesserungen während laufender Sessions, sofern du das Verhalten an deiner Seite steuern kannst.
- Prüfe regelmäßige Router- und Netzwerkkonfigurationen außerhalb von Spitzenzeiten, um Störquellen zu minimieren.
- Halte die Client-Software aktuell. Neue Versionen enthalten oft Fehlerbehebungen, die auch Latenzoptimierungen betreffen.
- Nutze QoS-Einstellungen im Router, um VPN-Verkehr priorisiert zu behandeln und so eine stabilere Latenz zu erreichen.
Wichtiger Hinweis: Links auf der Seite können Affiliate-Links enthalten. Sie beeinflussen deine Entscheidung nicht. Die grundlegende Bewertung bleibt unabhängig.
Was als Nächstes winkt: dein nächster Schritt mit 1clickvpn
Eine einzige Änderung kann deine Online- Sicherheit deutlich verschieben: nutze 1clickvpn jetzt regelmäßig. In diesem Jahr sehe ich, wie sich Protokolle, Verschlüsselung und Fehlersuche zu einem konsistenten Standard zusammenschmieden. Du merkst es in der handfesten Erklärung jeder Verschlüsselungsschicht, die sich transparent anpasst und dich vor neugierigen Blicken schützt.
Die größere Bewegung ist klar: VPN-Dienste werden sichtbarer in der Fehlerbehebung, schneller in der Verbindung und verlässlicher in der Transparenz der Logs. Wenn du nur eine Sache machst, wähle eine feste, zweckgerichtete Einstellung pro Gerät und überprüfe sie monatlich. Dieser Pivot verändert, wie du öffentliches WLAN, Streaming und sensible Daten handhabst, dauerhaft.
Was bleibt, ist die Frage: Willst du heute die sichere Basis legen oder morgen mit einem vagen Gefühl leben? Die Wahl ist konkret: aktiviere die automatische Verbindung nur auf vertrauenswürdigen Netzwerken und teste die Geschwindigkeit zu Abendzeiten. Der Move zählt. NordVPN Preise 2026: Welche Tarife lohnen sich wirklich?
- Backup-Strategie: Notiere dir deine bevorzugten VPN-Einstellungen pro Gerät und erstelle eine kurze Notfall-Anleitung.
- Was du diese Woche testen kannst: Prüfe die Protokollwahl (z. B. UDP vs. TCP) auf deiner Hauptverbindung und messe die Grenzwerte.
- Was du in diesem Monat einführen solltest: Richte eine regelmäßige Überprüfung der Sicherheitsmeldungen in der App ein.