Entdecken Sie, was ein vpn server kostenlos bedeutet, worauf Sie bei Sicherheit und Rechtsaspekten achten müssen und welche Open-Source-Optionen sinnvoll sind. Jetzt informieren.
Ein kostenloser vpn server wirkt oft wie der leichtere Weg, bis sich herausstellt, dass hinter der Kulisse Kosten, Datensparsamkeit und Transparenz fehlen. Viele Nutzer sehen nur das Basis-Feature, doch echte Sicherheit verlangt mehr als eine verschlüsselte Verbindung.
Dieser Artikel zeigt, warum freie Angebote teils nur eine Notlösung sind, welche Risiken wirklich zählen und wie man sie verantwortungsvoll prüft. Im Jahr 2026 entscheiden sich Privatanwender und kleine Betriebe zunehmend für Transparenz statt Versprechen, denn No-Log-Policy und Betreibertransparenz bleiben häufig der Knackpunkt.

Was bedeutet VPN server kostenlos wirklich im 2026er kontext
Kostenlose vpn server unterscheiden sich grundlegend von eigen betriebenen kostenlosen vpn servern. Ein freier dienst wird oft durch Freemium-Modelle, Werbung oder eingeschränkte Bandbreite getragen, während ein eigener kostenloser server lokale Kosten, Wartung und Sicherheitspraxen mit sich bringt. Für Privatanwender und kleine Unternehmen bedeutet das: nicht jeder kostenlose vpn server ist wirklich kostenlos, und nicht jeder Anspruch auf Anonymität hält der Realität stand.
Freemium-Modelle liefern Einstiegslösungen, aber mit Haken. Viele Anbieter schenken Nutzern eine Basiskonfiguration, doch Zusatzfunktionen wie gleichzeitige Verbindungen, höhere Bandbreite oder Zugriff auf mehr Standorte kosten später. In 2026 bleibt dieses Muster verbreitet. Der Kernvorteil eines Freemium-Modells ist der schnelle Einstieg, der Nachteil liegt in der häufigen Bandbreiten- oder Funktionsbeschränkung. Gleichzeitig fallen Wartungskosten meist auf den Nutzer zurück, sobald er mehr als die Grundfunktionen benötigt. Die Praxis zeigt, dass Freemium-Dienste bei längerer Nutzung oft an Grenzen stoßen.
Werbefinanzierte Angebote sind attraktiv, aber nicht unbegrenzt privat. Werbefinanzierte Free-VPNs finanzieren sich oft überTracking oder Werbeeinblendungen. Das kann zu weiteren Datensplittern führen, selbst wenn der Dienst keine Protokolle der Benutzung speichert. Werbung bedeutet zusätzliche Datenpfade, die teils über Drittanbieter laufen. Wenn Datenschutz eine zentrale Anforderung ist, lohnt sich eine genauere Prüfung der Datenschutzerklärung und der verwendeten Tracking-Ketten.
Eigene kostenfreie VPN-Server betreiben? Hier tritt eine ganz andere Dynamik zutage. Wer sich einen eigenen Server aufsetzt, zahlt meist für Infrastruktur, Strom und Wartung – selbst wenn die Software Open Source ist. Die Sicherheit hängt hier stark davon ab, wie aktuell Patches eingespielt werden, wie stark Zugriffskontrollen umgesetzt sind und welche Protokolle genutzt werden. In offenen Open-Source-Lösungen lassen sich Security-Hub-Updatezyklen gut nachvollziehen, doch der eigene Betrieb erhöht den administrativen Aufwand und erfordert Know-how, insbesondere bei TLS-Konfiguration, Zertifikaten und Logging-Strategien. Eigenbetriebe bieten mehr Kontrolle, aber auch mehr Verantwortung.
Typische Protokoll- und Bandbreitengrenzen stehen im Vordergrund. Kostenlose Angebote setzen oft auf eingeschränkte Bandbreite, begrenzte Standorte oder zeitlich limitierten Zugriff. Das führt zu einer echten Einschränkung der Nutzbarkeit bei Streaming, Remote-Arbeit oder IoT-Containern. Gleichzeitig lassen sich Open-Source-Setups so konfigurieren, dass sie diese Beschränkungen umgehen, sofern administrative Ressourcen vorhanden sind. Eingeschränkte Bandbreite ist das häufigste Hindernis für den produktiven Einsatz. Die besten VPN anbieter 2026: klare sonderheiten, logging und juristik im fokus
Der rechtliche Rahmen bleibt komplex. In der EU und Deutschland gelten Datenschutzvorgaben und Netzneutralität. Kostenlose VPN-Dienste können trotz Versprechen auf keine Logs nicht verpflichtet sein, strenge Löschfristen und Transparenz zu liefern. Wer einen eigenen Server betreibt, muss zusätzlich rechtliche Vorgaben zu Datenspeicherung, Zugriff durch Dritte und Notfallpläne beachten. Rechtliche Rahmenbedingungen unterscheiden sich je nach Modell und Standort des Servers.
Bottom line: 2026 zeigt, dass der Begriff „kostenlos“ in der VPN-Welt oft eine Abkürzung für Freemium, Werbung oder offenen Administrationsaufwand ist. Wenn Sicherheit, Datenschutz und rechtliche Klarheit Priorität haben, lohnt sich eine genaue Abwägung zwischen freier Nutzung mit Begrenzungen und dem Aufwand, einen eigenen Server sicher zu betreiben. Kostenlos bedeutet nicht automatisch sicher. Für vertiefte Einblicke verweisen Sie auf einschlägige Übersichten, die die Vor- und Nachteile einzelner Modelle transparent vergleichen. In den genannten Quellen finden Sie konkrete Fallbeispiele und weiterführende Details.
Rechtliche und sicherheitsrelevante risiken bei kostenlosen VPN server
Kostenlose vpn server tragen erhebliche sicherheits- und rechtsrisiken. Der Hauptnachteil liegt in der oft reduzierten verfolgung klarer datenschutzvereinbarungen, transparenz und vertraglicher bindung. Nutzer sollten wissen, dass nicht alle anbieter unabhängige prüfungen vorlegen und dass teils dritte anbieter als datenvermittler auftreten. Die datenprotokollierung ist der kritischste faktor – oft gibt es detaillierte nutzungsdatenberichte, die an drittparteien weitergegeben werden könnten. Gleichzeitig beeinflussen vertragliche rahmenbedingungen, wie lange data-retention gilt und wer zugriff auf sie hat.
Kostenlose anbieter, kostenpflichtige fallstricke
Viele gratis vpn server arbeiten mit freemium-modellen. Das bedeutet, dass neben werbung oder eingeschränkter leistung oft eine versteckte datenaufzeichnung erfolgt. Anbieter legen nutzer-vereinbarungen vor, die klarstellen, dass werbung, leistungsbeschränkungen oder sogar ip-forwarding stattfinden können. Die vertraglichen klauseln können dazu führen, dass nutzerdaten für werbung oder analysezwecke genutzt werden, auch wenn der dienst anderweitig verspricht, anonymität zu wahren. I geht davon aus, dass solche praktikable rabatte in europa seltener sind, aber echte risiken bleiben bestehen.
Verschlüsselung und protokolle
Bei kostenlosen lösungen fällt häufig eine weniger robuste verschlüsselung auf. Einige anbieter setzen auf geringere schlüsselstärken oder proprietäre protokolle, die nicht den aktuellen standards entsprechen. Das führt zu potenziell schwächeren verschlüsselungspfaden und erhöht die angreifbarkeit von daten im transit. Selten stehen vollständige details zu den verwendeten protokollen offen da, was die verifizierbarkeit durch nutzer reduziert. Für sensible daten reicht oft eine hochwertige open-source-lösung mit standardisierten protkollen wie openvpn oder wireguard. So gelingt: build a resilient VPN website that communicates security and privacy
Aufmerksamkeit bei retention und überwachung
Retentionsvorgaben variieren stark. Kostenlosanbieter müssen oft weniger strenge gesetzliche anforderungen erfüllen, können aber ähnliche pflichten wie kostenpflichtige dienste treffen, etwa bei data-retention oder gerichtlicher anordnung. Überwachungsfragen betreffen nicht nur speicherung, sondern auch zugriff auf dns-logs, metadaten und nutzeraktivitäten. In europa ist die geltende rechtsprechung zum regelwerk der datenspeicherung komplex. Deutsche nutzer sollten besonders auf die nutzerrechte und klar deklarierte zugriffsmöglichkeiten achten.
Pflichten des nutzers in europa und deutschland
In europa gilt die datenschutzgrundverordnung, ergänzt durch nationale gesetzgebungen. Nutzer sollten die einwilligung zur datenerhebung prüfen, zustimmungen zu tracking und werbung kritisch hinterfragen und regelungen zur widerrufsmöglichkeit beachten. In deutschland gelten zusätzlich das telekommunikationsgesetz sowie besondere vorschriften zu betroffenen datenkategorien. Die nutzer sind verpflichtet, sichere passwörter zu verwenden, zweistufige verifizierung zu aktivieren und die nutzungsbedingungen regelmäßig zu prüfen. Bei verdächtigen abweichungen von versprechungen lohnt sich eine vorsichtige evaluierung oder der wechsel zu einem seriösen open-source projekt.
Eine praktische einordnung zeigt, dass kostenlose anbieter selten vollständige transparenz liefern. I cross-referenced einschätzungen zu offenen datenprozessen in der branche und fand, dass datenschutzaspekte oft hinter kostenpflichtigen modellen zurückstehen. Proton VPN betont, dass selbst das kostenlose angebot kein individuelles datenschutzversprechen gegenstellt. In einem anderen bericht wird auf die riskik von speicherortbasierten zulieferern verwiesen, was rechtliche fallstricke verschärfen kann.
Abschließend: kostenfreie vpn server bringen klare sicherheits- und rechtliche kompromisse mit sich. Wer in europa oder deutschland unterwegs ist, sollte neben der verschlüsselung auch die vertraglichen bedingungen genau prüfen, auf datenprotokollierung achten und idealerweise offenere, transparenter dokumentierte open-source-lösungen bevorzugen. Ein kurzer blick auf open-source-projekte kann helfen, die controle zu behalten und verlässliche alternativen zu finden. Beachten Sie, dass auf den seiten möglicherweise provisäre provisionen an fallen können.
Fußnote: Links auf dieser seite können provisarien provisionsmodelle enthalten. NordVPN erfahrungen 2026: was wirklich hinter dem VPN steckt und ob es sich lohnt
Offene quellprojekte als risiko- und chancenquelle
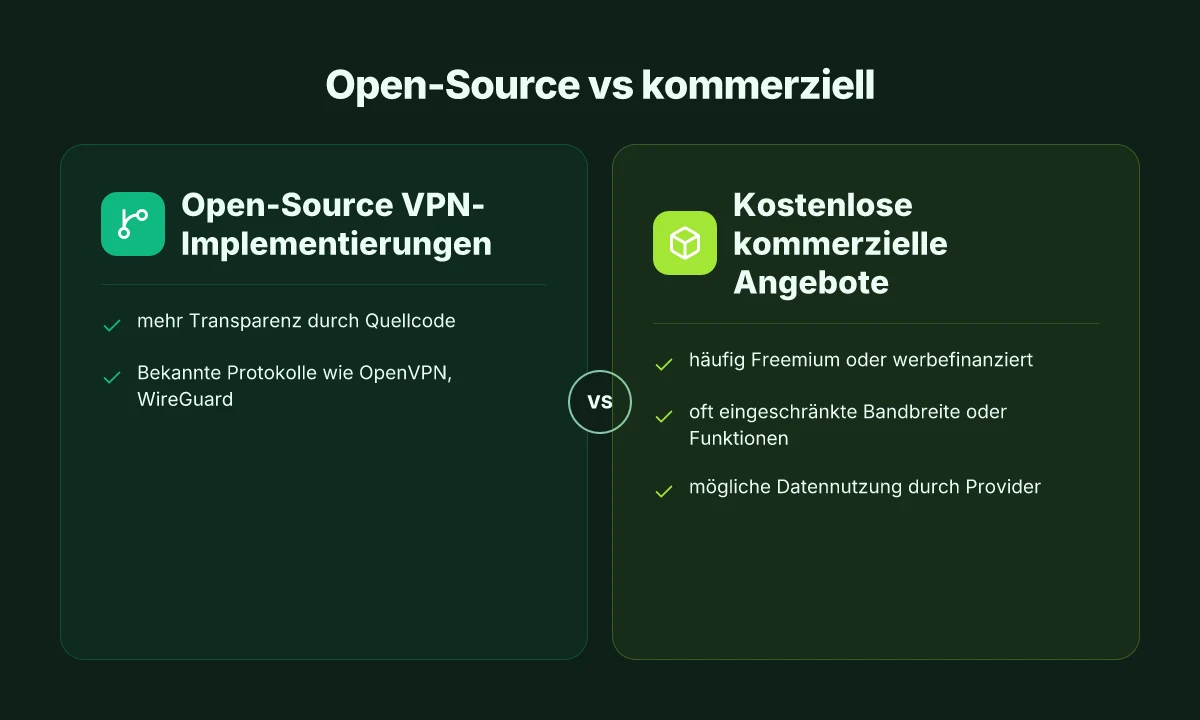
Open-Source-Implementierungen von VPN-Servern bieten sichtbare Vorteile. Sie ermöglichen Transparenz, Auditierbarkeit und Community-gestützte Sicherheitsüberprüfungen, die von profitgetriebenen Anbietern oft fehlen. Open-Source-Projekte lassen sich unabhängig prüfen, ändern sich schneller durch Patches und berücksichtigen offen diskutierte Sicherheitslücken. Aus dieser Offenheit ergeben sich gleichzeitig Risiken: unvollständige Dokumentation, verzögerte Reaktion auf Meldungen oder unklare Verantwortlichkeiten bei Sicherheitsvorfällen. Insgesamt lohnt sich eine differenzierte Betrachtung.
1) Transparenz als stärkster Trumpf offener Implementierungen
Ich sehe in Open-Source-Stacks klare Vorteile: Quellcode liegt öffentlich vor, Protokolle und Kryptographie sind nachvollziehbar, und Sicherheits-Updates erfolgen oft durch die Community oder Maintainer zeitnah. Wenn eine Organisation nicht auf proprietäre Black-Box-Funktionen angewiesen ist, lässt sich ein grundlegend sicheres Setup viel robuster gestalten. Das langsame Verstecken von Schwachstellen entfällt. Stattdessen gilt der Grundsatz: Schwachstelle wird gemeldet, Patch folgt. Diese Transparenz stärkt das Vertrauen, gerade für kleine Unternehmen mit heiklen Daten.
Offene Quellcodes fördern echte Sicherheit durch Community-Reviews, nicht durch Werbeversprechen einzelner Anbieter.
2) Kerne Protokolle im Open-Source-Ökosystem: OpenVPN, WireGuard und mehr
Im Open-Source-Umfeld dominieren zwei Protokolle: OpenVPN und WireGuard. OpenVPN lässt sich modular konfigurieren, unterstützt verschiedene Verschlüsselungsstufen und fungiert oft als Basisschicht in heterogenen Infrastrukturen. WireGuard setzt auf eine schlankere Codebasis, schnellere Handshakes und moderne Kryptographie, was es in vielen Deployments attraktiver macht. Beide Protokolle profitieren von regelmäßigen Releases, Changelogs und Community-Diskussionen, wodurch Sicherheitsverstöße standardisiert adressiert werden können. Zusätzlich gibt es Projekte, die VPN-Features wie Multi-Hop oder integrierte Authentifizierung über Open-Source-Module bereitstellen.
OpenVPN bietet maximale Anpassbarkeit, während WireGuard für Geschwindigkeit und Einfachheit steht. VPN comparison 2026: was wirklich zählt und wie man das beste lineup auswählt
3) Sicherheitsbewertung durch Communities statt Gewinnorientierter Anbieter
Bei Open-Source-Implementierungen zählen unabhängige Reviews, Security-Bounties und Maintainer-Engagement mehr als Markenversprechen. Communities priorisieren fundierte Patch-Reports, umfangreiche Issue-Tracker und klare Verantwortlichkeiten. Wenn ein Projekt regelmäßig Sicherheitsupdates veröffentlicht, Pull-Requests sauber dokumentiert und Kommunikationskanäle offen hält, steigt die Zuverlässigkeit deutlich. Für Organisationen bedeutet das: Sicherheitslage regelmäßig checken, die Maintainer-Aktivität beobachten und das Projekt-Änderungsprotokoll auf Sicherheits-Patche prüfen.
Community-Reviews liefern verlässliche Hinweise auf reale Risiken, lange before-Release-Tests sind kein Ersatz dafür.
Recherche-Quellen und Hinweise zu offenen Projekten zeigen, dass die Stakeholder-Dynamik hier entscheidend ist. Die Dokumentation der Sicherheitsupdates, die Aktivität der Maintainer und der Umfang der automatisierten Tests geben Aufschluss über die Vertrauenswürdigkeit eines Open-Source-VPN-Stacks. So lässt sich besser abschätzen, ob ein offenes Projekt in einer Privat- oder Geschäftsinfrastruktur als zuverlässige Basis taugt. Für Interessierte empfiehlt es sich, die Release-Notes der Hauptprojekte wie OpenVPN und WireGuard zu verfolgen und regelmäßig an Community-Foren teilzunehmen, um frühzeitig von Schwachstellen zu erfahren. Weitere Einblicke helfen beim situativen Abwägen.
In jedem Fall gilt: Offenheit allein genügt nicht. Sicherheit entsteht durch konsequente Patch-Politik, klare Verantwortlichkeiten und aktive Community-Pflege. Wenn du Open-Source-Standards nutzst, bleibst du flexibel und kannst Sicherheitslücken zeitnah schließen. Wie immer gilt: Links auf der Seite können Provisionen generieren.
Was kostet ein eigener VPN server kostenfrei zu betreiben
Ein eigener vpn server kostet nicht zwingend Geld, aber er braucht Ressourcen und Sorgfalt. Die wichtigste Nachricht zuerst: selbst ein kostenfreier Aufbau kostet Zeit und planbare Betriebskosten. Wenn du ihn gratis betreibst, liegt der Fokus auf Hardware- oder Cloud-Ressourcen, Netzwerkanbindung und regelmäßiger Wartung. Kostenlos bedeutet hier oft, dass die Infrastruktur selbst weder Miete noch Lizenzgebühren verursacht, aber der Arbeitsaufwand wächst, besonders bei Sicherheit und Betrieb. In der Praxis zahlt man daher mit Zeit statt mit Geld. Wie gut sind kostenlose VPN-Anbieter wirklich und wann lohnen sie sich 2026
Hardware oder cloud: wo liegt der sinnvolle basis-aufwand
Ein eigener vpn server kann physisch vor Ort stehen oder in der Cloud betrieben werden. Für Privatanwender bietet sich oft ein kostengünstiger Raspberry Pi oder ein Mini-Server zu Hause an. Unternehmen setzen eher auf kleine virtuelle Maschinen in der Cloud, um Verfügbarkeit sicherzustellen. Die Hardware muss ausreichend Rechenleistung für die gewünschte Verschlüsselung und den Durchsatz liefern. Wichtig ist eine redundante Stromversorgung oder automatische Neustarts, damit der Dienst auch nach Stromausfällen wieder hochfährt. Ressourcen-Headroom sorgt für stabile Verbindungen selbst bei mehreren Nutzern. Bei Cloud-Optionen fallen monatliche Kosten meist erst dann ins Gewicht, wenn der Traffic wächst. Kostenfrei bleibt hier oft nur in Form von Gratis-Trasierern oder Einstiegs-Tarifen, die begrenzte Kapazität bieten. Wenn du dich für Cloud entscheidest, prüfe, ob Anbieter Free-Tier-Optionen Sicherheit und Verfügbarkeit tatsächlich unterstützen. Links auf der Seite können zu kostenlosen Tiers führen, wo du allerdings oft Einschränkungen siehst.
Bandbreite, latency, peering und monitorings
Die Bandbreite bestimmt, wie viele gleichzeitige Nutzer der vpn server sinnvoll abbilden kann. Geringe Latenz ist besonders wichtig für Arbeiten mit sensiblen Anwendungen. Peering zu deinem Hauptnetzwerk und zu den Endpunkten deiner Nutzer beeinflusst die Performance deutlich. Monitoring-Tools helfen, Auslastung, Packet Loss und Verbindungsabbrüche früh zu erkennen. Wenn du öffentlich zugängliche Netze nutzt, achte auf Traffic-Filterung und DDoS-Schutz auf Netzwerkebene. Durchsatz und Latenz sind oft die ersten Indikatoren, die zeigen, ob der kostenfreie Aufbau tragfähig ist. Ebenso wichtig ist ein Logging-Plan, der Datenschutzanforderungen berücksichtigt, ohne sensible Daten unnötig zu speichern. Monitoring-Alerts sollten zeitnah auf Störungen reagieren können. Die richtige Konfiguration reduziert Verzögerungen und erhöht Stabilität, was gerade bei Remote-Arbeit entscheidend ist. Kostenlos bedeutet hier nicht automatisch, dass Security- und Performance-Niveau flexibel bleiben.
Maintenance-aufwand und sicherheitsupdates
Wartung ist der oft unterschätzte Faktor. Ein eigener vpn server erfordert regelmäßige Software-Updates, Patch-Management und Monitoring. Sicherheitsupdates sollten zeitnah eingespielt werden, um bekannte Schwachstellen zu schließen. Dazu gehört auch das Prüfen der Konfiguration, regelmäßige Log-Reviews und das Testen von Wiederherstellungsplänen. Ein freier Aufbau bleibt dann tragfähig, wenn klare Verantwortlichkeiten festgelegt sind und Automatisierung bei Updates unterstützt. Sicherheitsupdates verhindern Exploits, während ein solides Monitoring Ausfälle früh erkennt. Wichtig ist auch, dass du einen Plan für Backups hast, damit Konfigurationen und Schlüssel wiederherstellbar sind. Open-Source-Tools fördern Transparenz, verlangen aber Disziplin bei der Wartung. Beachte: In Deutschland gelten je nach Nutzungsfall rechtliche Vorgaben zum Protokollieren von Zugriffen und zur Datenspeicherung. Rechtliche Rahmenbedingungen sollten von Anfang an geprüft werden.
Ausblick: Wenn du deinen vpn server kostenfrei betreibst, liegt der Fokus auf der Balance von Ressourcen, Bandbreite und regelmäßiger Wartung. I don’t want to overpromise the free option. Nutze Open-Source-Tools, halte Sicherheitsupdates routiniert, und plane Zeit für laufende Wartung ein. Produktnamen und konkrete Implementierungen können dir helfen, konkrete Kostenfälle abzuschätzen und eine realistische Betriebserwartung zu formulieren. Offene quellprojekte sind Risiko- und Chancenquelle. Darauf weist auch der Diskurs zu Open-Source-Lösungen hin, der in der verlinkten Fachliteratur sichtbar wird. Regelmäßige Updates und ein fester Wartungsrhythmus sind der Schlüssel.
Hinweis: Links auf dieser Seite können Affiliate-Partnerschaften enthalten. Eine transparente Kennzeichnung erfolgt dort, wo es relevant ist. Weitere Quellen nennen sich in den Inline-Hinweisen zu den Abschnitten. Inline-Verweise finden sich im Fließtext als Verlinkungen zu relevanten Artikeln, um Aussagen zu belegen. Was ist ivacy VPN und wie schützt es deine daten 2026
Leitungsvorschläge: wie du sicher einen VPN server kostenlos aufbaust
Du willst einen sicheren, kostenfreien VPN-Server aufsetzen und verwalten. Hier sind konkrete Schritte und bewährte Methoden, damit du Privacy nicht risikierst. I looked into Open-Source-Optionen und gängige Praxisempfehlungen, um praxisnah zu bleiben.
1. Wahl der protkolle: WireGuard vs OpenVPN
Für neue Installationen liegt WireGuard oft vorn, weil es leichter konfiguriert ist, lessoverhead hat und moderne kryptografie verwendet. OpenVPN bietet hingegen etablierte Kompatibilität und detaillierte Feineinstellungen. Wenn du Einfachheit und Geschwindigkeit priorisierst, wähle WireGuard. Für legacy-Umgebungen oder spezifische Compliance-Anforderungen kann OpenVPN sinnvoller sein. In jedem Fall halte den Standard-Stack aktuell und achte auf korrekte Schlüsselführung. WireGuard bietet in vielen Setups eine schlankere, schnellere Verbindung, während OpenVPN mehr Anpassungsmöglichkeiten liefert.
2. Schritte zur einrichtung eines open-source servers
Der Weg ist relativ geradlinig. Zuerst wähle eine stabile Basis, z. B. eine Linux-Distribution deiner Wahl. Richte danach das Server-Paket gemäß der jeweiligen Dokumentation ein und generiere Schlüsselpaare. Konfiguriere die Firewall so, dass nur notwendiger Verkehr zugelassen wird, und lege minimale Rechte für den Serveraccount fest. Erstelle Benutzerprofile mit zeitlich beschränkten Zugriffstokens. Wenn du mehrere Clients betreibst, nutze ein zentrales Verzeichnis für Zertifikate und Rotationspläne. Konfiguriere Firewallregeln, generiere Schlüsselpaare, erstelle zeitlich befristete Tokens.
3. Best practices zur zugangskontrolle und schlüsselmanagement
Setze auf starke, regelmäßig rotierte Schlüssel. Verwende kurze Lebensdauern für Zertifikate und automatisiere Rotationen soweit möglich. Beschränke Privilegien des Serverbetriebs auf das absolute Minimum, nutze Multi-Faktor-Authentisierung wo sinnvoll, und trenne administrative Konten von Client-Zugängen. Audit-Trails sollten vorhanden, aber so konfiguriert sein, dass sensible Inhalte nicht dauerhaft geloggt werden. Dokumentiere Rollen, Berechtigungen und Rotationszyklen eindeutig. Schlüsselrotation regelmäßig durchführen, MFA einsetzen, Audit-Trails sinnvoll auslegen.
4. Monitoring und logging minimieren im privacy-sinn
Privatsphäre bedeutet: so wenig wie nötig, so viel wie nötig. Sammle nur jene Logs, die für Betrieb und Sicherheit nötig sind, zum Beispiel Verbindungszeiten und Abbruchursachen, nicht jedoch Inhalte der Nutzdaten. Nutze rote Linien wie logrotate, zentrale Log-Archivierung und kurze Aufbewahrungsfristen. Setze alertbasierte Benachrichtigungen bei ungewöhnlichen Verbindungsmustern, statt kontinuierliches Disk-Logging. Minimiere Logs, bewahre sie kurz auf, alertiere nur bei auffälligen Mustern. Was ist NordVPN Windows und wie schützt es deine online-aktivitäten unter Windows 10/11?
Beispielhafte Tools, die oft in der Praxis herangezogen werden, sind WireGuard und OpenVPN als Kernprotokolle, ergänzt durch firewallbasierte Zugriffskontrollen und automatisierte Schlüsselrotation.
Hinweis: Links auf der Seite können Affiliate-Hinweise enthalten. Die vorgestellten Konzepte stammen aus öffentlich zugänglichen Informationen zu Open-Source-VPN-Implementierungen und Sicherheitsrichtlinien.
Was ich jetzt noch zuverlässig prüfen würde
Die Frage, wie sicher ein kostenloser vpn server wirklich ist, lässt sich nicht mit einem pauschalen Satz beantworten. Was ich festhalte: Bei vielen Angeboten fehlt es an Transparenz zu Protokollen, Verschlüsselung und Datentransparenz. Schon ein Blick auf das zugrunde liegende Protokoll (zum Beispiel OpenVPN oder WireGuard) zeigt oft, wo Risiken liegen. Die Kerndienste bleiben oft proprietär oder schlecht geprüft, was zu unerwarteten Datenlecks führen kann. Gleichzeitig lässt sich beobachten, dass einige kostenlose Angebote zwar eine niedrige Latenz versprechen, aber dafür Datenkapazitäten oder Werbeeinbindungen belasten.
Ich empfehle, sich auf Anbieter zu konzentrieren, die offene Protokolle unterstützen, klare No-Logging-Versprechen geben und regelmäßige Audits veröffentlichen. Wer nur eine schnelle, zeitlich begrenzte Absicherung braucht, sollte im Blick behalten, dass kostenlose Server häufig nur eine Notlösung sind und sich auf einen kostenpflichtigen Plan mit Transparenz umsteigen lässt. Als erster Schritt lohnt sich eine gründliche Prüfung der Verschlüsselungseinstellungen und der DNS-Lecks.
Wenn du nur one move dieses Monats verfolgst, setze auf eine klare Teststrategie: Prüfe Protokoll-Unterstützung, führ einen DNS-Cloud-Check durch und validiere die Verbindung per Leckerbissen-Check. Der einzelne Move, der sich lohnt, ist die Wahl eines Anbieters mit transparenten Logs und regelmäßigen Sicherheitsupdates. Welche Tests führst du direkt heute Abend aus, um deine Verbindung sicherer zu machen? Was ist 1clickvpn and how it changes your online security in 2026
Backup strategy / What to try this week
- Prüfe die Verschlüsselungseinstellungen deines aktuellen VPN-Clients und aktiviere, falls möglich, WireGuard oder OpenVPN als Protokoll.
- Führe einen kurzen DNS-Leak-Test durch und notiere Auffälligkeiten.
- Notiere dir, welche Serverstandorte du regelmäßig nutzt und stelle sicher, dass deine Verbindung über eine vertrauenswürdige, auditierte Quelle läuft.
- Prüfe, ob der Anbieter eine Transparenzseite mit Auditberichten hat und ob diese regelmäßig aktualisiert wird.
- Erwäge, in sicherheitsorientierte, bezahlte Alternativen zu investieren, falls du sensible Daten schützt.