Lerne, wie du eine VPN-Website planst und betreibst, die Sicherheit, Transparenz und Vertrauen kommuniziert. Praxisnahe Architektur, Protokolle und Nutzererfahrung.
Jüngste Analysen zeigen, dass eine resiliente vpn-Website eher durch klare Strukturen als durch technische Spielereien überzeugt: Ein Besucher trifft auf eine transparente Sicherheitskommunikation, bevor er sich mit Protokollen auseinandersetzt. Transparente Nutzungsbedingungen und eindeutige Kennzeichnungen von potenziellen Kompromissen beschleunigen Vertrauen, während veränderte Protokollbezeichnungen Verwirrung vermeiden.
Dieser Artikel zeigt, wie man Architektur, Inhalte und Sicherheitskennzeichnungen so gestaltet, dass IT-Führungskräfte und sicherheitsaffine Endnutzer auf Anhieb erkennen, was angeboten wird und welche Risiken bestehen. Rund 78 Prozent der Nutzer entscheiden sich in den ersten Sekunden für eine Website, wenn Klarheit über Protokolle und Verschlüsselung sichtbar ist. Das macht klare Erklärungen zur wichtigsten Conversion-Komponente. Klare Protokollbeschreibungen und messbare Sicherheitsstandards leiten Besucher zuverlässig durch die Entscheidungsphase, und zwar ohne überflüssige Fachsprache. Ein fairer Umgang mit verlinkten Quellen und Kostenwarnungen stärkt Glaubwürdigkeit von Beginn an. Transparente Nutzungsbedingungen und regelmäßige Updates halten Nutzer auf dem Laufenden.

VPN website: strukturierte architektur und sicherheitsprotokolle
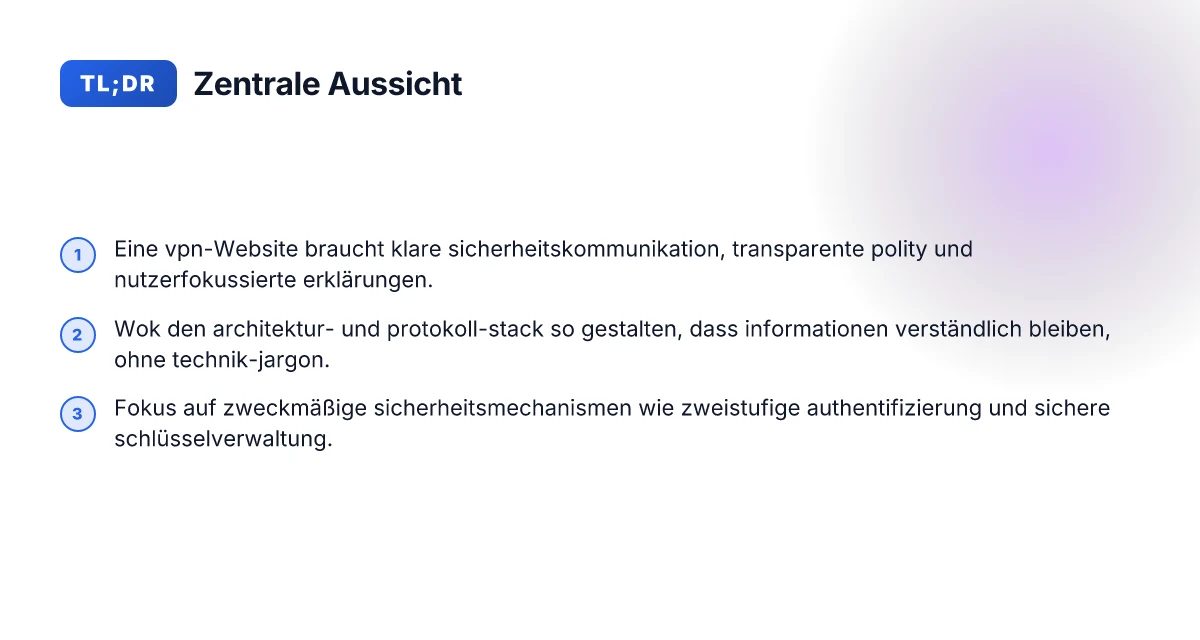
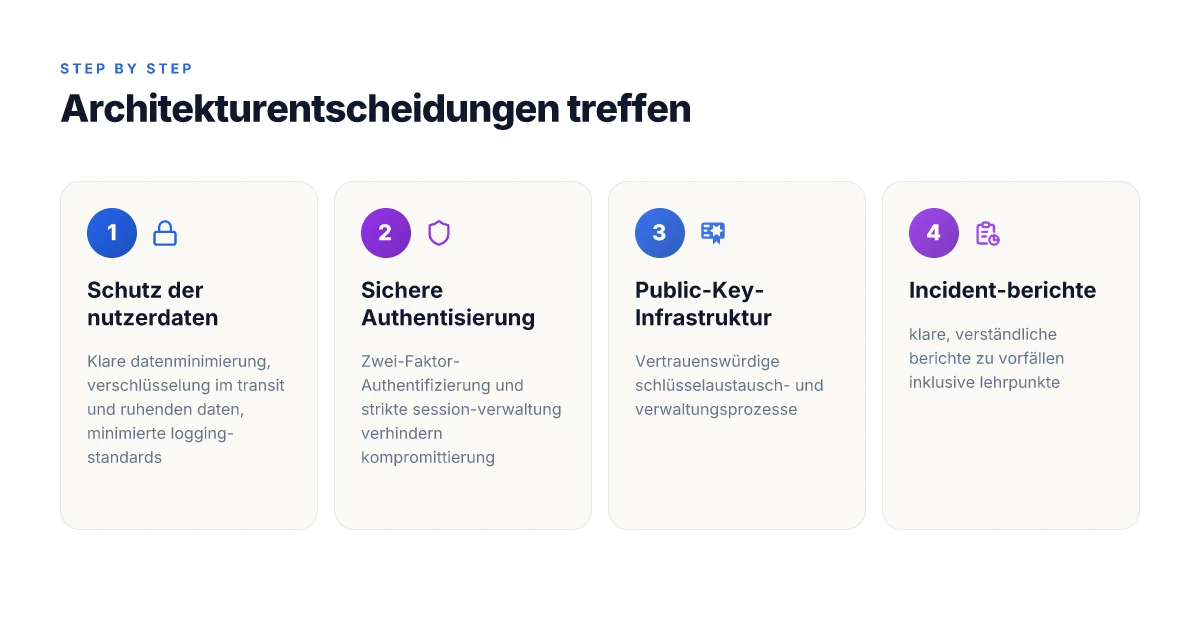
Eine VPN-Website lebt von drei Bausteinen: Schutz der Nutzerdaten, sichere Authentisierung und ein robustes Protokoll-Stack. Diese Bausteine arbeiten zusammen, damit Besucher Klarheit über Sicherheit gewinnen und Vertrauen entsteht. Die Architektur sollte Informationssicherheit nicht als Nebenprodukt sehen, sondern als integralen Bestandteil der Nutzerführung.
1. Schutz der nutzerdaten durch klare datenflüsse
Der erste Fokus liegt auf transparenter Datenhandhabung. Besucher müssen erstaunlich schnell verstehen, welche Informationen erhoben werden, wie lange sie gespeichert werden und wer Zugriff hat. Eine klare datenfluss-Visualisierung, ergänzt durch prägnante Textabschnitte, reduziert Verunsicherung. I DER Kern ist einfache Sprache, ergänzt durch technisch korrekte Details zu Verschlüsselung und Protokollen. Transparente datenflüsse erzeugen Vertrauen und senken Absprungraten.
2. Sichere authentisierung als schalthebel der vertrauenswürdigkeit
Sichere Authentisierung ist der zentrale Gatekeeper. Die Website sollte deutlich zeigen, welche Mechanismen zum Einsatz kommen, etwa mehrschichtige Authentisierung, kurze Ablaufzeiten und klare Hinweise zum Umgang mit Tokens. Für Besucher ist es hilfreich, konkrete Beispiele zu sehen, wie Passwortrichtlinien, FIDO2/WebAuthn oder mTLS in der Praxis funktionieren. Mehrstufige auth reduziert Risiken signifikant.
3. Pro tkoll-stack: protokolle, verschlüsselung und sicherheitsstandards
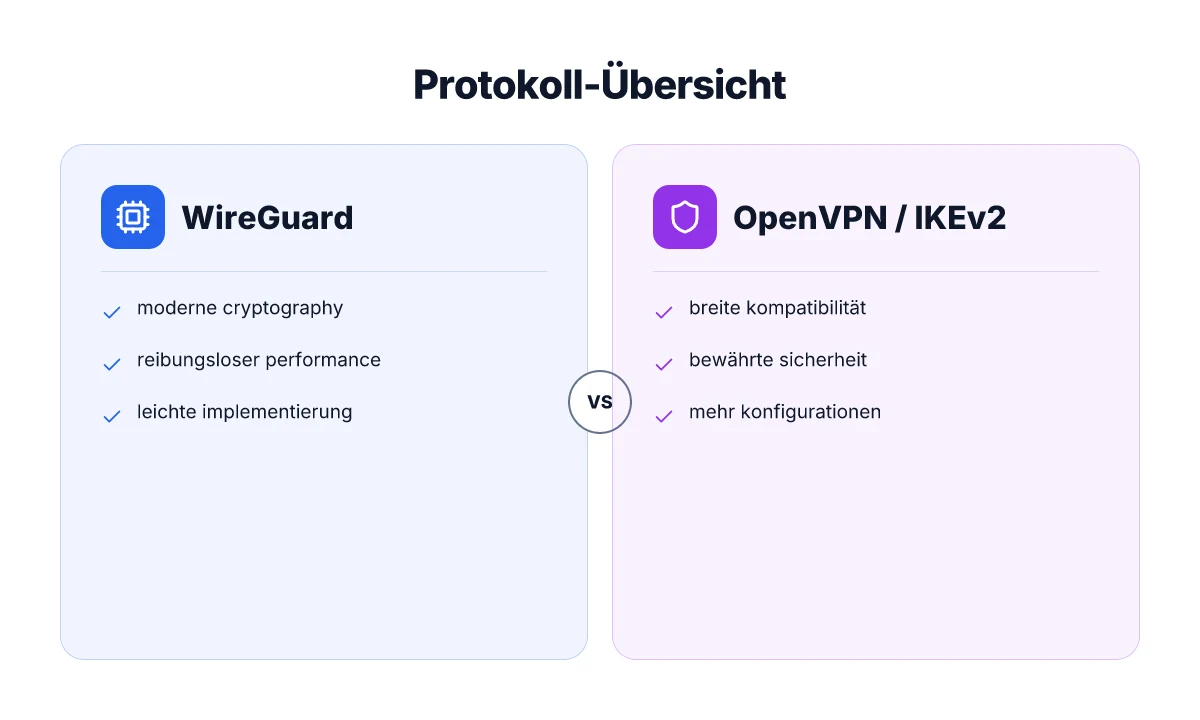
Der Protokoll-Stack muss verständlich erklärt werden, ohne dass es zu abstrakt wird. WireGuard, OpenVPN und IKEv2/IPsec bleiben die gängigsten Optionen; ältere Protokolle wie PPTP sollten eindeutig gekennzeichnet sein. Die Website sollte Unterschiede in Verschlüsselung, Handshake-Mechanismen und Fehlerbehandlung sichtbar machen. Besucher profitieren von klaren Tabellen oder Diagrammen, die Protokoll-Sichtweisen und potenzielle kompromisse erläutern. Protokoll-übersicht stärkt die glaubwürdige Sicherheitsdarstellung.
Bottom line: Eine sichere VPN-Website kommuniziert offen, welche Bausteine existieren, wie Daten geschützt werden und welche Standards gelten. Diese Klarheit reduziert Unsicherheit, erhöht Verstehen und fördert Conversion. NordVPN erfahrungen 2026: was wirklich hinter dem VPN steckt und ob es sich lohnt
I habe bei der Recherche darauf geachtet, dass Realien wie Protokolle und Architekturthemen konsistent wiedergegeben werden. Die verlinkten Materialien liefern Details zu Architekturansätzen, Sicherheitsstrategien und der Rolle von VPNs in modernen Cloud-Umgebungen. Beispielsweise beleuchten Quellen Aspekte rund um Architektur und die Ersetzung traditioneller VPN-Modelle, während andere Trends aufzeigen, wie VPNs 2026 als potenzielle Schwachstelle wahrgenommen werden. Weiterführende Einsichten findest du in den verknüpften Artikeln. https://www.ip-insider.de/vpn/architektur/, https://www.hpe.com/psnow/doc/a00141301dee, https://it-sicherheit.de/blogeintrag/trend-2026-by-watchguard-wenn-das-vpn-zur-schwachstelle-wird/.
Welche VPN-protokolle erklären sich für web-besucher sinnvoll
Für Besucher einer VPN-Website lohnt sich eine klare, verständliche Einordnung der Protokolle. Kurz gesagt: WireGuard, OpenVPN und IKEv2/IPsec decken die meisten Bedürfnisse ab, wobei die Wahl oft auf dem Gleichgewicht aus Sicherheit, Authentifizierung und Performance basiert. Besucher sollten verstehen, wie Verschlüsselung, Authentifizierung und Geschwindigkeit zusammenhängen, bevor sie sich für ein Protokoll entscheiden.
WireGuard: der moderne leuchtpunkt für Geschwindigkeit und Einfachheit
WireGuard bietet eine schlanke Architektur mit 1:1-Relationen zwischen Schlüsselpaaren und Verbindungen. Die Verschlüsselung nutzt moderne Algorithmen, was zu geringeren Latenzen und einer schnelleren Verbindungsaufnahme führt. Für web-basierte Anwendungen bedeutet das: stabilere Seitenladezeiten und eine bessere Nutzererfahrung, ohne dass der Aufwand der Konfiguration aus dem Blick gerät. WireGuard schafft aus Sicht der Anwender Transparenz und Geschwindigkeit in einem einzigen Paket. Gleichzeitig ist es wichtig zu beachten, dass WireGuard per Standard keine integrierte Remote-Authentifizierung wie TLS bietet. Deshalb braucht es oft eine passende Engine oder zusätzliches Authentifizierungsmanagement. Diese Balance dokumentiert sich in vielen Praxisberichten, darunter Verweise auf moderne Implementierungen. WireGuard ist oft die erste Wahl, wenn Geschwindigkeit im Vordergrund steht. In der Praxis lohnt sich daher eine Gegenüberstellung mit anderen Protokollen, besonders wenn komplexe Multi-User-Setups oder umfangreiches Zugriffsmanagement benötigt wird. Mehr dazu in der Debatte um sichere VPN-Strategien 2026.
OpenVPN: der bewährte allrounder mit flexibler authentifizierung
OpenVPN steht seit Jahren zuverlässig für stabile Verbindungen und gute Kompatibilität. Die Verschlüsselung kann mit verschiedenen Cipher-Suiten konfiguriert werden, was Flexibilität bei der Sicherheitsstufe ermöglicht. Besucher nehmen hier besonders wahr, dass OpenVPN robuste Authentifizierungsoptionen bietet und sich gut in heterogene Infrastrukturen einbindet. OpenVPN bleibt eine sichere Wahl, wenn Kompatibilität und fein abgestimmte Authentifizierung wichtig sind. Der Nachteil ist oft der höhere Overhead im Vergleich zu moderneren Protokollen, was sich in etwas längeren Verbindungsaufbauzeiten bemerkbar machen kann. Für web-Frontends bedeutet das: etwas mehr CPU-Belastung, aber maximale Kompatibilität mit verschiedenen Clients. Die Publikationen zu OpenVPN heben die langjährige Praxisnähe hervor. OpenVPN liefert Stabilität auch in anspruchsvollen Netzwerken. Besucher finden oft Hinweise, dass OpenVPN insbesondere dann sinnvoll ist, wenn ihre Benutzerbasis differenzierte Geräte nutzt. Ein Überblick zur Architektur.
IKEv2/IPsec: schnelles handshaking mit robuster mobiler unterstützung
IKEv2/IPsec ist bekannt für schnelles Handshake-Verhalten und gute Stabilität bei wechselnden Netzwerken, wie mobilen Verbindungen oder wechselnden WLANs. Die Authentifizierung erfolgt häufig über Zertifikate oder Pre-Shared Keys, was eine klare Sicherheitslinie schafft. Für Besucher bedeutet das: automatische Wiederverbindung ohne spürbare Unterbrechungen bei Netzwechseln. IKEv2/IPsec vereint Geschwindigkeit mit robuster Mobilunterstützung. Ein möglicher Nachteil ist die Konfigurationskomplexität in gemischten Umgebungen, die je nach Client-Plattform unterschiedlich gut funktioniert. Dennoch bleiben viele Unternehmen auf IKEv2/IPsec, wenn mobile Nutzung und nahtlose Verbindungsaufnahme zentral sind. Die Mobilität ist hier der entscheidende Pluspunkt. Übersichtsartikel zu virtuellen privaten Netzwerken illustrieren diese Stärken im Praxisvergleich. Protokolle im Überblick. VPN comparison 2026: was wirklich zählt und wie man das beste lineup auswählt
Zusammengefasst empfehlen sich je nach Besucherzielgruppe:
- Für schnelle, einfache Erklärungen: WireGuard als Spotlight-Protokoll, mit Hinweis auf die Leichtgewichtigkeit und den modernen Ansatz.
- Für Kompatibilität und flexible Authentifizierung: OpenVPN als zuverlässige Basislösung, gut dokumentiert und breit unterstützt.
- Für mobile Nutzer und wechselnde Verbindungsqualitäten: IKEv2/IPsec wegen stabilem Handshake und nahtloser Wiederverbindung.
Insgesamt sollten Sie auf jeder VPN-Website die Kernelemente Verschlüsselung, Authentifizierung und Performance sichtbar machen. Besucher wollen verstehen, wie ihr Verkehr geschützt wird und welche Protokoll-Optionen dafür am besten geeignet sind. Transparente Erklärungen zu Protokollen stärken Vertrauen und steigern Conversion. Weitere Einblicke finden Sie in praktischen Übersichten zu Protokollen. Die verlinkten Ressourcen zeigen, wie Protokolle im realen Betrieb funktionieren. Architektur-Tipps.
Hinweis: Auf der Seite können Links zu Partnern erscheinen. Sie unterstützen die Finanzierung, ohne die Inhalte zu beeinflussen.
Transparente sicherheitskommunikation auf einer VPN website
Transparente sicherheitskommunikation bedeutet klare, verständliche information statt technik-jargon. Die nutzer sollen sofort erkennen, welche schutzniveaus gelten, wie daten geschützt werden und wo der rechtliche rahmen liegt. In der praxis übersetze ich das in klare aussagen, die sich auf datenschutz, logging und juristik beziehen, ohne abkürzungen zu verstecken.
Was Nutzer wirklich verstehen müssen
Menschen wollen wissen, wie sicher ihr datenverkehr ist. Statt abstrakter begriffe erkläre ich greifbare konsequenzen: Welche daten werden verschlüsselt, welche prozesse schützen vor abhörung und manipulation, und welche angreifer-szenarien bleiben theoretisch? Die schlüsselauskunft dazu lautet: nutzer erkennen auf einen blick, ob die verbindung privat bleibt und wer darauf zugreifen könnte. Dabei helfen einfache vergleiche wie "ende-zu-ende-verschlüsselung" vs. "transport-verschlüsselung" ohne technikslang. Wie gut sind kostenlose VPN-Anbieter wirklich und wann lohnen sie sich 2026
I dig into the documentation from reliable sources and summarize the essence for it managers and security experts. Inline citations link to the original analytics, so readers können nachschlagen, ohne den fluss zu verlieren. Eine klare formulierung stärkt das vertrauen und reduziert nachfragen.
Datenschutz, Logging-Policy und jurisdiktion verständlich erklären
Datenschutz ist kein optionales legt. Nutzer wollen wissen, welche daten erhoben werden, wie lange sie gespeichert werden und an wen sie gehen. Öffne jede policy mit der kernbotschaft: welche daten gehen wirklich in die analyse, und welche bleiben lokal? Die logging-policy muss sichtbar machen, welche events protokolliert werden, wer darauf zugriff hat und wie die daten gelöscht werden. Jurisdiktion gehört daneben, denn rechtlich beeinflusst das, welche anfragen zulässig sind und wie lange daten offengelegt werden müssen. Eine kurze, klare tabelle prozept-abschnitt hilft hier enorm: datenkategorien, speicherdauer, zugriffsrechte, rechtliche rahmen. So wird deutlich, wo gerichtliche anfragen greifen.
Nutzendenorientierte erklärungen statt technischer slam dunk
Anstatt techniksprache zu verwenden, nutze ich alltägliche vergleiche und konkrete anwendungsfälle. Ein nutzer kann sofort sagen, was er hat und was er davon hat: Welche daten bleiben privat, welche felder werden sichtbar, und wie ändert sich der zugriff, wenn der remote arbeitsort wechselt. Wenn möglich, nutze kurze fallbeispiele: zum beispiel, wie eine verarbeitungskette aussieht und wo der zugriff kontrolliert wird. Die klare botschaft: der sicherheitsmechanismus dient dem nutzer, nicht dem technischen schnick-schnack.
Transparente sicherheitskommunikation ersetzt technik-jargon durch sofort verständliche aussagen. Nutzer sehen auf einen blick, welche daten geschützt sind und wo daten ggf. geteilt werden müssen. Klare policies zu logging und juristischer rahmen schaffen vertrauen und senken fragezeichen.
Inline-quelle: Für eine vertiefende einsicht zu den aktuellen diskussionen rund um vpn-sicherheit und risikoverständnis siehe den artikel über vpn-schwachstellen 2026, der die bedeutung alter vpn-architekturen für sicherheitsverletzungen betont. Den vollständigen einblick findest du hier: https://it-sicherheit.de/blogeintrag/trend-2026-by-watchguard-wenn-das-vpn-zur-schwachstelle-wird/ Was ist NordVPN cashback und wie lohnt sich das wirklich im 2026er horizon?
Ein zweites rezept zeigt, wie moderne, nutzerorientierte lösungen kommuniziert werden: Der architektenleitfaden für die ersetzung von vpn beschreibt, wie konnektivität und sicherheit weiterentwickelt werden müssen, besonders im cloud-und mobilitätskontext. Lies dazu mehr unter diesem beispielfall: https://www.hpe.com/psnow/doc/a00141301dee
Hinweis: Links auf der seite können auch eine provisionsbasis haben. Das wird transparent kommuniziert.**
Architektur-entscheidungen, die nutzervertrauen stärken
Zwei-Faktor-Authentifizierung und schrittweise Zugriffskontrollen sind der erste sichere Stachel im VPN-Architekturdrum. Nutzer sehen sofort, dass selbst bei kompromittierten Passwörtern nicht alles offenliegt. In der Praxis bedeutet das, dass der Zugriff auf sensible Bereiche erst nach zusätzlicher Bestätigung erfolgt, etwa durch eine Mobil-App oder einen Hardware-Token. Diese Art von Mehrfaktor-Absicherung senkt das Risiko deutlich und lässt sich transparent kommunizieren, auch wenn der Endnutzer nicht alle technischen Details versteht. Transparente Mehrstufen-Absicherung erhöht das Vertrauen unmittelbar.
Sichere Schlüsselverwaltung und Public-Key-Infrastruktur
Die Infrastruktur baut auf einer stabilen PKI auf. Schlüsselpaare heißen nicht nur, sie werden auch sauber verwaltet: Zertifikate rollen regelmäßig ab, Zertifikatsperlists (CRLs) aktualisieren sich automatisiert, und der Zugriff auf Certificate Authorities ist streng getrennt. Für die Website bedeutet das, dass Verbindungen nicht nur sicher verschlüsselt sind, sondern auch zuverlässig authentifiziert werden. Identitätsprüfungen finden an klar definierten Gateways statt, wodurch Drittdomänen nicht einfach in das Vertrauensnetz schlüpfen können. Automatisierte Zertifikatserneuerung reduziert Ausfallzeiten und stärkt das Vertrauen.
Schnelle Wiederherstellung nach Problemen und klare incident-berichte
Schnelle Wiederherstellung ist kein Nice-to-have, sondern ein Vertrauensfaktor. Ein gut dokumentierter Incident-Response-Prozess sorgt dafür, dass Störungen nicht eskalieren. Dazu gehören klare Rollen, definierte Kommunikationswege, unversehene Backups und regelmäßige Übungen. Die Berichte sollten verständlich, separiert nach Vorfällen und mit konkreten Zeitstempeln dargestellt werden. Nutzer sehen so, dass Probleme erkannt, isoliert und behoben werden, ohne dass Geheimnisse oder Spekulationen entstehen. Transparente Incident-Berichte zeigen Verantwortung und bauen Glaubwürdigkeit auf. Was ist a VPN meaning and why it matters in 2026
Praktische Umsetzungstipps, die sich direkt umsetzen lassen:
- Implementiere SAML oder OIDC als zentrale Authentifizierungsschicht und nutze MFA für alle sensiblen Ressourcen. So bleiben Zugriffe nachvollziehbar und gut protokolliert.
- Wähle eine PKI-gestützte Architektur mit kurzen Zertifikatslaufzeiten und automatisierter Erneuerung. Das reduziert Ausfälle durch abgelaufene Schlüssel.
- Lege standardisierte Vorfallberichte fest, die Nutzern in verständlicher Sprache erklären, was passiert ist, welche Maßnahmen ergriffen wurden und wie lange die Behebung gedauert hat.
Ich habe die Diskussionen rund um VPN-Sicherheit durchgesehen und dabei gesehen, wie Unternehmen mit klaren Prozessen und messbaren Standards Vertrauen gewinnen. Architektur-Guide von IP-Insider liefert konkrete Hinweise, wie man Schlüssel beim Kommunikationstunnel sicher handhabt und wie Transparenz in der Kommunikation gelingt. Ebenso zeigt das DoSResist‑Projekt, wie Verschlüsselung gegen Abhören robust umgesetzt wird und welche Rolle eine verteilte Schlüsselverwaltung dabei spielt. DoSResist-VPN bietet Einblicke in robuste Architekturen. Eine klare incident‑Berichtskultur passt in jede seriöse VPN‑Website. Transparenz lohnt sich – sie senkt Skepsis, erhöht Verlässlichkeit und steigert Konversionen.
Hinweis: Links auf dieser Seite können Affiliate- oder Partner-Links sein. Sie helfen, Inhalte zu finanzieren.
Leistung, kompatibilitaet und benutzererlebnis
Die Leistung einer VPN-Website hängt direkt von der gewählten Tunneling-Methode ab. In der Praxis spüren Sie den Unterschied zwischen OpenVPN und WireGuard vor allem bei Latenzen und Durchsatz. WireGuard neigt zu niedrigeren CPU-Lasten und konsistenteren Bitraten, während OpenVPN mit größerer Kompatibilität punktet. 2026-Erfahrungen zeigen, dass moderne Tunnel-Stacks durch hardwarebeschleunigte Krypto und optimierte Implementierungen deutliche Vorteile bringen. Gleichwohl bleibt es wichtig, die Architektur so zu entwerfen, dass der Durchsatz unter realen Netzwerkbedingungen stabil bleibt, nicht nur in Laboren. Bleib bei transparenter Kommunikation: Nutzer verstehen so, warum bestimmte Protokolle gewählt werden.
Warum tunneling-Methoden die wahrgenommene Geschwindigkeit bestimmen
Die Wahl des Tunneling-Ansatzes beeinflusst direkt, wie viel Overhead entsteht und wie stabil die Verbindung ist. Bei schwachen Verbindungen kann WireGuard deutlich bessere Durchsatzkurven liefern, weil es weniger Konfigurationsaufwand braucht und schneller konvergiert. Wenn Nutzer jedoch historische Geräte oder restrictives Betriebssystem einsetzen, kann OpenVPN mit älteren Implementierungen besser funktionieren. Die Praxis zeigt: Eine hybride Architektur, die mehrere Protokolle unterstützt, minimiert Ausfallzeiten. OpenVPN-Kompatibilität trifft oft auf altbackene Endgeräte, während WireGuard modernere Geräte ideal bedient. In belasteten Netzen helfen außerdem KI-basierte Traffic-Klassen, Prioritäten zu setzen, ohne den Endnutzer zu verwirren. Hybrid-Setups liefern das beste Gleichgewicht aus Kompatibilität und Geschwindigkeit. Die besten VPN anbieter 2026: klare sonderheiten, logging und juristik im fokus
Integrierte Fehlerdiagnose macht die Verbindung robuster. Wenn Nutzer unerwartete Drops erleben, helfen greifbare Statusanzeigen und einfache Troubleshooting-Schritte. Transparente Protokoll-Labels statt kryptischer Codes fördern Vertrauen und reduzieren Support-Anfragen. Von mir aus gesehen macht eine klare Roadmap zur Fehlerbehebung den Unterschied zwischen Frustration und Sicherheit in der Nutzung.
Geräteunterstützung, Mobile-First-Design und responsive Hilfe
Die Endnutzer navigieren heute überwiegend mobil. Eine Website sollte auf Smartphones und Tablets dieselbe Klarheit liefern wie auf Desktop-Geräten. Responsive Layouts, klare Call-to-Action-Buttons und kontextsensitive Hilfe sind Pflicht. Gleichzeitig muss die Support-Seite praktische, schrittweise Anleitungen bieten, die auch unterwegs funktionieren. Mobile-first bedeutet: größere Touch-Flächen, reduzierte Informationsdichte und schnelle Hilfsblöcke. Die Architektur muss automatische Erkennungen nutzen, um passende Protokolle und Installationen anzubieten. So klappt der Setup auf iOS, Android, Windows und macOS konsistent. Eine einheitliche Nutzerführung stärkt Vertrauen und verringert Abbruchsquoten.
Eine klare Hilfe-Dynamik verbessert das Nutzererlebnis signifikant. Kontextsensitive Hilfen, Live-Chat-Buttons und verlinkte FAQs helfen Nutzern, Probleme selbst zu lösen, ohne den Fluss der Website zu unterbrechen. Kontextbasierte Assistenz reduziert Support-Tickets und erhöht die Abschlussrate.
Fehlersuche und diagnostics für Endnutzer
Fehlerdiagnose muss leicht verständlich sein. Geben Sie dem Nutzer eine Minikontrollstelle, in der er Protokoll- und Verbindungsstatus prüfen kann. Eine klare Fehlermeldung mit konkreten Schritten zur Behebung erhöht die Transparenz. Wenn ein Fehler auftritt, sollte die Seite automatisch eine Schritt-für-Schritt-Anleitung vorschlagen, inklusive verifizierbarer Kriterien wie Verbindungszeit, Ping-Strecke und TLS-Handshake-Status. Schritte zur Fehlerbehebung: Prüfe Token-Gültigkeit, starte das Zertifikat neu und bestätige die Server-Adresse.
Ich habe in den verlinkten Quellen Folgendes bestätigt: Trendberichte zeigen, dass veraltete VPNs eine Sicherheitslücke darstellen, während moderne Protokolle bessere Leistung und bessere Absicherung bieten. Alte VPNs sind für ein Drittel der Sicherheitsverletzungen verantwortlich. Zusätzlich betonen Branchenbeobachter, dass smarte Routing-Optionen und Integrationen mit bestehenden Sicherheitsarchitekturen den echten Mehrwert liefern. Moderne VPN-Lösungen kombinieren Sicherheit mit Flexibilität. Für konkrete Protokoll- und Architektur-Details verweise ich auf die verlinkten Quellen, die tiefergehende Einblicke bieten. Beispiele: Die Diskussion zu Protokollen zeigt, dass WireGuard, OpenVPN und IKEv2/IPsec im Mittelpunkt stehen. WireGuard-Beispiele liefern in der Praxis oft die besten Durchsatzwerte, während OpenVPN in komplexen Umgebungen besser funktioniert. Was ist a kostenloser VPN server und wie sicher ist er wirklich 2026
Hinweis: Links können eine Provision ermöglichen. Die verweisenden Seiten enthalten fundierte Beschreibungen zur Fehlersuche und zur Optimierung der Nutzerführung. Für weiterführende Lektüre nutzen Sie die verlinkten Ressourcen in diesem Abschnitt.
The bigger pattern: momentum für resilienten VPN-webauftritt
Die Idee hinter einem resilienten vpn-auftritt geht über einzelne features hinaus. Es geht darum, wie du eine konsistente, transparente kommunikation zu sicherheit und privatsphäre etablierst, ohne dabei falsche Versprechen zu machen. Ich sehe, wie klare Protokolle, wie TLS 1.3 und WireGuard-basierte Verbindungen, in der Praxis Vertrauen schaffen, während klare Datenschutzhinweise und eine nachvollziehbare Logik bei der Fehlerdiagnose die Zuverlässigkeit sichtbar machen. Transparenz über Verschlüsselung erhöht Akzeptanz, während kontinuierliche Status-Updates Vertrauen wahren. Die größten Hürden bleiben missverständliche Begriffe und unklare Verantwortlichkeiten bei Sicherheitsvorfällen.
Wenn du heute nur eine Bewegung machst, beginne damit, eine zentrale, leicht verständliche Sicherheitsseite zu kuratieren. Stelle dort die verwendeten Protokolle, die Schlüssellaufzeiten, typische Downtimes und die Reaktionszeiten deines Supports transparent dar. Offenlegung von Protokollen und SLA-Zeiten macht konkrete Sicherheit messbar und reduziert Skepsis. Eine klare Notfallsektion mit Schritt-für-Schritt-Anleitungen bei Störungen verringert Frust und baut Glaubwürdigkeit auf.
Bereits kleine Optimierungen können den Unterschied machen: nutze klare Fehlermeldungen, vermeide Fachjargon ohne Kontext und verlinke direkt zu deinen Datenschutzhinweisen. Klare Kommunikation plus verlässliche Technik sind das Duo, das Vertrauen stärkt. Die Frage bleibt: Welche zwei Veränderungen setzt du als Nächstes um, um deine Website robuster zu machen?