Erfahren Sie, wie eine vpn verbindung einfach erklärt funktioniert, welche Protokolle wichtig sind und welche Sicherheitsaspekte Sie kennen sollten. Klar, direkt und praxisnah.
Eine VPN-Verbindung entlarvt sich nicht im Alltag als großes Rätsel, sondern als eine klare Gegenüberstellung von Sicherheit und Nutzbarkeit. Eine einzige falsche Protokollwahl erhöht die Angriffsoberfläche spürbar, doch die richtige Wahl senkt sie deutlich und stabilisiert die Verbindung auch in öffentlichen Netzen. Verschlüsselung schützt Daten, Protokolle steuern Transport und Handshake, und das Zusammenspiel zeigt sich vor allem in der Praxis: weniger Aussetzer, mehr Vertrauen.
In diesem Beitrag zeige ich, wie sich das in der Praxis umsetzen lässt: Welche Protokolle sinnvoll sind, wie stark die Verschlüsselung wirklich schützt und wo typisch Fallstricke lauern. Über konkrete Szenarien in Deutschland wird erklärt, warum Leistung oft neben Sicherheit eine zentrale Rolle spielt. Dieser Überblick richtet sich an Anwenderinnen und Anwender, die Grundlagen verstehen möchten und wissen wollen, wann eine VPN sinnvoll wirkt. Nutzen Sie seriöse Lösungen und beachten Sie, dass einige Netze bestimmte Protokolle blockieren.

Was ist eine VPN verbindung und wozu dient sie wirklich
Eine VPN erzeugt eine verschlüsselte Verbindung über das öffentliche Internet. Der Sinn ist Klarheit: Datenschutz, Integrität der übertragenen Daten und oft die Umgehung von Geoblocking. So lässt sich gezielt kontrollieren, wer was sehen darf, selbst wenn über ein freies Netz kommuniziert wird. In der Praxis bedeutet das, dass dein Traffic durch einen sicheren Tunnel läuft, bevor er das Internet erreicht.
Warum VPNs sinnvoll funktionieren
- Eine VPN-Verbindung schafft eine verschlüsselte Brücke zwischen deinem Gerät und dem VPN-Server. Dadurch bleibt der Inhalt deiner Daten vor neugierigen Blicken geschützt, auch wenn du öffentliches WLAN nutzt. Die Verschlüsselung sorgt dafür, dass Dritte selbst bei Zugriff auf die Übertragung nichts Verwertbares lesen können. Die Verschlüsselung schützt Daten auf dem Weg vom Endgerät zum VPN-Server, selbst bei Abhören im öffentlichen Netz.
- Zugleich verändert der VPN-Server die sichtbare Absenderadresse. Dein echter Standort bleibt verborgen, weil der öffentliche Internet-Verkehr aus der Sicht des Zielservers von der IP des VPN-Servers kommt. Das erleichtert Privatsphäre und, je nach Einsatz, den Umgehung von Geoblocking. Die echte IP wird versteckt, der Verkehr erscheint aus dem VPN-Servernetz.
- Ein weiterer wichtiger Aspekt: Integrität der Daten. VPNs nutzen pro Verbindung etablierte Sicherheitsprotokolle, die sicherstellen, dass empfangene Daten während der Übertragung nicht verändert wurden. Das erhöht die Zuverlässigkeit der Kommunikation, besonders bei sensiblen Anwendungen wie Banking oder Remote-Arbeit. Datenintegrität wird durch Protokoll-Checks sichergestellt.
Drei zentrale Komponenten: Client, Server, Tunnel
- VPN-Client: Das Programm oder die App auf deinem Endgerät, das eine Verbindung zum VPN herstellt. Es verwaltet Anmeldedaten, verschlüsselt den Ausgangsverkehr und etabliert den Tunnel.
- VPN-Server: Der Endpunkt, mit dem der Client eine sichere Verbindung aufbaut. Er entschlüsselt den eingehenden Verkehr, schickt ihn ins Internet weiter und sorgt dafür, dass Antworten zurückkommen.
- VPN-Tunnel: Die sichere, verschlüsselte Verbindungsschicht zwischen Client und Server. Er bildet den geschützten Pfad, durch den alle relevanten Daten laufen, bevor sie ins öffentliche Netz gelangen. Der Tunnel ist der sichere Pfad zwischen Client und Server.
Bottom line: Eine VPN-Verbindung schafft eine verschlüsselte, private Brücke über das öffentliche Netz, schützt Inhalte, verbirgt Standorte und sorgt für Integrität der übertragenen Daten. Das Setting lohnt sich besonders, wenn sensible Informationen geschützt oder geografische Beschränkungen überwunden werden sollen. Für Anwenderinnen und Anwender in Deutschland gilt: Verlässlich implementierte VPN-Lösungen erhöhen Sichtbarkeit und Sicherheit im Netz erheblich.
Hinweis: Auf der verlinkten Seite wird erläutert, wie VPN-Verbindungen grundsätzlich funktionieren und welche Rolle Verschlüsselung spielt. https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Router-WLAN-VPN/Virtual-Private-Networks-VPN/virtual-private-networks-vpn_node.html Zusätzlich erklärt Fortinet die grundlegende Funktionsweise von VPNs und die Rolle des privaten Dienstes gegenüber dem ISP. https://www.fortinet.com/de/resources/cyberglossary/how-does-vpn-work Weitere praxisnahe Einblicke finden sich in betroffenen Anleitungen zur sicheren Nutzung von VPNs. https://hth-computer.de/it-wissen/vpn/
Wie funktioniert eine VPN verbindung: schichtaufbau und prozesse
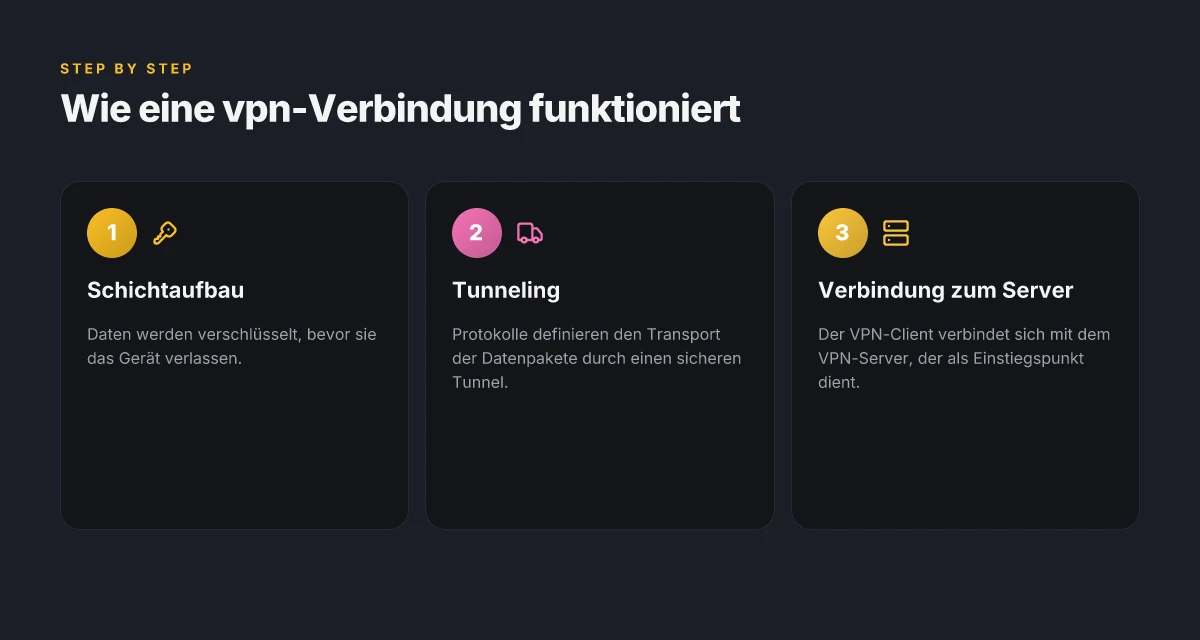
Eine VPN-Verbindung schafft eine verschlüsselte Brücke zwischen deinem Endgerät und einem VPN-Server. Die Daten laufen zuerst durch den eigenen Gerätetreiber des VPN-Clients, dann durch den verschlüsselten Tunnel zum Server und von dort ins offene Internet. Der Clou: deine echte IP-Adresse wird durch die des VPN-Servers ersetzt, und die Transportdaten sind durch eine Verschlüsselung geschützt. In der Praxis heißt das, dass der Weg deiner Pakete durch das Internet innerlich anders aussieht als der sichtbare äußere Weg. So handelt es sich bei VPNs weniger um eine neue Art von Netzwerk als um eine sichere Übertragungsschicht, die zwischen deinem Gerät und dem VPN-Server sitzt.
Verschlüsselung schützt die Daten während der übertragung
Im Kern schützt Verschlüsselung die Inhalte deiner Pakete, während sie durch das Netz reisen. Die gängigsten Ansätze nutzen symmetrische Verschlüsselung, bei der derselbe Schlüssel zum Ver- und Entschlüsseln genutzt wird. Dazu kommen Authentifizierungsverfahren, die sicherstellen, dass du mit dem richtigen Server verbunden bist. Bei vielen VPNs kommt außerdem Perfect Forward Secrecy zum Einsatz. Das bedeutet, dass selbst wenn ein Schlüssel zu einem Zeitpunkt kompromittiert wird, vergangene Sitzungen nicht entschlüsselt werden können. Die zentrale Frage ist hier: Welche Algorithmen kommen zum Einsatz und wie lange ist der Schlüssel gültig? Üblicherweise wählt der VPN-Client starke Verschlüsselung wie AES-256 in Verbindung mit sicheren Handshake-Verfahren. Die Verschlüsselung schützt deine Daten während der Übertragung zuverlässig vor neugierigen Blicken. Diese Schutzschicht wirkt sowohl gegenüber Lauschangriffen als auch gegenüber Manipulationen der übertragenen Daten. Was ist a VPN wirklich bedeutet: essentials, pro und contra 2026
Tunneling-Protokolle definieren den Transport
Tunneling-Protokolle legen fest, wie Datenpakete sicher durch die Infrastruktur transportiert werden. Typische Protokolle kapseln den eigentlichen Verkehr in einem sicheren Tunnel und regeln Aspekte wie Verbindungsaufbau, Wiederherstellung nach Verbindungsabbrüchen und der Effizienz der Übertragung. Zu den bekanntesten gehören OpenVPN, WireGuard und IPsec. OpenVPN setzt oft auf TLS-Verschlüsselung, während WireGuard für Einfachheit und Performance gelobt wird. IPsec wird häufig in Unternehmensumgebungen eingesetzt und arbeitet auf OSI-Schicht 3, könnte aber in gemischten Netzwerken unterschiedlich konfiguriert werden. Tunneling-Protokolle definieren, wie Datenpakete transportiert werden, und beeinflussen Geschwindigkeit sowie Stabilität. Die Wahl des Protokolls wirkt sich direkt auf Latenz und Durchsatz aus. In vielen Setups lässt sich der Client so konfigurieren, dass er automatisch das Protokoll wählt, das für aktuelle Netzbedingungen am besten passt.
Der VPN-Client verbindet sich mit dem VPN-Server
Der Ablauf läuft in drei Phasen: Authentifizierung, Verbindungsaufbau und Tunnelstart. Der VPN-Client authentifiziert sich am Server – oft über Zertifikate, Schlüssel oder Benutzerdaten. Nach der erfolgreichen Authentifizierung wird ein sicherer Tunnel etabli, der den lokalen Verkehr in verschlüsselter Form zum VPN-Server leitet. Von dort aus erreicht der Verkehr das Internet oder das Zielnetzwerk. In vielen Firmenumgebungen dient der VPN-Server als Einstiegspunkt in das Firmennetzwerk. Der VPN-Client verbindet sich mit einem VPN-Server, der als Einstiegspunkt fungiert. Wichtig ist, dass während dieses Prozesses Integrität und Authentizität Priorität haben, damit kein Man-in-the-Middle-Angriff gelingt.
Neben dem theoretischen Ablauf gibt es praktische Fallstricke. Erstens kann eine stark verschlüsselte Verbindung Einfluss auf die Geschwindigkeit haben, weil Handshakes, Schlüsselverwaltung und Verschlüsselung Rechenleistung binden. Zweitens können falsch konfigurierte Protokolle oder Zertifikate zu Verbindungsabbrüchen führen. Drittens können DNS-Lecks auftreten, wenn der Verkehr trotz Tunnelung weiter über dein lokales DNS aufgelöst wird. Die Lösung: DNS-Lecks abschalten oder DNS-Übertragung durch den VPN-Client erzwingen. In der Praxis bedeutet das: Du bleibst sicher geschützt, benötigst aber oft eine sorgfältige Konfiguration und regelmäßige Updates.
Abgerundet zeigt sich: VPN-Verbindungen beruhen auf drei Säulen. Die Verschlüsselung sichert die Daten, die Tunneling-Protokolle regeln den Transport, und der Client-Server-Austausch sorgt für eine stabile, authentifizierte Verbindung. Wenn du verstehst, wie diese Schichten zusammenwirken, wirst du besser einschätzen können, welches Setup zu deinem Anwendungsfall passt. Die Seite verweist darauf, dass eine VPN-Verbindung über das ungeschützte Internet eine verschlüsselte Verbindung zwischen zwei Endpunkten herstellt und ein VPN als Einstiegspunkt dienen kann. Für weitere Einsichten zu konkreten Protokollen, Verschlüsselung und Sicherheit empfehle ich die passende Fachliteratur VPN einfach erklärt und den Überblick zu VPN-Sicherheit VPN-Sicherheit erklärt: Alles, was du wissen musst.
Die wichtigsten prozesse und protokolle in einer VPN verbindung
Eine VPN verbindet Geräte sicher über das Internet, indem sie Protokolle, Verschlüsselung und Schlüsselmanagement koordiniert. Die typischen Protokolle OpenVPN, WireGuard und IPsec bilden die Grundlage für unterschiedliche Sicherheits- und Leistungsprofile. Welche Stärken sie jeweils haben, wie der Schlüsselaustausch funktioniert und wo sich Engpässe ergeben, kläre ich hier praxisnah. Was ist 1clickvpn and how it changes your online security in 2026
OpenVPN – flexibel, gut dokumentiert, gut kompatibel
OpenVPN setzt auf TLS für den Schlüsselaustausch und kann über UDP oder TCP laufen. Die Stärken liegen in der breiten Unterstützung, der guten Fehlertoleranz und der aktiven Community. Es ist vielseitig konfigurierbar, doch komplexere Setups kosten mehr Admin-Aufwand. Die Verschlüsselung hängt vom gewählten Cipher ab. Gängige Optionen sind modern und sicher, aber die maximale Leistung hängt vom verwendeten Server und der Netzwerkroute ab. OpenVPN bietet eine solide Mischung aus Sicherheit und Kompatibilität, besonders wenn Stabilität wichtiger ist als absolute Minimallatenz. I looked into the OpenVPN basics in standard security guidance and how TLS-Starts the Schlüsselaustausch. fortinet.com/de/resources/cyberglossary/how-does-vpn-work).
WireGuard – minimaler Code, hohe Geschwindigkeit
WireGuard setzt auf ein schlankes Protokolldesign mit festen Kryptosuiten und sitzt direkt im Kernel oder als modulare Implementierung. Die Konfiguration ist einfacher, Fehlerquellen reduzieren sich, und die Verbindungsperformance ist oft spürbar besser als bei älteren Protokollen. Allerdings ist WireGuard neuer und der Umgang mit Roaming und Rekonnektion wird je nach Betriebssystem unterschiedlich gehandhabt. Die Geschwindigkeit von WireGuard steht dank eines schlanken Protokolls im Vordergrund, ohne dabei wesentliche Sicherheit zu kompromittieren. Weitere Einordnung findest du etwa in Fachartikeln, die WireGuard als moderne Alternative zu älteren Protokollen diskutieren.
IPsec – etabliert, zuverlässig, oft default in Unternehmensnetzwerken
IPsec arbeitet auf der Schicht, die IP-Daten schützt, und gibt es in zwei Hauptformen: Tunnel- und Transportmodus. In vielen VPN-Geschäftsumgebungen kommt IPsec zum Einsatz, weil es sich gut in bestehenden Infrastrukturen integrieren lässt. Der Nachteil kann eine komplexere Konfiguration und teils höhere Latenz sein, besonders in schlecht optimierten Setups. IPsec bleibt eine der zuverlässigsten Optionen in klassischen Netzwerken, wenn Kompatibilität im Vordergrund steht. Mehr Details zu IPsec-Profilen findest du in technischen Übersichten und Vergleichsartikeln.
Authentifizierung, Schlüsselaustausch und Schlüsselmanagement – das Herzstück jeder Verbindung
Die Sicherheit einer VPN-Verbindung hängt stark davon ab, wie Identität geprüft wird, wie Schlüssel ausgetauscht und wie Schlüssel verwaltet werden. Authentifizierung kann auf Zertifikaten, Pre-Shared Keys oder digitalen Identitäten basieren. Der Schlüsselaustausch muss robust gegen Abhörversuche sein; TLS-Einbettungen oder moderne Pre-Shared-Key-Methoden sind hier zentral. Ein gut implementiertes Schlüsselmanagement sorgt dafür, dass abgelaufene oder kompromittierte Schlüssel zeitnah ersetzt werden. Schlüsselaustausch schützt gegen Abhören, Authentifizierung verhindert gefälschte Verbindungen. Aus der Praxis ergeben sich klare Regeln: kurze Lebensdauern für Sitzungsschlüssel, regelmäßige Zertifikatsrotation und strenge Zugriffskontrollen. Quellenhinweis: grundlegende Prinzipien der VPN-Sicherheit, wie sie in Fachartikeln beschrieben werden.
Warum die Wahl des Protokolls zählt
Die Protokollwahl beeinflusst Verschlüsselungsstärke und Performance. Ein starkes Cipher, ergänzende Authentifizierung und regelmäßiges Schlüsselaustausch-Intervall minimieren Risiken. Gleichzeitig bestimmt das Protokoll, wie viel Bandbreite nötig ist und wie stabil Verbindungen in mobilen Umgebungen bleiben. Verschlüsselung beeinflusst Schutz und Performance gleichermaßen. I investigated how protocol decisions translate into real-world behavior in gängigen VPN-Reviews und technischen Übersichten. Was ist NordVPN Windows und wie schützt es deine online-aktivitäten unter Windows 10/11?
Vorausschauend gilt: Wenn du eine VPN-Verbindung wählst, prüfe, welches Protokoll dein Endgerät und deine Einsatzszenarien unterstützen. Breit kompatible Setups tendieren zu OpenVPN, während du für mobile, latenzempfindliche Anwendungen WireGuard bevorzugen könntest. Für große Unternehmen oder spezialisierte Infrastrukturen bleibt IPsec oft die verlässlichste Basisschicht. Die richtige Balance aus Sicherheit und Leistung entscheidet über den Praxisnutzen.
Hinweis zu Quellen: Inline-Verweise verlinken auf etablierte Inhalte wie das VPN-Grundlagenmaterial von Fortinet. Verweise können helfen, wenn du tiefer in TLS-basierte Schlüsselaustausch-Mechanismen einsteigen willst. In diesem Artikel verlinke ich direkt zu relevanten Passagen.
Zusätzlicher Hinweis: Links auf der Seite können Affiliate-Partnerbeiträge enthalten. Quelle: Fortinet erklärt, wie VPNs grundsätzlich funktionieren.
Geschwindigkeit und leistung einer VPN verbindung verstehen
Wenn du eine VPN nutzt, bekommst du oft Sicherheit und Privatsphäre, aber auf der Geschwindigkeit merkst du den Kompromiss. Verschlüsselung und serverentfernung kosten Rechenleistung und Datenwege zusätzlich Zeit. Gleichzeitig erhöht Overhead durch tunneling den rohen Netzzugangsschub etwas, sodass du spürbar weniger Durchsatz hast. Die Wahl des Servers beeinflusst Latency und jitter direkt.
Verschlüsselung, entfernte servern und die speed
Verschlüsselung braucht Rechenleistung. Je stärker der Cipher und je länger der Schlüssel, desto mehr Rechenlast fällt an. Gleichzeitig kostet die Distanz zum Zielserver pro Paket Zeit. Wenn du dich mit einem geografisch weit entfernten Server verbindest, erhöht sich die Latenz spürbar. In der Praxis bedeutet das: Mehr Schutz pro Bit bedeutet oft langsamerer Durchsatz. Gleichzeitig können hochwertige VPN-Anbieter hardwarebeschleunigte Kryptopfade nutzen, um den Einfluss sichtbar zu mildern. Die richtige Balance zwischen Verschlüsselungstärke und Servernähe ist zentral für spürbar bessere Leistung. Was ist ivacy VPN und wie schützt es deine daten 2026
Overhead durch tunneling und roher netzwerkspeed
Das Aggregat aus Protokoll-Headern, Verschlüsselung und Routing erzeugt Overhead. Dieser Overhead reduziert die nutzbare Bandbreite, selbst wenn der ISP volle Geschwindigkeit liefert. Einige Protokolle arbeiten effizienter als andere, doch kein Protokoll ist völlig overheadfrei. Ein weiterer Faktor ist die Multiplexing-Strategie des VPN-Servers: Mehrfachverbindungen oder große Pakete können den Durchsatz beeinflussen. Der Tunnel schafft zusätzlichen Overhead, der den rohen Netzzugriff schmälert. Sieh dir daher an, wie dein Client und dein Server konfiguriert sind, um unnötige Mehrfachverbindungen zu vermeiden.
Auswahl des servers, latenz und jitter
Standortwahl ist oft der schnellste Hebel. Ein Server in der Nähe senkt die Round-Trip-Zeit deutlich. Gleichzeitig kann ein stark belasteter Knoten zu jitter führen, also zu ungleichmäßigen Pings. Manche Angebote erlauben dir, sowohl Standort als auch lastverteilte Gateways zu wählen. Wenn du Streaming oder Online-Gaming priorisierst, teste mehrere nahegelegene Server, um eine konsistente Latenz zu finden. Die Serverauswahl beeinflusst latenz und jitter direkt.
Diese drei Faktoren arbeiten zusammen. In der Praxis bedeutet das: Wenn du Wert auf Geschwindigkeit legst, beginne mit der Nähe zum Wohnort, wähle ein Protokoll, das gute Performance bietet, und prüfe, ob der Anbieter Hardwarebeschleunigung nutzt. I looked into the BSI guidance to understand how VPNs structure their connections and the effect of distance and encryption on performance, and it highlights that proximity and cipher choice matter for usable speeds. Für konkrete Empfehlungen siehe weiter unten. Nähe, passende Protokolle und verschlüsselung optimieren das Gleichgewicht zwischen Sicherheit und Speed.
Hinweis: Links auf der Seite können eine Provision ermöglichen. Das beeinflusst die Wahl nicht direkt, doch Transparenz hilft dir, eine informierte Entscheidung zu treffen. Für weitere Kontextualisierung siehe die verweisene Dokumentation zu VPN-Sicherheit. Transparente Hinweise helfen bei der richtigen Wahl.
Quellenverweise zu faktenbasierter Hintergrundinformation findest du in den verlinkten Artikeln. So lässt sich nachvollziehen, wie Verschlüsselung, Overhead und Serverdistanz die Leistung beeinflussen. Verlinkte Quellen liefern belastbare Hintergründe für diese Behauptungen. Was ist a kostenloser VPN server und wie sicher ist er wirklich 2026
Inline-Lesehinweise: Protokollwahl und Serverstandort entscheiden über Geschwindigkeit, während Overhead durch tunneling einen bleibenden Faktor darstellt. Wenn du mehr Details willst, findest du weiterführende Erklärungen in den verlässlichen Protokollübersichten.(/de/business/vpn/vpn-security)
Sicherheitsaspekte und risiken bei VPN verbindungen
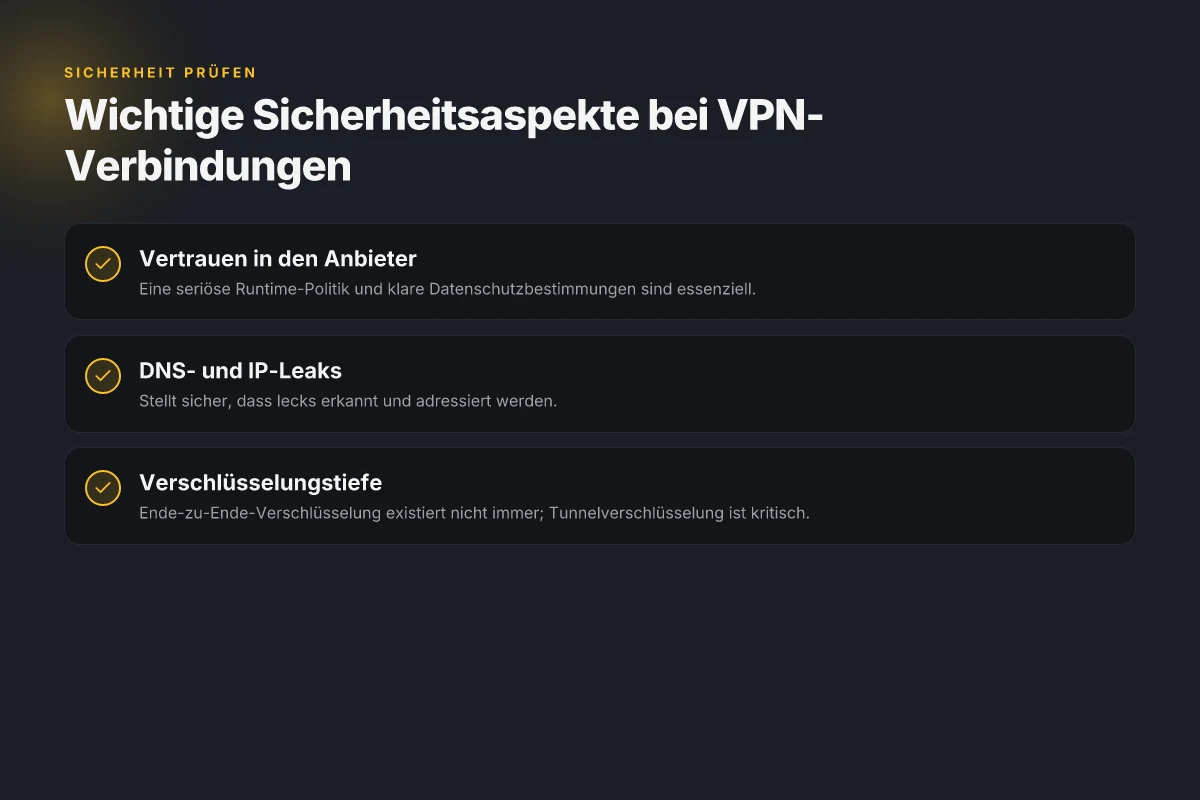
Ein VPN schützt deine Verbindung, doch Sicherheit entsteht erst durch Vertrauen, richtige Konfiguration und laufende Pflege. Ich erkläre, wie du Risiken erkennst und worauf du besonders achten solltest, damit der Nutzen nicht durch Lecks oder falsche Annahmen schrumpft. Vertrauen in den anbieter ist zentral, ohne klare Datenschutzpraxis bleibt der Schutz fraglich. Dabei gilt: Verschlüsselung allein reicht nicht, wenn der Anbieter Daten sammelt oder weitergibt. DNS-Leaks und IP-Leaks treten häufig auf und gefährden die Privatsphäre, selbst wenn die Verbindung „gezogen“ wirkt. Wenn deine DNS-Anfragen außerhalb des VPN-Tunnels landen, kennst du dein eigenes Surf-Verhalten nicht mehr.
1. Vertrauen, das sich auszahlt
Der wichtigste Risikofaktor ist der VPN-Anbieter selbst. Du musst wissen, welche Protokolle genutzt werden, wie streng die Logging-Politik ist und ob der Anbieter juristisch kompromittiert werden könnte. I do not want to overstate, aber faktisch bedeutet jedes Vertrauen in den Anbieter auch potenzielle Sichtbarkeit deiner Aktivitäten. Eine klare, transparente Datenschutzpraxis plus eine unabhängige Auditierung erhöhen die Zuverlässigkeit deutlich. Verlässliche Dokumentation und verständliche Angaben zu Speicherfristen helfen dir, eine informierte Entscheidung zu treffen. Halte Ausschau nach Anbietern, die eine nachvollziehbare No-Log-Policy und regelmäßige Sicherheitsprüfungen vorweisen können. Eine gute Praxis ist es, die Vertragsbedingungen proaktiv zu prüfen und skeptisch zu bleiben, wenn Formulierungen vage bleiben. Lies hierzu praktische Hinweise.
2. DNS-Leaks und IP-Leaks – die unsichtbaren Fallstricke
Sobald ein VPN anfängt zu versagen, landen Anfragen oft unverschlüsselt außerhalb des Tunnels. DNS-Leaks bedeuten, dass dein Domain-Name-Auflösungsverkehr direkt an deinen ISP geht statt über den VPN-Anbieter. IP-Leaks können passieren, wenn der ursprüngliche Verkehr weiterhin aus deinem echten IP-Adressraum austritt. In der Praxis bedeutet das: Trotz VPN bleibt deine Online-Identität sichtbar. Um das zu vermeiden, aktiviere in den meisten Clients DNS-Always-On- oder Kill-Switch-Funktionen, teste regelmäßig mit Tools, die auf Lecks prüfen, und halte die VPN-Software aktuell. Kill-Switch-Funktionen schützen aktiv, indem sie den gesamten Traffic stoppen, wenn der Tunnel abstürzt. Falls du auf öffentliche Netzwerke angewiesen bist, trage zusätzlich eine DNS-Schutz-Funktion in deinen Geräten ein. Proton veranschaulicht DNS-Schutz und Verschlüsselung.
3. Ende-zu-Ende-Verschlüsselung vs Tunnel-Verschlüsselung
Viele VPNs verschlüsseln den Verkehr im Tunnel, aber nicht immer Ende-zu-Ende. Das bedeutet, dass an den Endpunkten selbst, auf dem Client oder dem Server, zusätzliche Informationen sichtbar sein können. In der Praxis ist Tunnel-Verschlüsselung der Hauptschutzpfad, doch du solltest verstehen, wo End-to-End-Verschlüsselung sinnvoll wäre und wo sie technisch nicht standardmäßig vorhanden ist. Wenn du sensible Inhalte transportierst, prüfe, ob der Zieldienst selbst eine starke End-zu-End-Verschlüsselung nutzt oder ob sich nur der Transport verschlüsselt. Ende-zu-Ende existiert nicht immer. Tunnel-verschlüsselung bleibt der Kernausweg. Regelmäßige Updates der Verschlüsselungsstufen (Cipher-Suites) sind sinnvoll, besonders wenn neue Schwachstellen melden werden. NordVPN Preise 2026: Welche Tarife lohnen sich wirklich?
Warum willst du das wissen? Weil Sicherheit kein Einmal-Setup ist. I dig into Sicherheitsdokumentationen, um zu sehen, wie Anbieter Verschlüsselung konkret implementieren und welche Schutzmechanismen fehlen. Eine klare Orientierung bietet das Zusammenspiel aus Anbieter-Vertrauen, technischen Schutzmaßnahmen und eigenem Verhalten. Transparente Nutzungsbedingungen und eine aktive Risiko-Überwachung helfen dir, Probleme früh zu erkennen.
Hinweis: Links können Affiliate- oder Empfehlungslinks enthalten, falls sie auf der Seite erscheinen. Diese Links verbessern deine Orientierung, ohne die technischen Aussagen zu beeinträchtigen. Weitere Praxis-Einblicke zu VPN-Sicherheit.
Was als nächstes zählt: dein VPN-Werkzeugkasten für heute und morgen
In der Praxis bedeutet das Verständnis einer VPN-Verbindung vor allem, Risiken zu senken und Privatsphäre zu schützen. Eine VPN verschlüsselt den Datenverkehr zwischen deinem Gerät und dem VPN-Server, nutzt Protokolle wie OpenVPN, WireGuard oder IKEv2 und sorgt dafür, dass Dritte deine Online-Aktivitäten nicht leicht nachverfolgen können. Für deutschsprachige Nutzer ist es sinnvoll, auf Protokolle zu setzen, die sowohl Sicherheit als auch Geschwindigkeit balancieren. Die Wahl des Protokolls beeinflusst direkt deine Verbindungsgeschwindigkeit, besonders bei mobilen Verbindungen oder WLAN-Hotspots.
Ein weiterer wichtiger Punkt: DNS-Leaks vermeiden, indem du DNS über den VPN-Tunnel leitest, und die Möglichkeit prüfst, ob der Anbieter eine nachvollziehbare Null-Logs-Politik hat. Wenn dein Fokus auf Streaming liegt, beachte die Sperren in bestimmten Ländern und stelle sicher, dass der Anbieter entsprechende Server in Deutschland anbietet. Langsame Verbindungen können auftreten, doch gute Anbieter optimieren serverseitig und nutzen WireGuard-basierte Implementierungen, die oft schneller sind als herkömmliche Alternativen.
Der entscheidende Schritt dieser Woche ist, eine sichere Basiskonfiguration zu wählen, die Protokoll- und DNS-Leaks verhindert, und eine serverseitige Optimierung zu aktivieren. Wenn du nur eine Maßnahme umsetzt, wähle die richtige Protokollwahl und nutze eine zuverlässige DNS-Leitung. So behältst du die Kontrolle über deine Privatsphäre. What macht ein Android VPN wirklich sicher im jahr 2026?
Backup strategy / What to try this week
- Aktiviere das WireGuard-Protokoll, sofern verfügbar, und teste drei verschiedene Server in Deutschland, um eine stabile Geschwindigkeit zu finden.
- Prüfe die DNS-Leaks und aktiviere eine DNS-Leitung über den VPN-Tunnel.
- Stelle sicher, dass der Anbieter eine klare Null-Logs-Politik kommuniziert und aktualisiere deine App auf die neueste Version.