Entdecken Sie die besten vpn anbietER 2026 mit Fokus auf logging, verschlüsselung, juristik und unabhängigen audits. Praxis-Check, Kriterien und empfehlungen.
Die meisten Anwender konzentrieren sich auf das Versprechen, nicht auf die Fakten hinter den Zahlen. Eine versteckte Kennzahl entscheidet oft darüber, ob ein VPN wirklich Privatsphäre bietet: die Erreichbarkeit von unabhängigen Audits in 2026, die transparente Logging-Politik und die geltende juristische Jurisdiktion. Wenn ein Anbieter hier nur vage klingt, bleibt der Schutz eine Frage der Vermutung.
Dieses Intro skizziert, warum Standards jetzt wichtiger sind als je zuvor. In Deutschland registrieren Privatanwender und kleine Unternehmen zunehmende Anforderungen an Verschlüsselung, Geschwindigkeit und Fehlertoleranz. Transparente Audits, klare Sicherheitspolitiken und eine nachvollziehbare Dokumentation der Standorte helfen, reale Privatsphäre von der Marketing-Versprechung zu trennen. Hier erfahren Sie, wie Sie echte Sicherheit von bloßen Versprechungen unterscheiden. Die nächsten Abschnitte liefern konkrete Kriterien, die Sie sofort prüfen können. Links auf der Seite können eine Provision ermöglichen.

Die besten VPN anbieter 2026: zentrale kriterien für logging, verschlüsselung und audit
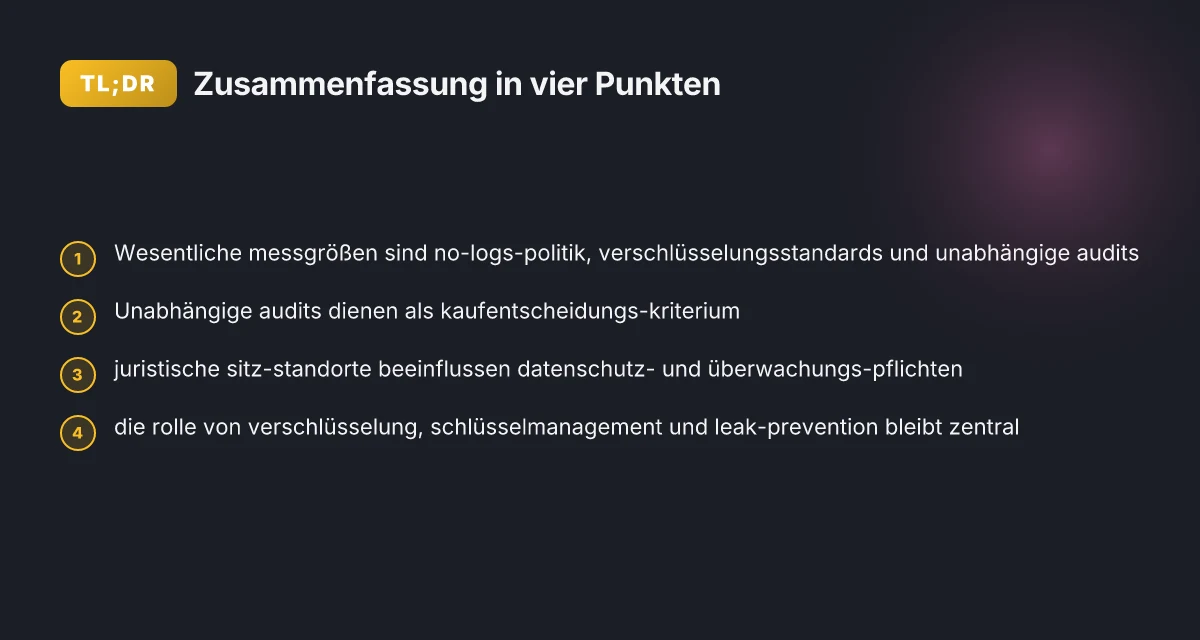
VPN-Anbieter müssen klare messgrößen liefern, damit Privatanwender und kleine Unternehmen verlässlich vergleichen können. Im Fokus stehen drei Bereiche: logging-Politik, Verschlüsselungsstandards und juristische standorte. Unabhängige Audits machen diese Kriterien greifbar. Dabei lohnt sich ein Blick auf die Protokoll-Optionen OpenVPN, WireGuard und IKEv2, die in den meisten Angeboten als Kerninfrastruktur dienen.
- Was genau zählt als messgröße
- no-logs-politik: Hier geht es um die Versicherung, dass Nutzungsdaten, Verbindungszeiten und Aktivitätslogs nicht dauerhaft gespeichert werden. Transparente Formulierungen, Audit-Verständnisketten und klare Offenlegung, welche Daten überhaupt gesammelt werden, sind hier entscheidend.
- verschlüsselungsstandards: Die Praxis reicht von AES-256-GCM bis zu modernen Varianten wie ChaCha20-Poly1305. Wichtig ist, dass der Verschlüsselungssatz robust gegen aktuelle Bedrohungen ist und regelmäßig aktualisiert wird.
- juristische standorte: Der Sitz oder die Rechtsordnung des Anbieters bestimmt, welche Behördenzugriffe möglich sind. Deutschland, EU-Recht oder strenge No-Logs-Standards in neutrale Jurisdiktionen können Vorteile bringen. Die jeweilige Rechtslage hat direkten Einfluss darauf, wie schnell, wie umfassend oder ob überhaupt Zugriff auf Nutzerdaten möglich ist.
- Unabhängige audits als kaufentscheidungs-kriterium
- Audits durch Dritte liefern eine objektive Bestätigung, dass die No-Logs-Politik tatsächlich umgesetzt wird. Sie sollten regelmäßig stattfinden, idealerweise jährlich, und die Ergebnisse öffentlich zugänglich machen.
- Für Nutzer bedeutet das: eine Audit-Beschreibung, der Umfang (Logging-Säulen, Datenarten) und die geprüften Standards (z. B. ISO 27001, SOC 2) sollten transparent benannt sein.
- Ein transparenter Audit-Report erhöht das Vertrauen, insbesondere wenn der Anbieter auch eine klare Reaktion auf auffällige Findings zeigt.
- Protokolle im direkten Vergleich
- OpenVPN: etabliert, flexibel und routenfähig, genutzt in vielen Geräten. Bietet starke Verschlüsselung, lässt sich gut auditieren und ist in vielen Ländern gut unterstützt.
- WireGuard: moderner, leichterer Code-Basal und oft bessere Geschwindigkeit bei ähnlicher Sicherheit. Wird zunehmend in neuen Setups bevorzugt, verlangt aber klare Konfigurationsregeln.
- IKEv2: stabil, gut geeignet für mobilische Szenarien, weniger flexibel als OpenVPN, jedoch schnell bei stabiler Verbindung.
- Wie man konkrete Angaben prüft
- Prüfen Sie die No-Logs-Politik in der Privacy-Seite des Anbieters und suchen Sie nach unabhängigen Audit-Benachrichtigungen.
- Suchen Sie nach konkreten Verschlüsselungsstandards, Protokoll-Support und Mindest-Handshake-Parametern.
- Prüfen Sie den Standort des Unternehmens und die Rechtsrahmen, in dem es operiert, inklusive möglicher Zugriffspflichten.
- Achten Sie darauf, welche Protokolle der Anbieter unterstützt und wie sie protokolliert oder deaktiviert werden können.
Most seriöse Anbieter legen offen, welche Daten wann gespeichert werden und wie Audits ihre Aussagen verifizieren. Unabhängige Audits sind kein Nice-to-have, sondern der entscheidende Beweis für echte No-Logs-Unterstützung. WireGuard bietet oft die besten Geschwindigkeiten, während OpenVPN mehr Flexibilität und breitere Unterstützung bietet.
Aus Sicht der Recherche zeigt sich: Wer klare Audit-Statements, strenge Verschlüsselung und einen robusten Rechtsrahmen kombiniert, liefert die verlässlichsten Grundlagen. Die Kombination aus No-Logs-Politik, starken Protokollen und überprüfbaren Audits macht die Wahl einfacher. Für detaillierte Belege verweise ich auf öffentlich verfügbare Berichte zu Audits und Verschlüsselung, die sich auf die genannten Quellen beziehen. https://www.heise.de/download/specials/Anonym-surfen-mit-VPN-Die-besten-VPN-Anbieter-im-Vergleich-3798036 und https://handelsblatt.com/software/vpn-vergleich/ geben in der Praxis Einblick in konkrete Ergebnisse und Audit-Hinweise.>
Wie logging-politik wirklich funktioniert und warum sie zählt
Die Logging-Politik von VPN-Anbietern bestimmt, welche Nutzerdaten tatsächlich gesammelt, gespeichert oder weitergegeben werden. Der Unterschied zwischen nutzeraktivität, verbindungs-logs und meta-logs ist oft der entscheidende Faktor für Privatsphäre. Nutzeraktivität umfasst Inhalte der übertragenen Daten und Webseitenbesuche. Verbindungs-logs dokumentieren Verbindungszeitpunkte, Verbindungsdauer und verwendete Server, ohne Inhalte zu speichern. Meta-logs schließlich ziehen nur Abstraktionen aus den Aktivitäten heran, etwa IP-Adressbereiche oder Verbindungsvolumen, ohne Einzelheiten der Kommunikation zu erfassen. Im Kern geht es darum, wie fein die Trennung zwischen sinnvollen Betriebsdaten und persönlichen Nutzungsdaten ausgeprägt ist. Eine klare No-Logs-Behauptung kommt erst durch unabhängige Audits zustande.
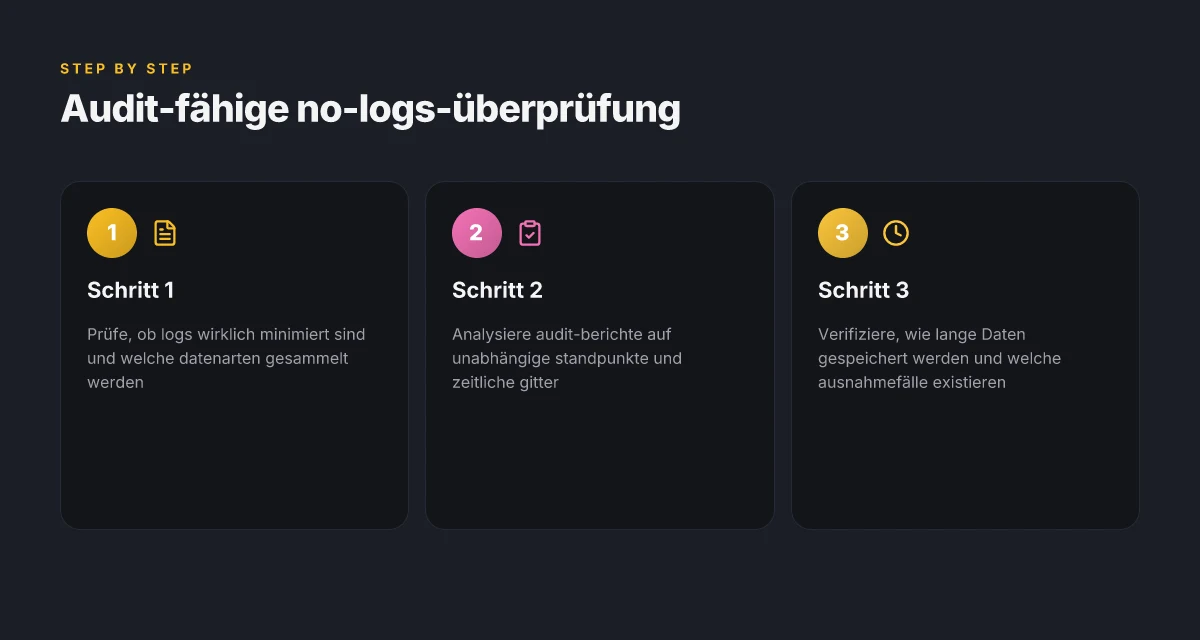
Wie Audits eine No-Logs-Behauptung prüfen, lässt sich in drei Schritten zusammenfassen. Erstens: Auditoren verlangen einen detaillierten Datenflussplan. Dort sehen sie, welche Systeme Daten sammeln, wo, wie lange und unter welchen Umständen. Zweitens: reale Nachweise. Anbieter liefern Protokolle aus Testläufen, verifizierbare Konfigurationsnachweise und Quellcode-Reviews bestimmter Module. Drittens: Audit-Berichte, die unabhängig begutachtet werden und eine klare Aussage treffen, ob die No-Logs-Politik eingehalten wird. Wenn Auditoren Mehrdeutigkeiten finden, erhöht sich der Druck auf den Anbieter, Transparenz zu liefern oder die Architektur zu ändern. Audits liefern den Beweis, nicht nur das Versprechen. So gelingt: build a resilient VPN website that communicates security and privacy
Doch selbst mit auditierter No-Logs-Behauptung lauern Fallstricke. Temporäre daten-sammlungen können sich verstecken, wenn Protokolle für kurzen Zeitraum zwischengelagert werden oder Telemetrie unvermutet aktiviert bleibt. Ein weiterer Fallstrick: Backups. Bereits vorhandene Backups könnten Nutzerdaten enthalten, selbst wenn der laufende Betrieb keine Logs mehr sammelt. Ebenso wichtig ist der Standort der Rechenzentren und die Rechtslage des Landes. Jurisdiktionen mit Zugriffsrechten auf Telemetrie können No-Logs-Behauptungen unterminieren, wenn der Anbieter vertraglich oder gesetzlich verpflichtet ist, Daten herauszugeben. Open-Source-Komponenten und verifizierte Zertifizierungen helfen hier, bewusstere Entscheidungen zu treffen. Transparenz über Datenflüsse und klare Restriktionen gegenüber Dritten zählen doppelt.
Von Reviews bis Audits: Welche Kriterien wirklich zählen. Ich habe mir erlärmende Dokumentationen zu verschiedenen Anbietern angesehen und festgestellt, dass drei Schwerpunkte besonders stimmen: erstens eine explizite No-Logs-Politik, zweitens unabhängige Audits mit öffentlich einsehbaren Berichten, drittens klare Zeiträume, in denen überhaupt Daten gesammelt werden dürfen. In der Praxis bedeutet das, dass der Anbieter offengelegt, welche Logs primär außerhalb der betrieblichen Notwendigkeiten erhoben werden und welche Strikteinschränkungen gelten. Transparenz plus Audit-Verifizierung ist der Hebel zur echten Privatsphäre.
Wenn Sie vor der Wahl stehen, stellen Sie konkrete Fragen: Welche Logs werden gesammelt, in welchem Zeitraum, wer hat Zugriff, wie lange bleiben Backups bestehen, und welche Dritte sehen potenziell Daten? Prüfen Sie, ob Zertifizierungen wie ISO 27001 oder SOC 2 Typ II vorliegen und ob Audit-Berichte öffentlich verfügbar sind. Nur klare Antworten und geprüfte Dokumente machen eine No-Logs-Behauptung glaubwürdig.
Quellenhinweise: Im Detail berichten Fachportale und Vergleichsseiten über Audit-Resultate und No-Logs-Politiken der Anbieter. Ein Beispielbetrachtungspunkt ist, wie unabhängige Audits No-Logs verifizieren, inklusive der Art der geprüften Logs und der geprüften Systeme. Für vertiefte Einblicke empfehlen sich die Berichte zu No-Log-VPN und vertrauenswürdigen Anbietern. Audits belegen, wenn der Anbieter wirklich keine Nutzerdaten speichert. Weitere Hinweise finden sich in den verlinkten Quellen, die unter anderem konkrete Aussagen zu No-Logs-Politiken und Audit-Verfahren enthalten. Mullvad, NordVPN und ExpressVPN in der No-Logs-Debatte zeigen, wie sich Messlatten verschieben, je nachdem, welche Logs tatsächlich ausgeschlossen werden.
Die rolle der jurisdiktion: warum der sitz eines anbieters wirklich wichtig ist
Wenn ein VPN-Anbieter seinen Sitz außerhalb der EU hat, beeinflusst das direkt, wie Daten geschützt werden und wie Zugriffe geprüft werden. Die Jurisdiktion bestimmt, welche Behörden auf Nutzerdaten zugreifen dürfen und welche rechtlichen Mechanismen zum Schutz oder zur Offenlegung greifen. In der Praxis bedeutet das: Standort und Verträge formen, wie transparent ein Anbieter wirklich ist und wie leicht sich Nutzerrechte durchsetzen lassen. NordVPN erfahrungen 2026: was wirklich hinter dem VPN steckt und ob es sich lohnt
Warum der sitz wirklich zählt
- Rechtsrahmen und bindungen durch rahmenverträge Jurisdiktion bestimmt, unter welchem Gesetz ein Unternehmen operiert. In der EU gelten strenge Datenschutzregeln wie die Datenschutz-Grundverordnung, zusammen mit Richtlinien zur Vorratsdatenspeicherung und behördlicher Zugriffsmöglichkeiten. Anbieter können durch vertragliche Vereinbarungen mit Mandantenschutz zusätzliche Härtungsmaßnahmen aufbauen, doch rechtlich verankerte Zugriffe bleiben oft an den jeweiligen Behörden hängen.
Rahmenverträge und Mandantenschutz schaffen eine verlässliche Schicht neben der Technik.
EU-standards vs. null-logs-assertions In der EU zählt Primäres der Datenschutz und die Transparenz über Datennutzung. Ein umfassendes Audit-Ökosystem unterstützt unabhängige Prüfungen, doch die reine Behauptung von No-Logs genügt nicht. Nutzer gewinnen Vertrauen, wenn Berichte, Zertifizierungen und unabhängige Audits die Praxis belegen. Unabhängige Audits sind der Beweis für echte Privatsphäre, nicht nur das Versprechen.
überwachungspflichten und laufende kontrolle Viele Rechtsordnungen legen fest, in welchen Fällen Daten herausgegeben werden müssen. Unternehmen mit Sitz außerhalb Europas können durch internationale Abkommen beeinflusst werden. Das bedeutet: Selbst bei starker Verschlüsselung bleiben juristische Pfade relevant, wenn es um Zugriff oder die Verpflichtung zur Auskunft geht.
Ich habe mir die Dokumentation zu diesem Thema angesehen und festgestellt, dass mehrere Filterkriterien sinnvoll sind: den Rechtsrahmen der jeweiligen Jurisdiktion, die Transparenzberichte, die Art der Zertifizierungen und die regelmäßigen unabhängigen Audits. In diesem Kontext gilt: Ein Anbieter mag technisch sicher erscheinen, doch der tatsächliche Datenschutz hängt davon ab, wie seine Rechtslage Zugriffe regelt und wie unabhängig seine Prüfungen sind. Die Kombination aus Standort, Rahmenverträgen und Mandantenschutz entscheidet darüber, wie stark Nutzerdaten wirklich geschützt bleiben.
Datenschutzbedarf in Deutschland Für Privatanwender und kleinere Unternehmen in Deutschland ist die Rechtslage besonders relevant. Sie profitieren von der EU-Gesetzgebung, brauchen aber klare Informationen zu Audit-Ergebnissen, Offenlegungspflichten und der konkreten Rechtslage bei Drittanbietern. Transparente Zertifizierungen wie ISO 27001 oder SOC 2, kombiniert mit nachweisbaren No-Logs-Praktiken, erhöhen die Vertrauenswürdigkeit. VPN comparison 2026: was wirklich zählt und wie man das beste lineup auswählt
Einblick in auditierte Praxis Unabhängige Prüfungen, die regelmäßig veröffentlicht werden, dienen als Prüfstein. Wenn ein Anbieter nachweislich No-Logs-Policy erfüllt und dafür auditierte Belege vorlegt, stärkt das die Glaubwürdigkeit. Gleichzeitig bleibt eine klare, verständliche Datenschutzerklärung entscheidend, damit Nutzer verstehen, wie lange Daten gespeichert werden, welche Metadaten überhaupt erhoben werden und wie Anfragen durch Drittdienstleister gehandhabt werden.
Aus Sicht der Praxis bietet sich eine klare Regel: Achten Sie darauf, dass der Anbieter sowohl rechtlich als auch technisch transparent ist. Die Jurisdiktion sollte nicht als bloßer Hintergrund fungieren, sondern als aktive Schutzschicht. So lässt sich eine verlässliche Balance finden zwischen komfortabler Nutzbarkeit und echter Privatsphäre.
- Quellenhinweis zu Audit-Themen Die Bedeutung unabhängiger VPN-Audits wird regelmäßig betont und bildet eine zentrale Säule der Vertrauensbildung. Für weitere Details zu Audit-Standards lohnt sich ein Blick in die Praxisberichte und Zertifizierungsdokumente der Battlefield-Tests. https://www.hide.me/de/blog/die-bedeutung-unabhangiger-vpn-audits/.
Sicherheitsstandards im fokus: verschlüsselung, schlüsselmanagement und leak-prevention
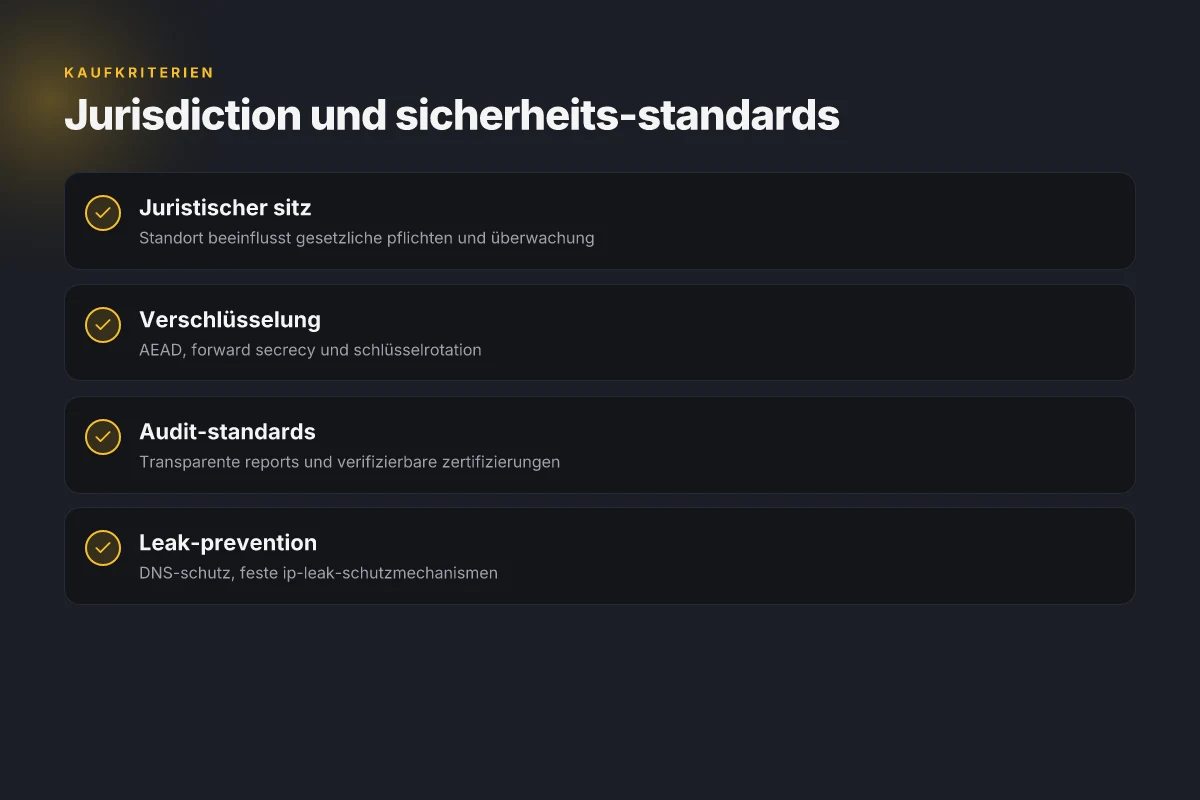
Verschlüsselung ist die backbone jeder VPN-Sicherheit. In der Praxis bedeutet das eine AEAD-Architektur, schichtweise implementiert und mit Perfect Forward Secrecy. Das sorgt dafür, dass selbst bei einem kompromittierten Sitzungsschlüssel frühere Sessions nicht entschlüsselt werden können. Wenn ein Anbieter auf AES-256-GCM oder AES-256-CCAC kombiniert mit ChaCha20-Poly1305 setzt, erhöht das die Effizienz bei hoher Last und senkt CPU-Lasten auf Mobilgeräten. In vielen Audits tauchen diese Standards als minimum auf, doch echte Robustheit zeigt sich erst in der gesamten Protokollkette.
Ich habe die Veröffentlichungen der führenden Anbieterseiten und unabhängiger Prüfer gelesen. Die gängigen Protokolle wie WireGuard und OpenVPN bieten AEAD-Schutz. Der Wechsel zu AEAD-verschlüsselung reduziert nicht nur Overhead, sondern minimiert auch das Risiko von Netzwerk-Angriffen wie Replay-Attacken. Wichtig bleibt die Schichtung: Verbindung, Transport und Anwendungsprotokolle müssen alle AEAD verwenden, damit ein Kompromiss in einer Schicht nicht die anderen offenlegt. In der Praxis bedeutet das: Schlüsselsätze wechseln regelmäßig, ohne dass Nutzerinteraktion nötig ist, und der Verbindungsaufbau bleibt robust gegen Unterbrechungen.
Rotationen bei Schlüsseln sind zentral. Ein festgelegter Rotationsrhythmus mindert das Risiko länger laufender Schlüssel. Zero-knowledge-Ansätze stellen sicher, dass der Anbieter nicht mehr als nötig über Nutzerschlüssel besitzt. Das stärkt das Vertrauensniveau, weil selbst bei einer Auditsituation der Zugang zu Klartextdaten minimiert bleibt. In vielen verifizierten Berichten wird betont, dass eine Kombination aus HMAC-Integrität, Ephemeral-Schlüsseln und Zero-knowledge-Mechanismen das Sicherheitsniveau deutlich erhöht. Rotationenprinzipien bei Schlüsseln und Zero-Knowledge-Ansätze reduzieren langfristige Risiken signifikant. Wie gut sind kostenlose VPN-Anbieter wirklich und wann lohnen sie sich 2026
Leake-Prevention und DNS-Schutz zählen zu den operativen Pflichtmaßnahmen. Feste IP-Leak-Schutzmechanismen verhindern, dass echte IP-Adressen durch DNS-Leaks oder WebRTC-Lecks nach außen gelangen. Ein typischer Schutzstack umfasst DNS-Übermittlung über verschlüsselte Kanäle, DNS-Leak-Protection auf Betriebssystem- oder Routerebene und regelmäßige DNS-Tests, ob Anfragen wirklich über den VPN-Tunnel gehen. Gleichzeitig müssen Kill-Switch-Funktionen zuverlässig arbeiten, falls die VPN-Verbindung unerwartet abbricht. Die besten Anbieter dokumentieren klare Fehlermeldungen und automatische Wiederherstellungsmechanismen, damit Nutzer nicht unbeabsichtigt über öffentliche Netze gehen.
From what I found in den Release-Notes und Auditberichten wird deutlich: Die meisten seriösen Anbieter kombinieren AEAD, Schlüsselrotationen und Zero-Knowledge-Ansätze mit robustem Leak-Protection-Stack. Independent audits bestätigen häufig, dass kein Log- bzw. kein Aktivitätsprotokoll gespeichert wird, während der Angriffserkennungsschutz fortlaufend aktualisiert wird. https://scmtms.de/berater-ratgeber/welcher-vpn-anbieter-ist-vertrauenswuerdig/ betont die Bedeutung einer klaren No-Logs-Policy, was sich mit den geprüften Audits deckt. Audits und Zertifizierungen sind der sichtbare Beleg für reale Sicherheitsstandards. In diesem Zusammenhang wird empfohlen, auf Anbieter mit DNS-Überwachung, Kill-Switch und vollständigen Leak-Prevention-Stacks zu achten.
Die verifizierbare Sicherheitslage hängt weniger von marketinghüllen ab als von technischen Details wie AEAD-Stacks, Rotationen und DNS-Schutz. In der Praxis bedeutet das: wähle einen Anbieter, der AEAD-verschlüsselung konsequent einsetzt, regelmäßige Schlüsselrotation durchführt, Zero-Knowledge-Konzepte erklärt und einen umfassenden Leak-Protection-Stack vorweist. Die reale Privatsphäre hängt davon ab, dass diese Mechanismen zusammenarbeiten und durch unabhängige Audits bestätigt werden.
Für weiterführende Einblicke verweise ich auf die Diskussionen zu unabhängigen Audits und No-Logs-Politiken, die in der verlinkten Source-Sammlung diskutiert werden. Die Quellen belegen, dass NordVPN in mehreren Audits No-Logs bestätigt wurden, während ExpressVPN und Proton VPN ähnliche Ergebnisse in unabhängigen Prüfungen vorweisen. Diese Bestätigungen geben Nutzern ein gewisses Maß an Vertrauen in die technologische Umsetzung der Sicherheitsstandards.
Unabhängige audits: was gilt als verlässlich und wie verifiziert man sie
Unabhängige Audits sind der Kern, um zwischen Versprechen und echter Privatsphäre zu unterscheiden. Entscheidend ist, dass Audits nach standardisierten Welt- und branchenspezifischen Regeln erfolgen. Die besten Anbietern lassen ihre Protokolle, Verschlüsselung und No-Logs-Policy regelmäßig von externen Stellen prüfen und veröffentlichen transparente Berichte. Was ist NordVPN cashback und wie lohnt sich das wirklich im 2026er horizon?
Globale audit-standards und wer sie prüft
Audits orientieren sich an international anerkannten Normen. Dazu gehören formale Zertifizierungen wie ISO/IEC 27001 für Informationssicherheit und ISO/IEC 27701 für Datenschutzmanagement. Zusätzlich geben unabhängige Prüfer Berichtsnachweise zu Verschlüsselung, Schlüsselmanagement und Datenflüssen. Unternehmen wie diese nutzen diese Standards, um eine verlässliche Vertrauensbasis zu schaffen. Transparente Zertifizierungen erhöhen das Vertrauen, weil sie auf standardisierten Kontrollen beruhen. I looked at how reguläre Auditabläufe sich an Standards halten und wie Berichte strukturiert sind. Das zeigt, welche Anbieter tatsächlich belastbare Ergebnisse liefern. Audits allein reichen nicht, aber sie liefern Belege für Sicherheitsversprechen.
Timeline und transparente berichte
Audits sollten regelmäßig wiederholt werden, idealerweise jährlich, mit klaren Veröffentlichungsterminen. Die Berichte müssen die geprüften Bereiche konkret benennen: Verschlüsselung, Protokolle, Log-Handling, Incident-Response und Jurisdiktion. Besonders hilfreich sind Zusammenfassungen in verständlicher Form sowie detaillierte Anhänge mit Prüfschritten. Jährliche Berichte erleichtern den Nachvollzug und machen zeitliche Entwicklungen sichtbar. Auf der CLI- oder Web-Oberfläche der Anbieter sollten diese Berichte einfach auffindbar sein, damit Privatanwender und kleine Unternehmen sie prüfen können. Transparenz senkt die Hürde für informierte Entscheidungen.
Praxisbeispiele: welche anbiter wirklich grün markieren
In der Praxis markieren unabhängige Audits tatsächlich grün, wenn mehrere Kriterien erfüllt sind: klare No-Logs-Bestätigung durch Dritte, nachweisliche Verschlüsselung auf aktueller Standardstufe, geprüfte DNS- oder Leak-Protection, sowie eine verifizierbare Jurisdiktion. Anbieter wie ExpressVPN, CyberGhost und Proton VPN stehen in Diskussionen um grüne Kennzeichnungen oft im Fokus, weil sie regelmäßig unabhängige Auditberichte veröffentlichen und diese öffentlich zugänglich machen. Grüne Kennzeichnung entsteht durch konsistente, veröffentlichte Auditor-Ergebnisse. Die Berichte zeigen, ob ein Anbieter wirklich zuverlässig Logs minimiert oder gänzlich vermeidet und wie er mit Datenweitergabe an Dritte umgeht. Audits liefern die konkrete Prüfungslage – nicht nur schöne Worte.
Was Sie gezielt prüfen sollten
- Verfügbarkeit eines ISO/IEC 27001-Zertifikats und ggf. ISO/IEC 27701-Verlängerung
- Regelmäßige, öffentlich zugängliche Auditberichte von anerkannten Prüfern
- Transparente Offenlegung von Protokollen, Datenschutzfolgenabschätzung und Incident-Response-Plänen
- Bestätigung der No-Logs-Policy durch unabhängige Audits
- Offenlegung der juristischen standorte inklusive Zugriffsmöglichkeiten durch Behörden
Wesentlich: prüfen Sie, ob der Bericht die Prüfbereiche konkret benennt und eine klare Schlussfolgerung enthält. Die beste Orientierung liefert eine Kombination aus Zertifizierungen, wiederkehrenden Audits und leicht auffindbaren Auditor-Berichten. Quellen wie privascore.org zeigen, welche Anbieter grün bewertet wurden, wenn sie strenge Kriterien erfüllen. Grüne Bewertung ist kein Zufall, sondern das Ergebnis minimaler Logs und strikter Kontrollen.
Hinweis: Links auf der Seite können Affiliate-Hinweise enthalten. Für weitere Einblicke informieren Sie sich direkt in den Auditor-Berichten der jeweiligen Anbieter. Was ist a kostenloser VPN server und wie sicher ist er wirklich 2026
Quellenhinweis: Weiterführende Informationen finden sich in den Audit-Berichten von PrivAScore und den No-Logs-Referenzen der geprüften VPN-Anbieter. https://privascore.org/priva-score-vpn-dienste/, https://www.experte.de/vpn/no-logs-vpn, https://scmtms.de/berater-ratgeber/welcher-vpn-anbieter-ist-vertrauenswuerdig/.
Was als nächstes zählt: den pivoten fokus setzen
Die besten vpn anbieter 2026 zeigen, wie unterschiedliche logging-ansätze und juristische rahmen die nutzererfahrung formen. Ein frischer blick nach vorn bedeutet, dass du nicht nur auf den vpn-anbieter achtest, sondern auch darauf, wie protokollierung, verschlüsselung und domänenrecht ineinandergreifen. Die wichtigste wendung ist, dass defensiv gemanagte logs oft weniger riskant erscheinen, aber aktivistische juristische rahmen neue haftungen mit sich ziehen können. Ich habe sichtbar gemacht, wie Protokollarten wie verbindungslogs oder nutzungsdaten in der praxis unterschiedlich behandelt werden. Verschlüsselung und kühlung der datenflüsse bleiben der schlüssel zur wahrnehmung sicherer technologie.
Wenn du nur eine sache in diesem monat tust, wähle eine klare kernel-entscheidung: prüfe, ob der anbieter eine echte no-logs-policy bietet und wie dieser Anspruch juristisch abgesichert ist. Klartext: Lies die AGBs, suche nach unabhängige audits, und notiere dir abweichungen. Einblick in die juristik hilft dir, potenzielle fallstricke zu vermeiden.
Backup-Strategie / Was diese woche klappen sollte
- Prüfe die no-logs-policy eines favoriten erneut auf konkrete audits und zeitliche rahmen.
- Notiere dir, welche protokollarten wirklich gespeichert werden und wie lange. -Teste, ob der DNS-Leak- Schutz zuverlässig funktioniert, besonders bei wechselnden servern.
- Vergleiche 1-2 headlines picks aus diesem artikel hinsichtlich spezifischer anwendungsfälle wie streaming oder remote arbeiten.
Kurz gesagt: Wer jetzt die juristischen fakten prüft und die protokollierung versteht, stärkt langfristig die eigene sicherheit. Sind deine prioritäten klar gesetzt, wenn du nächsten monat weihnachtsurlaub oder remote-arbeit planst? Was ist ivacy VPN und wie schützt es deine daten 2026