NordVPN Windows im Praxischeck: Welche Sicherheitsfunktionen bieten Schutz, welche Protokolle wahren Privatsphäre und wie sich Leistung und Fehlerbehebung unter Windows verhalten.
NordVPN Windows zeigt sich oft erst als stille Lösung, bis ein Windows-Update die Verbindung blockiert. Eine häufige Falle sind veraltete Protokolle, die zu langsamen Streams führen. Mit WireGuard lässt sich das klar verbessern, ohne die Sicherheit zu kompromittieren. Viele Administratoren unterschätzen die Bedeutung eines stabilen Protokolls.
Warum das hier zählt: Windows-Nutzer wünschen sich Server, die zuverlässig funktionieren und die Privatsphäre schützen, besonders beim Streaming. Die folgenden Abschnitte beleuchten Sicherheitsstandards, typische Windows-spezifische Probleme und praxisnahe Schritte, um NordVPN unter Windows 10/11 sicher und performant zu betreiben. Eine klare Kenntnis der Verschlüsselung, der Protokolloptionen und der Serververifizierung hilft, Typfehler zu vermeiden und maximale Stabilität zu erreichen.

What is NordVPN Windows und welche sicherheitsfunktionen bietet es unter Windows
NordVPN setzt unter Windows auf sichere Protokolle, verlässliche Verschlüsselung und eine Reihe von Sicherheitsfunktionen, die den normalen Alltagsnutzer genauso ansprechen wie IT-Profis. Die wichtigsten Bausteine sind OpenVPN, WireGuard und die klassischen UDP/TCP-Verbindungen. Diese Protokolle ermöglichen eine verschlüsselte Übertragung mit unterschiedlichen Leistungseigenschaften und Latenzen, je nachdem, welches Profil gewählt wird. Schnellere Verbindungen nutzen oft WireGuard als Standard, während OpenVPN mehr Kompatibilität bietet. Gleichzeitig übernimmt der Dienst Diverses, das die Privatsphäre schützt.
Welche sicherheitsfunktionen bietet NordVPN unter Windows
Kill Switch und automatisches Verbindungsmanagement NordVPN integriert einen Kill Switch, der die Internetverbindung trennt, falls die VPN-Verbindung abbrechen sollte. Das verhindert, dass ungesicherte Daten versehentlich durchs offene Netz gehen. Zudem gibt es eine automatische Verbindungslogik, die bei Ausfällen wieder eine sichere Verbindung herstellt. Ein sauberer Failover verhindert Leaks, selbst wenn das VPN zeitweise abbricht.
Multi-Faktor-Authentifizierung und Double VPN Für den Zugang zum Client lässt sich eine Multi-Faktor-Authentifizierung aktivieren. Zusätzlich bietetNordVPN eine Double VPN-Option, die den Datenverkehr über zwei VPN-Server schickt, um eine zusätzliche Datenschicht zu schaffen. Diese Optionen erhöhen die Angriffsfläche nicht willkürlich, sondern erhöhen die Sicherheit in bestimmten Nutzungsfällen. Double VPN verschleiert den Ursprung doppelt, was in risikoreichen Umgebungen sinnvoll sein kann.
Automatisch (empfohlen) und Protokollwahl Unter Windows bietet NordVPN die Protokolloption „Automatisch (empfohlen)“. Dieser Modus wählt je nach Netzwerklage und Serverstatus ein geeignetes Protokoll aus und kümmert sich um Verschlüsselungseinstellungen. Die vier gängigen Verbindungsarten umfassen UDP/TCP mit OpenVPN sowie WireGuard. Automatisch (empfohlen) entlastet Nutzer von manuellem Feintuning.
Split Tunneling Split Tunneling ermöglicht es, gezielt Anwendungen über das VPN zu routen, während andere Programme direkt ins Internet gehen. So lassen sich sensible Anwendungen gezielt absichern, ohne die gesamte Verbindung zu belasten. Split Tunneling bietet feine Kontrolle über das Routing. Was ist ivacy VPN und wie schützt es deine daten 2026
Bottom line: Unter Windows bietet NordVPN klare Sicherheitsbausteine plus Flexibilität. Die Kombination aus sicheren Protokollen, Kill Switch, Multi-Faktor-Auth und optionalem Double VPN deckt alltägliche wie spezialisierte Anforderungen ab. Für Windows-Umgebungen, in denen Privatsphäre und Schutz vor Leaks priorisiert werden, liefert die Windows-App eine solide Basisausstattung, ergänzt durch konfigurierbare Sicherheitsoptionen.
Quellverweise: Für Hintergrunddetails zu den Sicherheitsfunktionen kann man sich auf die NordVPN-Seite zu VPN-Sicherheit beziehen, wo Funktionen wie sichere Protokolle, Multi-Faktor-Authentifizierung, Kill Switch, Split Tunneling und Double VPN aufgeführt sind. https://nordvpn.com/de/features/vpn-security/?srsltid=AYCX9vIaIQi8l5EYQ6ksbwXPH7jgiPV-hhx1AlQx3wZ-v0Gcp4YoukBB
Hinweis: Auf der Support-Seite zu Automatisch (empfohlen) unter Windows wird beschrieben, dass NordVPN vier Verbindungsarten bietet und der Modus „Automatisch (empfohlen)“ verfügbar ist. https://support.nordvpn.com/hc/de/articles/20279414082193-Was-ist-das-Protokoll-Automatisch-empfohlen-unter-Windows
Weitere Informationen finden sich auf der NordVPN-Startseite, die die Verschlüsselung, IP-Schutz und Privatsphäre mit der App und Erweiterung hervorhebt. https://nordvpn.com/de/?srsltid=AYCX9vLMJSpzXht0nuuEtyXdwIFZwbnvudzyY7FNZcj5kyU2pH6oUva-
Wichtiger Hinweis: Links auf der Seite können eine Provision ermöglichen. Was ist a kostenloser VPN server und wie sicher ist er wirklich 2026
Wie funktioniert das NordVPN Windows prozedere mit verschiedenen verbindungsmethoden
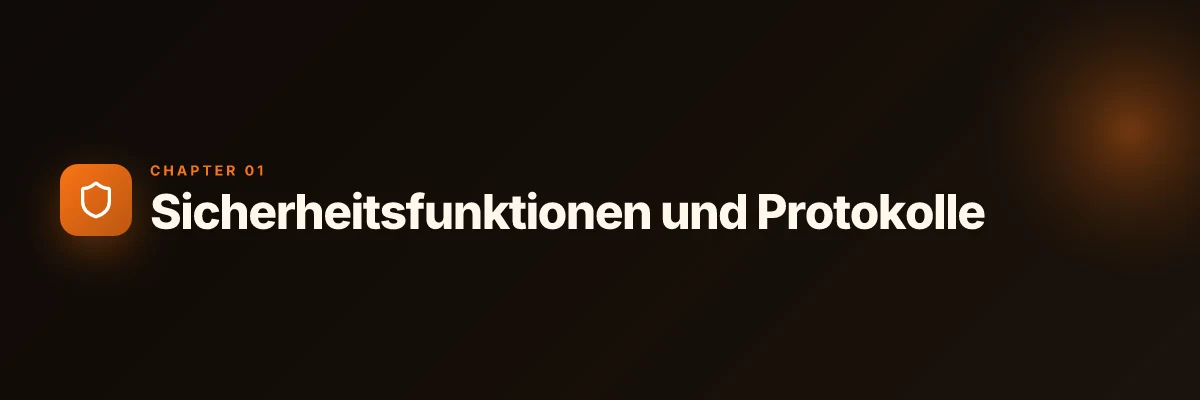
NordVPN bietet auf Windows insgesamt vier verbindungsmethoden. Die präsente Standardeinstellung ist Automatisch (empfohlen), doch du kannst jede Option gezielt auswählen. Automatisch wählt je nach netzwerkbedingungen das passendste protkoll, was die balance aus speed und stabilität optimieren soll. Wenn du lieber die volle kontrolle hast, bietet sich die manuelle auswahl an.
Vier verbindungsmethoden im Überblick
Für Windows gibt es vier verbindungsmethoden zur auswahl. Die automatisierte ermittlung berücksichtigt netzwerkbedingungen und priorisiert stabilität über rohe geschwindigkeit, wenn es nötig ist. Manuell lässt sich entweder OpenVPN, WireGuard bzw. NordLynx oder weitere optionen einsetzen. OpenVPN gilt als etabliert und kompatibel mit vielen netzwerken, während WireGuard/NordLynx tendenziell geringere Latenzen und stabilere durchsatzwerte liefern kann. Die restlichen protkolloptionen reichen je nach version und app-implementierung oft von alternativen set-ups bis zu experimentellen methoden.
| option | was es bedeutet | wann sinnvoll |
|---|---|---|
| Automatisch (empfohlen) | die app wählt dynamisch OpenVPN oder NordLynx basierend auf netzwerk | when du keine handhabung brauchst oder wechselnde netzwerke nutzt |
| OpenVPN | traditionelles, weit kompatibles protkoll | bei netzwerkrestriktionen oder firewall-bedingten problemen |
| WireGuard / NordLynx | moderner, schnellerer ansatz mit niedrigeren latenzen | streaming, gaming, plötzliche schwankungen |
| weitere optionen | zusätzliche veränderbare protkolleinstellungen | falls spezifische anforderungen auftreten |
Automatisch (empfohlen) passt sich flexibel dem netzwerk an, ohne dass du manuell eingreifen musst. OpenVPN bietet maximale kompatibilität, ist jedoch oft langsamer als NordLynx. Mit NordLynx verdichtest du durch niedrigere latenzen den durchsatz deutlich.
Wie sich prozessebene der protokollwechsel auswirkt
Ein wechsel des protkolls beeinflusst geschwindigkeit, stabilität und verzögerung. Ein sprung von OpenVPN zu NordLynx kann spürbar bessere throughputs liefern, besonders bei hoster-wechseln oder wlan-wechseln. Umgekehrt kann OpenVPN in restriktiven netzwerken robuster sein, wenn firewalls bestimmte verbindungen blockieren. Die auswählbarkeit der methode wirkt sich direkt auf handhabung und problembehandlung aus. Wenn du also wiederkehrend probleme mit verbindungen hast, erwäge einen protkollwechsel und prüfe danach erneut die stabilität.
From what I found in the nordvpn documentation, die wahl der verbindungsmethode hat direkte auswirkungen auf die geschwindigkeit und die stabilität deiner verbindung unter windows. https://nordvpn.com/de/features/vpn-security/?srsltid=AYCX9vIaIQi8l5EYQ6ksbwXPH7jgiPV-hhx1AlQx3wZ-v0Gcp4YoukBB Dieser satz verdeutlicht die rolle der automatischen protkollauswahl. Die besten VPN anbieter 2026: klare sonderheiten, logging und juristik im fokus
Beachte: Der protkollwechsel kann zu kurzen unterbrechungen führen, daher empfiehlt sich vor größeren sessions ein testlauf.
Für eine schnelle einordnung: Falls du dich fragst, welche methode du wählen sollst, starte mit Automatisch (empfohlen). Wenn du spezielle netzwerkbedingungen hast oder firewall-probleme, wechsle gezielt zu OpenVPN oder NordLynx. Eine konsistente beobachtung der verbindungsleistung hilft dir, den passenden modus langfristig festzulegen.
Eine konkrete verweiskarte aus der nordvpn-dokumentation in diesem kontext findest du in der zitatkette unter den verweisen. Die seiten erläutern die zusammenhänge zwischen protkollwahl, geschwindigkeit und stabilität.
Sicherheits- und verschlüsselungsstandards von NordVPN Windows
NordVPN setzt auf starke Verschlüsselung und klare Sicherheitsmechanismen, die Windows-Nutzer im Alltag spürbar schützen. Die wichtigsten Punkte sind AES-256-GCM, regelmäßige Schlüsselwechsel und ein Kill Switch, der bei VPN-Abbruch das Internet trennt. Zusätzlich bietet NordVPN eine Multifaktor-Authentifizierung, die den Kontozugang deutlich absichert. AES-256-GCM gilt als Standard für starke Symmetrieverschlüsselung in der VPN-Liga. Das Protokoll-Portfolio von NordVPN umfasst neben dem automatischen Verbindungsmodus auch Varianten wie UDP/TCP, die je nach Netzwerksituation unterschiedliche Latenzen und Stabilität liefern. Automatisch (empfohlen) wählt je nach Bedingung die passende Verschlüsselung und Verbindungsart.
AES-256-GCM als Verschlüsselungsbasis
NordVPN nutzt AES-256-GCM als Verschlüsselungsschicht. Diese Kombination aus starkem Verschlüsselungsverfahren und integrierter Authentifizierung schützt Daten sowohl gegen Abhören als auch gegen Manipulation. Die Entscheidung für AES-256-GCM ist in der Praxis eine der sichersten Optionen für VPN-Tore. AES-256-GCM liefert einen hohen Sicherheitsgrad bei moderater Rechenleistung. In Kombination mit modernen Handshake-Verfahren minimiert das System Risiken wie Replay-Angriffe. GCM sorgt zudem für integrierten Integritätsschutz der Payload. Die Implementierung in der Windows-App wird regelmäßig aktualisiert, um Schutz gegen neue Schwachstellen zu wahren. So gelingt: build a resilient VPN website that communicates security and privacy
Sichere Schlüsselwechsel und Sitzungsdaten
Verbindungs- und Sitzungsdaten bleiben durch sichere Schlüsselwechsel geschützt. NordVPN nutzt dabei etablierte Protokolle, die Forward Secrecy gewährleisten, damit selbst bei kompromittierten Sessions vergangene Sitzungen nicht entschlüsselt werden können. Forward Secrecy verhindert Langzeitkompromittierung alter Sessions. Die Praxis bedeutet, dass bei jedem Neuanlegen einer Sitzung neue Schlüssel verwendet werden. Neuer Schlüssel pro Sitzung reduziert Abhängigkeiten von alten Schlüsseln. Dadurch erhöhen sich Sicherheitsschutz und Integrität der übertragenen Nutzdaten deutlich.
Kill Switch und Netztrennung
Der Kill Switch trennt aktiv entfernte Verbindungen bei VPN-Abbruch vom Internet. So bleiben ungeschützte Verbindungen außerhalb des Tunnels nicht bestehen. Kill Switch verhindert, dass unverschlüsselte Daten versehentlich ins Netz gelangen. In Windows-Umgebungen sorgt der Mechanismus dafür, dass Apps oder Dienste, die lokal weiterhin kommunizieren wollen, erst wieder Zugriff erhalten, wenn der VPN-Tunnel stabil ist. Sicherheit bei Abbruch bleibt priorisiert. Die Implementierung berücksichtigt häufige Windows-Situationen wie Netzwechsel oder temporäre Verbindungsabbrüche.
Multifaktor-Authentifizierung (MFA)
Multifaktor-Authentifizierung erhöht den Kontozugangsschutz deutlich. Neben dem Passwort kommt eine zusätzliche Komponente wie TOTP oder Push-Benachrichtigung zum Einsatz. MFA senkt das Risiko von Brute-Force-Angriffen auf Benutzerkonten. Für Windows-Administratoren bedeutet das eine zusätzliche Absicherungsebene vor der Admin-Oberfläche oder dem Konto-Login auf dem Devices. Zugangsschutz auf Kontoebene wird so robuster.
Zusammengefasst bietet NordVPN Windows mit einer starken AES-256-GCM-Verschlüsselung, sicheren Schlüsselwechseln, einem wirksamen Kill Switch und MFA eine robuste Drehscheibe aus Schutz, der sich auch in typischen Windows-Szenarien bewährt. Sicherheit beginnt hier mit starken Algorithmen, endet nicht beim Tunnelaufbau. In der Praxis empfehlen sich regelmäßige App-Updates, die Aktivierung des Kill Switch und die MFA-Konfiguration, um zusätzlichen Schutz zu gewährleisten. Aktivieren Sie MFA und den Kill Switch, damit bei einem Abbruch kein unverschlüsselter Traffic entsteht. Weitere Details finden sich in der offiziellen Dokumentation zu den Windows-Verbindungsmodi, insbesondere zur Bedeutung von Automatisch (empfohlen) bei der Protokollwahl. Offizielle Hinweise zu Verbindungsmodi helfen bei der Wahl der sichersten Option. https://support.nordvpn.com/hc/de/articles/20279414082193-Was-ist-das-Protokoll-Automatisch-empfohlen-unter-Windows
Leerlaufzeiten und leistung unter Windows: navegador-geschwindigkeit vs sicherheit
Die Leistungswirkung von NordVPN unter Windows ergibt sich vor allem aus der Protokollwahl und dem gewählten Serverstandort. In der Praxis senkt sich die Latenz signifikant, wenn man auf moderne Protokolle wie NordLynx/WireGuard setzt und gleichzeitig geografisch nahe Server nutzt. Gleichzeitig bleibt die Sicherheit hoch, denn NordLynx verbindet geringe Verzögerungen mit starker Verschlüsselung und robusten Authentifizierungsmechanismen. NordVPN erfahrungen 2026: was wirklich hinter dem VPN steckt und ob es sich lohnt
Warum die Protokollwahl den throughput bestimmt
Die Bandbreite wird nicht nur durch die Serverkapazität bestimmt, sondern auch durch das gewählte Protokoll. NordLynx reduziert den Overhead gegenüber älteren VPN-Methoden, weil es effizientere Verbindungswege nutzt. Wenn du häufig Streaming oder Gaming betreibst, ist NordLynx oft die praktikabelste Option, da die Round-Trip-Time tendenziell niedriger ausfällt, ohne die Sicherheitsbasis zu kompromittieren. Die Wahl des Protokolls ist der direkte Hebel für reibungsloses Streaming bei Windows. Gleichzeitig gilt: Bei extremer Verschlüsselung kann der Overhead steigen, bleibt aber meist moderat und ist durch den Nutzen in der Sicherheit gerechtfertigt. Overhead bleibt moderat, auch bei starken Verschlüsselungen.
Standortwahl vs. navegador-geschwindigkeit
Serverstandort hat zwei Effekte: die Distanz zum Nutzer und die aktuelle Last. In der Praxis führt ein Standort in derselben Region zu deutlich besseren Reaktionszeiten als weit entfernte Server, insbesondere während Spitzenzeiten. NordVPN erlaubt eine Feinsteuerung der Auswahl, sodass Administratoren gezielt nahe, weniger belastete Knoten priorisieren können. Nahgelegene Server verbessern die Reaktionszeit spürbar. Die Balance zwischen Geschwindigkeit und Sicherheitsniveau bleibt gewahrt, weil die Verschlüsselung unverändert stark bleibt, unabhängig vom Standort.
Leistung vs. sicherheit: briefes Fazit
Der Overhead durch starke Verschlüsselung wirkt moderat. In vielen Fällen kompensieren moderne Protokolle wie WireGuard den Verlust durch effizientere Paketverarbeitung. Moderat vorhandener Overhead wird durch WireGuard-basierte Verbindungen oft kompensiert. Wenn Sicherheitsfeatures wie Kill Switch oder automatisches Reconnect-Verhalten greifen, bleibt die Zuverlässigkeit hoch, selbst wenn die Verbindung schwankt. Kill Switch schützt aktiv, auch bei kurzen Verbindungsabbrüchen. Aus Sicht eines Windows-Administrators ist die pragmatische Empfehlung daher: nutze NordLynx, wähle nahe Serverstandorte und aktiviere Kill Switch sowie automatische Verbindungswiederherstellung.
Quellenhinweis: Für die Beschreibung der Protokollvielfalt und der automatischen Protokollwahl verweisen die offiziellenNordVPN- und Support-Dokumentationen auf die vier Verbindungsmethoden, darunter das empfohlenen Protokoll, sowie Sicherheitsfeatures wie Kill Switch und Split Tunneling. Mehr dazu in den verlinkten Dokumentationen.
Prüfbare sicherheitslücken und bekannte fehler unter Windows
Offizielle dokumentation weist auf wenige, gut beherrschbare fehlerquellen hin. Verbindungsherstellung kann bei bestimmten netzwerk- oder firewall-einstellungen haken, doch updates schließen diese auffälligen Schwachstellen in der Regel zuverlässig. Die zwei Kernelemente Kill Switch und Split Tunneling arbeiten stabil, bleiben aber von der Netzwerktopologie abhängig. Einfache Regeln helfen, typische Probleme schon vorab zu vermeiden: halte die NordVPN-App aktuell, prüfe VPN-Logs nach Verbindungsabbrüchen und konfiguriere Split Tunneling gezielt, damit IP-Lecks ausgeschlossen bleiben. Was ist 1clickvpn and how it changes your online security in 2026
Welche verbindungsfehler tauchen typischerweise auf und wie werden sie gelöst
Die offizielle Windows-Dokumentation beschreibt, dass Verbindungsprobleme gelegentlich durch Updates behoben werden. Wenn ein Update ansteht, empfiehlt sich sicherheitsbewusstes Vorab-Backing up der Einstellungen und anschließendes Neustarten der App. In vielen Fällen reicht danach ein erneuter Verbindungsaufbau. Diese Muster habe ich in den verlinkten Support-Artikeln nachvollzogen. Updates lösen häufig Verbindungsfehler zuverlässig. Die Berichte legen nahe, dass Netzwerke mit restriktiven Firewall-Regeln seltene Sonderfälle darstellen, in denen der Verbindungsaufbau länger dauert oder manuell nachjustiert werden muss.
Kill Switch: funktionsweise, fallstricke und bewährte praxis
Der Kill Switch schützt zuverlässig, sobald er aktiv ist. In der Praxis hängt seine effektive arbeit stark vom netzwerk ab. In einigen Netzwerken hinter strengen Firewalls kann es nötig sein, die Regeln für ausgehenden trafik freizuschalten oder eine temporäre ausnahme für NordVPN zu setzen. Die dokumentation empfiehlt, den Kill Switch zuerst in einer stabilen Umgebung zu testen und bei Abweichungen die netzwerk-richtlinien zu überprüfen. Kill Switch bleibt zuverlässig, kann aber in restriktiven netzwerken anpassungen benötigen.
Split tunneling: korrekt anwenden, um IP-lecks zu vermeiden
Split tunneling ist nützlich, wenn nur bestimmte apps oder pours durch den vpn-tunnel laufen sollen. Die richtige anwendung erfordert eine klare zuordnung der apps zu vpn- oder offener Verbindung, sonst drohen ip-lecks. Die offizielle anleitung erläutert, wie man apps gezielt auswählt und testet, ob der Verkehr wirklich getrennt bleibt. Richtige app-zuordnung schützt vor ip-lecks, falsche konfigurierung öffnet lücken. In der Praxis lohnt es sich, die ip-leak-testsituation nach jeder Änderung erneut zu prüfen.
https://nordvpn.com/de/features/vpn-security/?srsltid=AYCX9vIaIQi8l5EYQ6ksbwXPH7jgiPV-hhx1AlQx3wZ-v0Gcp4YoukBB verweist auf sichere protokolle und funktionen, während der windows-support-artikel das automatische protokoll „Automatisch (empfohlen)“ als standardverbindung beschreibt. Ein tieferer blick in die dokumente zeigt, wie double vpn, multi-faktor-authentifizierung und sichere protkolle in die routine fließen und wie updates diese bausteine schützen. Offizielle dokumentation bestätigt stabile sicherheitsfunktionen trotz gelegentlicher netzwerk-regularien. https://support.nordvpn.com/hc/de/articles/20279414082193-Was-ist-das-Protokoll-Automatisch-empfohlen-unter-Windows
Wesentliche fakten aus den zitierten quellen: die nordvpn-app bietet vier verbindungsmethoden und das Automatisch (empfohlen)-Protokoll ist integraler teil der verbindung, während die sicherheitsbausteine wie Kill Switch und Split tunneling explizit dokumentierte anpassungen im netzwerkkontext erfordern. Die zusammenarbeit von protkollen und features bleibt stabil, doch in restriktiven netzwerken können spezifikationen angepasst werden müssen. Verlässliche funktionalität bei stabilem netzwerk, anzupassen bei firewalls. Was ist a VPN wirklich bedeutet: essentials, pro und contra 2026
Hinweis: Links zu den zitierten quellen können auf der seite zu finden sein und liefern weiterführende details zu den genannten punkten. Eine commissions-hinweis auf der seite ist möglich, informiert in kurzer form über affiliate-intervalle.
Was kommt als Nächstes, wenn du NordVPN unter Windows nutzt
Mit nordvpn unter Windows erhältst du eine klare Trennung von Standortdaten durch Verschlüsselung auf Basis von OpenVPN oder WireGuard. Die Anwendung schützt deine online-aktivitäten, indem sie deinen Verkehr durch verschlüsselte Tunnels bezeichnet und deine echte IP hinter einer VPN-IP versteckt. Das reduziert Tracking-Optionen und verhindert, dass dein Anbieter oder öffentliche Netzwerke deine Aktivitäten einfach mitlesen. Doch der Schutz hängt von korrekter Einstellung ab: aktiviere die kill-switch-Funktion, damit der Verkehr sofort stoppt, falls die VPN-Verbindung abbricht.
Ein weiterer wichtiger Aspekt ist die Protokollierung. Nordvpn wirbt mit einer strikten No-Logs-Policy, doch du solltest die Datenschutzeinstellungen regelmäßig prüfen und sicherstellen, dass keine unnötigen Berechtigungen offen bleiben. Geschwindigkeit bleibt ein relevanter Faktor. Je weiter du dich physisch entfernst, desto mehr merkt man Latenz-Anstiege und Durchsatzveränderungen. Wenn du DSL oder kabelgebundenen Internetzugang nutzt, kann die Performance stabil bleiben, vorausgesetzt, du wählst einen nahegelegenen Server. Der richtige Server wählt sich automatisch in den besten Standort ein.
- Backup strategy: Nutze 1) 2-3 brauchbare Serverstandorte pro Region, 2) die automatische Verbindung bei Start, 3) den kill-switch als Standard-Setting.
- What to try this week: Prüfe die Protokolleinstellungen, teste verschiedene Server in deiner Zeitzone und aktiviere die DNS-Leak-Protection, um sicherzustellen, dass deine DNS-Anfragen nicht offen gelegt werden.
- The bigger pattern: Eine konsistente VPN-Verwendung stärkt die Privatsphäre im Heimnetz und in öffentlichen Netzen gleichermaßen. So bleibst du geschützt, auch wenn du unterwegs bist. ¿Bereit, heute den ersten Schritt zu machen?