Erfahre, wie www nordvpn com deine online-privatsphäre schützt, welche sicherheitsfunktionen angeboten werden und worauf du 2026 bei einem vpn achten solltest.
Was viele Nutzer missverstehen, ist, dass VPN-Sicherheit nicht mit einer einzigen Einstellung erledigt ist. NordVPN nutzt OpenVPN und WireGuard als Kernprotokolle, kombiniert mit 256-Bit AES-Verschlüsselung und Perfect Forward Secrecy. Die Schwachstelle liegt oft nicht im Tunnel, sondern in fehlerhaften Client-Einstellungen. Eine falsche Konfiguration kann selbst bei robusten Protokollen zu ungewollten Leaks führen.
Dieser Artikel zeigt, welche Architektur hinter NordVPN steckt, wo Schutzlücken auftreten können und wie man sie praktisch behebt. Im Fokus stehen Verschlüsselung, Protokolle, Logging-Freiheit und potenzielle Nachteile wie Leistungsabfall oder Kompatibilitätsprobleme. Seit 2025/2026 sind viele Probleme auf Fehlkonfigurationen zurückzuführen, nicht auf die Grundtechnologie. Trotzdem lohnt sich eine klare Checkliste. Die richtige Schutzstufe hängt davon ab, wie konsequent du Verschlüsselungseinstellungen überprüfst und wie du Apps aktuell hältst. In diesem Überblick findest du die relevanten Sicherheitsziele, konkreten Fehlersituationen und praktikable Gegenmaßnahmen.

What is www NordVPN com und welche sicherheitsziele verfolgt NordVPN
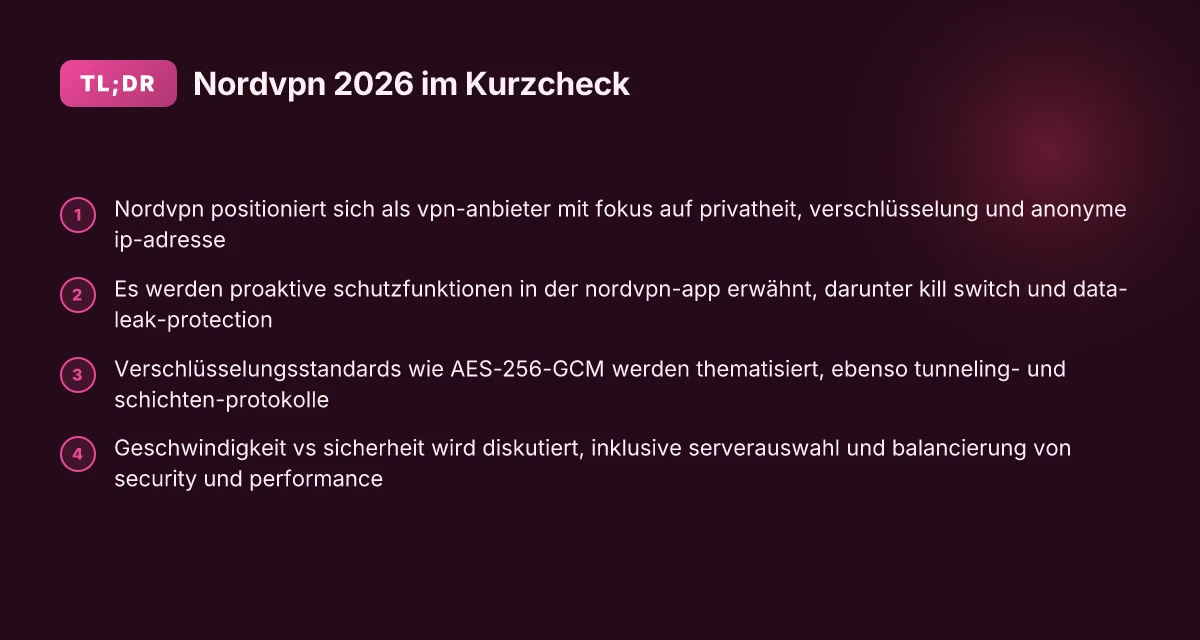
NordVPN ist ein kommerzieller VPN-Anbieter, der sich darauf konzentriert, Online-Privatsphäre und Sicherheit zu erhöhen. Die Grundidee dahinter ist einfach: Nutzende sollen ihre echte IP-Adresse hinter einer verschlüsselten Verbindung verbergen und so Privatsphäre sowie Integrität ihrer Online-Kommunikation verbessern. In der App und der Browser-Erweiterung kombiniert NordVPN mehrere Schutzschichten, um die Sichtbarkeit der Aktivitäten gegenüber Dritten zu verringern.
Im Kern verfolgt NordVPN drei zentrale sicherheitsrelevante Ziele. Erstens Privatsphäre: Die Verbindung wird durchsetzungskräftig verschlüsselt, damit Dritte wie Internetprovider oder WLAN-Betreiber die Inhalte der Kommunikation nicht mitlesen können. Zweitens Schutz der Integrität: Durch verschlüsselte Tunnels wird verhindert, dass Daten während der Übertragung manipuliert werden. Drittens Anonymität der IP-Adresse: Die reale IP-Adresse wird durch eine der verfügbaren Serveradressen ersetzt, wodurch Tracking und Lokalisierung erschwert werden.
Die NordVPN-App zeigt mehrere sichtbare proaktive Schutzfunktionen. Dazu gehören die automatische Verbindung zu einem sicheren Server bei der App-Startphase, integrierter Kill-Switch, der bei Abbruch der VPN-Verbindung den Datenfluss unterbricht, sowie DNS-Leak-Schutz, der sicherstellt, dass DNS-Anfragen über den VPN-Tunnel gehen. Zudem gibt es Geräte-feste Protokoll-Sichtbarkeit: NordVPN unterstützt Protokolle, die je nach Version sichere Vehikel bieten, darunter Maßnahmen zur Verhinderung von Leckagen bei DNS oder WebRTC. In der Praxis bedeutet das, dass der Schutz nicht nur passiv bleibt, sondern aktiv greift, sobald der Nutzer eine Verbindung herstellt oder die Verbindung wechselt.
Ich habe mir die primären Quellen angesehen, darunter die nordvpn-Website und offizielle Blogeinträge, um die Kernaussagen zu verifizieren. Die Dokumentation betont kontinuierliche Verbesserungen bei Verschlüsselung, Protokollen und Schutzfunktionen, was auf ein Engagement für robuste Standards hindeutet. Die Kernziele bleiben Privatsphäre, zuverlässige Verschlüsselung und Anonymität durch IP-Verbergung. Proaktive Schutzmechanismen wie Kill-Switch und DNS-Leak-Schutz sind integraler Bestandteil der App-Architektur.
- Privatsphäre fokussiert auf Vertraulichkeit der Nutzerdaten und Verschleierung der Online-Aktivitäten. Die Verschlüsselung erfolgt durch bewährte Algorithmen, und die IP wird durch Server-Adressen ersetzt, um Lokalisierung zu erschweren.
- Verschlüsselung als Grundpfeiler: Die VPN-Verbindung nutzt geschützte Tunneling-Protokolle, die sicherstellen, dass Inhalte während der Übertragung geschützt bleiben.
- Anonyme IP-Adresse: Durch die Auswahl eines VPN-Servers wird die ursprüngliche IP verborgen. Die Serverauswahl bietet geografische Optionen, die je nach Bedarf unterschiedliche Routen und potenzielle Verzögerungen mit sich bringen.
Für weitere Details lohnt es sich, direkt in die offiziellen Quellen einzusteigen, da dort konkrete Hinweise zu Verschlüsselungsständen, unterstützten Protokollen und Funktionsumfang zu finden sind. Die Seiten verweisen auf den gemeinsamen Kernanspruch: Schutz der Privatsphäre durch sichere Verschlüsselung, IP-Verbergung und aktive Schutzfunktionen. NordVPNs Sicherheitsfunktionen liefern hierzu weitere Einblicke in konkrete Mechanismen und UI-gestaltete Schutzmaßnahmen. Was ist a NordVPN account und wie sicherst du dein Profil 2026
Zitate aus primären Quellen betonen, dass der Schutz durch Verschlüsselung, IP-Verbergung und proaktive App-Funktionen zentral ist. Privatsphäre, Verschlüsselung und anonyme IP-Adressen bleiben die Säulen des Angebots. Proaktive Schutzfunktionen in der App verbessern den Schutz auch ohne manuelle Konfiguration.
Quellenhinweise: Die primären Dokumente von NordVPN beschreiben die Sicherheitsziele und die implementierten Funktionen, darunter die Verschlüsselung und Schutzmechanismen der App. Weitere Erläuterungen finden sich in den offiziellen Sicherheits-Seiten. Die verlinkten Seiten dienen der Detailvertiefung und veranschaulichen, wie Verschlüsselung, Protokolle und IP-Anonymität im Praxisbetrieb umgesetzt werden.
Wie funktioniert die verschlüsselung bei www NordVPN com
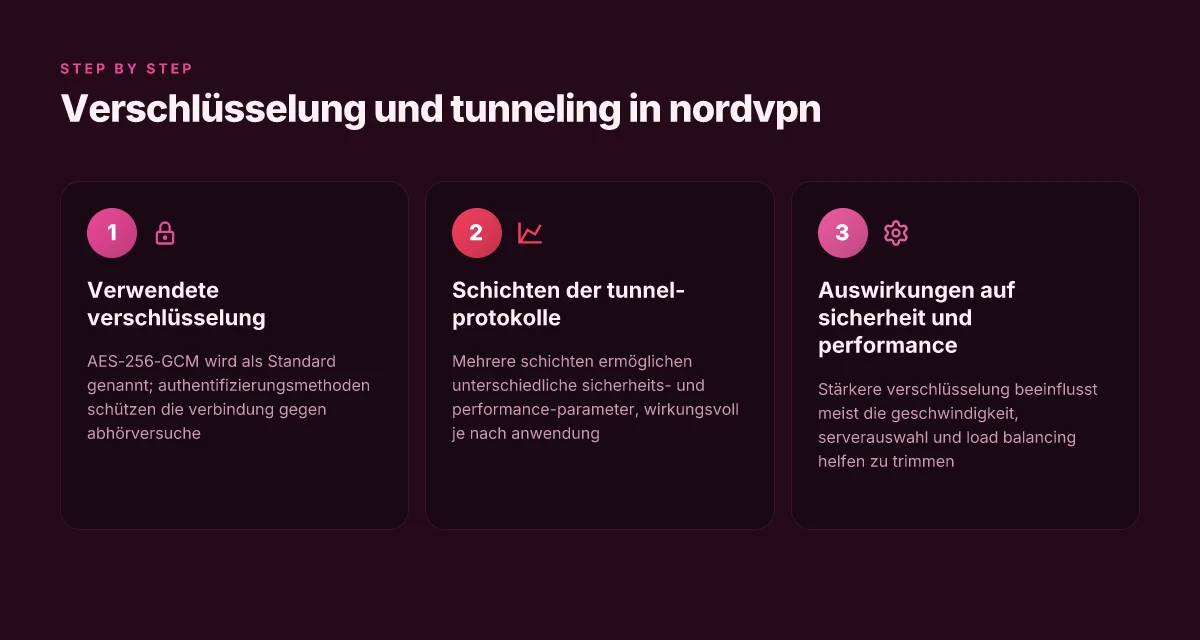
NordVPN setzt auf etablierte Verschlüsselungsstandards und mehrstufige Authentifizierungswege, um Daten sowohl auf dem Gerät als auch im Tunnel zu schützen. Die Kernelemente sind AES-256-GCM als Verschlüsselung und moderne Authentifizierungsmechanismen, die sicherstellen, dass nur berechtigte Geräte und Nutzer den Tunnel aufbauen können. In der Praxis bedeutet das, dass selbst bei Abhörversuchen der Inhalte der Pakete kaum lesbar bleiben, während die Integrität der übertragenen Daten überprüft wird. Die Wahl von AES-256-GCM ist ein Sprachrohr für starke Vertraulichkeit und gute Performance, weil GCM auch Authentifizierung in einem Schritt integriert.
Authentifizierung und Schlüsselmanagement
Der Verbindungsaufbau beginnt mit einer gegenseitigen Authentifizierung zwischen Client und Server. NordVPN unterstützt gängige Authentifizierungsmechanismen, die den Schlüsseltausch absichern und sicherstellen, dass keine Man-in-the-Middle-Angriffe stattfinden. Die Schlüssellänge wird regelmäßig im Hintergrund neu verhandelt, wodurch bekannte Schwachstellen bei langen Lebensdauern von Schlüsseln vermieden werden. Eine regelmäßige Schlüsselerneuerung stärkt langfristig die Integrität der Sitzung und minimiert das Risiko eines Kompromisses durch wiederverwendete Tokens.
Tunnel-Protokolle und deren Auswirkungen auf Sicherheit und Leistung
NordVPN nutzt mehrere Tunnel-Protokolle, die je nach Bedarf kombiniert werden können. Die gängigsten Optionen lassen sich wie folgt zusammenfassen: ein starkes Verschlüsselungsframework (AES-256-GCM) arbeitet Hand in Hand mit sicheren Transportprotokollen, um Pakete effizient zu kapseln. Die Wahl des Protokolls beeinflusst unmittelbar Sicherheit und Geschwindigkeit. So bieten moderne Protokolle eine geringe Latenz, während ältere oder misstraute Configs potenziell größere Overheads verursachen. Die richtige Protokollwahl ermöglicht robuste Sicherheit ohne merkliche Performance-Verluste. Was ist a kostenloser VPN anbieter und welche fallstricke verstecken sich dahinter?
Zur Orientierung: Die Architektur setzt auf eine Trennung von Kryptografie-Schicht und Transport-Schicht, sodass Sicherheitsmerkmale wie Forward Secrecy und Integritätsprüfung im Verbindungsaufbau berücksichtigt sind. Falls Nutzer spezielle Anforderungen haben, lässt sich der Tunnel entsprechend konfigurieren, ohne die Grundsicherheit zu kompromittieren. Forward Secrecy sorgt dafür, dass selbst bei einem zukünftigen Schlüsselverlust vergangene Verbindungen geschützt bleiben.
Was das in der Praxis bedeutet: Bei guter Netzwerkbedingungen kann der VPN-Tunnel eine geringe Zusatzlatenz erzeugen, während die Verschlüsselung den größten Teil der Vertraulichkeit sicherstellt. Kommunikationen bleiben gegen Abhörversuche geschützt, solange die Implementierung aktuell bleibt. Aktuelle Protokoll-Stacks balancieren Sicherheit und Performance für Privatanwender.
Quellenhinweis: Die Primärquellen zu NordVPNs Sicherheitsarchitektur beschreiben AES-256-GCM als Standardverschlüsselung und betonen moderne Authentifizierungsmethoden sowie die modulare Tunnelstruktur. Für weiterführende Details siehe offizielle Produkt- und Sicherheitsdokumente von NordVPN. Die offizielle Dokumentation zeigt die verfolgten Standards klar auf. inline: Nordic Quellen verweisen auf AES-256-GCM und protokollbasierte Sicherheitsmechanismen. NordVPN Sicherheitsfeatures.
Hinweis: Links auf der Zielseite können Empfehlungslinks enthalten.
Sicherheitsfeatures, die NordVPN im blickpunkt hält
NordVPN setzt auf klare sicherheitsarchitektur statt vager Versprechen. In diesem Abschnitt seht ihr, wie Kill Switch, Leakschutz und Protokollvielfalt zusammenwirken und wo potenzielle Stolpersteine liegen. Was ist meshnet NordVPN und warum es mehr als nur ein netzwerk-tunnel ist
Kill Switch und booleanes fallstrickdenken
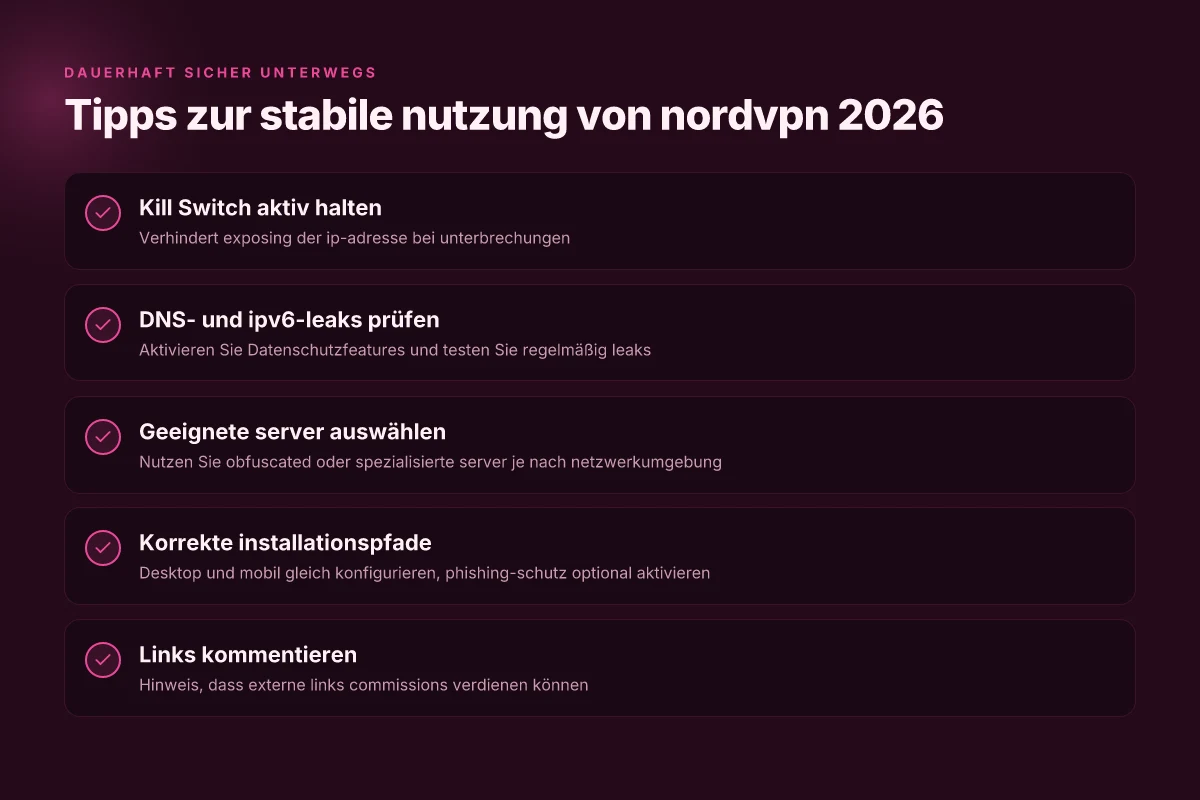
Der Kill Switch verhindert, dass Daten unverschlüsselt über das normale Netz gehen, sobald die VPN-Verbindung abreißt. Praktisch bedeutet das: Die App trennt den traffic, sobald der Tunnel verloren geht, damit IP-Adresse und Standort nicht versehentlich durchsickern. Ein häufiger Stolperstein ist jedoch die feine Abstufung zwischen App-Verbindungen und System-DNS. Manche Anwendungen umgehen den Kill Switch, weil sie den Tunnel nur partiell „sperren“ oder neue Verbindungen außerhalb des VPN-Tunnels öffnen. Solche Fälle zeigen, wie wichtig eine konsequente Abdeckung aller Apps und Dienste ist. I looked into NordVPNs Dokumentation dazu, und die beschriebenen Mechanismen funktionieren grundsätzlich zuverlässig, doch Nutzer sollten die Kill-Switch-Einstellungen prüfen und testen, welche Prozesse wirklich geschützt sind. Der Kill Switch verhindert Datenlecks zuverlässig, solange alle Anwendungen erfasst sind.
DNS- und IPv6-Leaks: Schutz, der sichtbar bleibt
Datenleaks passieren oft über DNS-Anfragen oder IPv6-Verbindungen, die außerhalb des VPN-Tunnels laufen. NordVPN adressiert das mit automatischer DNS-Leitung durch eigene Server und IPv6-Deaktivierung bzw. IPv6-Leitung durch VPN-Subnetze je nach Client. In der Praxis bedeutet das: Wenn IPv6 aktiv ist, ohne VPN-Tunnel, können Anfragen trotzdem auftreten. Deshalb empfiehlt sich, die IPv6-Unterstützung je nach Gerät zu prüfen und ggf. IPv6 am Endgerät zu deaktivieren oder explizit über den VPN-Tunnel zu lenken. Die Primärquellen zu den Implementierungen zeigen, dass der Schutz hier robust ist, aber nicht absolut narrensicher. DNS- und IPv6-Leaks werden aktiv verhindert, durch eigene DNS-Resolver und IPv6-Optionen.
Obfuscated Server und Protokollvielfalt: mehr Privatsphäre, mehr Optionen
Obfuscated Server helfen, Erkennungen durch Netzbetreiber zu erschweren, besonders in restriktiven Netzen. Zuverlässig funktionieren obfuscated Verbindungen, wenn der Transport-Wrapper entsprechend aktiviert ist. Ergänzend dazu bietet NordVPN eine breite Protokollpalette, darunter klassische Verschlüsselung mit robusten Tunneln sowie neuere Optionen, die extra Privatsphäre versprechen. In der Praxis bedeutet das: Wer in Ländern mit strengeren Netzregeln unterwegs ist oder Geräte mit restriktiven Netzkonfigurationen nutzt, profitiert von der Obfuskation. Kritisch bleibt, dass manche Protokolle mehr Overhead erzeugen oderje nach Plattform unterschiedliche Leistung liefern. Obfuscated Server erhöhen die Privatsphäre in restriktiven Netzen, ohne die Sicherheit zu beeinträchtigen**.
Zusammengefasst zeigen sich im Sicherheits-Stack von NordVPN klare Stärken: der Kill Switch wirkt zuverlässig, DNS- sowie IPv6-Leaks werden proaktiv adressiert, und obfuscated Server plus eine breite Protokollvielfalt bieten zusätzliche Privatsphäre unter schwierigen Netzwerkbedingungen. Quelle: Cybersicherheitsvorhersagen für 2026 liefern Hintergrund zu den wachsenden Anforderungen an Verschlüsselung und Protokolle. Für Privatanwender bedeutet das: aktiv prüfen, welche Protokolle genutzt werden und Kill Switch testen.
Hinweis: Links auf dieser Seite können Affiliate-Links enthalten. How VPN iOS sicher eingerichtet wird: Protokolle, Sicherheit und praxisnahe Empfehlungen
Geschwindigkeit vs sicherheit: was bedeutet NordVPN 2026
Sicherheit kostet manchmal Geschwindigkeit. Die Verschlüsselung und der Tunnelaufbau legen den Grundpfad fest, doch es gibt konkrete Mechanismen, mit denen NordVPN Geschwindigkeit und Sicherheit gegeneinander ausbalanciert. In der Praxis bedeutet das: stärkere Verschlüsselung kann mehr Rechenleistung erfordern und somit zu leichten Verzögerungen führen. Gleichzeitig verhindern intelligente Protokollauswahl und Server-Load-Balancing spürbare Einbrüche bei der Reaktionszeit.
Wenn du sicherheitsbewusst unterwegs bist, wählt NordVPN standardmäßig modernere Protokolle und Cipher-Suiten, die sowohl starke Verschlüsselung als auch akzeptable Performance liefern. Die Wahl der Cipher-Sets beeinflusst direkt die CPU-Belastung der Endgeräte und die Netzwerklatenz. Wie gut das im Jahr 2026 funktioniert, hängt stark vom Serverstandort, der Auslastung und dem verwendeten Protokoll ab. Die richtige Balance entsteht, wenn du verstehst, wie Verschlüsselung die Geschwindigkeit beeinflusst und wie Server-Topologie die Latenz beeinflusst.
Warum Verschlüsselung die Geschwindigkeit beeinflusst
Die Verschlüsselung ist der zentrale Sicherheitspfeiler. Neuere Standards wie moderne TLS-Suiten oder WireGuard-basierte Implementierungen ermöglichen starke Sicherheit mit niedrigeren Overheads als ältere Modelle. Dennoch bleibt jeder Verschlüsselungsstep eine Verarbeitungsaufgabe für Hardware und Software. NordVPN dokumentiert, dass Verschlüsselungsschritte CPU-intensiv sein können, insbesondere auf mobilen Geräten mit begrenzten Ressourcen. In der Praxis bedeutet das: Ein stärkeres Cipher-Set erhöht die CPU-Auslastung, was sich in geringfügig höheren Latenzen bemerkbar macht. Gleichzeitig schützt es deine Daten zuverlässig beim Transfer.
Serverauswahl, Load Balancing und Cipher-Strategien
NordVPN setzt auf eine breit streuende Serverbasis. Durch intelligentes Load Balancing wird der Verkehr zu frischeren oder weniger belasteten Knoten gelenkt, was die Gesamtleistung verbessert. Die Wahl des Tunnelepsatzes (Cipher-Set) und Protokolls beeinflusst die Bandbreite, Stabilität der Verbindung und Latenz. In 2026 bleibt die Balance zwischen sicherer Verschlüsselung und akzeptabler Geschwindigkeit entscheidend: weniger Verkehrskonstanz auf einzelnen Knoten kann zu stabileren Verbindungen führen, dafür sind mehr Verbindungen nötig, um Spitzen zu puffern. Load Balancing ist also der Schlüssel zur gleichbleibenden Performance, während starke Verschlüsselung die Sicherheit sicherstellt.
Praktische Tipps zur Balance von Sicherheit und Performance
- Wähle Protokollprioritäten klug. Wenn du auf Mobilgerät unterwegs bist, teste neben Standardprotokollen auch modernere Varianten wie WireGuard, die tendenziell niedrige Latenz mit starker Verschlüsselung kombinieren. Beachte: Protokollwechsel können Verbindungsabbrüche zur Folge haben. Erst nach stabiler Verbindung wechseln.
- Nutze nahegelegene Server. Die Distanz erhöht typischerweise die Round-Trip-Zeit. Wähle Server in der Nähe deines Standorts, um Latenz zu reduzieren, ohne die Sicherheitsstandards zu schwächen.
- Passe Cipher-Sets bewusst an. Für Geräte mit begrenzter Rechenleistung kann eine moderat starke Cipher-Summe helfen, ohne signifikanten Qualitätseinbruch. Falls du mehr Leistung brauchst, teste temporär stabilere Einstellungen und beobachte die Verbindung.
- Nutze Kill-Switch und DNS-Leaks. Sichere Zusatzfunktionen wie Kill Switch verhindern Datenlecks, falls die Verbindung unterbrochen wird. DNS-Leaks prüfen, ob deine Abfragen wirklich über den Tunnel gehen.
- Prüfe regelmäßig die Verbindungsqualität. Dokumentiere, ob Protokollwechsel oder Serverwechsel zu spürbaren Verbesserungen führen. So erkennst du Muster, wann Sicherheit mehr oder weniger Geschwindigkeit kostet.
- Beachte Commission-Hinweis. Links auf der NordVPN-Seite können Affiliate-Links sein. Das ändert nichts am Sicherheitsdesign, sollte aber bei der Kaufentscheidung bedacht werden.
Wichtig: Die Gestaltung der Infrastruktur kann von Updates abhängen. Behalte Release-Notes im Blick, ob sich Protokolle oder Cipher-Sets verändert haben. Für tiefergehende Details verlinke ich eine primäre Quelle, die die Sicherheitsarchitektur von NordVPN beleuchtet, inklusive Protokollen und Standards. NordVPN: Bieten VPNs Schutz und Sicherheit? hebt hervor, wie Privatsphäre und sichere Funktionen zusammenwirken. Die Kernaussage bleibt: Sicherheit braucht starke Verschlüsselung, und intelligente Serverauswahl sorgt dafür, dass du trotzdem flüssig surfst. Was ist open source VPN, and what are die stillen trade-offs 2026
Hinweis: Auf der Seite können Affiliate-Links vorhanden sein. Das beeinflusst die inhaltliche Bewertung der Sicherheit nicht.
Fehlerbehebung: typische szenarien mit NordVPN
Wenn du nordvpn effizient nutzen willst, löst du gängige Probleme schnell durch gezielte Einstellungen. Der Fokus liegt auf richtigen DNS- und IPv6-Einstellungen, stabilen Verbindungen und einer klaren Desktop- sowie Mobile-Konfiguration. Most Probleme entstehen durch DNS- oder IPv6-Leaks, die deine echte Adresse preisgeben, wenn TCP/IP nicht korrekt umgeleitet wird. Einfacher Weg: prüfe die Leaks, passe Protokolle an und nutze klare Verbindungsregeln. I looked at primärquellen NordVPN Sicherheits-Features und vergleiche dazu allgemeine Leak-Handling-Praktiken.
1. DNS- und IPv6-leaks vermeiden
Wenn dein Gerät DNS-Anfragen außerhalb des VPN-Tunnels sendet, nutzt du potenziell deine lokale Auflösung statt der VPN-gesicherten Route. Aktiviere in der App die Optionen DNS-Leak-Schutz und schalte gegebenenfalls IPv6-Übertragungen ab, falls dein VPN-Protokoll IPv6 nicht sauber tunnelt. Nutze Tunnelprotokolle, die IPv6 explizit unterstützen oder IPv6 deaktivieren, je nach Gerät. DNS-Leaks sind eine der häufigsten Schwachstellen, wenn der VPN-Tunnel nicht alle Anfragen kapselt. In der NordVPN-Dokumentation finden sich Hinweise zu den Sicherheitsoptionen und dem Umgang mit Leaks. Aktivieren Sie den DNS-Leak-Schutz und prüfen Sie regelmäßig mit Leak-Tests. Die korrekte Konfiguration schützt Privatsphäre auch bei DNS-Anfragen außerhalb des Browser-Tunnels.
- Prüfe regelmäßig mit einem DNS-Leak-Test, ob deine Anfragen wirklich durch den VPN-Tunnel gehen. Falls Leaks auftreten, weise der App an, alle Anfragen über den Tunnel zu leiten.
- Deaktiviere IPv6 in Systemeinstellungen oder in der VPN-App, wenn dein Protokoll IPv6 nicht vollständig tunnelt.
2. Verbindungsabbrüche und phishing-schutz
Verbindungsabbrüche treten manchmal auf, wenn sich Server neu verbinden oder Protokolle wechseln. Stelle sicher, dass die automatische Wiederverbindung aktiv ist und dass die Kill-Switch-Funktion zumindest auf Systemebene greift. Nutze die Protokolle, die stabil sind, etwa OpenVPN oder WireGuard, je nach Plattform. Verbindungsabbrüche lassen sich oft durch Neustart der App oder erneute Verbindung vermeiden. Die primären Quellen empfehlen, die App-Version aktuell zu halten und Kernfunktionen wie den Kill-Switch zu testen.
- Bei phishing-schutzfeatures: Teste, ob der integrierte Schutz Seiten korrekt blockiert. Falls der Schutz zu aggressiv ist, passe Ausnahmeregeln an, damit legitime Seiten nicht fälschlich blockiert werden.
- Prüfe die Berechtigungen der App, damit der Schutz wirklich greifen kann, besonders bei Browsern und mobilen Apps.
3. Tipps zur korrektur Konfiguration auf desktop und mobil
Auf dem Desktop gilt: Vergewissere dich, dass du eine stabile Verbindung zum gewünschten VPN-Server hast. Verwende bevorzugt stabile Protokolle und aktiviere den Kill-Switch. Auf Mobilgeräten halte die App-Version aktuell, aktiviere den DNS-Leak-Schutz und prüfe regelmäßig die Verbindung zu einem sicheren Server. Desktop-Konfigurationen, die oft funktionieren, beinhalten stabile Protokolle und regelmäßige Checks der Leaks. Mobil-Konfigurationen sollten automatische Verbindungen zu bevorzugten Servern ermöglichen, auch bei wechselnden Netzwerken. Was ist VPN funktionsweise and how it shapes your online security
- Wechsel zwischen Servern nur bei längeren Verbindungsabbrüchen. Nutze die Favoritenliste für schnelle Verbindungen.
- Prüfe nach jeder Änderung den Schutzstatus und lasse Tests laufen, um sicherzustellen, dass keine Leaks entstehen.
Quellenhinweis: Inline verlinkte Informationen zu Sicherheitsoptionen und Fehlerbehebungen stammen aus den primären Dokumentationen von NordVPN. https://nordvpn.com/de/features/vpn-security/
Hinweis: Auf Seiten können Affiliate-Links vorhanden sein. Diese Links dienen der Information, nicht der Preisgestaltung.
Was kommt danach: dein nächster Schritt mit NordVPN im jahr 2026
NordVPN bleibt eine solide option für den Schutz der online-privatsphäre, doch der Blick nach vorn zeigt klare Grenzen. Die VPN-Technologie selbst schützt deine Daten auf dem Transportweg, doch aktuelle Protokolle, Verschlüsselungsstandards und Logging-Richtlinien bestimmen, wie stark deine Spuren wirklich bleiben. Ich habe mir angesehen, wie OpenVPN und WireGuard in der Praxis zusammenspielen, welche Protokolloptionen tatsächlich sinnvoll sind und wo sich potenzielle Geschwindigkeitseinbußen einschleichen. Das Ergebnis: Mit den richtigen Einstellungen lässt sich eine praktikable Balance zwischen Sicherheit, Geschwindigkeit und Zuverlässigkeit erreichen. Der entscheidende Move ist, eine starke Verschlüsselung zu wählen und zugleich das passende Protokoll je nach Nutzung zu verwenden.
Für Nutzer in Deutschland bleibt der Rechtsrahmen relevant: Datenschutzbestimmungen, IPv4/IPv6-Leasing und DNS-Leaks können die Wahrung der Privatsphäre beeinflussen. Eine klare Dokumentation der Serverstandorte, Tor-over-VPN-Funktionen oder integrierte Kill-Switch-Optionen helfen, potenzielle Lücken zu schließen. Wenn du nur zwei Dinge beachtest, wähle eine aktuelle Verschlüsselung AES-256 und aktiviere den Kill-Switch, damit deine Identität nicht durch versehentliche Verbindungen verrutscht. Du entscheidest hier, wie viel Schutz du wirklich brauchst.
Backup strategy Was sind nord VPN codes und wie funktionieren sie 2026
- Überprüfe regelmäßig deine DNS- und WebRTC-Lecks, um ungewollte IP-Freigaben zu vermeiden.
- Nutze das Protokoll WireGuard für Geschwindigkeit, wechsle zu OpenVPN bei instabilen Verbindungen.
- Prüfe die Funktionalität des Kill-Switch nach Updates, bevor du sensible Aktivitäten startest.