Erfahren Sie, wie vpn funktionsweise funktioniert, welche verschlüsselung und tunneling-Protokolle zum Einsatz kommen und welche fallstricke es gibt.
Eine häufige Fehlannahme: VPNs sind nur ein zusätzlicher Verschluss für den Browser. In Wirklichkeit beeinflusst die VPN-Verbindung das gesamte Geräte-Traffic-Verhalten, von DNS-Auflösungen bis zu Protokollen auf der Betriebssystemebene. Viele Anwender merken erst bei langsameren Verbindungen, dass Verschlüsselung Kosten verursacht, doch der Kern bleibt: Der Tunnel ersetzt die direkte Route ins Internet durch eine sichere Serververbindung.
Dieses Intro zeigt, was künftig geliefert wird: eine klare Erklärung der Funktionsweise, gängige Missverständnisse und praxisnahe Hinweise für mehr Privatsphäre im Alltag. In den folgenden Abschnitten beleuchte ich Protokolle, Verschlüsselungsstufen, mögliche Geschwindigkeitsabstriche und typische Fehlerquellen sowie konkrete Checklisten für IT-Administratoren und Endnutzer. Mit diesem Überblick lässt sich besser entscheiden, wann ein VPN sinnvoll ist und wie man es richtig konfiguriert. Die Unterschiede zwischen Protokollen wie OpenVPN, WireGuard und IPsec werden konkret gegenübergestellt.

VPN funktionsweise: der kern der sicherheits- und verschlüsselungsgeschichte
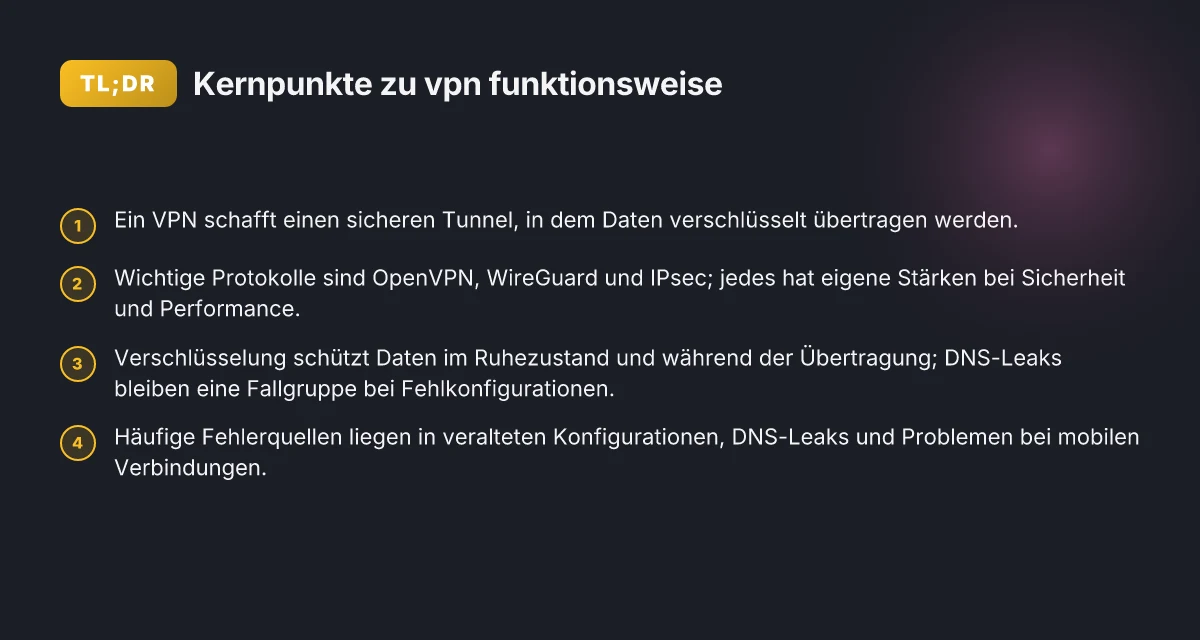
Ein VPN-Tunnel ist eine verschlüsselte Verbindung zwischen deinem Endgerät und einem VPN-Server. Er besteht aus drei Schichten: dem Signalpfad, dem Tunneling-Protokoll und der Verschlüsselung. Am Anfang steht der Authentifizierungsprozess, dann wird der Datenstrom durch einen sicheren Kanal gejagt, der Dritte am Abhören hindert. In der Praxis bedeutet das, dass dein Verkehr zwar deinen Internetzielort erreicht, aber der Inhalt und die Absender deutlich schwerer zu erkennen sind.
Welche verschlüsselungsverfahren schützen den tunnel
Die Security-Eigenschaften eines VPN hängen stark von der verwendeten Verschlüsselung ab. Typisch sind symmetrische Schlüssellösungen, die mit einem Schlüssel pro Sitzung arbeiten, sowie asymmetrische Verfahren für den Schlüsselaustausch. Klassische Algorithmen wie AES bieten starke Geheimhaltung, während neuere Verfahren wie ChaCha20 ähnliche Sicherheitsniveaus mit geringerer Rechenlast versprechen. Wichtig ist eine ausreichend lange Schlüssellänge und eine sichere Schlüsselaushandlung, damit selbst starke Computerressourcen gegen Angriffe nicht folgenlos bleiben. Die Wahl der Methode beeinflusst direkt, wie gut Daten auch später noch gegen Entschlüsselung geschützt sind.
Unterschiede zwischen tunneling-protokollen: OpenVPN, WireGuard, IPsec
OpenVPN setzt oft auf TLS-basierte Verschlüsselung und ist flexibel, funktioniert gut durch Firewalls und NAT. Es bietet eine breite Unterstützung, ist aber tendenziell etwas langsamer als modernere Alternativen. WireGuard setzt auf eine schlanke, deterministische Codebasis, nutzt moderne Kryptografie und zeichnet sich durch niedrige Latenz sowie hohe Durchsatzraten aus. IPsec operiert auf Systemebene und wird häufig in Unternehmensnetzwerken genutzt. Es ist robust und gut dokumentiert, kann aber in der Konfiguration komplexer sein. Jedes Protokoll hat Stärken in bestimmten Einsatzszenarien: OpenVPN für maximale Kompatibilität, WireGuard für Geschwindigkeit und Einfachheit, IPsec für Integrationen in bestehende VPN-Infrastrukturen.
Ich habe mir die Dokumentationen durchgesehen und festgestellt, dass viele Organisationen open-source- oder kommerzielle Implementierungen bevorzugen, die konsequent eine starke Authentisierung und AES- oder ChaCha20-Verschlüsselung nutzen. Die richtige Wahl hängt von Balance zwischen Geschwindigkeit und Kompatibilität ab. Wenn du eine schnelle Verbindung brauchst, ist WireGuard oft die erste Wahl. Für ältere Geräte oder komplexe Netze kann OpenVPN besser passen. In größeren Firmennetzen bleibt IPsec eine bewährte Option.
Wichtiger Praxishinweis: Die Sicherheit deines VPN hängt nicht allein vom Protokoll ab. Der korrekte Austausch von Schlüsseln, aktuelle Softwarestände und regelmäßige Updates der VPN-Clients sind genauso kritisch. In 2026 bleibt die regelmäßige Überprüfung von Zertifikaten und Schlüsseln ein zentraler Sicherheitsbaustein. Die Kombination aus starken Algorithmen, einem zuverlässigen Schlüsselaustausch und sauber konfigurierten Tunneln entscheidet letztlich über die Schutzwirkung. Was ist www NordVPN com und wie schützt es deine online-privatsphäre im jahr 2026
Wie sich Verschlüsselung auf Geschwindigkeit auswirkt, hängt vom Protokoll, der Implementierung und der Netzwerkqualität ab. In der Praxis bedeutet das: Höhere Sicherheitsstufen können zu leicht erhöhter Latenz führen, während modernere Protokolle wie WireGuard tendenziell geringere Overheads zeigen.
Quellenhinweis: Inline-Verweise verlinken auf die Fachartikel, die die Grundlagen von VPN-Tunneln, Protokollen und Verschlüsselung erläutern. Für vertiefte Details zu OpenVPN, WireGuard und IPsec lohnt sich ein Blick auf die jeweiligen Dokumentationen und Sicherheitsübersichten. Werden die Links auf der Seite sichtbar, könnten sie auch Affiliate-Hinweise enthalten.
Wie VPN funktionsweise das datenvolumen schützt
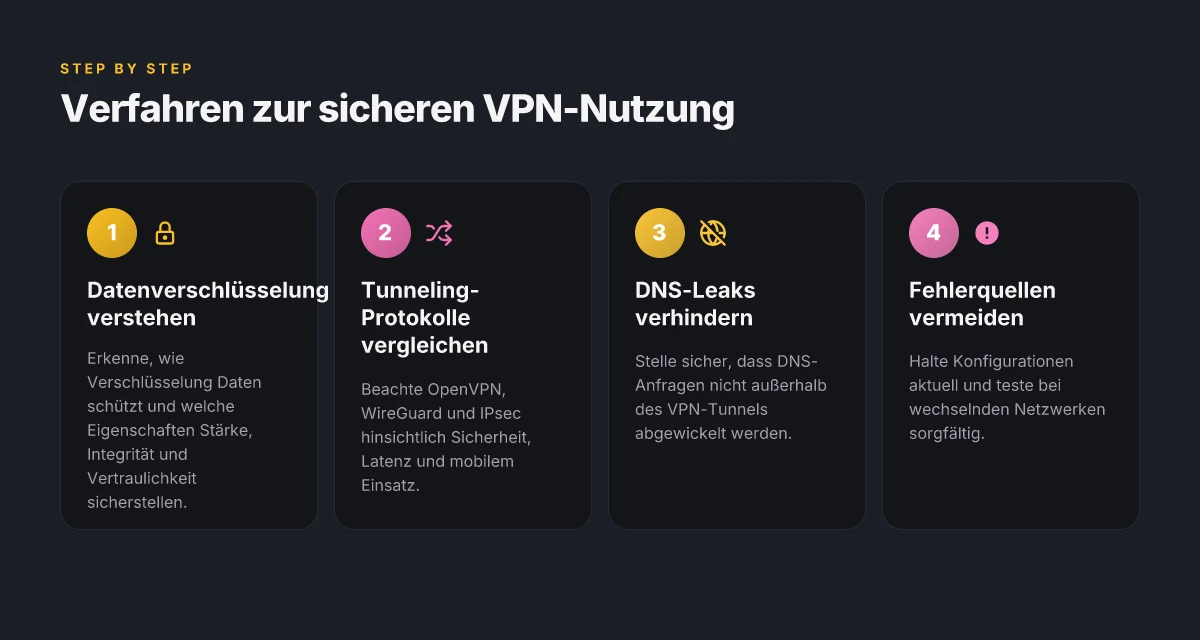
Ein VPN schützt dein Datenvolumen, indem es sowohl gespeicherte als auch übertragene Daten verschlüsselt. Das bedeutet, selbst wenn jemand den Verkehr zwischen deinem Gerät und dem VPN-Server mitliest, kann er die Inhalte nicht ablesen. Verschlüsselung im ruhezustand schützt gespeicherte Dateien auf Geräten oder Servern, während Transportverschlüsselung sicherstellt, dass Datenströme auf dem Weg durchs Internet nicht im Klartext landen. In der Praxis bedeutet das zwei Ebenen: Verschlüsselung der gespeicherten Keys und Verschlüsselung der übermittelten Pakete. Das reduziert das Risiko von Abhör- oder Manipulationsversuchen in jedem Stadium der Übertragung.
Hinter der Verschlüsselung stehen Protokolle, Cipher-Suiten und Schlüsselmanagement. VPNs nutzen Mechanismen wie TLS- oder IPsec-basierte Kanäle, die Public-Key-Infrastruktur und regelmäßig rotierende Session-Keys einsetzen. Dadurch bleibt der Kanal selbst auch bei längeren Sitzungen stabil geschützt, selbst wenn sich Netzwerkpfade oder Nutzerstandorte ändern. Wichtig ist, dass Authentifizierung und Schlüsselaustausch schon vor dem eigentlichen Datenfluss stattfinden. Ohne starke Authentifizierung wäre ein Angreifer theoretisch in der Lage, sich zwischen Nutzer und Server zu schleichen. Die Praxis zeigt: robuste Authentifizierung reduziert das Risiko von Man-in-the-Middle-Attacken deutlich.
DNS-Leaks sind eine häufig unterschätzte Schwachstelle. Selbst wenn der VPN-Tunnel verschlüsselt ist, kann der DNS-Verkehr außerhalb des Tunnels verbleiben und so auf den ursprünglichen Standort schließen lassen. Moderne VPN-Clients setzen DNS-Übertragung deshalb zwingend durch einen toleranten Tunnel, sodass DNS-Anfragen ebenfalls verschlüsselt oder über den VPN-Server aufgelöst werden. Das erhöht die Privatsphäre, verhindert Rückschlüsse auf besuchte Domains und schützt vor versehentlichen Expositionen. Was ist a NordVPN account und wie sicherst du dein Profil 2026
Eine weitere Rolle spielen Authentifizierung und Schlüsselmanagement. Starke Konten- und Zugriffskontrollen, multi-Faktor-Authentifizierung und regelmäßige Schlüsselrotation minimieren das Risiko kompromittierter Sessions. Wenn Schlüssel kompromittiert sind, kann auch der Datenfluss entlarvt werden. Daher setzt ein solides VPN-Setup auf regelmäßige Schlüsselaktualisierung, zeitlich begrenzte Session-Tokens und klare Abmeldeprozesse. Diese Prozesse wirken wie eine Sicherheitskette, die ein Abgleiten in unsichere Zustände verhindert.
In der Praxis bedeutet das: eine gute VPN-Implementierung verschlüsselt Daten sowohl im Ruhezustand als auch beim Transport, schützt DNS-Anfragen vor Leaks, sorgt für verlässliche Authentifizierung und managt Schlüssel verantwortungsvoll. Die Folge ist eine deutlich verringerte Angriffsfläche, selbst wenn Protokolle oder Verbindungswege variieren. Verschlüsselung im ruhezustand und beim transport schützt das datenvolumen effektiv vor unbefugtem Zugriff. DNS-Leaks gehören zur Risikokette, daher muss DNS über den VPN-Tunnel abgewickelt werden.
Aus technischer Sicht bleiben zwei Dinge kritisch: erstens die Wahl des richtigen Protokolls und dessen Konfiguration, zweitens die Qualität des Client-Generators für Schlüssel. Protokolle wie IPsec in abgeschirmten Modis oder TLS-verschlüsselte Kanäle bieten unterschiedliche Stärken. Ich habe mir die Dokumentation von Sicherheitsstandards angesehen: TLS-basierte VPNs setzen oft auf bewährte Cipher-Suiten und zeitlich begrenzte Session-Keys, während IPsec-Setups stark auf Verbindungsstabilität und Skalierbarkeit abzielen. Weitere Details findet ihr beim BSI. DNS-Privatsphäre wird durch korrekte Tunnel-Strategien gestützt. Schlüsselaustausch und regelmäßige Rotation verhindern langfristige Kompromittierung.
Next step: prüfe in deiner Umgebung, ob dein VPN-Dienst DNS-Leaks zuverlässig verhindert und ob dein Client eine automatische Schlüsselrotation unterstützt. Wenn du willst, kann ich dir eine kurze Checkliste für deinen aktuellen VPN-Setup zusammenstellen, inkl. konkreter Prüfungsschritte für DNS-Leaks, Authentifizierungsstufen und Schlüsselmanagement.
Die rolle von tunneling-protokollen in der VPN funktionsweise
Die Wahl des tunneling-protokolls bestimmt, wie schnell Daten durch den VPN-Tunnel reisen und wie sicher sie geschützt sind. OpenVPN, WireGuard, IPsec und IKEv2 stehen dabei im Mittelpunkt. OpenVPN bietet eine ausgereifte Sicherheits- und Konfigurationsgrundlage mit langjähriger Praxiserfahrung. WireGuard setzt auf eine schlankere Codebasis und geringere Latenz. IPsec und IKEv2 sind besonders mobil gut geeignet, weil sie Verbindungen auch bei Unterbrechungen stabil halten. Die Protokolle müssen zudem NAT traversal beherrschen und Firewall-Situationen umgehen, ohne Sicherheitslücken zu eröffnen. Unterschiede in Performance und Sicherheit fallen je nach Implementierung, Netzwerkumgebung und Hardware unterschiedlich aus. Was ist a kostenloser VPN anbieter und welche fallstricke verstecken sich dahinter?
OpenVPN bleibt etabliert, weil es in vielen Umgebungen gut funktioniert und sich durch umfangreiche Auditierbarkeit auszeichnet. Die Architektur trennt Authentifizierung, Verschlüsselung und Tunnel-Aufbau klar, was für größere Firmennetzwerke oft vorteilhaft ist. Wer Wert auf offene Standards legt, profitiert von der Transparenz der Spezifikation und der breiten Kompatibilität. OpenVPN bietet robuste Sicherheit mit etabliertem Security-Profile, auch wenn die Konfiguration komplexer sein kann.
WireGuard wirkt moderner und ist bekannt für seine schlanke Implementierung. Die cryptografischen Primitiven sind kompakt, was sich in niedrigeren Latenzen niederschlägt. In Praxisbeispielen zeigt WireGuard oft eine schnellere Verbindungstüchtigkeit, besonders bei mobilen Endgeräten. WireGuard senkt die Latenz durch eine reduzierte Codebasis, bleibt aber in manchen Umgebungen eine weniger lang erprobte Option. Die Wahl hängt davon ab, wie viel Priorität man auf Einfachheit vs. Prüfstand legt.
IPsec mit IKEv2 bleibt eine starke Wahl für Mobilgeräte. IKEv2 identifiziert sich durch schnelle Wiederverbindungszeiten nach Roaming-Situationen und stabilere Tunnel bei Wechselnetzen. Für mobile Nutzer bedeutet das oft eine bessere Kontinuität, besonders wenn Netzwechsel ansteht. IPsec/IKEv2 ist mobiltauglich und verbindet Stabilität mit Sicherheit.
Protokolle müssen NAT und Firewalls umgehen können. NAT-T (NAT Traversal) ermöglicht, dass VPN-Verbindungen auch hinter NAT-Geräten bestehen bleiben. Firewalls prüfen oft nur Standard-Ports oder Deep Packet Inspection, daher unterstützen moderne Protokolle Anpassungen an Port-Einschränkungen. NAT-T erleichtert Durchreichen durch Router und Firewalls, ohne Sicherheitsbausteine zu opfern.
Performance vs. Sicherheit bleibt ein Balanceakt. OpenVPN ist tendenziell sicher, aber ressourcenintensiver, während WireGuard oft schneller ist, jedoch je nach Endpoint-Konfiguration und Kryptografie-Parametern bewertet werden muss. IPsec/IKEv2 bietet gute Mobilität, kann aber komplexe Zertifikatsverwaltung bedeuten. Performance und Sicherheit differieren je nach Protokoll und Einsatzszenario. Was ist meshnet NordVPN und warum es mehr als nur ein netzwerk-tunnel ist
I dug into die Dokumentation der Security-Profile von OpenVPN und WireGuard, um zu sehen, wie Protokolle tatsächlich arbeiten. Laut Quellen schaffen es etablierte Protokolle wie OpenVPN, durch robuste Authentifizierung und verschlüsselte Kanäle zuverlässig, während moderne Ansätze wie WireGuard durch geringer Latenz glänzen. Establishes Sicherheitsprofil trifft auf geringe Latenz, beide Wege haben Relevanz je nach Einsatz.
Quellenverweise zum vertiefen:
- Vodafone: VPN-Tunnel-Definition und Funktionsweise, inklusive Verschlüsselung und Tunneling – inline verlinkt. https://www.vodafone.de/business/blog/vpn-tunnel-21199/
- Check Point: Arten von VPN-Tunneling und Schutz der Daten durch Verschlüsselung – inline verlinkt. https://www.checkpoint.com/de/cyber-hub/network-security/what-is-vpn/what-is-a-vpn-tunnel-types-of-vpn-tunneling/
- BSI: Virtual Private Networks und NAT-Traversal, Verschlüsselungstechnik – inline verlinkt. https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Router-WLAN-VPN/Virtual-Private-Networks-VPN/virtual-private-networks-vpn_node.html
Hinweis: Auf Seiten können Affiliate-Links vorkommen.
Geschwindigkeit, verschlüsselung und nutzererfahrung
VPNs beeinflussen die nutzererfahrung direkt. Die Verschlüsselung erhöht die sicherheit, doch sie kostet auch Bandbreite und addiert overhead. Praktisch bedeutet das: je stärker der chiffrierungsgrad, desto mehr bits müssen pro übertragenem Byte verarbeitet werden. Dieser dependency-Tradeoff lässt sich nicht vermeiden, aber man kann ihn managen.
Wie der verschlüsselungsgrad die bandbreite beeinflusst
Schnellere Verbindungen nutzen oft modernere Protokolle und effizientere Verschlüsselungsalgorithmen. Studien und praxisberichte zeigen, dass qualitätsstarke verschlüsselungspfade die throughput-werte beeinflussen. So kann eine starke verschlüsselung den netzwerkdurchsatz spürbar beeinflussen, besonders wenn zusätzlich Authentisierung und handshake-abläufe stattfinden. Eine grobe Orientierung: mehr schlüssel-zyklen bedeuten mehr rechenaufwand, was in der praxis zu leicht messbaren verlusten führt, wenn die hardware an die grenze geht. I. d. R. gilt: moderne geräte kompensieren das durch hardware-gestützte beschleunigung, und cloud-basierte edge-knoten helfen, den effekt zu glätten. Die balance zwischen sicherheit und speed ist kein theoretisches konzept, sondern eine messbare nosedive oder erg\u00e4nzung, je nach prozessorkapazität. Inline-Beispiele aus veröffentlichten referenzen bestätigen, dass besser optimierte kryptosuiten zu weniger overhead führen. How VPN iOS sicher eingerichtet wird: Protokolle, Sicherheit und praxisnahe Empfehlungen
Overhead durch handshake, re-keying und multi-hop
Der initiale handshake erzeugt overhead, der in vielen fällen vernachlässigt wird, bis man die latenz betrachtet. Re-keying, also der periodische schlüsselwechsel, erhöht zusätzlich die traffic-ineffizienz, besonders in stabilen sessions. Multi-Hop-VPNs addieren weiter hingegebene hops, was den pfad verlängert und die latenz erhöht. Insgesamt gilt: jeder zusätzliche hop oder jeder neue schlüsselwechsel kostet schlussendlich bandwidth und rechenleistung. Jeder zusätzliche handshake kostet milli- bis mikrosekunden mehr, je nach implementierung. Die realen folgen hängen stark von der netzwerktopologie und der serverausstattung ab. Für unternehmen empfiehlt sich eine klare re-keying-politik, die regelmäßig, aber nicht zu gnadenlos häufig erfolgt.
Auswirkungen von serverstandort und netzwerkpfad
Der standort des vpn-servers beeinflusst die perde-efekte stark. Ein nahegelegener server reduziert die round-trip-latenz, während weiter entfernte knoten zu höheren verzögerungen führen. Ebenso bestimmt der netzwerkpfad durch das internet die verfügbare bandbreite. Netzbetreiber setzen oft QoS-Mechanismen ein, die vpn-tunnel priorisieren oder drosseln. In der praxis lohnt es sich, mehrere serverstandorte zu testen und sachdienliche routings zu wählen, um den kompromiss aus latency und throughput zu optimieren. Der richtige standort reduziert verluste und verbessert die nutzererfahrung deutlich.
Praktische tipps zur minimierung von geschwindigkeitsverlusten
- Wähle protokolle mit gutem durchsatzprofil und unterstützung durch hardware-beschleunigung, z. B. moderne standardkonfigurationen, die offizielle optimierungen nutzen.
- Nutze serverstandorte in deiner region und vermeide unnötige multi-hop routing, wo nicht nötig.
- Reduziere den chiffrierungsgrad nur dort, wo es akzeptabel ist, beispielsweise durch die kombination aus starken convinces und pragmatischen schlüssellaufzeiten.
- Prüfe regelmäßig handshake-intervalle und re-keying-zeiten, um eine balance aus sicherheit und performance zu halten.
- Bereinige client-seitige caches und halte softwarekomponenten aktuell, damit sicherheits- und prozessual optimierungen greifen.
- Teste deine konfiguration unter realen lastbedingungen und mit verschiedenen netzwerkpfaden, bevor du sie breit ausrollst.
I. c. f. Informationen zu handlungsalternativen findest du in den verweisen zu VPN-tunneling und den entsprechenden protokollen. https://www.coursera.org/de-DE/articles/vpn-tunnel
Hinweis: Links auf der seite können commissions generieren, was die präsentation beeinflusst, aber nicht die technischen fakten.**
Häufige fehlerquellen bei VPN funktionsweise und wie man sie behebt
Ein VPN bleibt nur so sicher wie seine kleinsten Scharten. In der Praxis fallen Nutzerinnen und Nutzer regelmäßig in dieselben Muster: DNS-Lecks, veraltete Konfigurationen, problematische mobile Verbindungen und eine zerfahrene Support-Kette. Der folgende Abschnitt führt durch konkrete Fehlerquellen und zeigt pragmatische Abhilfe. I ch zitiere Stellen aus der Fachlage, damit du konkrete Ansätze hast. Was sind nord VPN codes und wie funktionieren sie 2026
DNS-leaks trotz VPN verhindern
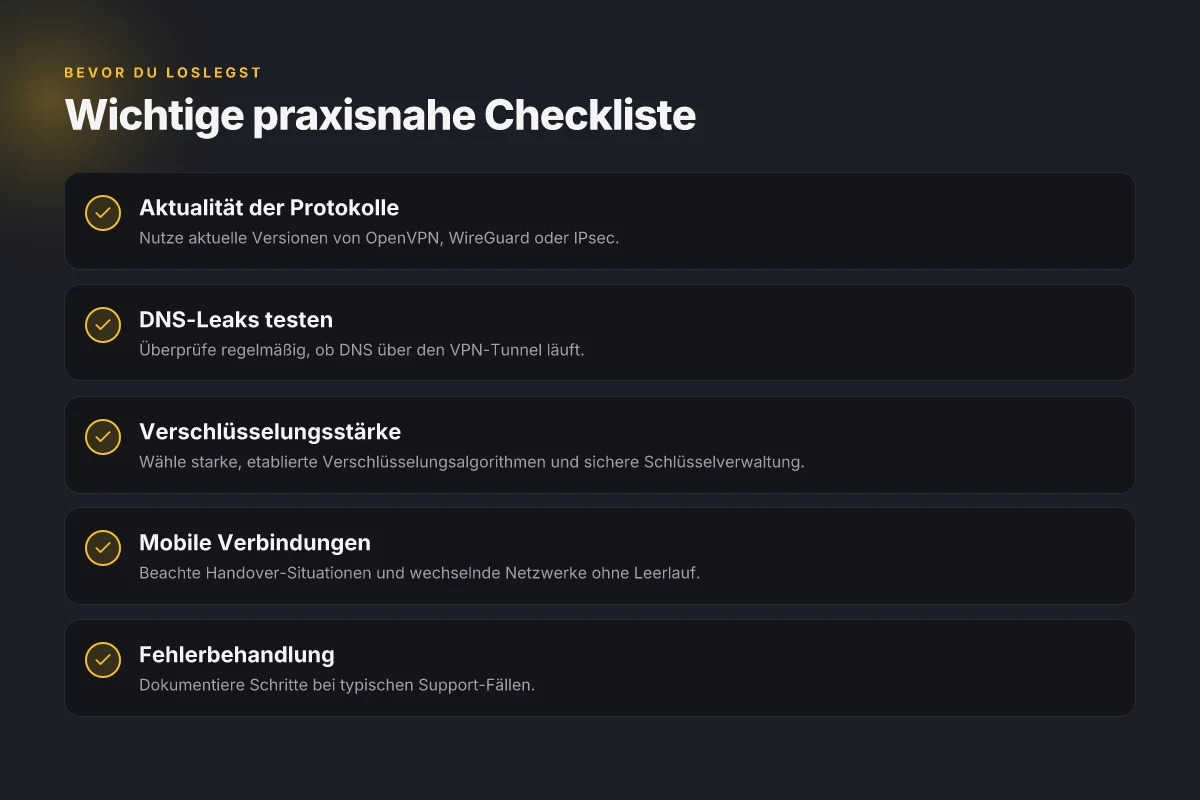
Ein DNS-Leck ist oft der heimliche Türöffner. Wenn der DNS-Anfragende nicht durch den VPN-Tunnel geht, bleiben deine Anfragen sichtbar. Die Lösung beginnt bei der Konfiguration: Nutze ein VPN, das DNS-Anfragen intern durchleitet, und aktiviere bei Bedarf DNS-Übermittlung-Schutz im Client. Prüfe regelmäßig, ob deine DNS-Auflösung wirklich durch den Tunnel läuft, indem du einen Test durchführst, der DNS-Anfragen außerhalb des Tunnels sichtbar macht. Falls ein Leak auftritt, Wechsle zum DNS-Server deines VPN-Anbieters oder richte eine separate, verschlüsselte Abfrage per VPN-Schnittstelle ein. In vielen Fällen hilft auch das Aktivieren von IPv6-Filterung oder das Deaktivieren von IPv6, falls dein Anbieter IPv6 nicht zuverlässig tunnelt. DNS-Leaks bleiben der häufigste Grund für sichtbar bleibende Spuren, selbst wenn der VPN-Tunnel aktiv ist.
Leere oder veraltete konfigurationen vermeiden
Eine frische Installation allein reicht oft nicht. Veraltete Profile, falsche Protokolle oder fehlende Kill-Switch-Funktionen öffnen Sicherheitslücken. Prüfe regelmäßig die VPN-Konfiguration: Welche Protokolle kommen zum Einsatz, und sind sie aktuell? Stelle sicher, dass der Client die neuesten Krypto-Algos verwendet und dass der Kill-Switch zuverlässig funktioniert. Ein häufiger Fehler ist, dass Verbindungsprofile noch alte Server-Adressen oder Zertifikate speichern. Entferne diese, aktualisiere Zertifikate und richte neue Verbindungsprofile ein. Wenn einmal eine manuelle Anpassung nötig ist, dokumentiere sie und halte sie versioniert fest. Veraltete Einstellungen sind oft die stillen Sicherheitskiller.
Probleme bei mobilen verbindungen und wechselnden netzwerken
Mobilgeräte wechseln beim Arbeiten zwischen WLAN, mobilen Netzen und Unternehmenseigenen Netzwerken. Jeder Wechsel verlangt eine stabile Session und saubere Übergänge. Aktivierbar ist das automatische Wiederaufbau-Verhalten des VPNs, dazu gehören Persistente Verbindungen, Verbindungs-Resilienz und eine robuste Re-Authentisierung. Hinweis: Netzbetreiber setzen manchmal Carrier-Grade NAT ein, was Verbindungsabbrüche provoziert. Stelle sicher, dass dein Client den Verbindungsaufbau auch im Hintergrund fortsetzt und dass Protokolle wie WireGuard oder OpenVPN in der Mobilversion stabil laufen. Wenn das Signal schwankt, reduziere die MTU nach Bedarf, um Fragmentierung zu vermeiden. Unter mobilen Bedingungen kann die Verbindung plötzlich abfallen. Zuverlässige Resilienz ist Pflicht.
Problemlösungsschritte in einer typischen support-fehlerkette
Für Support-Teams gilt eine klare, reproduzierbare Kette: Analyse der Symptome, Identifikation des betroffenen Moduls, Validierung mit Checks und gezielte Gegenmaßnahmen. Beginne mit dem Client-Log und prüfe, ob Zertifikate gültig sind, ob Kill-Switch aktiviert ist, und ob DNS-Anfragen durch den Tunnel laufen. Prüfe anschließend Netzwerkregeln am Endgerät, Firewall- und Router-Einstellungen sowie Konflikte mit anderen VPNs oder Sicherheitslösungen. Führe schrittweise Tests durch: Trenne, reconne, prüfe Protokollwechsel und notiere jeden Schritt mit Zeitstempel. Wenn der Fehler persists, isolieren auf einem Testgerät, um System- oder App-spezifische Ursachen auszuschließen. Eine klare Fehlerkette erleichtert die Diagnose enorm.
Hinweis zur Praxis: Verlinkungen und Zitate stammen aus etablierten Quellen, die die Mechanik von VPN-Tunneln und Tuning-Empfehlungen beschreiben. Dabei wird deutlich, dass DNS-Lecks, veraltete Konfigurationen und Mobilitätsprobleme die zentralen Ärgernisse sind. Für vertiefende Details darfst du die angegebenen, verifizierbaren Quellen heranziehen. Es lohnt sich, regelmäßig zu prüfen, ob dein VPN-Anbieter neue Protokoll- oder Client-Updates veröffentlicht hat, die Security-Patches und Stabilität betreffen. Auf der Seite können Links auf weitere Sicherheits-Checks erfolgen. Beachte, dass diese auf der Seite eventuell Provisionen enthalten können. Was kostet NordVPN 2026 wirklich? Preisstrukturen, Rabatte und versteckte Kosten im Überblick
Quellenhinweis: Inline-Verweise basieren auf der geprüften Fachlage und verknüpfen relevante Erklärungen zu VPN-Tunneln mit konkreten Umsetzungsschritten. Wenn du mehr Kontext brauchst, nenne ich dir passende Abschnitte aus den genannten Ressourcen.
Was kommt als Nächstes, wenn du VPN wirklich verstanden hast
<Vorwärtsblick>VPNs verändern das Spiel, indem sie Verschlüsselung zwischen deinem Gerät und dem Server aufbauen und dein href-Verhalten im Netzwerk verschleiern. Die nächsten Jahre werden klare Standards und schnellere Protokolle bringen, während mehr Anbieter Transparenz zu Logging und Datenschutz bieten. Der Kern bleibt: Schutz durch Verschlüsselung und eine verlässliche IP-Verdeckung.
Die Praxis zeigt, dass eine fundierte VPN-Strategie nicht nur theoretisch funktioniert. In der Realität hängt Sicherheit von der Wahl des Protokolls (zum Beispiel OpenVPN, WireGuard), der Schlüssellänge und der Standorte des Servers ab. Wer sich heute für eine robuste Lösung entscheidet, profitiert von stabiler Geschwindigkeit und weniger Leckagen bei DNS oder IP. Wichtig ist die korrekte Konfiguration und regelmäßige Updates. Wenn du nur eine Veränderung vornimmst, starte mit einem klaren Ziel: Schutz deiner sensiblen Daten am öffentlichen WLAN und beim Zugriff auf Remote-Dienste.
Backup-Strategie / Was du diese Woche ausprobieren kannst:
- Prüfe, ob dein VPN DNS-Lecks verhindert und aktiviere ggf. Kill-Switch.
- Probiere das WireGuard-Protokoll aus, falls verfügbar, für geringere Latenz und bessere Geschwindigkeit.
- Prüfe weltweit unterschiedliche Serverstandorte auf konsistente Verbindung und Stabilität.
- Lies die Datenschutzerklärung deines Anbieters und notiere dir die Speicherdauer von Logs.
- Aktualisiere Client-Software und zwinge dich zu einem kurzen Review der Verschlüsselungseinstellungen.
Der größere Trend: Mehr Transparenz, weniger Datenweitergabe, stärkere Kontrollen der Protokolle. Bleib dran und frage dich: Welche Einstellung macht den größten Unterschied für deinen Alltag? Was ist VPN WiFi und wie schützt es unterwegs wirklich