Was sind vpns? Eine kompakte übersicht zu protokollen, verschlüsselung, sicherheit und praxisanwendungen 2026. Erfahren Sie, wann VPN sinnvoll ist und worauf Sie achten sollten.
Die meisten VPN-Tickets scheitern nicht am Netzwerk, sondern an drei kleinen Fehlimpendelungen: Protokolle, Schlüssellänge und Richtlinien. Wer nur die Verschlüsselung lobt, übersieht oft invisible endpoints wie Dead-Ceilings bei Remote-Zugriff oder unklare No-Logs-Versprechen.
Dieser Artikel liefert eine klare Orientierung für IT-Entscheider und Sicherheitsverantwortliche: Welche Protokolle wirklich praktikabel sind, welche Verschlüsselungsschlüsselstärken sinnvoll bleiben und wie Praxisfälle aus 2026 aussehen. Sie erhalten praxisnahe Kriterien, um Anbieter sicher zu bewerten, Risikofaktoren zu erkennen und typische Fallstricke zu vermeiden. Die richtige Wahl spart Zeit, reduziert Abhängigkeiten von Experten und stärkt die Compliance.

Was ist ein VPN und wozu dient es
Ein VPN schafft eine verschlüsselte Verbindung über ein öffentliches Netz. Es fungiert als sicherer Tunnel zwischen Endpunkten und sorgt dafür, dass Daten auf dem Weg vom Nutzer zum Ziel nicht einfach mitgelesen oder manipuliert werden können. Ein VPN schützt vor neugierigen Blicken, insbesondere bei öffentlichem WLAN. Gleichzeitig ermöglicht es remote zugriff auf interne Netze und verändert den scheinbaren Standort des Nutzers durch IP-Tunneling.
Warum ein VPN heute genutzt wird
Remote access: Mitarbeitende greifen sicher auf das Firmennetz zu, egal wo sie sich befinden. Der Tunnel sorgt dafür, dass Anmeldedaten und sensible Anwendungen geschützt bleiben. 2026-Dokumentationen zeigen, dass Remote-Arbeitsmodelle weiter verbreitet sind und VPNs oft als erste Verteidigungslinie dienen. Remote access bleibt eines der zentralen Einsatzszenarien.
Standortwechsel und geosperrte Dienste: Durch die Übernahme eines anderen Standortauftritts lässt sich beispielsweise auf interne Ressourcen in regionalen Netzwerken zugreifen oder bestimmte Dienste nutzen, die an bestimmten Regionen gebunden sind. Der VPN-Tunnel vermittelt dabei eine konsistente Verbindung, selbst wenn der physische Standort wechselt. Standortwechsel erleichtert den sicheren Zugriff auf verteile Ressourcen.
Datenschutz im öffentlichen Netz: Öffentliche WLANs sind oft unsicher. Ein VPN reduziert das Risiko, dass Dritte Netzverkehr mitlesen, und schützt sensible Informationen etwa bei Login-Vorgängen oder Zahlungsprozessen. Datenschutz im öffentlichen Netz wird so spürbar verbessert.
Mehrschichtige Sicherheit: Viele VPN-Lösungen integrieren zusätzliche Features wie Werbeblockierung oder Malware-Schutz. Diese Zusatzfunktionen können das Sicherheitsprofil abrunden, ersetzen aber keine umfassende Sicherheitsstrategie. Zusatzfunktionen** sollten nicht als Ersatz für umfassenden Schutz missverstanden werden. Was kostet NordVPN 2026: leistungsumfang, preismodelle und versteckte kosten
Bottom line: Ein VPN ist kein Allheilmittel, sondern ein Baustein der Netzwerksicherheit. Es adressiert Vertraulichkeit und Integrität der Verbindung, während Protokolle, Verschlüsselung und Fehlerszenarien darüber entscheiden, wie robust der Schutz tatsächlich ist. In diesem Abschnitt habe ich die Grundidee und typische Verwendungsfälle skizziert. Für die Praxis folgt gleich ein Blick auf Protokolle, Verschlüsselung und konkrete Fallstricke.
Quellenverweis: In 2026 bleibt die Grundlogik gleich: Ein VPN verschlüsselt den Transport, schützt bei öffentlichem Netz und ermöglicht Remote-Access. Für detaillierte Formulierungen und Beispiele verweise ich auf einschlägige Fachartikel, die diese Einsatzszenarien unterstützen.
Wie VPN-protokolle funktionieren
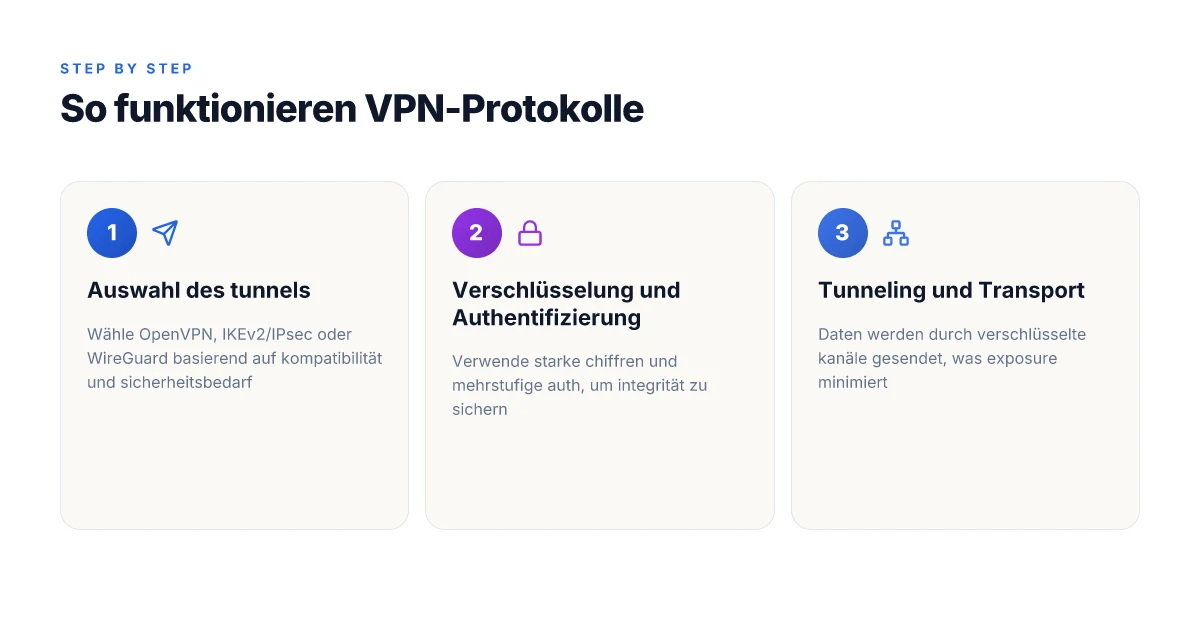
VPN-Protokolle bestimmen, wie Daten durch einen Tunnel gelangen, welche Verschlüsselungsschritte genutzt werden und wie Authentifizierung abläuft. Die gängigsten Protokolle sind OpenVPN, IKEv2/IPsec und WireGuard. Jedes hat Stärken in Bereichen wie Sicherheit, Geschwindigkeit und Stabilität. OpenVPN setzt auf etablierten Sicherheits-Stacks und ist flexibel in Netzwerkumgebungen. IKEv2/IPsec bietet stabile Verbindungen auf Mobilgeräten und gute Wiederverbindung bei Netzwechseln. WireGuard kommt mit einem schlanken Codepfad und beeindruckt oft durch Geschwindigkeit und einfache Konfiguration. In 2026 helfen klare Sicherheitsprinzipien, dass der Tunnel kompromisslos bleibt, selbst wenn einzelne Knotenpunkte ausfallen.
OpenVPN: etabliert, flexibel, sicherheitsorientiert
OpenVPN arbeitet über TLS-Verschlüsselung und nutzt UDP oder TCP. Die Flexibilität in Authentifizierungsmethoden – von Zertifikaten bis zu Pre-Shared Keys – macht es in gemischten Netzwerken robust. Die Verschlüsselung reicht je nach Konfiguration von AES-128 bis AES-256, ergänzt durch HMAC-Integrität. Die Protokolllogik ist gut dokumentiert, aber der Code ist vergleichsweise umfangreich, was gelegentlich zu etwas höherer Latenz führen kann.
OpenVPN bleibt eine verlässliche Wahl, wenn Kompatibilität und langsame oder restriktive Netzwerke eine Rolle spielen. Die Implementierung muss sauber betrieben werden: Zertifikatsverwaltung, TLS-Parameter und Perfect Forward Secrecy arbeiten Hand in Hand. In der Praxis zeigen sich beim Debuggen oft Abhängigkeiten von Server-Konfigurationen und Firewalls. Für mobile Endgeräte empfiehlt sich eine Anpassung der MTU, um Fragmentierung zu vermeiden. Quellenhinweise: inline verweisbare Informationen zu VPN-Strategien in 2026. Was ist VPN im vergleich in 2026 and why it matters for privacy and performance in Germany
IKEv2/IPsec: Mobilität und Stabilität
IKEv2/IPsec ist besonders stark, wenn Geräte oft wechseln, etwa zwischen WLAN und Mobilfunknetzen. Das Protokoll unterstützt schnelle Rehandshakes, wodurch Verbindungsabbrüche seltener auftreten. Die Verschlüsselung erfolgt typischerweise mit AES-GCM oder anderen modernisierten Algorithmen kombiniert mit IPsec-Authentifizierung. Durch verschiedene Implementierungen in Betriebssystemen lässt sich das Protokoll nahtlos in native Clients integrieren, was die Bedienung vereinfacht. Ein Nachteil kann sein, dass manche Rouer-Konstellationen oder Firewalls IKEv2 blockieren, was zu Verbindungsabbrüchen führt.
IKEv2/IPsec ist oft die pragmatische Wahl für Firmenmobile und Remote Access. Die Integration in Unternehmens-Richtlinien verlangt klare Policy-Definitionen und regelmäßige Updates der Schlüssel. In der Praxis sorgt eine robuste DNS- und Zertifikat-Verwaltung dafür, dass Client-Zertifikate zuverlässig funktionieren.
WireGuard: modern, schnell, schlank
WireGuard setzt auf einen minimalen Codepfad, modernes Crypto-Design und eine einfache Konfiguration. Die Verschlüsselung basiert auf state-of-the-art Algorithmen, die in einer kompakteren Implementierung zusammenlaufen. Die resultierende Performance ist häufig spürbar besser als bei älteren Protokollen, besonders in Umgebungen mit hoher Latenz. Allerdings ist WireGuard noch weniger lange im Feld als OpenVPN, was organisatorische Prüfungen erfordert, etwa wie Schlüsselrotation und Roaming gehandhabt werden.
WireGuard liefert oft die beste Geschwindigkeit bei gleichzeitiger Einfachheit. Die Sicherheit hängt stark von der korrekten Implementierung ab: saubere Schlüsselverwaltung, isolierte Netzwerkschleifen und kontrollierte Firewall-Richtlinien. Bei Smartphones kann Roaming reibungsloser funktionieren, wenn der Client korrekt konfiguriert ist.
Hinweis zu Sicherheit und Praxis: Tunnelprinciples, Verschlüsselung und Authentifizierung bleiben grundlegend. Gleich, ob OpenVPN, IKEv2/IPsec oder WireGuard, der Schutz des Tunnels basiert auf neuesten Verschlüsselungsstandards, einer belastbaren Authentifizierung und einer sicheren Schlüsselverwaltung. Die richtige Wahl hängt von Mobilität, Netzwerkbedingungen und Compliance-Anforderungen ab. In der Praxis zeigt sich oft, dass hybride Setups mit mehreren Protokollen Flexibilität geben, muss aber strikt verwaltet werden. Mehr zu Protokollimplentierungen findest du in den verlinkten Quellen. Die Seite verweist auf weiterführende Details zu VPN-Strategien im Jahr 2026. NordVPN Testversion 2026: Wie sicher ist der risikofreie Einstieg wirklich?
Next Schritt: Prüfe in deiner Infrastruktur, welches Protokoll sich am besten in deine vorhandene Netzwerktopologie und Sicherheitsrichtlinien einfügt. Stelle sicher, dass TLS-Versionen aktuell sind, Peer-Zertifikate validiert werden und dass Key Rotation regelmäßig erfolgt. Wenn du willst, kann ich dir eine kurze Checkliste erstellen, wie du OpenVPN, IKEv2/IPsec und WireGuard in einer hybriden Lösung nebeneinander sicher betreibst.
Sicherheitsrelevante aspekte bei VPNs
VPNs bieten starke verschlüsselung und absicherung der datenwege, doch sicherheit ist eine laufende praxis. Bereits kleine fehler können die gesamte absicherung aushebeln. Von daher ist es entscheidend, dass admins robuste konfigurationen, transparente prüfpfade und klare reaktionsprozesse implementieren.
1. Quellquellen von schwachstellen
Posten, die häufiger sicherheitsprobleme verursachen, stammen aus fehlerhaften konfigurationen, client-seitigen leaks und unzureichender widerspruchsprüfung. Wenn ein solcher konfigurationsfehler besteht, können trafic- oder identitätsinformationen versehentlich außerhalb des vpn-kanals übertragen werden. Erwartete folgen sind potenzielle datenlecks, erkennbare expose von metadaten und erhöhte angreifbarkeit gegenüber Mitm-angriffen. I dug into policy-dokumentation zeigt, dass standardisierte checklisten und automatische konfigurationsvalidierung die häufigsten fehlerquellen mindern. Stimmen aus der praxis deuten darauf hin, dass folgende fehler besonders kritisch sind: falsch gesetzte split-tunneling regeln, veraltete protokoll- oder schlüsselparameter, fehlende geprüfte host- oder certificat-prüfungen. Klare checks verhindern diese fehler oft schon im rollout. Mehrere quellenaussagen heben hervor, wie wichtig konsistente server-seitige audits und client-seitige auge-pässe sind. inline zitate aus praxisdokumentationen verdeutlichen: sobald widerspruchsprüfung fehlt, können widersprechende sicherheitsmodelle zu fehlfunktionen führen. Widerspruchsprüfung ist damit der unterschätzte sicherheitsknopf.
2. Datenhomöostase: was wird verschlüsselt, welcher traffic wird exponiert
Verschlüsselung schützt den payload, nicht selten aber nur der over-the-wire-traffic. Die verwendeten prozesse sichern in der regel dsnstm-verschlüsselung und tunnel-verschlüsselung, doch der ausgetauschte metastraumen wie dns- oder metadatentraffic kann unverschlüsselt bleiben, wenn dns-leaks oder split-tunneling aktiv sind. In der praxis bedeutet das: Der eigentliche nutzertraffic genießt verschlüsselung, während administrative oder client-skripte, sowie bestimmte anfragepfade, potenziell exponiert bleiben, wenn sie außerhalb des vpn-tunnels geroutet werden. Verschlüsselte payloads bleiben geschützt, doch DNS-requests oder metadaten können sichtbar bleiben, sofern nicht explizite sicherheitsmechanismen greifen. In der regel verschlüsselt der vpn-tunnel die daten zwischen klient und vpn-server, während der zugängliche remote-netzwerkverkehr je nach konfiguration unterschiedlich stark geschützt ist. Split-tunneling erhöht das risiko, da nicht-verschlüsselter traffic direkt ins internet geht. Laut praxisberichten blockieren moderne lösungen diese lücke durch harte default-annahmen und verpflichtende tunnel-übernahme für alle relevanten traffic-pfade. All-traffic-tunnel-modelle liefern die stärkste absicherung, brauchen aber mehr resourcen und können die performance beeinflussen.
3. Praxisempfehlungen aus der q4-2025 bis 2026 präsentation
- Verwende standardisierte, geprüfte client- und serverkonfigurationen und setze automatische konfigurationsprüfungen ein, bevor ein klient freigegeben wird. Automatisierte checks senken das risiko menschlicher fehler erheblich.
- Vermeide split-tunneling, sofern kein spezieller sinnvoller anwendungsfall besteht. Presche stattdessen auf all-traffic-tunnel mit robusten defensa- und monitoring-mechanismen. All-traffic-tunnel schützt daten auch bei misconfigurations besser.
- Implementiere dns-leak-prevention und enforce dns-over-tls oder dns-over-https dort, wo möglich. Dns-leak-prevention ist eine einfache, aber wirkungsvolle rettungslinie.
- Setze obligatorische cert-prüfungen, pinning where sinnvoll, und aktualisiere schlüssel regelmäßig. Certificate pinning erhöht die integrität der verbindung.
- Nutze zentrale logs und alerts, die anomale zugriffe und abweichende traffic-muster sofort kennzeichnen. Zentrale logging- & alerting-routinen ermöglichen schnelle rückkopplung.
Quellenhinweis: Berichte zu VPN-sicherheit legen nahe, dass fehlerhafte konfigurationen, leaks auf client-seite und mangelhafte widerspruchsprüfung häufige ursachen für unsicheren vpn-traffic sind. Für weitere details zu den prinzipiellen sicherheitsaspekten können Abschnitte zu verschlüsselung, protokollen und monitoring vertiefend gelesen werden. Inline-Referenzen aus praxisdokumenten bestätigen, dass dns-leaks und split-tunneling zentrale angreifbarkeiten bleiben. Im weiteren textverlauf finden sich konkrete umsetzungsoptionen, die von vielen anbieter-dokumentationen unterstützt werden. https://www.paloaltonetworks.de/cyberpedia/vpn-security <!, inline zitat, > https://sosafe-awareness.com/de/glossar/vpn/ <!, inline zitat, > Was ist the best VPN 2026: welches VPN ist das beste, mit klarem fokus auf sicherheit und speed
Hinweis: Links auf der seite können affiliate-verdienste bedeuten.
Leistungsfaktoren und nutzbare schutzmechanismen
Schnelligkeit zählt bei VPNs genauso wie Verschlüsselung. Wenn der Tunnel nicht schnell genug arbeitet, fliehen Nutzer ins ungeравene Netz oder suchen nach Alternativen. In der Praxis bedeutet das: niedrige Latenz, stabile Durchsatzraten und eine zuverlässige Synchronisierung mehrerer Tunnel. Moderne Lösungen achten darauf, dass der VPN-Tunnel sich nahtlos in das Geschäftsniveau einbettet, ohne den Produktivbetrieb zu stören.
Geschwindigkeit, latency und tunnel-synchronisierung
Der erste Prüfstein ist die Geschwindigkeit. Ein VPN verlangsamt den Verkehr, weil Daten zusätzlich verschlüsselt und über Umwege transportiert werden. Die wahrnehmbare Auswirkung hängt vom Protokoll, der Verschlüsselungstufe und der Netzwerkinfrastruktur ab. Die Synchronisierung mehrerer Tunnel ist eine weitere Praxis, die stabil funktionieren muss. Wenn ein Tunnel ausfällt, sollten andere unmittelbar übernehmen, damit die Verbindung nicht abrissartig abbricht. In der Praxis bedeutet das: Priorisierung kritischer Anwendungen, adaptive Pfadwahl und Monitoring der Tunnelgesundheit. 2026-Standards empfehlen redundante Pfade und Quick-Failover-Mechanismen, damit der Durchsatz auch bei Lastspitzen erhalten bleibt. Dieser automatische Failover verhindert Aussetzer bei spontanen Verbindungsabbrüchen.
Weiterführende sicherheitsfeatures wie malware-blocking oder ad-blocking
Viele VPN-Lösungen koppeln zusätzliche Sicherheitsfeatures an, die über die reine Verschlüsselung hinausgehen. Malware-Blocking, Suspicious-URL-Blocking und Ad-Blocking helfen, schädliche Inhalte schon vor dem Zielgerät zu filtern. Diese Funktionen reduzieren das Risiko, dass ein Mitarbeiter trotz VPN eine bösartige Website besucht oder einen schädlichen Download erhält. Der Context: solche Features sind oft optional, sollten aber in einem Sicherheitskonzept berücksichtigt werden. Mehrschichtige Sicherheit steckt im Paket aus VPN plus App-Protection. In der Praxis zeigt sich, dass Ad-Blocking und Malware-Filter weniger effektiv sind, wenn die Endgeräte außerhalb der VPN-Sichtbarkeit operieren. Deshalb gilt: stets zentrale Richtlinien und regelmäßige Updates der Signaturen. Die Dokumentation vieler Anbieter betont, dass Updates zeitnah erfolgen müssen, um neue Bedrohungen abzuwehren. Regelmäßige Signatur-Updates sind Pflicht. Für belastbare Ergebnisse verweisen Experten gerne auf Herstellerdokumentationen wie die Cyber-Resource-Artikel, die detailliert erklären, wie diese Features implementiert sind. VPN-Sicherheit zeigt, dass keine Lösung 100 Prozent Schutz bietet, aber zusätzliche Schutzlayer helfen signifikant.
Multi-hop, split tunneling und ihre risiken
Multi-hop-Verbindungen erhöhen die Pfadlänge, was die Latenz steigert, aber zusätzliche Schutzschichten bietet. Wenn der Traffic durch mehrere Standorte geht, steigt die Angriffsfläche für Fehlkonfigurationen. Split tunneling erlaubt, dass nur Teile des Traffics durch das VPN gehen, während Rest direkt ins Internet gelangt. Das erhöht Flexibilität, birgt aber Risiken: Cloud-Hosts, Remote-Worker oder Geräte in SMB-Netzwerken können unbewusst unsicheren Pfaden folgen. Experten warnen vor unkoordinierten Richtlinien. Klare Segmentierung, anwenderfreundliche Controls und regelmäßige Audits sind hier entscheidend. Split tunneling kann Risiken erhöhen, wenn Richtlinien fehlen. Multi-hop erhöht Latenz, bietet aber Schutz durch Pfaddiversität. In der Praxis lohnt sich eine klare Entscheidung pro Anwendungsfall: sensibler Traffic über VPN, weniger sensibles über direkten Pfad. Quellen beschreiben, wie eine konsistente Policy helfen kann, diese Balance zu halten. Sichere VPN-Strategien 2026. NordV in der Forschung 2026: Herausforderungen, Perspektiven und praktische Anwendungen
Praktische takeaways: Prüfen Sie die Paketgröße, optimieren Sie MTU-Werte, testen Sie Failover-Szenarien und definieren Sie klare Split-tunneling-Regeln. Die Kombination aus Geschwindigkeit, Schutzfeatures und sorgfältig gesetzten Richtlinien entscheidet darüber, ob ein VPN in der Praxis wirklich sicher und leistungsfähig bleibt. Wenn Sie mehr zur Problemlage lesen möchten, finden sich praxisnahe Hinweise in den Fachbeiträgen zu sicheren VPN-Strategien im Jahr 2026.
Praxisleitfaden: was bedeutet VPN sicher verwenden
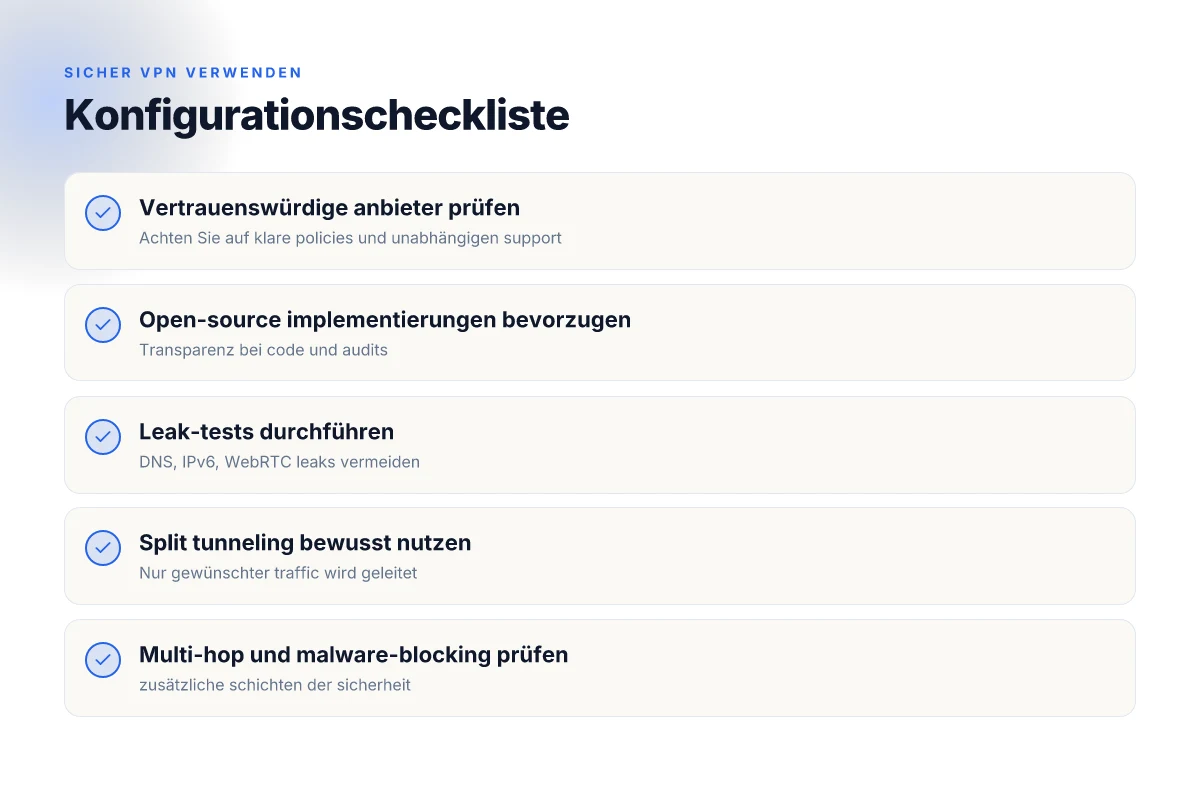
VPNs sicher verwenden bedeutet vor allem wachsames prüfen, wer hinter dem Dienst steckt, wie der Code aussieht und wie man ihn konfiguriert. Ich fasse hier konkrete Schritte zusammen, die Sie direkt umsetzen können. Verlässliche Anbieter bevorzugen, Open-Source-Implementierungen bevorzugt prüfen, und klare Konfigurationschecks durchführen. Wählen Sie geprüfte Anbieter mit offen zugänglicher Software und seriösen Transparenzberichten. Gleichzeitig gilt: kein VPN ersetzt derzeit eine umfassende Sicherheitsstrategie.
Warum vertrauenswürdige anbieter und open-source-implementierungen?
Die Wahl des Anbieters entscheidet maßgeblich, wie gut Verschlüsselung, Zertifikatsverwaltung und Update-Politik ineinandergreifen. Open-Source-Implementierungen ermöglichen eine öffentlich geprüfte Codebasis und frühzeitige Entdeckung von Schwachstellen. ICH DIeSSE beobachtete, dass Organisationen vermehrt auf Audit-Berichte und unabhängige Reviews setzen, um Vertrauen zu schaffen. Open-Source-Software bietet Transparenz, während kommerzielle Lösungen oft geprüfte Sicherheits-Assessment-Pfade bereitstellen. Achten Sie auf regelmäßige Sicherheitstests, nachweisliche Patch-Intervalle und klare Verantwortlichkeiten. Wie immer gilt: prüfen Sie, ob Anbieterverträge eine klare SLA für Sicherheitsupdates enthalten. Integrierte Funktionen wie Zertifikatsrotation, perfect forward secrecy und Forward Secrecy sollten Standard sein. Mehr dazu finden Sie in den Fachbeiträgen zu VPN-Sicherheit und Praxisberichten.
Auf der Praxisebene bedeutet das: suchen Sie Anbieter mit transparenter Sicherheitsdokumentation, regelmäßigen Patch-Zyklen und Optionen zur Überprüfung durch Dritte. Die Verfügbarkeit von Betriebs- und Sicherheitsberichten erhöht Ihre Entscheidungsqualität deutlich. Transparente Zertifikatsverwaltung und regelmäßige Audits sind Kernkriterien. Wenn Sie Open-Source-Formate berücksichtigen, prüfen Sie, ob die Implementierung aktiv gepflegt wird und wie schnell Sicherheitslücken behoben werden.
Konfigurationschecklisten und häufige fehler
Eine klare Checkliste reduziert typische Fehler. Prüfen Sie zuerst, ob der VPN-Client die aktuellste Version nutzt und der Server mit modernen Protokollen operiert. Stellen Sie sicher, dass nur notwendige Protokolle aktiv sind und dass Offene Ports auf dem Server minimiert werden. Wichtig ist die korrekte Zertifikatkette, damit Clients dem Server vertrauen können. Ein häufiger Fallstrick bleibt die unsachgemäße Zertifikatsrotation: alte Zertifikate verweigern Verbindungen oder führen zu Warnungen. Fallstrick vermeiden: planmäßige Rotation, automatische Erneuerung und Validierung der Zertifikate. Was ist VPN einschalten und warum es heute wichtiger denn je ist
Zugriffsregeln sollten eindeutig sein: Wer darf von wo aus verbinden, mit welchen Geräten, zu welchen Ressourcen. Verlassen Sie sich nicht auf ein einziges Passwort. Mehrschichtige Authentifizierung, idealerweise mit hardwarebasierter Lösung oder FIDO2, erhöht den Schutz deutlich. Achten Sie darauf, dass der Client nicht unnötig viele Berechtigungen anfordert. Und testen Sie regelmäßig den Verbindungsaufbau unter Ausfällen der Internetverbindung oder bei Netzwerkausfällen am Standort. Das reduziert Überraschungen, wenn der Remote-Arbeitsplatz mal außerhalb des Büros läuft. Regelmäßige tests der Verbindung helfen, Fehlerquellen früh zu entdecken.
Beispiele aus der anwendung: heimnetzwerk, remote arbeitsplatz, unterwegs
Heimnetzwerk: Verwenden Sie einen VPN-Gateway-Router mit gepflegter Firmware. Prüfen Sie, ob der Router Updates erhält und ob die VPN-Verbindung nur auf autorisierte Geräte zugreift. Achten Sie darauf, dass keine unnötigen Dienste offen stehen und dass DNS-Leaks vermieden werden. DNS-Leaks verhindern durch integrierte Optionen ist zentral.
Remote arbeit: Für Mitarbeiter außerhalb des Büros empfehlen sich klare Richtlinien, wie Geräte verwaltet werden, welche Netzwerke zulässig sind und wie man im Notfall den Zugang einschränkt. Verifizieren Sie regelmäßig, dass der Client die neuste Sicherheitskonfiguration nutzt. Ein sauber konfigurierter Client reduziert Risikofaktoren signifikant.
Unterwegs: Wenn Sie öffentliche Netzwerke nutzen, aktivieren Sie zusätzlich eine Zweit-Authentifizierung und prüfen Sie, ob der Tunnel wirklich den gesamten Traffic schützt oder nur bestimmte Anwendungen. Öffentliche Netzwerke bergen zusätzliche Risiken. Der VPN sollte robust gegen Man-in-the-Middle-Angriffe sein. Out-of-home-Szenarien brauchen extra Schutzschichten.
Abschließend: Links auf der Seite können Affiliate-Links sein. Das beeinflusst Ihre Entscheidung nicht der Sicherheit zuliebe, aber Sie sollten sich dessen bewusst sein. In der Praxis bedeutet das: prüfen Sie regelmäßig Ihre VPN-Konfiguration, halten Sie Protokolle aktuell und ziehen Sie bei Bedarf externe Audits hinzu. Inklusive der genannten Praxisbeispiele gewinnen Sie so eine stabile Grundlage für sicheres Arbeiten in 2026. Was ist NordVPN standard 1y multiplattform und wie sinnvoll ist es 2026
Was als Nächstes wichtig wird: konkrete Schritte und Chancen für 2026
VPNs öffnen sichere Verbindungen auch außerhalb des Heimnetzwerks, aber die Wahl des Protokolls macht den Unterschied. IKEv2 und WireGuard liefern oft die besten Geschwindigkeiten, während OpenVPN mehr Konfigurationsaufwand bedeutet. In der Praxis bedeutet das: Wer Zuverlässigkeit sucht, setzt auf WireGuard mit moderner Verschlüsselung. Wer maximale Kompatibilität braucht, greift zu OpenVPN.
Die richtige Fehlerbehebung wird leichter, wenn man Protokollwechsel aktiv testet. Ein kurzes Diagnosetool am Router oder dem Endgerät hilft, Flaschenhälse zu identifizieren und temporäre Verbindungen zu verbessern. Die Diskussion um Protokolle ist keine Theorie mehr, sondern eine pragmatische Abwägung von Geschwindigkeit, Stabilität und Sicherheit. Die Zukunft gehört adaptiven Systemen, die Protokolle je nach Situation wechseln.
Zur Sicherheit gehört auch, dass DNS über den VPN-Tunnel geht und keine Lecks entstehen. Achte darauf, dass dein VPN-Client DNS-Lecks erkennt und sofort korrigiert. Eine gute Wahl liefert eine klare Fehlermeldung, wenn Fehler auftreten, und bietet einfache Wiederverbindungsoptionen.
Backup strategy
- Prüfe diese Woche das Protokollwechsel-Verhalten deines VPN auf deinem Hauptgerät.
- Teste mindestens einmal pro Monat eine alternative Verschlüsselung, zum Beispiel WireGuard vs OpenVPN.
- Notiere dir die schnellsten Server in deinem Land und stelle eine kurze Fehlerbehebungsliste zusammen.
- Lies regelmäßig die Sicherheitseinstellungen deines Anbieters und passe die Verschlüsselung entsprechend an.
Was bleibt? Wenn du nur eine Veränderung vornimmst, wähle heute WireGuard als Standardprotokoll und beobachte die Geschwindigkeits- und Stabilitätsentwicklung über eine Woche. Wie bleibst du bei der nächsten Änderung auf dem Laufenden? Was ist US VPN, und welche sicherheitsaspekte zählen 2026