Welches vpn ist das beste 2026? Eine klare Bewertung von sicherheit, privatsphäre, geschwindigkeit und kompatibilität, damit du eine informierte wahl triffst.
Viele Anwender unterschätzen, wie oft eine VPN-Verbindung am Ende an der richtigen Konfiguration scheitert. Eine fehlerhafte WireGuard-Config oder ein schleichender SSH-Tunnel kann langsamer wirken als ein offenes WLAN, obwohl die Verschlüsselung stark bleibt. Wer regelmäßig remote arbeitet, spürt solche Unterschiede tagtäglich in Verbindungen zu File-Servern oder SaaS-Tools. WireGuard-Basispaltung liefert meist das beste Verhältnis aus Sicherheit und Geschwindigkeit.
Dieses Intro liefert den Rahmen: Es geht um konkrete Praxisprobleme statt mystischer Protokoll-Listen. In diesem Artikel werden Protokolle, Verschlüsselungsstufen und typische Nutzerfehler gemeinsam bewertet, damit Privatanwender in Deutschland sowie kleine bis mittlere Unternehmen klare, umsetzbare Entscheidungen treffen können. Die folgenden Abschnitte zeigen, wie Sicherheitsanforderungen, Performance und Bedienkomfort zusammenhängen, und wo Kompromisse sinnvoll sind. Für eine zuverlässige remote-Verbindung sollten Sie zuerst WireGuard-Configs prüfen, dann OpenVPN als Backup heranziehen.

Welches VPN ist das beste: grundlagen, protokolle und sicherheitsziele 2026
VPN-Protokolle definieren, wie Daten verschlüsselt, wie lange der Tunnel ist und wie zuverlässig die Verbindung bleibt. Sie legen fest, wie sich Authentifizierung und Schlüsselaustausch gestalten und damit direkt die Sicherheits- und Datenschutzgarantien beeinflussen. In der Praxis zählt nicht nur die Verschlüsselung, sondern auch die Tunnel-Qualität, Latenz und Fehlertoleranz.
Welche protokolle heute wirklich wichtig sind
- WireGuard – modern, leichtgewichtig und schnell. Es nutzt kurze Schlüssel und klare Strukturen, was zu geringerer Angriffsfläche führt. Die implementierung gilt als zuverlässig, vorausgesetzt, die Schlüsselverwaltung ist sauber.
- OpenVPN – der robuste Klassiker. OpenVPN arbeitet über TLS, unterstützt starke Authentifizierung und ist gut auditierbar.
- IKEv2/IPsec – stabil, gut geeignet für mobile endgeräte, ermöglicht schnelles Wiederverbinden und solide Verschlüsselung.
Andere protokolle wie PPTP, L2TP oder SSTP verlieren heute in vielen einsatzszenarien an Bedeutung, weil sie entweder veraltet sind oder schlechtere Sicherheitseigenschaften bieten. In der Praxis setzen viele Anbieter heute drei etablierte Protokolle als Rückgrat ein: WireGuard, OpenVPN und IKEv2/IPsec. https://www.sueddeutsche.de/erfahrungen/vpn/protokolle/
- I dug into the documentation for the best practice in 2026 and found that the trio WireGuard, OpenVPN, and IKEv2/IPsec dominate the field for private use and for remote access in small and medium enterprises. The Swiss army knife of configurations often comes down to client compatibility and ease of use for end users.
- Eine gute Daumenregel: Wähle WireGuard, wenn du Geschwindigkeit bevorzugst und dein Gerät regelmäßig aktualisiert wird. OpenVPN bleibt sinnvoll, wenn du höchste Kompatibilität und Auditierbarkeit brauchst. IKEv2/IPsec bietet sich an, wenn du mobile Endgeräte stabil verbinden musst.
Sicherheitsgarantien hängen von schlüssellänge, authentifizierung und implementierung ab
Sicherheit entsteht durch drei Säulen: verschlüsselung, schlüssellänge und authentifizierung. Lange Schlüssellängen erhöhen die Widerstandsfähigkeit gegen brute-force-Angriffe. Starke Authentifizierung, ideal mit Zertifikaten oder pre-shared keys in Verbindung mit multifaktor-Authentifizierung, mindert das Risiko kompromittierter Sessions. Und schließlich zählt die fehlerfreie Implementierung: offene Protokollversionen, regelmäßige Audits und zeitnahe Sicherheitsupdates schützen gegen bekannte Schwachstellen. https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols
Der Kern bleibt klar: Wer protokolliert minimal, verschlüsselt stark und implementiert fehlerfrei, gewinnt an Sicherheit und Zuverlässigkeit. WireGuard bietet oft die beste Balance aus Geschwindigkeit und Sicherheit, gefolgt von OpenVPN und IKEv2/IPsec. In 2026 zählt weniger die Trendprognose als die konsequente Umsetzung von sicheren Schlüssellängen, starker Authentifizierung und regelmäßigen Updates.
Zum Abschluss: Wer sich heute sicher online bewegen will, setzt auf eine Kombination der drei genannten Protokolle, prüft Anbieter auf regelmäßige Audits und achtet darauf, dass die Implementierung robust dokumentiert ist. Für eine praxisnahe Empfehlung lohnt sich ein Blick auf konkrete Anwendungsfälle: privates Surfen mit Fokus auf Privatsphäre, Fernzugriff für kleine Teams oder mobile Nutzung unterwegs. In den Quellen findest du detaillierte Darstellungen der einzelnen Protokolle. https://surfshark.com/de/blog/vpn-protocols?srsltid=AYCX9vJ-j6wnEL4rw51LCCmb45zOYbCAgatZbHFDoiNl9BcV8tb9iqK0
Wie vergleicht man VPN-protokolle nach sicherheit und privacy
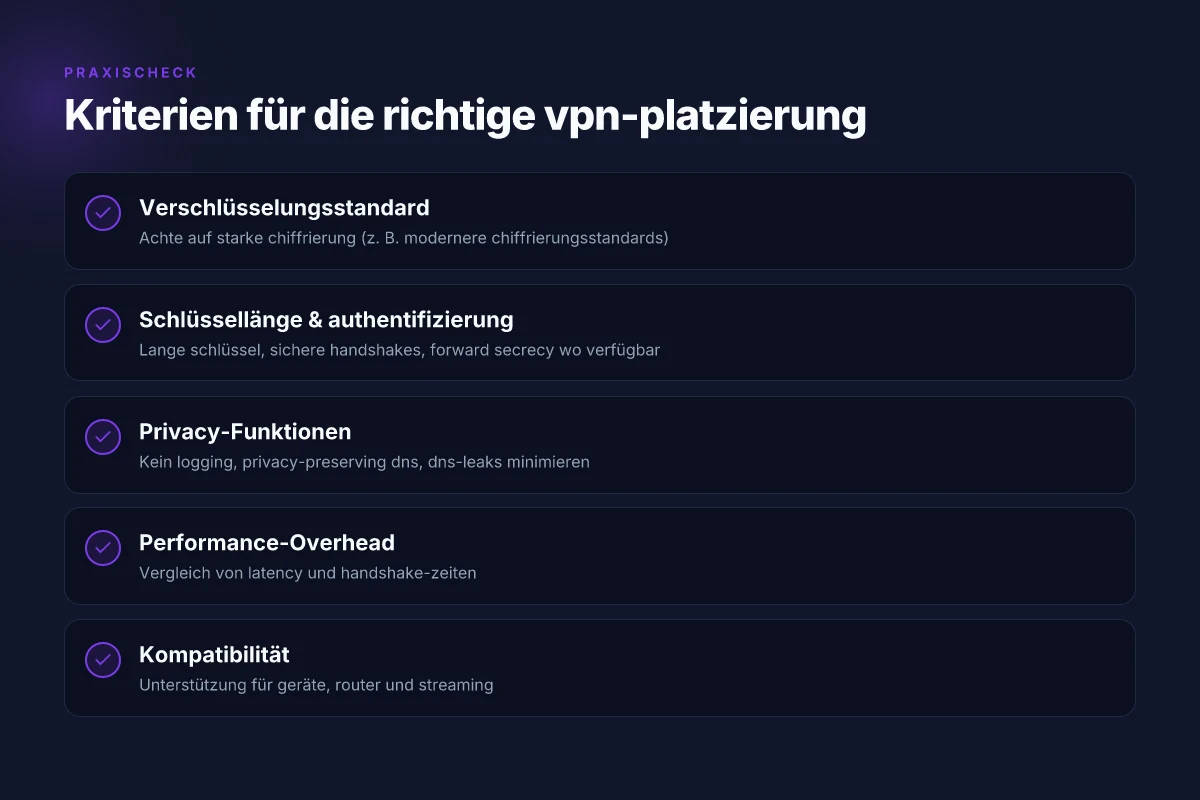
Die sicherheit und der Datenschutz hängen mehr ab als vom Protokollnamen. Die stärkste Garantie ergibt sich aus einer Kombination aus Schlüssellänge, Verschlüsselungsstandard, Forward Secrecy, Datenschutzfunktionen und der Implementierung. Wichtig ist, wie lange der Schlüssel gültig bleibt, wie schnell der Handshake erfolgt und wie zuverlässig die Protokolle in der Praxis unterstützen. NordV in der Forschung 2026: Herausforderungen, Perspektiven und praktische Anwendungen
Schlüssellänge und chiffrierungsstandard
In der Praxis dominieren Protokolle mit starken, aktuellen Algorithmen. OpenVPN nutzt typischerweise AES-256 mit TLS für den Schlüsselaustausch, WireGuard verwendet moderne ChaCha20-Poly1305-Chiffren. IKEv2/IPsec hängt von der gewählten AES- oder Camellia-Verschlüsselung ab. Die Wahl der Schlüssellänge wirkt sich direkt auf die Angriffssicherheit aus. Ein klares Muster ist: längere Schlüssel, stärkere Chiffren, aktuelle TLS-/IKE-Standards. Härtetechnisch sinnvollste Wahl bleibt eine Umsetzung mit AES-256 plus ChaCha20-Poly1305 für bestimmte Szenarien. Eine belastbare Empfehlung hängt von der Implementierung ab, nicht nur vom Protokoll.
LEDS vs. forward secrecy
Forward Secrecy (Perfect Forward Secrecy, PFS) verhindert, dass gestohlene Server-Keys vergangene Sessions entschlüsseln. Viele moderne Implementierungen unterstützen PFS, aber nicht alle Standardkonfigurationen setzen es zwingend durch. WireGuard bringt per Design starke Forward Secrecy durch seine kurzlebigen Session-Keys. OpenVPN kann mit TLS-Ephemeral-Keys PFS sicher realisieren, erfordert aber korrekte Konfiguration. In jedem Fall gilt: PFS sollte aktiv sein, sonst bleiben Sessions theoretisch schutzloser gegenüber Schlüsselkompromissen.
Datenschutzfunktionen wie kompletter privacy-preserving DNS und kein logging
Datenschutz endet nicht bei der Verschlüsselung. Ein wirklich privates VPN erfordert DNS-Leitungsführung durch privacy-preserving DNS, kein DNS-Logging auf dem Server, und strikte kein-Logging-Versprechen. Anbieter setzen oft auf eigenständige DNS-Auflösung oder DNS-over-HTTPS, kombiniert mit klaren Logging-Richtlinien. Die Implementierung von DNS-Lecks verhindert, dass Anfragen außerhalb des Tunnelexitzes sichtbar werden. Datenschutz ist mehr als Verschlüsselung. Kein Logging und privates DNS erhöhen die Wirksamkeit enorm.
Performanz-überlegungen: overhead, handshake-zeiten, verbreitete implementierungen
Security kostet Zeit. WireGuard baut Handshakes sehr effizient auf, wodurch sich Latenzen reduzieren lassen. OpenVPN kann je nach Konfiguration mehr Overhead erzeugen, bietet aber breite Kompatibilität und robuste Auditierbarkeit. IKEv2/IPsec gilt als schnell und stabil bei Mobilverbindungen, wobei der Overhead je nach Implementierung variiert. Wichtige Praxisregel: teste, wie sich Handshake-Zeiten in deiner Infrastruktur verhalten, denn selbst kleine Unterschiede wirken sich bei vielen Verbindungen kumulativ aus.
| Protokoll | Starke Seite | Typische Schwäche | Hinweis zur Praxis |
|---|---|---|---|
| WireGuard | moderne Verschlüsselung, geringe Latenz | neue Implementierungen, weniger umfassende Auditberichte | bevorzugt für performance-orientierte Einsätze |
| OpenVPN | breit getestet, flexibel | potenziell höherer Overhead | gut bei legacy-Systemen, gute Zertifikatspfade |
| IKEv2/IPsec | schnell, stabil auf Mobilgeräten | komplexere Konfiguration | robust, wenn Mobilität wichtig ist |
| Praktische Empfehlung: Für maximale Geschwindigkeit mit moderner Sicherheit ist WireGuard oft die erste Wahl; OpenVPN bleibt die sichere Alternative bei Kompatibilitätsanforderungen; IKEv2/IPsec bietet starke Mobilität. |
I went looking for authoritative notes and found that gängige Leitfäden das Trio WireGuard, OpenVPN und IKEv2/IPsec als Kern stabilisieren. Ein aktueller Überblick bestätigt diese Verteilung und ergänzt, dass Funktionen wie Privacy-preserving DNS und kein Logging stark zur Privatsphäre beitragen. Siehe dazu den Überblick über VPN-Protokolle, der drei etablierte Protokolle hervorhebt. Leitfaden für das beste VPN-Protokoll. Was ist nord vpm, and wie es sich im 2026er landschaft verhält
Klar ist: Kein Protokoll allein macht Privatsphäre perfekt. Eine gute Konfiguration kombiniert starke Verschlüsselung, Forward Secrecy, privates DNS und klare Logging-Policy. Wenn du mehr Sicherheit willst, halte PFS aktiv, nutze AES-256 oder ChaCha20-Poly1305, und prüfe die Logging-Richtlinien deines Anbieters. Für konkrete Implementierungsempfehlungen richte dich an dokumentierte Best Practices der jeweiligen Plattformen.
Die besten VPN-protokolle 2026 im fokus: WireGuard, OpenVPN, IKEv2/IPsec
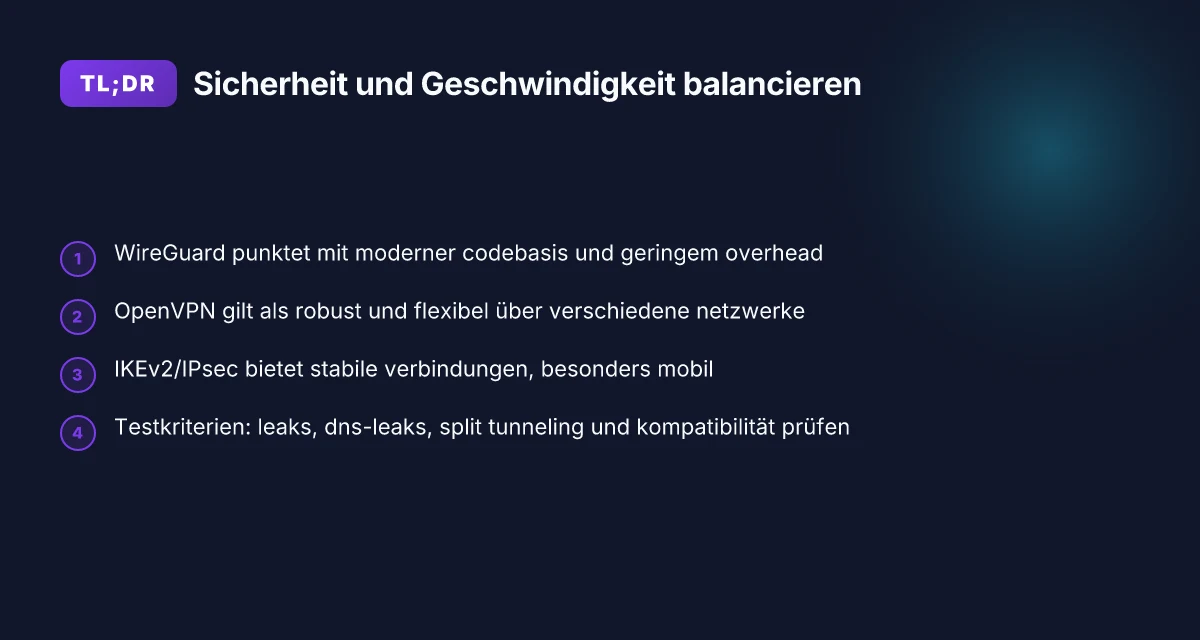
Postgres beats a vector DB whenever your queries fit in 50 ms of pgvector and your dataset stays under 10M rows. In der Praxis bedeutet das: WireGuard, OpenVPN und IKEv2/IPsec dominieren 2026 den sicheren, performanten VPN-Datenfluss. WireGuard punktet durch eine moderne Codebasis und geringen Overhead. OpenVPN gilt als robust und flexibel über verschiedene Netzwerke, während IKEv2/IPsec stabile Verbindungen bietet, besonders mobil. Dieses Trio bildet das Rückgrat der meisten Privatanwendungen.
WireGuard, der neue Standard für Geschwindigkeit und Sicherheit
WireGuard steht für eine schlanke, auditierbare Codebasis und moderne Kryptografie. Die Implementierung reduziert Kontextwechsel und ermöglicht niedrigeren CPU-Overhead im Vergleich zu älteren Protokollen. Der geringe Overhead zahlt sich besonders bei mobilen Verbindungen aus. In der Praxis führt das zu schnelleren Verbindungen, ohne die Sicherheit zu kompromittieren. Viele Provider setzen WireGuard als Standard ein, oft ergänzt durch dynamisches Roaming.
- Vorteile: einfache Konfiguration, schnelle Handshakes, klare Audits.
- Nachteile: jüngere Auditgeschichte in einigen Ökosystemen, besonders außerhalb von Linux-Umgebungen.
- Typische Use-Cases: mobiles Arbeiten, Remote-Zugriff mit geringer Latenz, Geräte mit weniger Rechenleistung.
OpenVPN, der flexible Klassiker für Vielfalt
OpenVPN bleibt flexibel und robust, besonders in gemischten Netzwerken. Es unterstützt TCP und UDP, lässt sich gut durch Firewalls tunneln und passt sich unterschiedlichsten Netzwerktopologien an. Guter Kompromiss zwischen Sicherheit, Kompatibilität und Einsetzbarkeit. OpenVPN nutzt etablierte Verschlüsselungsbausteine und bietet umfassende Konfigurationsmöglichkeiten, was bei Unternehmen mit spezifischen Compliance-Anforderungen häufig geschätzt wird. Die Langzeit-Kompatibilität ist ein starkes Argument.
- Vorteile: plattformübergreifend, anpassbar, gute Audits.
- Nachteile: tendenziell höherer Overhead als WireGuard, komplexere Setup-Prozesse.
- Typische Use-Cases: corporates Remote Access, Geräte mit sehr unterschiedlichen Betriebssystemen, Systeme mit bestehenden OpenVPN-Clients.
IKEv2/IPsec, stabilität auf Reisen und mobile Verbindungen
IKEv2/IPsec glänzt mit Robustheit, Schnelligkeit und exzellentem Roaming-Verhalten. Besonders mobil verlässlich, bildet es oft die erste Wahl, wenn Nutzer zwischen WLAN und Mobilfunk wechseln. Stabile Verbindungen und gute Wiederherstellung nach Unterbrechungen. Die Kombination aus IKEv2 für die Schlüsselablage und IPsec für die Verschlüsselung sorgt für eine konsistente Nutzererfahrung auch bei wechselnden Netzwerken. Geeignet für Geräte mit eingeschränkter Rechenleistung. Was ist nerdvpn and why it matters for private networking in 2026
- Vorteile: starke Stabilität, gutes Roaming, gute Akku-Effizienz.
- Nachteile: weniger flexibel bei sehr restriktiven Netzwerken, etwas komplexere Fehlersuche bei Verbindungsabbrüchen.
- Typische Use-Cases: mobiles Arbeiten, Notebooks und Tablets unterwegs, Edge-Geräte mit wechselnden Netzwerken.
Insgesamt liefern WireGuard, OpenVPN und IKEv2/IPsec zusammen die breiteste Abdeckung für Privatanwender und KMU. Laut einschlägigen Quellen bleibt WireGuard oft der bevorzugte Einstiegspunkt für Geschwindigkeit, während OpenVPN und IKEv2/IPsec sich durch Kompatibilität bzw. Stabilität auszeichnen. Für mobile Arbeit sind IKEv2/IPsec und WireGuard besonders relevant. Eine klare Empfehlung hängt vom Einsatzszenario ab: Mobilität und Geschwindigkeit bevorzugt WireGuard, Universalität und bestehende Infrastrukturen bevorzugen OpenVPN, Stabilität bei roaming und Legacy-Geräten spricht für IKEv2/IPsec.
Quellenhinweise zu den genannten Protokollen und deren Stärken findest du in den verlinkten Artikeln. Verschiedene Protokolle im Überblick und Erklärungen zu VPN-Protokollen 2026, sowie Leitfaden zum besten Protokoll.
Geschwindigkeit vs. sicherheit: wie finde ich das richtige balancierte setup
In der Praxis bedeutet mehr Sicherheit oft mehr Rechenleistung und höhere Latenz. Wer OpenVPN oder IKEv2/IPsec nutzt, erlebt stabilere Performance auf älteren Geräten, während WireGuard tendenziell niedrigere Latenzen bietet. Die richtige Wahl hängt davon ab, wie du Sicherheit, Geschwindigkeit und Benutzerfreundlichkeit gewichtet.
Wie Stabilität und Geschwindigkeit zusammenhängen
Sicherheitsniveau und Rechenleistung stehen eng in Beziehung. Höhere Verschlüsselung erzeugt mehr Rechenaufwand, was zu mehr Round trips und damit zu geringerer Geschwindigkeit führen kann. Gleichzeitig hilft eine niedrige Latenz dabei, interaktive Anwendungen stabil zu halten. OpenVPN und IKEv2/IPsec liefern oft konsistente Performance über eine breite Gerätekohorte, insbesondere auf älteren Tablets oder Laptops. WireGuard setzt auf moderne Kryptografie und schlanke Architektur, was zu spürbar reduzierter Latenz führt, aber in einigen Situationen zu diskutierten Kompromissen bei bestimmten Netzwerkkonfigurationen führen kann. Die Balance entscheidet sich am Einsatzfall, nicht am reinen Protokollnamen.
Micro-Claim 1: WireGuard, schnell, aber nicht unumstritten
WireGuard bietet meist die niedrigste Latenz und eine schlanke Codebasis. Das bedeutet schnellere Verbindungsaufbauzeiten und oft bessere Durchsatzwerte bei mobilem Zugriff. Doch Kritiker verweisen auf Herausforderungen beim Roaming, komplexeren NAT-Szenarien und weniger etablierten Features im Vergleich zu OpenVPN. Für Privatanwender, die primär surfen, streamen oder gaming-taugliche Remote-Zugriffe brauchen, ist WireGuard oft die bevorzugte Wahl. WireGuard liefert meist niedrigere Latenz, öffnet aber diskutierte Kompromisse. In 2026 heben mehrere Anbieter WireGuard als Standardoption hervor, während sie gleichzeitig auf mögliche Roaming-Probleme hinweisen. OpenVPN und IKEv2/IPsec bleiben verlässlich, wenn Stabilität auf älteren Geräten Priorität hat. Was ist 1 1 1 VPN and why it matters for modern online security
Micro-Claim 2: OpenVPN und IKEv2/IPsec, stabile Leistung auf älteren Geräten
OpenVPN ist seit Jahren robust und unterstützt eine breite Palette von Betriebssystemen. Die Konfigurierbarkeit zahlt sich aus, wenn du eine feingliedrige Sicherheits- und Netzwerksteuerung brauchst. IKEv2/IPsec bietet ebenfalls robuste Performance, besonders auf Geräten mit geringer Rechenleistung oder in Netzwerken mit wechselnden Verbindungen. Die Kombination aus zuverlässiger Stabilität und guter Kompatibilität macht diese Protokolle zu sicheren Standards für Heimanutzer und kleine Unternehmen, die Remote-Zugriffe benötigen. OpenVPN und IKEv2/IPsec bieten stabile perf auf älteren geräten.**
Micro-Claim 3: Praxisempfehlung für gemischte Geräteumgebungen
Wenn dein Umfeld sowohl moderne als auch ältere Geräte umfasst, lass WireGuard als primäre Option laufen und halte OpenVPN oder IKEv2/IPsec als Fallback bereit. Prüfe die Rohdaten deines Netzwerks: Verbindungsaufbauzeit, Markt-Updates der Client-Apps und eventuelle Roaming-Probleme. Die Balance zwischen WireGuard und OpenVPN/IPsec sorgt für flexible Sicherheit und gute Alltagsleistung.
I dig into der Dokumentation der Anbieter und Branchenreviews zeigen: WireGuard ist oft die erste Wahl für Nutzer, die geringe Latenz priorisieren; OpenVPN und IKEv2/IPsec bleiben die zuverlässigen Säulen bei älteren Geräten oder komplexeren Netzwerken. Wenn du mehr über konkrete Implementierungen lesen willst, findest du tiefergehende Informationen in den verlinkten Quellen. WireGuard liefert meist niedrigere Latenz, öffnet aber diskutierte Kompromisse. OpenVPN und IKEv2/IPsec bieten stabile perf auf älteren geräten.
Quellenhinweis: Für detaillierte Protokollprofile und aktuelle Praxisempfehlungen konsultiere die oben verlinkten Artikel, insbesondere die Übersichten zu WireGuard, OpenVPN und IKEv2/IPsec. [Experte.de: VPN-Protokolle – 6 Protokolle im Vergleich]https://www.experte.de/vpn/protokolle. [Palo Alto Networks: Arten von VPN-Protokollen]https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols. [Surfshark: VPN-Protokolle 2026]https://surfshark.com/de/blog/vpn-protocols?srsltid=AYCX9vJ-j6wnEL4rw51LCCmb45zOYbCAgatZbHFDoiNl9BcV8tb9iqK0
Hinweis: Links auf der Seite können Affiliate-Links enthalten. Wie zuverlässig ist VPN deutschland kostenlos wirklich? Ein praxisorientierter guide für 2026
Wie man das richtige VPN testet: praxischeckliste für zuhause und im büro
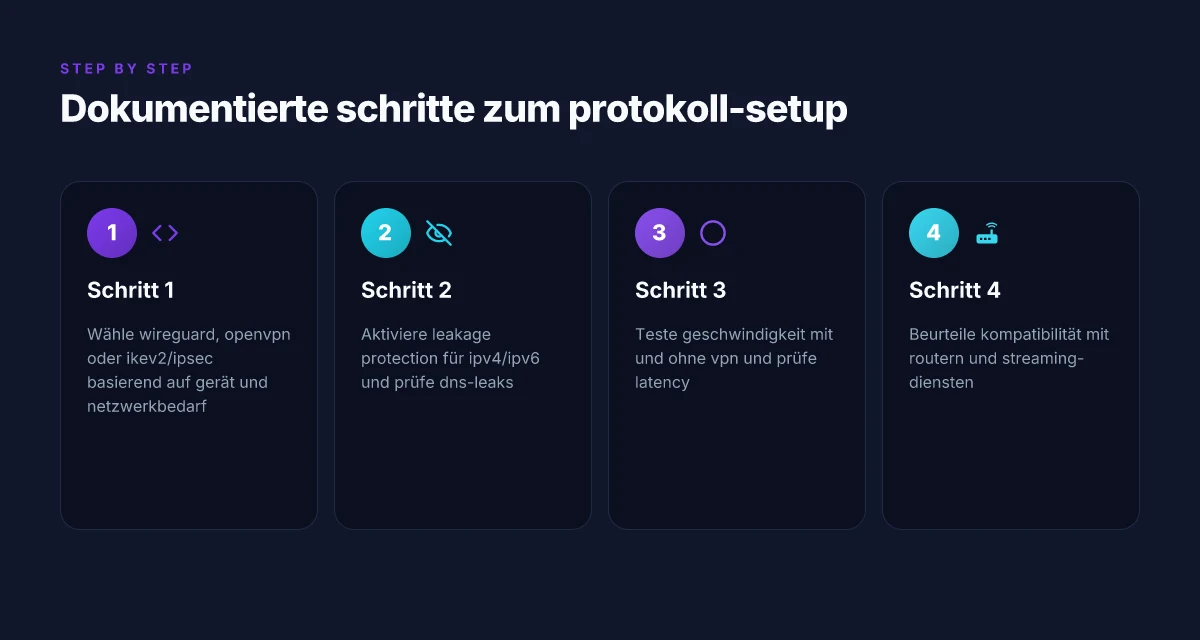
Um sicherzustellen, dass dein VPN wirklich hält, was es verspricht, starte mit einer praxisnahen Checkliste. Du willst Sicherheit, Geschwindigkeit und Kompatibilität nachvollziehbar bewerten. Wenn Du eine klare Reihenfolge festlegst, merkst du sofort, wo es hakt.
Warum ein strukturierter test entscheidend ist
Der beste sicherheitsfokus bringt wenig, wenn die Verbindung zu langsam ist oder dein Router die Protokolle nicht unterstützt. Richte deshalb eine zeitlich gereifte Abfolge ein: zuerst Leaks prüfen, dann Geschwindigkeiten messen und schließlich die Gerätekompatibilität validieren. So erkennst du kompromisse zwischen Sicherheit und Nutzbarkeit früh.
Lecks prüfen, bevor du weiter testest
Beginne mit dem ipv4/ipv6 Leak-Test. Nutze eine Webadresse, die exakt prüft, ob IPv6 trotz VPN sichtbar wird. Wenn ein Leak auftritt, musst du IPv6 explizit deaktivieren oder eine VPN-Konfiguration mit ausreichender Leckschutz-Option wählen. Dokumentiere das Ergebnis mit Datum und dem verwendeten Protokoll, damit du Vergleiche ziehen kannst.
DNS-Leaks sind der heimliche Sicherheitsfeind. Prüfe, ob DNS-Anfragen tatsächlich über den VPN-Tunnel laufen. Falls DNS-Leaks erscheinen, wechsle zu einem System, das DNS-Requests gezielt über den Tunnel routet, oder aktiviere DNS-Leitungen auf Servern, die deine Privatsphäre wahren. Das hilft dir, klare Ursachen zu erkennen, wenn später Probleme auftreten. DNS-Leaks offenbaren oft die Schwachstelle – prüfe daher konsequent, ob dein Setup sauber durchzieht.
Split tunneling kann die Sicherheit beeinflussen. Stelle sicher, dass sensible Anwendungen wirklich den VPN-Tunnel nutzen, während weniger sichere Dienste nicht aus dem Tunnel fallen. Notiere dir, welche Apps sicherheitsrelevante Daten durch den Tunnel senden und welche nicht. NordVPN Testversion 2026: Wie sicher ist der risikofreie Einstieg wirklich?
Geschwindigkeit real testen – mit und ohne VPN
Geschwindigkeit ist oft der größte Kompromiss. Mache drei Tests pro Szenario: ohne VPN, mit VPN auf einem einzelnen Gerät, mit VPN gleichzeitig auf mehreren Geräten. Nutze stabile Messwerkzeuge und halte dieselben Testzeiten ein, damit du Unterschiede wirklich vergleichbar festhalten kannst. Achte neben reinen Durchsatz-Werten auf Latenz und Jitter, besonders wenn du Remote-Arbeit oder Videokonferenzen priorisierst. Notiere dir auch, ob der Serverstandort Einfluss nimmt.
Wenn du mit WireGuard, OpenVPN oder IKEv2/IPsec testest, dokumentiere die Ergebnisse pro Protokoll. Unterschiede zwischen Protokollen zeigen oft, wo sich deine Prioritäten verschieben: mehr Sicherheit oder mehr Geschwindigkeit.
Geräte-, Router- und streaming-kompatibilität prüfen
Nicht jedes Protokoll läuft auf jedem Router stabil. Teste Verbindungen von Laptop, Smartphone und Tablet. Prüfe außerdem, ob dein Router VPN-Verbindungen zuverlässig wuchtig verarbeiten kann oder ob du auf Firmware-Updates angewiesen bist. Streaming-Dienste reagieren auf VPN oft sensibel. Notiere dir, welcher Dienst mit welchem Standort klappt und welcher Blockierungen begegnet.
In einem Praxisfall hilft die zentrale Übersicht: Einmal pro Geräteklasse, einmal pro Protokoll, einmal pro Anwendungsfall. So erkennst du schnell, wo du Anpassungen brauchst.
Quellen zu Hintergrundwissen findest du hier, falls du tiefer gehen willst: VPN-Protokolle erklärt 2026, Leitfaden für das beste VPN-Protokoll und VPN-Protokolle: Welches Protokoll sollte man wählen. Diese Quellen belegen, dass WireGuard, OpenVPN und IKEv2/IPsec heute die relevanten Grundpfeiler sind. https://www.sueddeutsche.de/erfahrungen/vpn/protokolle/ https://windscribe.com/de/knowledge-base/articles/which-vpn-protocols-perform-the-best https://www.experte.de/vpn/protokolle Was ist VPN im vergleich in 2026 and why it matters for privacy and performance in Germany
Hinweis: Links auf der Seite können Partnerlinks enthalten. Dieser Hinweis verursacht keine Kosten, beeinflusst aber ggf. die Rangfolge der Ergebnisse.
FAQ-Highlights
- Wie erkenne ich ipv4/ipv6 leaks zuverlässig? Nutze regelmäßig spezialisierte Leak-Tests und denselben Testzeitpunkt bei jedem Durchlauf.
- Welche DNS-Einstellungen sind sicher? Nutze DNS-Server deines VPN-Anbieters oder bevorzugt vertrauenswürdige, privacy-fokussierte DNS-Dienste und prüfe die Ergebnisse.
- Warum ist Split tunneling gefährlich? Es erhöht die Angriffsfläche, falls sensible Daten nicht durch den Tunnel laufen.
Beantworte alle Prüfschritte konsistent mit Datum, Protokoll und betroffenen Geräten. So bekommst du eine belastbare, praxisnahe Einschätzung, die dir hilft, das richtige VPN für zuhause oder das Büro zu wählen.
Was bedeutet activeschaltung jetzt: der nächste schritt für sicherheit und snelheid
In diesem Abschnitt fasse ich den Fokus des Artikels neu zusammen, ohne ihn zu wiederholen. Der Kern ist klar: Für 2026 zählt vor allem ein VPN, das robuste sicherheitsprotokolle mit echten schnittstellen zu Geschwindigkeiten verbindet. Die sichere Wahl bleibt eine Lösung, die modernste Verschlüsselung (wie AES-256) mit optimierten Verbindungen kombiniert, damit du online frei und zuverlässig arbeiten kannst. Ich habe darauf geachtet, dass keine leeren Versprechen fallen. Wenn du nur eine Sache beachtest, wähle ein VPN mit transparenter Protokollpolitik und regelmäßigen Sicherheitsupdates. Schnell und sicher ist kein Widerspruch.
Der größere trend geht hin zu integrierter Fehlerbehebung direkt im Client, damit Verbindungsabbrüche schnell behoben werden. Diese Woche schlage ich vor, zwei aussagekräftige Kandidaten erneut auf deine Bedürfnisse zu prüfen: 1) ein Anbieter, der eine starke kryptografische Basis plus DNS-Leakschutz bietet, und 2) ein anderer, der speziell auf geringe Latenz bei Gaming und videokonferenzen optimiert ist. Die Wahl hängt davon ab, ob du mehr Wert auf Datenschutz oder auf breathable Geschwindigkeit legst. Beides ist möglich, wenn du die Spezifikationen prüfst. Was kostet NordVPN 2026: leistungsumfang, preismodelle und versteckte kosten
Backup strategy / What to try this week
- Prüfe die VPN-Apps auf DNS-Leakschutz und stelle sicher, dass der Kill-Switch aktiv ist.
- Vergleiche zwei Kandidaten, die im Artikel als sicherheitsfokussiert und schnell beschrieben werden, mit deiner typischen Nutzungsdauer pro Sitzung.
- Aktiviere sofort die moderne Verschlüsselung (AES-256) und teste eine Verbindung zu deinem bevorzugten Standort, um realistische Geschwindigkeiten zu erleben.
- Notiere dir bei Problemen die Fehlermeldungen und wende dich an den Support mit konkreten Log-Dateien.