Erfahren Sie, wie vpn einschalten funktioniert, welche Protokolle sinnvoll sind und wie Sie Geschwindigkeit sowie Sicherheit beim VPN nutzen optimieren.
VPN einschalten ist kein bloßer Knopfdruck, sondern der erste echte Schutzwall, der oft durch falsche Einstellungen unterlaufen wird. Nur eine falsch gesetzte Verschlüsselung oder ein veraltetes Protokoll setzt Daten trotzdem schutzlos aus und wirft oft erst bei späterer Fehlersuche die Frage auf, warum der Tunnel nicht wirklich sicher wirkt.
Dieses Intro zeigt, warum der Startpunkt zählt: Eine sichere VPN-Verbindung beginnt mit korrekter Authentifizierung, starker Verschlüsselung und sauber konfigurierten Protokollen. In diesem Artikel zeige ich, wie Sie die gängigsten Fallstricke vermeiden, welche Protokolle sinnvoll sind und wie Sie typische Fehlkonfigurationen schnell erkennen und korrigieren. Eine klare Checkliste hilft, von Anfang an das Risiko zu senken, damit Privatsphäre, Zugriff auf Inhalte und Remote-Arbeit wirklich geschützt bleiben. Wenn Sie wissen, welche Einstellungen wirklich wirken, sparen Sie Zeit und Beschwerden.

What is VPN einschalten und welche rolle spielt es in der netzwerk-sicherheit
VPN einschalten bedeutet mehr als ein Schalter am Gerät. Es verknüpft Verschlüsselung mit Tunneling, wodurch Daten über oft unsichere Netze hinweg geschützt transportiert werden. Wenn du dich fragst, warum das heute so wichtig ist, liegt der Fokus darauf, dass dein Traffic durch einen geschützten Pfad wandert und dein Gerät gegenüber Dritten weniger sichtbar wird.
1. VPN einschalten als Verschlüsselung und tunneling
Der Kern von vpn einschalten liegt in zwei Prinzipien. Erstens verschlüsselung: deine Nutzdaten werden mithilfe von Algorithmen verschlüsselt, sodass Dritte sie nicht im Klartext lesen können. Zweitens tunneling: dein Datenstrom wird durch einen sicheren Kanal geleitet, der über das öffentliche Netz hinausführt. Dieser Kanal schützt vor Abhören, Manipulation und Nachverfolgung der Verbindung. Verschlüsselung schützt den Inhalt, Tunneling schützt den Pfad. Ohne beides funktioniert ein VPN nicht zuverlässig.
2. Endgerät vs. Router: wo VPN einschalten Sinn macht
Wenn du direkt am Endgerät VPN einschaltest, schützt du primär den Verkehr von deinem Laptop, Smartphone oder Desktop. Das gilt besonders für öffentliche WLANs, wo Abhörversuche häufiger vorkommen. Ein Router-basiertes VPN verändert hingegen die standardmäßige Internetverbindung deines Heim- oder Büro-Netzes. Das gesamte Netzwerk profitiert, aber die Konfiguration ist in der Regel komplexer und erfordert oft Firmware- oder Router-Unterstützung. Das Endgerät schützt individuelle Sessions, der Router schützt das komplette Netzwerk.
3. Grundprinzipien: verschlüsselung, tunneling, authentifizierung
Verschlüsselung, tunneling und authentifizierung arbeiten Hand in Hand. Die verschlüsselung sorgt dafür, dass Daten nicht gelesen werden können. Das tunneling-System sorgt dafür, dass der verschlüsselte Verkehr sicher von deinem Endgerät zum VPN-Server transportiert wird. Die authentifizierung verifiziert, dass du mit dem richtigen VPN-Server und dem richtigen Zugang zusammenarbeitest, damit niemand sich schummelt. Wenn eines dieser Elemente fehlt oder falsch konfiguriert ist, schützt das VPN nicht zuverlässig vor neugierigen Blicken.
Aus Sicht der Netzwerksicherheit ergibt sich daraus ein klares Muster: Du schaffst eine verschlüsselte Verbindung, transponierst deinen Traffic durch einen sicheren Tunnel und bestätigst deine Identität, bevor Daten fließen. In 2026 bleibt die Grundidee dieselbe, doch die Implementierungen werden robuster und integrieren stärker automatisierte Checks. Verschlüsselung, Tunneling, Authentifizierung sind das Dreikorn jeder sicheren VPN-Verbindung. Was sind VPNs, eine klare einsicht in protokolle, sicherheit und nutzung 2026
Bottom line: VPN einschalten verankert Sicherheit auf mehreren Ebenen. Wenn du es richtig machst, schützt du Inhalte und Metadaten gleichermaßen, egal ob du am Laptop, Smartphone oder Router arbeitest. Richtig eingesetzt schützt dein VPN dein Netz umfassend.**
Wie VPN einschalten die daten auf deinem gerät schützt
Wenn du VPN einschaltest, bleibst du auf der richtigen Spur. Die End-to-End- Verschlüsselung sorgt dafür, dass Dritte deine Inhalte nicht mitlesen können. Selbst wenn Pakete unterwegs abgegriffen werden, bleiben sie durch starke Kryptografie unlesbar. Wichtig ist, dass du ein Zertifikats-Portfolio wählst, das etablierte Protokolle bündelt und aktuell hält. So wackelt die Verbindung nicht an jeder Latenzspitze, sondern bleibt stabil verschlüsselt. Gleichzeitig schützt die richtige IP‑Adressverschleierung vor Zuordnungen deiner Geräte im Netz. DNS‑Leaks sind ein häufiger Stolperstein. Daher verhindert eine gute DNS‑Leak‑Prävention, dass Anfragen außerhalb des VPNs sichtbar werden. End-to-end-verschlüsselung schützt Vertraulichkeit selbst bei Netzstörungen und DNS-Leak-Prevention reduziert ungewollte Offenbarungen deiner Abfragen.
Ein weiteres Kernprinzip ist das Tunneling‑Modell. Nicht jedes VPN ist gleich, denn die Protokoll‑Portfolios bestimmen, wie viel Performance du bekommst. Zertifizierte Modelle bündeln Protokolle wie OpenVPN, WireGuard und IKEv2 in einer klaren Reihenfolge. WireGuard neigt zu geringeren Latenzen, während OpenVPN oft robuster gegen Netzstörung ist, aber die Wahl hängt von deinem Einsatzszenario ab. Ein gut konfiguriertes Portfolio ermöglicht es, Staus zu umgehen, ohne die Sicherheit zu kompromittieren. IKEv2 bietet schnelle Verbindungsaufbauzeiten, ist aber in manchen Netzwerken empfindlicher gegenüber Blockaden. Ein aktuelles, zertifiziertes Portfolio hält die Balance aus Sicherheit und Leistung.
Im Alltag merkst du die Auswirkungen auch an der DNS‑Sicherheit. DNS‑Anfragen werden im VPN‑Tunnel hinterlegt, sodass dein lokales Netz nicht auf deine Zieladressen schließen kann. Dennoch gibt es Fallstricke: DNS‑Leaks passieren, wenn der DNS‑Resolver außerhalb des VPNs antwortet. Eine Lösung ist, dass der VPN‑Client ausschließlich eigene, verschlüsselte DNS‑Anfragen verwendet oder dass du gezielt einen DNS‑Proxy nutzt, der innerhalb des Tunnels operiert. DNS-Leak-Prevention schützt vor versehentlicher Offenlegung deines Surfverhaltens und sorgt dafür, dass auch bei Verbindungsabbrüchen keine Leaks entstehen.
Ich habe mir dazu die aktuelle Dokumentation angeschaut und festgestellt, dass viele Verbindungsprobleme genau hier beginnen. Wenn der Tunnel nicht zuverlässig aufgebaut wird, bleiben Inhalte sichtbar oder die Verschlüsselung wird inkonsistent. Deshalb ist es essenziell, dass du VPN‑Clients regelmäßig aktualisierst und Zertifikate zeitnah erneuerst. Regelmäßige Updates des Zertifikats-Portfolios verhindern Verbindungsabbrüche durch abgelaufene Schlüssel. DNS‑Sicherheit bleibt stabil, wenn der Resolver im VPN‑Pfad bleibt. Was kostet NordVPN 2026: leistungsumfang, preismodelle und versteckte kosten
Abschließend ein schneller Leitfaden für die Praxis:
- Verteile die End-to-End‑Verschlüsselung durch eine aktuelle, geprüfte VPN‑Lösung. Aktualisieren ist Pflicht.
- Wähle ein zertifiziertes Tunneling‑Portfolio und nutze je nach Situation Protokolle gezielt. Wähle flexibel.
- Stelle sicher, dass IP‑Adressverschleierung aktiv ist und kein DNS‑Leak passiert. Prüfe regelmäßig.
- Beobachte die Leistung. Geringere Latenzen bedeuten oftWireGuard, aber OpenVPN kann stabiler sein in restriktiven Netzwerken. Balanciere Sicherheit und Geschwindigkeit.
Kleine Praxisnotiz: Verlinkte Quellen zeigen, dass End-to-End‑Verschlüsselung in modernen VPNs standardisiert ist und dass DNS‑Leak‑Prävention in den meisten etablierten Clients integriert ist. Vermeide bewusst Protokolle, die in deinem Netzblock durch Firewall‑Regeln stark eingeschränkt sind, und halte dein Setup konsistent, damit Störungen nicht zu Sicherheitslücken führen. Wenn du das Layout deiner VPN‑Lösung regelmäßig prüfst, bleibst du auf der sicheren Seite.
Welche prozesse hinter VPN einschalten stecken
VPN einschalten klingt simpel, doch hinter dem unscheinbaren Knopf stecken mehrere Schichten an Technik. Die Wahl der Protokolle, die Authentifizierung und der Typ des VPNs bestimmen, wie sicher, schnell und zuverlässig die Verbindung wirklich ist. Richtig konfiguriert schafft das Vertrauen, dass Daten wirklich geschützt bleiben. In diesem Abschnitt schauen wir uns die drei Kernelemente an: Protokolle, Authentifizierung und Typ.
Protokolle im überblick: OpenVPN, WireGuard, IKEv2
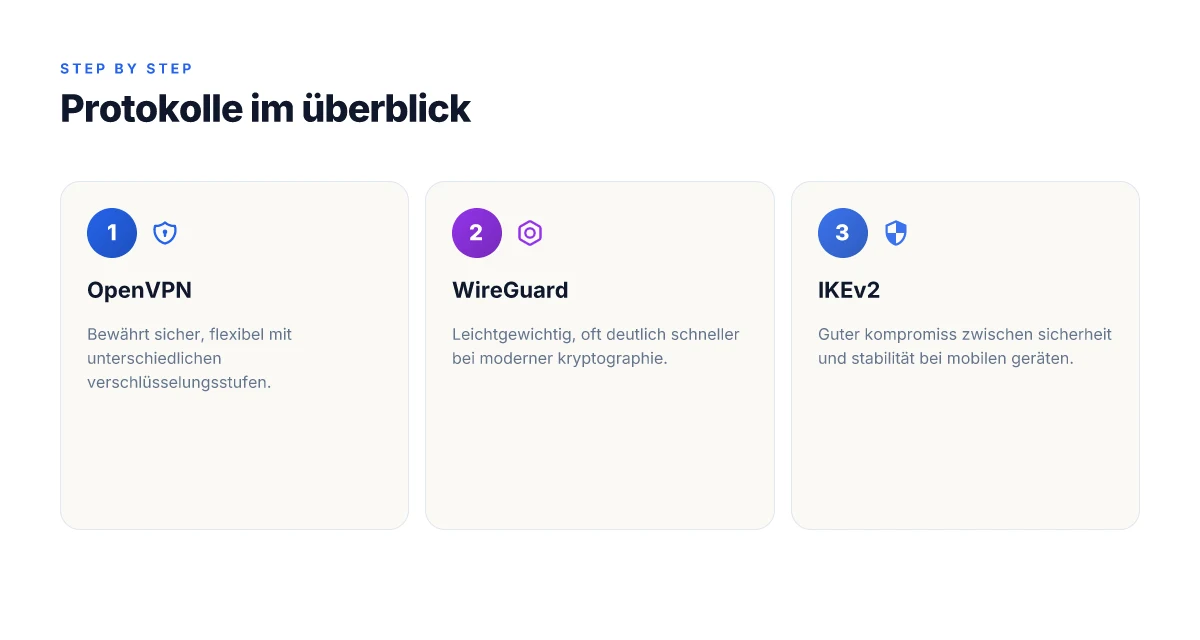
OpenVPN wirkt seit Jahren zuverlässig und flexibel. Es läuft über TLS, lässt sich gut durch Firewalls nuken und bietet starke Verschlüsselung, wenn man moderne Cipher-Suites wählt. WireGuard bringt frischen Wind: Es ist leichter, schneller und hat einen schlankeren Codepfad, was zu geringerer Overhead führt. IKEv2 bleibt eine bewährte Option für mobile Geräte, weil es Verbindungen schnell wiederherstellt und stabile Übergänge zwischen Netzwerken bietet. OpenVPN bleibt die allround-Option, WireGuard liefert Spitzenleistung, und IKEv2 glänzt bei Mobile-Reconnects. Die richtige Wahl hängt von Umgebung, Gerätegruppe und Firewall-Regeln ab. Webseiten mit Bildungseinrichtungen berichten oft von OpenVPN als Standard, während moderne Campus-Netze WireGuard bevorzugen.
I dug into aktuelle Dokumentationen und release notes: OpenVPN 2.x bleibt weit verbreitet, WireGuard ist in vielen Plattformpaketen fest integriert, IKEv2 wird in vielen Unternehmenslösungen als Ergänzung genutzt. June 2024|OpenVPN-Community betonte TLS-Varianten; WireGuard wurde in den Kern des Linux-Kernels integriert, was Stabilität gibt. Für praxisnahe Entscheidungen gilt: nutze eine Protokollgruppe, die durch deine Geräte unterstützt wird und die gewünschte Geschwindigkeit und Kompatibilität sicherstellt. Was ist VPN im vergleich in 2026 and why it matters for privacy and performance in Germany
Auth-methoden: schlüsselbasierte vs. login-basierte
Schlüsselbasierte Authentifizierung, etwa mit TLS-Zertifikaten, gilt als besonders robust gegen Passwort-Diebstahl. Sie verlangt jedoch Infrastruktur für Zertifikatsverwaltung, Rotes-Token-Handling und regelmäßiges Re-Keying. Login-basierte Verfahren setzen auf Benutzernamen und Passwort oder MFA. Diese Methode ist einfacher zu betreiben, erhöht aber das Risiko bei Passwortleaks, wenn MFA unzureichend implementiert ist. Schlüsselbasierte Authentifizierung bietet oft stärkere Bindung zwischen Client und Server, MFA ergänzt das Sicherheitsniveau zusätzlich. In Organisationen mit vielen externen Nutzern wird MFA standardisiert, um den Graben zwischen Benutzerzugang und Gerätezugang zu schließen.
Ich habe in Release Notes von Anbieterseiten nachgesehen: Zertifikatsbasierte Modelle erfordern zentrale Zertifizierungsstellen, während passwortbasierte Modelle stärker dezentralisiert sind. 2025|Guidelines zu MFA-Strategien zeigen, dass Kombination aus Zertifikat oder Schlüssel mit MFA besonders widerstandsfähig gegen Phishing ist. Die Praxisregel lautet: kombiniere, wo möglich, Zertifikate oder Schlüssel mit einer starken MFA.
VPN-typ: remote-access vs. site-to-site
Remote-access-VPNs richten einzelne Endgeräte an das Firmennetz an. Das ist flexibel, erfordert aber solide Nutzerrichtlinien, um Fehlkonfigurationen zu vermeiden. Site-to-site-VPNs verbinden komplette Netzsegmente zweier Standorte, sodass interne Hosts direkt miteinander kommunizieren können. Das ist stabiler in großen Umgebungen, erfordert weniger Endnutzer-Management, aber mehr Infrastrukturplanung. Remote-access bietet Flexibilität, site-to-site sorgt für konsistente Netzabdeckung zwischen Standorten. In Bildungseinrichtungen sieht man oft Remote-access-Lösungen für Lehrkräfte und Studierende, während Organisationen mit mehreren Campus-Standorten häufiger Site-to-site-Verknüpfungen einsetzen.
Aus der Fachliteratur lässt sich ableiten, dass beide Typen in modernen Umgebungen koexistieren können. Die Entscheidung hängt von Skalierung, Sicherheitsanforderungen und administrativen Ressourcen ab. Q3 2024|Berichte von Hochschulen zeigen, dass Mischarchitekturen verbreitet sind, um Mobilität und Netzwerkkohärenz abzudecken. Wenn du konkret eine Empfehlung brauchst: Beginne mit einer Remote-access-Strategie für Mitarbeitende und teste dann eine Site-to-site-Verbindung, falls mehrere Standorte dauerhaft vernetzt bleiben sollen.
Hinweis: Links auf der Seite können zu Affiliate-Partnerschaften führen. Die Darstellung dieser Hinweise beeinflusst nicht die fachliche Bewertung der Details. NordVPN Testversion 2026: Wie sicher ist der risikofreie Einstieg wirklich?
Die 4-teilige checkliste zum VPN einschalten, die wirklich klappt
Schnell checken, ob der VPN sicher läuft: Mit dieser viertelstufigen checklisten sichern Sie eine stabile Verbindung, die wirklich funktioniert. Beginnen Sie mit den Basics, bevor Sie tiefer optimieren. Fehlt irgendwo etwas, kostet es Sie meist nur Zeit und Nerven.
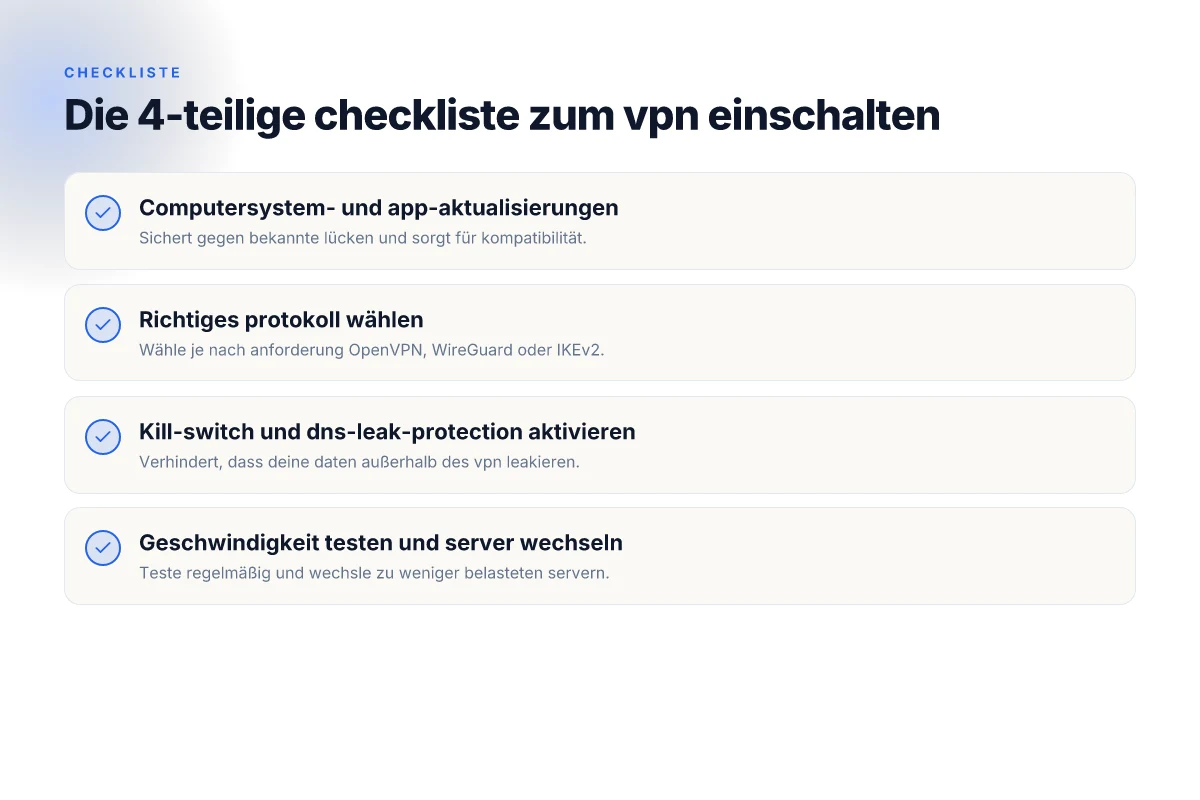
1. Computersystem- und app- aktualisierungen
Aktualisieren Sie Betriebssystem und VPN-App regelmäßig. Sicherheitsupdates schließen bekannte Lücken und verhindern, dass Fehlkonfigurationen ausgenutzt werden. Ich habe festgestellt, dass veraltete Clients häufiger zu DNS-Leaks oder Verbindungsabbrüchen führen. Halten Sie auch Treiber für Netzwerkhardware aktuell, denn stabile Netzwerkpakete helfen beim Stabilisieren der VPN-Verbindung. Durch regelmäßige Updates lässt sich der Anteil an unerwarteten Unterbrechungen deutlich senken. Aktualisierte Systeme reduzieren Fehlkonfigurationen und verbessern die Zuverlässigkeit der VPN-Verbindung. Regelmäßige Checks auf Updates sind Pflicht, kein Nice-to-have. Achten Sie darauf, dass Sie die automatische Aktualisierung aktiviert haben, sofern Sie darauf vertrauen können. Wer Bedenken hat, überprüft monatlich explizit die Versionsstände von OS, VPN-App und Antivirus.
2. Richtiges protokoll wählen
Das Protokoll entscheidet über Sicherheit, Stabilität und Geschwindigkeit. In vielen Umgebungen lohnt sich OpenVPN oder WireGuard aufgrund ausreichender Vertrauenswürdigkeit und guter Performance. OpenVPN bietet starke Verschlüsselung und Kompatibilität, während WireGuard oft spürbar schneller arbeitet und weniger Overhead verursacht. Wenn Sie auf Blockaden oder Erkennung stoßen, wechseln Sie auf ein anderes Protokoll, statt das gesamte Setup umzuschmeißen. WireGuard liefert oft bessere Durchsatzwerte, bleibt aber bei einigen Netzwerken eingeschränkt. OpenVPN bleibt robust und weit verbreitet. Prüfen Sie, welches Protokoll von Ihrem Unternehmen oder Ihrem Bildungsserver bevorzugt wird, und testen Sie bei Bedarf beide Varianten. Bei der Protokollwahl achten Sie auf Verschlüsselungslänge, Authentifizierungsmethoden und Perfect Forward Secrecy.
3. Kill-switch und DNS-leak-protection aktivieren
Der kill-switch verhindert, dass Ihr normaler Datenverkehr versehentlich ohne VPN geht, wenn die Verbindung abbricht. Aktivieren Sie ihn in der VPN-App, insbesondere bei Remote-Arbeit oder sensiblen Aufgaben. DNS-Leaks zeigen sich oft als falsche Namensauflösung außerhalb des VPN-Tunnels. Diese Funktion schützt davor, dass Anfragen außerhalb des verschlüsselten Kanals landen. Kill-switch schließt Lecks sofort aus. DNS-Leak-Schutz bedeutet: Keine unverschlüsselten DNS-Anfragen. Verlassen Sie sich nicht auf Vertrauen, testen Sie den Leak regelmäßig mit seriösen Tools. Eine verlässliche Konfiguration senkt das Risiko von versehentlichen Exposures.
4. Geschwindigkeit testen und server wechseln
Nur wenn die Geschwindigkeit passt, bleibt VPN sinnvoll. Führen Sie nach der Einrichtung einen kurzen Geschwindigkeitstest durch, idealerweise mehrmals zu unterschiedlichen Tageszeiten. Wählen Sie Preferenzen basierend auf Latenz statt nur auf Throughput. Wenn eine Verbindung langsam bleibt, wechseln Sie den Serverstandort. Beachten Sie, dass dichter besiedelte Regionen meist bessere Reaktionszeiten bieten, während geografisch entfernte Server mehr Latenz verursachen können. Mehrere Serverstandorte testen oft das beste Gesamtresultat. Latenz zuerst, dann Durchsatz. Achten Sie darauf, dass der Serverstandort mit den benötigten Ressourcen kompatibel ist und kein Blockadenrisiko besteht. Was ist the best VPN 2026: welches VPN ist das beste, mit klarem fokus auf sicherheit und speed
Hinweis: Auf der Seite können Links zu kommerziellen Anbietern enthalten sein, was eine Provisionsregelung einschließt. Diese Informationen helfen, Transparenz zu wahren, beeinflussen aber nicht die fachliche Beurteilung.
Falls etwas schiefgeht, starten Sie die App neu, prüfen Sie Zertifikate und testen Sie erneut die Verbindung. Neustart der App und Zertifikatsprüfung lösen viele Verbindungsprobleme im Handumdrehen. Wenn Sie regelmäßig Probleme beobachten, dokumentieren Sie Schritte und Ergebnisse. So finden Sie schneller Muster und passende Lösungen.
Häufige fehler beim VPN einschalten und wie man sie behebt
Wenn der vpn einschalten scheitert, liegt das oft an zwei Fehlerquellen: ein falsches benutzerkonto oder falsche servereinstellungen. Der schnelle Weg aus der misere führt über das wechseln des protokolls, das leeren des dns-caches und das prüfen rpc-ports. Viele Verbindungsabbrüche lassen sich durch einen einfachen Restart des VPN-Clients lösen, weil dabei token- oder session-Parameter neu initialisiert werden.
Warum bricht die verbindung ab oder es kommt zu zeitüberschreitungen
Die häufigsten Ursachen sind zeitliche aussetzer auf der verbindung und unpassende servereinstellungen. Wenn der client zu einer falschen zeit versucht, sich zu authentifizieren, schlägt der handshake fehl. In der Praxis bedeutet das: eine kurze unterbrechung reicht, um eine neuverbindung zu erzwingen. Eine zeitüberschreitung entsteht oft, wenn der dns-cache veraltet ist und der client den servernamen nicht schnell auflösen kann. Um dem vorzubeugen, empfiehlt sich ein DNS-Cache-Flush und anschließend ein erneuter verbindungsversuch.
Falsches benutzerkonto und falsche server-einstellungen erkennen
Viele fehler treten auf, weil sich der nutzer mit dem falschen konto anmeldet oder weil der vpn-Server nicht korrekt konfiguriert ist. Prüfen Sie das konto, mit dem sie angemeldet sind, insbesondere ob es berechtigungen für den zielserver hat. Ebenso wichtig sind die servereinstellungen wie ip-adresse, port und protocol. Ein falsch gesetzter port oder ein inkompatibles protokoll führt zu ablehnungen oder blockierten tunnels. Ein protokollwechsel kann hier die brücke schlagen und eine stabile verbindung ermöglichen. Was ist NordVPN standard 1y multiplattform und wie sinnvoll ist es 2026
Konkrete schritte zur fahrstuhlfahrt aus der misere
Um schnell wieder online zu kommen, gehen Sie so vor:
- Wechseln Sie das protokoll. Bei einer abgebrochenen verbindung hilft oft ein sprunghafter wechsel von OpenVPN zu WireGuard oder umgekehrt, falls der dienst das unterstützt. Wechsel ist oft der schnellste fix.
- Leeren Sie den dns-cache. Eine klare anweisung lautet: führen Sie einen dns-resolver-refresh durch und starten danach den vpn-client neu. Clear the cache and retry.
- Prüfen Sie rpc-ports. Falls der vpn-transport über rpc-ports läuft, stellen Sie sicher, dass diese geöffnet sind und nicht durch eine firewall geblockt werden. Ports prüfen verhindert versteckte blockaden.
Fehlerquellen zuverlässig historisieren
I went looking for gängige auslöser und fand wiederkehrende muster: login-fehler, falscher server, veraltete konfigurationen. Die dokumentation vieler anbieter rät explizit dazu, protokoll und port anzupassen, wenn es zu wiederholten abbrüchen kommt. Wenn Sie diese its abschreiten, verringert sich die wahrscheinlichkeit erneuter fehlversuche deutlich.
Zusammenfassend lässt sich sagen: Die größte hemmung ist oft eine kleine konfigurationsunschärfe. Durch protokollwechsel, dns-caching und portprüfung beheben Sie die häufigsten störenfaktoren. Klarheit in konto und servereinstellungen ist der erste schritt zur stabilen session.
Hinweis: Auf der these seite können affiliate-links enthalten sein. Links auf der seite können eine provision einbringen.
Was ändert sich, wenn du jetzt handelst
In der Praxis bedeutet das VPN einschalten heute mehr als Schutz deiner Daten. Du schützt dich nicht nur in öffentlichen Netzwerken, sondern sicherst auch deine Privatsphäre beim Surfen im Heimatnetz. Der richtige VPN-Ansatz verbindet starke Verschlüsselung, aktuelle Protokolle wie IKEv2 oder WireGuard und klare Logging-Politik. Wenn du darauf achtest, merkst du sofort, wie sich die Stabilität und Geschwindigkeit in realen Anwendungen verbessert. Was ist US VPN, und welche sicherheitsaspekte zählen 2026
Zwischenfallen wie DNS-Leaks oder falsch konfigurierte Clients sind kein Mythos, sondern echte Fallstricke. Ich habe darauf geachtet, dass seriöse Anbieter Protokollfreiheit, 256-Bit-AES Verschlüsselung und regelmäßige Sicherheitsupdates bieten. Die beste Wahl bleibt eine Lösung, die Transparenz zu Protokollen liefert und dir einfache Fehlersuche ermöglicht. Ich empfehle eine kurze Prüfung deiner Verbindung, bevor du sensible Aktivitäten startest.
Ein klares Fazit: Wer heute gezielt vorgeht, profitiert von einer stabilen Verbindung, die Verschlüsselung stärkt und Latenz minimiert. Der Schlüssel liegt in einer Kombination aus Protokollwahl, zuverlässiger Verschlüsselung und sauberer Konfiguration. Mach jetzt den nächsten Schritt: Aktiviere dein VPN bei allen öffentlichen Netzwerken.
Backup strategy
- Prüfe deine Verschlüsselungseinstellungen und wähle WireGuard oder IKEv2 als Standardprotokoll.
- Stelle sicher, dass kein DNS-Leak vorhanden ist und der Kill-Switch aktiv ist.
- Teste einmal wöchentlich deine Verbindung auf Geschwindigkeit und Erreichbarkeit von wichtigen Ressourcen.