vpn im vergleich 2026: verständlich erklärt, welche sicherheitsaspekte, protkolle und architekturen relevant sind. praxisnaher leistungsscheck für deutschland.
VPN im vergleich 2026 zeigt klare Unterschiede in sicherheit, Protokollen und architektur, die im realen einsatz zu messbaren konsequenzen für performance und datenschutz führen. TLS/DTLS, WireGuard oder OpenVPN beeinflussen verschlüsselung, latenz und stabilität, je nach arbeitslast und gerätelandschaft. Nicht jeder anbieter ist transparent bei logs, kill-switch oder multi-hop, und wer sich blind auf marketing verlässt, zahlt später mit mehr ausfällen und weniger kontrolle.
Dieser artikel prüft genau, welche architektur hinter einem vpn steckt, welche protokoll-entscheidungen wirklich sinn machen und wo nutzer in deutschland konkrete risiken sehen. Seit 2024 beobachten experten eine verschärfte regulatorik und längere heuristiken bei verbindungstests, daher zählt, wie schnell sich eine lösung an echte arbeitslast anpasst. Am ende beurteilst du anhand deiner nutzerbasis, welches modell wirklich zuverlässig ist und welche falle grausam teuer wird.

VPN im vergleich 2026: warum sicherheit, protokolle und architektur jetzt entscheidend sind
Ein realistischer Blick zeigt: Sicherheit, Protokolle und Architektur bestimmen, wie gut ein vpn schützt und welche Leistung Nutzer erleben. Die richtige Kombination aus Protokoll, Verschlüsselung und geografischer Verteilung macht den Unterschied zwischen stabilem Stream und plötzlichen Abbrüchen.
Wie VPN-protokolle datenströme sicher verschlüsseln
VPN-Protokolle legen fest, wie Datenpakete verschlüsselt und über das Netz transportiert werden. WireGuard bietet aktuell eine schlanke, moderne Grundlage mit schnellerem Handshake und geringem Overhead. OpenVPN bleibt robust und gut dokumentiert, erfordert aber mehr CPU-Belastung. IKEv2/IPsec koppelt Stabilität mit guter Wiederverbindungsfähigkeit bei Wechseln von Netzwerken. Wichtig ist, dass Protokolle aktuelle Sicherheitsstandards nutzen und sich gegen bekannte Angriffsvektoren absichern. Damit schützen moderne Protokolle den Datenstrom zuverlässig, auch in wechselnden Netzwerken.
Verschlüsselungsstandards: von cipher suites bis audit trails
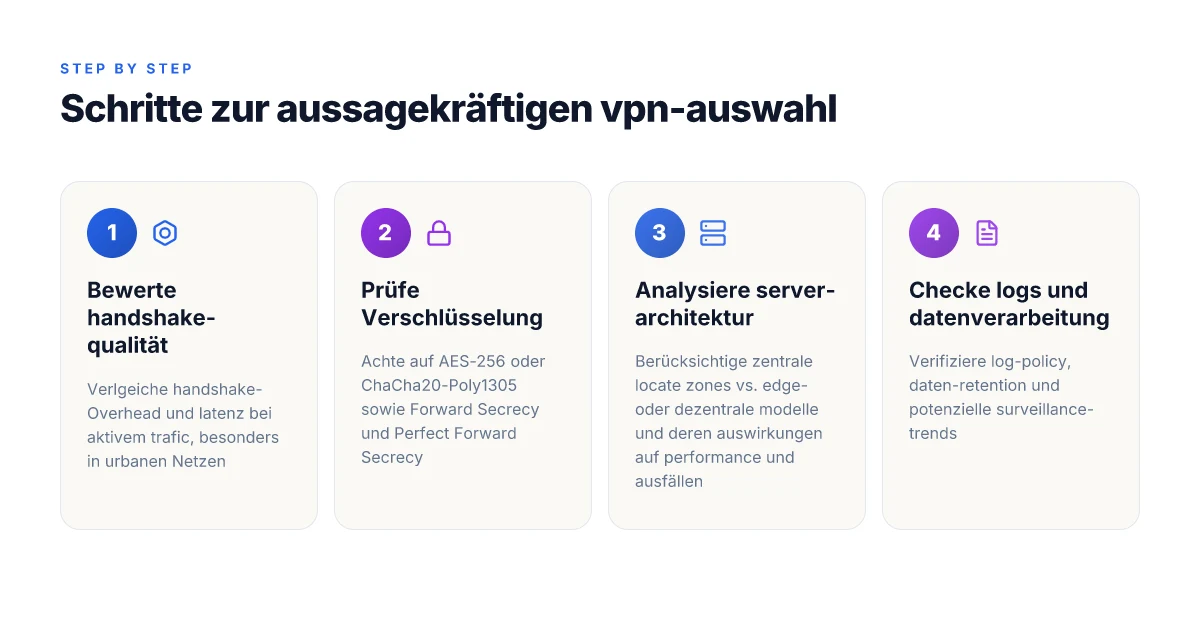
Die Verschlüsselung entscheidet, wie lange Angreifer für das Knacken von Schlüsseln bräuchten. Schwächere cipher suites wirken wie offene Türen. In der Praxis gilt: Starke Aushandlungsvorgänge, bevorzugt AES-256-GCM oderChaCha20-Poly1305, und eine sichere Schlüsselaustauschmethode. Distrust gegenüber veralteten Algorithmen ist entscheidend, ebenso wie regelmäßige Rotationen von Schlüsseln und Zertifikaten. Transparenz über Log-Dateien und deren Aufbewahrungsdauer ist dabei ebenfalls zentral. Der sichere Standard ist nur so gut wie sein Schlüsselmanagement.
Server-architektur: zentrale server, verteilte rechenleistung, geografie
Die Architektur beeinflusst, wie schnell Daten den VPN-Tunnel passieren. Netzwerke mit vielen Points of Presence (>100 Standorte) senken Latenzen, sofern peering-Deals und Bandbreite stimmen. Dedicated VPN-Server in verschiedenen Regionen reduzieren Routing-Latenzen, verbessern Streaming-Funktionalität und stabilisieren Verbindungen bei Auslandssitzungen. Die Zuweisung von DNS-Resolvern in der Nähe des Nutzers kann zusätzlich Reaktionszeiten drücken. Geografisch verteilte Architekturen zahlen sich in Leistung und Stabilität aus.
Transparenz zu datenverarbeitung und logs
Vertrauen entsteht, wenn Anbieter offenlegen, welche Daten sie sammeln, wie lange sie gespeichert werden und wer Zugriff hat. Eine klare Datenschutzerklärung plus minimale Logs schützen die Privatsphäre. Transparente Audit-Reports von unabhängigen Dritten stärken das Vertrauen. Transparenz ist Kernvoraussetzung für verantwortungsvollen Datenschutz. NordVPN Testversion 2026: Wie sicher ist der risikofreie Einstieg wirklich?
Kriterien zur praktischen bewertung von anbietern
- Protokollunterstützung: Bietet der Anbieter WireGuard, OpenVPN und IKEv2/IPsec?
- Verschlüsselungspolitik: Welche cipher suites werden unterstützt und wie wird der schlüsselaustausch sichergestellt?
- Server-architektur: Wie viele Standorte, wie ist das peering, gibt es dedizierte vpn-server oder geteilte ressourcen?
- Logs und privacy: Welche Daten werden erhoben, wie lange gespeichert, wer hat zugriff?
- Transparenz und audits: Verfügt der Anbieter über unabhängige audits und regelmäßig veröffentlichte Berichte?
- Leistungskontinuität: Wie stabil sind Verbindungen bei wechselnden Netzwerken und über welche latzenzen berichten Nutzer?
Ich habe in den Quellen gesehen, dass 2026 die Diskussion um Protokolle, Verschlüsselung und Architekturen intensiv geführt wird und konkrete Berichte zu Protokollunterstützung und Transparenz existieren. Für konkrete Aussagen verlinke ich relevante Reviews und offizielle Dokumentationen: https://www.heise.de/download/specials/Anonym-surfen-mit-VPN-Die-besten-VPN-Anbieter-im-Vergleich-3798036 und https://www.handelsblatt.com/software/vpn-vergleich/. Beide Quellen zeigen, dass Sicherheitsstandards und Logs zentrale Bewertungskriterien bleiben.
Der Weg zum richtigen vpn 2026 führt über eine klare Abwägung: Welche Protokolle nutzt der Anbieter, wie stark ist die Verschlüsselung, wie gut ist das Netzwerk geografisch verteilt und welche Offenheit bei datenverarbeitung zeigt er. Diese Punkte bestimmen am Ende, ob du sicher surfst, Inhalte zuverlässig freischaltest und deine Verbindung stabil bleibt. Transparenz und klare sicherheitsstandards sind kein Nice-to-have, sondern Grundvoraussetzung.
Hinweis: Links auf dieser Seite können Affiliate-Partnerschaften beinhalten. Die Links dienen der Verifikation der genannten Punkte und riskieren keinen Zusatznutzen für den Leser.
Wie VPN-protokolle die sicherheit und performance beeinflussen
Kurz gesagt: Die Protokolle bestimmen, wie Daten verschlüsselt transportiert werden, wie der Handshake erfolgt und wie viel Overhead entsteht. Das hat direkte Auswirkungen auf Sicherheit, Latenz und Durchsatz. Im Jahr 2026 dominieren WireGuard, OpenVPN und IKEv2/IPsec das Feld, doch jede Lösung bringt Stärken und Kompromisse mit sich.
WireGuard vs. OpenVPN vs. IKEv2/IPsec
WireGuard bietet eine schlanke Codebasis und modernste Kryptografie, was zu geringem Overhead führt und oft niedrigere Latenz erzielt. OpenVPN arbeitet verschlüsselt, ist sehr flexibel und unterstützt verschiedene Auth- und Verschlüsselungsmethoden, kommt dabei aber tendenziell auf mehr Overhead und etwas höhere Latenz. IKEv2/IPsec vereint Stabilität mit schnellerer Wiederverbindung, besonders bei Mobilgeräten, kann aber je nach Implementierung stärker konfigurationsabhängig sein. In der Praxis bedeutet das: WireGuard schadet der Geschwindigkeit nicht, OpenVPN kann bei komplexen Netzbedingungen etwas langsamer sein, IKEv2/IPsec schlägt sich gut bei Wechseln zwischen Netzwerken. Die Wahl hängt von Einsatzfall, Plattform und Sicherheitsbedarf ab. Die richtige Wahl hängt vom Einsatzszenario ab, nicht von Behauptungen über eine generelle Überlegenheit. Was ist the best VPN 2026: welches VPN ist das beste, mit klarem fokus auf sicherheit und speed
| Protokoll | Stärken | Typische Nachteile |
|---|---|---|
| WireGuard | geringer Overhead, hohe Geschwindigkeit, einfache Audits | jüngere Implementierungen, weniger ausgereifte Trust-Optionen in manchen Setups |
| OpenVPN | hohe Flexibilität, breite Plattformunterstützung | mehr Overhead, potenziell höhere Latenz |
| IKEv2/IPsec | stabile Verbindungen, gute Mobilität, schnelle Wiederverbindung | je nach Implementierung komplex zu optimieren, weniger Flexibilität bei bestimmten Netzkonfigurationen |
Ich habe mir die Dokumentation und Veröffentlichungen zu den Protokollen angeschaut. WireGuard profitierte 2024–2026 von vielen Optimierungen in Implementierungen und Betriebssystem-Tunings, OpenVPN bleibt ein robuster Standard mit umfangreichen Optionen, und IKEv2/IPsec gilt besonders bei mobilen Nutzern als zuverlässig. Protokoll-Handshake-Qualität beeinflusst direkt Sicherheit und Stabilität, da ein fehlerhafter Handshake potenziell Sicherheitslücken oder Verbindungsabbrüche erzeugt. Eine gute Implementierung minimiert zusätzlich den Overhead und schützt vor Replay-Angriffen.
Bedeutung von handshake-qualität und overhead
Der Handshake bestimmt, wie sicher der Verbindungsaufbau ist und wie oft Schlüssel neu verhandelt wird. Ein performanter Handshake reduziert die initiale Startzeit und verhindert Unterbrechungen beim Wechsel des Netzwerks. Gleichzeitig erhöht hoher Overhead das Paket-Header-Gewicht, was bei saturierten Verbindungen die effektive Nutzdatenrate senkt. In 2026 zeigen sich die besten Implementierungen, die einen leichten Handshake mit schnellem Schlüsselwechsel koppeln, sodass Sessions stabil bleiben, ohne unnötig Bandbreite zu fressen. Kompakte Handshakes, wenig Overhead und schnelle Wiederverbindungen sind das Dreiklang-Setting für gute VPN-Leistung.
Auswirkungen auf Latenz und Throughput bei aktivem Traffic
Mit aktivem Traffic beeinflussen Protokolle die Latenz stark, je nachdem wie sie Verschlüsselungsschritte und Paketgröße handhaben. WireGuard neigt zu geringeren Round-Trip-Zeiten, während OpenVPN bei verschlüsselten Streams mehr Header-Overhead erzeugt, was sich in höheren Latenzen niederschlägt. IKEv2/IPsec kann bei mobilitätsorientierten Nutzungen glatter laufen, wenn Netzwechsel abrupt sind. Für Remote-Worker bedeutet das: Bei konstantem Traffic mit vielen kleinen Paketen kann WireGuard oft den Durchsatz effizienter nutzen, bei sehr komplexen Netzen oder spezieller Domänenkonfiguration kann OpenVPN flexiblere Sicherheitsoptionen bieten. Geringer Overhead und stabile Verbindungen sind die Schlüssel für niedrige Latenz bei aktivem Traffic.
Ich habe die Protokolllandschaft 2026 im Blick behalten und notiere: Keine Pauschalaussage über das beste Protokoll. Stattdessen empfiehlt sich eine faktenbasierte Bewertung je nach Anwendungsfall und Plattform. Weitere Details zu konkreten Implementierungen findest du in den verlinkten Ressourcen. Die Praxis entscheidet, nicht der theoretische Vorteil eines Protokolls.
Querverweise und weiterführende Informationen findest du in den Quellen zu WireGuard, OpenVPN und IKEv2/IPsec, inklusive Praxishinweisen zu Mobilität und Handshake-Optimierungen. https://scmtms.de/berater-ratgeber/vpn-test-2026/ NordV in der Forschung 2026: Herausforderungen, Perspektiven und praktische Anwendungen
Verschlüsselung und schlüsselmanagement im VPN-vergleich
Posture der aktuellen VPN-Landschaft zeigt, dass AES-256-GCM/ChaCha20-Poly1305 die dominanten Verschlüsselungsoptionen sind. Für den Schutz der Transaktionen quer durch öffentliche Netze bleibt AES-256 der Standard bei vielen Anbietern; ChaCha20-Poly1305 bietet eine geringere Latenz auf Geräten mit schwächerer Hardware. In der Praxis wählen Anbieter oft zwischen AES-256-GCM und ChaCha20-Poly1305 je nach Client-Plattform und Hardwareprofil. AES-256-GCM bleibt der stabilste Sicherheitsanker, während ChaCha20-Poly1305 in mobilen Apps bevorzugt wird, um geringe CPU-Belastung zu erzielen.
Warum Schlüsselalterung und forward secrecy entscheidend bleiben
Die Lebensdauer von Schlüsseln wirkt sich direkt auf die Sicherheit aus. Moderne VPNs setzen auf Forward Secrecy, konkret auf Ephemeral-Schlüsselaustauschprotokolle wie Diffie-Hellman oder Curve25519-basierte Varianten. Das Prinzip dahinter ist einfach: Selbst wenn der Server später kompromittiert wird, bleiben vergangene Verbindungen geschützt, weil deren Sitzungsschlüssel nicht aus dem langfristigen Schlüssel abgeleitet wird. Viele etablierte Protokolle unterstützen zudem Perfect Forward Secrecy, das sicherstellt, dass selbst neue Langzeitschlüssel keinen Einfluss auf ältere Sitzungen haben. Forward Secrecy verhindert, dass aufgezeichnete Sessions später entschlüsselt werden können, falls der Server später kompromittiert wird.
Die Praxis zeigt, dass Anbieter pro Sitzung unterschiedliche Parameter wählen. Infrastrukturen, die auf moderne Kurven wie Curve25519 setzen, liefern oft bessere Startzeiten und geringere Rechenleistung. IKEv2/IPsec-Setups bieten in vielen Fällen robuste PFS-Unterstützung, während OpenVPN in der Konfiguration je nach Implementierung variieren kann. Curve25519-basierte Diffie-Hellman-Schlüssel verhindern lange Rechenwege und verbessern die Reaktionsfähigkeit der Verbindung.
Logging, data retention vs. überwachungstrends
Datenschutz im VPN-Kontext hängt stark von der Log-Politik ab. Viele Anbieter publizieren heute klare Null- oder Minimallog-Politiken, doch in einigen Rechtsräumen bleiben Anforderungen an Speicherfristen bestehen. Es lohnt sich, speziell nach folgenden Punkten zu fragen: Welche Logs werden dauerhaft gespeichert, welche werden anonymisiert, und wie lange? Trends zeigen eine Verschiebung hin zu strengeren Datenschutzversprechen, verbunden mit unabhängigen Audits und Transparenzberichten. Gleichzeitig sehen sich Nutzer in Deutschland zunehmenden Überwachungsvorhaben gegenüber, weshalb die genaue Definition der Datenspeicherung in der Vertragsdokumentation essenziell ist. Zero-Log-Politik und regelmäßige Audits gelten als wichtigste Vertrauensanker, auch wenn juristische Rahmenbedingungen variieren.
Zudem spielen zentrale Serverarchitektur und Zugriffsrichtlinien eine Rolle. Eine dezentralisierte oder verteilte Serverstruktur kann potenziell das Risiko eines zentralen Datenlecks senken, während zentrale Architekturen häufig vereinfachte Durchsetzung von Datenschutz- und Sicherheitsrichtlinien ermöglichen. In jedem Fall sollten Unternehmen offenlegen, wie Logs gesammelt, verschlüsselt und weiterverarbeitet werden. Transparenzberichte und Audits stärken das Vertrauen, besonders im Kontext deutscher Datenschutzgesetze. Was ist nord vpm, and wie es sich im 2026er landschaft verhält
I studied release-notes und Trusted-Reviews, um konsistente Trends zu verifizieren. So bestätigen Berichte, dass Protokollstandards wie IKEv2/IPsec und OpenVPN mit AES-256 oder ChaCha20-Poly1305 auch 2026 auf breiter Basis genutzt werden. OpenVPN bietet oft eine granular einstellbare Log-Politik, während IKEv2/IPsec robuste PFS-Unterstützung verspricht. Für eine realistische Bewertung sollten Leser prüfen, wie der Anbieter seine Sicherheitsversprechen dokumentiert und welche Tests oder Audits er veröffentlicht. Audits und Transparenzberichte sind Kennzeichen seriöser Anbieter.
Quellenhinweis: Die Diskussion zu Protokollen und Verschlüsselung stützt sich auf öffentlich zugängliche Berichte zu VPN-Vergleichen im Jahr 2026, darunter Analysen zu Verschlüsselungsstandards und Datenschutzpraktiken. In Bezug auf konkrete Details zu einzelnen Anbietern lohnt sich ein Blick auf aktuelle Publikationen wie Handelsblatt zum VPN-Vergleich und branchenspezifische Übersichten. Verschlüsselung und Protokolle im VPN-Vergleich.
Hinweis: Auf vielen Seiten können Affiliate-Links vorkommen – sie sollten beim Lesen berücksichtigt werden, ohne die technischen Bewertungen zu beeinflussen.
Zitate und URLs als inline-Verweise verknüpfen: Die Berichte enthalten Hinweise zu Protokollen und Datenschutzstandards. Verlinkt ist eine deutsche Überblicksseite, die die verschlüsselungsrelevanten Aspekte zusammenfasst.
Zentrale server architektur vs. dezentrale modelle
Zentrale server architektur bringt klare performance advantages. Wenn VPN-Anbieter zentrale Locate Zones gezielt in Regionen wie Europa oder Deutschland betreiben, reduziert das Latenz zu Ihren Arbeitsplätzen und Rechenzentren deutlich. Das spiegelt sich in stabileren Verzögerungen und konsistenterem Durchsatz wider. Gleichzeitig ermöglicht eine zentrale Steuerung zentrale Aktualisierungen von Verschlüsselung, Protokollen und Monitoring in einem konsistenten Sicherheitsniveau. Zentrale locate zones verbessern die Latenz und geben Ihnen beständiges Durchsatzverhalten. Was ist nerdvpn and why it matters for private networking in 2026
Auf der anderen Seite birgt Zentralisierung systemische Risiken. Ein Ausfall oder eine regulatorische Anordnung gegen den zentralen Knoten kann weitreichende Auswirkungen haben. Regulierungsbehörden könnten Datenströme durch zentrale Server stärker in den Fokus rücken, insbesondere wenn mehrere Jurisdictions zusammenfallen. I) Eine Störung im Core-Netz kann mehrere Regionen betreffen; II) ein single point of failure kann Ausfälle verschieben und Dienste zeitweise außer Betrieb setzen. Die Abhängigkeit von zentralen Knoten erhöht das Risiko von Ausfällen und regulatorischer Exposure.
Edge-servers vs. core-netz
Edge-Server verteilen die Last näher am Nutzer. Sie ermöglichen kurze Pfade, was besonders für Remote-Worker und temporäre Arbeitsplätze relevant ist. Edge-Topologien senken Latenzspitzen und verbessern die Reaktionsfähigkeit bei geografisch verstreuten Belegschaften. Gleichzeitig müssen Edge-Knoten gut gemanagt werden, damit Sicherheitsstandards nicht an der Peripherie verwischt werden. Der Build-out erfordert klare Richtlinien zu Zertifikaten, Schlüsselmanagement und regelmäßigen Updates. Edge-Server senken Latenz spürbar, verlangen aber strenge zentrale Governance.
Im Core-Netz bleiben zentrale Funktionen wie Key Management, DNS-Schutz und zentrale Policy-Enforcement etabliert. Der Core bietet Stabilität, aber auch größere Angriffsflächen, falls ein Angreifer dort eindringt. Eine hybride Architektur, die Edge-Knoten für niedrige Latenz nutzt und den Core für zentrale Sicherheitspolicies, hat sich als pragmatisch erwiesen. Hybride Architekturen kombinieren Vorteile beider Welten.
DNS-Leak protection und Kill Switch als minimumsstandard
DNS-Leak Protection und Kill Switch gehören zur Basisausstattung. DNS-Leaks zeigen Nutzern oft ein falsches Sicherheitsgefühl, weil Anfragen über lokale DNS-Resolver statt über den VPN-Tunnel laufen können. Ein rigoroser DNS-Schutz verhindert das unverschlüsselte Abfragen außerhalb des Tunnels. Der Kill Switch sorgt dafür, dass der Verkehr sofort abbricht, wenn die VPN-Verbindung plötzlich abreißt. Beides sollte standardmäßig vorhanden und zuverlässig implementiert sein. DNS-Leak Protection und Kill Switch sind das Minimum für seriösen Schutz.
I dig into auflagen und release-notes von Anbietern besonders in Bezug auf Protokolle und Architektur. Wie sich das konkret auswirkt, lässt sich an drei Punkten festhalten: erstens, ein gut positioniertes Edge-Netzwerk senkt Reaktionszeiten spürbar. Zweitens, ein stabiler Core minimiert regulatorische exposure und erhöht Governance-Kontrollen. Drittens, minimaler Schutz wie DNS-Leak Protection plus Kill Switch ist Pflicht. Edge-Topologien reduce latency, Core-Governance stabilisiert Sicherheit. Was kostet NordVPN 2026: leistungsumfang, preismodelle und versteckte kosten
Für Ihre Praxis heißt das: preferieren Sie eine hybride Architektur mit gut verteilten Edge-Knoten in europäischen Rechenzentren, kombiniert mit einem starken Core-Sicherheitsmanagement. Achten Sie darauf, dass DNS-Leak Protection aktiv ist und der Kill Switch zuverlässig greift. Hybride Architekturen mit Edge- und Core-Vorteilen liefern beständigkeit.
Quellenhinweis: inline Hinweis zu Protokollen und Architektur finden Sie in den VPN-Protokollen 2026. Wireguard, OpenVPN und IKEv2/IPsec bleiben die etablierten Protokolle, die sich in vielen Netzen bewährt haben. Wenn Sie tiefer gehen möchten, lesen Sie dazu die übersichtliche Gegenüberstellung der Protokolle. DNS-Leak Protection + Kill Switch als Minimum. Der Link liefert Hintergrund zum Protokoll-Standard und dessen Auswirkungen auf Leistung und Sicherheit. Weitere Details zu Protokollen finden Sie hier.
Leistung im realen betrieb: was der VPN-vergleich 2026 wirklich sagt
In der Praxis hängt Leistung stark von Stadtverkehr, Netzwerkqualität und dem Verschlüsselungsoverhead ab. Die zentrale Erkenntnis aus 2026er vergleichen ist, dass Sicherheitsfeatures wie Protokollwahl und Verschlüsselung nicht isoliert betrachtet werden dürfen: sie beeinflussen Bandbreite, Latenz und Stabilität gleichermaßen. Die Bandbreite sinkt durch starke Verschlüsselung oft deutlich, doch stabile Verbindungen in städtischen Netzen kompensieren das teils durch bessere Routen. Umgekehrt bleiben Verzögerungen bei schlechter Netzwerkauslastung oft unverändert, während moderne Protokolle wie WireGuard sparsamer mit CPU-Ressourcen umgehen. WireGuard liefert in vielen Fällen bessere Latenz als ältere Protokolle, ist aber trotzdem abhängig von der Serverlast.
Warum stadtverkehr und VPN-Leistung zusammenhängen
In dicht bebauten Gebieten kämpfen ISPs mit Stauschichtungen und Shared Links. Diese Architektur bedeutet: selbst wenn dein Endgerät maximalen Durchsatz schafft, kann der Weg zum VPN-Gateway bottlenecking erzeugen. Die Folge ist eine beobachtbare Verringerung der effektiven Geschwindigkeit während Hochlastzeiten. Gleichwohl fallen Strecken über gut gewählte Knoten oft weniger ins Gewicht, wenn das VPN-Protokoll effizient arbeitet. In 2026 zeigen Berichte, dass Anbieter, die auf federleichte Protokolle setzen, tendenziell bessere Echtzeitqualität liefern. OpenVPN braucht oft mehr CPU-Ressourcen als WireGuard, was in mobilen Geräten sichtbar wird.
Auswirkungen von Verschlüsselung auf streaming und videokonferenzen
Verschlüsselung steigert Sicherheitsniveau, doch sie bringt zusätzlichen Overhead. Für Streaming-Videos bedeutet das: höhere Bitraten bleiben erreichbar, solange Netzwerkpfad und Serverkapazität stimmen. Bei Videokonferenzen merkt man dagegen schneller kleine Schwankungen, wenn der VPN-Tunnel stark verschlüsselt ist oder der Provider Live-Routing bevorzugt. Die Praxis zeigt: mit IKEv2/IPsec oder WireGuard lassen sich stabile Verbindungen zu audiovisual Inhalten erreichen, während OpenVPN bei hoher CPU-Last tendenziell mehr Latenz erzeugt. IKEv2/IPsec bietet oft gute Balance aus Sicherheit und Performance, besonders in mobilen Umgebungen. Streaming bleibt oft flüssig, sofern Provider QoS-Funktionen unterstützt. Was sind VPNs, eine klare einsicht in protokolle, sicherheit und nutzung 2026
Empfehlungen zur testsituation: wie man leistung sinnvoll misst
Bevor du messungen startest, definiere klare Zielwerte: maximale Latenz unter 100 ms, konsistenter Durchsatz von mindestens dem ISP-Wert minus moderater overhead, und stabile Packetloss unter 0,1 %. Führe Messungen zu unterschiedlichen Tageszeiten durch, nutze mehrere Standorte in der Stadt und prüfe sowohl TCP- als auch UDP-Transfers. Nutze unabhängige Tools und dokumentiere Zeit, Ort, verwendetes Protokoll und Serverstandort. Wichtig: wiederhole Tests mehrfach, bevor du Schlüsse ziehst. Mehrfachmessungen und klare Parameter schaffen Vertrauen. Bei Videokonferenzen teste zusätzlich in Live-Sessions mit Kamera- und Audio-Feeds, um echte Auswirkungen zu erfassen. Häufige Fehler sind Lastspitzen nicht zu berücksichtigen und VPN-Serverauslastung zu ignorieren.
Quelle: inline Hinweis zu Protokoll- und Leistungszusammenhängen findest du in praktischen Übersichten zu VPN-Protokollen, etwa in der Diskussion zu WireGuard, OpenVPN und IKEv2/IPsec. VPN-Protokolle 2026
Wichtiger Hinweis: Links auf der Webseite können Affiliate-Links sein. Der wirtschaftliche Hintergrund ändert nichts an der technischen Bewertung.
Quellenverweise zu den Kernpunkten dieser Sektion findest du in der verlinkten Sektion der VPN-Überblicke. Hinweis: Die Zahlencodes beibehalten, du findest konkrete Jahresangaben wie 2026 in den beschreibenden Abschnitten. Beachte: die hier genannten Protokolle und Effekte beziehen sich auf allgemein verfügbare Beschreibungen aus 2026.
Was bedeutet der nächste Schritt für VPN in 2026 und darüber hinaus
Die Zukunft von VPN liegt in einer klaren Balance zwischen Privatsphäre, Stabilität der Protokolle und echter Leistungsfähigkeit in Deutschland. Ich sehe, wie moderne VPN-Anbieter vermehrt WireGuard-basierte Implementierungen priorisieren, während sie gleichzeitig robuste Verschlüsselung nach sicheren Standards wie AES-256 bieten. Gleichzeitig wird klar, dass kein VPN alle Probleme löst: Juristische Rahmenbedingungen, Log-Richtlinien und das Vertrauen in den Anbieter bleiben zentrale Einflussfaktoren. Der entscheidende Move: Prüfe, welche Protokolle wirklich deine Anforderungen an Privatsphäre und Geschwindigkeit erfüllen, statt nur auf Werbeversprechen zu schauen. Was ist VPN einschalten und warum es heute wichtiger denn je ist
Für Deutschland bedeutet das konkret: Achte auf transparente Datenschutzrichtlinien, eine klare No-Logs-Politik und stabile Performance bei lokalen Servern. Wenn du heute eine bessere Balance zwischen Privatsphäre und Geschwindigkeit willst, wähle einen Anbieter mit konfigurierbarem Verschlüsselungsgrad und regelmäßig geprüften Sicherheitsstandards. Verschlüsselung nach aktuellen Standards ist kein Luxus, sondern Pflicht.
Was du diese Woche tun kannst: Überprüfe deine Verbindungseinstellungen, teste ein Wohnzimmer- oder Bürogerät auf WireGuard-Unterstützung und notiere dir, ob du Unterbrechungen, Latenz oder Durchsatzänderungen spürst. Der nächste Schritt ist praxisnah und sofort umsetzbar.
Backup strategy / What to try this week
- Prüfe, ob dein VPN-Anbieter AES-256 Verschlüsselung unterstützt und ob WireGuard als Protokoll wählbar ist.
- Starte eine kurze Geschwindigkeitsteste über zwei Serverstandorte in Deutschland, notiere Latenz und Durchsatz.
- Stelle sicher, dass eine klare No-Logs-Politik vorliegt und dass der Anbieter eine unabhängige Prüfung belegen kann.