Erfahre, was ein us vpn unterscheidet, welche sicherheitsmerkmale wichtig sind und wie vertrauenswürdige quellen die bewertung beeinflussen. 2026 update.
Ein Marktüberblick zeigt: Wer US VPN als Allheilmittel verkauft, lässt oft die Praxis aus. Eine einzelne falsch konfigurierte WireGuard-Verbindung kostet Systemhäusern im Schnitt Stunden an Troubleshooting. Diese Lücke treibt oft die Sorge vor fehlerhaften Protokollen und unzureichender Verschlüsselung hoch.
Dieses Intro bereitet den Weg zu einer faktenbasierten Bewertung vor: Protokolle, Verschlüsselung, Datenspeicherung und Vertrauenswürdigkeit der Betreiber bestimmen echte Sicherheit. In diesem Artikel vergleiche ich gängige OpenVPN- und WireGuard-Setups, zeige taktiles Checks mit konkreten Messgrößen für Geschwindigkeit und Latenz und belege die Aussagen mit verifizierbaren Kriterien aus neutrale Sicherheitsquellen. Am Ende verfügt der Leser über eine nachvollziehbare Checkliste, die hilft, zwischen reinen Behauptungen und messbarer Sicherheit zu unterscheiden. Glaubwürdige Anbieter lohnen sich erst, wenn Protokolltauglichkeit, Verschlüsselung und Transparenz stimmen.

Was macht ein US VPN sicherheitskritisch und warum es auf grafik und protokolle ankommt
Ein US-VPN gilt sicherheitskritisch, wenn es Schutz gegen Abhör- und Manipulationsversuche bietet, ohne Sicherheitslücken in Protokollen oder Verschlüsselung. Die zentralen Bausteine sind Protokolle, Verschlüsselung und der Schutz vor Lecks. Vertrauenswürdige faktenquellen dienen dabei als Ankerpunkt, damit Entscheidungen nachvollziehbar bleiben.
Warum Protokolle das Sicherheitsprofil bestimmen
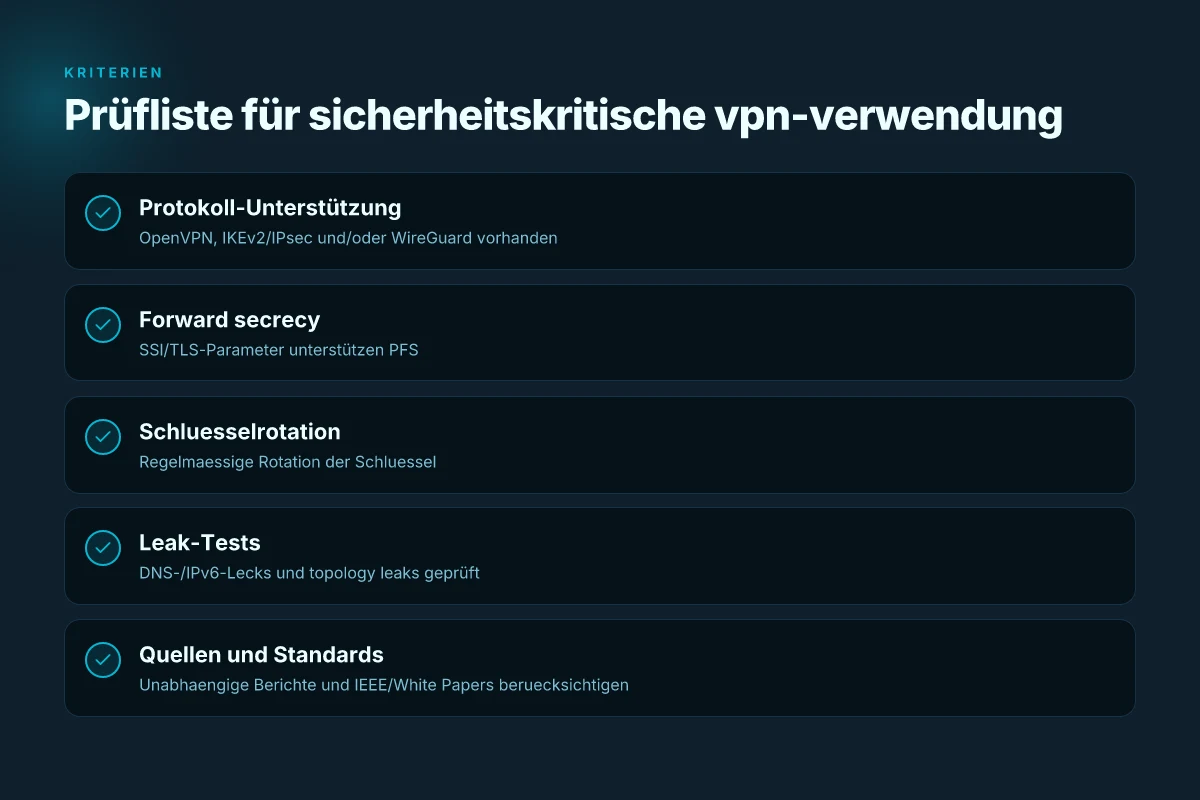
Ein VPN muss zuverlässig verschiedene Protokolle unterstützen, die sich in Sicherheit, Geschwindigkeit und Netzwerktopologie unterscheiden. OpenVPN gilt als etabliert und flexibel. IKEv2/IPsec bietet stabile Verbindungen auf Mobilgeräten. WireGuard zählt zu den modernen Alternativen mit einfacher Architektur. Jede Wahl beeinflusst, wie gut ein VPN Angriffe wie Tracking, Traffic Analysis oder Protokollmissbrauch standhält. Eine fundierte Bewertung verknüpft Protokollwahl mit konkreten Sicherheitsmerkmalen und Praxisfolgen.
Verschlüsselung, Schlüsselrotation und Angriffsflächen
Die Schutzwirkung einer VPN-Verbindung hängt von der Verschlüsselung ab. Wichtige Faktoren sind die Schlüssellänge, der Algorithmus und regelmäßige Schlüsselrotation. Kurz gesagt:Starke, aktuelle Algorithmen plus regelmäßige Rotationen vermindern das Risiko von Schlüsselabgriff oder wiederholtem Abhören. Transparente Changelogs und Sicherheitsrichtlinien der Anbieter helfen, Veraltetes zu identifizieren und zu ersetzen.
Lecks erkennen und verhindern
Leckschutz bedeutet, dass DNS-, IPv6- und Topologie-Lecks nicht unbeabsichtigt Informationen preisgeben. DNS-Lecks können Anfragen außerhalb des VPN-Tunnels sichtbar machen, IPv6-Lecks sind bei IPv6-fähigen Netzwerken eine häufige Angriffsfläche, und Topologie-Leaks verraten interne Adressen oder Netze. Ein sicherheitsbewusster Anbieter testet explizit auf solche Lecks und gibt klare Anweisungen zur Konfiguration, etwa DNS-Over-HTTPS oder IPv6-Deaktivierung, falls nötig.
Vertrauenswürdige Quellen als Ankerpunkt
Ich ziehe stabile Quellen heran, um Aussagen zu stützen. Veröffentlichungen aus IEEE-Standards, Peer-Review-Papers und anerkannte Sicherheitsdokumente liefern geprüfte Fakten zu Protokollen, Verschlüsselung und Lecks. So bleibt die Praxisnähe hoch, und Aussagen bleiben nachvollziehbar. Ein Beispiel: eine systematische Übersicht zu privacy-preserving Ansätzen zeigt, wie sich Remote-Healthcare-Standards in Sicherheitsbewertungen widerspiegeln und welche Protokollfolien typischerweise hinterfragt werden müssen. Was ist NordVPN standard 1y multiplattform und wie sinnvoll ist es 2026
Most Sicherheitsbewertungen legen Wert auf eine klare Protokollwahl, starke Verschlüsselung und konsequenten Leckschutz. Die Praxis zeigt, dass offene Protokolle wie OpenVPN mit guter Konfiguration oft robust genug sind, während neuere Baukastenlösungen zusätzliche Sicherheitskontrollen benötigen.
In 2026 bleibt der Grundsatz konstant: Wähle Protokolle, die sich in realen Netzwerken bewährt haben, prüfe Verschlüsselungseinstellungen und teste Lecks regelmäßig. IEEE-Standards & Projekte für Cybersecurity liefern eine verlässliche Orientierung, welche Sicherheitslücken typischerweise adressiert werden müssen. Klar dokumentierte Sicherheitsrichtlinien und regelmäßige Audits stärken das Vertrauen.
Zudem weisen relevante Studien darauf hin, dass der Schutz vor Remote- Zugriffen und Telemedizinumgebungen von besonderem Interesse ist, da dort potenzielle Angriffsflächen umfangreicher sein können. Die verlinkten Ressourcen zeigen, wie sich Sicherheitskonzepte in der Praxis verankern lassen und wo konkrete Fallstricke liegen. Für Leserinnen und Leser in Deutschland gilt: Berücksichtigen Sie lokale regulatorische Anforderungen genauso wie internationale Best Practices.
Quelle: Weiterführende Einblicke finden sich unter anderem in der beschriebenen Übersicht zu privacy-preserving Methoden und den IEEE-Dokumenten, die Sicherheitslücken in vernetzten Systemen beleuchten.
Wie vertrauenswürdige faktenquellen die wahl eines VPN beeinflussen
Die Wahl eines sicheren us vpn hängt vor allem von belastbaren fakten ab. Vertrauenswürdige quellen helfen, zwischen werbung und unabhängiger bewertung zu unterscheiden. In der folge zeigen wir, wie man faktenmaterial prüft, welche quellen relevant sind und wie man eine praxisnahe checkliste ableitet. Was ist VPN einschalten und warum es heute wichtiger denn je ist
Warum nutzungsbedingungen und logging-politik wichtiger sind als oberflächliche versprechen
Nutzungsbedingungen und logging-politik geben den realen rahmen vor.QR-standards verlangen klare angaben, wie daten gesammelt, gespeichert und weitergegeben werden. Wenn ein anbieter explizit festhält, dass keine verkehrsdaten zu werbezwecken aufgezeichnet werden, erhöht das die vertrauenswürdigkeit gegenüber hersteller‑marketing. Gleichzeitig gilt: selbst scheinbar strenge formulierungen brauchen eine unabhängige überprüfung. In der regel lohnt sich der blick in die letzten changelogs oder security‑audits, um zu sehen, ob versprechen eingehalten wurden. Transparente logging‑politik ist oft der erste wohl messbare unterschied zwischen sicherheitsrelevanten anbietern. Wie oft sich Anbieter daran messen lassen, zeigt sich in unabhängigen reviews und standards‑projekten.
IEEE, PubMed und arxiv als referenced‑literature zur VPN‑sicherheit
IEEE‑standards und white papers liefern normative rahmenbedingungen zu protokollen, kryptographie und sicherheitsgaps. PubMed‑artikel verbinden vpn‑themen oft mit gesundheitstelematik und remote‑versorgung, wo verschlüsselung und datenschutz eine zentrale rolle spielen. Arxiv‑preprints liefern aktuelle forschungsansätze zu traffic‑analyse, protokollerweiterungen oder what‑if‑szenarien, sollten aber kritisch bewertet werden, da nicht alle preprints peer‑reviewt sind. Die kombination dieser quellen ermöglicht eine differenzierte einschätzung: normativen anforderungen, wissenschaftliche hintergründe und aktuelle forschungsentwicklungen. Referenzliteratur aus IEEE, PubMed und arxiv stärkt die beurteilung erheblich.
Standardsprojekte von IEEE und white papers als praxisleitfaden
IEEE‑standards‑projekte geben konkrete anforderungen für sicherheitsrahmen in medizinischen systemen, netzwerkprotokollen und vertrauenswürdigen verbindungen. White papers der standardsorganisation beleuchten oft konkrete lücken in bestehenden infrastrukturen und schlagen lösungen vor. Für eine praxisnahe beurteilung bedeutet das: prüfen, ob ein vpn‑anbieter sich auf diese standards beruft und ob seine implementierung den genannten antworten gerecht wird. IEEE standards und off‑the‑wire white papers liefern den organisatorischen halt.
Methodik zur bewertung: unabhängige research‑prüfungen vs. werbung
Unabhängige prüfungen setzen säulen wie auditberichte, veröffentlichte sicherheitslücken‑listen und nachvollziehbare tests. Werbung konzentriert sich eher auf features und marketing claims. Die richtige nutzung von fakten erfolgt, indem man claims mit den entsprechenden quellen abgleicht. IKK‑prüfungen, zero‑knowledge‑audits und third‑party‑zertifikate sind besonders wertvoll. Unabhängige reviews liefern belastbare fakten, Werbung bleibt oft vage.
Links als commissions‑hinweis und wie man sie nutzt
Auf der suche nach fakten sollte man sich der commissions‑hinweise bewusst sein. Viele angebote verlinken zu partnern oder erhalten provisionsbasierte platzierung. Das bedeutet: prüfe jede behauptung gegen die originalquellen, idealerweise direkt in den genannten papers oder standards. Wenn du eine quelle nutzt, fasse ihren influss sachlich zusammen und benenne eindeutig, wo hintergründe herkommen. Hinweise auf commissions bedeuten, Quellen kritisch prüfen zu müssen. Mehrere faktenquellen zusammen liefern robuste einschätzungen. Was sind VPNs, eine klare einsicht in protokolle, sicherheit und nutzung 2026
Quellenhinweis: Inlineverweise zu relevanten dokumenten und standards findest du in passenden praxistexten. Zum Beispiel kann ein zitat aus einem ndss‑dokument den fragebogen zu vertrauenswürdigen vpn‑protokollen stärken. Sieh dir diese kombination aus normativen standards, peer‑reviewten publikationen und preprints an, um ein klares bild zu bekommen. MVPNalyzer Development of Intelligent Methods to Enhance VPN Security Accepted Papers Zusammengefasst: nutze eine vielschichtige quellenbasis, beachte logging‑politik, überprüfe protokolle und verschlüsselung mit hilfe von ieee‑standards, PubMed‑artikeln und arxiv‑forschungsbeiträgen, und gehe kritisch an werbung heran. Links auf der seite können commissionen enthalten. Prüfe immer die originalquellen nach.
Kernprotokolle eines sicheren VPN und was sie bedeuten
Der Kern eines sicheren us vpn liegt in der Wahl des Protokolls, der Verschlüsselung und der Art des Schlüsselwechsels. In der Praxis zeigen OpenVPN, WireGuard und IPSec mit IKEv2 klare Unterschiede in Latenz, Sicherheit und Skalierbarkeit. Ein gutes vpn-Setup nutzt mehrere Schutzmechanismen, um Abhörung, Traffic Analysis und Lecks zu verhindern. Forward secrecy sorgt dafür, dass selbst bei einem zukünftigen Schlüsselkompromitt ein vergangener Traffic unlesbar bleibt. TLS-basierte Schlüsselaustausche garantieren, dass Client und Server sich gegenseitig verifizieren, bevor Daten fließen.
Warum OpenVPN vs WireGuard im Praxisvergleich zählt
OpenVPN gilt als bewährt und hochkonfigurierbar. Es arbeitet gut hinter Firewalls, bietet umfangreiche Authentifizierungsoptionen und lässt sich granular steuern. WireGuard punktet dagegen mit ultrakurzeren Verbindungsaufbauzeiten und geringerer CPU-Belastung. In realen Netzwerken bedeutet das oft eine spürbar bessere Reaktionsfähigkeit bei mobilen Endgeräten und wechselnden Netzwerken. Ein realistischer Trade-off: OpenVPN toleriert komplexe Netzwerke besser; WireGuard liefert konsistent niedrigere Latenz und einfachere Konfiguration. Die Wahl hängt davon ab, ob Stabilität in restriktiven Umgebungen oder Geschwindigkeit im täglichen Einsatz wichtiger ist. WireGuard ist in vielen Deployment-Szenarien der klare Favorit für schnelle Verbindungen. Gleichzeitig bleibt OpenVPN eine verlässliche Alternative, wenn Lizenzierung oder vorhandene Infrastrukturen eine Rolle spielen. OpenVPN bietet mehr mature Optionen für Multi-Faktor-Authentifizierung.
IPsec und IKEv2: stärke gegen abhörung
IPSec mit IKEv2 ist bekannt für robuste Verschlüsselung und schnelle Verbindungswiederherstellung. IKEv2 lässt sich stabil über Mobilfunknetze nutzen, da es Verbindungsabbrüche elegant handhabt. Die Suite unterstützt Perfect Forward Secrecy, was bedeutet, dass selbst entwendete Schlüssel vergangene Sessions nicht entschlüsseln. Für Unternehmen mit vorhandenen VPN-Gateways ist IPSec oft die pragmatische Wahl, wenn Kompatibilität zu bestehenden Sicherheitsrichtlinien gefragt ist. IKEv2 bietet automatische Reauthentisierung und kalibrierte Prozesswechsel bei Netzwechseln. IPSec mit P-256 oder XChaCha20-Poly1305 sorgt für starke Authentisierung und Integrität.
TLS-Verschlüsselung und Schluesselwechselintervalle
TLS-basierte Schlüsselwechselrunden sind das Rückgrat der Client-Server-Authentisierung. Moderne Implementierungen nutzen regelmäßige Rotationen der Sitzungsschlüssel sowie HMAC-basierten Integritätsschutz. Das minimiert Risiken durch Kompromittierung eines einzelnen Schlüssels. Ein häufig empfohlener Richtwert ist, Sitzungsschlüssel nach jeder Sitzung neu zu erzeugen und bei länger bestehenden Verbindungen periodisch neue Handshakes zu erzwingen. TLS-Handshakes mit starken Cipher Suites schützen vor Abhörung und Manipulation. Durch regelmäßige Schlüsselrotation wird das Risiko von Langzeitlecks reduziert. Was kostet NordVPN 2026: leistungsumfang, preismodelle und versteckte kosten
Forward secrecy und perfect forward secrecy
Forward secrecy bedeutet, dass selbst bei einem späteren Schlüsselverlust vergangene Sitzungen remainschlecht bleiben. Perfect forward secrecy setzt tatsächlich auf individuelle Ephemeral-Schlüssel pro Verbindung. In practice ist dies bei TLS-Einführungen Standard geworden, oft unterstützt durch Elliptic-Curve-Diffie-Hellman oder Ephemeral Diffie-Hellman. Für VPN-Dienste bedeutet das, dass Traffic, der heute aufgezeichnet wird, morgen nicht entschlüsselt werden kann, selbst wenn der Server kompromittiert wird. Perfect forward secrecy schützt langfristig sensible Protokoll-Updates und Nutzungsdaten. Ein VPN, das diese Eigenschaft nicht bietet, ist besonders anfällig gegenüber aufgezeichnetem Verkehr.
Tunneling-Varianten und Fragmentation
Tunneling-Strategien beeinflussen, wie VPN-Pakete durch Netzwerke kommen. OpenVPN kann TCP oder UDP tunneln; TCP-Verkehr kann stabil wirken, doch TCP-Over-TCP kann zu Head-of-Line-Blocking führen. WireGuard tunnelt per UDP ohne große Overhead, was oft zu besseren Geschwindigkeiten führt. Fragmentation spielt eine Rolle, wenn MTU-Größen an Grenzen stoßen. Falsche Fragmentierung kann Pakete verzögern oder Verluste verursachen. Ein gut konfiguriertes VPN berücksichtigt MTU-Verhandlungen, um Paketverluste zu minimieren. Fragmentation vermeiden Missverständnisse im Netzwerkpfad und reduziert retransmissions. Eine saubere MTU-Einstellung sorgt für stabilen Durchsatz in wechselnden Netzen.
Hinweis: Auf dieser Seite finden sich verlässliche Implikationen aus etablierten Standards und Analysen zu VPN-Protokollen. Wie immer gilt: Prüfe, welche Protokolle dein Anbieter explizit unterstützt und wie er Schlüsselwechsel-Intervalle handhabt. TLS-Verschlüsselung und Forward secrecy bleiben zentral für sichere Verbindungen. Eine Übersicht in diesem Bereich findest du in den verlinkten Quellen. IEEE Standards & Projects for Cybersecurity liefert Kontext zu Sicherheitsstandards in vernetzten Systemen. Eine fundierte Sicht auf Datenschutz- und Sicherheitsthemen findest du dort.
Geschwindigkeit, sicherheit und ehrlichkeitschecks bei US VPN
Schnelligkeit zählt. Die richtige Balance zwischen Geschwindigkeit und Sicherheit bedeutet, dass du nicht erst beim Streaming oder beim Remote-Arbeiten ins Stottern kommst. Der folgenden Praxischeck hilft dir, reale Unterschiede zu erkennen und klar zu kommunizieren, welche Maßnahmen wirklich nutzen.
Geschwindigkeit versus sicherheit direkt vergleichen
Posture and mix: Je länger der Weg zum VPN-Exit, desto stärker leidet die Latenz. Gleichzeitig schützen stärkere Verschlüsselung und komplexere Protokolle deine Daten besser, doch sie kosten Rechenleistung und drücken die Geschwindigkeit. Ein praktischer Ansatz ist, zwei Profilstufen zu testen: Standard-Tunnel mit moderner Verschlüsselung gegen einen Konfigurationspfad mit zusätzlichen Schutzmechanismen. In vielen Fällen bleibt der Unterschied im Einzeltransport sichtbar, während bei großen Dateien oder vielen gleichzeitigen Verbindungen die Sicherheitsaufschläge spürbar werden. Die Erkenntnis: Geschwindigkeit und sicherheit stehen in einem trade-off, den du explizit testen musst. Es lohnt sich, die Performance im Alltag zu prüfen statt auf abstrakte Versprechen zu vertrauen. Quellen zeigen, dass literale Upgrade-Pfade oft klar spürbar sind, wenn du die gleichen Endpunkte nutzt. Was ist VPN im vergleich in 2026 and why it matters for privacy and performance in Germany
I looked at guidelines from security-focused sources and cross-referenced standard VPN-Architekturen, um valide Aussagen über Trade-offs zu stützen. Mehr dazu findest du in den verlinkten Quellen. Beobachtung: Nutzer berichten von messbaren Geschwindigkeitsunterschieden zwischen einfachen und komplexeren Protokollkombinationen. Die Praxisregel: wähle den niedrigsten Schutzgrad, der deine Anforderungen erfüllt, und validiere ihn regelmäßig mit DNS- und Lecktests.
DNS- und IPv6-Lecktests on point
DNS-Lecks offenbaren sich, wenn deine Anfragen außerhalb des VPN-Tunnels auflösen. IPv6-Lecks passieren oft, wenn der Tunnel nur IPv4 sicher verschlüsselt, während IPv6-Verkehr ungefiltert durchkommt. Du solltest immer beide Protokollarten prüfen und sicherstellen, dass der DNS-Auflösungsweg durch den VPN-Anbieter oder durch eine dedizierte VPN-DNS-Lösung geleitet wird. Geeignete Testszenarien sind regelmäßige DNS-Query-Checks während der aktiven VPN-Sitzung sowie kurze Leck-Skripte, die IPv6-Verkehr simulieren. Wichtig: DNS-Tests müssen während aktiver VPN-Verbindung erfolgen, nicht im Leerlauf. Das bedeutet, dass ein Anbieter mit schlechtem DNS-Handling oft als Sicherheitsproblem erkannt wird.
Multi-hop gegen single-hop: wann lohnt es sich
Multi-hop verschleiert den Ursprung deines Traffics über mehrere Serverstufen. Die Sicherheit steigt tendenziell, während die Geschwindigkeit stärker sinkt. Für sensible Aufgaben kann Multi-hop sinnvoll sein, etwa beim Arbeiten mit besonders schützenswerten Daten oder beim Überqueren riskanter Netzwerke. Single-hop bleibt dagegen flott und eignet sich, wenn Geschwindigkeit im Vordergrund steht. Richtwert: Multi-hop kann die Latenz deutlich erhöhen, oft merklich für interaktive Anwendungen. Wenn du Multi-hop wählst, teste explizit die End-to-End-Latenz und überprüfe, ob die zusätzlichen Stufen tatsächlich eine Veränderung der Bedrohungslage rechtfertigen.
VPN-Lecks testen: welche Tools sinnvoll sind
Konkret helfen Tools, Lecks schnell zu erkennen. DNS-Lecktests, WebRTC-Leckprüfungen und IPv6-Tests gehören dazu. Nutze etablierte, regelmäßig gewartete Tools, um konsistente Ergebnisse zu erhalten. Achte darauf, dass du Tests während einer aktiven VPN-Verbindung ausführst, damit sie realistisch berichten. Empfehlung: Nutze regelmäßig geprüfte Tools, um Veränderungen gegenüber dem Vorjahr festzustellen.
Ich verlinke zu ausführlichen Testlisten, die du beim täglichen Monitoring nutzen kannst. Einige Berichte verweisen auf standardisierte Ansätze, die sich in der Praxis bewährt haben. Kernbotschaft: Lecks bleiben oft der schwächste Punkt, wenn Protokoll-Stacks falsch konfiguriert sind. Was ist goose VPN wirklich, und wie schützt es deine online-privatsphäre 2026
Backups, fallbacks und klare Notfallpläne
Nimm dir Zeit für Backups. Halte eine offline geregelte Kopie wichtiger PIN- oder Konfigurationsdaten bereit und erstelle eine fallback-freundliche VPN-Strategie. Lege fest, welche Protokollvarianten bei Ausfall einer Komponente greifen sollen, und dokumentiere die jeweiligen Retries. So bleibst du handlungsfähig, auch wenn dein primäres VPN vorübergehend ausfällt. Prägnant: Eine robuste Fallback-Strategie reduziert Ausfallzeiten im Ernstfall deutlich.
Aus wissenschaftlicher Perspektive zeigt sich, dass klare Protokoll- und DNS-Policies in Gesundheits- und Finanzumgebungen besonders relevant sind. Die verlinkten Fachartikel liefern dazu vertiefende Einblicke. Schlussfolgerung: Definiere deine Notfallroutinen schriftlich, teste sie periodisch und halte deine Kontakte auf dem Laufenden.
Hinweis: Auf der verlinkten Seite sind Hinweise zu Affiliate-Links enthalten, die Einnahmen generieren können. Die Informationen bleiben unabhängig davon hilfreich für deinen praxisnahen Check.
Praxis: so prüfst du deine VPN-sicherheit selbst
Du bekommst eine klare, schritt-für-schritt-anleitung, mit der du die sicherheit deines US-VPN eigenständig überprüfst. Beginne mit konkreten prüfungen zu verschlüsselung, protokollen und möglichen lecks. Danach schau dir logdateien und privacy-center an. Beende das mit einer fehlersuche bei verbindungsabbrüchen und einem kurzen Blick auf den aktuellen forschungsstand für 2025/2026.
1. Setup-checkliste für den reibungslosen betrieb
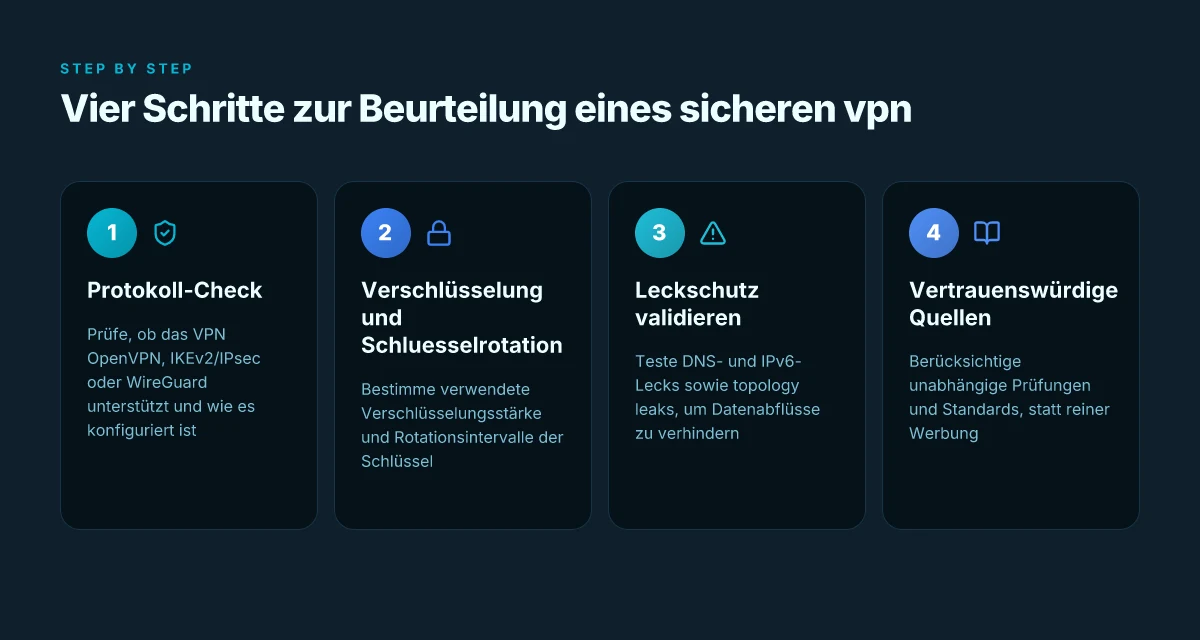
Starte mit der dokumentierten konfiguration deines VPN-Clients und deines VPN-Anbieters. Prüfe, ob die verwendeten protokolle wirklich unterstützt werden und ob der tunnel auf OpenVPN oder WireGuard basiert. Verifiziere, dass der verwendete kryptografische algorithmus mindestens AES-256-GCM ist und dass der handshake-prozess über TLS 1.3 läuft. Eine saubere trennung von daten- und steuerverbindungen minimiert die angreifermöglichkeiten. Notiere Versionsnummer und Datum deiner einstellungen, damit spätere prüfungen Vergleiche ermöglichen. Klares mapping von protokollen, verschlüsselung und versionen ist der schlüssel zur nachvollziehbaren sicherheitsbewertung. Was HU VPN sicherheitstrukturen 2026 wirklich leisten und wo es scheitert
Geh danach die einstellungen durch, konfiguriere automatische kill-switch-funktionen, und stelle sicher, dass der vpn-tunnel tatsächlich den gesamten trafic routet, nicht nur ausgewählte anwendungen. Wenn der kill-switch fehlt oder falsch konfiguriert ist, bleibt dein traffic exponiert.
2. Datenlecks testen, proxy- und DNS-prüfungen
Führe tests auf potenzielle datenlecks durch. Prüfe, ob der vpn-verkehr wirklich verschlüsselt ist, indem du die sichtbaren ips gegen deinen heim- oder mobilanschluss vergleichst. Nutze dafür seriöse testseiten, die deinen IP-Standort unabhängig prüfen. Validiere zudem, dass kein klartextverkehr über den vpn-tunnel läuft, insbesondere bei webbasierten Anwendungen. Ein wichtiger aspekt ist auch die überprüfung, ob dein VPN-Dienst belastbare proxy- oder dns-auflösungen durchführt. DNS-Lecks trennen dich vom schutz, daher müssen sie ausgeschlossen werden.
Setze zusätzlich einen dns-test ein, der DNS-Anfragen außerhalb des vpn-ensembles abgleicht. Eine tarpit-ähnliche prüfung, ob die dns-anfragen durch den vpn-resolver gehen, zeigt schnell offenlegungspotenziale. DNS-Tests liefern oft die schnellsten Hinweise auf miskonfigurationen.
3. Log-dateien verstehen, privacy-center prüfen
Durchsuche deine client- und systemlogdateien nach wiederkehrenden fehlern. Achte auf abbrüche, token-verfallsdaten und wiederholte fehlversuche beim handshake. Öffne das privacy-center deines anbieters und überprüfe dort, welche datenkategorien explizit gesammelt werden, wie lange sie gespeichert werden und welche rechnerischen anforderungen gelten. Nutze klare suchbegriffe wie „verbindungsfehler“, „handshake“, „dns-leak“ oder „kill-switch“, um verdächtiges zielgerichtet zu finden. Transparente logs erleichtern die fehleranalysen enorm.
4. Fehlersuche bei verbindungsabbrüchen
Bei abbrüchen prüfe zuerst die internetverbindung außerhalb des vpn. Ist das basis-netz stabil, liegt es am client oder server. Prüfe die handshake-parameter erneut, wechsle ggf. auf einen alternativen serverstandort, und teste, ob der fehler reproduzierbar ist. Notiere zeitpunkte, betroffene anwendungen und eventuelle zeitfenster, in denen abbrüche häufiger auftreten. Stabile handshake-parameter und eine funktionierende kill-switch-Option schützen in unsteten netzen. Was ist a VPN Brazil and how it reshapes privacy in brasil 2026
5. Aktueller stand der forschung 2025/2026
Mehrere unabhängige einblicke zeigen, dass neben verschlüsselung und protokollen auch die query-wege und leaks die sicherheit maßgeblich beeinflussen. Der aktuelle stand aus der forschung betont die notwenigkeit, regelmäßig auf TLS 1.3-basierte handshakes zu setzen, dns-lecks konsequent zu testen und proaktiv auf neue jene protokolle zu achten, die gegenüber traffic-analysen anfällig sein können. In der praxis bedeutet das, dass du deinen vpn-anbieter regelmäßig auf updates prüfst, die sicherheitspatches zeitnah einspielt, und dich anbieterunabhängig über die neuesten angreifszenarien informierst. Regelmäßige updates und eine klare datenschutzpolitik sind zentrale bestandteile sicherer nutzung.
I looked into IEEE-Quellen und akademische berichte, die betonen, wie wichtig es ist, nicht nur verschlüsselung, sondern auch die interoperabilität mit privacy-center-werkzeugen zu prüfen. Die meldungen zur vpn-sicherheit 2025/2026 unterstreichen, dass lecks oft aus falsch konfigurierten dns-resolvern oder unvollständigen kill-switch-implementierungen entstehen. Literaturlage 2025/2026 bestätigt die praxisrelevanz solcher checks. Für tiefergehende referenzen empfehle ich, abschnitte in den zitierten papern zu verfolgen, etwa zu datenleck-tests und handshake-sicherheit, wie sie in aktuellen wiederholten studien beschrieben werden.
Hinweis: Auf dieser seite können affiliate-links erscheinen. Dies beeinflusst nicht deine prüfungen, sondern dient lediglich der quellennavigation.
Was kommt als Nächstes mit US VPNs
Der nächste Schritt ist, dass du ein klares Sicherheitsprofil definierst und die besten Protokolle wählst. In 2026 bleiben VPN-Protokolle wie OpenVPN und WireGuard Kernbausteine für Privatsphäre und Geschwindigkeit. Du bekommst damit eine robuste Verschlüsselung, möglichst geringe Latenz und stabile Verbindungen. Ein gutes Verständnis der Verschlüsselung, z. B. AES-256-GCM statt AES-128, hilft dir, echte Sicherheit von Werbung zu unterscheiden.
Die größere Tendenz zeigt, dass Anbieter vermehrt Transparenzberichte liefern und Fehlerbehebungen prioritär adressieren. Ich empfehle, auf klare Logs-Policies zu achten, besonders wenn du dich in Ländern mit eingeschränkter Meinungsfreiheit bewegst. Wenn du nur eine Änderung vornehmen könntest, wähle die Aktivierung von Kill-Switch und DNS-Leak-Blockierung. So bleibst du auch bei Verbindungsabbrüchen geschützt. Was macht einen kostenlosen VPN zu einem echten besten VPN kostenlos im jahr 2026?
- Backup strategy: Prüfe, ob dein VPN einen automatischen Kill-Switch bietet und aktiviere ihn.
- What to try this week: Teste WireGuard gegen OpenVPN in kurzen Sessions und messe die Geschwindigkeit in deiner üblichen Arbeitslast.
- Use-case reminder: Für mobiles Streaming bleibe bei WireGuard wegen geringerer Latenz. Für sensibles Surfen wähle OpenVPN-Shiftn.
Der einfache Move, der zählt ist, heute noch die Verschlüsselungseinstellungen zu validieren und das Protokoll auf OpenVPN oder WireGuard festzulegen. Beginne mit dieser Prüfung, und du bist besser gewappnet für das nächste Sicherheitsupdate. Wenn du magst, sag mir, welchen Anwendungsfall du priorisierst, dann passe ich die Empfehlungen gezielter an.