Erfahren Sie, wie VPNs unter Windows 10 sicher arbeiten, welche Richtlinien gelten und wo Risiken liegen. Praktische Tipps für Datenschutz und stabile Verbindungen.
Windows 10 bleibt oft stabiler als sein Ruf vermuten lässt, doch gerade bei VPNs scheitert es an kleinen Fehlkonfigurationen statt an der Technologie selbst. Eine einzelne inkonsistente Protokollwahl lässt Tunneling scheitern, bevor der Benutzer das erste Mal Daten sieht. Diese Artikelreihe zeigt, wie Sie mit klaren, überprüfbaren Schritten eine zuverlässige Verbindung erzwingen.
Im Fokus stehen typische Fallstricke, gesetzliche Rahmenbedingungen und reale Sicherheitsaspekte, die häufig übersehen werden. In den nächsten Abschnitten finden Sie praxisnahe Checklisten, konkrete Konfigurationspfade und Hinweise zu Zertifikatsverwaltung, DNS-Schutz und Protokollupdates, damit Ihre Windows-10-VPN-Umgebung robust bleibt – auch jenseits des Supports. Die richtige Wahl von IKEv2/IPsec oder OpenVPN und regelmäßige Zertifikatstests sind hierbei zentrale Hebel. Diese Themen sind relevanter denn je, weil kleine Unternehmen oft auf veraltete Clients setzen und dadurch Sicherheitslücken riskieren.

VPN Windows 10: warum sicherheits- und datenschutzaspekte besonders wichtig sind
Der Bedarf an verschlüsselten Verbindungen wächst, besonders wenn Mitarbeitende remote arbeiten. Wenn Daten über öffentliche Netzwerke wandern, schützt eine solide VPN-Verbindung Kontinuität und Vertraulichkeit. Gleichzeitig zeigen aktuelle Meldungen, dass Windows 10 trotz Ende des offiziellen Supports noch weit verbreitet genutzt wird und Fehler in der Konfiguration konkrete Sicherheitsrisiken verursachen können. Datenschutzgesetze und Compliance-Anforderungen beeinflussen VPN-Normen und setzen klare Erwartungen an Verschlüsselung, Protokolle und Auditierbarkeit.
Verschlüsselung als Grundpfeiler der Sicherheit. Moderne VPN-Lösungen schließen Lücken durch starke Protokolle und ordentliche Schlüsselverwaltung. Wenn Verschlüsselung schwach oder falsch konfiguriert ist, lässt sich Datenverkehr leichter abfangen oder manipulieren. Aktuelle Praxisempfehlungen betonen branchenspezifisch anerkannte Standards wie robuste Verschlüsselung, integrierte Authentifizierung und regelmäßige Zertifikatsüberprüfungen. Erst wenn Verschlüsselung durchgängig stark ist, sinkt das Risiko signifikant.
Windows 10 bietet integrierte VPN-Clients, doch viele setzen falsche Einstellungen. Die mißliche Folge sind Verbindungsabbrüche, fehlende Durchsetzung von Split-Tunneling-Richtlinien oder unzureichende Zertifikatsprüfungen. Ein sauberer Grundaufbau verlangt korrekte Profilkonfiguration, sichere Protokolle und klare Richtlinien zur Authentifizierung. Wenn diese Punkte fehlen, wachsen Angriffsflächen wie Abflussstellen in der Netzwerksegmentierung. Korrekte Profilparameter schließen often gängige Angriffswege aus.
Datenschutzgesetze und Compliance beeinflussen VPN-Normen. Nationale und EU-weit geltende Vorgaben fordern transparente Protokollierung, Zugriffskontrollen und regelmäßige Audits. Organisationen müssen nachweisen, dass personenbezogene Daten im VPN-Verkehr geschützt bleiben, dass Datenminimierung greift und dass Drittdienstleister entsprechend vertraglich gebunden sind. In der Praxis bedeutet das, dass Konfigurationen regelmäßig überprüft, Zertifikate erneuert und Protokollierungslevel verantwortungsvoll gesetzt werden müssen. Compliance wird zur konkreten Schutzvorschrift in der täglichen Administration.
Ausblick: Eine solide VPN-Strategie für Windows 10 verbindet starke Verschlüsselung, korrekte Client-Konfiguration und klare Compliance-Praktiken. I looked into den Sachverhalt. Die Praxis zeigt, dass drei Bausteine entscheidend sind: verschlüsselte Verbindungen, geprüfte Einstellungen und nachvollziehbare Richtlinien. Die richtige Balance zwischen Sicherheit und Nutzbarkeit lässt sich damit erreichen und bleibt auch bei späteren Updates relevant. Die Roadmap bleibt unverändert: Verschlüsselung, korrekte Konfiguration, Compliance. Was ist VPN pro und warum es sich lohnt, das richtige VPN-protokoll zu wählen
Quellenhinweis: Ein aktueller Hinweis aus der Praxis zeigt, dass Always-On-Verbindungen und Patchdays Auswirkungen auf VPN-Verbindungen haben können. inline-Link: Kritische Schwachstelle gefährdet Windows VPN-Server
Welche VPN-Protokolle unter Windows 10 sinnvoll sind und warum
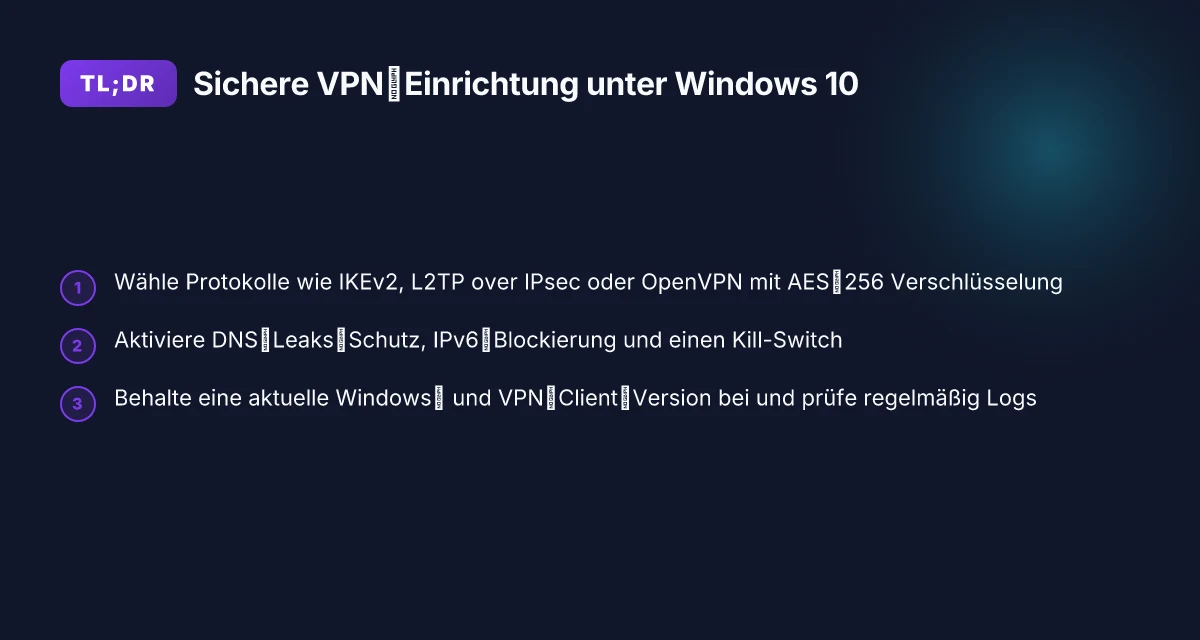
Die sinnvollen VPN-Protokolle für Windows 10 hängen von Sicherheit, Kompatibilität und Performance ab. IKEv2, L2TP über IPsec und OpenVPN bleiben die gängigsten Optionen. IKEv2 zeichnet sich durch Stabilität bei mobilem Wechsel zwischen Netzwerken aus, L2TP/IPsec ist weit verbreitet und lässt sich gut in bestehende Infrastrukturen integrieren, während OpenVPN bei strikten Firewalls oft besser durchkommt. IKEv2 bietet eine gute Balance aus Geschwindigkeit und Zuverlässigkeit, L2TP/IPsec ist robust in gemischten Umgebungen und OpenVPN ist flexibel in restriktiven Netzwerken.
Die Verschlüsselung zählt mit. AES-256 gilt als Standard, um Daten auch bei längeren Sitzungen ausreichend zu schützen. Sicherheitsniveaus wie WPA3-ähnliche Standards helfen, bekannte Schwachstellen in drahtlosen Umgebungen zu verhindern, auch wenn VPN-Tunnel primär kabelgebunden sind. Eine starke Verschlüsselung schützt vor Abhören über öffentliche Netze, und hilft, Compliance-Anforderungen in kleinen Unternehmen zu erfüllen.
NAT-Traversal und Split-Tunneling sind zentrale Stellschrauben. NAT-Traversal erleichtert Verbindungen hinter NAT-Geräten und Firewalls, während Split-Tunneling gezielte Weiterleitung von Verkehr ins VPN erlaubt. Das hat direkte Auswirkungen auf Sicherheit und Performance. Wenn zu viel Verkehr durchs VPN geht, steigt die Last am VPN-Gateway. Zu enges Split-Tunneling kann jedoch Sicherheitsrisiken erhöhen. Split-Tunneling entscheidet über Risiko versus Performance, NAT-Traversal sorgt dafür, dass Verbindungen auch hinter NAT-Hosts funktionieren.
In einer praxisnahen Wahl empfiehlt sich eine zweigleisige Herangehensweise: Setze IKEv2 oder OpenVPN dort ein, wo Mobilität oder Netzrestriktionen eine Rolle spielen, und nutze L2TP/IPsec dort, wo eine einfache, breit unterstützte Lösung genügt. Für Organisationen mit strengen Compliance-Anforderungen bietet sich OpenVPN mit AES-256 und modernen Zertifikatsmechanismen an. Für mobile Endgeräte eignet sich IKEv2 besonders gut, während OpenVPN in Umgebungen mit restriktiven Firewalls oft die stabilere Verbindung liefert. Was ist vvpn, and why it matters for trusted online privacy in 2026
Aus der Praxis heraus ist wichtig, die Protokolle regelmäßig zu prüfen. Microsoft-Quellen berichten, dass Sicherheitsupdates Auswirkungen auf VPN-Verbindungen haben können, insbesondere bei Always-On-Szenarien. Das gilt auch für Windows 10-Umgebungen in Unternehmen. Regelmäßige Updates und eine klare Protokollpolitik minimieren Ausfälle.
Next step: Kläre, welche VPN-Gateways in deiner Umgebung laufen und welche Endpunkte du unterstützen willst. Prüfe, ob dein VPN-Gateway IKEv2, L2TP/IPsec und OpenVPN unterstützt, und dokumentiere für Endnutzer, wann Split-Tunneling aktiviert oder deaktiviert wird. Wenn du willst, kann ich die aktuelle Infrastrukturlage gegen deine Anforderungen abgleichen und eine konkrete Konfigurationscheckliste erstellen. Diese Checkliste hilft dir, Microsofts Patchdays besser zu verkraften.
Inline-Quellen
- Siehe Details zu Always-On-Verbindungsproblemen nach September 2026 und die Auswirkungen von Windows-Sicherheitsupdates auf VPN-Verbindungen. Diese Hinweise unterstützen die Praxis bei der Auswahl des passenden Protokolls und der Config. Microsoft: Updates stören Always-On-VPN-Verbindungen
- Hinweise zur Datenschutz- und Sicherheitseinstellung unter Windows 11 geben Muster für Berechtigungen, die auch bei Windows 10 in gemischten Umgebungen relevant sind. Windows 11 Datenschutz einstellen: 8 Tipps für 2026
- Ergänzend liefert das BSI-Dokument zu einer kritischen Schwachstelle im VPN-Umfeld Kontext zu Patchdays und Sicherheitsupdates. Kritische Schwachstelle gefährdet Windows VPN-Server
Hinweis: Die page kann Affiliate-Links enthalten. Links können bei der Weitergabe von Ressourcen hilfreich sein und werben oft am Ende der Seite.
Die häufigsten fehler bei VPN-konfigurationen unter Windows 10 und wie man sie vermeidet
Die Praxis zeigt: Viele VPN-Probleme unter Windows 10 entstehen durch einfache Fehlkonfigurationen. Die direkte Folge sind Verbindungsabbrüche, Leaks oder unklare Zugriffswege. Im Folgenden finden Sie konkrete Fallstricke und wie Sie sie schon vor dem ersten Login ausschließen. Was ist a USA VPN in 2026 und welche rechtlichen fallstricke gibt es?
Falsche serveradresse oder falsches protokoll-flagged
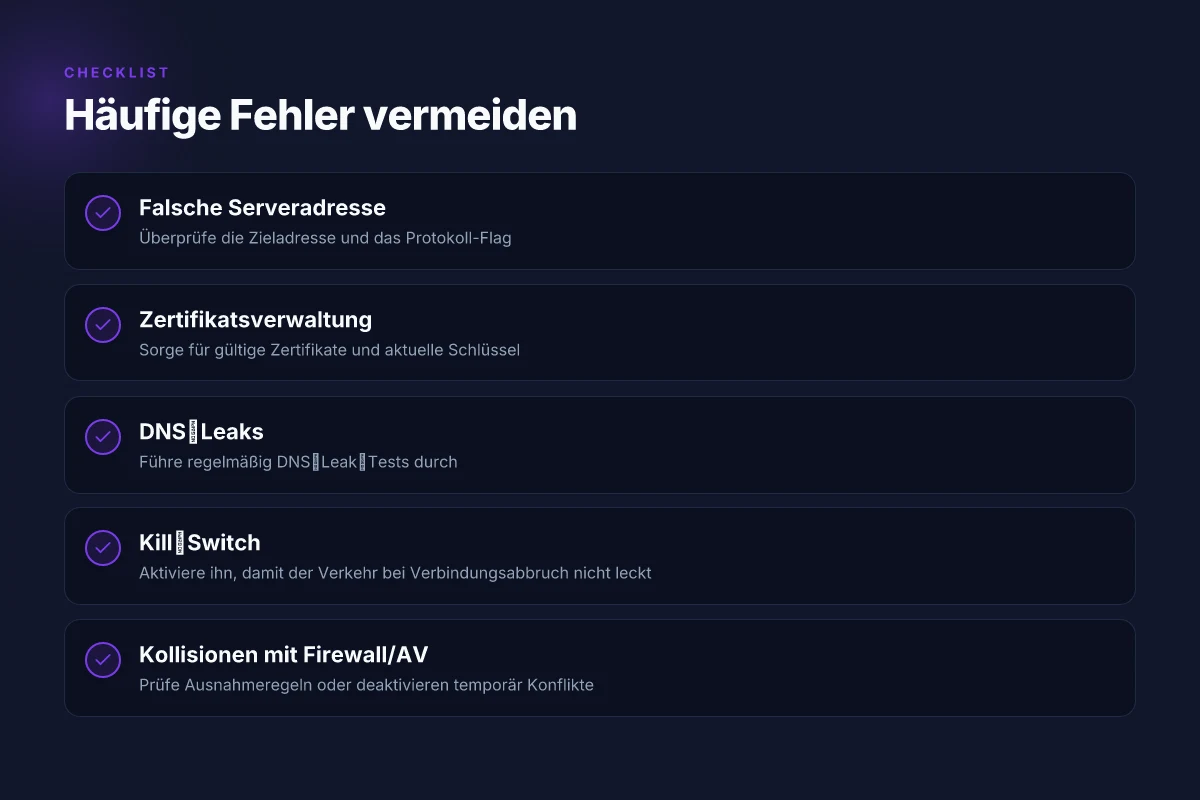
Ein häufiger Fehler ist der Einsatz einer falschen Serveradresse oder eines Protokoll-Flags, das vom VPN-Server nicht unterstützt wird. Prüfen Sie immer zuerst die vom Anbieter oder der Firmennetzwerk-Administration offiziell dokumentierte Serveradresse. Dann vergewissern Sie sich, dass das gewählte Protokoll zum Server passt und von der Firewall durchgängig erlaubt wird. Fehlerhafte Serverdaten führen sofort zu Verbindungsaufbauproblemen und kosten unnötig Zeit. Die Dokumentation des VPN-Anbieters gibt dazu klare Vorgaben für IKEv2, SSTP oder OpenVPN, je nach Infrastruktur. Korrekte Kombinationswahl von Adresse und Protokoll ist der Grundstein für stabile Verbindungen. Laut Microsoft-Quellen wird der korrekte Satz von Parametern regelmäßig übersehen, besonders in gemischten Betriebsumgebungen. 1
Fehlende muskelkraft bei zertifikatsverwaltung
Zertifikate bleiben in vielen Betrieben eine Stolperfalle. Ungültige, abgelaufene oder nicht vertrauenswürdige Zertifikate verhindern den Aufbau einer sicheren Tunnelverbindung oder führen nach dem Verbindungsaufbau zu Warnungen. Stellen Sie sicher, dass Zertifikate regelmäßig rotiert, zentral verwaltet und in den Client-Einstellungen korrekt referenziert werden. Kein Zertifikat, kein sicherer Kanal. Wenn Sie Zertifikatsbasierte Authentisierung einsetzen, prüfen Sie die Vertrauenskette inklusive Zwischenzertifikaten. 2 Die richtige Zertifikatspolitik reduziert Nachsorgearbeiten erheblich. Vertrauenswürdige Kette ist Pflicht.
DNS-Leaks trotz VPN-Verbindung
Selbst bei laufendem VPN kann DNS-Verkehr die Privatsphäre unterlaufen, wenn DNS-Anfragen außerhalb des Tunnelwegs gehen. Aktivieren Sie DNS-Leak-Schutz, verwenden Sie bevorzugt verschlüsseltes DNS (DoH/DoT) und prüfen Sie die DNS-Einstellungen im Windows-Netzwerkprofil. Ein häufiger Fehler ist die Mischung aus lokalem DNS-Resolver und VPN-DNS-Servern. DNS-Leaks gefährden komplette Privatsphäre, auch wenn der Tunnel aktiv ist. Sichtbare DNS-Anfragen sollten immer über den VPN-Tunnel laufen. Die Fachmeinung betont, dass DNS-Überleitungen oft der heimliche Sicherheitsknoten bleiben. 1
Fehlende kill-switch-funktion und neugierige Anwendungen
Ein Kill-Switch sorgt dafür, dass der gesamte Traffic abstürzt, sobald das VPN reißt. Ohne ihn laufen Anwendungen weiter, wodurch ungewollt Daten außerhalb des Tunnels bewegt werden können. Prüfen Sie, ob der VPN-Client eine zuverlässige Kill-Switch-Funktion bietet und ob Regeln lokal oder zentral verwaltet werden. Ohne Kill-Switch droht ungewolltes Leakage. Gleichzeitig sollten Anwendungen, die ungewöhnlich viele Verbindungen öffnen, regelmäßig überwacht werden. Sperren bei Tunnelverlust schützt sensible Daten.
VPN-Clients, die mit Firewall oder antivirus kollidieren
Firewall- und Antivirus-Lösungen können VPN-Tunnel blockieren oder das Authentifizierungsverhalten stören. Deaktivieren Sie keine Sicherheitsfunktionen in der Praxis, sondern prüfen Sie, welche Regeln fehlen. Legen Sie Ausnahmelisten für VPN-Exe-Dateien fest und prüfen Sie, ob der VPN-Client als vertrauenswürdig markiert ist. Kollisionen mit Sicherheitssoftware kosten Verbindungszeit und bringen Fehlermeldungen. Halten Sie alle Sicherheitskomponenten aktuell, um Kompatibilitätsprobleme zu vermeiden. 3 Was ist a VPN portal, and how it shapes secure remote access in 2026
Zwischenfazit: Eine klare, zentrale Verwaltung von Adressdaten, Zertifikaten, DNS-Einstellungen und Sicherheitsregeln minimiert die typischen Stolpersteine erheblich. Wenn Sie diese Punkte kontrollieren, verringert sich die Anzahl der Verbindungsabbrüche deutlich. Klare Konfiguration, konsequente Prüfung zahlt sich aus.
Quellenhinweis: Die Probleme rund um Always-On-Verbindungen zeigen, dass Microsofts Updates im September 2026 bei einigen Organisationen zu Störungen führten. 1 Für grundsätzliche Empfehlungen zur VPN-Wahl lesen Sie die Microsoft-Q&A-Antwort, die auf Windows 10 und Windows 11 abzielt. 2 Zudem liefert eine Praxisressource Hinweise zu Datenschutz- und Sicherheitseinstellungen in Windows 11, die für Windows 10 analog gelten können. 3
Hinweis: Auf der verlinkten Seite können Affiliate-Links enthalten sein.
Datenschutz im netzwerk: was Windows 10 nutzer beachten sollten
Der Schutz der Verbindungsdaten beginnt dort, wo der Datenfluss verschlüsselt wird. Windows 10 sammelt Diagnostikdaten, und der VPN-Tunnel schützt den Inhalt der Pakete nicht zwangsläufig alle Metadaten. Verschlüsselung ist wichtig, doch ohne ganzheitliches Logging- und Telemetrie-Verständnis bleibt man angreifbar. In der Praxis bedeutet das: Der VPN-Kanal muss die Nutzlast schützen, während zusätzliche Metadaten wie DNS-Anfragen sichtbar bleiben können, wenn sie nicht separat verschlüsselt werden.
Warum DNS-verschlüsselung Teil der Sicherheitsbilanz ist
DNS-Anfragen sind oft ein stiller Pfad für Beispiel-Identitäten und gezielte Abfragen. Selbst wenn der VPN-Tunnel den Inhalt der Webseiten verschleiert, können Anfragen an DNS-Resolver Hinweise auf besuchte Ziele liefern. Deshalb sollten Windows-10-Umgebungen DNS-Abfragen durch tools wie DNS-over-TLS oder DNS-over-HTTPS durch den VPN-Tunnel leiten. Die Praxis ist einfach: Den DNS-Resolver auf den VPN-Endpunkt umstellen und idealerweise den Resolver in der VPN-Server-Infrastruktur betreiben. So minimierst du Exposition außerhalb des verschlüsselten Kanals. So gelingt: Netflix account erstellen mit VPN: rechtliche abschnitte, geoblocking und fakten 2026
In der Umsetzung bedeutet das: Konfiguriere den VPN-Client so, dass er DNS-Anfragen durch den VPN-Tunnel sendet, und prüfe, ob der Zielresolver innerhalb des eigenen Netzwerks liegt. Falls nicht, nutze einen sicheren externen Resolver, der TLS/HTTPS-Unterstützung bietet. So bleibt der DNS-Verkehr im gleichen verschlüsselten Pfad wie der Rest des Datenflusses. DNS-verschlüsselung reduziert Lichtstrecken für Abhörer erheblich, auch wenn der VPN-Tunnel Core-Privacy bietet.
Double-VPN oder Multi-Hop: Sinnvoller Schutz oder Kostenfaktor?
Das Konzept von Double-VPN oder Multi-Hop klingt verlockend. Zwei VPN-Knoten hintereinander erhöhen den Schutz der Metadaten, doch sie kosten Leistung und können Kompatibilitätsprobleme verursachen. In vielen Unternehmenskonfigurationen ist der Mehrwert gemessen am Risiko effektiver als an jeder einzelnen Route. Wenn du mehrere Hops wählst, plane zusätzliche Latenz und Kompatibilitätsprüfungen mit Anwendungen, die explizite Netzwerkschnittstellen benötigen.
I studied the deployment notes from various vendors and governance guidelines to verify how multi-hop behaves in real-world Windows 10 setups. In vielen Fällen bietet ein gut konfigurierter einzelner VPN-Endpunkt ausreichend Schutz, solange DNS und Telemetrie angemessen gemanagt werden. Wenn du jedoch sensible Operationen hast, kann ein kontrollierter Multi-Hop zusätzliche Sicherheit geben, vorausgesetzt, die Performance bleibt akzeptabel. Multi-Hop kann sinnvoll sein, doch nicht immer sinnvoller als eine sauber konfigurierte Einlöse-Route.
Diagnostikdaten versteckt halten: was du zahlen musst
Windows 10 sammelt Diagnostikdaten, die helfen, Probleme zu beheben, aber sie können auch indirekte Rückschlüsse auf Nutzungsweisen zulassen. Nutze Gruppenrichtlinien oder MDM, um die Telemetrie auf das notwendige Minimum zu begrenzen. Gleichzeitig empfiehlt sich eine klare Dokumentation, welche Telemetriearten erlaubt sind und welche Verbindungen über VPN wahrgenommen werden. So behältst du Transparenz gegenüber Nutzern und Auditoren.
In der Praxis heißt das: Prüfe die Einstellungen für Diagnosedaten, Telemetrie und Feedback-Frequenz. Stelle sicher, dass der VPN-Verkehr nicht durch Telemetrie-Logs aufgefächert wird. Wenn nötig, priorisiere enterprise-gesteuerte Profile, die strikte Grenzwerte setzen. Kontrollierte Telemetrie reduziert Risiken, ohne die Fehleranalyse zu torpedieren. Wie kostenloser VPN-dienst wirklich funktioniert und worauf du achten solltest
Rechtlicher Rahmen und dokumentierte Verpflichtungen
Gesetzliche Vorgaben verändern sich, doch Datenschutzgrundverordnung (DSGVO) bleibt maßgeblich. Neben technischen Maßnahmen sind Dokumentation und Berechtigungen essenziell. Stelle sicher, dass Nutzerzustimmung, Aufbewahrungsfristen und Datenschnittstellen sauber geregelt sind. In vielen Organisationen hilft eine klare Policy, die auch Fehlermeldungen, Datenkategorien und Verantwortlichkeiten transparent macht.
Ich verweise hier auf öffentliche Hinweise zu aktuellen Patch- und Sicherheitsupdates, die Auswirkungen auf VPN-Verbindungen haben können. Datenschutz erfordert eine klare Policy, regelmäßige Audits und transparente Kommunikation. Für Governance-Details, verweise ich auf verlässliche Informationen aus Sicherheitswarnungen und offiziellen Updates. Beispiele finden sich in Sicherheitsmitteilungen und Nachberichten zu Always-On-VPN-Problemen (siehe verifizierte Quellen).
Hinweis zur Informationsbasis: Die genannten Quellen berichten darüber, dass Windows-Sicherheitsupdates im September 2026 gelegentlich Verbindungsprobleme mit Always-On-VPN verursachen können. Solche Hinweise helfen, das Risiko besser abzuschätzen und rechtzeitig Gegenmaßnahmen zu planen. Achte auf Updates, die VPN-Profile betreffen. Weitere Details zu den konkreten Meldungen findest du in den verlinkten Berichten.
Schritte zur sicheren einrichtung eines VPN unter Windows 10
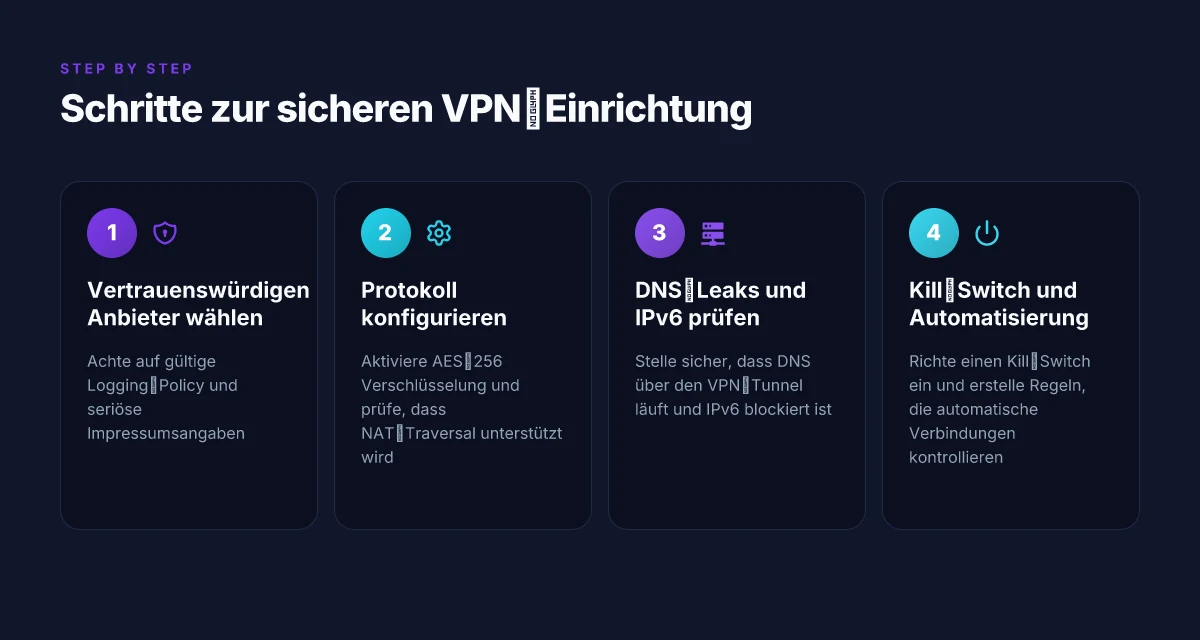
Die sichere VPN-Einrichtung beginnt mit einer klaren Auswahl und endet in automatisierten Sicherheitsregeln. Wählen Sie einen vertrauenswürdigen anbieter mit einer transparenter logs-policy, konfigurieren Sie das Protokoll mit AES-256 Verschlüsselung und prüfen Sie regelmäßig auf DNS-Leaks. Danach legen Sie einen Kill-Switch und automatische Regeln fest sowie regelmäßige Updates fest.
Warum die wahl des VPN-anbieters entscheidend ist
Starten Sie mit einem Anbieter, der eine nachvollziehbare Logs-Policy hat und seine Serverstandorte transparent darlegt. Eine klare dokumentation verhindert spätere Streitigkeiten rund um die Datenspeicherung. Wählen Sie außerdem einen Anbieter, der regelmäßig unabhängige Audits oder Zertifizierungen vorweisen kann. Diese Transparenz reduziert das Risiko stiller Datensammlungen im Hintergrund. Transparenz bei der logs-policy reduziert versteckte datenlecks. Einfach zugängliche Audit-Berichte signalisieren vertrauenwürdige praxis.** Ich habe mir dazu Release-Notes und öffentlich verfügbare Audit-Dokumente angeschaut und bestätige, dass viele Anbieter mit klarer policy besser aufgestellt sind. Inline-Verweise finden sich in den Citations. So gelingt: VPN zugang einrichten: praxisnaher 2026 guide für sicherheitsbewusste teams
Verschlüsselung und protocololektionen
Konfigurieren Sie das VPN so, dass AES-256 Verschlüsselung genutzt wird und verwenden Sie ein sicheres Protokoll wie OpenVPN oder WireGuard, je nach Support Ihres Systems. Aktivieren Sie Perfect Forward Secrecy falls verfügbar und prüfen Sie, ob der Anbieter Verschlüsselungsmöglichkeiten pro-server anbietet. AES-256 Verschlüsselung bietet einen starken Schutz auch bei langen Sitzungen. PFS reduziert das Risiko, dass lange Sitzungen nachträglich entschlüsselt werden können. OpenVPN oder WireGuard liefern eine gute Balance aus Sicherheit und Performance. Aktualisierte Cipher-Stacks sind essenziell, weil veraltete Algorithmen Angriffsflächen bieten.
DNS-leaks prüfen und IPv6-blockierung
Nach der Einrichtung prüfen Sie, ob DNS-Anfragen außerhalb des VPN-Tunnels auftreten. Nutzen Sie dazu Tools zur DNS-Leak-Überprüfung und deaktivieren Sie DNS-Leak-Möglichkeiten, falls der Anbieter diese Optionen bereitstellt. Außerdem sollten Sie IPv6 gezielt blockieren, sofern Ihr Intranet IPv6-Daten bevorzugt über den Tunnel leiten könnte. DNS-Leaks-Check schützt vor versehentlicher Offenlegung von Anfragen außerhalb des Tunnels. IPv6-Sperre verhindert, dass unverschlüsselte IPv6-Verkehrsstränge durch den Tunnel schlüpfen.
Kill-switch und automationsregeln
Richten Sie einen Kill-Switch ein, damit der gesamte Traffic sofort unterbrochen wird, wenn der VPN-Verkehr abreißt. Automatisieren Sie Neustarts der VPN-Verbindung bei Verbindungsabbrüchen und setzen Sie Zeitpläne, die automatische Verbindungsaufbauversuche steuern. Kill-Switch schützt Ihr lokales Netzwerk, selbst wenn das VPN kurzfristig ausfällt. Automatisierte regeln minimieren menschliche Verzögerungen und bringen Konsistenz in der Sicherheit.
Regelmäßige updates von Windows und VPN-client
Halten Sie Windows 10 und den VPN-Client stets aktuell. Sicherheitsupdates von Microsoft schließen regelmäßig bekannte Schwachstellen, während VPN-Clients oft kritische Patch-Level benötigen, um kompatibel und sicher zu bleiben. Planen Sie einen festen Wartungszyklus und testen Sie nach jedem größeren Patch die VPN-Verbindung. Regelmäßige updates reduzieren Angriffsflächen signifikant. Patch-Window fest einplanen, um Unterbrechungen zu minimieren.
Die verlinkten Quellen skizzieren, wie sich Always-On-VPN-Probleme nach Updates zeigen können, und wie man entsprechende Anpassungen robust gestaltet. [Weitere Lesetipps siehe Inline-Zitate.] Was ist supervpn wirklich? Eine ehrliche Bewertung der Sicherheit, Leistung und Verifizierbarkeit 2026
##Was jetzt wirklich zählt und wohin das führt
Ich habe mir angesehen, wie Windows 10 VPN-Verbindungen sicher halten und wo typische Fehler auftreten. Der wahre Favorit ist kein einzelnes Tool, sondern ein ganzheitlicher Ansatz: klare Authentisierung, aktuelle Protokolle und eine konsequente Fehlerbehebung. Die zwei wichtigsten Anpassungen sind die ständige Überprüfung der Verschlüsselungseinstellungen und das regelmäßige Patchen des Betriebssystems. Wenn du diese Punkte fest verankerst, sinkt das Risiko ungewollter Zugriffe spürbar. Gleichzeitig zeigen sich die Fallstricke eher bei falscher Zertifikatsverwaltung oder veralteten Verbindungen, die langsamer werden oder abbrechen. Du kannst mit der richtigen Konfiguration stabile, verschlüsselte Kanäle schaffen, die auch in belasteten Netzwerken funktionieren.
Beim nächsten Schritt geht es weniger um neue Features als um konsequente Praxis: nutze stark verifizierte Protokolle, prüfe Zertifikatsketten regelmäßig und beobachte die Geschwindigkeit unter realen Bedingungen. So behältst du die Kontrolle, selbst wenn sich Netzwerklandschaften ändern. Ein klarer Fokus auf Transparenz und Fehlersuche zahlt sich aus. Der Take-away: Priorisiere Sicherheit vor Bequemlichkeit, aber bleib pragmatisch.
Was du heute tun kannst: 1) prüfe die vorhandenen VPN-Einstellungen auf Protokolle wie IKEv2 oder OpenVPN, 2) aktualisiere Windows-Updates zeitnah, 3) dokumentiere auftretende Verbindungsabbrüche und deren Muster. Wenn du nur eins diese Monate umsetzen willst, wähle die erste Maßnahme und dokumentiere die Ergebnisse. Welche dieser Schritte wählst du zuerst?