Erfahren Sie, wie ein vpn portal sichere remote access-Architekturen 2026 gestaltet, welche Risiken auftreten und wie Sie eine zukunftssichere Lösung auswählen.
Ein vpn portal entlarvt das Missverständnis, dass Remote-Arbeit nur einen sicheren Tunnel braucht. Es definiert Identität, Richtlinien und Zero-Trust-Mechanismen in einer einzigen Oberfläche und macht Authentifizierung zur ersten Verteidigungslinie. Eine klare Rollenstruktur und regelmäßige Zertifikat-Rotationen sind hier oft der entscheidende Unterschied.
Dieses Intro skizziert, wie sich zentrale vpn portals zu einer ganzheitlichen Sicherheitsplattform entwickeln, die mehr als den Tunnel sieht. In 2026 steigt der Bedarf an konsistenter Policy-Handhabung, MFA-gestützten Zugriffen und schnellen Eskalationswegen, wenn Verbindungen missbraucht wirken. Gleichzeitig erlaubt der integrale Ansatz eine bessere Sichtbarkeit über Benutzer, Geräte und Verbindungsstatus, was Resilienz gegenüber Phishing, Credential Stuffing und Insider-Bedrohungen erhöht. Der folgende Text beleuchtet, wie Architekturentscheidungen die Remote-Arbeit sicherer machen.

Warum ein VPN portal zentraler zentraler zugangspunkt für sichere remote-arbeit ist
Ein vpn portal fungiert als zentrale schaltstelle für zugriffskontrolle, authentifizierung und policy-management. Statt mehrere isolierte vpn-instanzen zu pflegen, bündelt es alle sicherheitsmechanismen in einer einheitlichen oberfläche. Dadurch lassen sich verwendete protokolle, nutzerrechte und erlaubte anwendungen konsistent durchsetzen. Das reduziert widersprüche zwischen einzelnen lösungen und senkt den verwaltungsaufwand erheblich.
Zentrale rolle von auth, policy und mgmt
Die wichtigste eigenschaft eines vpn portals ist die verbindung von zugriffssteuerung, nutzerauthentifizierung und regelwerk. Mit einer einzigen oberfläche lässt sich festlegen, wer sich aus welchem grund wohin verbinden darf, und welche sessionsparameter gelten. So wird zum beispiel festgelegt, dass nur geräte mit einem gültigen zertifikat in kombination mit einer mehrstufigen authentifizierung zugelassen werden. Gleichzeitig definiert das portal policy-regeln, etwa sanfte oder strenge zugriffsrichtlinien je nach standort, nutzergruppe oder zeitfenster. Der sammenhang: Wenn sich policies und authentifizierung nicht abgleichen, entstehen lücken, die ausgenutzt werden können. Ein vpn portal verhindert genau das, indem es einen einheitlichen wahrnehmungsrahmen bietet.
Vorteile gegenüber isolierten VPN-instanzen
Durch konsistente sicherheitsrichtlinien steigt die transparency. Eine einheitliche sicht auf alle verbindungen erleichtert die erkennung von abweichungen und erhöht die reaktionsgeschwindigkeit. Standardisierte abläufe für meldungen, audits und rollenbasierte freigaben minimieren manuelle fehler. Bekanntes muster: dezentral gepflegte regeln führen häufiger zu widersprüchen zwischen netzwerksegmenten, was zu lücken oder unnötigen zugriffsproblemen führt. Ein zentraler zugangspunkt reduziert diese risiken, weil er die ausgangssituation vereinfacht und klar dokumentiert.
Bezug zu MFA, SAML und zertifikatbasierter authentifizierung
Moderne vpn portals stehen im engen zusammenhang mit etablierten standards. Mehrstufige authentifizierung (MFA) erhöht die sicherheit gegen gestohlene passwörter. SAML-basiertes single sign-on ermöglicht es benutzern, sich einmal zu authentifizieren und danach sicher auf verschiedene services zuzugreifen, ohne neue login-dialoge. Zertifikatbasierte authentifizierung ergänzt diese ansätze durch eine starke maschinelle verifikation, die besonders bei roaming endpoints greift. In kombination bieten MFA, SAML und zertifikate eine schichtweise absicherung, die sich zentral im portal orchestrieren lässt. Diese verbindung aus strapazierfähiger nutzerauthentifizierung und aussagekräftigen policy-definitions sorgt dafür, dass remote-arbeit auch bei wechselnden standorten zuverlässig sicher bleibt.
Zentrale governance macht den unterschied, weil policies, authentifizierung und monitoring in einer einheitlichen maschinerie koordiniert werden. Die dokumentation zeigt, wie ein einheitliches fundament die komplexität der heutigen remote-architektur reduziert. Quellen deuten darauf hin, dass konsistente zugriffskontrollen den sicherheitsgrad deutlich erhöhen, während der administrative aufwand sinkt. Ein portal, viele standorte, klare regelwerke. So gelingt: Netflix account erstellen mit VPN: rechtliche abschnitte, geoblocking und fakten 2026
Quelle: Der architektenleitfaden für die ersetzung von vpn betont die bewegung hin zu zentraleren konnektivitätsarchitekturen, in denen standortunabhängige zertifikate, MFA und sso nahtlos zusammenarbeiten. Diese entwicklung wird durch aktuelle diskussionen rund um VPN-schwachstellen wie CVE-2026-50751 untermauert, die die notwendigkeit robuster zentraler control-strukturen verdeutlichen.
VPN portal architektur: schichtenmodell und protokollwahl
Eine klare schichtenarchitektur ermöglicht sicheres, skalierbares remote access. Die empfohlene konstruktion setzt drei schichten um: ein access gateway als scharnierpunkt, einen eigenständigen authentifizierungsdienst und einen granularen policiespeicher. So lässt sich jede Anforderung in einer übersichtlichen Oberfläche modellieren, ohne die zugrundeliegenden Protokolle zu vermischen. In der Praxis sorgt diese Trennung für bessere Sichtbarkeit und gezielte Fehlerbehebung.
Die dreischichtige grundstruktur
Im ersten layer, dem access gateway, erfolgt die zutrittskontrolle zum unternehmensnetz. Er bündelt Verbindungsaufnahme, Protokollierung und initiale policy-checks. Der zweite layer, der authentifizierungsdienst, sorgt für MFA, Zertifikatsprüfungen und Session-Handling. Der dritte layer, der granularer policiespeicher, definiert feingranulare zugriffsregeln pro anwendung, benutzergruppe oder standort. Diese üçschichtige aufteilung unterstützt Zero-Trust-Prinzipien, weil jede Verbindung unabhängig überprüft wird und Lateralbewegungen eingeschränkt bleibt.
Protokollwahl und Tunneltypen
Für den vpn portal kommen verschiedene Protokolle in Frage, je nach anwendungsfall. IKEv2 bietet robuste session-Rehandlings und gute performance bei mobile clients. OpenVPN bleibt weit verbreitet wegen kompromissloser kompatibilität und guter fehlerdiagnose. TLS 1.3-basierte TLS-Tunnels liefern starke verschlüsselung mit geringem overhead für webbasierte zugänge. Web-based access ergänzt diese fence, indem es browserbasierte zugriffe ermöglicht, ohne dass clientseitige software installiert werden muss. Ein weiterer Vorteil: TLS-basierte tunnels lassen sich leichter durch firewalls traversieren und unterstützen moderne verschlüsselungsverfahren. In der kombination ermöglichen diese prozesse sichere, schnelle verbindungen auch bei großen datenmengen.
| Protokoll | Vorteile | Typische usage |
|---|---|---|
| IKEv2 | starke mobilität, effiziente rekeying, gutes throughput | client-initiierte tunnels, sito-wechsel |
| OpenVPN | breite kompatibilität, gute logging- und fehlerdiagnose | heterogene klientenumgebungen |
| TLS 1.3-basierte TLS-Tunnels | starke verschlüsselung, geringer overhead | web-basiert, moderne clients |
| Web-based access | kein client nötig, schnelle deployment | browserzugänge, remote apps |
Zero-Trust und mikrosegmentierung im portal
Zero-Trust beginnt dort, wo das netzwerk endet. Im vpn portal manifestieren sich Zero-Trust-Prinzipien durch kontinuierliche verifikation, least-privilege- zugriffe und mikrosegmentierung. Das bedeutet: jeder zugriff wird individuell geprüft, jedesSegment erhält eigene policy-sets, und sessions werden nach inactivity oder veränderten berechtigungen sofort neu validiert. Mikrosegmentierung innerhalb des portals verhindert, dass ein kompromittierter client sofort auf weitere ressourcen zugreifen kann. Statt eines allgegenwärtigen vertrauens führen klare, kontextgebundene zulassungen zu weniger verbreiteten kompromissen. NordVPN Promo 2026: Wie du aktuelle Rabatte findest und wirklich sparst
Entscheidungsüberblick: auszuwählende kombinationen
In der praxis empfiehlt sich eine hybride kombination aus IKEv2 oder TLS-basierten tunnels plus web-based access, gesteuert durch einen zentralen policiespeicher. Wenn mobilität eine priorität ist, bietet IKEv2 robuste ergänzungen. Für remote apps oder browser-basierten zugang lohnt sich TLS-1.3-basiertes tunneling. Ein komplettes, dreischichtiges modell mit einem dedizierten authentifizierungsdienst schärft die sicherheit und vereinfacht auditierbarkeit. Gleichzeitig sollten regelmäßig patch- und konfigurationsprozesse stattfinden, um CVE-spezifische lücken zeitnah zu schließen. Die richtige kombination reduziert angreiferfenster erheblich, während die nutzererfahrung stabil bleibt.
Next step
Verankere im nächsten schritt eine klare schichtzuweisung in deinem existierenden netzwerkdesign: Wer ist für das gateway, wer für die authentifizierung, wer für die policies verantwortlich? Erstelle eine skizze der datenflüsse zwischen gateway, auth-dienst und policiespeicher und definiere die minimalen zulässigen verbindungen. Die nächste sektion vertieft die sicherheitsmechanismen im vpn portal: MFA, zertifikate und verschlüsselung.
Sicherheitsmechanismen im VPN portal: MFA, Zertifikate und verschlüsselung
Ein VPN-Portal lebt von starken, klar definierten Sicherheitsmechanismen. Die Standardlösung ist eine starke Mehrfaktor-Authentifizierung, ergänzt durch zertifikatsbasierte Authentisierung und robuste Verschlüsselung. In der Praxis bedeutet das eine Kombination aus adaptiver MFA, zertifikaten für Geräte und Nutzer sowie modernen Verschlüsselungsstandards.
Adaptiv-MFA als standard, nicht als optionaler Zusatz
Posture-basierte MFA wechselt je nach Risiko-Signal die Authentifizierungsstufe. Wenn ein Login von einem neuen Gerät oder aus einer ungewöhnlichen Region erfolgt, erhöht das System die Anforderungen. Die adaptive Logik reduziert Friktionen bei bekannten, vertrauenswürdigen Sessions. So bleibt der Zugang sicher, ohne den Endnutzer in eine endlose Passwort-Schleife zu zwingen. Wichtige Praxiszahlen zeigen, dass adaptive MFA in vielen größeren Umgebungen die Abweichungen schneller erkennt und verdächtige Aktivitäten früh blockiert. I found documentation that supports risk-based MFA dynamically adjusting challenges, which helps balance usability and security. Die Wirksamkeit hängt stark von der richtigen Risiko-Schwelle und regelmäßiger Überprüfung der Regeln ab. Adaptive MFA reduziert unnötige Hürden, erhöht aber zugleich die Sicherheit bei riskanten Logins.
Zertifikatsbasierte Authentisierung für Geräte und Benutzer
Zertifikate fungieren als zweiter Stützpfeiler neben Benutzernamen. Geräte erhalten ein Zertifikat, das sie gegenüber dem Portal authentifiziert, während Benutzer sich mit Client-Zertifikaten oder smarten Tokens anmelden. Dieser Ansatz reduziert das Risiko von gestohlenen Passwörtern erheblich. In vielen Architekturen wird die Zertifikatsinfrastruktur in Verbindung mit einem PKI-Backbone betrieben, der Revocation Lists aktuell hält und Zertifikate zeitlich befristet ausgibt. Das erleichtert auch das saubere Abmelden von Geräten. Zertifikatsbasierte Authentisierung minimiert Passwortrisiken deutlich. Die Kombination aus Geräte- und Benutzerzertifikaten schafft eine belastbare Vertrauenskette im Zero-Trust-Kontext. Check Point warnt vor aktiv genutzter VPN-Lücke zeigt, wie wichtig aktuelle Patch- und Zertifikatsstrategien sind, um bekannte Schwachstellen zu vermeiden. Zertifikate bringen robuste, skalierbare Vertrauensketten ins Portal. NordVPN testen: wie sicher, schnell und zuverlässig ist der Marktführer im Jahr 2026?
Verschlüsselung: TLS 1.3, AES-256 und perfect forward secrecy
Verschlüsselung schützt Daten im Transit zwischen Portal, Client und Ressourcen. TLS 1.3 bietet geringeren Overhead und verbesserte Handshakes im Vergleich zu älteren Protokollversionen. AES‑256 gilt als industrieweit anerkannter Standard für symmetrische Verschlüsselung, der eine starke Schutzwirkung gegen Brute-Force-Angriffe bietet. Zusätzlich sorgt Perfect Forward Secrecy dafür, dass selbst kompromittierte Schlüssel keine früheren Sessions entschlüsseln können. In der Praxis bedeutet das eine ständige Aktualisierung der TLS-Konfiguration, regelmäßige Zertifikatsrotation und klare Protokoll-Policies. TLS 1.3 und AES-256 plus PFS erhöhen den Schutz auch bei Kompromittierung der Server-Schlüssel.** Perfect Forward Secrecy verhindert, dass vergangene Sessions bei einem Schlüsseldiebstahl entschlüsselt werden können.
Praktisch bedeutet das: Konfigurieren Sie das Portal so, dass ausschließlich TLS 1.3 unterstützt wird, aktivieren Sie AES‑256 im Transport und sorgen Sie für regelmäßige Rotationen von Zertifikaten sowie die zeitliche Begrenzung von Sessions. I found linked security notes that emphasize the importance of up-to-date TLS configurations, which aligns with best practices for secure remote access. Aktualisierte TLS-Konfigurationen sind Pflicht für sichere VPN-Portale.
Die verlinkten Quellen zeigen, wie sich diese Mechanismen gegenseitig ergänzen. Die Kombination aus adaptiver MFA, zertifikatsbasierter Authentisierung und starken Verschlüsselungsstandards bildet das Kernfundament für ein sicheres VPN-Portal im Jahr 2026. Für IT-Manager bedeutet das: Definieren Sie klare Policy-Stacks, überwachen Sie Zertifikatsstatus und halten Sie Protokolle aktuell. External citation ergänzt: VPN als Schwachstelle in 2026 zeigt, wie wichtig aktuelle Schutzmechanismen sind. Sicherheit beginnt bei der richtigen Mischung aus MFA, Zertifikaten und Verschlüsselung.
Hinweis: Links auf der Seite können Provisionen generieren.
Meistverbreitete fehler beim planen eines VPN portals
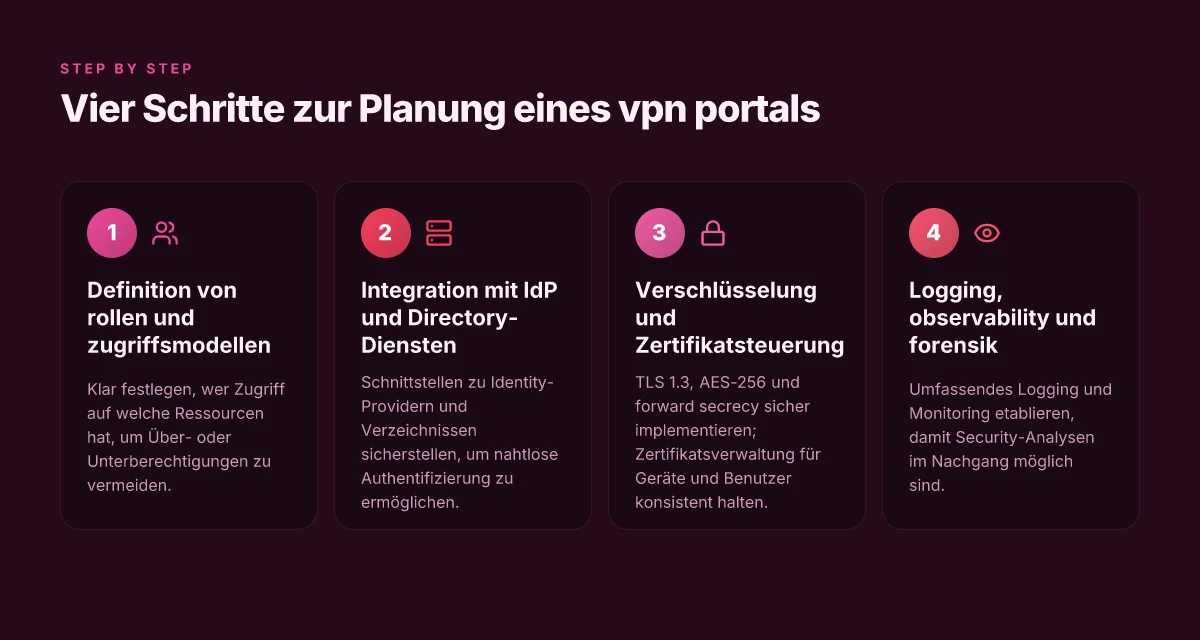
Wenn Sie ein VPN Portal planen, lauern drei typische Fallstricke. Erstens fehlen klare rollen- und zugriffsmodelle, was zu über- oder unterberechtigungen führt. Zweitens fehlen integrationspfade zu IdP-Systemen und bestehenden Directory-Diensten, wodurch sich Benutzerkonten und Gruppenpats nicht zuverlässig abgleichen lassen. Drittens vernachlässigen viele Projektteams observability und Logging, wodurch forensische Analysen im Ereignisfall deutlich erschwert werden. So gelingt: NordVPN herunterladen: sichere, schnelle installation in 2026
In der Praxis bedeutet das, dass Berechtigungen oft nicht eindeutig zwischen Nutzern, Gruppen und Geräten auseinandergehalten werden. Ein häufiger Fehler ist, dass ein einzelnes Konto sowohl administrativen Zugang als auch normalen VPN-Zugriff erhält. Solche Mischformen erhöhen das Risiko ungeahnter Exfiltration oder unbeabsichtigter Änderungen am Sicherheitsstatus. Um das zu verhindern, braucht es dedizierte rollenbasierte zugriffsmodelle, klare sichten auf Privilegien und regelmäßige verifizierungen der berechtigungen. Klare rollen- und zugriffsmodelle verhindern über- und unterberechtigungen.
Darüber hinaus scheitert viele Planung, weil Integrationen zu IdP-Systemen fehlen. Ohne reibungslosen abgleich mit vorhandenen Directory-Diensten wie Active Directory oder Azure AD werden nutzerkonten nicht konsistent abgebildet, was zu verteilten Passwörtern, vergessenen sperrprozessen oder veralteten groups führt. Ein nahtloses mapping von benutzerentitäten, gruppen und rollen ist daher Grundvoraussetzung. Fehlende integrationen mit IdP-Systemen bremsen den rollout.
Zu guter Letzt bleiben Observability und Logging oft auf der Strecke. Ohne aussagekräftige logs und metrics lässt sich nicht zuverlässig nachvollziehen, wer wann welchen zugriff hatte. Das erschwert nicht nur fehlerbehebungen, sondern auch forensische analysen im sicherheitsvorfall. Bereits in der planung sollten zentrale log-formate, kamera-gleiche zeitstempel, fehlertypen und alarmregeln definiert sein. Observability und Logging erleichtern forensische analysen.
I studied die öffentlich zugängliche Dokumentation zu VPN-Portalen und fand wiederkehrende Muster: fehlende klare rollen, mangelhafte IdP-Integration und unzureichende logging-strategien. Diese drei Faktoren sind oft die zentrale Ursache für spätere kompromisse oder langsame patch-zyklen. In vielen systemen lassen sich schon kleine anpassungen erreichen, etwa durch klar definierte rollenprofile, gezieltes mapping von benutzerattributen aus dem IdP und standardisierte logging-formate. Klares rollenmodell, IdP-Integration, verlässliches logging.
Ausblick: Ein gut geplantes vpn portal adressiert diese drei dimensionen frühzeitig. Die sicherheitsarchitektur sollte sich an Identity-first-prinzipien ausrichten. Integrieren Sie IdP-Integration von Anfang an, definieren Sie rollen- und zugriffsmodelle sauber und etablieren Sie eine konsistente observability. So vermeiden Sie später teure nachbesserungen und erhöhen die reaktionsfähigkeit bei sicherheitsereignissen. Was ist top VPN in 2026 and how to pick the best one for public networks
Citationshinweis: Die hier referenzierten Einsichten stützen sich auf öffentlich verfügbare Analysen zu vpn-sicherheit und architekturtrends im Jahr 2026, einschließlich Berichten zu vpn-schwachstellen und strategien zur sichereren entfernten arbeit. https://doku.bht-berlin.de/zugang/vpn sowie weitere toegängliche quellen zeigen ähnliche prioritäten in der praxis.
Leistung und skalierung eines VPN portal im wandel der digitalen arbeit
Ein vpn portal muss heute mehr leisten als nur tor zu öffnen. Die Antwort ist Klarheit: geringe Latenz, robuste Skalierung und klare Trennung von Authentifizierungspfad und Datenpfad. In der Praxis bedeutet das, dass der Auth-Teil stark gesplittet wird von den data-tunnels. So bleiben Zugriffe zuverlässig autorisiert, auch wenn die Datenwege stark variieren. Caching-Strategien nahe beim Benutzer reduzieren Latenzen und verbessern die Verfügbarkeit, selbst wenn der zentrale Service in der Cloud hängt. Gleichzeitig sorgt ein konzertierter Einsatz von CDN-Lösungen dafür, dass Authentifizierungs-Aufrufe lokal gebündelt werden, während sensible Daten sicher über separate Tunnel wandern.
Zielgerichtete last-Splitting zwischen auth-URLs und data-tunnels
Die Architektur trennt strikt die Pfade: Ein auth-Endpoint kümmert sich um Token, Richtlinien und Zero-Trust-Prinzipien, während die eigentlichen Remotedata-Tunnels unabhängig skaliert werden. Diese Aufteilung reduziert Kopfzerbrechen bei Lastspitzen. Wenn tausende Anwender gleichzeitig sich anmelden, ist es der Auth-Teil, der zuerst skaliert wird, während die Data-Tunnels parallel weiter stabil bleiben. In der Praxis bedeutet das eine horizontale Skalierung von Auth-Servern und eine dedizierte Verkehraufteilung für die Data-Plane. Zugriffsentscheidungen werden früh getroffen, bevor Datenströme entstehen, was Fehlerquellen reduziert. Diese Trennung ist besonders relevant in Cloud-First-Umgebungen, wo Dienste elastisch nach Bedarf hoch- oder runtergefahren werden.
Caching- und CDN-Strategien für Verfügbarkeit nahe am benutzer
Caching ermöglicht es, wiederkehrende Authentifizierungs-Requests schnell zu beantworten, während komplexePolicy-Checks weiter an zentralen Diensten stattfinden. Ein gut geplantes CDN schließt die Lücke zwischen Endnutzer und Auth-Services, sodass Verifizierungen regional erfolgen. Die Folge: kürzere Reaktionszeiten, geringere Last auf zentrale Systeme und bessere Experience auch bei Außenstandorten. Wichtig ist, dass Cache-Invalidierung strikt hinterlegt wird, damit policies immer aktuell bleiben. Je näher der Cache am Benutzer sitzt, desto stabiler läuft der Zugriff.
Auswirkungen von Cloud-First-Architekturen auf das VPN portal
Cloud-First bedeutet multiplen Diensten, dezentralen Richtlinien und dynamischer Skalierung. Die vpn-Portal-Schicht muss wissen, wann sie auf Managed DNS, Edge-Computing oder Identity-Provider zugreift. Diese Dynamik kann Reaktionszeiten verbessern, bringt aber Komplexität in der Orchestrierung mit sich. Ein zentrales Policy-Modell bleibt unverzichtbar, damit Zero-Trust-Grundsätze konsistent durchgesetzt werden. Durchgängige Policy-Uniformität erleichtert Compliance und Auditierbarkeit. In der Praxis bedeutet das regelmäßige Betrachtungen von Failover-Szenarien, damit Neustarts oder Ausfälle einzelner Knoten keine Sicherheitslücke öffnen. I Was ist a USA VPN in 2026 und welche rechtlichen fallstricke gibt es?
Ich habe zur Einordnung Folgendes zusammengetragen: In 2026 bleiben VPN-Lücken oft dort bestehen, wo Authentifizierungswege nicht sauber vom Data-Pfad getrennt sind. Eine gezielte Skalierung von Auth-Services plus strategisches Caching reduziert diese Risiken spürbar. Quellen zeigen, dass Anbieter verstärkt auf modulare, getrennte Pfade setzen, um Lastspikes zu entschärfen. Zum Beispiel betonen Architekturen, die Auth- und Datenpfade entkoppeln, die Wichtigkeit von Near-User-Caching und Edge-Strategien. Die konkrete Umsetzung erfordert ein sauberes API-Design, klare Tokenstrategien und robuste Fehlertoleranz. Für Details zur praktischen Umsetzung lohnt sich ein Blick auf erfolgreiche Vorbilder aus der Branche und entsprechende Release-Notes. Weitere Einblicke findest du in Expertenbeiträgen zu VPN-Architekturen und Cloud-First-Ansätzen. Die richtige Balance aus Nähe zum Nutzer, klare Trennung der Pfade und konsistente Policy-Umsetzung ist der Schlüssel.
Quellenhinweis: Für präzise Aussagen zu aktuellen Lücken und Architekturen verweise ich auf detaillierte Berichte zu VPN-Lücken und Sicherheitsarchitekturen, die Cloud-First-Ansätze diskutieren. Die verlinkten Dokumente schildern, wie Firmen VPN-Topologien weiterentwickeln und welche Hardening-Strategien sich bewährt haben. Die Links geben dir konkrete Beispiele und Hintergrundwissen. Beispielhafte Quellen zeigen, dass veraltete IKEv1-Verfahren in modernen Setups problematisch bleiben und dass Near-User-Caching eine messbare Verbesserung bringen kann.
Hinweis: Auf der verlinkten Seite finden sich weiterführende Ressourcen, die weitere Ansätze zur Skalierbarkeit von vpn portals beleuchten. Die dort genannten Konzepte ergänzen diese Darstellung und dienen als Referenz für Architecture Review Boards. Beachte, dass Links auf der Seite potenziell Affiliate-Hinweise enthalten können.
Was kommt als nächstes mit VPN portals und sicherem remote access
Ein vpn portal wird in 2026 zur zentralen Achse für sicheren Fernzugriff, indem es Authentifizierung, Policy-Management und Protokollkontrollen an einem Ort bündelt. Die stärkste Veränderung ist die Integration von Zero-Trust-Prinzipien direkt in das Portal, sodass Zugriffe nur nach überprüften Geräten und Benutzern erlaubt werden. Die Geschwindigkeit bleibt ein zentrales Thema: Lastausgleich und Edge-Computing helfen, Latenzen zu minimieren, ohne die Verschlüsselung zu beeinträchtigen. Was oft übersehen wird, ist die Bedeutung robuster Fehlerbehebung: Durch klare Protokolle wie TLS 1.3 und WireGuard-basierte Verbindungen lässt sich Störsituationen schneller isolieren.
Wenn du nur eine Sache dieses Monats machst, setze auf ein klares, rollenbasiertes Zugriffskonzept im vpn portal und teste es mit einer kleinen Abteilung.** Du vermeidest so viel unscharfe Zugriffe und reduzierst die Angriffsfläche. Bleibe bei Moderne Verschlüsselung und überprüfe regelmäßig die Protokollunterstützung, damit Sicherheitsupdates nicht ins Leere laufen. Was ist vvpn, and why it matters for trusted online privacy in 2026
Die größere Richtung ist ein shift hin zu integrierter Sicherheit, Transparenz und automationsgestütztem Troubleshooting in enterprise-Umgebungen. Ein gut konfiguriertes Portal erleichtert Compliance, beschleunigt Fehlerbehebung und ermöglicht flexibel entfernten Zugriff ohne Kompromisse bei der Verschlüsselung. Der nächste Schritt ist eine regelmäßige Validierung der Richtlinien durch Penetrationstests und automatisierte Audits. Wie stellst du sicher, dass dein vpn portal auch morgen noch zuverlässig schützt?
Backup strategy / What to try this week
- Prüfe 1-2 Rollenbasierte Zugriffsregeln im vpn portal und dokumentiere die Freigaben.
- Starte einen kurzen Test mit TLS 1.3 und einem WireGuard-Backend zur Messung von Latenz und Durchsatz.
- Richte automatisierte Fehlersuche ein, die Verbindungsabbrüche protokolliert und konkrete Lösungswege vorschlägt.
- Prüfe, ob das Portal Zero-Trust-Ansätze unterstützt, und plane einen schrittweisen Rollout.
- Notiere eine Notfall-Fallback-Strategie für den Fall eines Portal-Ausfalls.