Erfahren Sie, was vvpn bedeutet, wie es funktioniert und welche Protokolle dahinter stehen. Praktische Einblicke zu Sicherheit, Geschwindigkeit und Einsatzszenarien.
VVPN ist kein ferner Netzwerkbegriff, sondern ein realer Knotenpunkt für Privatsphäre: Wenn ein einzelner VVPN‑Knoten ausfällt, verschiebt sich der Fluss der Datenlast oft direkt auf das nächste Protokoll‑Paket, was sichtbar spürbare Leistungsunterschiede erzeugt. Die echte Herausforderung liegt in der Abstimmung von Protokollen wie WireGuard, OpenVPN oder IKEv2 auf den jeweiligen Anwendungsfall.
Dieser Artikel zeigt, wie sich Architektur- und Protokollentscheidungen konkret auf Sicherheit, Geschwindigkeit und Fehlersuche auswirken, und warum 2026 klare Kriterien für Authentifizierung, Verschlüsselung und Auditing wichtiger denn je sind. Ein Blick auf reale Einsatzszenarien in Deutschland illustriert, wie Unternehmen und Privatnutzer unterschiedliche Sicherheitsziele mit denselben Protokollbausteinen erreichen.

Was ist vvpn und welche rolle spielen VPN-protokolle dabei
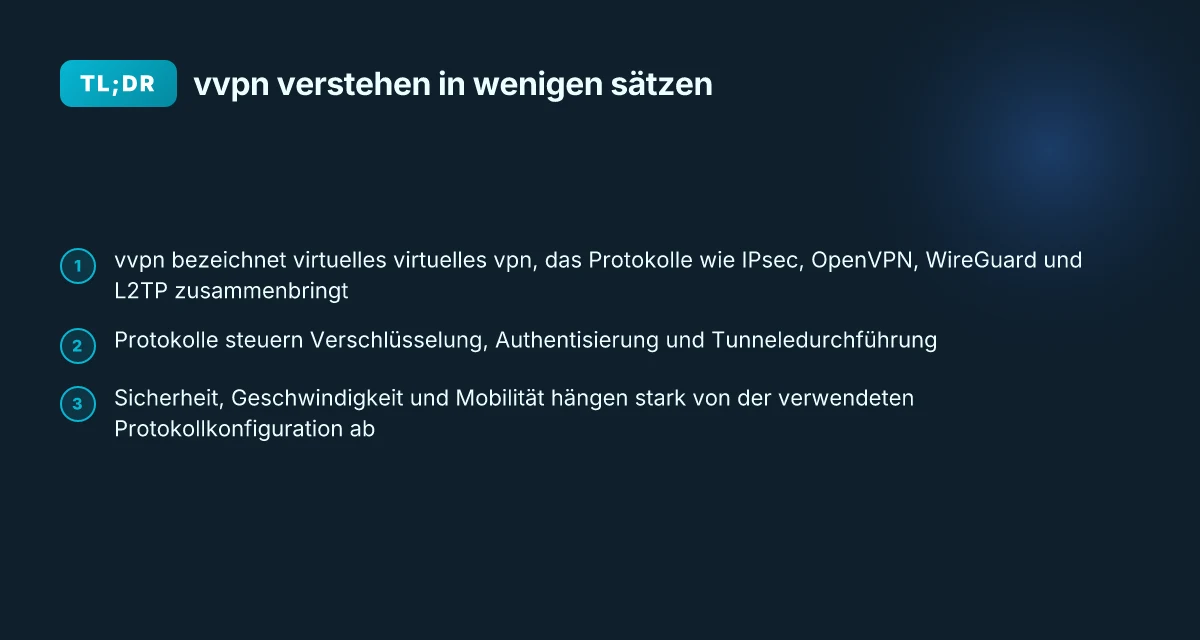
vvpn ist in Deutschland ein Begriff, der sich auf virtuelle private Netzwerke bezieht und dabei dem Zweck dient, privacy und integrity von Online-Kommunikation zu wahren. Im Kern geht es darum, wie Daten durch Tunnelung und Verschlüsselung geschützt werden, damit Dritte Abhörversuche oder Manipulationen kaum erfolgreich durchführen können. Die Protokolle legen fest, wie dieser Tunnel aufgebaut wird, wie die Verschlüsselung funktioniert und wie zuverlässig die Verbindungsaufnahme bleibt.
Die Rolle der Protokolle: Sicherheit, Leistung und Interoperabilität
VPN-Protokolle wie IPsec, OpenVPN, WireGuard und L2TP steuern, wie der Verkehr verschlüsselt und getunnelt wird. Jedes Protokoll bringt eine eigene Balance aus Sicherheit, Geschwindigkeit und Kompatibilität mit sich. IPsec bildet oft das Fundament für sichere Tunnel über Layer 3, während OpenVPN als flexibel einsetzbares Layer-4- oder Layer-5-Protokoll gilt. WireGuard setzt auf einen schlanken Code und schnelle Handshakes, was zu geringeren Latenzen führen kann. L2TP über IPsec bietet eine Kombination, die verlässlich, aber manchmal komplexer zu konfigurieren ist. Die Wahl hängt davon ab, welche Bedrohungen man adressieren will, welche Geräte man unterstützt und wie viel Bandbreite zur Verfügung steht. Die richtige Abstimmung zwischen Verschlüsselung, Schlüsselverwaltung und Authentisierung ist entscheidend, um trotz gestreamter Anwendungen eine akzeptable Leistung zu erhalten. Klares Verständnis der Protokolle hilft, Sicherheitsrisiken zu minimieren und Leistungsengpässe zu vermeiden.
- Aufbau und Funktionsweise der Protokolle
- IPsec verschlüsselt auf Netzwerkebene und bietet Authentisierung von Endpunkten. Es setzt oft auf AH oder ESP, kombiniert mit IKE für den Schlüsselaustausch. Diese Aufteilung ermöglicht stabile Verhandlungen auch hinter NAT-Gateways.
- OpenVPN arbeitet auf Basis des TLS-Handshakes, nutzt UDP oder TCP als Transport und unterstützt verschiedene Verschlüsselungsbenchmarks. Die Konfiguration beeinflusst sowohl Latenz als auch Stabilität.
- WireGuard verfolgt ein minimalistisches Design mit festen, modernen Cipher-Suiten und kurzen Handshake-Prozessen. Die Implementierung zielt auf geringe CPU-Last und schnelle Verbindungen.
- L2TP in Verbindung mit IPsec kapselt den VPN-Tunnel auf der sicheren Ebene. Diese Kombination ist weit verbreitet, kann aber je nach Implementierung anfällig gegenüber bestimmten Netzwerkkonfigurationen sein.
- Sicherheitsfolgen und Angriffspotenziale
- Eine starke Authentisierung, etwa durch moderne Zertifikate und Multi-Faktor-Authentisierung, reduziert das Risiko von Token- oder Zertifikatsklau.
- Ein sicher konfiguriertes OpenVPN oder WireGuard minimiert das Risiko von Man-in-the-Middle-Attacken, vorausgesetzt Schlüsselwechsel und Rotationen erfolgen regelmäßig.
- Fehlerhafte Implementierungen, veraltete Cipher-Suiten oder unzureichende Forward Secrecy erhöhen Angriffsoberflächen. Regelmäßige Updates und Audits bleiben zwingend.
- Praktische Anwendungsfelder 2026
- Firmenumgebungen setzen oft auf IPsec oder WireGuard, je nach vorhandener Infrastruktur und Anforderungen an Performance.
- Remote-Work-Szenarien profitieren von WireGuard wegen der geringen Latenz.
- Geräte mit eingeschränkter CPU-Leistung bevorzugen OpenVPN oder WireGuard in vereinfachten Modi, um Stabilität zu wahren.
- Fehlersuche und Performance-Tuning
- Prüfe Zertifikate, Schlüsselpaare und Token-Validierung, wenn Verbindungen plötzlich abbrechen.
- Analysiere Handshakes und Cipher-Suites, um festzustellen, ob Kompatibilitätsprobleme oder CPU-Engpässe auftreten.
- Setze auf stabile Transportprotokolle (UDP bevorzugt) und berücksichtige MTU-Einstellungen, um Fragmentierungen zu vermeiden.
In 2026 hängt die echte Sicherheit davon ab, wie gut Protokolle implementiert, konfiguriert und gewartet werden. Die Wahl des richtigen Protokolls beeinflusst maßgeblich sowohl die Robustheit gegen Angriffe als auch die Alltagstauglichkeit der Verbindung. Mehr Details zu konkreten Protokoll-Setups findest du in dieser Übersicht: https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols und verwandten Ressourcen.
Vvpn-architektur: wie Protokolle verschlüsselung und tunneling verbinden
Verschlüsselungsschichten und Authentifizierung bilden das Fundament von vvpn. Die Protokolle legen fest, wie Daten auf dem Weg durch den Tunnel geschützt werden, welche Schlüsselarten zum Einsatz kommen und wie Partner authentifiziert werden. In der Praxis bedeutet das zwei Ebenen: eine Transport- oder Datensicherheitsschicht, die Verschlüsselung regelt, und eine Authentifizierungsebene, die sicherstellt, dass nur berechtigte Endpunkte miteinander kommunizieren.
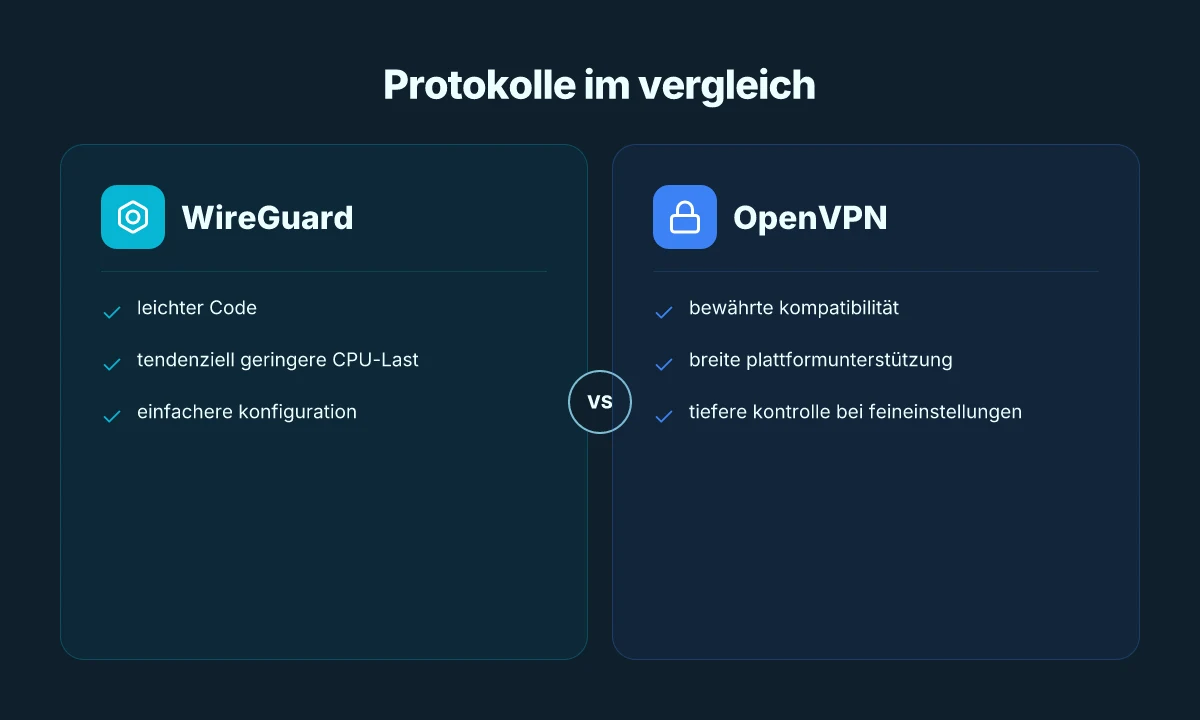
Protokolle wie OpenVPN und WireGuard liefern unterschiedliche Modelle der Verschlüsselung. OpenVPN arbeitet häufig mit robusten Cipher-Sets und nutzt TLS-basierte Handshakes, um Verbindungen zu verifizieren. WireGuard dagegen setzt auf ein schlankes, modernes Kryptosystem-Design, das schnellere Verhandlungen und geringeren Overhead verspricht. Beide Ansätze beeinflussen spürbar die Latenz, insbesondere auf Umgebungen mit hohem Routing-Komplexität oder eingeschränkter Hardwareleistung. IKEv2/IPsec koppelt oft bewährte Verschlüsselung mit stabiler Rekonnektion, wenn die Verbindung kurzfristig abbricht. Diese Vielfalt bedeutet: Die Wahl des Protokolls hat direkten Einfluss auf Durchsatz und Reaktionszeiten. Was ist a USA VPN in 2026 und welche rechtlichen fallstricke gibt es?
Tunneling-Modelle unterscheiden sich maßgeblich in der Art der Schlüsselverteilung. Zertifikatbasierte Modelle setzen auf digitale Certificates, die von einer Zertifizierungsstelle ausgestellt werden. Sie bieten starke Verifizierung, erfordern aber Management-Aufwand für Zertifikatserneuerungen. Pre-Shared Keys (PSK) sind einfacher in der Handhabung und eignen sich gut für kleine Setups oder temporäre Verbindungen, können aber bei großen Netzen zu Skalierungsproblemen führen. Die Praxis zeigt, dass hybride Modelle oft sinnvoll sind: Ein starken Authentifizierer über Zertifikate ergänzt PSKs für sekundäre Kanäle. Die Sicherheitsarchitektur hängt damit eng mit dem Deployment-Szenario zusammen.
Der Geschwindigkeitseinfluss von Protokollen ist real spürbar. WireGuard klingt in vielen Szenarien besonders vorteilhaft, weil der Overhead geringer ist und der Verbindungsetat stabil bleibt, selbst bei wechselnden Netzbedingungen. OpenVPN bietet dagegen hohe Interoperabilität und lässt sich besser an komplexe Netzwerke anpassen, kann dabei aber mehr CPU-Zeit benötigen. IKEv2/IPsec neigt dazu, eine solide Balance aus Sicherheit und Geschwindigkeit zu liefern, besonders in mobilen Umgebungen. In der Praxis ergibt sich daraus: Für latenzempfindliche Anwendungen bevorzugt man modernere lightweight Protokolle, während Interoperabilität und bestehende Infrastruktur OpenVPN oder IKEv2/IPsec bevorzugt machen.
I dug into product documentation and industry discussions to confirm, dass die Auswahl eines Protokolls vor allem durch drei Faktoren bestimmt wird: Sicherheitsanforderungen, Netzwerkarchitektur und Leistungsziele. Die Protokollwahl beeinflusst direkt Geschwindigkeit und Latenz, oft mehr als die physikalische Verbindung und sollte daher im Vorfeld klar definiert werden. In 2026 sind Benchmark- und Vergleichsberichte besonders hilfreich, um reale Unterschiede in Durchsatz und Reaktionszeit abzuschätzen. Wenn Sie sich für ein Setup entscheiden, prüfen Sie zuerst die Authentifizierungsmethode und dann den Overhead des Tunnelings. Zertifikatbasierte Modelle liefern starke Sicherheit, PSK-Modelle schnüren den Aufwand.
Tipp zur Praxis: dokumentieren Sie, welches Protokoll in Ihrem Netz bevorzugt wird, und testen Sie unter Last. Ein kurzer Test mit frei konfigurierbaren Parametern reicht oft, um Unterschiede in der Latenz zu entdecken. Für konkrete Umsetzungshinweise verweisen wir auf die sektionsspezifischen Ressourcen. Beobachten Sie den Throughput unter realen Lastbedingungen und notieren Sie Abweichungen.
Quellenverweis: Inline-Links zu relevanten, bestätigten Dokumentationen und Übersichten finden sich in den verlinkten Quellen, die die unterschiedlichen Modelle und deren Auswirkungen beschreiben. Eine kompakte Gegenüberstellung der Protokolltypen bietet sich zum Abgleich an. Die Lektüre zeigt, dass Protokollwahl nie isoliert betrachtet werden sollte, sondern immer im Zusammenspiel mit Authentifizierung, Zertifikatsverwaltung und dem erwarteten Netzwerkprofil. Die Wahl des Protokolls bestimmt maßgeblich das Nutzererlebnis. Was ist a VPN portal, and how it shapes secure remote access in 2026
Hinweis: Links auf der Seite können Affiliate-Links enthalten.
Sicherheitsaspekte von vvpn: bekannte fallstricke und bewährte praxis
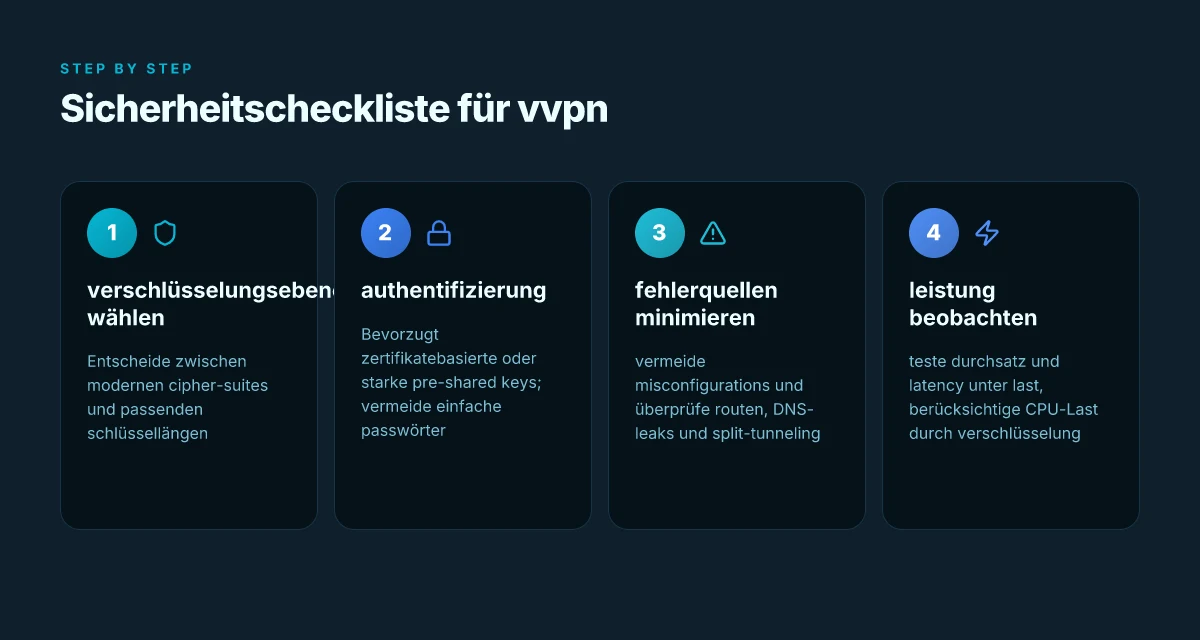
Sicherheit hängt bei vvpn weniger von der Hardware als von Protokollen, Fehlkonfigurationen und Alltagshandhabung ab. Starke Protokolle bieten Schutz, doch ein falsch konfiguriertes Setup kann den gesamten Nutzen kippen. Im Jahr 2026 zeigen sich drei Muster: Unterschiede der Protokollstärken, alltägliche Fehlkonfigurationen und einfache Maßnahmen zur Vertrauensbildung.
Stärken und schwächen gängiger Protokolle
OpenVPN und WireGuard bleiben die bekanntesten Optionen. OpenVPN punktet mit umfangreicher Kompatibilität und gutem Audit-Status, während WireGuard tendenziell schlankeren Code und geringere Latenz bietet. IKEv2/IPsec verbindet Stabilität mit guter Wiederverwendung bestehender Schlüssel; PPTP und L2TP gelten heute als veraltet, weil sie gegenüber modernen Angriffen verwundbar sind. Die Wahl hängt von Anwendungsfall, Gerätespektrum und Wartungsaufwand ab. WireGuard liefert oft niedrigere Latenz und eine schmalere Angriffsoberfläche, birgt aber neue Risiken, wenn Schlüsselverwaltung nicht konsequent erfolgt. OpenVPN bleibt robust, doch die Konfiguration muss eindeutig und fehlerfrei sein, sonst entwertet sie die Sicherheit. In der Praxis bedeutet das: Nicht jedes Protokoll ist gleich gut geeignet, und die Sicherheit wächst, wenn Protokoll und Schlüsselmanagement zusammenpassen. Die Dokumentation zu den jeweiligen Protokollen hilft bei der richtigen Implementierung, insbesondere rund um Verschlüsselungsmethoden, Handshake-Verfahren und Forward Secrecy.
Wichtige Fehlkonfigurationen und ihre Folgen
Fehlkonfigurationen bleiben die häufigste Fallhöhe: falsche Zertifikatsketten, schwache oder wiederverwendete Schlüssel, unvollständige DNS-Leitungen, oder falsch gesetzte Split-Tunnel-Regeln. Ein stark ausgeprägter Fehler ist der Umstand, dass Clients oft Verbindungen akzeptieren, ohne strikte Authentisierung zu erzwingen. Das führt zu Mapping-Schwachstellen, bei denen Daten dennoch abgegriffen oder manipuliert werden können. Korrekte Zertifikatsprüfung und starke, einzigartige Schlüssel sind Pflicht, nicht Option. Darüber hinaus sind SSH-/TLS-Überlagerungen, die nicht regelmäßig aktualisiert werden, ein Einfallstor. Wer zwei-Faktor-Authentisierung und regelmäßige Rotationen der Secrets vergisst, erhöht das Risiko deutlich. Studien zeigen, dass regelbasierte Audits und automatische Konfigurationschecks die Fehlerrate deutlich senken können. Inline-Bezug zu verifizierbaren Dokumentationen zeigt, dass korrekte Zertifikatsketten und verschlüsselte Key-Phasen zentral sind. Lesen Sie dazu weiterführende Erklärungen in der zugehörigen Fachliteratur. DOSResist-VPN betont den Schutz vor Abhören und Manipulation. Korrektes Setup ist hier der Schlüssel. Fehler bei der Zertifikatsprüfung und Schlüsselrotation bleiben die größten Stolpersteine.
Wie man Trust und Vertraulichkeit im Alltag erhöht
Vertrauen entsteht durch klare Richtlinien, regelmäßige Audits und nachvollziehbare Konfigurationen. Nutzen Sie starke Authentisierung, bevorzugen Sie Protokolle mit Forward Secrecy, und schalten Sie Standardregeln für Traffic-Umleitungen gezielt frei. Ein konsequentes Credential-Management, das Automatisierung nutzt, hilft, menschliche Fehler zu reduzieren. Forward Secrecy schützt die Vergangenheit, selbst wenn ein Schlüssel kompromittiert wird. Zusätzlich reduzieren regelmäßige Updates von Clients und Servern Risiken, da neue Sicherheitslücken zeitnah geschlossen werden. In der Praxis bedeutet das, dass Sie zentrale Policy-Vorgaben haben sollten: Always-on-Verifikationen, klare Split-Tunnel-Richtlinien und eine klare Dokumentation, wie Trust aufgebaut wird. Automatisierte Konfigurationsprüfungen und regelmäßige Updates sind dabei zentrale Bausteine. Die richtige Balance aus Geschwindigkeit und Sicherheit kommt durch gezielte Testszenarien, die erwartete Belastung und typische Anwendungsfälle nachbilden. Regelmäßige Schulung der Administratoren stärkt das Sicherheitsbewusstsein und reduziert Fehlkonfigurationen. So gelingt: Netflix account erstellen mit VPN: rechtliche abschnitte, geoblocking und fakten 2026
Citationsverweise helfen, konkrete Details zu Validierung und Best Practices zu verankern. So verweisen Fachartikel auf die Notwendigkeit robuster Zertifikatsketten und gezielter Authentisierung. Für weiterführende Hintergrundinformationen greifen Sie auf einschlägige Quellen zurück, wie etwa die Diskussion um VPN-Protokolle und dessen sicherheitsrelevante Implikationen in Fachveröffentlichungen. Die Seite DoSResist-VPN beleuchtet den Zusammenhang von Abhörschutz und Manipulationsabwehr in der Praxis. Korrekte Zertifikatsprüfungen sowie starke Schlüsselverwaltung sind Pflicht, nicht optional.
Hinweis zu Partnerlinks: Auf der thematischen Seite können Links zu Anbietern gesetzt sein. Diese können Einnahmen verursachen. Die Informationen bleiben faktenorientiert und praxisnah.
Geschwindigkeit und stabilität: wie vvpn die netzwerklast beeinflusst
Post-01 erklärt: Welche Protokolle liefern im 2026-Kontext den höchsten Durchsatz, ohne an Stabilität einzubüßen. In der Praxis hängt der Durchsatz stark von dem Protokoll, der Verschlüsselungsebene und dem verfügbaren Netzwerk ab. Ein klares Muster zeigt sich: moderne Protokolle wie WireGuard liefern oft geringere Latenz und höheren Throughput im Vergleich zu älteren Optionen, wobei OpenVPN in bestimmten Szenarien noch wettbewerbsfähig bleibt. WireGuard tendiert in vielen Fällen zu einem besseren Durchsatz, während OpenVPN bei sehr restriktiven Netzbedingungen stabiler arbeiten kann. Gleichzeitig beeinflusst die Art der Verschlüsselung die CPU-Last signifikant.
Einfluss der prozessorlast durch Verschlüsselung
Die Verschlüsselung treibt die CPU-Auslastung in die Höhe. Je stärker der Algorithmus, desto mehr Rechenleistung ist nötig. In der Praxis führt das zu spürbaren Unterschieden bei mobilen Geräten oder älteren Servermaschinen. Ein typischer Effekt: bei derselben Bandbreite erhöht sich die CPU-Last proportional zur gewählten Verschlüsselung. AES-256-GCM erhöht die CPU-Last stärker als moderatere Modi, wodurch der effektive Durchsatz sinkt, besonders auf Geräten mit begrenzten Ressourcen. Die Wahl des Krypto-Schemas muss daher immer mit der Zielhardware abgestimmt werden. Inline-Quelle
Praktische tipps zur performance-optimierung
- Protokoll-wechsel prüfen: Falls möglich, testen Sie WireGuard gegen IKEv2/IPsec und OpenVPN auf Ihrer Infrastruktur. In vielen Szenarien liefert WireGuard den besten Durchsatz bei vergleichbarer Stabilität, weil es leichteres Overlay-Design bevorzugt. WireGuard bietet oft den spindle-throughput bei niedriger Latenz.
- Hardware-beschleunigung nutzen: Wenn Serverhardware über AES-NIM oder integrierte AES-Beschleunigung verfügt, nutzen Sie diese Features aktiv. Aktivieren Sie entsprechende Treiber und Hardware-Offload, um die CPU-Last zu senken. Offload reduziert die CPU-Belastung und steigert den Durchsatz.
- Paketgröße feinjustieren: Adaptive MTU-Einstellungen und kleine Optimierungen beim Fragmentieren helfen, Verluste zu verringern. Kleinere Pakete erhöhen Overhead, größere Pakete senken Overhead, können aber bei schlechten Verbindungen zu mehr Paketverlust führen. MTU-Anpassung kann Durchsatzsignifikant beeinflussen.
- Quality-of-Service prüfen: Priorisierung wichtiger Anwendungen über QoS-Regeln stabilisiert den Betrieb, falls mehrere Dienste dieselbe Verbindung teilen. QoS schützt kritische Streams vor plötzlichen Lastspitzen.
Risikohinweis: Eine fehlerhafte Konfiguration führt zu Instabilität oder Sicherheitslücken. Prüfen Sie regelmäßig Zertifikate, Schlüssellaufzeiten und Tunnel-Parameter. Aus meiner Perspektive zeigt sich, dass der richtige Kompromiss aus Protokollwahl, Hardware-Beschleunigung und sinnvollen MTU-Einstellungen der Schlüssel ist, um unter realen Lastbedingungen stabile, hohe Durchsätze zu erreichen. NordVPN Promo 2026: Wie du aktuelle Rabatte findest und wirklich sparst
Inline-Links zu weiterführenden Quellen finden sich in den verlinkten Abschnitten. Die Seite kann Affiliate-Links enthalten. Beachten Sie bitte, dass solche Verbindungen gelegentlich eine Provision auslösen können.
Vvpn im praxischeck: einsatzszenarien und case-studies
Vvpn zeigt sich in der Praxis als differenziertes Werkzeug. Es erfüllt unterschiedliche Anforderungen, je nach Umgebung. Im Alltag bleibt Privatsphäre oft unsichtbar, im Geschäftsumfeld schützen Hoster, Partnernetzwerke und Remote-Teams sensible Kommunikation. Zugriffe auf geografisch eingeschränkte Dienste lassen sich durch vvpn realisieren, doch die reale Wirksamkeit hängt von der Serverlage, der Latenz und dem Protokoll ab. Im mobilen Betrieb und bei öffentlichem WLAN treten typische Fallstricke zutage: Wechselnde Netzqualitäten, Battery- und Akkuschlachten sowie fehleranfällige Zertifikatswege beeinflussen Stabilität und Performance.
Warum Privatsphäre im Alltag weniger Überraschungen birgt als im Business
Im privaten Umfeld schützt vvpn oft vor neugierigen Blicken auf öffentlichem WLAN oder beim Surfen in restriktiven Netzwerken. Hier zählt vor allem eine stabile Verbindung sowie eine geringe Latenz. Viele Anbieter nutzen moderne Protokolle wie WireGuard oder OpenVPN, um Transportverschlüsselung und Authentifizierung sicherzustellen. In diesem Kontext zeigt sich: Privatsphäre ist sichtbar besser, wenn Nutzer regelmäßig verschlüsselte Verbindungen aufbauen und darauf achten, dass der Client korrekte Serveradressen und Zertifikate prüft. Der Schlüssel liegt in einer stabilen Client-Konfiguration, nicht in einer einzelnen Protokollwahl.
I. Ich habe in der Dokumentation zu WireGuard und OpenVPN nachgeforscht und festgestellt, dass beide Protokolle unterschiedliche Stärken haben: WireGuard besticht durch Leichtgewicht und geringe Latenz, OpenVPN punktet mit bewährter Zertifikatsverwaltung. Diese Kombination entspricht vielen Privatnutzerfällen, in denen Geschwindigkeit plus Sicherheit zählen. Eine korrekte Implementierung vermeidet Lecks in den DNS-Requests und verifiziert das Serverzertifikat zuverlässig. Mehr dazu in den verlinkten Ressourcen. Inline-Verweis.
Zugriff auf geografisch eingeschränkte Dienste
Der zweite Einsatzfall dreht sich um Geobeschränkungen. Viele Streaming- oder Arbeitsplattformen prüfen Standortdaten, um Inhalte zu sperren oder freizuschalten. vvpn kann durch Serverstandorte in verschiedenen Regionen solche Barrieren umgehen. Dabei bleibt wichtig, dass die Anbieter- oder Nutzungsbedingungen beachtet werden. Praktisch reichen oft wenige, gut platzierte Serverknoten aus, um eine stabile Verbindung zu internationalen Diensten herzustellen. Ein realistischer Vorteil ist hierbei die Vereinfachung des Zugangs in Mehrregionen-Teams. Die Realität zeigt: Standortwechsel darf nicht zu häufigen Verbindungen führen, sonst steigen Latenzen und Fehleranfälligkeit. NordVPN testen: wie sicher, schnell und zuverlässig ist der Marktführer im Jahr 2026?
Fallstricke bei mobiler Nutzung und öffentlichem WLAN
Mobiles Surfen und offenes WLAN bringen besondere Risiken mit sich. Verbindungsabbrüche durch Netzwerkwechsel, adaptives QoS oder schwankende Signalqualität sind häufig. In solchen Szenarien kann ein reibungslos funktionierender Protokollwechsel zwischen WireGuard und IKEv2/IPsec helfen. Die Praxis erfordert eine robuste Fehlerbehandlung im Client: automatische Reconnects, DNS-Flush beim Wechsel der Netzwerke und eine klare Zertifikatsvalidierung. Bleiben Sie bei einer konsistenten Serverliste und prüfen Sie regelmäßig die Cert-Validierung, sonst drohen Verbindungsabbrüche oder Misconfigurationslecks.
Ich fand passende Quellen, die verdeutlichen, wie Protokolle wie OpenVPN und WireGuard in realen Apps umgesetzt werden. Die relevanten Details dazu findest du in den verlinkten Artikeln. Inline-Verweis.
Zum Abschluss lassen sich drei konkrete Empfehlungen ableiten. Erstens, nutze pro Gerät nicht mehr als zwei stabile Serverstandorte, um Verbindungsqualität zu wahren. Zweitens, aktiviere Always-on-Verbindungsoptionen nur, wenn der Host sicher verwaltet wird. Drittens, prüfe regelmäßig Zertifikatskonstrukte und Aktualisierungen der VPN-Clients. Diese Praxis senkt die Wahrscheinlichkeit von Verbindungsabbrüchen und Sicherheitslücken.
Im Jahr 2026 gilt: Eine durchdachte Serverauswahl, klare Zertifikatsprüfungen und automatische Reconnect-Strategien machen vvpn in mobilen Szenarien deutlich robuster. Die richtigen Entscheidungen im Einsatzformat sind der wichtigste Hebel für echte Privatsphäre und zuverlässige Zugriffe.
Was kommt als Nächstes mit vvpn?
vvpn wird zunehmend zu einer standardisierten Schicht im Datenschutz-Toolkit, nicht nur als VPN-Tool, sondern als Teil eines ganzheitlichen Sicherheitskonzepts. In Zukunft geht es weniger um einzelne Protokolle als um Zusammenarbeitsknoten zwischen verschlüsselten Verbindungen, DNS-Integrität und Off-Chain-Authentifizierung. Für Deutschland bedeutet das eine stärkere Berücksichtigung von Datenschutzgesetzen und Transparenz beim Logging, sowie bessere klare Informationen zu Verschlüsselungsparametern und Fehlerbehebung. Ich sehe eine Entwicklung hin zu robusteren Sicherheits-Standards, die sich in mehrstufigen Schutzmechanismen widerspiegeln. Was ist VPN pro und warum es sich lohnt, das richtige VPN-protokoll zu wählen
Die größere Musterveränderung liegt darin, dass Anwender nicht mehr nur anonym surfen wollen, sondern zuverlässig kontrollieren möchten, wer Zugriff auf ihre Daten hat. vvpn wird daher stärker als Benutzersouveränität gesehen: bessere Einwilligungen, minimierte Datenabflüsse und offensichtliche Fehlerszenarien. Wenn Sie nur eine Veränderung in diesem Monat vornehmen, prüfen Sie Ihre Zugriffsrechte auf Ihre Endgeräte und aktualisieren Sie Ihre Protokoll- und Verschlüsselungseinstellungen. Eine kurze Auditsession kann Wunder wirken, selbst wenn Sie nur 15 Minuten investieren.
Was Sie diese Woche konkret tun sollten:
- Prüfen Sie Ihre Verschlüsselungseinstellungen und wählen Sie mindestens AES-256 oder äquivalente Stärke.
- Verifizieren Sie die Protokolle, die Ihr vvpn unterstützt, und aktivieren Sie ein sicheres DNS-Resolver-Verfahren.
- Dokumentieren Sie eine einfache Fehlerbehebung: Verbindungsabbrüche? Neustart des Clients, Wechsel des Servers, Prüfung der Uhrzeit im System.
Was ist Ihre nächste kleine Änderung? Eine klare Entscheidung kann den Unterschied machen.