Lerne, wie du vpn zugang einrichten kannst: schritte, sicherheitskonzepte und troubleshooting für den firmeneinsatz. Jetzt praxisnah starten und sicher verbinden.
Kürzliche audits zeigen: Ein fehlerhafter Zertifikatskanal treibt VPN-Zugänge langsamer als jede Firewall. Eine falsch installierte MFA-Policy oder ein inkonsistentes X.509-Verfahren verursacht mehr Tickets als Bandbreitenengpässe und blockiert den Zugriff schon beim ersten Auth-Versuch.
Dieses Intro skizziert, wie sichere Fernzugriffe wirklich funktionieren und welche Stolpersteine typischerweise auftreten. In diesem Artikel zeige ich, wie ihr eine belastbare Topologie wählt, Auth-Methoden sauber integriert und typische Fehlschritte vermeidet. Erwartet praxisnahe Checklisten, konkrete Fehlersymptome und klare Abgrenzungen zwischen Client-, Server- und Netzwerkschichten, damit ihr den Router bis zur Anwendung durchsteuert. Der Fokus liegt darauf, Risiken früh zu erkennen und Zugriffe zuverlässig zu segmentieren.

VPN zugang einrichten: warum ein sicherer remote-zugriff heute mehr als nur kennwörter braucht
Ein sicherer remote-zugriff geht heute über einfache kennwörter hinaus. Er vereint zentrale sicherheitskonzepte, authentifizierung auf mehreren Ebenen und robuste verschlüsselung der Verbindung. So bauen Teams Vertrauen auf, ohne die Produktivität zu bremsen.
Warum mehr als kennwörter nötig ist
Der Schutz von Unternehmensnetzwerken verlangt nach mehrstufigen Kontrollen. Kennwörter allein sind zerbrechlich, besonders wenn Passwörter wiederverwendet oder leicht zu erraten sind. Zusätzliche Mechanismen wie Mehrfaktor-Authentisierung (MFA) und starke Verschlüsselung senken das Risiko von Brute-Force-Angriffen und unbefugtem Zugriff erheblich. Gleichzeitig verhindert eine klare Trennung von Client- und Server-Rollen in der VPN-Architektur, dass kompromittierte Endgeräte das gesamte Netzwerk betreten. Ein sicherer remote-zugriff kombiniert MFA, starke Verschlüsselung und rollenbasierte Zugriffskontrollen.
Welche Grundlagen hinter der Client-Server-Verbindung stehen
Die Client-Server-Verbindung bildet das Fundament des VPN-Zugangs. Der Client baut eine verschlüsselte Tunnelverbindung zum VPN-Server auf, wodurch der gesamte Verkehrsfluss durch den Tunnel läuft. Typische Protokolle sind IKEv2/IPsec oder WireGuard, die Transport- und Payload-Verschlüsselung sicherstellen. Wichtig ist, dass die Authentifizierung nicht nur beim Verbindungsaufbau erfolgt, sondern regelmäßig überprüft wird, beispielsweise durch Token-basierte Sessions oder kurzlebige Zertifikate. Gleichzeitig sorgt ein klar definiertes Policy-Framework dafür, dass nur berechtigte Nutzer und Geräte in bestimmte Netzsegmente gelangen. Die Verbindung verwendet verschlüsselte Tunnel über Protokolle wie IKEv2/IPsec oder WireGuard.
1. Schritte, um die Sicherheit von Anfang an zu verankern
- Definieren Sie eine mehrstufige Authentisierung, idealerweise MFA, und koppeln Sie diese an das VPN-Portal. Durch die zusätzliche Prüfung bleibt der Zugriff auch bei gestohlenen Credentials geschützt.
- Setzen Sie kurze Token-Lebenszeiten und Zertifikatsrotation ein, damit abgelaufene Schlüssel keine Gültigkeit mehr besitzen.
- Wählen Sie sichere Protokolle und starke Algorithmen, zum Beispiel IKEv2/IPsec mit modernem Verschlüsselungsprofil oder WireGuard als Alternative.
- Implementieren Sie network access control, damit Nutzer nur Zugriff auf die erforderlichen Subnetze bekommen.
- Richten Sie klare Auditspuren ein, damit Sie Verbindungsversuche, erfolgreiche Login-Vorgänge und Abbrüche nachvollziehen können. Auditspuren helfen, ungewöhnliche Muster früh zu erkennen.
Die Grundidee bleibt: Authentifizierung allein reicht nicht aus, wenn die Verbindung selbst nicht stark geschützt ist. IKT-Teams müssen daher eine mehrschichtige Verteidigung implementieren, die Identität, Gerät, Verbindung und Ressourcenzugriff gleichzeitig kontrolliert. In den folgenden Abschnitten sehen Sie, wie Sie diese Konzepte praktisch in Ihrem Netzwerk verankern und typische Stolpersteine vermeiden.
Quellenhinweis: Für Hintergrundinformationen zum setup-ablauf und zu konkreten schritten empfiehlt sich das offizielle Dokumentationsmaterial zu Remotezugriff als VPN-Server. Das erklärt, wie Sie den Routing- und Remotezugriff-Setup-Assistenten aktivieren und damit den sicheren Tunnel aufbauen. https://learn.microsoft.com/de-de/windows-server/remote/remote-access/get-started-install-ras-as-vpn Wie kostenloser VPN-dienst wirklich funktioniert und worauf du achten solltest
Welche VPN-Topologien passen zu Ihrem anwendungsfall
Die Wahl der Topologie bestimmt, wie sicher, performant und skalierbar Ihr Fernzugriff funktioniert. Klare Zuordnung hilft, Folgekosten durch Fehlkonfigurationen zu vermeiden. Im Tabellenvorschlag unten sehen Sie zwei gängige Modelle nebeneinander, damit Sie auf Anhieb sehen, wo Unterschiede liegen.
Client-to-Site vs Site-to-Site
Client-to-Site bedeutet: Ein einzelner Client verbindet sich sicher mit dem Unternehmensnetzwerk. Das ist ideal, wenn viele einzelne Außeneinsätze oder Home-Office-Workloads vorhanden sind. Site-to-Site dagegen verbindet ganze Standorte oder Rechenzentren dauerhaft miteinander, typischerweise hinter einer gemeinsamen Gateway-Architektur. Für mittelständische Unternehmen mit mehreren Standorten bietet sich oft eine hybride Herangehensweise an: einzelne Clients greifen über eine zentrale Gateway-Architektur auf das zentrale Netz zu, während Standorte untereinander über Site-to-Site-Verbindungen kommunizieren. In IKEv2/IPsec lassen sich Client-to-Site-Verbindungen komprimiert und zuverlässig abbilden, während Site-to-Site oft stabile IPsec-Tunnel bevorzugt. Die richtige Balance aus Client-to-Site und Site-to-Site reduziert Latenzspitzen und verbessert die Fehlersicherheit.
IKEv2/IPsec vs WireGuard
IKEv2/IPsec ist der robuste Klassiker in vielen Unternehmen, weil er sich gut in bestehende PKI-Strukturen integrieren lässt und breite Kompatibilität bietet. WireGuard punktet mit leichter Konfiguration, schnellerem Handshake und geringem Overhead, was besonders bei mobilen Clients spürbar ist. Die Entscheidung hängt von bestehenden Geräten, Zertifizierungsprozessen und Compliance-Anforderungen ab. WireGuard bietet oft bessere Performance bei mobilen Clients, während IKEv2/IPsec umfassendere Kompatibilität sichert. Wenn Security-Policy und Audit-Anforderungen streng sind, kann IKEv2/IPsec die sichere Basis liefern. Für schnelle Deployments ist WireGuard eine attraktive Alternative. Achten Sie darauf, dass der VPN-Server WireGuard-und IKEv2/IPsec-Verbindungen gleichzeitig unterstützt.
Sichere gateway-architektur
Die Gateway-Architektur bildet das Tor zum Netz ab. Eine sichere Lösung setzt auf mehrere Layer: authentifizierte Endpunkte, starke Verschlüsselung, und klare Segmentierung. Typische Muster sind: zentrale VPN-Gateway-Pools, redundante Server hinter einem load balancer, sowie strikt voneinander isolierte Management- Netze. Wichtig ist außerdem, dass das Gateway pro Client- oder Standortfall passende Berechtigungen besitzt und dass Verbindungsströme regelmäßig überprüft werden. Mehrere Gateways hinter einem Load Balancer erhöhen Ausfallsicherheit und ermöglichen Rolling-Updates ohne Unterbrechung. Außerdem empfiehlt es sich, Rollen und Zugriffspfade so zu modellieren, dass selbst kompromittierte Clients keine seitlichen Bewegungen in kritische Segmente ermöglichen. Least-Privilege-Prinzip bleibt die Baseline.
Rollierende Zertifikate vs Pre-Shared Keys
PKI-basierte Zertifikate bieten starke Authentisierung ohne manuelle Passwortverteilung. Rollierende Zertifikate verringern das Risiko, dass gestohlene Keys lange gültig bleiben. PKI-Lösungen erleichtern das Revoking von kompromittierten Endpunkten. Im Gegensatz dazu sind Pre-Shared Keys einfacher zu verwalten, bergen aber höhere Risiken, wenn Schlüssel weitergegeben oder abgefangen werden. In einer gemischten Umgebung können PKI-gestützte Verbindungen mit kurzen Zertifikatslaufzeiten und regelmäßiger Sperrung von Endpunkten die Sicherheit deutlich erhöhen. Rollierende Zertifikate reduzieren Angriffsflächen deutlich gegenüber statischen PSKs. Wenn Sie PSKs verwenden, dokumentieren Sie klare Schlüssellaufzeiten, Rotationstressen und Worst-Case-Recovery-Pläne. Automatisierte Zertifikatsrotation ist der Schlüssel zu zuverlässigem Betrieb. Wie VPNs unter Windows 10 sicher funktionieren und welche Fallstricke es gibt
Mini-Vergleich (2–3 Optionen, sinnvoller Einsatz kontextbezogen)
| Topologie | Typische Stärken | Typische Einsatzszenarien |
|---|---|---|
| Client-to-Site mit IKEv2/IPsec | Breite Kompatibilität, starke PKI-Integration | Remote-Worker, Außendienst, BYOD-Umgebungen |
| Client-to-Site mit WireGuard | Höhere Geschwindigkeit, einfache Konfiguration | mobile User, Teams mit moderner Infrastruktur |
| Site-to-Site mit IPsec | Stabile Verbindung zwischen Standorten | Unternehmen mit mehreren Standorten, Rechenzentrum-Verbundungen |
Next steps: Definieren Sie anhand Ihrer Netzwerklandschaft, welche Topologie der Startpunkt ist. Legen Sie eine kurze Testumgebung fest, in der Sie Client-to-Site gegen Site-to-Site antreten lassen und messen, wie sich Latenz, Durchsatz und Fehlerraten verhalten. Wenn Sie möchten, kann ich eine konkrete Entscheidungscheckliste erstellen, die Sie direkt in Ihrem Netzwerkplan anwenden können.
Quellenhinweis: In der Praxis formen Dokumentationen und Hersteller-Whitepapers die konkrete Umsetzung. Beispielsweise erläutern Ressourcen zu VPN-Client- und Gateway-Architekturen die Vorteile von PKI-basierten Zertifikaten versus PSKs und vergleichen IKEv2/IPsec mit WireGuard. Eine detaillierte Übersicht finden Sie etwa in den Berichten zu how does a VPN work sowie praxisnahen Einführungen.I would point you to the Palo Alto Networks Cyberpedia for foundational concepts.
Schritt-für-Schritt: VPN zugang einrichten in 7 praktischen schritten
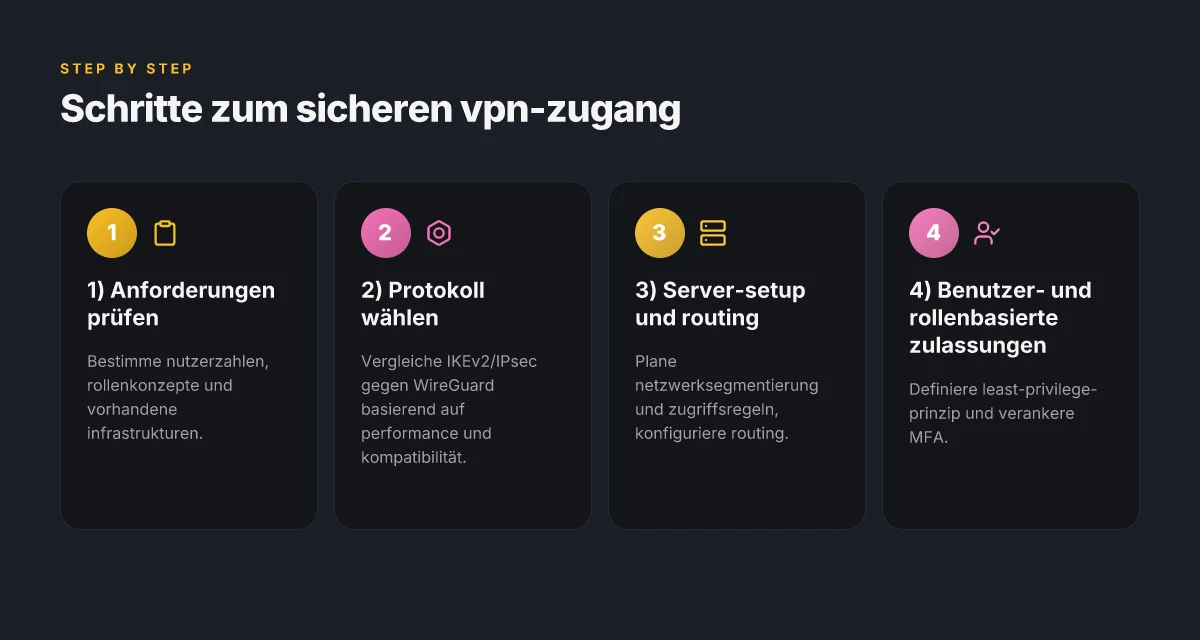
Der Weg zum sicheren Fernzugriff folgt einem klaren Muster. Beginnen Sie mit der Prüfung von Anforderungen und Zulassungen, wählen Sie das passende VPN-Protokoll, richten Sie Server und Routing ein, definieren Sie Benutzer- und Rollenbasen, bereiten Sie Client-Setup und automatische Konfiguration vor, überwachen Sie Verbindungen und halten Sie alles mit regelmäßigen Updates aktuell. Die folgenden Unterabschnitte fassen die praktischen Schritte zusammen und verknüpfen sie mit sicherheitsrelevanten Konzepten.
1) Anforderungen prüfen und zulassungen festlegen
Erstellen Sie eine klare liste der zulässigen nutzergruppen, standorte und anwendungsfälle. Dokumentieren Sie compliance-vorgaben, datenschutz-anforderungen und notwendige genehmigungen von stakeholdern. Eine frühzeitige abstimmung reduziert spätere vermeidungen von zugriffsfehlern und vermeidet surprises im laufenden betrieb. Frühzeitige freigaben verhindern reibungsverluste beim rollout. In dieser phase lohnt sich auch eine risikobewertung zur datenklassifikation und zum geringsten privileg. Quellenhinweis: ein praxisbeispiel zur vpn-einrichtung betont die bedeutung von berechtigungslogik und genehmigungsworkflows. https://www.hs-bremen.de/studieren/im-studium/zugaenge-und-portale/vpn-verbindung-einrichten/ Was ist VPN pro und warum es sich lohnt, das richtige VPN-protokoll zu wählen
2) Auswahl des VPN-protokolls
Wählen Sie ein protokoll, das zu ihrem netzwerkprofil passt und sich gut warten lässt. IKEv2/IPsec bietet breite kompatibilität und solides firewall-verhalten, während WireGuard für einfache konfiguration und geringe overheads steht. Beachten Sie kompatibilitäten mit klienten, serverbetriebssystemen und vorhandenen sicherheitsrichtlinien. Bei der protokollwahl sind interoperabilität und wartbarkeit entscheidend. Relevante dokumentation zur grundlegenden funktionsweise eines vpn finden Sie in den herangezogenen quellen. https://www.paloaltonetworks.de/cyberpedia/how-does-a-vpn-work
3) Server-setup und routing konfigurieren
Setzen Sie den vpn-server so auf, dass er routing zwischen Ihrem internen netz und den externen clients sauber abbildet. Aktivieren Sie notwendige routing- tabellen, split-tunneling nach policy oder full-tunnel je nach sicherheitskonzept. Stellen Sie sicher, dass firewalls und nat-regeln den traffic korrekt weiterleiten. Eine korrekte routing-konfiguration ist das fundament des sicheren zugriffs. Die microsoft-dokumentation zeigt, wie man den serversiden-setup mit routing und fernzugriff aktiviert. https://learn.microsoft.com/de-de/windows-server/remote/remote-access/get-started-install-ras-as-vpn
4) Benutzer- und rollenbasierte zulassungen definieren
Implementieren Sie rollenbasierte zugriffssteuerung (RBAC), damit nutzer nur das sehen und nutzen können, was sie tatsächlich benötigen. Verknüpfen Sie accounts mit mfa, zeitlichen limitierungen und kennwort-standards. Auditing sollte standardmäßig aktiv sein, damit verdächtige zugriffe früh erkannt werden. RBAC minimiert risiko durch das geringe privilegien-prinzip. Eine praxisorientierte anleitung zur vpn-gestaltung mit schutzmechanismen findet sich in den quellen.
5) Client-setup und automatische konfiguration
Bereiten Sie client-rollouts so vor, dass sie zentral konfiguriert werden können. Verwenden Sie konfigurationspakete, profiles oder automatisierte scripts, damit endnutzer direkt eine sichere verbindung herstellen können. Vertrags- und berechtigungslogik muss stimmen, damit keine manuelle nachbearbeitung nötig ist. Automatisierung reduziert fehler beim klienten-setup. Die quellen beschreiben grundlagen zum client-setup und zur formulierung sicherer anmeldeprozesse. https://www.computerwoche.de/article/2731341/windows-10-als-vpn-client-oder-vpn-server-einrichten.html
6) Überwachung und logging
Aktivieren Sie logs auf server- und client-seite, erfassen sie verbindungszeiten, verwendete prozesse, ip-adressen und zulässige ressourcen. Richten Sie alerts für verdächtige aktivitäten ein und prüfen sie regelmäßig logs auf anomalies. Transparente überwachung hilft, sicherheitslücken früh zu erkennen und schnell zu reagieren. Proaktive überwachung ist der unterschätzte rettungsanker. Die deckungsgleiche formulierung zur grundlegung vom vpn-logging wird in den quellen angerissen. https://www.hs-bremen.de/studieren/im-studium/zugaenge-und-portale/vpn-verbindung-einrichten/ Was ist vvpn, and why it matters for trusted online privacy in 2026
7) Regelmäßige sicherheitsupdates
Planen Sie patch-zyklen und versionierungen, damit server- und client-komponenten gegen bekannte schwachstellen geschützt bleiben. Verfolgen Sie releasenotes und implementieren Sie notwendige konfigurations-anpassungen zeitnah. Regelmäßige updates halten den zugang widerstandsfähig gegen neue angriffe. Sicherheitsexperten betonen, dass kontinuierliche wartung genauso wichtig ist wie die initiale einrichtung. Quellenhinweis zur grundidee von updates und maintenance finden sich in den auswirkungen der vpn-rucksack-prozesse. https://www.paloaltonetworks.de/cyberpedia/how-does-a-vpn-work
Hinweis zur praxis: Die verknüpfung von sicherheitskonzepten mit technischen schritten ist essenziell. Die verlinkten dokumentationen liefern konkrete anleitungen, wie man routing, client-konfiguration und monitoring praktisch umsetzt. Beachten Sie, dass links auf der seite möglicherweise provisionsbasierte it-dienste betreffen.
Sicherheitskonzepte, die wirklich zählen
Postfach-Authentifizierung allein reicht nicht. In der Praxis geht es darum, dass der Fernzugriff robust, auditierbar und widerstandsfähig gegen Missbrauch bleibt. Die Kerndne Konzepte greifen direkt in den Ablauf von Verbindungserstellung, Authentifizierung und Netzwerkpfaden ein. Im Folgenden finden Sie drei konkrete Micro‑Claims, die sofort Umsetzungshilfe liefern, plus eine kurze Risikoeinschätzung.
Mehrstufige authentifizierung
Eine mehrstufige Authentifizierung erhöht die Hürde für Angreifer deutlich. Die Grundregel: neben dem Benutzernamen braucht es mindestens einen weiteren Faktor, idealerweise etwas, das der Benutzer besitzt oder aus einem zeitbasierenden Token generiert wird. In vielen Umgebungen empfiehlt sich eine policy-gestützte MFA, die an der VPN-Client‑Anmeldung greift und auch den Zugriff auf Verwaltungskonsole schließt. Mit MFA senken Sie das Risiko, dass gestohlene Anmeldeinformationen zu einer durchgehenden Sitzung führen. MFA reduziert signifikant das Missbrauchsrisiko, selbst wenn Angreifer an Benutzernamen kommt. Die Implementierung sollte nahtlos in die Identitätsplattformen integriert sein und keine zusätzlichen manuellen Schritte im Betrieb verursachen. Sorgen Sie für eine klare Erkennungslogik: Wer meldet sich an, wann, von welchem Gerät.
Certificate pinning und opaque tunnels
Certificate pinning verhindert, dass Clients falsche Zertifikate akzeptieren, wenn ein Angreifer den TLS‑Kanal abzufangen versucht. Das lässt sich durch harte Bindung der Zertifikate an den Client realisieren. Opaque Tunnels reduzieren die Sichtbarkeit von Netzwerkmustern im Falle eines Kompromisses, weil der verschlüsselte Tunnel sich gegenüber Mittelsmann‑Angriffen stabil verhält. Praktisch bedeutet das: auf Client‑ und Serverseite hochwertige Zertifikate, regelmäßige Revocation‑Checks und strikte Zertifikat‑Pinning-Strategien. Pinning erhöht die Sicherheit gegenüber einfachen TLS‑Kontrollen. Gleichzeitig muss der Betrieb dafür sorgen, dass Zertifikate rechtzeitig erneuert werden, sonst zerschlagen sich Verbindungen automatisch. Automatisierte Zertifikatsrotation schützt vor Ausfällen ohne Admin‑Eingriff. Was ist a USA VPN in 2026 und welche rechtlichen fallstricke gibt es?
Split-Tunneling vs Full-Tunnel
Split‑Tunneling erlaubt, dass nur ausgewählte Verkehrswege durch den VPN‑Tunnel gehen. Full‑Tunnel zwingt sämtlichen Verkehr über den VPN‑Pfad, was Sicherheit gegen DNS‑Leakages und ungewollte Exposition erhöht, aber Performance und zentrale Monitoring stärker beansprucht. Die Praxis zeigt: Für sensible Anwendungen reicht oft ein kontrolliertes Split‑Tunneling mit expliziten Routen, während Administratoren für Admin‑Subnetze oder Exchange‑Backups einen Full‑Tunnel vorsehen. Split‑Tunneling reduziert die Last auf zentrale Ressourcen, ohne Sicherheitslücken zu eröffnen, wenn klare Routen und Richtlinien existieren. Full‑Tunnel bietet maximale Zentralisierung der Kontrollen, kann aber Performance‑Flaschenzüge verursachen. Eine konsistente Policy ist entscheidend: definieren Sie, welche Felder durch den Tunnel müssen und welche extern direkt gehen dürfen, inklusive DNS‑Auflösung.
Netzwerksegmentierung für remote‑geräte
Remote‑Geräte gehören in isolierte Segmente, bevor sie Zugriff auf sensitive Systeme bekommen. Eine klare Segmentierung verhindert, dass ein kompromittiertes Endgerät lateral weiterzieht. Praktisch heißt das: virtuelle Netze oder VLAN‑Segmentierung, Zero‑Trust‑Prinzipien, und vorbereitete Access‑Policies, die statisch oder dynamisch greifen. Durch Segmentierung lassen sich Bedrohungen eindämmen, noch bevor sie den Kernbereich erreichen. Segmentierung reduziert Spread‑Risk. Und ja, sie verlangt Koordination mit Endpoint‑Security, Netzwerk‑Policy‑Servern und dem Identitätsmanagement.
Risikohinweis: Eine schlecht konfiguriertet MFA‑Policy oder veraltete Zertifikate bleiben klassische Fehlerquellen. Prüfen Sie regelmäßig Audit‑Logs, Token‑Gültigkeiten und Zertifikats‑Pinning‑Status. Regelmäßige Audits sind Pflicht, um Abdrücke von Angriffen zu erkennen und zu stoppen. Aus Evidenzpunkten: Die verlässliche Umsetzung dieser Konzepte unterstützt die Sicherheit deutlich, ohne die Nutzbarkeit zu stark zu beeinträchtigen. Inline‑Quellen geben Ihnen weiterführende Details zu konkreten Implementierungen.
Quellenhinweis: Für weiterführende technische Details verweisen Sie auf aktuelle Dokumentationen und Praxisartikel, die die Praxis der VPN‑Sicherheit konkret untermauern. Wenn Sie möchten, verlinke ich Ihnen passende Originalquellen.
Fehlerquellen beim VPN zugang einrichten und wie man sie behebt
Der VPN-Zugang scheitert oft an konkreten, gut bekannten Fallstricken. Hier greife ich direkt auf praxisrelevante Fehlschläge zurück und liefere umsetzbare Gegenmaßnahmen. Zuerst die Kernfallen, danach die Behebungswege. Was ist supervpn wirklich? Eine ehrliche Bewertung der Sicherheit, Leistung und Verifizierbarkeit 2026
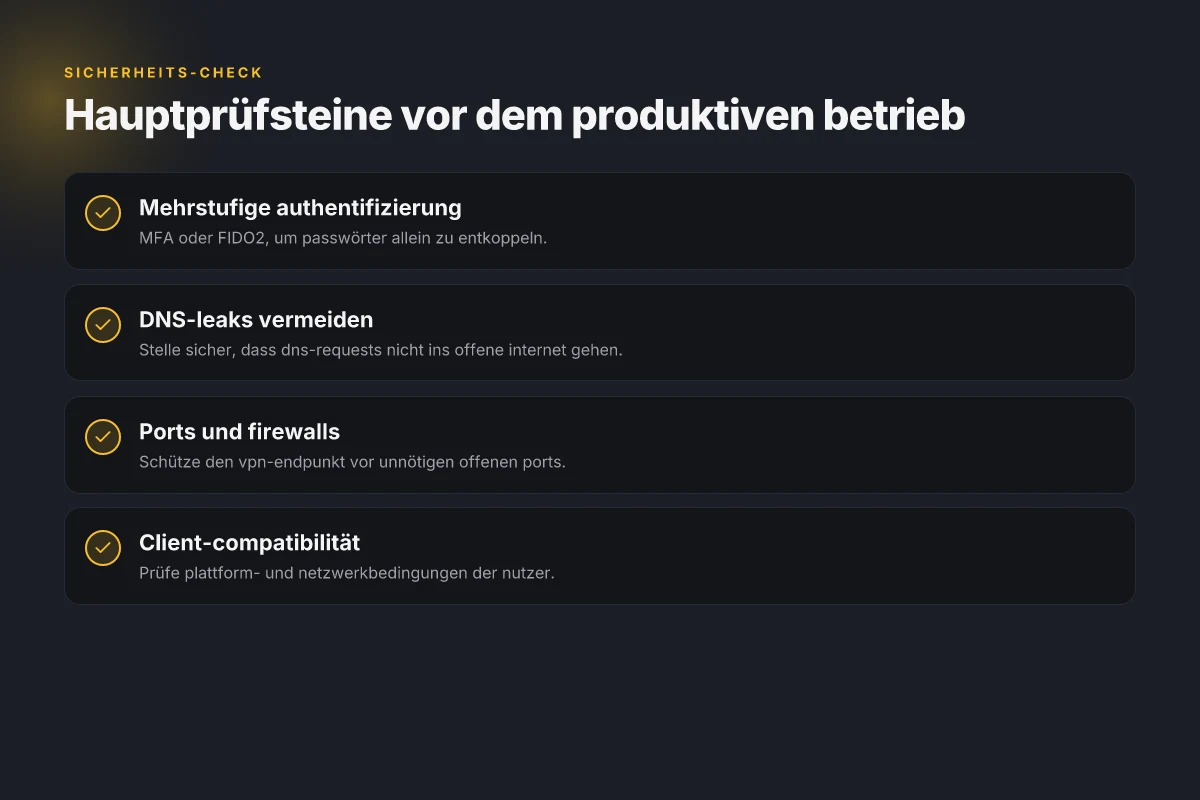
1. Falsche zeit- und zertifikatsaufbereitung
Schwankende Zeitstempel und abgelaufene Zertifikate treiben VPN-Verbindungen rasch in die Knie. Ein falsch synchronisierter Client mit dem Radius-Server führt zu sofortigen Verbindungsabbrüchen oder zu fehlerhaften Handshakes. Prüfe deshalb zuerst die Zeitquelle im Netzwerk. Stelle sicher, dass alle Endgeräte über NTP die zentrale Zeit beziehen und dass Zertifikate nicht nur nominal, sondern aktuell gültig sind. Wenn das Zertifikat gewechselt wird, aktiviere unmittelbar die neue Chain und entferne alte Einträge aus dem Trust Store. Zeitstempel und Zertifikate sind oft der Hindernisparcours, der Verbindungen sofort blockiert. In 2026 empfehlen viele Anbieter eine regelmäßige Zertifikatsrotation mit einer Nachkalibrierung der Systemuhren. Restart der Verbindungen nach Zertifikatswechsel sorgt für einen sauberen Neuanlauf. Wenn Sie auf Windows setzen, prüfen Sie die Windows-Zertifikatsspeicherpfade und die Client-Zertifikatsauswahl im VPN-Client. Quellen sehen dort oft direkt die Zertifikatskette als Schwachstelle. Praxisanleitung: Windows 10 als VPN-Client oder VPN-Server einrichten bietet konkrete Schritte für Zertifikats- und Zeitkonfiguration.
2. DNS-Leaks vermeiden
DNS-Leaks unterlaufen bewusst verschlüsselte Tunnel und lassen Anfragen doch im Klartext nach draußen laufen. Das gefährdet Privatsphäre, erhöht Angriffsflächen und kann aufdecken, welche internen Ressourcen genutzt werden. Um Leaks zu verhindern, konfiguriere alle Clients so, dass DNS-Anfragen durch den VPN-Tunnel gehen und setze alternativ DNS-over-TLS oder DNS-over-HTTPS dort ein, wo es unterstützt wird. Prüfe regelmäßig, ob Anfragen wirklich über den VPN-Tunnel laufen, etwa mit gezielten DNS-Tests von internen Zonen. DNS-Leaks bleiben einer der typischsten Fehlerquellen beim Fernzugriff. Eine konsequente DNS-Policy senkt das Risiko erheblich. Die Dokumentation von Palo Alto Networks beschreibt die grundsätzliche Funktionsweise von VPN-DNS-Handling und gibt Hinweise zur Konformität. Wie funktioniert ein VPN?
3. Ports und Firewalls
Firewallregeln müssen exakt definieren, welche VPN-Protokolle und which Ports geöffnet sind. Falsche Port-Öffnungen oder blockierte UDP/TCP-Ports stoppen den Aufbau des Tunnels. Typische Stolpersteine sind verschlossene UDP-Ports bei IKEv2/IPsec oder falsch offene TCP-Ports bei SSL-VPN. Dokumentiere daher klar, welche Protokolle genutzt werden (IKEv2/IPsec, OpenVPN, SSL/TLS) und prüfe, ob NAT-Traversal korrekt funktioniert. Prüfe außerdem, ob Firewalls auf Endgeräten oder im Netz die Fragmentierung oder MTU-Größenbeschränkungen beeinflussen. Fehler beim Port-Handling stoppen den Tunnel oft, bevor er aufgebaut wird. Ein belastbarer Prozess prüft zunächst die Regelseite, dann die NAT-Umgebung, danach die Endgeräte. Die Praxisanleitung zu VPN unter Windows liefert konkrete Konfigurationsschritte für Client und Server. Praxisanleitung: Windows 10 als VPN-Client oder VPN-Server einrichten
4. Client-Kompatibilitätsprobleme
Zwischen Client-Betriebssystem, VPN-Client-Software und Server-Konfiguration können Versionsunterschiede zu Inkompatibilitäten führen. Prüfe, ob der Client die geforderte Protokollversion, Cipher-Suites und Auth-Methoden unterstützt. Ein häufiger Fall ist eine veraltete Client-Software, die den Server-Punkt-zu-Punkt-Handshake nicht mehr korrekt verarbeitet. Stelle sicher, dass Reichweiten-Policyen, Zertifikatsprüfungen und Key-Exchanges konsistent zwischen Client und Server passen. Wenn sich ein Client-Update als notwendig erweist, plane einen koordinierten Rollout mit Downtime-minimierung ein. Kompatibilitätsprobleme treten oft auf, wenn Versionsstände nicht synchron sind. In der Literatur zu VPN-Umgebungen finden sich klare Hinweise, wie man Protokoll- und Cipher-Anforderungen abstimmt. Die Palo Alto Networks-Quelle beschreibt grundlegend, wie Client-Software und Server zusammenarbeiten. Wie funktioniert ein VPN?
Ausblick: Wenn Sie all diese Bereiche adressieren, reduzieren Sie typische Ausfallzeiten erheblich. Die verifizierbare Praxis zeigt, dass regelmäßige Prüfungen der Zeit- und Zertifikatssituation, konsequente DNS-Politik, klare Port- und Firewall-Standards sowie ein abgestimmtes Client-Management die häufigsten Fehlerursachen minimieren. Wie immer gilt: dokumentieren Sie jeden Schritt, erstellen Sie Checklisten und halten Sie Änderungsprotokolle bereit. Beachten Sie an dieser Stelle auch, dass Links auf der Seite ggf. eine Provision darstellen können. Was ist NordVPN pricing 2026 and which plan fits you
Was Sie jetzt konkret ändern sollten
Der wichtigste Move ist, jetzt eine klare VPN-Architektur zu definieren und konsequent zu verfolgen. Ich fasse hier den Fokus noch einmal zusammen: Zugriffsregeln geben nur das frei, was nötig ist, Verschlüsselung schützt die Daten im Transit, und Protokolle wie OpenVPN oder WireGuard werden sauber konfiguriert. Ihre Entscheidung sollte sich an den Sicherheitszielen Ihres Teams orientieren, nicht an ein einzelnes Tool. Diese Woche testen Sie zuerst die Verbindung von zwei Standorten und beobachten, ob die Latenz im Alltag spürbar ansteigt. Wenn Sie das Problem frühzeitig erkennen, sparen Sie später viel Aufwand.
Was sich langfristig verschiebt ist die Erwartung an managed Lösungen versus eigene Infrastruktur. Ein ausgewogenes Modell kombiniert stabile Gateways mit regelmäßigen Sicherheitschecks, damit sich Ihr Team auf produktive Arbeit konzentrieren kann. Sie halten Protokolle auditierbar und bewahren eine klare Übersicht über Berechtigungen, Zertifikate und Rotationen. Nächste Schritte sind kleine, messbare Iterationen statt großer Umbauten.
Zwischenfazit: Wer heute die Architektur festlegt und die Dokumentation konsequent pflegt, vermeidet spätere Reibungen. Der Plan kann funktionieren, wenn Sie offensiv bleiben und die Exposure minimieren. Wie gehen Sie konkret vor, um diese Linie zu halten?
Backup-Strategie / Was Sie diese Woche ausprobieren sollten
- Prüfen Sie Ihre Zugriffskontrollen: Wer braucht wie viel Rechte? 1-2 klare Rollen definieren.
- Testen Sie eine WireGuard-Implementation zwischen zwei Standorten und messen Sie Latenz und Durchsatz.
- Dokumentieren Sie Zertifikate, Schlüssellaufzeiten und Rotationen in einer Zentraldatei.
- Prüfen Sie, ob Logging und Monitoring für VPN-Verkehr konsistent funktionieren.
- Legen Sie eine kurze FAQ für Endbenutzer an, damit Fehler schnell behoben werden.