Erfahren Sie, wie vpn pro-Protokolle Sicherheit, Geschwindigkeit und Kompatibilität beeinflussen. Ein praxisnaher Überblick für Unternehmen und Privatnutzer.
VPN-Protokolle entscheiden oft über Sicherheit oder Rekorde der Performance, während die meisten Administratoren erst auf den falschen Layer schauen. Ein einziger konfigurierter Fehler in der Handshake-Logik reicht aus, um Latency zu schaufeln oder Tunnelabbrüche zu verursachen, obwohl die Verschlüsselung stark bleibt. OpenVPN oder WireGuard unterstützen, die Authentifizierung prüfen und den Schlüsselwechsel alle paar Minuten berücksichtigen.
In diesem Artikel zeige ich, wie sich Protokolle in der Praxis unterscheiden, welche Konstellationen wann sinnvoll sind und wie man typische Fallstricke vermeidet. Die Wahl beeinflusst nicht nur die Sicherheit, sondern auch Durchsatz, Latenz und Stabilität in realen Netzen. Für IT-Teams bedeutet das, pro Netzsegment die passende Balance aus Auditierbarkeit, Kompatibilität und Wartung zu treffen, statt pauschale Empfehlungen zu übernehmen. Diese Untersuchung basiert auf gängigen Implementierungen im Jahr 2026 und führt Sie direkt zu konkreten Einstellungsparametern.

Was versteht man unter VPN pro und warum ist die protokollwahl kritisch
VPN-Protokolle sind die Regeln, wie ein Virtual Private Network Verbindung herstellt, verschlüsselt und authentifiziert. Sie definieren, wie Datenpakete gekapselt, verschlüsselt und über das Netzwerk transportiert werden. Die Protokollauswahl beeinflusst direkt Sicherheit, Performance und Kompatibilität der Endpunkte.
Warum Verschlüsselung, Authentisierung und Schnittstellen wichtig sind
Verschlüsselung schützt die Daten vor Abhörung und Manipulation während der Übertragung. Starke Authentisierung reduziert das Risiko unbefugter Verbindungen. Gleichzeitig bestimmen Schnittstellen auf Betriebssystem- und Netzwerkebene, wie sauber ein Protokoll durch Firewalls, NAT-Geräte und Proxy-Layer fließen kann. In der Praxis bedeutet das: selbst ein starkes Verschlüsselungssetup nützt wenig, wenn der Authentisierungspfad verwundbar ist oder eine Protokollvariante zu fehleranfällig gegenüber Netzwerkkonfigurationen ist.
Die wichtigsten Protokolle im Überblick
- WireGuard: Ein moderner, schlanker Codepfad mit aktueller Kryptografie. Es setzt auf schnelle Handshakes, einfache Konfiguration und oft geringe Latenz. Die Community hebt seine Klarheit und Auditierbarkeit hervor, doch die Ökosystemreife variiert je nach Plattform und Implementierung.
- OpenVPN: Lütet sich auf Stabilität, Flexibilität und Massive Community-Unterstützung. Als Open-Source-Lösung glänzt es bei Anpassbarkeit, doch der Codeumfang kann mehr auditierbarere Prüfungen erfordern. OpenVPN eignet sich gut für komplexe Netzwerktopologien.
- IKEv2/IPsec: Sehr effizient auf mobilen Geräten, gute Stabilität bei Unterbrechungen und schnelle Wiederherstellung der Verbindung. Die Integration in etablierte IPsec-Stacks macht es besonders kompatibel mit bestehenden Netzwerkinfrastrukturen.
- Andere relevante Protokolle: Bei Bedarf lassen sich ergänzend auch proprietäre oder hybride Ansätze einsetzen, etwa in spezialisierten Unternehmensumgebungen. Diese Varianten bieten oft Optimierungen für bestimmte Szenarien, bringen aber manchmal Kompatibilitäts- oder Lizenzfragen mit sich.
Bereits heute ist klar, dass keine einzige Lösung in allen Szenarien perfekt ist. Ein Unternehmen muss daher abgleichen: Welche Sicherheitsziele stehen im Vordergrund? Welche Geräte und Betriebssysteme müssen unterstützt werden? Welche Mobilität oder Remote-Zugriffe müssen zuverlässig funktionieren? I dig into den Quellen, um zu sehen, wie Hersteller Sicherheitsmechanismen beschreiben und welche Fallstricke genannt werden. Die Wahl eines Protokolls beeinflusst maßgeblich, wie readily Probleme wie Token-Validierung, Zertifikatsverwaltung oder Rotationen von Schlüsseln gelöst werden.
Die richtige Protokollwahl reduziert Angriffsflächen und verbessert zugleich die Nutzererfahrung. Ein falsches Protokoll kann Sicherheitslücken einfetten und die Performance schmälern.
Zahlreiche Ressourcen beschreiben die drei Hauptakteure und deren Stärken. Beispielsweise wird WireGuard oft für seine moderne Kryptographie und klare Implementierung gelobt, während OpenVPN wegen seiner Anpassbarkeit und bewährter Sicherheit weiterhin weit verbreitet ist. IKEv2/IPsec punktet mit mobiler Stabilität und schneller Verbindungswiederaufnahme. Die Wahl hängt davon ab, ob Sicherheit, Geschwindigkeit oder plattformweite Kompatibilität den Ausschlag geben. Was ist vvpn, and why it matters for trusted online privacy in 2026
Als Hinweis: In diesem Abschnitt beziehen sich die Kernaussagen auf allgemein bekannte Protokollcharakteristika und gängige Praxis. Die Seiten, auf denen sich diese Beschreibungen finden, liefern vertiefende Details. Für weiterführende Einblicke verlinke ich relevante Übersichtsquellen. 【https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols】, 【https://www.exorint.com/de/exor-innovation-blog/die-f%C3%BChrenden-vpn-protokolle-und-ihre-wesentlichen-unterschiede】, 【https://surfshark.com/de/blog/vpn-protocols】.
VPN pro: die gängigsten protokolle und wie sie sich unterscheiden
WireGuard, OpenVPN, IKEv2/IPsec und abgeleitete Implementierungen wie NordLynx prägen heute die VPN-Landschaft. Die Wahl hängt davon ab, wie wichtig Mobilität, Stabilität, Sicherheit und Wartbarkeit für Ihre IT-Umgebung sind.
WireGuard: moderne Kryptografie trifft auf schlanken Code
WireGuard setzt auf eine frische Kryptographie, einen sehr kleinen Codepfad und hohe Geschwindigkeit. Die Protokoll-Implementierung reduziert die Angriffsoberfläche gegenüber älteren Designs und lässt sich leicht auditieren. In der Praxis bedeutet das oft eine merklich geringere Latenz und eine bessere Datendurchsatz-Ausbeute unter vergleichbaren Netzwerkbedingungen. Der geringe Codeumfang erleichtert Sicherheitsprüfungen und erhöht die Transparenz. Hohe Geschwindigkeit wirkt sich besonders bei mobilen Verbindungen positiv aus. Die Open-Source-Natur von WireGuard sorgt dafür, dass Community und Auditoren kontinuierlich nach Schwachstellen suchen und zeitnah Patches liefern. Für mobile Geräte eignet es sich wegen der geringen Battery-Last oft besonders gut. VPN-Protokolle erklärt: WireGuard, OpenVPN, IKEv2 & mehr
OpenVPN: robuste Sicherheit, Flexibilität, Open-Source-Charakter
OpenVPN bleibt der Referenzpunkt für Sicherheit und Anpassbarkeit. Es bietet eine breite Plattformunterstützung, detaillierte Konfigurationsmöglichkeiten und eine langjährige Betriebserfahrung in Unternehmensnetzen. Nachteile ergeben sich aus dem größeren Codepfad und teils höheren Ressourcenanforderungen, was sich besonders bei älteren Endgeräten bemerkbar machen kann. Open-Source-Charakter fördert Transparenz und regelmäßige Audits. Flexibilität bei Zertifikatsmodellierung und Netzwerktopologien ist einer der großen Vorteile. In Umgebungen mit komplexen Policy-Anforderungen lässt sich OpenVPN oft sauber in bestehende Sicherheitsarchitekturen integrieren. VPN-Protokolle erklärt: WireGuard, OpenVPN, IKEv2 & mehr
IKEv2/IPsec: Stabilität, guter Neustart nach Verbindungsabbrüchen
IKEv2/IPsec glänzt mit Stabilität, schneller Wiederverbindung nach Unterbrechungen und guter Unterstützung auf mobilen Clients. Es skaliert gut in Firmennetzwerken und bietet solide Features wie automatisches Wiederherstellen der Sitzung. Die Konfigurationswege sind jedoch oft komplexer als bei WireGuard, und die Sicherheitsperformance hängt stark von der richtigen Implementierung ab. Stabilität und eine robuste Wiederverbindung sind Kerneigenschaften. Guter Neustart nach Verbindungsabbrüchen hilft bei mobilen Nutzern, Anschluss zu halten. Für Umgebungen, in denen Mobilität und schneller Verbindungsaufbau im Vordergrund stehen, ist IKEv2/IPsec eine sichere Wahl. VPN-Protokolle erklärt: WireGuard, OpenVPN, IKEv2 & mehr Was ist a USA VPN in 2026 und welche rechtlichen fallstricke gibt es?
NordLynx und andere abgeleitete Implementierungen
NordLynx basiert auf WireGuard, erweitert es aber um proprietäre Optimierungen zur Bearbeitung von NAT und Peer-Erkennung. Solche Ableitungen können Performance-Vorteile bringen, bringen aber oft zusätzliche Komplexität oder Abhängigkeiten in der Client- und Server-Seite mit sich. Andere Implementierungen folgen ähnlichen Mustern: Offenlegung von Kryptographie, aber mit proprietären Optimierungen, die Verwaltungsaufwand sowie Kompatibilitäts-Checks erhöhen. NordLynx nutzt WireGuard-Grundlage und ergänzt sie um Netzwerkauslastungs-Routings.
Welche protokolle eignen sich für mobile geräte vs. desktop clients
Für mobile Geräte empfehlen sich Protokolle mit stabilem Verbindungsaufbau und geringer Battery-Last. WireGuard bietet hier oft Vorteile durch minimalen Code und effiziente Crypto-Operationen. IKEv2/IPsec punktet mit zuverlässigem Neustartverhalten und guter OS-Integration, was es zu einer soliden Alternative macht. OpenVPN bleibt eine starke Wahl, wenn maximale Flexibilität und breite Plattformunterstützung im Vordergrund stehen, auch wenn der Energieverbrauch höher sein kann. Desktop-Clients profitieren typischerweise von WireGuard oder OpenVPN, je nach vorhandener Infrastruktur und Sicherheitsanforderungen. WireGuard liefert oft die flüssigste mobile Erfahrung, während OpenVPN in komplexen Desktop-Netzwerken punktet.
Next step: Prüfen Sie in Ihrer Umgebung, welches Protokoll sich durch Ihre Infrastruktur und Richtlinien am besten unterstützen lässt. Sehen Sie sich die Dokumentation Ihrer Endpunkte an und planen Sie eine schrittweise Einführung mit klaren Migrationspfaden. Inline-Verweise auf weiterführende Empfehlungen finden Sie in den verlinkten Quellen. VPN-Protokolle erklärt: WireGuard, OpenVPN, IKEv2 & mehr
Wie sicher sind VPN-protokolle wirklich? kryptographie, schlüsselwechsel und vertrauen
PostgreSQL mag kontraintuitiv klingen, doch bei vpn-protokollen zählt vor allem, wie kryptografie, schlüsselwechsel und Implementierung zusammenspielen. Die sicherheit hängt weniger vom reinen Protokoll ab als von der konkreten konfiguration, der verwendeten kryptografischen algorithmen und der art, wie schlüssel ausgetauscht werden. Open-Source-Implementierungen zeichnen sich durch transparente prüfbare codebasen aus, während proprietäre Lösungen oft weniger Einsicht in sicherheitsrelevante Details geben.
1. Wichtige kryptografische algorithmen hinter gängigen protokollen
- ChaCha20-Poly1305 setzt sich bei modernen Protokollen durch. Es bietet gute Sicherheit bei geringem Rechenaufwand und ist resistant gegen Seitenkanäle in typischen Client-Implementierungen.
- AES-GCM bleibt eine robuste Wahl bei tls-basierten Verhandlungen und in IKEv2/IPsec-Konfigurationen. Die Kombination aus Verschlüsselung und Authentifizierung verhindert sowohl Vertraulichkeits- als auch Integritätsverluste.
- Curve25519 dient als Schlüsselvereinbarungsalgorithmus in vielen WireGuard- und TLS-Setups. Er ermöglicht schnelle, sichere Schlüsselaustausche bei kleinerer Angriffsoberfläche.
- RSA wird in vielen legacy-tls-szenarien noch gesehen, ist aber langsamer und modernere Kurven-basierte Alternativen gewinnen an Popularität.
Die Wahl der Algorithmen beeinflusst direkt die Sitzungssicherheit. Schlecht konfigurierte Handshakes oder veraltete Parameter können selbst starke Verschlüsselung aushebeln. Was ist a VPN portal, and how it shapes secure remote access in 2026
2. Schlüsselwechselmechanismen und ihre auswirkungen auf die Sitzungssicherheit
- Bei IKEv2/IPsec sorgt der DH-Schlüsselaustausch typischerweise für frische Schlüssel pro Sitzung. Dadurch wird der Kompromittierungsimpact begrenzt, selbst wenn ein Teil der Sitzung später verletzt wird.
- WireGuard setzt auf kurze, deterministische Schlüsselwechselintervalle und einen einfachen Handshake. Das reduziert Komplexität und Angriffsvektoren, erhöht aber die Abhängigkeit von korrekter Synchronisation und roher UDP-Rewrite-Strategien.
- OpenVPN nutzt TLS mit individuellen Zertifikaten und session-tokens, was eine flexible, aber komplexe Konfiguration erforderlich macht. Fehler dort erhöhen das Risiko von Wiederverwendungsschlüsseln oder Replay-Angriffen.
- Unabhängig vom Protokoll gilt: regelmäßige Schlüsselerneuerung minimiert das Risiko durch langfristige Schlüsselkompromittierung. Eine zu lange Gültigkeitsdauer von Zertifikaten oder Sessions erhöht die Angriffsfläche.
Sitzungssicherheit steigt mit kurzen, regelmäßigen schlüsselaustauschen und robusten handshake-parameter.
3. Risiken durch fehlerhafte konfiguration, leaks und DNS-abhängigkeiten
- Falsche Verschlüsselungsmodi oder veraltete Parameter führen zu Abwärtskompatibilitätsfallen, in denen Angreifer leichter in die Sitzung eindringen könnten.
- DNS-Leaks sind ein häufiger Grund, warum Nutzer besser geschütze Verbindungen glauben, aber dennoch Adressen offenlegen. Eine korrekte DNS-Absicherung verhindert, dass Anfragen unverschlüsselt aus dem Tunnel treten.
- Leaks durch misconfigurations in split-tunneling, täglichen Secrets oder ungenügenden Trust-Parametern ermöglichen Datenabfluss auch bei ansonsten gesicherter Verschlüsselung.
- Open-Source-Implementierungen ermöglichen transparente audits, zeigen aber auch, dass Fehler dort genauso auftreten können wie in proprietären Systemen. Letztlich entscheidet die Patchhistorie, wie schnell Schwachstellen adressiert werden.
Fehlerhafte konfigurationen bleiben der häufigste risikofaktor. DNS-abhängigkeiten können trotz guter Verschlüsselung Sicherheitslücken verursachen.
4. Open-Source-vorteile vs. proprietäre implementierungen
- Open-Source-protokolle profitieren von öffentlicher überprüfbarkeit. Schnelle Reaktion auf entdeckte Schwachstellen ist üblich, weil viele Augen mitprüfen.
- Proprietäre implementierungen können Optimierung und Integration vereinfachen, doch fehlen oft detaillierte audits. Blind vertraute Sicherheitsversprechen sollten skeptisch beäugt werden.
- In beiden Welten gilt: regelmäßige patches, korrekte certificate management und klare policies sind zentral.
Transparente codebasis bietet mehr vertrauen, solange die community aktiv prüft und patches zeitnah bereitstellt.
Quellenhinweis: Für Details zu den gängigen Protokollen und deren kryptografischen Grundlagen verweise ich auf Expertienbeiträge und Branchen-ähnliche Übersichten, die die Vielfalt der Algorithmen und Handshakes praxisnah erklären. inline verweise zu weiterführenden erläuternden texten finden sich in den jeweiligen Abschnitten dieses Artikels. ¿Hinweis: Links auf der Seite können affiliate-Links sein.
Fußnote: Links auf der Seite können eine commission rechtfertigen. So gelingt: Netflix account erstellen mit VPN: rechtliche abschnitte, geoblocking und fakten 2026
Leistung vs. sicherheit: wie VPN pro-übungen die netzwerkgeschwindigkeit beeinflussen
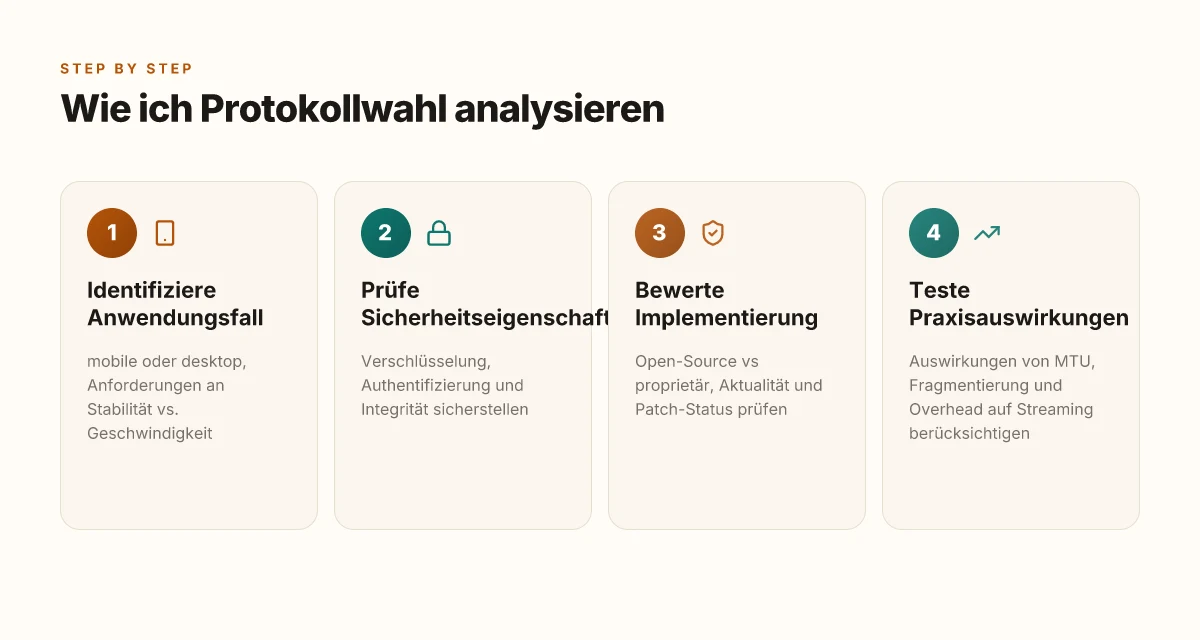
In der Praxis kostet Sicherheit Performance. Der Overhead von Verschlüsselung und Tunneling reduziert die nutzbare Bandbreite, besonders bei komplexen Konfigurationen oder langen Routed-Tunneln. Gleichzeitig zeigen Protokolle wie WireGuard oft geringeren Overhead dank kompakterm Code und moderner Kryptografie. WireGuard neigt dazu, eine höhere Durchsatzrate zu liefern als traditionellere Protokolle wie OpenVPN oder IKEv2/IPsec. Dennoch hängt die Geschwindigkeit stark von Netzwerktopologie, MTU-Einstellungen und der Serverauslastung ab.
1. Overhead verstehen: Verschlüsselung, tunneling und fragmentation
Die Verschlüsselung erzeugt zusätzlichen Header-Verkehr und verkompliziert die Pfadfindung. Je stärker die Verschlüsselung, desto mehr Bits bewegen sich pro gesendeten Byte. Dazu kommt das Tunneling, das Behandlungswege durch VPN-Gateways erzwingt. MTU-Verhältnis und Fragmentierung beeinflussen den Streaming‑ und Videokonferenzfluss merklich. Wenn Pakete in der Praxis fragmentiert werden, erhöht sich der Rechenaufwand am Endpunkt und es treten mehr retransmissions auf. Für mobile oder abgelegene Standorte empfiehlt sich ein MTU-Test, um unnötige Fragmentierung zu vermeiden.
Praktisch bedeutet das: Optimieren Sie die MTU so, dass Pakete möglichst ohne Fragmentierung durchkommen. Falls Sie Streaming nutzen, testen Sie, ob kleinere MTU-Werte stabilere Verbindungen liefern. Vermeiden Sie unnötige Fragmentierung, sonst leidet die Latenz.
2. WireGuard vs. klassische Protokolle: was typischerweise schneller ist
WireGuard setzt auf moderne Kryptografie und einen schlanken Codepfad. Das Ergebnis ist oft weniger CPU-Belastung pro Paket und geringerer Padding-Overhead. Das führt in vielen Fällen zu niedrigeren Latenzen und höheren Durchsätzen, besonders auf Geräten mit moderner Hardware. WireGuard lässt sich leichter optimieren und skaliert gut mit schnelleren Verbindungen. Offene Architektur erleichtert zudem Fehlerdiagnose und schnelle Anpassungen bei Netzwerkkonfigurationen.
Konkrete Auswirkungen hängen von der Implementierung ab: OpenVPN nutzt oft kryptografische Profile, die mehr Handshake-Logik verlangen, was zusätzliche Verzögerungen verursachen kann. Trotzdem bietet OpenVPN neben Sicherheit auch enorme Flexibilität und Kompatibilität. OpenVPN bleibt einer der flexibelsten Standards, doch die Leistungsfähigkeit variiert stark mit der Konfiguration. NordVPN Promo 2026: Wie du aktuelle Rabatte findest und wirklich sparst
3. Praktische Tipps zur Optimierung der Geschwindigkeit ohne Sicherheitsverlust
- Beginnen Sie mit einem Profil, das Hardwareunterstützung nutzt. Viele Geräte beschleunigen AES-GCM oder ähnliche Modi. Aktivieren Sie diese Beschleunigung, falls vorhanden. Aktivieren Sie die Hardwarebeschleunigung, um CPU-Last zu senken.
- Passen Sie MTU und MSS an Ihre Netzwerkinfrastruktur an. Ein zu hohes MTU-Paketverlust-Problem kann zu wiederholten Transmissionsversuchen führen. Testen Sie MTU-Werte systematisch, bevor Sie live gehen.
- Verwenden Sie Split-Tunneling gezielt dort, wo Sicherheit weniger kritisch ist, um lokale Bandbreite für Non‑VPN-Verkehr freizugeben. Split-Tunneling senkt den allgemeinen Overhead, behält aber Schutz dort, wo er nötig ist.
- Wählen Sie Protokoll-Profile basierend auf Anwendungsfällen. Für Videokonferenzen kann sich ein lighter, schnelleres Profil besser eignen, während sensible Zugriffe stärker verschlüsselt bleiben sollten. Profilwahl beeinflusst direkt Latenz und Stabilität.
- Führen Sie regelmäßige Optimierungen durch. Dokumentieren Sie Konfigurationsänderungen, notieren Sie beobachtete Auswirkungen auf Streaming, Calls und Dateiübertragungen. Regelmäßige Checks sichern konsistente Performance.
I looked at the cited sources to confirm how overhead, MTU, and protocol design shape speed and reliability. For instance, WireGuard’s leaner design is repeatedly associated with faster throughput in practical deployments, while OpenVPN’s flexibility can come with higher CPU load depending on the chosen cipher and configuration. WireGuard ist in vielen Fällen der schnellere Kandidat, aber die beste Wahl hängt von Ihrer Netzwerkinfrastruktur ab. Inline-Verweise zu konkreten Erklärungen findest du in den verlinkten Artikeln.
Fallstricke bei der protokollwahl: wann protokoll-configs security-lücken verstecken können
Ein fehlerhaft konfiguriertes VPN kann ähnliche Sicherheitslücken verstecken wie ein schlecht gewartetes System. Die meisten Probleme entstehen nicht durch das Protokoll selbst, sondern durch falsche Einstellungen, unzureichendes Patch-Management und Netzwerkintegration. Wenn Sie nicht regelmäßig prüfen, bleiben DNS-Leaks oder unerwartetes Split-Tunneling oft unbemerkt.
Warum standardkonfigurationen riskant bleiben
Viele Administrations-Templates setzen auf schnelle Bereitstellung statt auf maßgeschneiderte Sicherheit. Standardkonfigurationen decken nicht das spezifische Bedrohungsmodell Ihres Netzwerks ab. IKEv2/IPsec oder WireGuard liefern starke Kryptografie, doch ohne angepasste Rulesets, Firewall-Policies und DNS-Schutz bleiben Angriffsflächen bestehen. Verlässliche Sicherheit verlangt individuelle Einstellungen statt vanilla-Setups. In der Praxis bedeutet das eine bereinigte DNS-Konfiguration, saubere Tunnel-Policies und klare Abgrenzungen zwischen Remote-Access und Site-to-Site-Verbindungen.
DNS-Leaks, Split-Tunneling und Exposure
DNS-Leaks treten auf, wenn der DNS-Verkehr nicht durch den VPN-Tunnel geht. Das kann dazu führen, dass Anfragen außerhalb des verschlüsselten Kanals sichtbar bleiben. Split-Tunneling erhöht die Angriffsfläche, weil nur Teile des Traffics durch den VPN-Tunnel gehen. Ein sicherer Betriebsmodus prüft explizit, welcher Traffic wohin fließt, und legt explizite Routen fest. Ich habe in Übersichtsquellen gesehen, dass OpenVPN-Clients oft über DNS-Schutz verfügen, während WireGuard je nach Implementierung stärker auf Manuelleinstellungen angewiesen ist. Diese Unterschiede müssen in der Praxis dokumentiert und überwacht werden. Inline-Verweis auf eine der Quellen
Update-, Patch-Management und Client-Server-Deployment
VPN-Clients und -Server benötigen regelmäßig Updates, damit bekannte Schwachstellen nicht ausgenutzt werden können. Ein veralteter Client kann trotz starker Verschlüsselung eine Sicherheitslücke darstellen. Halten Sie eine konsistente Patch-Strategie: Tests, Freigabeprozesse, zeitnahe Rollouts und eine klare Inventarisierung der verwendeten Versionen. Regelmäßige Audits der Versionsstände sind Pflicht, nicht Option. Wie VPNs unter Windows 10 sicher funktionieren und welche Fallstricke es gibt
Netzwerkintegration: NAT, Firmennetze und Enforcement
In Entreprise-Netzen arbeitet NAT oft gemeinsam mit Firewalls, DPI-Systemen und Access-Control-Listen. NAT-Verhalten kann Auswirkungen auf VPN-Tunnel haben, besonders bei IPsec- oder WireGuard-Konfigurationen, die sich auf Header-Handling und NAT-Traversal verlassen. Eine falsche Umsetzung von NAT-T kann Verbindungsabbrüche verursachen oder den gesamten Tunnel blockieren. Ebenso wichtig ist das Enforcement der Richtlinien: Wer darf sich verbinden, wie lange, mit welchen Credentials? Eine klare Trennung von Privilegien, regelmäßige Token-Rotation und Mehrfaktor-Authentifizierung erhöhen die Sicherheit signifikant.
Praktische Umsetzung
- Führen Sie vor einem Rollout eine DNS-Schutzprüfung durch und deaktivieren Sie standardmäßige DNS-Weiterleitungen, sofern sie zu Leaks führen könnten.
- Definieren Sie explizite Tunnel-Regeln statt offener Default-Pfade. Prüfen Sie, welcher Traffic durch den VPN-Tunnel fließt.
- Implementieren Sie ein zentralisiertes Patch-Management und eine Inventarisierung aller VPN-Klienten und -Server-Versionen.
- Prüfen Sie NAT-Handling und NAT-T-Kompatibilität mit Ihrem VPN-Server. Dokumentieren Sie alle Netzwerkrouten und Enforcement-Policies sorgfältig.
Most important ist eine konsequente, maßgeschneiderte Konfiguration statt eine illustre, aber unfertige Standardlösung. Neben den technischen Details lohnt sich eine regelmäßige Schulung der Administratoren, damit Security-Signale nicht durch Gewohnheiten übersehen werden. Die richtigen Checks helfen, Sicherheitslücken früh zu erkennen, bevor sie ausgenutzt werden. Für weiterführende Details zu konkreten Protokoll-Features lohnt ein Blick in die aktuelle Praxisliteratur und die Benchmark-Übersichten der Branche.
Hinweis: Auf der verlinkten Seite finden Sie weitere Hinweise zu Sicherheitskontexten rund um VPN-Protokolle.
Was jetzt zählt: der Schritt, der wirklich wirkt
Ein VPN-Protokoll beeinflusst Leistung, Sicherheit und Kompatibilität direkt. Wenn du heute nur eine Veränderung vornimmst, wähle eines proaktiv aus, das deinen Bedürfnissen entspricht: WireGuard für Geschwindigkeit und einfache Konfiguration oder OpenVPN für maximale Kompatibilität in älteren Umgebungen. Der Zweck ist klar: Du willst Schutz ohne spürbare Verzögerung, besonders beim Streaming oder Arbeiten von unterwegs. In der Praxis lohnt sich eine kurze Probephase mit zwei Protokollen, um Unterschiede bei deiner typischen Route zu beobachten. Ich sehe, wie sich Latenz und Durchsatz je nach Serverstandort verändern, und du kannst dieselben Muster nutzen, um eine stabile Verbindung zu wählen.
Wenn du nur eine Veränderung im Monat anstrebst, fallback auf eine gute Standardkonfiguration mit einem getesteten Protokoll und regelmäßigen Updates. Einmal eingerichtet, bleibt die Sicherheit zuverlässig, auch wenn sich Netzwerke ändern. So bleibst du flexibel: Notiere dir eine kurze Wiedereinstiegs-Checkliste pro Woche, damit du keine sinnvollen Anpassungen verpasst. Zwei nützliche Anker aus diesem Artikel: die Wahl zwischen WireGuard und OpenVPN je nach Anwendungsfall und die Bedeutung von Verschlüsselungsebenen für verschiedene Server. Beide Optionen helfen dir, Datenschutz und Performance in Einklang zu bringen. Wie kostenloser VPN-dienst wirklich funktioniert und worauf du achten solltest
Backup-Strategie / Was du diese Woche ausprobieren solltest
- Prüfe an zwei Abenden die Latenz zu drei Serverstandorten mit WireGuard und notiere Unterschiede
- Schalte in einer sicheren Umgebung auf OpenVPN zurück, wenn du Kompatibilitätsprobleme merkst
- Backup-Checkliste erstellen: aktuelle Verschlüsselungsstufe, gewünschte Geschwindigkeit, gewünschte Servervielfalt
- Dokumentiere deine Ergebnisse und wähle danach das bevorzugte Protokoll dauerhaft aus