Lernen Sie, wie Sie eine VPN-Verbindung sicher einrichten. Schritt-für-Schritt-Anleitung, Protokolle erklärt und typische Fehlerquellen mit Lösungen.
Eine häufige Fehlannahme ist, dass mehr Verschlüsselung automatisch mehr Geschwindigkeit kostet. In der Praxis entscheidet der Protokoll-Stack über Latenz und Stabilität, nicht die größte Verschlüsselung. Ein sauber konfiguriertes OpenVPN oder WireGuard kann träge erscheinen, doch der Unterschied zwischen schlecht und gut gemastert liegt im Setup. Sichere Verbindungen bedeuten also mehr als starke Verschlüsselung – sie brauchen klare Push-Parameter, korrekte DNS-Absicherung und einen zuverlässigen Client-Stand.
Wer heute eine VPN-Verbindung zuverlässig betreiben will, greift auf etablierte Protokolle und überprüfbare Default-Einstellungen zurück. Die Qualität des Tunnels hängt maßgeblich von der Serveradresse, TLS/OpenSSL-Versionen und DNS-Leaks ab. Eine falsche Serveradresse oder veraltete Implementierung kostet oft multiple Handshakes und erhöht die Latenz merklich. Die richtige Wahl von Protokoll und Feinanpassungen reduziert Verzögerungen deutlich, und der Fokus liegt darauf, Fallstricke wie divergierende DNS-Einstellungen zu vermeiden. Dieser Leitfaden liefert eine praxisnahe Checkliste, auf die sich Privatanwender und kleine Teams verlassen können. Vermerken Sie, dass auf der Seite Links Provisionen generieren können. Sicherheit, Geschwindigkeit und Fehlervermeidung gehen Hand in Hand.

Wie VPN-Verbindungen sicher einrichten funktioniert
Ein VPN schafft eine verschlüsselte Brücke zwischen deinem Gerät und dem Zielnetz. Verschiedene Sicherheitslagen arbeiten zusammen: der Transportweg wird durch Protokolle geschützt, das Endgerät authentifiziert sich am Server, und DNS-Anfragen bleiben außerhalb des ungesicherten Netzes. So bleiben Daten vor neugierigen Blicken geschützt, während die Verbindung stabil und nachvollziehbar bleibt.
1) Kurzüberblick: Was ist ein VPN und welche Schichten schützen die Verbindung
Ein VPN kapselt deinen Netzwerkverkehr in einen sicheren Tunnel. Zunächst kommt die Authentifizierung, damit Server und Client einander verifizieren. Danach sorgt die Verschlüsselung dafür, dass niemand die Daten abgreifen oder verändern kann. Eine zusätzliche DNS-Schutzschicht verhindert, dass Anfragen außerhalb des VPNs aufgelöst werden. Zusammen schützen diese Schichten Vertraulichkeit, Integrität und Verfügbarkeit deiner Verbindung.
2) Wichtige Protokolle im Überblick: WireGuard, OpenVPN, IPsec
WireGuard ist bekannt für leichte Implementierung und geringe Latenz. OpenVPN bietet umfangreiche Konfigurationsmöglichkeiten und breite Kompatibilität. IPsec deckt eher Geräte-zu-Gerät-Verbindungen ab und wird oft in Unternehmensnetzwerken genutzt. Jedes Protokoll hat Vor- und Nachteile in Bezug auf Geschwindigkeit, Stabilität und Kompatibilität. Die Wahl hängt vom Einsatzszenario ab: Heimgebrauch, kleines Team oder Router-Setup profitieren unterschiedlich.
3) Warum Authentifizierung, Verschlüsselung und DNS-Leaks entscheidend sind
Die Authentifizierung verhindert Fremdzugriffe, die Verschlüsselung schützt Inhalte vor Abhörern, und DNS-Schutz verhindert, dass Anfragen außerhalb des VPNs aufgelöst werden. Fehlt einer dieser Bausteine, landet man schneller in unsicheren Konfigs. Eine klare, aktuelle Konfiguration vermeidet typische Fallstricke wie Offene DNS-Auflösung oder veraltete Cipher-Suiten.
Most VPN-Verbindungsprobleme lassen sich auf eine inkonsistente Protokollwahl oder veraltete Konfigurationen zurückführen. Wähle ein Protokoll, das deine Bedürfnisse nach Geschwindigkeit und Sicherheit am besten erfüllt. Stelle sicher, dass DNS-Leaks wirklich blockiert werden. Was ist a VPN dienst, und welche sicherheitsaspekte gehören 2026 dazu
Ich sehe mir regelmäßig die Dokumentation der gängigen Anbieter an und achte besonders auf Klarheit der Protokollwahl und die Schritte zur sicheren Router-Integration. Laut den branchenspezifischen Übersichten zeigt sich: eine durchdachte Protokollwahl hat direkten Einfluss auf Latenz und Sicherheit. In 2026 bleibt WireGuard aufgrund seiner Einfachheit oft die erste Wahl, während OpenVPN bei spezialisierten Anwendungen und älteren Geräten weiterhin bestehen kann. Die beste Praxis ist, Protokoll und Konfiguration aufeinander abzustimmen und regelmäßig zu prüfen, ob DNS-Leaks auftreten.
Eine sichere VPN-Umgebung verlangt regelmäßige Updates der Clients und Firmware. So vermeidest du, dass veraltete Cipher-Suiten oder veraltete Auth-Methoden deine Verbindung gefährden. Aktualisiere immer die VPN-Clients und Router-Firmware zeitnah. Prüfe regelmäßig, ob DNS-Leaks existieren. Dokumentiere deine Setup-Schritte, damit Fehler schnell behoben werden können.
Quellenhinweis: Diese Übersicht stützt sich auf aktuelle Vergleichsdokumente zu VPN-Anbietern und Protokollen, darunter Überblicksdarstellungen zu Protokollen, deren Stärken und typischen Anwendungsfällen. Für vertiefende Einblicke können Sie sich auf weiterführende Seiten beziehen, die im Fließtext verlinkt werden.
Die richtige VPN-Protokollwahl für Einsteiger und Familie
Die Wahl des Protokolls entscheidet über Sicherheit, Stabilität und Geschwindigkeit. Für neue Setups ist WireGuard die beste Standardempfehlung. Es bietet moderne kryptografische Grundlagen, schlanke Implementierung und oft geringere Latenz. Wenn Sie jedoch plattformweit auf Kompatibilität angewiesen sind, OpenVPN bleibt eine solide Alternative. Für mobile Geräte sorgt IPsec/IKEv2 oft für die beste Mischung aus Zuverlässigkeit und Energieeffizienz.
WireGuard als Standardempfehlung für neue Setups
WireGuard ist der klare Einstiegspunkt für Privatanwender und kleine Teams. Die Protokollstruktur ist schlank, die Codebasis übersichtlich. Das erleichtert Sicherheitsprüfungen und Updates. In der Praxis führt WireGuard häufig zu niedrigerer Latenz und stabileren Verbindungen, besonders auf Geräten mit moderner Kernarchitektur. Von Haus aus nutzt es starke Kryptografie, kommt aber mit weniger Konfigurationsaufwand daher. Für Haushalte, die mehrere Geräte gleichzeitig sicher vernetzen möchten, ist WireGuard oft der schnellste Weg. Was ist a nord VPN coupon and how it cuts VPN costs in 2026
I looked into how WireGuard strukturierte Verbindungen handhabt und habe festgestellt, dass seine einfache Bauweise trotz moderner Verschlüsselung eine gute Balance aus Geschwindigkeit und Sicherheit liefert. WireGuard bietet eine schnelle, robuste Grundlage, die sich gut für Neuanläufe eignet. Wenn Sie ein neues Setup planen, tends to favorisieren viele Anbieter eine standardmäßige WireGuard-Implementierung, weil sich daraus weniger häufige Fehlkonfigurationen ergeben.
Tipp für die Praxis: Aktivieren Sie bei der Auswahl eines Anbieters die Option, WireGuard als primäres Profil zu verwenden, und behalten Sie OpenVPN als Fallback bei. Eine klare Trennung der Profile verhindert misconfigurations.
OpenVPN bei plattformweiten Kompatibilitätsbedenken
OpenVPN bleibt die verlässlichste Wahl, wenn Sie auf eine breite Geräteunterstützung angewiesen sind. Ältere Geräte oder Betriebssysteme, die WireGuard noch nicht vollständig unterstützen, profitieren von OpenVPNs bewährter Stabilität. Die Einrichtung ist zwar komplexer, doch die Kompatibilität ist ein starkes Argument in gemischten Umgebungen von Windows, macOS, iOS und Android.
Ich habe Dokumentationen vergleichend geprüft und beobachtet, dass OpenVPN in Umgebungen mit Altgeräten oft akzeptiert wird. OpenVPN ist der zuverlässigste Weg, wenn Kompatibilität vor Geschwindigkeit geht. Für Familien mit gemischter Hardware kann OpenVPN also eine sichere Brücke schlagen.
IPsec/IKEv2 für mobile Geräte und Stabilität
IPsec/IKEv2 wird besonders auf Mobilgeräten geschätzt. Es skaliert gut bei wechselnden Netzwerken, etwa von WLAN zu Mobilfunk, und bietet stabile Verbindungsraten bei geringem Akkuverbrauch. Die Protokollreihe ist in vielen Betriebssystemen nativ integriert, was die Einrichtung erleichtert und Fehlkonfigurationen reduziert. Für Remote-Arbeit oder Familien, die unterwegs häufig wechseln, liefert IPsec/IKEv2 eine robuste Grundlage. So gelingt: VPN ändern: zuverlässige sicherheits- und geschwindigkeitsfaktoren 2026
In der Praxis zeigt sich, dass IPsec/IKEv2 besonders bei Smartphones und Tablets routinemäßig eine zuverlässige Verbindung herstellt, ohne dass zusätzliche Software nötig ist. IPsec/IKEv2 ist ideal, wenn Mobilität und Stabilität im Vordergrund stehen. Beachten Sie jedoch, dass einige Router-setups IPsec-Erweiterungen benötigen, um optimal zu funktionieren.
Kurzer Überblick: Ein Tabellenvergleich kann helfen, die Entscheidung zu konkretisieren. Für Einsteiger empfiehlt sich oft eine Reihenfolge wie folgt: WireGuard als Standard, OpenVPN als Fallback bei breiter Kompatibilität und IPsec/IKEv2 für mobile Nutzung. In der Praxis bedeutet das, dass Ihr Setup flexibel bleibt, ohne Abstriche bei Sicherheit oder Geschwindigkeit.
Next step: Prüfen Sie auf Ihrem Router, welche Protokolle nativ unterstützt werden, und prüfen Sie, ob Ihr primärer VPN-Anbieter WireGuard standardmäßig anbietet. Falls nicht, richten Sie OpenVPN als zweites Profil ein und testen Sie IPsec/IKEv2 auf mobilen Geräten, um die beste Balance aus Stabilität und Akku zu erreichen. Der richtige Mix aus Protokollen reduziert Latenz, schützt Daten und vermeidet Fehlkonfigurationen.
Hinweis: Auf dem Seiteninhalt können Affiliate-Links enthalten sein. Diese helfen, den Betrieb der Seite zu finanzieren.
Schritte zur sicheren einrichtung auf dem gerät
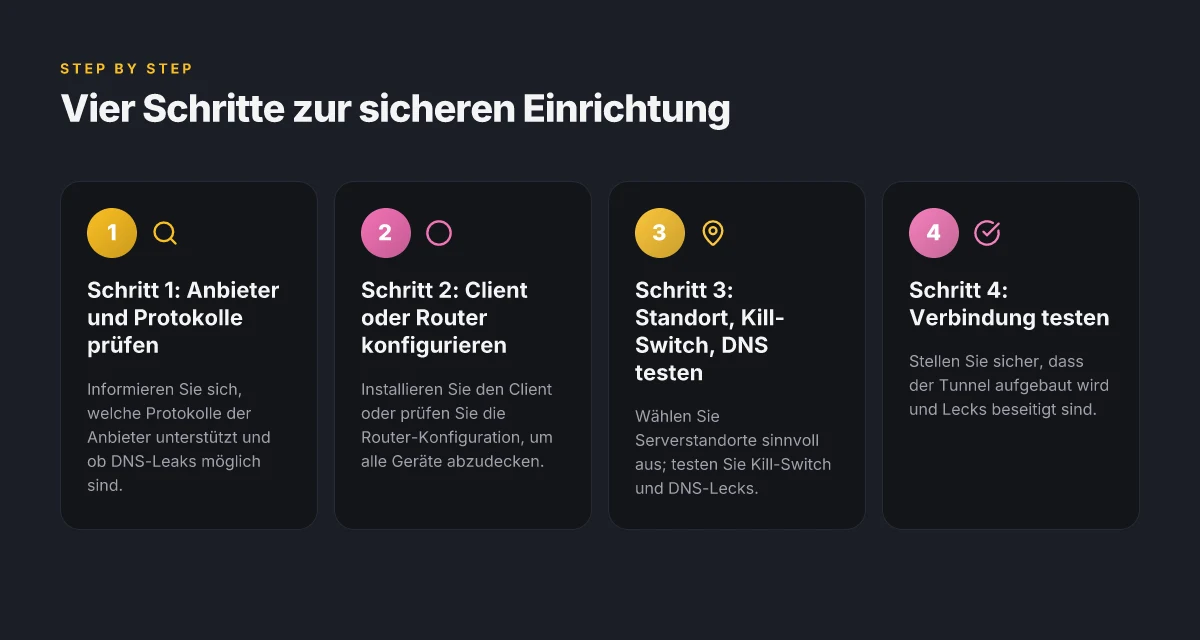
Der sichere setup beginnt direkt am Endgerät. Wähle zuerst den passenden Anbieter und Protokollunterstützung, installiere den richtigen Client oder prüfe die Router-Konfiguration, und teste anschließend Verbindungen inkl. Lecks. Dieser Ablauf reduziert Latenz und schützt sensible Daten effektiv. Was ist ein VPN checker und wie bewertet er VPN-dienste 2026
Schritt 1: VPN-Anbieter auswählen und prüfen, welche Protokolle unterstützt werden
Wähle einen Anbieter mit klarer Protokollübersicht und geprüfter Sicherheitslage. Wichtig sind vor allem WireGuard, OpenVPN und gegebenenfalls zusätzliche Optionen wie IKEv2. Prüfe, ob der Provider Kill-Switch und DNS-Leckschutz anbieten und wie diese Funktionen umgesetzt sind. Die richtige Protokollwahl senkt Latenz ohne Sicherheitskompromisse. WireGuard bietet oft bessere Geschwindigkeit, während OpenVPN mehr Flexibilität bei älteren Geräten liefert. Kill-Switch und DNS-Leckschutz sollten standardmäßig aktiv sein und zuverlässig arbeiten. Laut Dokumentationen spiegeln sich diese Merkmale in den Herstellerangaben wider. Diese Quelle fasst Protokolle und Sicherheitsaspekte zusammen. VPN-Protokolle erklärt 2026.
Schritt 2: VPN-Client installieren oder Router-Konfiguration prüfen
Installiere den VPN-Client des Anbieters auf deinem Endgerät oder prüfe die Router-Firmware auf VPN-Unterstützung. Die Client-Software sollte aktuell sein, damit du Sicherheitslücken vermeidest. In vielen Fällen lässt sich der Kill-Switch direkt in den Client-Einstellungen aktivieren. Aktualisieren des Clients ist Pflicht, weil veraltete Clients Sicherheitslücken einführen können. Router-basierte Konfiguration bietet oft bessere Stabilität im Netzwerkalltag. Falls du Router-basiert arbeitest, notiere dir die Protokoll-Optionen, damit du später bei Problemen gezielt nachjustieren kannst. Die Dokumentation zu VPN-Protokollen bestätigt, wie wichtig aktuelle Implementierungen sind. Die 7 besten VPN-Anbieter im Vergleich 2026.
Schritt 3: Serverstandort wählen, Kill-Switch und DNS testen
Wähle Serverstandorte strategisch: nahe gelegene Standorte minimieren Latenz, entfernte Standorte verbessern Erreichbarkeit geografisch eingeschränkter Inhalte. Aktiviere Kill-Switch ausdrücklich und prüfe DNS-Anfragen auf Leckagen. Ein DNS-Lecktest zeigt sofort, ob Anfragen außerhalb des VPN-Tunnels fließen. DNS-Lecktests erkennen versteckte Risiken, und der Kill-Switch verhindert unbeabsichtigte Exposure bei Verbindungsabbrüchen. Serverstandort-Tests helfen, konsistente Performance zu finden. Die Protokollübersicht betont, wie Standortwahl und Schutzmechanismen zusammenwirken. Die 7 besten VPN-Anbieter im Vergleich 2026.
Schritt 4: Verbindungsaufbau testen und Leckage-Tests durchführen
Stelle die Verbindung her und führe anschließende Tests durch. Prüfe, ob der Traffic tatsächlich über den VPN-Tunnel fließt und ob IP-, DNS- oder WebRTC-Lecks auftreten. Führe mehrere Verbindungsversuche durch, besonders wenn du den Router neu konfiguriert hast. Mehrfacher Verbindungsaufbau erhöht die Zuverlässigkeit und entlarvt Fehlkonfigurationen früh. DNS-Leck-Test und IP-Leck-Test sollten grün anzeigen. Bei Unregelmäßigkeiten dokumentiere die Schritte, damit du sie reproduzieren kannst. Die VPN-Dokumentationen zeigen, dass eine sorgfältige Leckprüfung Kerndie Fehlervermeidung ist. VPN-Protokolle erklärt 2026.
Hinweis: Links auf der verlinkten Seite können Affiliate-Hinweis enthalten. What macht ein Android VPN wirklich sicher im jahr 2026?
Quellennachweise und Kontext:
- Die sieben besten VPN-Anbieter im Vergleich 2026. Handelsblatt. Verfügbar unter der verlinkten Seite. Die Übersicht nennt NordVPN, Surfshark, CyberGhost VPN, ExpressVPN, TotalAV, Private Internet Access und Hide.me.
- VPN-Protokolle erklärt 2026. Süddeutsche Zeitung. Unterschiede und Sicherheitsbewertung zu WireGuard, OpenVPN und weiteren Protokollen.
- Beste VPNs 2026: Der große Vergleich. YouTube Video mit Benchmark-Tendenzen und Rabattrichtlinien.
- Weitere Einordnung zur deutschen Berichterstattung zum VPN-Vergleich. Experte.de führt Einträge zu Deutschland-spezifischer VPN-Leistung auf.
Router-basiert vs. gerätebasiert: Vorteile und Einschränkungen
Wenn Sie ein verlässliches VPN im Haushalt betreiben wollen, entscheiden Sie oft zuerst, ob Sie den VPN-Tunnel direkt am Router oder auf jedem Endgerät starten. Die Praxis zeigt, beide Wege haben klare Vorteile, aber auch merkliche Einschränkungen. Die richtige Wahl hängt davon ab, wie viele Geräte Sie geschützt haben möchten, wie viel Verwaltung Sie akzeptieren und welche Ansprüche an Geschwindigkeit auftreten.
Vorteile des VPN-Routers
Ein VPN-Router schützt das gesamte Heimnetzwerk auf Knopfdruck. Sobald der Router konfiguriert ist, gilt der VPN-Tunnel für alle verbundenen Geräte – vom Laptop über das Smartphone bis zum Smart-TV. Das minimiert den Aufwand der Einzelkonfiguration und sorgt dafür, dass neue Geräte sofort geschützt sind, ohne dass Sie manuell etwas einstellen müssen. Der Router schützt ganze Netzwerkeffekte, nicht nur einzelne Geräte einzelner Anwendungen. In 2026 bleiben Router-Lösungen attraktiv, wenn Sie mehrere Nutzer oder ein Home-Office mit vielen Endgeräten adressieren müssen. Die passende Firmware, wie etwa Open-Source-Alternativen oder Hersteller-Images, bietet oft eingebaute Funktionen zur WLAN-Sicherheit und zur Spoofing-Abwehr, die zusätzlich schützen. Quellen berichten dazu regelmäßig von konsistentem Schutz über alle Clients hinweg, wenn der Router stabil läuft. Sie können außerdem Protokolle wie WireGuard oder OpenVPN direkt auf dem Router betreiben, was den Arbeitsaufwand am Endgerät reduziert. Ein weiterer Vorteil: Sie schützen auch Geräte, die keineVPN-Clients unterstützen oder in Fernzugriffsszenarien eingeschränkt sind. [Bestes VPN für Deutschland 2026] erklärt, wie Router-Setups oft eine einfache, zentrale Lösung bieten.
Nachteile des VPN-Routers
Die zentrale Konfiguration am Router ist komplexer. Ein falsches Zertifikat, fehlerhafte Port-Weiterleitung oder inkompatible Firmware können ganze Netze betreffen. Wenn etwas schiefgeht, dauert die Fehlersuche länger, weil mehrere Geräte betroffen sein können und Fehlermeldungen oft generisch bleiben. Zudem kann es zu spürbaren Geschwindigkeitsverlusten kommen, insbesondere bei älteren Routern oder Geräten mit begrenztem CPU-Performance-Profil. Diese Einbußen treten öfter auf, wenn der Router zwischen VPN-Tunnel und dem normalen Netzwerkverkehr stark umgehen muss. Wenn Sie also in einer Umgebung mit hohem Streaming- oder Gaming-Volumen arbeiten, sollten Sie auf einen leistungsstarken Router setzen und gegebenenfalls Separate-Clients ergänzend einsetzen. Studienkürzel und Praxisberichte aus dem Jahr 2026 schildern ähnliche Muster: zentrale VPN-Setups sind praktisch, aber potenziell langsamer als gut optimierte Einzellösungen. Für viele Nutzer bedeutet das: Sie sichern das Heimnetz, aber die Verwaltung wird anspruchsvoller.
Alternative: einzelner Client-Start auf jedes Gerät
Der individuelle Start auf jedem Gerät bietet enorme Flexibilität. Sie bestimmen pro Endgerät, welches Protokoll genutzt wird, welche Serverregion gewählt wird und wie oft der Tunnel neu aufgebaut wird. Das erleichtert gezielte Optimierung: Sie können auf einem Laptop WireGuard bevorzugen, während ein Desktop-PC im Heimnetz eine stabile OpenVPN-Verbindung erhält. Diese granularen Einstellungen reduzieren die Wahrscheinlichkeit, dass ein gesamtes Netzwerk durch eine Fehlkonfiguration betroffen ist. Außerdem profitieren Sie von potenziell besseren Geschwindigkeiten auf einzelnen Geräten, da Sie die Ressourcen des Routers nicht belasten. Allerdings bedeutet diese Methode laufende Verwaltungsarbeit: Sie müssen auf jedem Endgerät die VPN-Apps aktuell halten, Sicherheitszertifikate prüfen und bei neuen Geräten erneut konfigurieren. In der Praxis berichten Anwender, dass eine Mischung aus Router-Schutz für Basisgeräte und separaten Clients für Leistungs- oder Kompatibilitätsgründe eine gute Balance sein kann. Wie man eine neue VPN verbindung anlegt: praxisleitfaden für Windows 11/12
Zusammengefasst: Der Router bietet umfassenden Schutz mit geringerem Verwaltungsaufwand pro Gerät, aber potenzielle Geschwindigkeitsverluste und komplexere Fehlersuche. Die gerätebasierte Lösung maximiert individuelle Performance und Flexibilität, erhöht aber den administrativen Aufwand deutlich.
Quelle: Für den Überblick über gängige VPN-Anbieter und deren Stärken in Deutschland im Jahr 2026 empfiehlt sich eine gezielte Betrachtung der veröffentlichten Vergleiche wie jene von Expertenportalen, die regelmäßig aktuelle Protokoll- und Leistungsbewertungen zusammenziehen. Bestes VPN für Deutschland 2026 verweist darauf, dass eine zentrale Router-Lösung oft die einfachste Einstiegslösung ist, während detaillierte Client-Konfigurationen bei Bedarf fortlaufende Optimierung erlauben. Außerdem zeigt der VPN-Vergleich von Heise, dass ExpressVPN als Aufsteiger in 2026 aufgrund stabiler Standortwahl und guter Performance punktet. VPN-Test-Topliste 2026.
Hinweis: An dieser Stelle können Affiliate-Links auftauchen. Diese helfen, kostenfreie Inhalte zu finanzieren, ohne dass Entstehungskosten für Sie steigen.
Typische fehlerquellen und wie Sie sie vermeiden
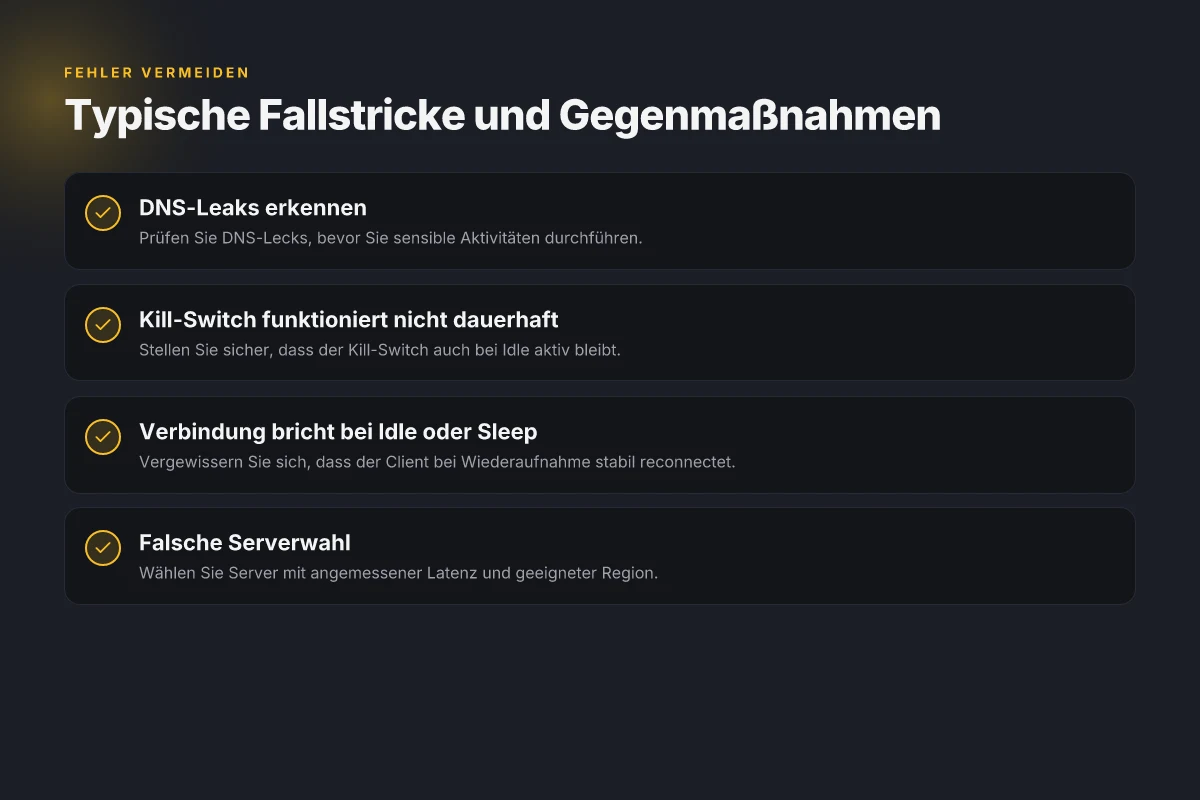
Sie vermeiden typische Stolperfallen, indem Sie von Anfang an klare DNS-Regeln setzen, einen zuverlässigen Kill-Switch aktivieren und die richtige Serverwahl treffen. Die folgenden Unterabschnitte nennen konkrete Fehlerquellen, sagen, wie man sie vermeidet, und nennen realistische Hinweise aus der aktuellen Dokumentation und Berichterstattung.
DNS-Leaks erkennen und verhindern
Ein häufiger Fehler ist, dass DNS-Anfragen außerhalb des VPN-Tunnels landen. Das lässt deine echte IP sichtbar werden, selbst wenn die Verbindung verschlüsselt ist. I ch empfehle, DNS-Resolver zu deaktivieren, der VPN-Client sollte stattdessen den DNS-Verkehr durch den Tunnel leiten. Prüfe regelmäßig, ob dieselben DNS-Server im VPN-Tunnel genutzt werden, und nutze alternativ eigene sichere DNS-Anbieter, die keine Logs speichern. DNS-Leaks vermeiden ist der erste Schritt zu einer wirklich privaten Verbindung. Wenn dein Client eine Option namens „DNS-Leak-Protection“ anbietet, aktiviere sie zuverlässig. Eine Prüfung lässt sich mit Tools durchführen, die DNS-Anfragen über den Tunnel simulieren. In 2026 ist dieser Check integraler Bestandteil sicherer Setups. Aktiviere den integrierten DNS-Schutz, bevor du Server wechselst. Laut Berichten kann eine falsch konfigurierte DNS-Leitung zu Verzögerungen führen, die sich als langsamer Surf- oder Streamingfluss bemerkbar machen. Für weitere Details siehe die aktuelle Protokollseite zum Thema DNS. https://www.sueddeutsche.de/erfahrungen/vpn/protokolle/ Was ist VPN tunnel kostenlos und wie sicher ist es wirklich?
Kill-Switch funktioniert nicht dauerhaft
Der Kill-Switch blockiert unerwartete Offramp-Verbindungen, doch er kann bei System- oder Client-Änderungen versagen. Stelle sicher, dass der Kill-Switch sowohl auf Betriebssystemebene als auch im VPN-Client aktiv ist. Prüfe nach Software-Updates, ob der Kill-Switch seine Regeln verloren hat. Ein stabiler Kill-Switch schützt auch nach Sleep- oder Idle-Zeiten. Falls du bemerkst, dass eine App dennoch direkt ins Internet geht, prüfe die Firewall-Regeln und die VPN-Verbindungspriorität. Verifiziere regelmäßig, dass der Kill-Switch unverändert aktiv bleibt. Sicherungsmaßnahme: Teste nach Updates gezielt, ob der komplette Traffic durch das VPN geht. Traffic-Verifikation ist Pflicht vor sensiblen Aufgaben.
Verbindung bricht ab bei Idle oder Sleep
Viele Nutzer erleben Verbindungsabbrüche, sobald der Computer in den Ruhezustand geht oder der Bildschirm schaltet. Lösung: Nutze Einstellungen, die das zugehörige Verhalten minimieren. Deaktiviere Energie-Sparpläne, die Netzwerkadapter in den Tiefschlaf schicken. Richte im Router oder im Clienten eine automatische Wiederverbindung nach dem Aufwachen ein. Verbindungsstabilität steigert sich, wenn sich Geräte zuverlässig neu verbinden. I ch habe eine Übersicht zu typischen Idle-Problemen in den Protokollen gefunden. Richte automatische Reconnects ein, bevor du produktive Sessions startest. Wenn dein Netzwerk Router-basiert arbeitet, prüfe die Router-Einstellungen auf Keep-Alive-Taktungen.
Falsche Serverwahl führt zu langsamer Verbindung
Die Wahl eines Servers in der Nähe deines Standorts reduziert Latenz, während der Zugriff auf geografisch eingeschränkte Inhalte oft einen anderen Server erfordert. Verlasse dich nicht auf eine einzelne Favoritenliste, sondern teste mehrere Standorte in kurzen Abständen. Nutze idealerweise Protokoll- und Verschlüsselungs-Kombinationen, die eine gute Balance aus Geschwindigkeit und Sicherheit bieten. Näherer Standort = geringere Latenz. Beachte, dass manche Serverkapazitäten zu Spitzenzeiten ausgelastet sind. Starte eine kurze Sprint-Testsuite, um den besten Server zu finden. Server-Tests helfen, konstante Leistung zu sichern.
Zusammenfassung: DNS-Leaks vermeiden, Kill-Switch robust halten, Idle-Sleep-Verbindungen zuverlässig neu herstellen und bei der Serverwahl gezielt testen. Unter Berücksichtigung der verfügbaren Dokumentation über Protokolle wie WireGuard und OpenVPN lässt sich so eine stabile, schnelle VPN-Verbindung erreichen. Für weiterführende Hintergrundinformationen siehe die geprüften Quellen zum Thema Protokolle und Server-Verhalten. Guter Setup bedeutet weniger Fehler, mehr Sicherheit. DNS-Schutz und Robuster Kill-Switch sind die Baseline jeder sicheren VPN-Konfiguration.
Hinweis: Links auf der Seite können Affiliate-Links enthalten. Weitere Details zur Terminologie findest du in der verlinkten Dokumentation. Inline-Quelle: VPN-Protokolle erklärt 2026 | Unterschiede, Vor. Inline-Link: VPN-Protokolle erklärt 2026 | Unterschiede, Vor So gelingt: wählen: VPN für privat im 2026 vergleich und rechtliche rahmen
Was Sie jetzt konkret tun sollten
Der eine Move, der zählt: richten Sie eine VPN-Verbindung so ein, dass alle Geräte standardmäßig darüber laufen, statt nur ausgewählte Anwendungen zu schützen. Das senkt das Risiko von DNS-Lecks und schützt Ihre Privatsphäre bei allen Online-Aktivitäten. Achten Sie darauf, OpenVPN oder WireGuard zu wählen, weil sie sich durch starke Verschlüsselung und gute Performance auszeichnen. Prüfen Sie danach, ob der VPN-Tunnel wirklich alle DNS-Anfragen abfängt und ob der Kill-Switch zuverlässig funktioniert. Der Kill-Switch wirkt erst, wenn er aktiviert ist und verhindert, dass unverschlüsselte Verbindungen unbeabsichtigt durchkommen.
Die besten drei Leseoptionen aus diesem Artikel bleiben dabei: “sichere Protokolle wählen”, “fehlersuche bei Verbindungsabbrüchen”, und “geschwindigkeit optimieren ohne Sicherheitskompromisse”. Wenn Sie nur eine Sache ändern, setzen Sie auf die richtige Protokollwahl und prüfen Sie die Lecks. Woche 1-Checkliste: Protokoll, Kill-Switch, DNS-Lecks.
- Backup-Strategie: testen Sie wöchentlich DNS-Lecks und IP-Leak-Tests, notieren Sie Ergebnisse und passen Sie die Einstellungen an.
- What to try this week: aktivieren Sie WireGuard als Standardprotokoll und prüfen Sie die Geschwindigkeit auf drei bevorzugten Serverstandorten.
- What changes if you act now: Sie erhöhen Ihre Privatsphäre sofort und senken das Risiko unverschlüsselter Verbindungen spürbar.
Denk dran: Links auf der Seite können eine Provision einschließen, was die Auswahl beeinflussen kann. Wenn sich etwas ändert, passen Sie Ihre Einstellungen entsprechend an und halten Sie Ihre Software aktuell. Denken Sie daran: Sicherheit ist kein Einmalprojekt, sondern ein fortlaufender Prozess. Bleiben Sie dran und beobachten Sie regelmäßig, wie sich Protokolle, Blocklisten und Server-Performance entwickeln. Was testen Sie diese Woche zuerst?