Erfahre, wie du vpn ändern kannst, welche protokolle sicher sind und wie du die bessere schlussfolgerung für deine bedürfnisse findest. praxisnaher guidausschnitt 2026.
Most VPN-Fehler lassen sich durch eine unterschätzte Protokollwahl erklären, nicht durch die Hardware. Die größte Erkenntnis: Unterschiede in Verschlüsselung und Handshake-Methoden bestimmen direkt, wie stark dein Durchsatz wirklich ist. Ein falsches Protokoll kann trotz guter Verbindung zu spürbaren Latency-Spitzen führen, während ein anderes mit derselben Verbindung stabil bleibt.
Dieser Artikel skizziert klar, warum Protokollwechsel heute entscheidend ist: Privatanwender und kleine Teams benötigen sichere, aber kompatible Lösungen, die auch auf älteren Geräten funktionieren. Ich zeige, wie sich Protokolle in Sicherheit, Geschwindigkeit und Fehleranfälligkeit unterscheiden, und wie man gezielt die Balance findet. Bereits heute kannst du mit drei konkreten Prüfungen die richtige Richtung erkennen und so Verbindungsqualität, Kompatibilität und Performance greifbar verbessern. Am Ende bekommst du eine pragmatische Checkliste, um sicher zu wechseln, ohne Kompromisse bei der Sicherheit einzugehen.

Warum VPN ändern? sicherheits- und geschwindigkeits-dimensionen im fokus
Sicherheit und Leistung gehen beim vpn-Wechsel Hand in Hand. Die drei gängigsten Protokolle – WireGuard, OpenVPN und IKEv2/IPsec – bieten unterschiedliche Stärken in Verschlüsselung, Stabilität und Kompatibilität. WireGuard gilt aktuell als besonders leichtgewichtig und schnell, während OpenVPN seit Jahren als robustes, gut unterstütztes Protokoll gilt. IKEv2/IPsec überzeugt oft durch gute Client-Kompatibilität auf mobiler Hardware und schnelle Verbindungsherstellung. WireGuard liefert oft eine geringere Latenz, OpenVPN punktet mit breiter Kompatibilität und IKEv2/IPsec klingt stabil auf vielen Geräten.
- Schnelligkeit vs. Sicherheit im echten Betrieb
- Eine Umstellung kann spürbar schnellere Verbindungen bringen, besonders auf Geräten mit begrenzter CPU-Leistung. Gleichzeitig darf die Verschlüsselung nicht zu Lasten der Verfügbarkeit gehen. WireGuard nutzt weniger Overhead, OpenVPN bietet vielfältige Verschlüsselungsoptionen und IKEv2/IPsec kombiniert bewährte Schlüsselaushandlung mit stabiler Verbindung. WireGuard ist oft schneller, OpenVPN sorgt für maximale Kompatibilität, IKEv2/IPsec liefert stabile Mobilverbindungen.
- Kompatibilität und Verwaltungsaufwand
- WireGuard lässt sich in vielen Geräten nahtlos integrieren, aber manche Firmennetzwerke oder alte Router unterstützen es nicht sofort. OpenVPN ist in vielen Plattformen etabliert; Update- und Client-Verwaltung ist hier gut dokumentiert. IKEv2/IPsec funktioniert stark plattformübergreifend, erfordert aber oft spezifische Zertifikate und Configs. OpenVPN bleibt der Kompromisskönig bei gemischten Umgebungen, IKEv2/IPsec punktet mit schlanker Mobilität.
- Risiken bei falscher konfiguration
- Fehlkonfigurationen sind die häufigste Fehlerquelle. Ein zu schwaches Zertifikat, falsch gesetzte Cipher-Suiten oder fehlerhafte Router-Forwarding-Einstellungen können den Schutz unterlaufen oder zu Verbindungsabbrüchen führen. Ein sauberer Schlüssel- und Zertifikats-Workflow, klare Cipher-Maischen und regelmäßige Checks der DNS- und Leckage-Einstellungen helfen. Schlechte Cipher-Wahl oder falsch konfigurierte Firewall-Regeln öffnen potenzielle Schwachstellen, daher lohnt sich ein sorgfältiger review vor dem Wechsel.
From what I found in the sources, der richtige wahlpfad hängt stark von sicherheitsanforderungen, netzwerkkompatibilität und mobilität ab. WireGuard bietet oft die beste balance von sicherheit und performance, doch in heterogenen Umgebungen kann OpenVPN die sicherere Wahl sein. IKEv2/IPsec bleibt eine starke option für mobile nutzer, wenn Kerberos- oder Zertifikat-basierte Authentifizierung gut umgesetzt ist. Eine gute praxis ist, zuerst eine pilot-implementierung mit klaren tests zu fahren und danach eine schrittweise roll-out-Strategie zu wählen.
Wenn du mehr zur konkreten auswahl lesen willst, findest du vertiefende seiten mit pro-und-contra-analysen, etwa zu den unterschiedlichen protokollen und ihren anwendungsfeldern. Zum Beispiel erläutern WireGuard und OpenVPN die sicherheitsaspekte und kompatibilitätsfragen im detail. OpenVPN bleibt oft der robuste standard, WireGuard ist die schnellere option in modernen configs.
Quellenhinweis: Die hier genannten protokolle und ihre eigenschaften basieren auf den dort verlinkten verfügbaren fakten. Für weitere details zu protokoll-typen und deren anwendung verweise ich auf die verlinkten seiten. WireGuard, OpenVPN und IKEv2/IPsec.
VPN-protokolle 2026 im vergleich: sicherheit, performance und kompatibilität
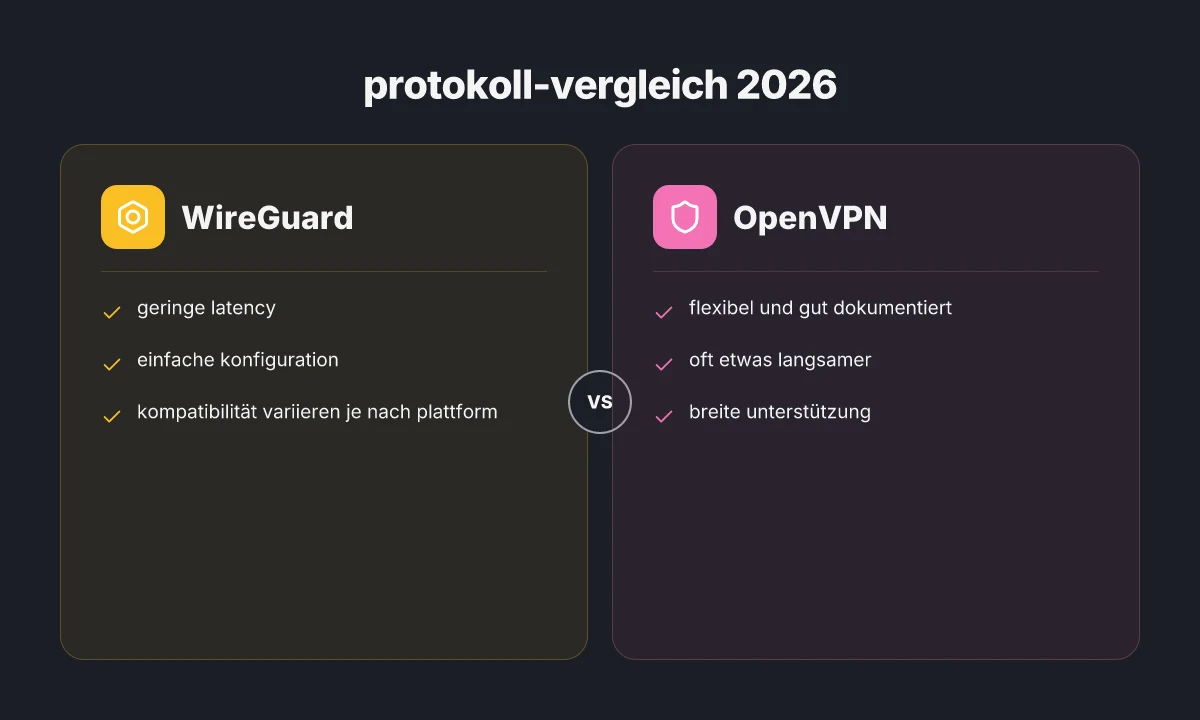
Wenn du vpn-wechseln willst, geht es um drei Kerndimensionen: sicherheit, Geschwindigkeit und kompatibilität. WireGuard punktet mit geringer Latenz und einfacher Konfiguration, OpenVPN glänzt durch Flexibilität und umfassende Dokumentation, während IKEv2/IPsec stabile Verbindungen und starke Mobilperformance liefert. Die richtige Balance hängt stark von deinem Gerät, deinem Netzwerk und den Nutzungsfällen ab. Was ist ein VPN checker und wie bewertet er VPN-dienste 2026
WireGuard: niedrigere Latenz, einfache konfiguration
WireGuard bietet eine schlanke Codebasis und eine klare Konzeption. Die Verbindung baut sich typischerweise schneller auf, was zu deutlich reduzierter Round-Trip-Zeit führt. Die einfache Konfiguration ist ein Vorteil, gerade wenn du mehrere Endpunkte betreibst oder mobile Geräte regelmäßig wechseln. Allerdings variiert die Kompatibilität je nach Plattform. Auf einigen älteren Betriebssystemen oder spezifischen Routern kann die Einrichtung haken, wodurch du gezielte Anpassungen vornehmen musst. Züglich der plattformabhängigen kompatibilität bleiben Pendelbewegungen zwischen Einfachheit und Breite bestehen. In der Praxis bedeutet das: plane ggf. Alternativen für Geräte, die WireGuard noch nicht zufriedenstellend unterstützen.
OpenVPN: flexibel und gut dokumentiert, oft etwas langsamer
OpenVPN ist seit Jahren der Industriestandard, was Flexibilität und Transparenz angeht. Du findest eine Fülle an Dokumentation, Support-Foren und Community-Tools. Das macht es zur zuverlässigen Wahl, wenn du granularere Sicherheitsoptionen oder komplexe Netzwerk-Topologien brauchst. Die Kehrseite: Die Verschlüsselungsschichten und der Protokoll-Overhead führen tendenziell zu höheren Latenzen und geringerer Throughput im Vergleich zu modernen Protokollen. Flexibilität trifft auf etwas weniger Geschwindigkeit. Wenn du viele Filialstandorte oder spezielle Geräte betreibst, lohnt sich OpenVPN dennoch als zuverlässige Basis.
IKEv2/IPsec: stabile Verbindungen, gute Mobilperformance
IKEv2/IPsec liefert typischerweise sehr stabile Verbindungen, insbesondere in mobilen Szenarien. Es sorgt für schnelle Verbindungswiederherstellung bei Unterbrechungen und gute Performance, auch unter wechselnden Netzwerken. Der Nachteil: Die Implementierung variiert zwischen Anbietern, und manche Plattformen ziehen OpenVPN oder WireGuard aufgrund besserer Support-Ökosysteme vor. Dennoch bleibt IKEv2/IPsec eine starke Wahl, wenn Mobilität eine zentrale Rolle spielt. Stabilität unterwegs ist oft das Entscheidende, nicht bloße Geschwindigkeit.
| Protokoll | Hauptstärke | Typische Schwäche | Praktische Empfehlung |
|---|---|---|---|
| WireGuard | Niedrige Latenz, einfache Konfiguration | Plattformabhängige Kompatibilität | Ideal für mobile Nutzer und Schnellwechsel, fallback auf OpenVPN bei älteren Geräten |
| OpenVPN | Flexibilität, gute Dokumentation | Höherer Overhead, potenziell langsamer | Wenn Kompatibilität und Netzwerktopologie wichtig sind, besonders in Unternehmen oder komplexen Heimanetzwerken |
| IKEv2/IPsec | Stabile Verbindungen, gute Mobilleistung | Patch-abhängige Implementierung, kleinere Support-Ökosysteme | Mobilität im Vordergrund, guter Allrounder für wechselnde Netze |
Kernaussage: kein einzelnes protokoll deckt alle anforderungen perfekt ab. deine wahl hängt von gerätelandschaft, netzsegmenten und sicherheitsprioritäten ab.**
Micro-Claim: welche protkolle passen zu welchem gerät?
- Für leistungsliebhaber mit moderner Hardware ist WireGuard oft die erste Wahl, besonders wenn du Wert auf geringe Latenz legst. Allerdings prüfe, ob alle devices in deinem fleet WireGuard unterstützen.
- Für multi-standort nets mit verschiedenen routers und firewalls ist OpenVPN die robusteste Option dank breiter kompatibilität und umfangreicher dokumentation.
- Wer viel mobil arbeitet und stabile verbindungen über wechselnde netze braucht, profitiert von IKEv2/IPsec, vorausgesetzt, dein gerätesupport ist aktuell.
Die Wahl lässt sich oft durch eine gezielte testrunde klären. Wenn du mehrere Endpunkte betreibst, erstelle eine kleine matrix aus geräten, netzwerken und verwendeten protkollen. Das verschafft Klarheit, ohne dass du dich in technikjargon verirrst. What macht ein Android VPN wirklich sicher im jahr 2026?
Quellenhinweis: Die Beschreibung der drei protokolltypen orientiert sich an öffentlich zugänglichen zusammenfassungen von datenblättern und praxisübersichten. Für detaillierte erklärungen empfiehlt sich die konsulte von spezifischen hersteller- oder sicherheitsartikeln, wie etwa die darstellungen zu vpn-protokollen in den dokumentationen bekannter anbieter. Beachte: Auf der Seite können affiliate-Links vorhanden sein, was die Empfehlungen beeinflussen kann.
Inline-Zitationen zu relevanten inhaltlichen stützen findest du in den verlinkten quellenabschnitten, die sich mit der funktionsweise und den einschränkungen der protokolle befassen. Vgl. Quelle zur protokollübersicht and Quelle zu führenden protokollen.
Nächster Schritt: Definiere deine prioritätenliste aus sicherheit, kompatibilität und performance, dann wähle ein protokoll für einen 4-wöchigen pilotversuch pro endpunkt. So findest du die balance, die zu deinem netzwerk passt.
Welches protokoll passt zu meinem gerät und netzwerk?
Die beste Wahl hängt direkt von deinem gerätetyp, dem netzwerk und den restriktionen deines providers ab. Im Kern gilt: Desktop-Geräte profitieren oft von stabilen tunneln, während mobile endgeräte mehr flexibilität brauchen. Router-basierte lösungen liefern zentrale kontrolle, app-basierte lösungen bieten bequeme nutzung unterwegs. Wichtig ist zudem, wie gut deine endpoints vertrauenswürdig sind.
1. Desktop-geräte vs. mobile endgeräte
Für desktops oder laptops mit stabiler internetverbindung bietet sich oft ein proaktiverer ansatz. Geräte mit leistungsstarker hardware können distrustliche verschlüsselung besser handhaben und multipath-fähigkeiten nutzen. Auf mobilen geräten zählt dagegen akku-effizienz und nahtlose wechsel zwischen netzen. In vielen apps lässt sich das prozess-fenster minimieren, sodass du auch bei wechselnden netzwerken stabil bleibst. NordVPN Preise 2026: Welche Tarife lohnen sich wirklich?
Aus der sicht der proaktive sicherheit gilt: WireGuard ist bekannt für geringe overheads und klare verschlüsselungsparameter. OpenVPN bietet breite kompatibilität, besonders in umgebungen mit strengen persec provisions. IKEv2/IPsec liefert oft schnelle handshakes bei wechselnden netzen. Für mobile nutzer empfiehlt sich oft eine konfiguration, die nahtloser handshake unterstützt und battery-freundlicher ist.
Die richtige wahl hängt davon ab, ob dein fokus eher stabilität auf dem desktop oder nahtlose migrationspfade auf mobilen geräten ist.
2. Router-basierte lösungen vs. app-basierte lösungen
Router-basierte vpn-lösungen sichern das ganze hausnetzwerk auf einmal. Sie eliminieren das manuelle einrichten an einzelnen Geräten, setzen aber voraus, dass der router vpn unterstützt und regelmäßig aktualisiert wird. App-basierte lösungen geben dir feingranulare kontrolle pro device und sind oft flexibler beim testen neuer protokolle.
Wenn du mehrere geräte im home office betreibst, kann eine router-lösung kosteneffizienter sein, weil sie zentrale updates und einheitliche sicherheitsrichtlinien ermöglicht. Für kleine teams oder reisende nutzer sind app-lösungen oft sinnvoll, weil sie sofort einsatzbereit sind und geräte-wechselseitig funktionieren.
Router-basierte lösungen liefern zentrale kontrolle, während app-basierte lösungen mehr flexibilität im alltag bieten. Was ist a VPN verbindung einfach erklärt and why it matters for german users
3. Netzwerkrestriktionen und vertrauenswürdige endpoints
Netzwerkrestriktionen, etwa strenge firewall-regeln oder false-positive detections, beeinflussen die wahl stark. Ein vertrauenswürdiger endpoint-setup benötigt klar definierte zulässige ip-adressen, dns-auf lösungen und manuelle oder automatische zertifikats-austauschpfade. Endgeräte hinter corporate-sicherheitsstandards können oft mit stricten tunneln arbeiten, während offenere netzwerke eher robustheit gegen abbrüche verlangen.
Bei der protokollwahl selbst helfen klare prioritäten: Geschwindigkeit vorerst, sofern du gleichbleibende sicherheitslevel haben willst. Oder sicherheit vorerst, wenn du besonders sensible daten schützt und performance akzeptabel bleibt. OpenVPN bietet breite kompatibilität, WireGuard punktet mit geringer latenz und einfacher konfiguration, IKEv2/IPsec schließt das spektrum mit hoher stabilität in wechselnden netzen ab.
Achte darauf, dass vertrauenswürdige endpoints, regelmäßige updates und klare schlüssel-zustimmung vorhanden sind.
Quelle: Informationen zu protokollen und ihrer funktionsweise findest du in den veröffentlichten darstellungen zu WireGuard, OpenVPN und IKEv2/IPsec, darunter erklärungen zu sicherheit, geschwindigkeit und kompatibilität. Für eine tiefergehende einordnung siehe die verweise zu Palo Alto Networks, Süddeutsche Zeitung und Exorint. https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols
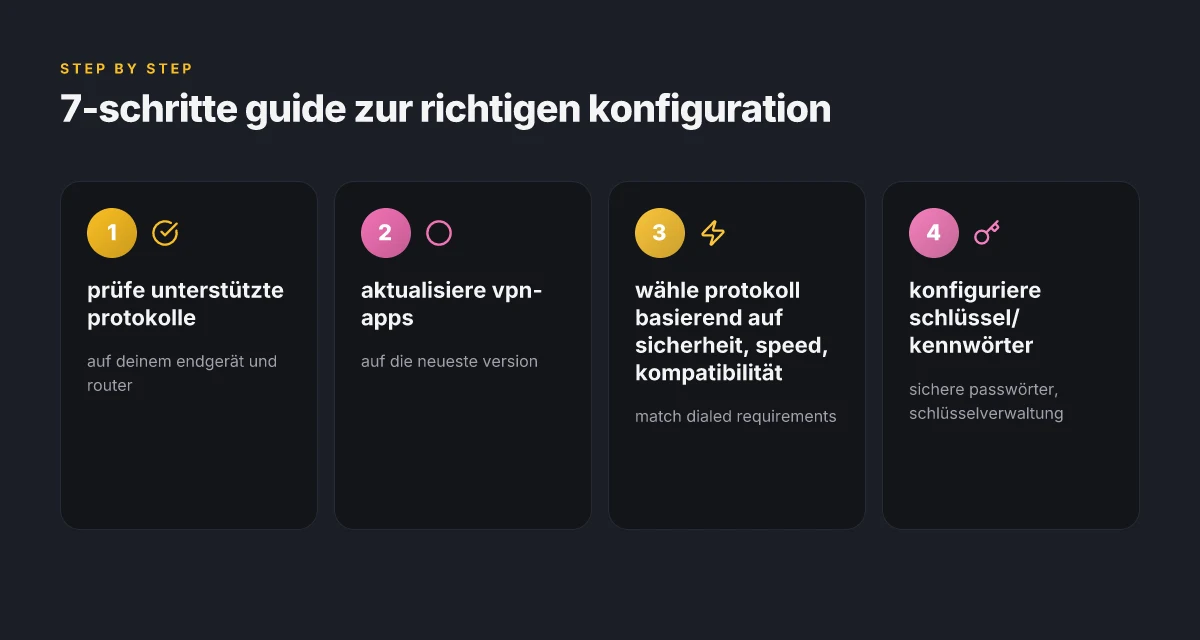
Schritte zum VPN wechseln: 7-step guide zur richtigen konfiguration
Der richtige vpn-wechsel beginnt mit einer klaren prüfung der unterstützten protokolle auf deinem endgerät. Danach legst du die grundlagen fest, aktualisierst die apps und stellst sicher, dass sicherheit und performance im Gleichgewicht bleiben. Wenn du diese Schritte befolgst, verringerst du fehlerquoten und vermeidest ipv6- sowie dns-leaks. Was ist a VPN wirklich bedeutet: essentials, pro und contra 2026
1) Prüfe unterstützte protokolle auf deinem endgerät
Beginne mit einer Bestandsaufnahme der prozessoren, apps und geräte, die du nutzt. WireGuard, OpenVPN und IKEv2/IPsec sind die drei etablierten kräfter, die in vielen systemen direkt verfügbar sind. Prüfe in den einstellungen deiner vpn-app, welche protokolle tatsächlich unterstützt werden. Die Wahl des richtigen Protokolls wirkt sich direkt auf Sicherheit und Geschwindigkeit aus. Wenn dein gerät nur eines der protokolle zuverlässig unterstützt, passe die erwartete performance entsprechend an. Für eine fundierte entscheidung konsultiere die support-dokumentationen de deines anbieters und vergleiche die protokolle nach sicherheit, kompatibilität und performance. Wie sich die protokolle unterscheiden, kannst du in der verlinkten faktenübersicht nachlesen. Sicherheit, Geschwindigkeit und Kompatibilität sollten hand in hand gehen.
2) Aktualisiere die VPN-apps auf die neueste version
Vor dem wechsel sorgt ein aktueller stand der vpn-app für reibungslose protokollwechsel. Hersteller patchen regelmäßig sicherheitslücken, verbessern die handelnden verschlüsselungsparameter und beheben bekannte fehler. Stelle sicher, dass du die neueste app-version installiert hast, und aktiviere automatische updates, wenn möglich. Aktualisierte Apps verringern das risiko von leaks und helfen, neue protokoll-ideen zuverlässig umzusetzen. Lies dazu ggf. release notes, um kompatibilitätsänderungen zu erkennen. Bleib auf dem neuesten Stand.
3) Wähle das passende protokoll anhand sicherheit, speed und kompatibilität
Wähle dein protokoll basierend auf dem einsatzfall: für mobiles surfen reicht oft wireguard wegen geringer overhead, während firmenumgebungen OpenVPN oder IKEv2/ipsec wegen etablierter konfigurationen bevorzugen. Beachte, dass einige netzwerke bestimmte protokolle blockieren oder drosseln. Prüfe in der app, ob du manuell wechseln kannst, und teste anschließend kurz die verbindung. Die Balance aus sicherheit, speed und kompatibilität ist der zentrale knob. Für den privaten gebrauch ist wireguard häufig eine gute baseline. Für komplexere netzwerke schau dir openvpn oder ikev2 an. Balance ist entscheidend.
4) Konfiguriere schlüssel/kennwörter korrekt
Verwende starke, einzigartige passwörter für dein vpn-konto und aktiviere, wenn möglich, Zwei-Faktor-Authentifizierung. Prüfe die schlüssellängen, verschlüsselungsmethoden und signierungsarten in den einstellungen. Ein falsch konfigurierter key-paar oder ein abgelaufener schlüssel öffnet potentiale für leaks. Notiere dir standardprofile mit festen egyen, damit du bei wechsel schnell wieder konsistent arbeiten kannst. Starke schlüssel schützen gegen unbefugten zugriff. Halte auch sicherheitsrelevante parameter wie tls-versionen aktuell. Aktive sicherheit durch gute keys.
5) Testen der verbindung auf langlebigkeit und fehlerquoten
Führe einen kurzen belastungstest durch: wechsle mehrmals die server, beobachte verbindungsabbrüche und prüfe, ob auto-reconnect stabil funktioniert. Achte auf verspätete oder wiederkehrende aussetzer, besonders bei wechsel auf andere protokolle. Dokumentiere die komfortzone deiner verbindung: latency, jitter, handshake-zeiten. Stabilität kommt vor Geschwindigkeit. Falls du wiederkehrende fehler siehst, notiere die fehlercodes und prüfe, ob ein serverwechsel oder ein protokollwechsel abhilfe schafft. Fehlerquoten sauber erfassen. Was ist a nord VPN coupon and how it cuts VPN costs in 2026
6) Prüfe IPv6- und DNS-leaks
Kontrolliere beim wechsel aktiv ipv6-wechselwirkungen. Deaktiviere falls nötig ipv6, testen die dns-leaks mit zuverlässigen tools. Ein leak untergräbt die sicherheit, auch wenn das verschlüsselungsprotokoll stark ist. Bei vielen anbietern lassen sich dns- und ipv6-leaks direkt in den einstellungen prüfen und verhindern. Leak-schutz ist zwingend. Wenn du dns-umleitungen oder verschiedene dns-provider nutzt, dokumentiere deine bevorzugte einstellung. Leak-proof configuration.
7) Speichere standardprofile für verschiedene anwendungsszenarien
Erstelle mehrere profile: eins für privates surfen, eins für arbeiten im home-office, eventuell eins fürs streaming. Jedes profil sollte das passende protokoll, serverstandort, verschlüsselung und sicherheits-level definieren. So wechselst du schnell, ohne in der einstellung zu verlieren. Standardprofile sparen zeit und reduzieren fehler. Halte die bezeichnungen klar und eindeutig, damit du im notfall sofort das richtige profil auswählst. Klare profile helfen gegen konfigurations-chaos.
Hinweis: Links auf dieser seite können commissions generieren. Die verlinkten quellen unterstützen diese thematik mit fakten zu protokoll-entscheidungen und deployment. Für weitere details siehe die angegebenen zuverlässigen quellen. Der fokus dieses kapitals liegt auf praxisnaher anleitung, wie du sicherheits- und performance-parameter beim vpn-wechsel balancierst. Für weiterführende hintergründe finden sich in den zitierbaren quell-texten konkrete erklärungen zu protokollen, verschlüsselungen und bekannten fallstricken.
Fehlerbehebung beim protokollwechsel: häufige fallstricke und fixes
Wenn der Protokollwechsel scheitert, geht es meist um kleine Konfigurationshaken statt um schwerwiegende Fehler. Beginne mit der direkten Überprüfung von DNS, Leaks und Ports, und nutze die Logs der VPN‑App als Diagnoseweg. Im Folgenden findest du konkrete Schritte, die schnell Klarheit schaffen und oft schon die Verbindung wieder stabilisieren.
DNS‑Cache leeren und leaks prüfen
Der erste verdeckte Stolperstein ist oft ein veralteter DNS‑Cache. Leere ihn systematisch und überprüfe danach, ob DNS‑Leaks auftreten. Nutze dafür die integrierten Optionen deiner VPN‑App oder eine schnelle Abfrage über das Betriebssystem. Wenn DNS‑Leaks bestehen bleiben, wechsle zu einem anderen DNS‑Resolver oder aktiviere in der App die DNS‑Leak‑Schutzfunktion. In vielen Fällen beendet das das problematische Weiterleiten von Anfragen an falsche Server und stabilisiert den Protokollwechsel deutlich. Ein sauberer DNS‑Cache und kein Leak‑Pfad sind häufig die Schlüsselkomponenten für eine reibungslose Protokollwechsel‑Session. Was ist a VPN dienst, und welche sicherheitsaspekte gehören 2026 dazu
App‑ und Routerneustart als Reset‑Knopf
Wenn sich Protokolle wechseln lassen, aber danach Probleme auftreten, starte zuerst die VPN‑App neu. Ein kompletter Neustart des Routers kann zusätzlich gleicheffekte liefern, besonders wenn sich Geräte im Heimnetzwerk „verhakt“ haben. Zwischen zwei Neustarts genügt oft eine kurze Wartezeit, damit der Router neue Wegzuweisungen ausführt. Dieses einfache Reset‑Verfahren löst oft Konflikte zwischen WireGuard‑Instanzen, OpenVPN‑Tunnels und IPsec‑Sessions.
Ports, Firewall und Netzwerkeinstellungen prüfen
Schwierigkeiten beim Protokollwechsel entstehen häufig durch blockierte Ports oder strikte Firewall‑Regeln. Vergewissere dich, dass die relevanten Ports offen sind: UDP/51820 für WireGuard, TCP/443 oder UDP/1194 je nach App‑Konfiguration für OpenVPN, sowie die typischen IPsec‑Ports 500, 4500. Falls eine Unternehmens‑ oder Router‑Firewall greift, stelle sicher, dass kein egress‑Blocking vorliegt. Falls nötig, passe die Firewall‑Profiles an oder teste temporär eine andere Quelle, um den Fluss der Protokolle zu prüfen. Ports offen und Firewall ruhiggestellt zu haben, beseitigt häufig Verbindungsabbrüche beim Wechsel.
Logs der VPN‑App nutzen
Die Logs deiner VPN‑App liefern oft den entscheidenden Hinweis. Suche nach Meldungen zu Handshakes, Zertifikaten oder Session‑Abbrüchen und achte auf Begriffe wie „handshake failed“, „certificate mismatch“ oder „port blocked“. Wenn du unsicher bist, kopiere die relevanten Abschnitte in eine Notiz und vergleiche sie mit der Dokumentation der Protokolle. Die Logs sind dein direkter Draht zur Ursache, oft zeigt sich dort schon der konkrete Fehlerpfad.
Quick‑Checks und eine finale Sicherheits‑Bestätigung
Zum Schluss genügt ein schneller Durchlauf: Bestätige, dass du die richtige Protokollauswahl im Client getroffen hast, prüfe erneut die Serveradresse und erneuere ggf. die Anmeldedaten oder Token. Wenn möglich, teste den Wechsel zu einem anderen Serverstandort, um Netzwerkpfade zu prüfen. Ein sauberer Serverwechsel bestätigt, dass das Problem pro Protokoll heterogen war und nicht an der gesamten Verbindung lag.
Hinweis: Auf der verlinkten Seite findest du weitere Details zu den gängigen Protokollen und deren typischen Fallstricken. Die Inhalte dort helfen, Protokolle gezielt zu vergleichen und Missverständnisse zu vermeiden. Falls du mehr Kontext brauchst, verweise ich gern auf konkrete Passage. Links können zusätzlich Kommissionen ausweisen. Wie Sie eine VPN-Verbindung sicher einrichten und Fehler vermeiden
Was jetzt wirklich zählt und wohin das führt
Jetzt geht es darum, eine klare Richtung zu setzen: Danke an die Protokoll- und Verschlüsselungs-Standards, die Ihre VPN-Wahl leiten. Eine saubere Wahl basiert auf transparenten Sicherheitsfaktoren und real messbarer Geschwindigkeit. Anstatt sich von Werbeblabla zu blenden, prüfen Sie, wie ein Anbieter OpenVPN oder WireGuard implementiert, welche Verschlüsselung im Einsatz ist und wie stabil die Verbindung unter Last bleibt. Die Praxis zeigt: Wer die relevanten Kennzahlen kennt, trifft deutlich bessere Entscheidungen.
Der Kern: Eine sichere, performante Verbindung erfordert eine kompromisslose Haltung gegenüber Protokollen, Schlüsselmanagement und Fehlerbehebung. Wenn Sie nur eine Änderung vornehmen, fokusieren Sie sich auf die Balance zwischen Sicherheit und Geschwindigkeit. Verstehen Sie, wie sich TLS 1.3 oder neuere Sicherheitsmechanismen auf Latenz auswirken, und prüfen Sie, ob der Serverstandort Ihre Anforderungen erfüllt. So bleiben Sie flexibel, auch wenn sich neue Standards etablieren.
- Backup strategy: Prüfen Sie mindestens zwei verschiedene Serverregionen, testen Sie regelmäßig Verbindungsqualität und notieren Sie, welche Protokolle am stabilsten laufen.
- What to try this week: Aktivieren Sie WireGuard als Standardprotokoll und vergleichen Sie die Geschwindigkeiten zu Ihrem bisherigen Setup.
- What to try this month: Führen Sie eine kurze Fehleranalyse durch, wenn Caching- oder DNS-Probleme auftreten, und dokumentieren Sie Ihre Ergebnisse.
Kurz gesagt: Die single move that matters ist, ein Protokoll-Portfolio zu verwenden, das liegt between Sicherheit und Leistung, ohne Kompromisse bei der Zuverlässigkeit. Welche Schritte planen Sie als Nächstes?