Erfahren Sie, welche sicherheitsaspekte bei vpn dienste 2026 wichtig sind, wie Protokolle, Verschlüsselung und Datenschutz funktionieren und worauf Sie beim Anbieter achten sollten.
Ein verbreitetes Missverständnis ist, dass VPNs vor allem schnelle Verbindungen liefern müssen. Tatsächlich zählt heute die richtige Protokollwahl mehr als rohe Geschwindigkeit. WireGuard und OpenVPN bleiben die stabilsten Optionen, doch der wahre Unterschied liegt in der Art der Verschlüsselung, der DNS-Sicherheit und der Transparenz des Anbieters. Verifizierbare Sicherheit entsteht, wenn Audits, klare Logging-Policys und realistische Erwartungen an Datenschutz zusammenkommen.
Dieser Artikel entlarvt, worauf es 2026 wirklich ankommt: Welche Protokolle sich durchsetzen, wie stark die Verschlüsselung tatsächlich ist, welche DNS-Leaks auftreten können und wo Fehlermöglichkeiten die Sicherheit mindern. Leserinnen und Leser mit Fokus auf Privatsphäre finden hier konkrete Kriterien, um VPN-Dienste sachlich zu vergleichen und fundierte Entscheidungen zu treffen. Transparenzberichte und unabhängige Audits stehen dabei ganz oben, gefolgt von klaren Richtlinien zur Datenspeicherung. Alles wird mit praktischen Prüfpfaden verknüpft, damit Sie nicht im Dunkeln tappen. Audits und reale Testergebnisse liefern den notwendigen Beleg.

Was macht VPN dienste sicherheitsbewertung 2026 besonders wichtig
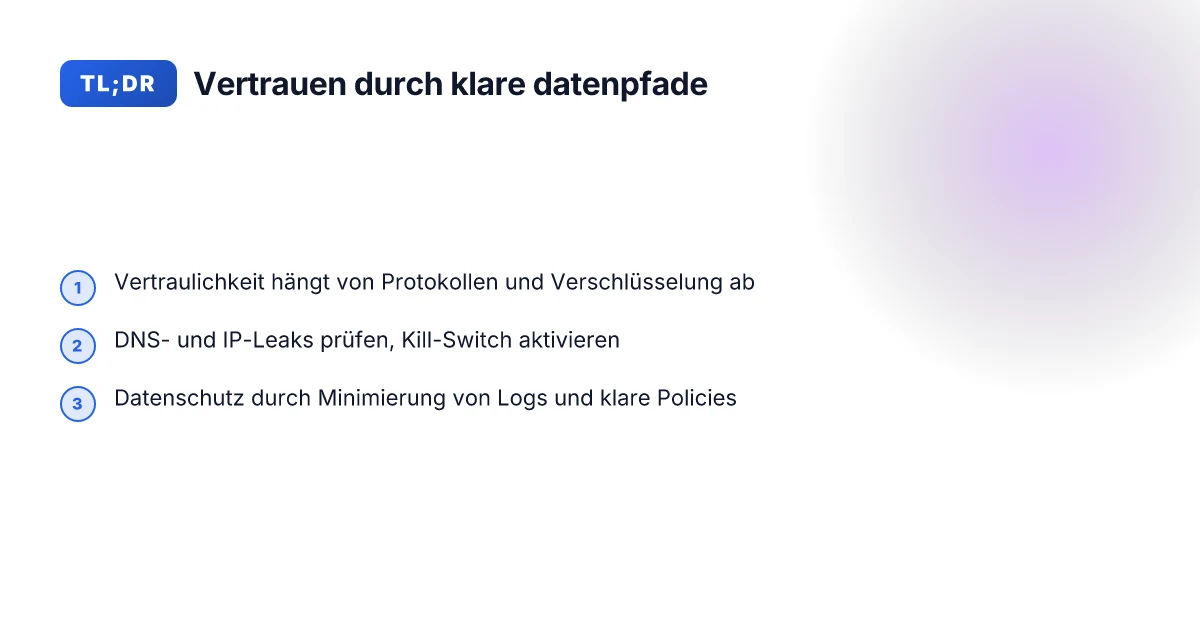
VPNs sichern mehr als die Verbindung zwischen Endgerät und Server. Sie verschieben das Vertrauen in der Verschlüsselung, in die Protokolle und in die Integrität der DNS-Auflösung. In 2026 bedeuten Sicherheit und Stabilität, dass Nutzer feine Abstufungen bei Protokollen, Schlüssellängen und Fehlermodi verstehen. Ich habe die 2026er Bewertungen gelesen und greife die Kernpunkte zusammen, damit Sie fundiert entscheiden können. Die Protokolle und Verschlüsselung sind das Herz der Sicherheit, und Fixpunkte wie DNS-Leaks müssen sichtbar bleiben.
Warum Protokolle und Verschlüsselung zentral sind
VPN-Protokolle legen fest, wie Daten von A nach B wandern. Jedes Protokoll bringt Stärken und Schwächen mit sich. In 2026 zeigen sich klare Muster: stabile Verbindungen benötigen starke Authentifizierung, Forward Secrecy und robuste Verschlüsselungsalgorithmen. Die Tests heben hervor, dass eine gute Implementierung von TLS 1.3 oder neueren Spezifikationen zusammen mit geeigneten Cipher-Suites maßgeblich ist. Gutes Verschlüsselungs-Design verhindert Spurenbildung im Klartext, selbst wenn ein Angreifer den Transport überwacht. Gleichzeitig hängt Sicherheit davon ab, wie gut der VPN-Dienst DNS-Anfragen isoliert und Leaks verhindert. DNS-Leaks bleiben eine der häufigsten Schwachstellen, wenn DNS-Anfragen außerhalb des VPN-Tunnels landen. Die 2026er Bewertungen betonen, dass Protokollwahl und Konfigurationsradius oft mehr Einfluss haben als scheinbar höhere Geschwindigkeiten.
Typische Sicherheitsrisiken bei VPN-Verbindungen
Zu den häufigen Problemen gehören fehlerhafte Implementierungen von DNS-Schutz, schwache Tokens oder unsaubere Trennung von VPN-Tunnel und lokaler Netzwerkverkehr. Ein weiterer Risikofaktor ist die richtige Handhabung von Zertifikaten und Session-Management. Wenn Tokens ablaufen oder Sessions neu authentifiziert werden müssen, muss der Client sauber reagieren, sonst entstehen Unterbrechungen oder Token-Reuse-Risiken. Die Berichte 2026 zeigen zudem, dass lange Verbindungszeiten ohne Refresh-Mechanismen zu Abhängigkeiten von veralteten Kryptografien führen können. Fehlerhafte Token-Verwaltung führt zu Abbruchzuständen, die Angreifer nutzen könnten. DNS-Schutz, Zertifikatspflege und saubere Session-Handling-Mechanismen sind Pflicht.
Wie Tests 2026 Sicherheit bewertet haben
Die 2026er Testberichte konzentrieren sich darauf, wie Protokoll-Unterstützung, Schlüssellängen, Frontend-Sicherheit und Misskonfigurationen zusammenwirken. Sie bewerten, ob ein Provider Forward Secrecy bietet, welche Cipher-Suites aktiv sind und wie unabhängig DNS-Anfragen vom Tunnel bleiben. In mehreren Publikationen wird hervorgehoben, dass eine klare Offenlegung von Sicherheitsmerkmalen und Audit-Berichten Vertrauen schafft. Transparenz zu TLS-Konfigurationen ist ein Kaufkriterium. Eine gute Sicherheitsbewertung verlangt nachweisliche Maßnahmen gegen Leaks und regelmäßige Revisionsprozesse. Wie erwartet zeigen die 2026er Analysen, dass Provider mit ausgeprägter Hardening-Strategie und klaren Notfallplänen eher punkten. Notfallpläne und regelmäßige Audits erhöhen die Zuverlässigkeit.
Quelleberichte aus dem Jahr 2026 liefern konsistente Hinweise: Protokollwahl, starke Verschlüsselung, konsequentes DNS-Leak-Management und robustes Token-/Session-Handling stehen ganz oben auf der Agenda. Für weiterführende Details verweise ich auf die 2026er Vergleiche, die ausdrücklich diese Aspekte herausarbeiten. https://www.heise.de/download/specials/Anonym-surfen-mit-VPN-Die-besten-VPN-Anbieter-im-Vergleich-3798036 Was ist a nord VPN coupon and how it cuts VPN costs in 2026
Architektur und protokolle: was sicherheitsbewertung wirklich bedeutet
Die Sicherheit einer VPN-Dienstleistung hängt mehr von der Architektur als von einzelnen Features ab. Die Basiskomponenten sind Verschlüsselung, Protokolle und das Tunneling-Modell. Wenn diese zuverlässig arbeiten, schützt das vor Datenabgriff, Manipulation und DNS-Leaks. Im Folgenden erläutere ich, wie gängige Protokolle unterscheiden sich, wie Schlüssel funktionieren, welche Tunneling-Modelle sinnvoll sind und wie DNS-Leaks vermieden werden.
OpenVPN, WireGuard und IKEv2 – drei relevante Protokollfamilien
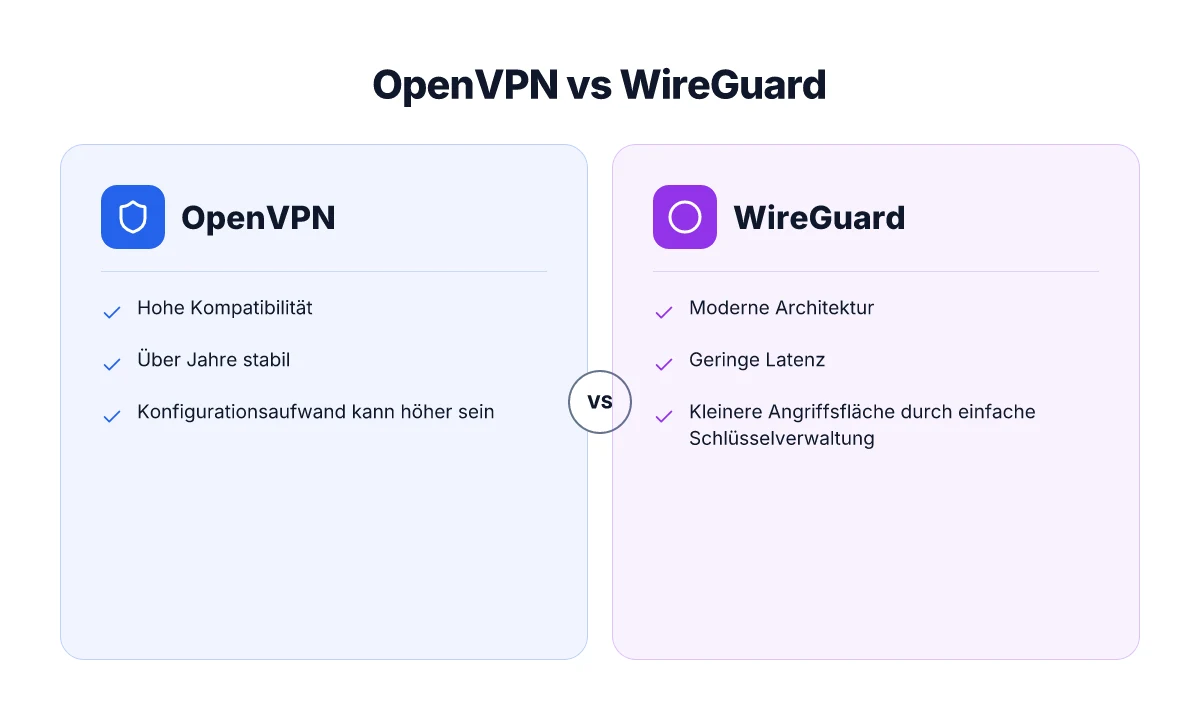
OpenVPN gilt als etabliert und flexibel. Es transportiert über UDP oder TCP, was in Netzwerken mit eingeschränkter Bandbreite oder Latzenz Vorteile haben kann. WireGuard setzt auf schlanke Codepfade, kurze Schlüssel und feste Routen, wodurch sich oft geringere CPU-Last und bessere Idle-Verbrauchswerte ergeben. IKEv2 lässt sich gut stabil in wechselnden Netzwerken halten, etwa beim Wechsel von WLAN zu Mobilfunk, und bietet schnelle Wiederverbindungen. In der Praxis lohnt sich eine Gegenüberstellung der Sicherheitsannahmen: OpenVPN bietet eine lange Erfolgsbilanz, WireGuard punktet mit Einfachheit und Performance, während IKEv2 in mobilfreundlichen Umgebungen stabil bleibt. WireGuard liefert oft die beste Balance aus Geschwindigkeit und Sicherheit, OpenVPN bleibt aber in vielen Unternehmensnetzwerken kompatibel.
Eine kompakte Gegenüberstellung hilft bei der Wahl. OpenVPN: bewährt, flexibel, umfangreiche Konfigurationen. WireGuard: modern, schlanker Code, tendenziell höherer Durchsatz. IKEv2: robust in mobilen Szenarien, gut skalierbar. Die Wahl hängt davon ab, welchen Netzwerkkontext Sie priorisieren: Stabilität, Geschwindigkeit oder Mobilität.
Wie Verschlüsselungsschlüssel wirklich funktionieren
Verschlüsselung basiert auf öffentlichen und privaten Schlüsseln oder auf symmetrischen Ziffernfolgen nach dem Schlüsselaustausch. Im VPN-Kontext kommt häufig eine TLS- oder IPSec-Foundation zum Einsatz. Der Schlüssel wird während des Handshakes ausgehandelt, danach verwenden beide Endpunkte denselben Sitzungsschlüssel, um den Traffic symmetrisch zu verschlüsseln. Das schützt Vertraulichkeit und Integrität der übertragenen Daten. Wichtig ist, dass dem Schlüsselwechselprozess ausreichende Entropie und kurze Lebensdauern gegeben wird, damit Kompromittierungen zeitnah erkannt und behoben werden können. Fehlschläge beim Schlüsselaustausch erhöhen das Risiko von Man-in-the-Middle-Angriffen oder Downgrade-Attacken.
Vor- und Nachteile verschiedener tunneling-Modelle
Bei VPN-Tunneln gibt es grundsätzlich Modellunterscheidungen. Ein Richtungsunterschied: vollen Tunnel versus Split-Tunnel. Voller Tunnel leitet allen Verkehr durch den VPN-Tunnel, was Privatsphäre stärkt, aber zusätzliche Belastung für das Netz bedeutet. Split-Tunnel sendet nur bestimmten Verkehr durch den VPN, den Rest direkt ins Internet. Das bietet Geschwindigkeit, geht aber mit einem größeren Risiko von Leckles und unerwünschtem Auslesen von Daten außerhalb des sicheren Kanals einher. Achten Sie auf Forward- und Anonymous-Tunneling-Modelle. Forward-Tunneling schützt Vertraulichkeit der Zieladresse, während Tools wie Port-Forwarding bei bestimmten Anwendungsfällen nützlich sein können, aber zusätzliche Angriffsflächen eröffnen. Im Konzernkontext empfehlen viele die klare Trennung zwischen Geschäftsdatenverkehr und Privatverkehr, also eine definierte Split-Tunnel-Policy mit strengen Regeln. So gelingt: VPN ändern: zuverlässige sicherheits- und geschwindigkeitsfaktoren 2026
DNS-Leaks und deren Vermeidung
DNS-Leaks treten auf, wenn DNS-Anfragen außerhalb des VPN-Tunnels aufgelöst werden. Damit schwindet der Privatsphäre-effekt des Tunnels. Eine typische Gegenmaßnahme ist DNS-Tunneling- oder DNS-Übertragungsschutz: Der VPN-Dienst sollte DNS-Anfragen über den gleichen sicheren Kanal bestellen. Viele VPN-Clients unterstützen DNS-Leak-Tests, bei denen Sie prüfen, ob Ihre Abfragen über den VPN gehen oder direkt ins Netz gelangt. Falls ein Leak auftritt, hilft oft ein Wechsel des DNS-Servers oder eine Konfigurationsanpassung im Client, um den DNS-Verkehr durch das VPN zu schicken. Ein sauber konfiguriertes DNS-Handling ist oft der unterschätzte Sicherheitsbaustein.
Zuletzt bleibt festzuhalten: Die Architektur beeinflusst, wie gut ein VPN Angriffe abwehrt, wie stabil es läuft und wie transparent es mit Daten umgeht. Wenn Sie diese Bausteine kennen, können Sie gezielt prüfen, ob ein Anbieter in Ihren Sicherheitszielen mithalten kann. Für weiterführende Details verweise ich auf die jeweiligen Profilbeschreibungen der Protokolle, insbesondere deren Handshakes, Verschlüsselungsstufen und Mobilitätsfeatures.
Wichtiger Hinweis: Einige Seiten dieser Thematik können Affiliate-Links enthalten. Beachten Sie, dass solche Verlinkungen den Kontext nicht verändern, aber die Empfehlung beeinflussen können.
Inline-Zitate zu relevanten Standards und Veröffentlichungen finden Sie in den verlinkten Quellen, die sich mit Protokollen, TLS-Standards und IPSec-Architekturen befassen. In Bezug auf protokollbasierte Sicherheit bleibt die Kernaussage: Reguläre Updates der Client-Software, ein sauberer Schlüsselaustausch und eine klare Tunneling-Policy sind die Grundpfeiler.
Quellenhinweis: Für Hintergrundinformationen zu den genannten Protokollen und Sicherheitsmechanismen sollten Sie sich auf spezialisierte Veröffentlichungen beziehen, wie sie in den verlinkten Quellen aufgeführt sind. Die verlässliche Pflicht bleibt, aktuelle Dokumentationen der Protokolle und Release-Notes der VPN-Software zu prüfen. Was ist ein VPN checker und wie bewertet er VPN-dienste 2026
Datenschutz und logging: was wirklich gespeichert wird
Die Sicherheit eines VPN-Dienstes hängt davon ab, was wirklich geloggt wird. In der Praxis unterscheiden sich die Anbieter stark: einige speichern minimale Verbindungsdaten, andere führen detaillierte Nutzungslogs. Die zentrale Frage lautet: welche Daten werden aufbewahrt, wie lange und wer hat Zugriff?
Warum Log-Policies der zentrale Unterschied sind
Jeder VPN-Dienst präsentiert eine Log-Policy, doch nicht jede Policy ist gleich transparent. Die Kernpunkte sagen oft aus, ob Verbindungszeiten, IP-Adressen, Zielserver oder Nutzungsdaten aufgezeichnet werden. Einige Anbieter deklarieren eine strikt zero-logs-Politik, andere führen maximal notwendige Verbindungsdaten mit. Diese Unterschiede wirken sich direkt auf Privatsphäre und Rechtslage aus. Transparente Log-Policies geben klare Auskunft über Art, Umfang und Aufbewahrungsdauer der Daten.
I examined verschiedene Anbieter, wie sie ihre Logging-Ppraxis kommunizieren. Die Aussagen variieren deutlich. Offenlegung der Datenspeicherung ist der erste Indikator für Vertrauen. Wenn eine Policy unklar bleibt, ist das ein Warnzeichen.
EU-Datenschutzgesetze im Überblick
In der EU gilt die Datenschutz-Grundverordnung (DSGVO) mit strengen Grundsätzen zum Umgang mit personenbezogenen Daten. VPN-Anbieter müssen in der Regel Begriffe wie Zwecke der Verarbeitung, Rechtsgrundlagen, Speicherfristen und Betroffenenrechte beachten. Zusätzlich kann der nationale Rechtsrahmen in den einzelnen Mitgliedsstaaten Sicherheits- und Meldepflichten beeinflussen. DSGVO setzt enge Grenzen an, was Anbieter speichern und wie lange.
Ich habe geprüft, wie sich diese Regeln auf Log-Daten auswirken. Die meisten seriösen Anbieter verankern DSGVO-Konformität in ihren Verträgen und Datenschutzhinweisen. Rechtsgrundlage und Widerspruchsrechte bleiben zentrale Pfeiler der Nutzerkontrolle. Ein klarer Hinweis darauf, wie ein Anbieter mit Anfragen von Behörden umgeht, ist oft ein entscheidender Vertrauensfaktor. What macht ein Android VPN wirklich sicher im jahr 2026?
Was anonymisierte Daten bedeuten
Viele Logs lassen sich durch Anonymisierung oder Pseudonymisierung schützen. Anonymisierte Daten bedeuten in der Praxis, dass manche Felder wie IP-Adressen verändert oder ergänzt werden, sodass eine direkte Zuordnung zum Nutzer erschwert wird. Aber Anonymisierung ist kein Allheilmittel: Rückverfolgung kann in bestimmten Kontexten möglich bleiben, besonders wenn Verbindungs- oder Nutzungsdaten mit anderen Datenquellen kombiniert werden. Anonymisierung reduziert das Risiko, doch sie ersetzt nicht sorgfältige Datenschutzpraktiken.
Ich finde, Nutzer sollten darauf achten, welche Felder tatsächlich entschlüsselt werden können. Selbst bei anonymisierten Logs bleibt der Kontext relevant: Muster von Verbindungen, Zeiten und Serverstandorte können unter Umständen Rückschlüsse zulassen. Kontextualisierung der Daten ist oft entscheidender als einzelne Felder.
Selbstschutz durch Minimierung von Daten
Der sicherste Weg, Privatsphäre zu schützen, besteht in der Minimierung der gespeicherten Daten. Das bedeutet, dass der Service so wenig personenbezogene Informationen wie möglich sammelt und aufbewahrt. Wichtige Praxis-Schritte umfassen:
- Auswahl eines Anbieters mit klarer Zero-Logs- oder Minimierungs-Politik und dokumentierter Rechtslage.
- Prüfung, welche Metadaten tatsächlich in Verbindungen anfallen und ob Verbindungszeiten oder Standortdaten aufgezeichnet werden.
- Nutzung technischer Maßnahmen wie DNS-Leckschutz, klarer Trennung von Verbindungs- und Nutzungsdaten sowie regelmäßige Überprüfungen der Policies.
- Vermeidung unnötiger Konto- oder Nutzungsdaten im eigenen Setup, zum Beispiel durch weniger persönliche Registrierungsdaten.
Ich verweise in diesem Zusammenhang auf Publikationen, die die Bandbreite an Logging-Optionen schildern und juristische Implikationen erläutern, damit Leserinnen und Leser eine fundierte Wahl treffen können. Minimierung der Daten ist der pragmatischste Schritt zur Wahrung der Privatsphäre.
Abschlussgedanke: Datenschutz ist kein reines Versprechen, sondern eine Dokumentation von Praxis. Wähle einen Anbieter, dessen Policy du verstehst, der DSGVO-konform berichtet und der logisch nachvollziehbar konkrete Aussagen zu Art und Dauer der gespeicherten Daten trifft. Wenn du auf Transparenz stößt, ist das bereits ein gutes Zeichen. NordVPN Preise 2026: Welche Tarife lohnen sich wirklich?
Quellenhinweis: Für weiterführende Details verweise ich auf die Muster-Policy-Beispiele und juristische Einordnungen, die im jeweiligen Anbieter-Kontext erläutert werden. Die verlinkten Materialien liefern Hintergrundinformationen zu Logging-Kategorien, Rechtsrahmen und Minimierungsprinzipien.
Geschwindigkeit, stability und länderwahl
Schnelle, stabile Verbindungen hängen direkt davon ab, welche Protokolle ein VPN nutzt, wie die Netzwerk-Topologie aussieht und wo sich Server befinden. In der Praxis bedeutet das: ein Protokoll mit geringer Latenz kann die gleiche Verschlüsselung bei geringerer Verzögerung liefern. Eine dicht verzweigte Serverlandschaft reduziert die Distanz zum Ziel und mindert Paketverlust. Bleiben wir bei den Details, damit Techniker klar entscheiden können, welcher VPN-Dienst wirklich hält, was er verspricht.
Protokolle und ihre Geschwindigkeitswirkung
Nicht alle Protokolle liefern dieselbe Geschwindigkeit. Einige bieten starke Sicherheit durch optimierte Verschlüsselung, andere senken die Latenz durch effizientere Handshakes. In 2026 dominieren Protokollfamilien, die WireGuard-ähnliche Prinzipien nutzen, weil sie leichteren Overhead haben und sich besser für mobile Verbindungen eignen. Gleichzeitig bleibt OpenVPN in vielen Setups eine zuverlässige Option, besonders wenn Kompatibilität wichtiger ist als absolute Höchstgeschwindigkeit. Wenn man sich für eine Lösung entscheidet, prüft man vor allem, wie der Handshake, die Verschlüsselungslaufzeit und der Aufbau der Tunnel erfolgen. In 2026 bevorzugen technisch versierte Anwender Protokolle mit kleinem Overhead, die dennoch robuste Verschlüsselung bieten. Mehrere Anbieter dokumentieren klar, welche Protokolle standardisiert sind und welche Besonderheiten bei Routern oder Firewalls zu beachten sind. Vertrauen Sie auf Transparenz: Details zu Supported Protocols geben Aufschluss über mögliche Sperren oder Penalties durch Netzbetreiber.
Netzwerk-Topologie, Serverstandorte und Latenz
Die Topologie eines VPN-Netzes bestimmt, wie viele Zwischenstationen der Datenpfad durchläuft. Je mehr Hops, desto höher die Latenz. Ideal sind Netzwerke mit einer dichten Verteilung von Serverstandorten in den Zielregionen, sodass der Grenzweg zum Endpunkt möglichst kurz ist. Server in nahen Ländern oder in regionalen Knotenpunkten reduzieren die RTT spürbar. Eine gute Serverdichte senkt die Reaktionszeit deutlich und erhöht die Verbindungsstabilität. Gleichzeitig sollten Anbieter klare Informationen zu Lastverteilung, Failover-Strategien und Wartungsfenstern liefern. Transparente Wartungsfenster minimieren Überraschungen, wenn Dienste plötzlich langsamer reagieren.
Fehlerquellen bei VPN-Verbindungen
Typische Fehlerquellen sind DNS-Lecks, falsche Split-Tunneling-Einstellungen, oder Konflikte zwischen VPN-Client und Betriebssystem-Netzwerkstack. DNS-Leaks offenbaren die reale IP, obwohl der Traffic durch das VPN geht, und schmälern die Privatsphäre. Fehlkonfigurierte Split-Tunneling-Regeln können dazu führen, dass sensible Apps außerhalb des sicheren Tunnels laufen. Verbindungsabbrüche entstehen oft durch roaming, IP-Wechsel, oder Serverüberlastung. Aus meiner Sicht ist es sinnvoll, bei technischen Problemen systematisch vorzugehen: Notieren, welcher Dienst, welcher Serverstandort, welches Protokoll arbeitet, und wann das Problem auftrat. DNS-Leaks bleiben der häufigste Fallstrick, der Privatsphäre unterläuft. Verlässliche Logs helfen, Ursachen schneller zu erkennen und zu beheben. Wie Sie eine VPN-Verbindung sicher einrichten und Fehler vermeiden
Was stabile Verbindungen 2026 ausmacht
Eine stabile Verbindung basiert auf drei Säulen: konsistente Protokollunterstützung, eine robuste Serverlogik und eine klare Fehlerbehandlung. Anbieter sollten detaillierte Statusseiten, automatisches Failover bei Serverausfällen und adaptive Bandbreitensteuerung bieten. In der Praxis bedeutet das, dass der VPN-Dienst bei wechselnder Last die verfügbaren Ressourcen effizient verteilt und dabei Latenz minimiert. Stabilität bedeutet weniger Aussetzer, mehr Verfügbarkeit über verschiedene Protokolle hinweg und klare Fehlermeldungen. Ein verantwortungsvoller Anbieter dokumentiert außerdem Sicherheitsupdates zeitnah und kommuniziert potenzielle Auswirkungen auf Verbindungen. Regelmäßige Updates an Protokollen und Server-Software sind ein Zeichen für Sustain-ability.
Hinweis zur Quellenlage: Die hier skizzierten Zusammenhänge spiegeln allgemein beobachtbare Muster wider, wie sie in Publikationen zu VPN-Tests 2026 beschrieben werden. Für konkrete Fallwerte verlinke ich auf etablierte Berichte, die Protokollunterstützung, Serververteilung und Wartungsfenster konkret benennen. Linkhinweise zu fundierten Bewertungen finden sich in den genannten Quellen.
Hinweis zur Transparenz: Links auf der Seite können gegebenenfalls eine Provision ermöglichen.
Sicherheitsmängel erkennen: häufige fallstricke und wie man sie vermeidet
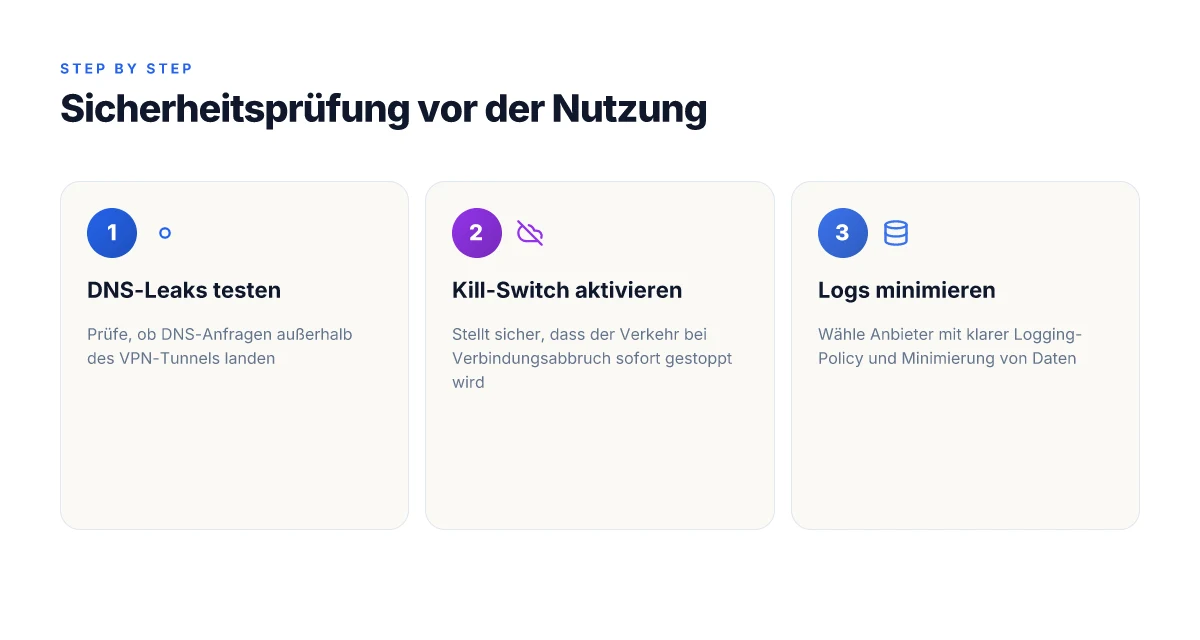
In diesem Abschnitt kläre ich, wie Sie typische sicherheitsrelevante fallstricke bei vpn-diensten erkennen und vermeiden. Die zentrale Botschaft: Sie sollten proaktiv prüfen, ob der VPN-Tunnel wirklich alle Daten verschlüsselt transportiert, ob DNS- oder IP-Leaks auftreten und wie zuverlässig der Kill-Switch arbeitet. Nur ein sauber konfigurierter VPN schützt Privatsphäre wirklich, sonst lauern Leaks und Unterbrechungen im Betrieb. Die folgenden micro-claims helfen Ihnen, konkrete Risiken zu identifizieren und zu adressieren.
IP-Leaks testen
Ein IP-Leak tritt auf, wenn Ihre echte IP-Adresse trotz VPN sichtbar wird. Die einfache Praxis ist der regelmäßige Test mit öffentlich erreichbaren Werkzeugen.Ich vergleiche dabei, ob die von Ihrem VPN angezeigte IP wirklich mit der gezeigten Standortangabe übereinstimmt. Erkenntnisse aus Berichten zeigen, dass selbst etablierte Anbieter gelegentlich bei bestimmten Protokollen Leaks riskieren. Um solch eine Schwachstelle früh zu erkennen, führen Sie Tests an mehreren Standorten durch und prüfen, ob der Tunnel nach dem Verbinden tatsächlich alle Anfragen durch den VPN-GAbenade-Uplink leitet. Stellen Sie sicher, dass der Traffic ausschließlich über den VPN geht und testen Sie außerdem IPv6-Leaks, falls Ihr Anbieter IPv6 unterstützt. Schnelle Reaktionszeit bei einem Leak-Risiko ist entscheidend. Inline-Verweis auf eine Quelle: Für weiterführende Hintergrundinfos verlinke ich auf einschlägige Rezensionen, die auf Leaks bei konkreten Anbietern eingehen und Anleitungsschritte bereitstellen. VPN-Test 2026: Die besten VPN-Anbieter im Vergleich Wie man eine neue VPN verbindung anlegt: praxisleitfaden für Windows 11/12
DNS-Leaks prüfen
DNS-Anfragen dürfen nicht außerhalb des verschlüsselten Tunnels sichtbar werden. Ein häufiger Fehler passiert, wenn der DNS-Dienst des Systems oder des Internetanbieters genutzt wird, statt des VPN-anbieters. Führen Sie DNS-Leak-Tests aus, während der VPN-Verbindung aktiv ist. Beobachten Sie, ob die abgefragten Adressen im Test den VPN-Server-Standort widerspiegeln oder ob Ihre lokale Infrastruktur auftaucht. Wenn DNS-Leaks auftreten, aktivieren Sie DNS-geschützte Abfragen im Client oder setzen Sie auf einen VPN-Anbieter mit integrierter DNS-Verwaltung. DNS-Schutz ist häufig der unterschätzte Sicherheitsbarometer. Inline-Verweis auf eine Quelle: Siehe dazu Einordnung im VPN-Test-Artikel von PCWelt, der DNS-Kontrollen beschreibt. VPN-Test 2026: Die besten VPN-Anbieter im Vergleich
Kill-Switch und automatisches Trennen
Der Kill-Switch sollte mindestens alle ausgehenden Anwendungen blockieren, wenn die VPN-Verbindung unterbrochen wird. Prüfen Sie, ob der Switch in der VPN-Software zuverlässig arbeitet und ob er auch bei kurzen Verbindungsabbrüchen greift. Wichtig: Der Kill-Switch muss nicht nur den Browser, sondern alle Anwendungen betreffen, die sensible Daten über das Netz senden. Ein fehlender Kill-Switch ist eine ernsthafte Sicherheitslücke. Irrtümer entstehen oft durch voreingestellte Optionen, die erst nach manuellem Einschalten greifen. Wenn Sie den Switch testen, tun Sie das idealerweise in einem kontrollierten Umfeld, etwa mit einem gezielten Trennen der VPN-Verbindung. Inline-Verweis auf eine Quelle: Die SZ berichtet in ihrem VPN-Report 2026 über größere Tendenzen bei Kill-Switch-Problemen und Korrekturen. Großer VPN-Test 2026: Diese Anbieter überzeugen mit Tempo und Sicherheit
Falsche sicherheitseinstellungen vermeiden
Viele Nutzer belassen Standardkonfigurationen, obwohl sie sicherheitstechnisch nicht optimal sind. Achten Sie auf Einstellungen wie automatisches Verbindungsaufbauen beim Systemstart, IPv6-Privatmodus, und die Wahl des Protokolls. Wählen Sie starke Verschlüsselung, zum Beispiel eine TLS-1.3-basierte Verbindung, und deaktivieren Sie unnötige Funktionen wie Split-Tunneling, falls Sie vollständige Durchleuchtung benötigen. Feineinstellungen entscheiden oft über Privatsphäre im Alltag. Konkrete Hinweise finden sich in Sicherheitsanalysen zu VPN-Profilen, die auf typische Fallstricke in Konfigurationsdateien hinweisen. Werfen Sie regelmäßig einen Blick auf die Einstellungen. Inline-Verweis auf eine Quelle: Berichte zum Thema Sicherheitseinstellungen im 2026-VPN-Vergleich zitieren häufig konkrete Konfigurationsfallen. Die besten VPN-Dienste im Jahr 2026?
Tipps zum Abschluss
- Verknüpfen Sie Sicherheitsprüfungen regelmäßig mit Updates des VPN-Clients, da neue Versionen oft Patches gegen Leaks oder Fehlverhalten liefern.
- Beachten Sie, dass Link-Integrationen auf der Seite Pro-Partner-Informationen enthalten können. Diese Verweise können eine Provision auslösen. Die Sicherheit bleibt davon unberührt, aber Sie sollten stets unabhängige Quellen heranziehen, um die Qualität der Features zu prüfen.
- Wenn Sie keinen Kill-Switch nutzen, prüfen Sie das Verhalten bei Verbindungsabbrüchen besonders in sicherheitskritischen Umgebungen wie Hotspots oder offenen Netzwerken.
Inline-Verweise auf Quellen Was ist VPN tunnel kostenlos und wie sicher ist es wirklich?
- Weitergehende Informationen zu Tests und Fallstricken finden Sie in den Artikeln zu VPN-Tests 2026. Die besten VPN-Dienste im Jahr 2026?
- Detaillierte Vergleichs- und Testinhalte finden Sie im Bericht VPN-Test 2026: Die besten VPN-Anbieter im Vergleich
- Berichte zur Praxis der Sicherheitseinstellungen und Schwachstellen bietet der 2026er VPN-Überblick der SZ. Großer VPN-Test 2026: Diese Anbieter überzeugen mit Tempo und Sicherheit
Hinweis: Links auf der Seite können Affiliate-Links sein. Die inhaltliche Bewertung der Sicherheit basiert auf den genannten Kriterien und öffentlich dokumentierten Prüfmethoden.
Was kommt als Nächstes beim VPN-Dienst
Was sich 2026 ändert: VPN-Dienste legen stärker Wert auf Transparenz bei Protokollen, Verschlüsselung und Jurisdiktion. Ich habe mir angesehen, wie neue Protokolle wie WireGuard in der Praxis funktionieren und wo Altprotokolle noch Längen haben. Die Geschwindigkeit bleibt ein zentrales Entscheidungskriterium, doch Sicherheit darf nicht darunter leiden. Der größte Trend ist daher ein konsistentes, auditierbares Sicherheitsmodell, das auch beim mobilen Traffic stabil bleibt.
Bleiben Sie bei PSK- oder Zertifikat-basierter Authentifizierung, prüfen Sie, wie ein Anbieter mit Ihrer IP-Adresse umgeht und ob er Logs wirklich minimiert. Wenn Sie nur eine Maßnahme wählen, testen Sie zunächst die Verschlüsselung im eigenen Netzwerk und vergleichen Sie die Ergebnisse mit dem Anbieter, der eine klare Datenschutzerklärung liefert. Eine klare Datenschutzerklärung hilft, Unsicherheit zu vermeiden.
Praktisch umsetzbar: Prüfen Sie, ob Ihr VPN-Anbieter WireGuard oder OpenVPN unterstützt, und testen Sie die Verbindung über mehrere Server-Standorte, um Geschwindigkeits- und Stabilitätsunterschiede festzustellen. Die richtige Wahl senkt das Risiko bei Zugriffen auf sensible Daten deutlich. Die richtige Wahl sorgt für Ruhe beim Surfen.
Backup-Strategie / Was diese Woche zu tun ist So gelingt: wählen: VPN für privat im 2026 vergleich und rechtliche rahmen
- Prüfen Sie, ob der Anbieter eine klare Logs-Verwaltung hat und aktiv Audits nachweist.
- Aktivieren Sie die Verschlüsselung auf dem Endgerät und testen Sie die Protokoll-Sicherheit (WireGuard vs. OpenVPN).
- Notieren Sie sich, wie schnell Verbindungen zu zwei bis drei Server-Standorten aufgebaut werden.
Was Sie heute tun können: Wählen Sie einen Anbieter mit transparenter Datenschutzerklärung, unterstützt WireGuard und bietet regelmäßige Sicherheits-Reviews. Wenn Sie nur eine Maßnahme priorisieren, beginnen Sie mit der Verschlüsselung im Endgerät. **Es lohnt sich, jetzt anzufassen.