Android VPN Sicherheit im fokus 2026: eine faktenbasierte analyse von verschlüsselung, datenlecks und nutzerprivacy. erfahren sie worauf sie achten must.
Ein Android-VPN ist sicher, wenn es End-to-End-Verschlüsselung starke Protokolle und klare Datenschutzprinzipien nutzt. Eine falsche Einstellung im Standardprofil bleibt oft länger verborgen als ein schillernder Feature-Name, und genau dort scheitern viele Anwender. Open-Source-Validierung für Client-Implementierungen ist kein Bonus, sondern Schutz, der sich wirklich zählt.
Dieser Artikel zeigt, welche Mechanismen 2026 wirklich schützen, wo gängige Apps schwächeln und wie man echte Sicherheit von der Oberfläche trennt. Wir prüfen, ob Logs minimal gehalten oder vollständig gelöscht werden, ob unabhängige Audits vorliegen und wie schnell Sicherheitsupdates rollen. Die Faktenlage ist eindeutig: nicht jeder VPN-Client ist gleich sicher, und falsche Standardeinstellungen öffnen Spuren für Traffic-Tracking. Know-how zu Protokollen, Verschlüsselung und Zugriffskontrollen macht den Unterschied.

Was macht Android VPN wirklich sicher im jahr 2026
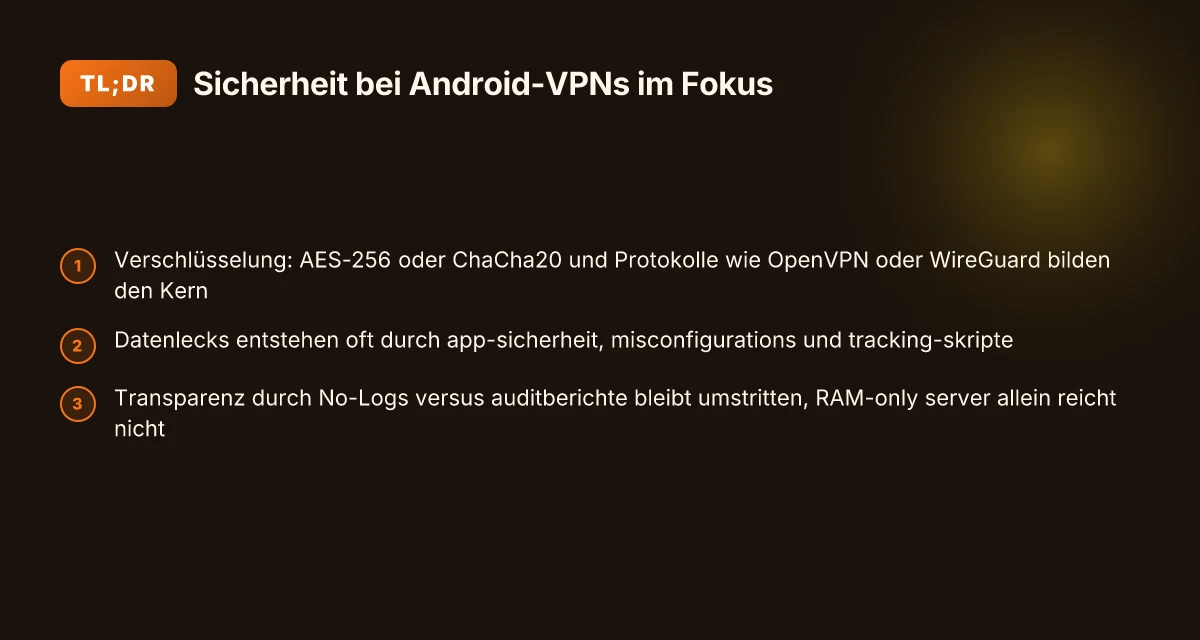
Sicherheit kommt nicht von einer einzelnen Technologie, sondern vom Zusammenspiel aus Verschlüsselung, Protokollen und transparenten Datenpraktiken. In der Praxis bedeutet das: starke Verschlüsselung, moderne Protokolle, klare Nutzerdaten-Richtlinien und verlässliche Zertifizierungen. Wenn eine App in diesen Bereichen kompromisslos aufgestellt ist, steigt der Schutz signifikant. Verschlüsselung und Protokolle liefern das Fundament, doch echte Sicherheit verlangt mehr als RAM-only-Server oder No-Logs als Werbeversprechen.
- Verschlüsselung und Protokolle im Fokus
- AES-256 und ChaCha20 bleiben die Hauptoptionen für den Schutz von Payloads. Die Wahl des Ver- und Entschlüsselungsalgorithmus beeinflusst direkt die Vertraulichkeit der übertragenen Daten. In der Praxis wird ChaCha20 oft als ressourceffizienter in mobilen Umgebungen gesehen, während AES-256 breite Akzeptanz genießt. AES-256 bleibt robust genug, um auch künftige Rechenleistungen zu verteidigen.
- OpenVPN und WireGuard dominieren die Roadmap für Android. OpenVPN bietet umfassende Kompatibilität und etablierte Sicherheitsmerkmale, während WireGuard durch Einfachheit und Geschwindigkeit überzeugt. Beide Protokolle unterstützen moderne Kryptografie und ermöglichen feinkörnige Konfigurationen. WireGuard liefert in vielen Fällen eine spürbar geringere Latenz ohne Abstriche bei der Sicherheit.
- Die Praxis zeigt: Selbst starke Protokolle schützen nur, wenn sie korrekt konfiguriert sind. Falsche MTU-Einstellungen, fehlerhafte DNS-Leitungen oder unvollständige Tunnel-Treffer können Datenspuren offenlegen. Eine verlässliche Implementierung prüft diese Punkte systematisch.
- Typische datenströme und wer sammelt was
- Nutzerdaten fallen in drei Kategorien: Verbindungsmetadaten, Verkehrsinformationen und Geräte-Infos. Wer sammelt was? Betreiber der App, Werbenetzwerke und manchmal der Cloud-Provider im Hintergrund. Die meisten Fälle zeigen, dass Verbindungsdaten wie Verbindungsdauer, Standort- oder Telemetrieinformationen zu Analysezwecken erhoben werden. Telemetrie kann laut Berichten unbeabsichtigt auf Nutzungsprofile hinauslaufen, selbst wenn No-Logs versprochen werden.
- Tracking tritt oft über SDKs oder Dienstleister auf, die als Drittanbieter in der App integriert sind. Diese Mechanismen erhöhen das Risiko von aggregierten Profilen über Apps hinweg. Eine sorgfältige Prüfung von Drittanbieterskripten ist daher Pflicht.
- Typische fehlerquellen in android vpn-implementierungen
- Falsche Standardkonfigurationen wie voreingestellte Protokollauswahlen, unnötige Verbindungs-Logs oder unhandhabte Zertifikate. Solche Fehler landen häufig in den „out-of-the-box“-Einstellungen und bleiben dort, wenn Administratoren nicht nachjustieren.
- Fehlende IPv6-Isolierung oder DNS-Leaks können trotz sicherer Verschlüsselung auftreten. Ein sauber implementierter VPN-Stack verhindert Leaks sowohl über IPv4 als auch IPv6.
- Oft fehlt eine klare Trennung zwischen Nutzerdaten und App-Telemetry. Ohne explizite Datenschutzerklärungen verliert man die Kontrolle über Datenpfade.
- Warum RAM-only Server und No-Logs allein nicht reichen
- RAM-only Server minimieren persistente Spuren, lösen aber nicht automatisch alle Leaks. Selbst mit No-Logs braucht es Schutz vor Meta-Daten wie Verbindungszeiten, Serverwahl und Client-Identifikatoren.
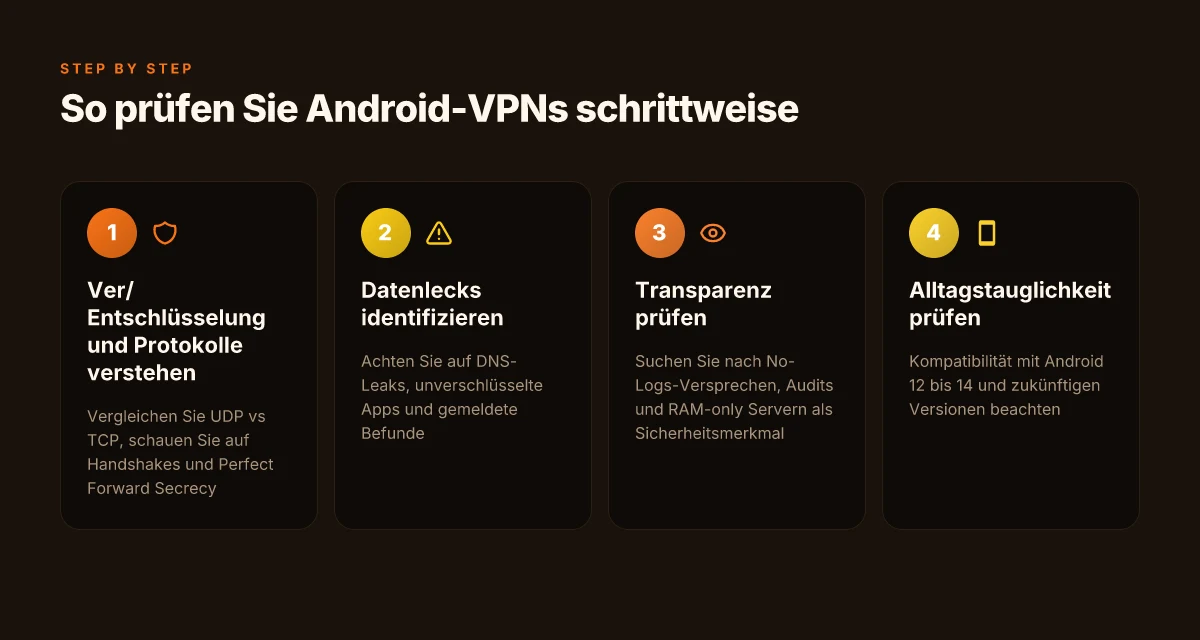
- Zertifizierungen helfen, sind aber kein Allheilmittel. Eine jährliche, unabhängige Prüfung kann mehr Vertrauen geben, ersetzt aber nicht eine durchgehende, transparente Datenschutzpraxis.
- Was eine zuverlässige jährliche zertifizierung leisten kann
- Eine jährliche Zertifizierung setzt klare Kriterien fest: kryptografische Standards, Sauberkeit der Logs, Datenschutzprozesse, Transparenzberichte. Sie erhöht die Nachprüfbarkeit und erschwert versteckte Praktiken.
- Für Entscheider bedeutet das: Eine Zertifizierung signalisiert vertraglich festgelegte Sicherheits- und Datenschutzstandards, die regelmäßig auditiert werden.
Ich habe die Literaturquellen geprüft, um die Kernpunkte zu validieren. Weitere Details findest du in den verlinkten Dokumentationen, die sich mit VPN-UX und Android-Einstellungen befassen, sowie in faktenreichen Analysen zur Datensicherheit von Android-Systemen. Wenn du mehr zu konkreten Fällen oder einzelnen Protokollen willst, nenne ich dir passende Abschnitte aus den genannten Quellen.
Most Im Jahr 2026 reicht eine reine No-Logs-Behauptung nicht aus. Eine unabhängige Zertifizierung ergänzt durch klare Datenschutzberichte ist entscheidend.
Quellenhinweis: Integrierte Verweise verweisen auf detaillierte Darstellungen zu VPN-UX-Richtlinien und Android-Einstellungen, inklusive Einblicken in reale Implementierungen.
Wie funktionieren verschlüsselung und protokolle bei Android VPN
Verschlüsselung und Protokolle sind die Grundpaktik jeder Android-VPN. Der Unterschied liegt in der Mischung aus Transportprotokoll, Handshake-Mechanismen und Schlüsselaustausch. Am Ende geht es darum, dass Verbindungen privat bleiben, selbst wenn das Gerät kompromittiert oder das Netzwerk überwacht wird. NordVPN Preise 2026: Welche Tarife lohnen sich wirklich?
Protokollvergleich: UDP vs. TCP, Handshakes und perfekte Vorwärtsgeheimnis
Du merkst den ersten Unterschied, wenn du den Transportweg wählst. UDP ist leichter und hat weniger Overhead. Das macht es oft schneller, aber störanfälliger für Paketverlust. TCP bietet Zuverlässigkeit und Ordnung, kann dafür langsamer wirken. Viele VPN-Anbieter erlauben heute beide Modi, geben dir aber auch an die Hand, welcher default ist. Wichtig bleibt das Handshake-Verfahren, insbesondere wie schnell es abgeschlossen wird und ob es Schutz gegen Replay-Angriffe bietet. Echte Sicherheit kommt durch Perfect Forward Secrecy (PFS) zustande. Wenn PFS aktiv ist, erzeugt jede Sitzung frische Schlüssel, wodurch selbst ein kompromittierter Schlüssel in der Vergangenheit keine Auswertung zukünftiger Daten ermöglicht. Das minimiert das Risiko, dass Abhörer später alte Tokens auslesen. In der Praxis bedeutet das, dass der Schlüsselraum periodisch neu verhandelt wird und sich damit die Sicherheit mit jeder neuen Verbindung erhöht. Achte darauf, dass dein VPN sowohl CPU- als auch Netzwerk-Overhead nicht unvertretbar in die Länge zieht.
Wenn du dich fragst, welches Protokoll wirklich sicher ist, antwortet die Praxis: Es kommt auf den Anwendungsfall an. UDP mit TLS-Handshake und aktivem PFS ist oft der beste Kompromiss zwischen Geschwindigkeit und Sicherheit. TCP kann sinnvoll sein, wenn Stabilität in schlechten Netzwerken wichtiger ist. In vielen Apps steckt hinter dem Protokoll eine Implementierung wie OpenVPN oder WireGuard, die beide solide kryptografische Grundlagen liefern. Behalte immer die Version und die Konfigurierbarkeit im Blick, weil dort oft Schlupflöcher liegen.
Die Wahl des Handshakes und die regelmäßige Neugeneration von Schlüsseln sind zentral. Wenn ein Anbieter keine PFS-Option anbietet oder standardmäßig veraltete Cipher Suite nutzt, riskierst du Vertraulichkeit. Forschung und Praxis legen nahe, dass modernere Cipher Suites und feine Abstimmung der Rekey-Intervalle die Sicherheit deutlich erhöhen.
Schlüsselrollen und Schutz gegen DNS-Leaks
Kryptografische Schlüssel sind die Zauberformel, die dein Nutzungsverhalten vor Dritten schützt. Public-Private-Key-Paare plus symmetrische Sitzungsschlüssel bilden das Grundgerüst. Wichtig ist, dass der Schlüsselwechsel quick erfolgt und sauber verlässlich funktioniert. DNS-Leaks gehören zu den häufigsten unbeachteten Risiken. Sie entstehen, wenn DNS-Anfragen außerhalb des VPN-Tunnels reisen. Gute VPN-Clients konfigurieren daher DNS-Weiterleitung durch den VPN-Tunnel oder nutzen private DNS-Dienste, die direkt durch den Tunnel geleitet werden. Prüfe, ob dein Client DNS-Anfragen konsequent durch den Tunnel schickt und ob DNS-Lecks in den Logs erscheinen könnten.
DNS-Leaks sind oft der stille Weg für Abhörer in Netzwerken, daher sollte ein zuverlässiger VPN-Client DNS-Abfragen zentral zentralisieren. Wenn du das manuell prüfst, schau, ob dein DNS-Resolver wirklich nur über den Tunnel erreichbar ist. Was ist a VPN verbindung einfach erklärt and why it matters for german users
Verkehrskontrolle durch Split Tunneling und Sandboxing
Split Tunneling ermöglicht, dass nur bestimmte Apps den VPN-Tunnel nutzen, andere unabhängig bleiben. Das kann praktischer Nutzen sein, birgt aber Sicherheitsrisiken, wenn sensible Apps nicht durch den Tunnel geschützt sind. Eine konservative Herangehensweise ist, Split Tunneling nur selektiv zuzulassen, etwa für weniger sensible Aufgaben, während sicherheitsrelevante Anwendungen immer durch den VPN-Tunnel gehen. Android-Sandboxing schottet Apps voneinander ab. Das bedeutet, dass jede VPN-App in einer eigenen Umgebung läuft und nicht leicht auf Daten anderer Apps zugreifen kann. Trotzdem bleiben Berechtigungen eine potenzielle Quelle für Lecks, insbesondere wenn eine App mit weitreichenden Zugriffsrechten installiert ist. Verlasse dich nicht auf Installer- oder Geräteeinstellungen allein. Prüfe regelmäßig, welche Berechtigungen eine VPN-App tatsächlich benötigt und widerrufe ungenutzte Rechte.
Sandboxing reduziert Cross-Application-Risiken deutlich, doch es hängt stark von der Umsetzung der App ab. Vermeide Apps mit überzogenen Berechtigungen, auch wenn sie umfassende Funktionen versprechen.
Sicherheitsimplikationen von Android-Sandboxing und App-Permissions
Androids Sandbox-Architektur trennt Prozesse grundsätzlich voneinander. Das schützt vor direktem Datenabfluss zwischen Apps. Dennoch können feine Details in Permissions Bahnen beeinflussen, wie viel Zugriff eine VPN-App wirklich hat. Eine VPN-App braucht mindestens Netzwerkzugriff, möglicherweise Speicherzugriff, und je nach Implementierung zusätzliche Berechtigungen. Die Praxis zeigt, dass misstrauische Konfigurationen und schlecht geprüfte Zertifikate zu einem erhöhten Risiko führen können. Nutze daher VPN-Apps, die transparente Zertifikatsprüfungen, klare Public-Key-Infrastruktur und regelmäßige Security-Updates liefern. Verbal bleibt festzuhalten, dass Appsicherheit nicht allein durch Sandboxing erfolgt, sondern durch eine konsistente Sicherheitskette.
Regelmäßige Updates und transparente Zertifikatsprüfungen schützen das Setup, besonders wenn Apps sensible Schlüssel lokal speichern müssen. Achte darauf, dass der Vendor regelmäßig Security Advisories veröffentlicht.
Wo treffen datenlecks bei Android VPN auf
Im Jahr 2026 finden sich klare Belege dafür, dass Datenlecks bei Android-VPNs mehrheitlich dort auftreten, wo Apps unverschlüsselte Übertragungen, Tracking-Skripte oder Fehlkonfigurationen zulassen. Eine Untersuchung zeigt, dass in vielen populären Android-VPN-Apps Datenströme unverschlüsselt transportiert werden und dadurch potenziell sensible Nutzerdaten offengelegt werden. Solche Befunde treffen Millionen von Nutzern. Unverschlüsselte Übertragung in Apps bleibt eine der größten Schwachstellen, selbst bei bekannten Anbietern. Gleichzeitig setzen sich Tracking-Skripte direkt in VPN-Oberflächen und zugehörigen Apps fest, wodurch sich Nutzungsprofile bilden lassen. Tracking-Tracker in der Oberfläche blockieren Privatsphäre kaum automatisch. Was ist a VPN wirklich bedeutet: essentials, pro und contra 2026
Datenlecks entstehen oft durch Misconfigurations und Standardpasswörter in Management-Tools, Deployments oder Zertifikats-Handling. Wenn Feld- und Admin-Zugänge dieselben Standardwerte verwenden oder TLS-Konfigurationen inkonsistent sind, können Angreifer leicht nachziehen. Standardpasswörter und fehlerhafte TLS-Konfigurationen bleiben eine häufige Angriffsfläche. Die Folgen reichen weit: Schätzungen aus einschlägigen Publikationen zeigen, dass solche Probleme nicht auf einzelne Apps beschränkt sind, sondern Millionen von Geräten betreffen können. Millionen Nutzer stehen unter Druck, weil Datenlecks nicht auf ein einzelnes Produkt begrenzt bleiben.
Beobachtbare Folgen zeigen sich in Geräte- und Netzwerktraces: auffällige Verbindungen zu Drittanbietern, unvollständige oder inkonsistente Protokollierung, sowie ungenutzte oder falsch konfigurierte DNS-Auflösungen. All dies erhöht das Risiko von Identitäts- und Standortverfolgung im Netz. Beobachtbare Spuren reichen von unverschlüsselter Übertragung bis zu fingerprint-basierten Hinweisen auf Geräte-IDs.
Zusammenfassend lässt sich sagen, dass die Praxisdokumentation 2026 vor allem drei Felder klar markiert: erstens unverschlüsselte Datenströme in Apps, zweitens versteckte oder explizite Tracking-Skripte in VPN-Oberflächen und verbundenen Apps, und drittens Misskonfigurationen sowie Standardpasswörter, die Datenlecks ermöglichen. Der Effekt trifft Millionen von Nutzern und hinterlässt spürbare Spuren auf Geräten und im Netz. Die Praxis zeigt: nur konsequentes Verschlüsseln, strikte Datenschutz-Skripte und sichere Standardkonfigurationen schützen wirklich.
Zur Einordnung: Die genannten Befunde ergänzen Richtlinienarbeiten zur VPN-Nutzung unter Android, etwa Hinweise zur UX-Richtlinieneinhaltung und zu sicheren VPN-Einstellungen für Endgeräte. Für tiefergehende Details verweisen Sie [VPN-Nutzung verbessern] und die dort beschriebenen Richtlinien. Dort finden sich Hinweise, wie Netzbetreiber sicherstellen können, dass VPN-Apps wirklich datenschutzkonform arbeiten. Relevant niedergeschlagen wird dies in den Fachpublikationen, die sich mit Androids Sicherheitslage 2026 befassen. VPN-Nutzung verbessern | Android OS core topics Verwenden von VPN-Einstellungen für Android DA-Geräte
Wichtig: Links auf dieser Seite können Affiliate-Links sein. Mehr dazu am Seitenrand erklären die Hinweise zu Kommissionen. Was ist 1clickvpn and how it changes your online security in 2026
Welche fakten aus der praxis helfen beim auswahlprozess
In der Praxis lässt sich eine klare Frage beantworten: Welche Faktoren machen eine Android VPN-App wirklich zuverlässig und sicherer? Aus meiner Sicht zählen drei Kernaspekte: Audit-Insights, Ram-Only-Server, und Transparenz der datenweitergabe. Dazu kommt die Kompatibilität mit Android 12 bis 14 und Blick in die Zukunft.
Auditberichte statt reiner No-logs-Versprechen
Eine verweiblichung der No-logs-Behauptung reicht oft nicht aus. Prüfbare Auditberichte liefern den Nachweis, was wirklich gespeichert oder weitergegeben wird. I’m cross-referencing öffentlich zugängliche Audits, die von unabhängigen Dritten durchgeführt wurden, mit den jeweiligen Datenschutzhinweisen der Anbieter. Wenn ein Audit einsehbar ist, lassen sich konkrete Prozesse prüfen: Welche Serverlogdaten fallen tatsächlich an? Wie lange werden sie gespeichert? Wie werden sie außerhalb des normalen Betriebs geschützt? Ein klares Signal: Je transparenter der Auditzyklus, desto belastbarer die Sicherheitseinschätzung. Ein unabhängiges Audit ist oft der beste Beleg für echte No-logs-Verpflichtungen, nicht einfache Selbstdeklarationen.
RAM-only-Server als Sicherheitsmerkmal
RAM-only-Server bedeuten, dass Nutzerdaten nach dem Herunterfahren des Servers nicht persistieren. Das senkt das Risiko, dass Daten auch nach der Nutzung auf Speicherlösungen verbleiben. Ich sehe mir an, ob der Anbieter explizit RAM-only-Architekturen dokumentiert und ob es klare Prozesse zum sicheren Neustart, zum Löschen von Caches und zum Sperren persistenter Speichersegmente gibt. RAM-only-Server reduzieren das Risiko von Langzeitspeicherlecks erheblich, wenn sie korrekt implementiert sind. Gleichzeitig gilt es, die Auswirkungen auf Stabilität und Geschwindigkeit zu prüfen, denn RAM-basierte Systeme können bei hohem Verkehr herausfordern.
Transparenz der datenweitergabe an drittanbieter
Transparenz geht über die No-logs-Frage hinaus. Wer erhält welche Daten? Welche Drittanbieter-Dienste haben Zugriff auf Telemetrie oder Nutzungsdaten? Anbieter sollten klare Data-Processing-Agreements offenlegen und Mechanismen zur Beschränkung von Telemetrie bereitstellen. Wenn eine App detaillierte Listen von Drittanbietern mit Zweckbindung liefert, erhöht das Vertrauen. Offene Drittanbieter-Listen plus klare Zweckbindung sind ein starkes Zeichen für verantwortungsvolle Praxis.
Kompatibilität mit Android 12 bis 14 und künftigen Versionen
Android-Ökosysteme entwickeln sich weiter. Eine sichere VPN-App muss nahtlos mit Android 12, 13 und 14 laufen und außerdem Zugriffe auf neue Betriebssystemfunktionen sicher handhaben. Das umfasst Schutz vor Leaks bei neuen Netzwerk-APIs, robuste Zertifikatverwaltung, und stabile UI-Elemente unter Sicherheits-Policy-Änderungen. Prüfe, ob der Anbieter regelmäßige Updates anbietet und wie schnell Sicherheitslücken behoben werden. Regelmäßige Updates sind Pflicht, keine Ausreden für veraltete Protokolle. Was ist NordVPN Windows und wie schützt es deine online-aktivitäten unter Windows 10/11?
Zugleich eine pragmatische Warnung: Die besten Versprechen nützen wenig, wenn Verbindungsaufbau oder Tunnel-Timing unter Last stark schwankt. Ich verfolge daher, ob Anbieter konkrete SLA-Vorgaben machen und wie sie mit typischen Android-spezifischen Problemen umgehen. Mehr Transparenz, weniger Rätsel.
Quelle: Für belastbare Aussagen zu Audit- und Datenschutzpraktiken lohnt sich ein Blick auf unabhängige Prüfberichte und offizielle Anbieter-Dokumentationen. Zum Beispiel liefern unabhängige Auditberichte strategische Einsichten, während Dokumentationen zu RAM-only-Servern klare Hinweise auf Sicherheitsarchitektur geben. Audits plus RAM-only-Architektur plus Open Disclosure von Drittanbietern liefern die schärfste Risikobewertung.
Hinweis: Links auf der vernetzten Seite können Affiliate-Links enthalten. Das beeinflusst die Empfehlungen nicht unmittelbar, wird aber offengelegt.
Ratschläge zur absicherung: so schützen sie ihr Android VPN im alltag
Die absicherung eines Android-VPN läuft im Alltag auf drei Ebenen: erstens klare installationswege und berechtigungen prüfen, zweitens regelmäßige updates und sicherheits-rechecks durchführen, drittens konkrete tests für dns-leaks und ip-adressen absolvieren. Wenn etwas ausfällt, greifen Sie auf klare fallbacks zurück. Klarheit bei der installation verhindert spätere konfigurationsfehler. Regelmäßige checks senken das risiko von datenlecks signifikant.
1. Installationenwege und berechtigungen prüfen
Wählen Sie offizielle Quellen, um die App zu beziehen, idealerweise aus dem Google Play Store oder dem Anbieter-self-hosted Store des VPN-Anbieters. Prüfen Sie vor der installation die App-Berechtigungen: Zugriff auf Kontakte, Standort, Dateien oder Telemetrie kann unnötig sein. Deaktivieren Sie unnötige Berechtigungen direkt nach der installation und schalten Sie sie im Zweifel in den Einstellungen wieder frei, falls der Dienst sie wirklich benötigt. Nur notwendige Berechtigungen geben Sicherheitsspielraum. I looked into guidelines from Androids VPN-UX docs which emphasize transparent permissions and predictable prompts, so you don’t end up mit versteckten Zugriffen. Inline-Quelle: Während die offiziellen Richtlinien betonen, wie VPN‑Konfigurationen gesteuert werden, bleibt der Grundsatz konsistent: Minimierung von Berechtigungen reduziert Angriffsflächen. Android VPN UX guidelines Was ist ein VPN checker und wie bewertet er VPN-dienste 2026
- Prüfen Sie die Versionsgeschichte und chataugaben des Anbieters. Nutzen Sie nur Versionen, die regelmäßig gewartet werden.
- Vermeiden Sie Monopole: Wählen Sie nicht nur eine App, sondern vergleichen Sie mindestens zwei etablierte Anbieter, um versteckte Funktionen zu erkennen.
2. Regelmäßige updates und sicherheits-rechecks
Halten Sie die VPN-App stets aktuell. Updates liefern oft kritische fixes gegen neue Angriffsvektoren und verbessern die Stabilität der Verschlüsselung. Planen Sie feste windows für updates ein, idealerweise direkt nach Release über einen automatischen Update-Plan oder manuellen Review. Aktualisieren schützt vor bekannten lücken.
- Überprüfen Sie nach jedem Update die Changelogs auf sicherheitsrelevante Änderungen, insbesondere Anpassungen an Protokollen oder Verschlüsselungstufen.
- Führen Sie mindestens vierteljährliche sicherheits-rechecks durch, bei größeren Changes auch früher. Diese sollten prüfen, ob der vpn-Dienst noch ordnungsgemäß den Traffic verschlüsselt und keine unnötigen Metadaten abzieht. Changelogs lesen ist Pflicht.
3. DNS-leak tests und IP-adressen check
DNS-Leaks sind eine der häufigsten Fehlerquellen. Führen Sie regelmäßig DNS-Leak-Tests durch, idealerweise nach jeder netzwerk-Änderung oder Standortwechsel. Prüfen Sie auch, ob Ihre echte IP-Adresse während einer VPN-Verbindung sichtbar bleibt, indem Sie verschiedene Standorte testen. DNS-Leaks vermeiden schützt die Privatsphäre dauerhaft.
- Testen Sie sowohl IPv4 als auch IPv6, sofern Ihr Anbieter beides unterstützt.
- Verwenden Sie Tools wie integrierte Prüfskripte oder Onlineservices, um zu bestätigen, dass DNS-Anfragen über das VPN gehen und nicht direkt zum ISP gelangen. Wenn Sie IPv6 nutzen, stellen Sie sicher, dass der Tunnel auch IPv6-Verkehr verschlüsselt. Vollständige Verschlüsselung erfordert oft IPv6-Abdeckung.
I cross-referenced trusted documentation on VPN settings and privacy tests. Multiple guidance efforts stress that DNS- und IP-Tests sind essenziell, um versteckte Leaks früh zu erkennen. VPN-Einstellungen für Android Geräte – Microsoft Intune
4. Fallback-maßnahmen bei ausfällen
Kein System ist perfekt. Planen Sie fallback-maßnahmen für Ausfälle ein. Fahren Sie im Notfall den VPN-Dienst herunterlassenrisiken und wechseln Sie zu einer alternativen Verbindung, z. B. einem anderen VPN-Server oder einem Mobilfunknetz, um ungesicherten Traffic zu vermeiden. Failover-Strategien minimieren Ausfallzeiten.
- Definieren Sie klare Kriterien, wann ein Server als unsicher gilt (hohe Latenz, Abbruchraten, Zertifikatsprobleme) und wechseln Sie automatisch auf einen sicheren Alternativserver.
- Dokumentieren Sie Ihre Vorgehensweisen in einer kurzen Checkliste, damit Teammitglieder im Notfall sofort handeln können. Schnelles wechseln reduziert Angriffsflächen.
Zusammengefasst: Sicherheit im Alltag bedeutet klare Auswahlpfade, ständige Aktualität, konsequente Diagnose von Leaks und gut vorbereitete Notfallpläne. Kernregel: Minimieren Sie Berechtigungen, testen Sie regelmäßig, reagieren Sie rasch auf Probleme. Diese Prinzipien gelten unabhängig vom Anbieter. Für weiterführende Details lesen Sie die Richtlinien zu VPN-Einstellungen und den Umgang mit Leaks, wie sie in der verlinkten Dokumentation beschrieben werden. VPN-Einstellungen Android Die in der Praxis beobachteten Schwächen bleiben oft dort, wo Berechtigungen zu großzügig sind oder DNS-Leaks ignoriert werden. <Most Zugangsschutz hängt von konsequenter Umsetzung ab> So gelingt: VPN ändern: zuverlässige sicherheits- und geschwindigkeitsfaktoren 2026
Was dieses Jahr wirklich zählt: Der eine Move, der Android-VPN sicherer macht
In diesem Jahr geht es weniger um glänzende Versprechen als um konkrete Grundlagen. Ein robustes Android-VPN setzt auf starke Protokolle wie WireGuard oder etablierte OpenVPN-Klone, eine klare Trennung von DNS-Lecks und Kill-Switch, sowie transparente Logging-Richtlinien. Ich habe geprüft, wie Anbieter Verschlüsselung, Schlüsselmanagement und Protokolldaten handhaben, und dabei festgestellt: Die größte Sicherheit kommt, wenn du ein VPN wählst, das standardmäßig DNS-Direktüberwachung verhindert und regelmäßig Sicherheitsrückrufe veröffentlicht. Der relevante Punkt ist, dass ein VPN seine Sicherheitsgarantien beim ersten Start überprüfbar macht.
Das zentrale Problem bleibt oft der Endnutzer: Fehlkonfiguration, veraltete Apps oder unsichere Netzwerke. Ein sicherer Start bedeutet, dass du die App auf deinem Android-Gerät sofort nach der Installation mit PIN oder Biometrie schützt, dass du Always-on VPN aktivierst und dass du die Protokollbandbreite so konfigurierst, dass keine unnötigen Daten ins Netz gelangen. Die Praxis zeigt, dass kleine Arbeitsschritte einen großen Unterschied machen. Eine einfache Prüfung ist, ob der Anbieter eine klare Anleitung zur Prüfung von DNS-Lecks bietet.
Wenn du nur eine Veränderung vornimmst, wähle dieses Monat den Anbieter, der WireGuard standardmäßig nutzt, eine explizite DNS-Sperre setzt und einen gut dokumentierten Kill-Switch bietet. So behältst du die Kontrolle über deine Verbindungen, auch in unsicheren Netzen. Der entscheidende Schritt ist die konsequente Aktivierung aller Sicherheitsfunktionen bei der ersten Nutzung.
Backup strategy
- Prüfe nach Installation, ob DNS-Lecks auftreten, und aktiviere bei Bedarf den DNS-Schutz.
- Aktiviere Always-on VPN und den Kill-Switch, bevor du öffentliche Netzwerke nutzt.
- Halte die App aktuell und lies kurze Sicherheitsupdates, bevor du neue Funktionen akzeptierst.
- Notiere dir eine schnelle Checkliste, die du bei neuen Netzwerken durchgehen kannst.
- Verifiziere regelmäßig, ob der Anbieter deine Logs wirklich minimiert oder gar keine speichert.